¿Funciona Snyk en China? Datos de seguridad del desarrollo, residencia de datos y transferencia transfronteriza según la PIPL
El análisis de dependencias, código, contenedores e IaC de Snyk se puede usar desde China continental, así que la accesibilidad no es la verdadera cuestión. Snyk no opera ningún centro de datos en el continente — sus regiones de residencia de datos están en EE. UU., la UE (Fráncfort) y Australia, más una región gubernamental de EE. UU. —, de modo que el código fuente, los hallazgos de vulnerabilidades y los datos de las cuentas de desarrolladores que recoge de sus ingenieros en China reposan en el extranjero: una transferencia transfronteriza (数据出境) conforme a la PIPL (artículos 38–40), con el deber de almacenamiento dentro del país del artículo 39 (antes artículo 37) de la Ley de Ciberseguridad en juego para un operador de infraestructuras de información críticas, y una dimensión de confidencialidad del código y de las vulnerabilidades además. Una mirada, con el cumplimiento primero, a las regiones de Snyk, las cuestiones de residencia de datos y transfronterizas, y la vía legal dentro del país.
¿Funciona Snyk en China?
La cuestión no es si el escáner de Snyk se conecta desde China — funciona dentro de su flujo de CI, pull requests e IDE —, sino dónde reposan el código fuente, los hallazgos de vulnerabilidades y las identidades de desarrolladores que recoge. Eso lo decide la residencia de datos, y Snyk documenta la respuesta.
Snyk no opera ningún centro de datos en China continental; su página de alojamiento regional enumera solo regiones en EE. UU., la UE (Fráncfort) y Australia, más una región gubernamental de EE. UU. Así que los datos de proyectos y los registros de cuentas de desarrolladores que Snyk recoge de sus equipos en China acaban en el extranjero, lo que convierte su recogida en una transferencia transfronteriza (数据出境) conforme a la PIPL — notificación, un consentimiento separado y un mecanismo de transferencia (artículos 38–40) — y, por encima de ciertos umbrales, puede activar la evaluación de seguridad para la exportación de datos de China. El código fuente y un mapa actualizado de sus vulnerabilidades sin parchear son comercialmente sensibles, así que encima hay una cuestión de confidencialidad. Para un operador de infraestructuras de información críticas, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad exige que esos datos se almacenen en China — algo que ninguna región de Snyk en el extranjero puede satisfacer.
21YunBox cartografía su exposición transfronteriza, de residencia y de confidencialidad, mantiene el código y los datos de desarrolladores de China sobre una base consentida dentro del país (enviando a Snyk solo lo que puede salir legalmente) y entrega dentro del país su aplicación orientada a China sobre infraestructura con registro ICP — sin reconstruir y nunca con ninguna forma de elusión. Trate los detalles como un riesgo que confirmar con asesoría legal.
Instantánea de cumplimiento
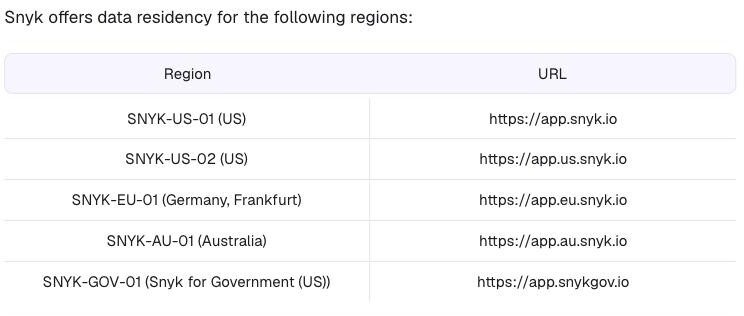
- ! Snyk no opera ningún centro de datos en China continental. Sus regiones de residencia de datos están en EE. UU. (SNYK-US-01, SNYK-US-02), la UE (SNYK-EU-01, Fráncfort) y Australia (SNYK-AU-01), más una región gubernamental de EE. UU. (SNYK-GOV-01) — ninguna en el continente.
- ! Los metadatos del código fuente, la estructura de los proyectos y los hallazgos de vulnerabilidades que Snyk recoge de sus repositorios de China reposan en una región de Snyk en el extranjero, junto con los datos de cuenta de sus desarrolladores — una transferencia transfronteriza (数据出境) conforme a la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia.
- ! La residencia de datos controla solo “a selected subset of your data” (un subconjunto seleccionado de sus datos) y está “available only for Enterprise plans.” (disponible solo para planes Enterprise). “User authentication data” y “Product analytics” caen en “Globally stored data types,” así que las identidades de las cuentas de sus desarrolladores en China residen en el extranjero sea cual sea la región que elija.
- ! El código fuente y una lista actualizada de sus vulnerabilidades sin parchear son comercialmente sensibles; sacarlos del continente añade una exposición de secreto comercial y de gobernanza de la seguridad además de la PIPL y, para sistemas críticos, puede justificar una evaluación de seguridad para la exportación de datos.
- ! Para un operador de infraestructuras de información críticas, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad exige que la información personal generada en China se almacene en China — un deber que ninguna región de Snyk en el extranjero puede cumplir.
- ✓ La vía legal: mantener los datos de proyectos y desarrolladores de China sobre una base consentida dentro del país, enviar a Snyk solo lo que puede salir legalmente, conservar Snyk para sus demás mercados y entregar dentro del país la aplicación orientada a China que protege, sobre infraestructura con registro ICP — nunca ninguna forma de elusión.
Lo que la documentación oficial de Snyk dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Snyk no opera ninguna región de residencia de datos en China continental. La documentación «Regional hosting and data residency» de Snyk afirma “Snyk offers data residency for the following regions:” (Snyk ofrece residencia de datos para las siguientes regiones) y enumera SNYK-US-01 y SNYK-US-02 (EE. UU.), SNYK-EU-01 (Alemania, Fráncfort), SNYK-AU-01 (Australia) y SNYK-GOV-01 (Snyk for Government, EE. UU.) — ninguna en el continente. También dice: “Snyk can host your data in a number of regions.” (Snyk puede alojar sus datos en varias regiones). | Snyk Docs, «Regional hosting and data residency» (docs.snyk.io), consultado el 2026-10-09 |
| Incluso en una región elegida, algunos datos se conservan globalmente — y solo se puede seleccionar región en los planes Enterprise. Snyk dice que la residencia de datos le permite “control the region in which Snyk hosts a selected subset of your data,” (controlar la región en la que Snyk aloja un subconjunto seleccionado de sus datos) y que está “available only for Enterprise plans.” Su documentación separa “Regionally stored data types” (entre ellos “Customer source code,” los datos de vulnerabilidades y los registros de auditoría) de “Globally stored data types” (entre ellos “User authentication data” y “Product analytics”) — así que las identidades de las cuentas de sus desarrolladores en China salen por completo de la región. | Snyk Docs, «Regional hosting and data residency» (docs.snyk.io), consultado el 2026-10-09 |
| Snyk recoge a la vez su código fuente y datos personales sobre desarrolladores identificables. Snyk es una plataforma de seguridad para desarrolladores — análisis de composición de software, análisis estático, análisis de contenedores y de IaC — que lee manifiestos de dependencias y metadatos del código fuente, deriva hallazgos de vulnerabilidades y registra las cuentas de los ingenieros que la usan. Para una base de código de China, sin región en China disponible, el “Customer source code” y los hallazgos de vulnerabilidades derivados de él reposan en una región de Snyk en el extranjero. | Snyk Docs, «Regional hosting and data residency» (docs.snyk.io), consultado el 2026-10-09 |
| La información personal recogida en China y enviada a una región de Snyk en el extranjero es una transferencia transfronteriza según la PIPL, con un deber de almacenamiento dentro del país para algunos responsables. Trasladar datos de desarrolladores y proyectos recogidos en China continental a una región de Snyk en EE. UU., la UE o Australia activa los artículos 38–40 de la PIPL — notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) — y, para un operador de infraestructuras de información críticas, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad exige que esos datos se almacenen en China. | Ley de Protección de Información Personal de la República Popular China, artículos 38–40 (cac.gov.cn); Ley de Ciberseguridad artículo 39 (antes artículo 37), consultado el 2026-10-09 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para un equipo de ingeniería que entrega a China continental, el primer instinto con Snyk es preguntarse si el escáner lo alcanza — si la CLI, la integración con el control de código fuente y el plugin del IDE pueden hablar con Snyk desde dentro del país. Esa es la puerta equivocada. Snyk hace su trabajo en el momento del commit, de la pull request y de la compilación y, allí donde esas conexiones se completen, la decisión que importa no es la velocidad — es dónde reposa lo que Snyk recoge: los metadatos del código fuente y los hallazgos de vulnerabilidades extraídos de sus repositorios, y los datos de cuenta e identidad de los desarrolladores que hacen el trabajo. Ambos quedan sujetos a la ley china en el momento en que salen del continente, y Snyk documenta, con sus propias palabras, que salen.
Snyk en China de un vistazo
| Qué lo decide | En los propios términos de Snyk — y la ley china |
|---|---|
| Qué es | Snyk es una plataforma de seguridad para desarrolladores — análisis de composición de software, análisis estático (Snyk Code) y análisis de contenedores y de infraestructura como código, con AppRisk por encima. Lee manifiestos de dependencias y metadatos del código fuente, produce hallazgos de proyectos y vulnerabilidades y registra las cuentas de los desarrolladores que lo usan — de modo que contiene a la vez código y datos de seguridad potencialmente propietarios e información personal sobre ingenieros identificables. |
| Dónde residen los datos | Snyk documenta regiones de residencia de datos en EE. UU. (SNYK-US-01, SNYK-US-02), la UE (SNYK-EU-01, Fráncfort) y Australia (SNYK-AU-01), más una región gubernamental de EE. UU. (SNYK-GOV-01). Ninguna está dentro de China continental. |
| Qué puede — y qué no puede — mantener en la región | Snyk dice que la residencia de datos controla solo “a selected subset of your data,” (un subconjunto seleccionado de sus datos) y que está “available only for Enterprise plans.” (disponible solo para planes Enterprise). “Customer source code” (el código fuente del cliente), los datos de vulnerabilidades y los registros de auditoría siguen la región elegida; pero “User authentication data” (los datos de autenticación de usuarios) y “Product analytics” (la analítica de producto) figuran en “Globally stored data types,” (tipos de datos almacenados globalmente), conservados fuera de su región elija la que elija — así que las identidades de las cuentas de sus desarrolladores en China quedan por completo fuera de la cuestión de la región. |
| Los datos de sus desarrolladores y proyectos en China | Las identidades, los metadatos del código fuente y los hallazgos de vulnerabilidades recogidos en China y conservados en una región de Snyk en el extranjero son una transferencia transfronteriza (数据出境) conforme a la PIPL (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia. Para un operador de infraestructuras de información críticas o un responsable de grandes volúmenes, el deber de almacenamiento dentro del país del artículo 39 (antes artículo 37) de la Ley de Ciberseguridad no puede cumplirse con una región en el extranjero. |
| Una dimensión de confidencialidad además | El código fuente y una lista actualizada de sus vulnerabilidades sin parchear son comercialmente sensibles y, para sistemas críticos, sacarlos del país puede justificar una evaluación de seguridad para la exportación de datos. Es una cuestión de gobernanza de la seguridad además de una de información personal. |
| La vía legal | Mantener los datos de proyectos y desarrolladores de China sobre una base consentida dentro del país, enviar a Snyk solo lo que puede salir legalmente, conservar Snyk para sus demás mercados y entregar dentro del país la aplicación orientada a China que protege, sobre infraestructura con registro ICP. 21YunBox cartografía, localiza y entrega. Nunca utiliza ni sugiere ninguna forma de elusión. |
Dónde guarda Snyk sus datos — regiones en el extranjero, ninguna en China continental
La posición de Snyk está fijada en su propia documentación, no en una prueba de tiempo de carga. Su página de alojamiento regional lo dice claramente, “Snyk can host your data in a number of regions,” (Snyk puede alojar sus datos en varias regiones) y luego las nombra: SNYK-US-01 y SNYK-US-02 en EE. UU., SNYK-EU-01 en Fráncfort, SNYK-AU-01 en Australia y SNYK-GOV-01 para el gobierno de EE. UU. — sin ninguna región en China continental entre ellas. Las nuevas cuentas Enterprise de EE. UU. se aprovisionan en SNYK-US-02; las cuentas creadas antes de septiembre de 2024 y los usuarios del plan Free están en SNYK-US-01. Sea cual sea su caso, el territorio es EE. UU., la UE o Australia.
Dos detalles más afinan la imagen antes de que el rendimiento entre siquiera en juego. Primero, la residencia de datos está “available only for Enterprise plans,” (disponible solo para planes Enterprise), así que una cuenta Free o Team no tiene ninguna región que elegir — sus datos reposan por defecto en la región de EE. UU. de Snyk. Segundo, incluso en Enterprise el control es parcial: Snyk dice que la residencia de datos le permite “control the region in which Snyk hosts a selected subset of your data,” (controlar la región en la que Snyk aloja un subconjunto seleccionado de sus datos) y separa “Regionally stored data types” (tipos de datos almacenados regionalmente) de “Globally stored data types.” (tipos de datos almacenados globalmente). Su “Customer source code,” los datos de vulnerabilidades y los registros de auditoría siguen la región elegida; pero “User authentication data” y “Product analytics” caen en “Globally stored data types,” conservados fuera de esa región elija lo que elija. Los datos de cuenta e identidad de sus desarrolladores en China, en otras palabras, quedan por completo fuera de la cuestión de la región.
Los datos de sus desarrolladores — y su código fuente — cruzan la frontera
Esta es la puerta que la mayoría de los equipos pasa por alto. Todas las regiones de Snyk están fuera del continente, así que en el momento en que los metadatos del código fuente, la estructura de los proyectos, los hallazgos de vulnerabilidades y los registros de cuentas de desarrolladores que Snyk recoge de personas y repositorios en China llegan a un Snyk de EE. UU., la UE o Australia, usted ha realizado una transferencia transfronteriza de información personal conforme a la Ley de Protección de Información Personal de China. La PIPL hace recaer el deber sobre el responsable del tratamiento — usted, la organización, no Snyk como encargado: los artículos 38 a 40 exigen notificación, un consentimiento separado distinto de cualquier acuerdo general sobre herramientas, y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Sus desarrolladores son personas físicas identificables; sus datos de cuenta y de actividad son su información personal, y la relación laboral no elimina los deberes de la PIPL vinculados a ella.
Por encima de ciertos umbrales, o cuando lo que mueve cuenta como «datos importantes», la transferencia puede requerir además la evaluación de seguridad para la exportación de datos de China (数据出境安全评估) antes de que salga nada. Y si su organización es un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la cláusula de localización de datos fue renumerada por la reforma de 2025, en vigor desde el 1 de enero de 2026, sin cambios de fondo) exige que la información personal generada en China se almacene en China, un deber dentro del país que ninguna región de Snyk en el extranjero puede satisfacer. Cuáles de estos deberes le vinculan depende de lo que analice, de sus volúmenes de datos y de su papel conforme a la ley china. Esto es un mapa de riesgos, no un veredicto — conviene resolverlo con asesoría legal antes de que su pipeline dependa de ello.
El código en sí es sensible — confidencialidad además de la PIPL
Hay una segunda exposición propia de un escáner de seguridad. El trabajo de Snyk es leer su código y devolverle un inventario preciso y actualizado de sus debilidades — qué dependencias son vulnerables, dónde está el riesgo de inyección, qué capas de contenedor no están parcheadas. Ese inventario, y el código del que se deriva, figuran entre los activos más sensibles comercialmente que usted posee; un mapa en vivo de sus vulnerabilidades sin remediar es exactamente lo que querría un atacante. Snyk almacena el “Customer source code” en la región elegida pero, al no ofrecerse ninguna región en China, para una base de código de China esa región está necesariamente en el extranjero. Así que, más allá de la cuestión de la información personal, sacar código y datos de vulnerabilidades del continente es una decisión de secreto comercial y de gobernanza de la seguridad — y, para sistemas críticos, puede ser el tipo de exportación que justifica un escrutinio reforzado. Nada de esto es motivo para rodear nada. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión. Es un motivo para decidir, de forma deliberada, qué puede salir.
Por qué «basta con elegir una región» no lo resuelve
El movimiento natural es fijar la región y mantener los datos en el país — pero las regiones que ofrece Snyk son EE. UU., la UE y Australia, y ninguna está en China continental, así que ninguna resuelve un deber de residencia en China; trasladar un proyecto de China de la región de EE. UU. a la de la UE traslada la transferencia transfronteriza, no le pone fin. Y como “User authentication data” y la analítica se conservan en “Globally stored data types” en cualquier caso, incluso una región perfectamente elegida deja en el extranjero las identidades de sus desarrolladores. Mantener dentro del país el código y los datos de desarrolladores recogidos en China exige otra forma por completo: una vía de análisis y almacenamiento dentro del país para los datos que deben quedarse, con Snyk recibiendo solo lo que puede salir legalmente. El Snyk Broker ayuda en el lado del acceso — su cliente funciona dentro de su propia red, de modo que sus credenciales de control de código fuente permanecen dentro de su perímetro y el alcance de Snyk se reduce a una lista de solicitudes aprobadas —, pero Snyk sigue analizando el código que se le muestra, así que el Broker limita la exposición sin convertir una región en el extranjero en un almacén residente en China. Esa división — qué se queda, qué puede salir — es un juicio jurídico antes que técnico.
La vía legal — cartografiar, localizar, entregar
Operar Snyk para un equipo de ingeniería en China tiene una forma conforme, y empieza con una cuestión de derecho, no de latencia. Primero, cartografiar: nuestro equipo de China analiza su exposición según la PIPL en los dos extremos del problema — las identidades de desarrolladores que registra Snyk y los datos de proyectos, código fuente y vulnerabilidades que recoge —, señalando qué se recogió en China, qué debe permanecer en el país, qué puede cruzar legalmente la frontera y dónde entra en juego una evaluación de seguridad para la exportación de datos o un deber de almacenamiento del artículo 39. Las conclusiones jurídicas se alcanzan con su asesoría legal; nosotros construimos la imagen técnica en la que se apoyan.
Luego, localizar: mantenemos el lado de China de su análisis sobre una base consentida dentro del país — usando el Snyk Broker para que sus credenciales de control de código fuente nunca salgan de su propia red y el acceso de Snyk se reduzca a una lista de solicitudes aprobadas, combinándolo con una vía de análisis y almacenamiento dentro del país o autoalojada para el código y los datos de desarrolladores que deben quedarse, y enviando al extranjero solo lo que puede salir legalmente. Sus equipos de otros mercados conservan Snyk exactamente como lo usan hoy.
Luego, entregar: la aplicación orientada a China cuyo código está analizando es a su vez un servicio público en el continente, por lo que lleva un deber de registro ICP (备案) y necesita una entrega conforme dentro del país. 21YunBox la entrega dentro del país — el 21YunBox Optimizer — por delante de lo que ya utiliza, sin reconstruir ni cambiar de plataforma. Lo que nunca hacemos — y nadie puede hacer legalmente — es sacar de China a escondidas información personal o código fuente. Tampoco rodeamos ninguna restricción de red: mantenemos dentro del país lo que debe permanecer y entregamos a la vista. El resultado es un pipeline de seguridad que funciona de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad para la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Funciona Snyk en China continental?
El análisis de Snyk funciona dentro de su flujo de desarrollo — en el momento del commit, de la pull request y de la compilación, y en el IDE —, así que si esas conexiones se completan desde una red concreta es un detalle operativo, no la cuestión de cumplimiento. Lo que lo decide es la residencia de datos: Snyk no opera ningún centro de datos en el continente (sus regiones son EE. UU., la UE en Fráncfort y Australia, más una región gubernamental de EE. UU.), de modo que el código fuente, los hallazgos de vulnerabilidades y los datos de las cuentas de desarrolladores que recoge de sus equipos en China reposan en el extranjero. Trate los detalles como un riesgo que confirmar con asesoría legal; la respuesta nunca es un atajo de red.
¿Enviar a Snyk nuestro código fuente y los datos de desarrolladores de China es una transferencia transfronteriza?
Si su región de Snyk está en EE. UU., la UE o Australia — en cualquier lugar fuera del continente —, los metadatos del código fuente, la estructura de los proyectos, los hallazgos de vulnerabilidades y los registros de cuentas de desarrolladores que conserva para sus equipos en China se almacenan en el extranjero: una transferencia transfronteriza (数据出境) conforme a la PIPL. Eso significa notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) y, por encima de ciertos umbrales o para «datos importantes», puede requerir la evaluación de seguridad para la exportación de datos de China. El código fuente y una lista en vivo de sus vulnerabilidades sin parchear son además comercialmente sensibles, así que junto al juicio sobre información personal hay uno de confidencialidad. Para un operador de infraestructuras de información críticas, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad añade un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir. Confirme sus obligaciones exactas con asesoría legal.
¿Podemos mantener los datos de China dentro del país eligiendo una región de Snyk — y puede ayudar 21YunBox?
Ninguna región lo resuelve por sí sola: Snyk ofrece solo regiones en EE. UU., la UE y Australia, ninguna en China continental, y algunos datos — “User authentication data,” la analítica de producto — se conservan globalmente elija lo que elija, mientras que la selección de región es una función exclusiva de Enterprise. Mantener dentro del país el código y los datos de desarrolladores de China exige otra forma: una vía de análisis y almacenamiento dentro del país, con consentimiento, para lo que debe quedarse, con Snyk recibiendo solo lo que puede salir legalmente. 21YunBox cartografía esa división, localiza los datos de China sobre una base dentro del país (usando el Snyk Broker para mantener sus credenciales de control de código fuente en su propia red y reducir lo que Snyk puede alcanzar) y entrega su aplicación orientada a China sobre infraestructura con registro ICP — sin reconstruir y nunca con ninguna forma de elusión. Póngase en contacto para estudiar su caso concreto.






















