Funktioniert Snyk in China? Developer-Security-Daten, Datenresidenz & PIPL-Grenztransfer
Snyks Dependency-, Code-, Container- und IaC-Scanning ist aus Festlandchina nutzbar, Erreichbarkeit ist also nicht die eigentliche Frage. Snyk betreibt kein Rechenzentrum im Festland — seine Datenresidenz-Regionen sind in den USA, der EU (Frankfurt) und Australien, plus eine US-Regierungsregion — der Quellcode, die Vulnerability-Befunde und die Entwickler-Kontodaten, die es von Ihren China-Ingenieuren aufnimmt, kommen also im Ausland zur Ruhe, ein grenzüberschreitender Transfer (数据出境) nach PIPL (Art. 38–40), mit der inländischen Speicherpflicht des Cybersicherheitsgesetzes nach Art. 39 (vormals Art. 37) im Spiel für einen Betreiber kritischer Informationsinfrastruktur, und einer Code- und Vulnerability-Vertraulichkeits-Dimension obendrauf. Ein Blick zuerst auf die Compliance: Snyks Regionen, die Datenresidenz- und Grenzfragen und der rechtmäßige inländische Weg.
Funktioniert Snyk in China?
Die Frage ist nicht, ob Snyks Scanner aus China verbindet — er läuft in Ihrem CI-, Pull-Request- und IDE-Workflow — sondern wo der Quellcode, die Vulnerability-Befunde und die Entwickler-Identitäten, die er aufnimmt, zur Ruhe kommen. Das wird von Datenresidenz geklärt, und Snyk dokumentiert die Antwort.
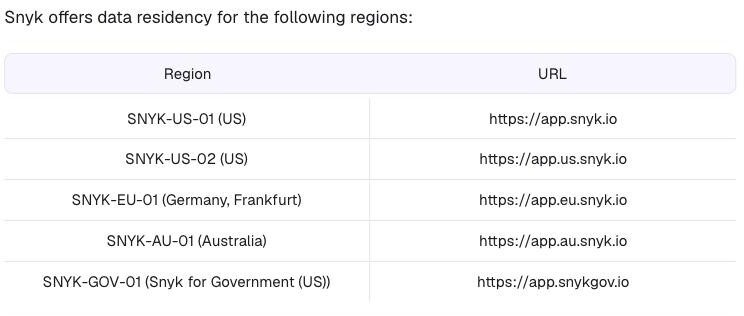
Snyk betreibt kein Rechenzentrum in Festlandchina; seine Regional-Hosting-Seite listet nur US-, EU-(Frankfurt-) und Australien-Regionen, plus eine US-Regierungsregion. Die Projektdaten und Entwickler-Kontodatensätze, die Snyk von Ihren China-Teams sammelt, landen also im Ausland, was ihre Sammlung zu einem grenzüberschreitenden Transfer (数据出境) nach PIPL macht — Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (Art. 38–40) — und über Schwellen kann es Chinas Datenexport-Sicherheitsbewertung auslösen. Quellcode und eine aktuelle Karte Ihrer ungepatchten Vulnerabilities sind kommerziell sensibel, eine Vertraulichkeitsfrage sitzt also obendrauf. Für einen Betreiber kritischer Informationsinfrastruktur verlangt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes, dass solche Daten in China gespeichert werden — was keine Offshore-Snyk-Region erfüllen kann.
21YunBox kartiert Ihre Grenz-, Residenz- und Vertraulichkeits-Exponierung, hält den China-Code und die Entwicklerdaten auf einem inländischen, zugestimmten Boden (Snyk nur das sendend, was rechtmäßig gehen darf) und liefert Ihre China-gerichtete App inländisch auf ICP-gemeldeter Infrastruktur — ohne Neuaufbau und niemals irgendeine Form der Umgehung. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko.
Compliance-Momentaufnahme
- ! Snyk betreibt kein Rechenzentrum in Festlandchina. Seine Datenresidenz-Regionen sind in den USA (SNYK-US-01, SNYK-US-02), der EU (SNYK-EU-01, Frankfurt) und Australien (SNYK-AU-01), plus eine US-Regierungsregion (SNYK-GOV-01) — keine im Festland.
- ! Die Quellcode-Metadaten, Projektstruktur und Vulnerability-Befunde, die Snyk aus Ihren China-Repositories aufnimmt, kommen in einer Snyk-Region im Ausland zur Ruhe, zusammen mit den Kontodaten Ihrer Entwickler — ein grenzüberschreitender Transfer (数据出境) nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus.
- ! Datenresidenz kontrolliert nur "a selected subset of your data" und ist "available only for Enterprise plans." "User authentication data" und "Product analytics" fallen unter "Globally stored data types", die Konto-Identitäten Ihrer China-Entwickler sitzen also im Ausland, unabhängig von der Region, die Sie wählen.
- ! Quellcode und eine aktuelle Liste Ihrer ungepatchten Vulnerabilities sind kommerziell sensibel; sie aus dem Festland zu bewegen, fügt eine Geschäftsgeheimnis- und Security-Governance-Exponierung obendrauf auf PIPL hinzu, und für kritische Systeme kann es eine Datenexport-Sicherheitsbewertung rechtfertigen.
- ! Für einen Betreiber kritischer Informationsinfrastruktur verlangt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes, dass in China erzeugte personenbezogene Information in China gespeichert wird — eine Pflicht, die keine Offshore-Snyk-Region erfüllen kann.
- ✓ Der rechtmäßige Weg: die China-Projekt- und Entwicklerdaten auf einem inländischen, zugestimmten Boden halten, Snyk nur das senden, was rechtmäßig gehen darf, Snyk für Ihre anderen Märkte behalten, und die China-gerichtete App, die es schützt, inländisch auf ICP-gemeldeter Infrastruktur liefern — niemals Umgehung.
Was die offizielle Snyk-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Snyk betreibt keine Datenresidenz-Region in Festlandchina. Snyks „Regional hosting and data residency“-Dokumentation gibt an, „Snyk offers data residency for the following regions:“ und listet SNYK-US-01 und SNYK-US-02 (US), SNYK-EU-01 (Deutschland, Frankfurt), SNYK-AU-01 (Australien) und SNYK-GOV-01 (Snyk for Government, US) — keine im Festland. Es sagt auch, „Snyk can host your data in a number of regions“. | Snyk Docs, "Regional hosting and data residency" (docs.snyk.io), retrieved 2026-10-09 |
| Selbst in einer gewählten Region werden manche Daten global gehalten — und eine Region kann nur auf Enterprise-Plänen gewählt werden. Snyk sagt, Datenresidenz lässt Sie „control the region in which Snyk hosts a selected subset of your data“, und dass es „available only for Enterprise plans“ ist. Seine Dokumentation trennt „Regionally stored data types“ (einschließlich „Customer source code“, Vulnerability-Daten und Audit-Logs) von „Globally stored data types“ (einschließlich „User authentication data“ und „Product analytics“) — die Konto-Identitäten Ihrer China-Entwickler verlassen die Region also ganz. | Snyk Docs, "Regional hosting and data residency" (docs.snyk.io), retrieved 2026-10-09 |
| Snyk nimmt sowohl Ihren Quellcode als auch personenbezogene Daten über identifizierbare Entwickler auf. Snyk ist eine Developer-Security-Plattform — Software Composition Analysis, statische Analyse, Container- und IaC-Scanning — die Dependency-Manifeste und Quellcode-Metadaten liest, Vulnerability-Befunde ableitet und die Konten der Ingenieure aufzeichnet, die es nutzen. Für eine China-Codebasis, ohne verfügbare China-Region, ruhen „Customer source code“ und die daraus abgeleiteten Vulnerability-Befunde in einer Snyk-Region im Ausland. | Snyk Docs, "Regional hosting and data residency" (docs.snyk.io), retrieved 2026-10-09 |
| In China gesammelte personenbezogene Information, die an eine Offshore-Snyk-Region gesendet wird, ist ein PIPL-Grenztransfer, mit einer inländischen Speicherpflicht für manche Verarbeiter. In Festlandchina gesammelte Entwickler- und Projektdaten in eine Snyk-Region in den USA, der EU oder Australien zu bewegen, löst PIPL Art. 38–40 aus — Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung) — und für einen Betreiber kritischer Informationsinfrastruktur verlangt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes, dass solche Daten in China gespeichert werden. | Personal Information Protection Law of the PRC, Articles 38–40 (cac.gov.cn); Cybersecurity Law Article 39 (formerly Article 37), retrieved 2026-10-09 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für ein Engineering-Team, das nach Festlandchina ausliefert, ist der erste Instinkt mit Snyk, zu fragen, ob der Scanner es erreicht — ob die CLI, die Source-Control-Integration und das IDE-Plugin aus dem Land mit Snyk sprechen können. Das ist das falsche Tor. Snyk macht seine Arbeit zur Commit-, Pull-Request- und Build-Zeit, und wo auch immer diese Verbindungen abschließen, ist die Entscheidung, die zählt, nicht Geschwindigkeit — sie ist, wo die Dinge, die Snyk aufnimmt, zur Ruhe kommen: die Quellcode-Metadaten und Vulnerability-Befunde, die aus Ihren Repositories gezogen werden, und die Konto- und Identitätsdaten der Entwickler, die die Arbeit tun. Beide werden von chinesischem Recht regiert, in dem Moment, in dem sie das Festland verlassen, und Snyk dokumentiert, in seinen eigenen Worten, dass sie es verlassen.
Snyk in China auf einen Blick
| Worüber es entscheidet | In Snyks eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | Snyk ist eine Developer-Security-Plattform — Software Composition Analysis, statische Analyse (Snyk Code) und Container- und Infrastructure-as-Code-Scanning, mit AppRisk obendrauf. Es liest Dependency-Manifeste und Quellcode-Metadaten, produziert Projekt- und Vulnerability-Befunde und zeichnet die Konten der Entwickler auf, die es nutzen — es hält also sowohl potenziell proprietären Code und Security-Daten als auch personenbezogene Information über identifizierbare Ingenieure. |
| Wo die Daten leben | Snyk dokumentiert Datenresidenz-Regionen in den USA (SNYK-US-01, SNYK-US-02), der EU (SNYK-EU-01, Frankfurt) und Australien (SNYK-AU-01), plus eine US-Regierungsregion (SNYK-GOV-01). Keine ist innerhalb Festlandchinas. |
| Was Sie in-Region halten können — und nicht | Snyk sagt, Datenresidenz kontrolliert nur „a selected subset of your data“ und ist „available only for Enterprise plans“. „Customer source code“, Vulnerability-Daten und Audit-Logs folgen Ihrer gewählten Region; aber „User authentication data“ und „Product analytics“ sind unter „Globally stored data types“ gelistet, außerhalb Ihrer Region gehalten, was auch immer Sie wählen — die Konto-Identitäten Ihrer China-Entwickler verlassen die Regionsfrage also ganz. |
| Die Daten Ihrer China-Entwickler und -Projekte | Die Identitäten, Quellcode-Metadaten und Vulnerability-Befunde, die in China gesammelt und in einer Snyk-Region im Ausland gehalten werden, sind ein grenzüberschreitender Transfer (数据出境) nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen kann die inländische Speicherpflicht nach Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes von einer Offshore-Region nicht erfüllt werden. |
| Eine Vertraulichkeits-Dimension obendrauf | Quellcode und eine aktuelle Liste Ihrer ungepatchten Vulnerabilities sind kommerziell sensibel, und für kritische Systeme kann, sie ins Ausland zu bewegen, eine Datenexport-Sicherheitsbewertung rechtfertigen. Das ist eine Security-Governance-Frage ebenso wie eine Personendaten-Frage. |
| Der rechtmäßige Weg | Die China-Projekt- und Entwicklerdaten auf einem inländischen, zugestimmten Boden halten, Snyk nur das senden, was rechtmäßig gehen darf, Snyk für Ihre anderen Märkte behalten, und die China-gerichtete App, die es schützt, inländisch auf ICP-gemeldeter Infrastruktur liefern. 21YunBox kartiert, lokalisiert und liefert; es nutzt oder empfiehlt niemals Umgehung. |
Wo Snyk Ihre Daten hält — Regionen im Ausland, keine in Festlandchina
Snyks Position ist in seiner eigenen Dokumentation gesetzt, nicht durch einen Ladezeit-Test. Seine Regional-Hosting-Seite gibt klar an, „Snyk can host your data in a number of regions“, und benennt sie dann: SNYK-US-01 und SNYK-US-02 in den USA, SNYK-EU-01 in Frankfurt, SNYK-AU-01 in Australien und SNYK-GOV-01 für US-Regierung — ohne Festland-China-Region darunter. Neue US-Enterprise-Konten werden auf SNYK-US-02 provisioniert; Konten, die vor September 2024 erstellt wurden, und Free-Plan-Nutzer sitzen auf SNYK-US-01. Was auch immer auf Sie zutrifft, das Territorium sind die USA, die EU oder Australien.
Zwei weitere Details schärfen das Bild, bevor Leistung je eintritt. Erstens ist Datenresidenz „available only for Enterprise plans“, ein Free- oder Team-Konto hat also überhaupt keine Region zu wählen — seine Daten ruhen standardmäßig in Snyks US-Region. Zweitens ist selbst auf Enterprise die Kontrolle partiell: Snyk sagt, Datenresidenz lässt Sie „control the region in which Snyk hosts a selected subset of your data“, und trennt „Regionally stored data types“ von „Globally stored data types“. Ihr „Customer source code“, Vulnerability-Daten und Audit-Logs folgen Ihrer gewählten Region; aber „User authentication data“ und „Product analytics“ fallen unter „Globally stored data types“, außerhalb dieser Region gehalten, egal was Sie wählen. Die Konto- und Identitätsdaten Ihrer China-Entwickler verlassen, mit anderen Worten, die Regionsfrage ganz.
Die Daten Ihrer Entwickler — und Ihr Quellcode — überqueren die Grenze
Hier ist das Tor, das die meisten Teams verpassen. Jede von Snyks Regionen ist außerhalb des Festlands, in dem Moment also, in dem die Quellcode-Metadaten, Projektstruktur, Vulnerability-Befunde und Entwickler-Kontodatensätze, die Snyk von Menschen und Repositories in China sammelt, in einem US-, EU- oder australischen Snyk landen, haben Sie einen grenzüberschreitenden Transfer personenbezogener Information nach Chinas Gesetz zum Schutz personenbezogener Daten gemacht. PIPL legt die Pflicht auf den Verarbeiter — Sie, die Organisation, nicht Snyk den Auftragsverarbeiter: Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, getrennt von jeder allgemeinen Tooling-Vereinbarung, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Ihre Entwickler sind identifizierbare natürliche Personen; ihre Konto- und Aktivitätsdaten sind ihre personenbezogene Information, und Beschäftigung streift die daran gebundenen PIPL-Pflichten nicht ab.
Über bestimmten Schwellen oder wo, was Sie bewegen, als „wichtige Daten“ zählt, kann der Transfer auch Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) erfordern, bevor etwas geht. Und ist Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur, verlangt Art. 39 (vormals Art. 37 — die Datenlokalisierungs-Klausel wurde von der Novelle 2025 umnummeriert, die am 1. Januar 2026 in Kraft trat, bei unverändertem Inhalt) des Cybersicherheitsgesetzes, dass in China erzeugte personenbezogene Information in China gespeichert wird, eine inländische Pflicht, die keine Offshore-Snyk-Region erfüllen kann. Welche davon Ihren konkreten Fall binden, hängt davon ab, was Sie scannen, Ihren Datenmengen und Ihrer Rolle nach chinesischem Recht. Dies ist eine Risikokarte, kein Urteil — mit Rechtsbeistand zu klären, bevor Ihre Pipeline davon abhängt.
Der Code selbst ist sensibel — Vertraulichkeit obendrauf auf PIPL
Es gibt eine zweite Exponierung, die einem Security-Scanner eigen ist. Snyks Aufgabe ist, Ihren Quellcode zu lesen und ein präzises, aktuelles Inventar Ihrer Schwächen zurückzugeben — welche Dependencies verwundbar sind, wo das Injection-Risiko lebt, welche Container-Layer ungepatcht sind. Dieses Inventar, und der Quellcode, aus dem es abgeleitet ist, sitzen unter den kommerziell sensibelsten Assets, die Sie halten; eine Live-Karte Ihrer unbehobenen Vulnerabilities ist genau, was ein Angreifer wollen würde. Snyk speichert „Customer source code“ in Ihrer gewählten Region, aber ohne China-Region im Angebot, ist diese Region für eine China-Codebasis notwendig im Ausland. Über die Personendaten-Frage hinaus ist also, Code und Vulnerability-Daten aus dem Festland zu bewegen, eine Geschäftsgeheimnis- und Security-Governance-Entscheidung — und für kritische Systeme kann es die Art Export sein, die erhöhte Prüfung rechtfertigt. Nichts davon ist ein Grund, um irgendetwas herum zu routen: 21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung. Es ist ein Grund, bewusst zu entscheiden, was gehen darf.
Warum „einfach eine Region wählen“ es nicht klärt
Der natürliche Zug ist, die Region zu setzen und die Daten im Land zu halten — aber die Regionen, die Snyk anbietet, sind die USA, die EU und Australien, und keine ist in Festlandchina, keine löst also eine China-Residenzpflicht; ein China-Projekt von der US-Region in die EU-Region zu bewegen, verlagert den grenzüberschreitenden Transfer, es beendet ihn nicht. Und weil „User authentication data“ und Analytik ungeachtet dessen unter „Globally stored data types“ gehalten werden, lässt selbst eine perfekt gewählte Region die Identitäten Ihrer Entwickler im Ausland. In China gesammelten Code und Entwicklerdaten im Land zu halten, heißt eine ganz andere Form: einen inländischen Scanning-und-Speicher-Weg für die Daten, die bleiben müssen, mit Snyk, das nur das empfängt, was rechtmäßig gehen darf. Der Snyk Broker hilft auf der Zugriffsseite — sein Client läuft innerhalb Ihres eigenen Netzwerks, Ihre Source-Control-Credentials bleiben also innerhalb Ihres Perimeters und Snyks Reichweite wird auf eine genehmigte Anfrageliste verengt — aber Snyk analysiert weiterhin den Code, der ihm gezeigt wird, der Broker begrenzt die Exponierung also, ohne eine Offshore-Region in einen China-ansässigen Speicher zu verwandeln. Diese Aufteilung — was bleibt, was gehen darf — ist ein rechtliches Urteil, bevor es ein technisches ist.
Der rechtmäßige Weg — map, localize, deliver
Snyk für ein China-Engineering-Team zu betreiben, hat eine rechtskonforme Form, und sie beginnt mit einer Rechts-, nicht einer Latenzfrage. Zuerst map: Unser China-Team arbeitet Ihre PIPL-Exponierung an beiden Rändern des Problems durch — die Entwickler-Identitäten, die Snyk aufzeichnet, und die Projekt-, Quellcode- und Vulnerability-Daten, die es aufnimmt — markierend, was in China gesammelt wurde, was im Land bleiben muss, was rechtmäßig die Grenze überqueren darf, und wo eine Datenexport-Sicherheitsbewertung oder eine Art-39-Speicherpflicht ins Spiel kommt. Die rechtlichen Schlüsse werden mit Ihrem Rechtsbeistand erreicht; wir bauen das technische Bild, auf dem diese Schlüsse ruhen.
Dann localize: Wir halten die China-Seite Ihres Scannings auf einem inländischen, zugestimmten Boden — mit dem Snyk Broker, damit Ihre Source-Control-Credentials nie Ihr eigenes Netzwerk verlassen und Snyks Zugriff auf eine genehmigte Anfrageliste verengt wird, ihn mit einem inländischen oder selbst gehosteten Scanning-und-Speicher-Weg für den Code und die Entwicklerdaten paarend, die bleiben müssen, und nur das ins Ausland sendend, was rechtmäßig gehen darf. Ihre Teams in anderen Märkten behalten Snyk genau, wie sie es heute betreiben.
Dann deliver: Die China-gerichtete Anwendung, deren Code Sie scannen, ist selbst ein öffentlicher Dienst im Festland, sie trägt also eine ICP-Beian (备案)-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie inländisch — der 21YunBox Optimizer — gesetzt vor das, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Was wir niemals tun, und was niemand rechtmäßig tun darf, ist, personenbezogene Information oder Quellcode verdeckt aus China zu bewegen oder um irgendeine Netzwerk-Beschränkung herum zu routen: Wir halten, was bleiben muss, im Land und liefern offen. Das Ergebnis ist eine Security-Pipeline, die für Ihre Nutzer in China legal und rechtskonform läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- Wie Sie eine ICP-Beian für China erhalten
Häufige Fragen
Funktioniert Snyk in Festlandchina?
Snyks Scanning läuft in Ihrem Entwickler-Workflow — zur Commit-, Pull-Request- und Build-Zeit und in der IDE — ob diese Verbindungen aus einem bestimmten Netzwerk abschließen, ist also ein operatives Detail, nicht die Compliance-Frage. Was es entscheidet, ist Datenresidenz: Snyk betreibt kein Rechenzentrum im Festland (seine Regionen sind die USA, die EU in Frankfurt und Australien, plus eine US-Regierungsregion), der Quellcode, die Vulnerability-Befunde und die Entwickler-Kontodaten, die es von Ihren China-Teams aufnimmt, kommen also im Ausland zur Ruhe. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko; die Antwort ist nie eine Netzwerk-Umgehung.
Ist, unseren China-Quellcode und Entwicklerdaten an Snyk zu senden, ein grenzüberschreitender Transfer?
Wenn Ihre Snyk-Region in den USA, der EU oder Australien ist — irgendwo außerhalb des Festlands — dann werden die Quellcode-Metadaten, Projektstruktur, Vulnerability-Befunde und Entwickler-Kontodatensätze, die es für Ihre China-Teams hält, im Ausland gespeichert, ein grenzüberschreitender Transfer (数据出境) nach PIPL. Das heißt Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung), und über Schwellen oder für „wichtige Daten“ kann es Chinas Datenexport-Sicherheitsbewertung erfordern. Quellcode und eine Live-Liste Ihrer ungepatchten Vulnerabilities sind auch kommerziell sensibel, ein Vertraulichkeits-Urteil sitzt also neben dem Personendaten-Urteil. Für einen Betreiber kritischer Informationsinfrastruktur fügt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes eine inländische Speicherpflicht hinzu, die eine Offshore-Region nicht erfüllen kann. Bestätigen Sie Ihre genauen Pflichten mit Rechtsbeistand.
Können wir China-Daten im Land halten, indem wir eine Snyk-Region wählen — und kann 21YunBox helfen?
Keine Region behebt es von sich aus: Snyk bietet nur US-, EU- und Australien-Regionen, keine in Festlandchina, und manche Daten — „User authentication data“, Produkt-Analytik — werden global gehalten, was auch immer Sie wählen, während Regionswahl ein nur-Enterprise-Feature ist. China-Code und Entwicklerdaten im Land zu halten, heißt eine andere Form: einen inländischen, zugestimmten Scanning-und-Speicher-Weg für das, was bleiben muss, mit Snyk, das nur das empfängt, was rechtmäßig gehen darf. 21YunBox kartiert diese Aufteilung, lokalisiert die China-Daten auf einem inländischen Boden (mit dem Snyk Broker, um Ihre Source-Control-Credentials in Ihrem eigenen Netzwerk zu halten und zu verengen, was Snyk erreichen kann) und liefert Ihre China-gerichtete Anwendung auf ICP-gemeldeter Infrastruktur — ohne Neuaufbau und niemals irgendeine Form der Umgehung. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.






















