Snykは中国本土で使えるか:開発者セキュリティデータ、データの国内保存とPIPL越境移転
Snykの依存関係・コード・コンテナ・IaCのスキャンは中国本土から利用でき、到達性は本当の問いではありません。Snykは中国本土にデータセンターを運用せず、データレジデンシーのリージョンは米国・EU(フランクフルト)・オーストラリアと米国政府向けリージョンにあります。そのため中国のエンジニアから取り込むソースコード・脆弱性の検出結果・開発者のアカウントデータはオフショアに置かれ、PIPL(第38〜40条)の下での越境移転に当たります。重要情報インフラ運営者にはサイバーセキュリティ法 第39条(旧第37条)の国内保存義務が関わり、さらにコードと脆弱性の機密性という次元が上乗せされます。Snykのリージョン、データの国内保存と越境の問い、法令に沿った中国国内経路を、コンプライアンス起点で読み解きます。
Snykは中国本土で使えるか
問いは、Snykのスキャナーが中国から接続できるか——それはCI・プルリクエスト・IDEのワークフローの中で動きます——ではなく、取り込むソースコード・脆弱性の検出結果・開発者のアイデンティティがどこに置かれるかです。それを決めるのはデータレジデンシーであり、Snykはその答えをドキュメントに記しています。
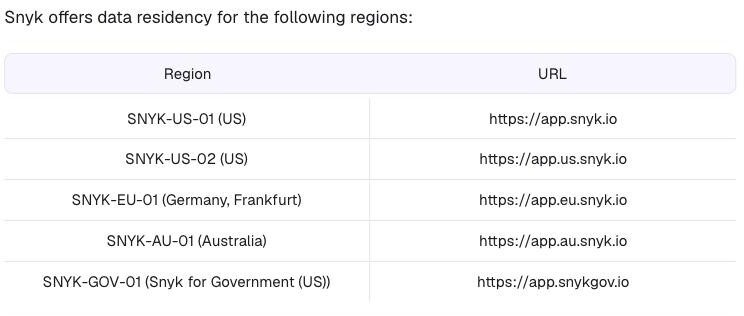
Snykは中国本土にデータセンターを運用しておらず、リージョンホスティングのページには米国・EU(フランクフルト)・オーストラリアのリージョンと、米国政府向けリージョンしか挙げられていません。したがって中国チームからSnykが集めるプロジェクトデータと開発者のアカウント記録はオフショアに着き、その収集はPIPLの下での越境移転(数据出境)に当たります——通知、個別の同意、そして移転メカニズム(第38〜40条)。一定の基準を超えれば、中国のデータ越境安全評価(英語)が発動することもあります。ソースコードと、未修正の脆弱性の最新の地図は商業的に機微で、機密性の問いが上乗せされます。重要情報インフラ運営者の場合、サイバーセキュリティ法(英語)の第39条(旧第37条)はこうしたデータを中国国内に保存することを求めます——オフショアのSnykリージョンでは満たせません。
21YunBoxは貴社の越境・国内保存・機密性の露出をマッピングし、中国のコードと開発者データを国内で同意に基づく形に保ち(Snykには合法的に出せるものだけを送り)、中国向けアプリをICP備案済みインフラ上で中国国内から配信します——作り直しは不要で、ネットワーク上の制限をかいくぐる手法は用いません。詳細はリスクとして法務とご確認ください。
コンプライアンス・スナップショット
- ! Snykは中国本土にデータセンターを運用していない。データレジデンシーのリージョンは米国(SNYK-US-01、SNYK-US-02)、EU(SNYK-EU-01、フランクフルト)、オーストラリア(SNYK-AU-01)と米国政府向けリージョン(SNYK-GOV-01)——いずれも本土にはない。
- ! Snykが中国のリポジトリから取り込むソースコードのメタデータ・プロジェクト構造・脆弱性の検出結果は、開発者のアカウントデータとともに海外のSnykリージョンに置かれる——PIPL(第38〜40条)の下での越境移転(数据出境):通知、個別の同意、そして移転メカニズムのいずれか一つ。
- ! データレジデンシーが制御するのは「データの選択された一部」のみで、「Enterpriseプランでのみ利用可能」。「ユーザー認証データ」と「製品アナリティクス」は「グローバルに保存されるデータ種別」に属するため、どのリージョンを選んでも中国の開発者のアカウントのアイデンティティはオフショアに置かれる。
- ! ソースコードと未修正の脆弱性の最新リストは商業的に機微。それらを本土の外へ移すことは、PIPLに加えて営業秘密とセキュリティガバナンスの露出を生み、重要なシステムについてはデータ越境安全評価の対象となり得る。
- ! 重要情報インフラ運営者の場合、サイバーセキュリティ法 第39条(旧第37条)は中国で生成された個人情報を中国国内に保存することを求める——オフショアのSnykリージョンでは満たせない義務。
- ✓ 法令に沿った経路:中国のプロジェクトと開発者のデータを国内で同意に基づく形に保ち、Snykには合法的に出せるものだけを送り、他の市場ではSnykを使い続け、保護対象の中国向けアプリをICP備案済みインフラ上で中国国内から配信する——いずれもネットワーク上の制限をかいくぐる手法によらない。
Snykの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Snykは中国本土にデータレジデンシーのリージョンを運用していない。Snykの「Regional hosting and data residency」ドキュメントは“Snyk offers data residency for the following regions:”(Snykは以下のリージョンでデータレジデンシーを提供する)と述べ、SNYK-US-01・SNYK-US-02(米国)、SNYK-EU-01(ドイツ・フランクフルト)、SNYK-AU-01(オーストラリア)、SNYK-GOV-01(Snyk for Government、米国)を挙げる——本土には一つもない。さらに“Snyk can host your data in a number of regions.”(Snykは複数のリージョンにデータをホストできる)とも記す。 | Snyk Docs「Regional hosting and data residency」(docs.snyk.io、2026-10-09 取得) |
| 選んだリージョン内でも、一部のデータはグローバルに保持される——そしてリージョンを選べるのはEnterpriseプランのみ。Snykによれば、データレジデンシーでは“control the region in which Snyk hosts a selected subset of your data”(Snykがデータの選択された一部をホストするリージョンを制御する)ことができ、それは“available only for Enterprise plans”(Enterpriseプランでのみ利用可能)。ドキュメントは“Regionally stored data types”(「顧客のソースコード」、脆弱性データ、監査ログを含む)と“Globally stored data types”(「ユーザー認証データ」と「製品アナリティクス」を含む)を区別する——つまり中国の開発者のアカウントのアイデンティティはリージョンから完全に外れる。 | Snyk Docs「Regional hosting and data residency」(docs.snyk.io、2026-10-09 取得) |
| Snykは、ソースコードと、識別可能な開発者に関する個人データの両方を取り込む。Snykは開発者セキュリティのプラットフォーム——ソフトウェアコンポジション解析、静的解析、コンテナとIaCのスキャン——であり、依存関係のマニフェストとソースコードのメタデータを読み、脆弱性の検出結果を導き、利用するエンジニアのアカウントを記録する。中国のコードベースには中国リージョンの選択肢がないため、「顧客のソースコード」とそこから導かれる脆弱性の検出結果は、海外のSnykリージョンに置かれる。 | Snyk Docs「Regional hosting and data residency」(docs.snyk.io、2026-10-09 取得) |
| 中国で収集した個人情報をオフショアのSnykリージョンへ送ることはPIPLの越境移転に当たり、一部の取扱者には国内保存義務が伴う。中国本土で収集した開発者とプロジェクトのデータを米国・EU・オーストラリアのSnykリージョンへ移すことはPIPL 第38〜40条を発動させる——通知、個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)。重要情報インフラ運営者の場合、サイバーセキュリティ法 第39条(旧第37条)はこうしたデータを中国国内に保存することを求める。 | 中華人民共和国個人情報保護法 第38〜40条(cac.gov.cn);サイバーセキュリティ法 第39条(旧第37条)、2026-10-09 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
中国本土に向けて開発するエンジニアリングチームがSnykでまず気にするのは、スキャナーが中国から到達できるか——CLI、ソース管理連携、IDEプラグインが国内からSnykと通信できるか——という点です。しかし、それは正しい判断基準ではありません。Snykはコミット時・プルリクエスト時・ビルド時に処理を行い、それらの接続がどこで完了するにせよ、本当に効いてくるのは速度ではありません。効いてくるのは、Snykが取り込むもの——リポジトリから引き出されるソースコードのメタデータと脆弱性の検出結果、そして作業する開発者のアカウントとアイデンティティデータ——が、最終的にどこに置かれるかです。そのいずれも、本土を離れた瞬間に中国の法の適用を受けます。そして離れることを、Snyk自身がドキュメントで記しています。
中国でのSnyk:ひと目で
| 決め手 | Snyk自身の言葉では——そして中国の法では |
|---|---|
| 何であるか | Snykは開発者セキュリティのプラットフォームです——ソフトウェアコンポジション解析、静的解析(Snyk Code)、コンテナおよびInfrastructure as Codeのスキャンに、AppRiskが加わります。依存関係のマニフェストとソースコードのメタデータを読み取り、プロジェクトと脆弱性の検出結果を生成し、利用する開発者のアカウントを記録します——つまり、専有的になり得るコードとセキュリティデータ、そして識別可能なエンジニアの個人情報の両方を保持します。 |
| データが置かれる場所 | Snykは、米国(SNYK-US-01、SNYK-US-02)、EU(SNYK-EU-01、フランクフルト)、オーストラリア(SNYK-AU-01)のデータレジデンシーリージョンと、米国政府向けリージョン(SNYK-GOV-01)をドキュメントに記載しています。いずれも中国本土内にはありません。 |
| リージョン内に留められるもの・留められないもの | Snykによれば、データレジデンシーが制御するのは“a selected subset of your data”(データの選択された一部)のみで、“available only for Enterprise plans”(Enterpriseプランでのみ利用可能)です。“Customer source code”(顧客のソースコード)、脆弱性データ、監査ログは選んだリージョンに従いますが、“User authentication data”(ユーザー認証データ)と“Product analytics”(製品アナリティクス)は“Globally stored data types”(グローバルに保存されるデータ種別)に挙げられ、どのリージョンを選んでもその外に保持されます——つまり中国の開発者のアカウントのアイデンティティは、リージョンの問いから完全に外れます。 |
| 中国の開発者とプロジェクトのデータ | 中国で収集され海外のSnykリージョンに保持されるアイデンティティ・ソースコードのメタデータ・脆弱性の検出結果は、PIPL(第38〜40条)の下での越境移転(数据出境)に当たります——通知、個別の同意、そして移転メカニズムのいずれか一つが必要です。重要情報インフラ運営者(CIIO)または大量取扱者の場合、サイバーセキュリティ法 第39条(旧第37条)の国内保存義務は、オフショアのリージョンでは満たせません。 |
| 上乗せされる機密性の次元 | ソースコードと、未修正の脆弱性の最新リストは、商業的に機微な情報です。重要なシステムについては、それらを海外へ移すことがデータ越境安全評価(英語)の対象となり得ます。これは個人情報の問いであると同時に、セキュリティガバナンスの問いでもあります。 |
| 法令に沿った経路 | 中国のプロジェクトと開発者のデータを国内で同意に基づく形に保ち、Snykには合法的に国外へ出せるものだけを送り、他の市場ではSnykをそのまま使い続け、Snykが保護する中国向けアプリをICP備案済みインフラ上で中国国内から配信します。21YunBoxはマッピングし、ローカライズし、配信します——ネットワーク上の制限をかいくぐる手法は、用いることも勧めることも決してありません。 |
Snykがデータを保持する場所——海外のリージョン、中国本土には一つもない
Snykの立ち位置は、ロード時のテストではなく、同社自身のドキュメントに記されています。リージョンホスティングのページはこう明言します——“Snyk can host your data in a number of regions,”(Snykは複数のリージョンにデータをホストできる)。そしてそれらを名指しします——米国のSNYK-US-01とSNYK-US-02、フランクフルトのSNYK-EU-01、オーストラリアのSNYK-AU-01、米国政府向けのSNYK-GOV-01。そこに中国本土のリージョンはありません。新規の米国EnterpriseアカウントはSNYK-US-02にプロビジョニングされ、2024年9月より前に作成されたアカウントとFreeプランのユーザーはSNYK-US-01に置かれます。いずれに当てはまるにせよ、領域は米国・EU・オーストラリアです。
性能の問題に入る前に、絵をさらに鮮明にする二つの点があります。第一に、データレジデンシーは“available only for Enterprise plans,”(Enterpriseプランでのみ利用可能)であり、FreeやTeamのアカウントには選べるリージョンがそもそもなく——そのデータは既定でSnykの米国リージョンに置かれます。第二に、Enterpriseであってもこの制御は部分的です。Snykによれば、データレジデンシーで“control the region in which Snyk hosts a selected subset of your data”(Snykがデータの選択された一部をホストするリージョンを制御する)ことができ、同社は“Regionally stored data types”(リージョン別に保存されるデータ種別)と“Globally stored data types”(グローバルに保存されるデータ種別)を区別しています。“Customer source code,”(顧客のソースコード)、脆弱性データ、監査ログは選んだリージョンに従いますが、“User authentication data”(ユーザー認証データ)と“Product analytics”(製品アナリティクス)は“Globally stored data types”に属し、何を選んでもその外に保持されます。言い換えれば、中国の開発者のアカウントとアイデンティティのデータは、リージョンの問いから完全に外れるのです。
開発者のデータも、ソースコードも、国境を越える
多くのチームが見落とす判断ポイントはここです。Snykのリージョンはすべて本土の外にあるため、中国の人員とリポジトリからSnykが集めるソースコードのメタデータ・プロジェクト構造・脆弱性の検出結果・開発者のアカウント記録が、米国・EU・オーストラリアのSnykに着いた瞬間、貴社は中国の個人情報保護法(PIPL)の下での個人情報の越境移転を行ったことになります。PIPLはその義務を取扱者——処理者としてのSnykではなく、組織である貴社——に課します。第38〜40条は、通知、一般のツール利用契約とは区別された個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を求めます。開発者は識別可能な自然人であり、そのアカウントと活動のデータは彼らの個人情報です。雇用関係があっても、それに付随するPIPL上の義務は消えません。
一定の基準を超える場合、あるいは移すものが「重要データ」に当たる場合、その移転は何かが国外へ出る前に中国のデータ越境安全評価(英語)を要することもあります。そして貴社の組織が重要情報インフラ運営者であれば、サイバーセキュリティ法(英語)の第39条(旧第37条——データの国内保存条項は、2026年1月1日に施行された2025年改正で条番号が繰り下げられたもので、内容は変わりません)が、中国で生成された個人情報を中国国内に保存することを求めます。これはどのオフショアのSnykリージョンも満たせない国内保存義務です。これらのうちどれが貴社のケースに及ぶかは、何をスキャンするか、データ量、そして中国法上の役割で変わります。これは判定ではなくリスクの見取り図です——パイプラインがそれに依存する前に、専門家と確定させる価値があります。
コードそのものが機微——PIPLに上乗せされる機密性
セキュリティスキャナーには固有の第二の露出があります。Snykの仕事は、貴社のソースを読み、弱点の正確で最新の目録を返すこと——どの依存関係に脆弱性があるか、インジェクションのリスクがどこにあるか、どのコンテナレイヤーが未修正か——です。その目録と、それが導かれる元のソースは、貴社が保有する最も商業的に機微な資産の部類に入ります。未修正の脆弱性の生きた地図は、まさに攻撃者が欲しがるものです。Snykは“Customer source code”(顧客のソースコード)を選んだリージョンに保存しますが、中国リージョンの選択肢がない以上、中国のコードベースにとってそのリージョンは必然的に海外です。したがって個人情報の問いを超えて、コードと脆弱性データを本土の外へ移すことは、営業秘密とセキュリティガバナンスの判断でもあり——重要なシステムについては、厳格な審査を要する類の移転となり得ます。これは何かを回り道させる理由では一切ありません。21YunBoxはネットワーク上の制限をかいくぐる手法を、用いることも示唆することもありません。これは、何を国外へ出してよいかを、意図をもって決める理由です。
「リージョンを選べば済む」とはならない理由
自然な発想は、リージョンを設定してデータを国内に保つことですが、Snykが提供するのは米国・EU・オーストラリアのリージョンで、いずれも中国本土にはなく、どれも中国の国内保存義務を解決しません。中国のプロジェクトを米国リージョンからEUリージョンへ移しても、越境移転の場所が移るだけで、それが終わるわけではありません。そして“User authentication data”(ユーザー認証データ)とアナリティクスはいずれにせよ“Globally stored data types”として保持されるため、完璧にリージョンを選んでも、開発者のアイデンティティはオフショアに残ります。中国で収集したコードと開発者データを国内に保つとは、まったく別の形を意味します——留まるべきデータのための中国国内のスキャン・保存経路を用意し、Snykには合法的に国外へ出せるものだけを受け渡すのです。Snyk Brokerはアクセスの面で役立ちます——そのクライアントは貴社自身のネットワーク内で動くため、ソース管理の認証情報は境界内に留まり、Snykが到達できる範囲は承認済みのリクエストリストに絞られます——が、Snykは見せられたコードを依然として解析するので、Brokerは露出を抑えても、オフショアのリージョンを中国在住のストアに変えるわけではありません。何が留まり、何が出てよいか——この切り分けは、技術の判断である前に、法の判断です。
法令に沿った経路——マッピング、ローカライズ、配信
中国のエンジニアリングチームのためにSnykを運用することには、法令に沿った形があり、それはレイテンシではなく法の問いから始まります。まずマッピング:当社の中国チームが、問題の両端——Snykが記録する開発者のアイデンティティと、取り込むプロジェクト・ソースコード・脆弱性のデータ——にわたって貴社のPIPL露出を整理し、何が中国で収集されたか、何が国内に留まらなければならないか、何が合法的に国境を越えてよいか、そしてどこでデータ越境安全評価(英語)や第39条の保存義務が関わるかを明らかにします。法的な結論は貴社の法務とともに出し、当社はその結論が立つ技術的な絵を作ります。
次にローカライズ:中国側のスキャンを国内で同意に基づく形に保ちます——Snyk Brokerを用いてソース管理の認証情報を貴社自身のネットワークから出さず、Snykのアクセスを承認済みリクエストリストに絞り、留まるべきコードと開発者データのための中国国内またはセルフホストのスキャン・保存経路と組み合わせ、オフショアには合法的に出せるものだけを送ります。他の市場のチームは、今日運用しているとおりにSnykをそのまま使い続けます。
そして配信:スキャン対象であるコードを持つ中国向けアプリは、それ自体が本土での公開サービスであり、ICP備案の義務を負い、法令に沿った中国国内からの配信を必要とします。21YunBoxはそれを中国国内から配信します——21YunBox Optimizerを、すでに運用しているものの前段に置くだけで、作り直しも、プラットフォーム移行も要りません。当社が決して行わず、誰も合法的に行えないのは、個人情報やソースコードをひそかに中国の外へ移すことや、ネットワーク上の制限を回り道することです。当社は、留まるべきものを国内に保ち、公明正大に配信します。その結果が、中国のユーザーに向けて合法的に、法令に沿って動くセキュリティパイプラインです。
関連する読み物:
よくあるご質問
Snykは中国本土で使えますか?
Snykのスキャンは開発ワークフローの中——コミット時・プルリクエスト時・ビルド時、そしてIDE内——で動きます。したがって、ある特定のネットワークからそれらの接続が完了するかは運用上の細部であって、コンプライアンスの問いではありません。決め手はデータレジデンシーです。Snykは本土にデータセンターを運用しておらず(リージョンは米国・フランクフルトのEU・オーストラリアと米国政府向けリージョン)、そのため中国チームから取り込むソースコード・脆弱性の検出結果・開発者のアカウントデータはオフショアに置かれます。詳細はリスクとして法務とご確認ください。答えがネットワーク上の回り道であることは決してありません。
中国のソースコードと開発者データをSnykに送ることは越境移転ですか?
SnykのリージョンがEU・米国・オーストラリア——本土の外のどこか——にあるなら、中国チームのために保持されるソースコードのメタデータ・プロジェクト構造・脆弱性の検出結果・開発者のアカウント記録はオフショアに保存され、PIPLの下での越境移転(数据出境)に当たります。つまり通知、個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)が必要で、一定の基準を超える場合や「重要データ」に当たる場合には中国のデータ越境安全評価を要することもあります。ソースコードと未修正の脆弱性の生きたリストは商業的にも機微なので、個人情報の判断と並んで機密性の判断も生じます。重要情報インフラ運営者の場合、サイバーセキュリティ法 第39条(旧第37条)が、オフショアのリージョンでは満たせない国内保存義務を加えます。正確な義務は法務とご確認ください。
Snykのリージョンを選べば中国のデータを国内に保てますか——21YunBoxは手助けできますか?
リージョンだけでは解決しません。Snykが提供するのは米国・EU・オーストラリアのリージョンのみで、中国本土にはなく、一部のデータ——「ユーザー認証データ」、製品アナリティクス——は何を選んでもグローバルに保持され、しかもリージョン選択はEnterprise限定の機能です。中国のコードと開発者データを国内に保つとは別の形を意味します——留まるべきものには中国国内で同意に基づくスキャン・保存経路を用意し、Snykには合法的に出せるものだけを受け渡します。21YunBoxはその切り分けをマッピングし、中国のデータを国内で同意に基づく形にローカライズし(Snyk Brokerを用いてソース管理の認証情報を貴社自身のネットワーク内に保ち、Snykが到達できる範囲を絞り)、中国向けアプリをICP備案済みインフラ上で配信します——作り直しは不要で、ネットワーク上の制限をかいくぐる手法は用いません。お問い合わせいただければ、個別のケースを一緒に整理します。






















