Snyk fonctionne-t-il en Chine ? Données de sécurité des développeurs, résidence des données et transfert transfrontalier PIPL
L'analyse des dépendances, du code, des conteneurs et de l'IaC de Snyk est utilisable depuis la Chine continentale : l'accessibilité n'est donc pas la vraie question. Snyk n'exploite aucun centre de données sur le continent — ses régions de résidence des données sont aux États-Unis, dans l'UE (Francfort) et en Australie, plus une région gouvernementale américaine — de sorte que le code source, les résultats de vulnérabilités et les données de compte des développeurs qu'il ingère de vos ingénieurs chinois viennent se poser à l'étranger, un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40), avec l'obligation de stockage sur le territoire de la loi sur la cybersécurité, article 39 (anciennement l'article 37), en jeu pour un opérateur d'infrastructure d'information critique, et une dimension de confidentialité du code et des vulnérabilités par-dessus. Un regard, priorité à la conformité, sur les régions de Snyk, les questions de résidence des données et de transfert transfrontalier, et la voie licite sur le territoire.
Snyk fonctionne-t-il en Chine ?
La question n'est pas de savoir si l'analyseur de Snyk se connecte depuis la Chine — il tourne à l'intérieur de votre workflow d'intégration continue, de pull request et d'IDE — mais où viennent se poser le code source, les résultats de vulnérabilités et les identités de développeurs qu'il ingère. C'est réglé par la résidence des données, et Snyk documente la réponse.
Snyk n'exploite aucun centre de données en Chine continentale ; sa page d'hébergement régional n'énumère que des régions aux États-Unis, dans l'UE (Francfort) et en Australie, plus une région gouvernementale américaine. Les données de projet et les enregistrements de compte de développeurs que Snyk rassemble auprès de vos équipes chinoises atterrissent donc à l'étranger, ce qui fait de leur collecte un transfert transfrontalier (数据出境) au titre de la PIPL — information, consentement distinct et un mécanisme de transfert (articles 38 à 40) — et au-dessus des seuils peut déclencher l'évaluation de sécurité des exportations de données chinoise. Le code source et une carte à jour de vos vulnérabilités non corrigées sont commercialement sensibles, une question de confidentialité s'ajoute donc par-dessus. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige que ces données soient stockées en Chine — ce qu'aucune région Snyk à l'étranger ne peut satisfaire.
21YunBox cartographie votre exposition transfrontalière, de résidence et de confidentialité, garde le code et les données de développeurs chinois sur une base consentie, sur le territoire (n'envoyant à Snyk que ce qui peut licitement sortir), et diffuse votre application tournée vers la Chine sur le territoire, sur une infrastructure déclarée ICP — sans rien reconstruire, et jamais aucune forme de contournement. Traitez les détails comme un risque à confirmer avec un conseil.
Aperçu de conformité
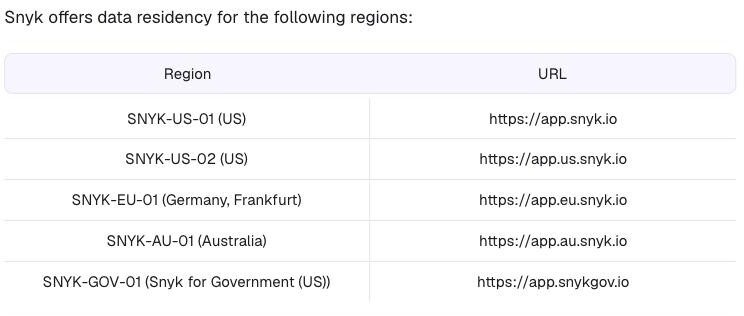
- ! Snyk n'exploite aucun centre de données en Chine continentale. Ses régions de résidence des données sont aux États-Unis (SNYK-US-01, SNYK-US-02), dans l'UE (SNYK-EU-01, Francfort) et en Australie (SNYK-AU-01), plus une région gouvernementale américaine (SNYK-GOV-01) — aucune sur le continent.
- ! Les métadonnées de code source, la structure des projets et les résultats de vulnérabilités que Snyk ingère de vos dépôts chinois viennent se poser dans une région Snyk à l'étranger, avec les données de compte de vos développeurs — un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, consentement distinct et un mécanisme de transfert.
- ! La résidence des données ne contrôle qu'“a selected subset of your data” et est “available only for Enterprise plans.” Les “User authentication data” et les “Product analytics” relèvent des “Globally stored data types,” de sorte que les identités de compte de vos développeurs chinois se trouvent à l'étranger quelle que soit la région que vous choisissez.
- ! Le code source et une liste à jour de vos vulnérabilités non corrigées sont commercialement sensibles ; les déplacer hors du continent ajoute une exposition de secret commercial et de gouvernance de la sécurité par-dessus la PIPL, et pour les systèmes critiques peut justifier une évaluation de sécurité des exportations de données.
- ! Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige que les informations personnelles générées en Chine soient stockées en Chine — une obligation qu'aucune région Snyk à l'étranger ne peut satisfaire.
- ✓ La voie licite : garder les données de projet et de développeurs chinois sur une base consentie, sur le territoire, n'envoyer à Snyk que ce qui peut licitement sortir, conserver Snyk pour vos autres marchés, et diffuser l'application tournée vers la Chine qu'il protège sur le territoire, sur une infrastructure déclarée ICP — jamais de contournement.
Ce que la documentation officielle de Snyk dit de la Chine
| Fait | Source primaire |
|---|---|
| Snyk n'exploite aucune région de résidence des données en Chine continentale. La documentation « Regional hosting and data residency » de Snyk indique “Snyk offers data residency for the following regions:” et énumère SNYK-US-01 et SNYK-US-02 (US), SNYK-EU-01 (Allemagne, Francfort), SNYK-AU-01 (Australie) et SNYK-GOV-01 (Snyk for Government, US) — aucune sur le continent. Elle indique aussi “Snyk can host your data in a number of regions.” | Snyk Docs, « Regional hosting and data residency » (docs.snyk.io), consulté le 2026-10-09 |
| Même dans une région choisie, certaines données sont détenues à l'échelle mondiale — et une région ne peut être sélectionnée que sur les plans Enterprise. Snyk indique que la résidence des données vous permet de “control the region in which Snyk hosts a selected subset of your data,” et qu'elle est “available only for Enterprise plans.” Sa documentation sépare les “Regionally stored data types” (dont le “Customer source code,” les données de vulnérabilités et les journaux d'audit) des “Globally stored data types” (dont les “User authentication data” et les “Product analytics”) — de sorte que les identités de compte de vos développeurs chinois sortent entièrement de la région. | Snyk Docs, « Regional hosting and data residency » (docs.snyk.io), consulté le 2026-10-09 |
| Snyk ingère à la fois votre code source et des données personnelles sur des développeurs identifiables. Snyk est une plateforme de sécurité pour développeurs — analyse de composition logicielle, analyse statique, analyse de conteneurs et d'IaC — qui lit les manifestes de dépendances et les métadonnées de code source, dérive des résultats de vulnérabilités et enregistre les comptes des ingénieurs qui l'utilisent. Pour une base de code chinoise, sans région Chine disponible, le “Customer source code” et les résultats de vulnérabilités qui en dérivent reposent dans une région Snyk à l'étranger. | Snyk Docs, « Regional hosting and data residency » (docs.snyk.io), consulté le 2026-10-09 |
| Des informations personnelles collectées en Chine envoyées à une région Snyk à l'étranger sont un transfert transfrontalier PIPL, avec une obligation de stockage sur le territoire pour certains responsables. Déplacer des données de développeurs et de projets collectées en Chine continentale vers une région Snyk aux États-Unis, dans l'UE ou en Australie déclenche les articles 38 à 40 de la PIPL — information, consentement distinct et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification) — et pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige que ces données soient stockées en Chine. | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 (cac.gov.cn) ; loi sur la cybersécurité article 39 (anciennement l'article 37), consulté le 2026-10-09 |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour une équipe d’ingénierie qui livre en Chine continentale, le premier réflexe avec Snyk est de se demander si l’analyseur l’atteint — si le CLI, l’intégration au gestionnaire de code source et le plugin IDE peuvent parler à Snyk depuis l’intérieur du pays. C’est la mauvaise porte. Snyk fait son travail au moment du commit, de la pull request et du build, et où que ces connexions s’établissent, la décision qui compte n’est pas la vitesse — c’est l’endroit où viennent se poser les choses que Snyk ingère : les métadonnées de code source et les résultats de vulnérabilités tirés de vos dépôts, et les données de compte et d’identité des développeurs qui font le travail. Les deux sont régis par le droit chinois dès l’instant où ils quittent le continent, et Snyk documente, dans ses propres termes, qu’ils le quittent.
Snyk en Chine en un coup d’œil
| Ce qui tranche | Dans les propres termes de Snyk — et le droit chinois |
|---|---|
| Ce que c'est | Snyk est une plateforme de sécurité pour développeurs — analyse de composition logicielle, analyse statique (Snyk Code), et analyse de conteneurs et d'infrastructure-as-code, avec AppRisk par-dessus. Il lit les manifestes de dépendances et les métadonnées de code source, produit des résultats de projet et de vulnérabilités, et enregistre les comptes des développeurs qui l'utilisent — il détient donc à la fois du code et des données de sécurité potentiellement propriétaires et des informations personnelles sur des ingénieurs identifiables. |
| Où résident les données | Snyk documente des régions de résidence des données aux États-Unis (SNYK-US-01, SNYK-US-02), dans l'UE (SNYK-EU-01, Francfort) et en Australie (SNYK-AU-01), plus une région gouvernementale américaine (SNYK-GOV-01). Aucune n'est à l'intérieur de la Chine continentale. |
| Ce que vous pouvez — et ne pouvez pas — garder en région | Snyk indique que la résidence des données ne contrôle qu'“a selected subset of your data,” et qu'elle est “available only for Enterprise plans.” Le “Customer source code,” les données de vulnérabilités et les journaux d'audit suivent la région que vous choisissez ; mais les “User authentication data” et les “Product analytics” figurent parmi les “Globally stored data types,” détenus hors de votre région quel que soit votre choix — de sorte que les identités de compte de vos développeurs chinois sortent entièrement de la question de la région. |
| Les données de vos développeurs et projets chinois | Les identités, les métadonnées de code source et les résultats de vulnérabilités collectés en Chine et détenus dans une région Snyk à l'étranger sont un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, consentement distinct et un mécanisme de transfert. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, l'obligation de stockage sur le territoire de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ne peut être satisfaite par une région à l'étranger. |
| Une dimension de confidentialité par-dessus | Le code source et une liste à jour de vos vulnérabilités non corrigées sont commercialement sensibles, et pour les systèmes critiques, les déplacer à l'étranger peut justifier une évaluation de sécurité des exportations de données. C'est une question de gouvernance de la sécurité autant qu'une question d'informations personnelles. |
| La voie licite | Garder les données de projet et de développeurs chinois sur une base consentie, sur le territoire, n'envoyer à Snyk que ce qui peut licitement sortir, conserver Snyk pour vos autres marchés, et diffuser l'application tournée vers la Chine qu'il protège sur le territoire, sur une infrastructure déclarée ICP. 21YunBox cartographie, localise et diffuse ; il n'utilise ni ne suggère aucun contournement. |
Où Snyk conserve vos données — des régions à l’étranger, aucune en Chine continentale
La position de Snyk est posée dans sa propre documentation, pas par un test au chargement. Sa page d’hébergement régional indique sans détour “Snyk can host your data in a number of regions,” puis les nomme : SNYK-US-01 et SNYK-US-02 aux États-Unis, SNYK-EU-01 à Francfort, SNYK-AU-01 en Australie, et SNYK-GOV-01 pour le gouvernement américain — sans aucune région en Chine continentale parmi elles. Les nouveaux comptes d’entreprise américains sont provisionnés sur SNYK-US-02 ; les comptes créés avant septembre 2024 et les utilisateurs du plan Free se trouvent sur SNYK-US-01. Quel que soit celui qui vous concerne, le territoire est les États-Unis, l’UE ou l’Australie.
Deux détails supplémentaires affinent le tableau avant même que la performance n’entre en jeu. Premièrement, la résidence des données est “available only for Enterprise plans,” de sorte qu’un compte Free ou Team n’a aucune région à choisir — ses données reposent par défaut dans la région américaine de Snyk. Deuxièmement, même en Enterprise le contrôle est partiel : Snyk indique que la résidence des données vous permet de “control the region in which Snyk hosts a selected subset of your data,” et sépare les “Regionally stored data types” des “Globally stored data types.” Votre “Customer source code,” vos données de vulnérabilités et vos journaux d’audit suivent la région que vous choisissez ; mais les “User authentication data” et les “Product analytics” relèvent des “Globally stored data types,” détenues hors de cette région quel que soit votre choix. Les données de compte et d’identité de vos développeurs chinois, autrement dit, sortent entièrement de la question de la région.
Les données de vos développeurs — et votre code source — franchissent la frontière
Voici la porte que la plupart des équipes manquent. Chacune des régions de Snyk est hors du continent, de sorte que dès l’instant où les métadonnées de code source, la structure des projets, les résultats de vulnérabilités et les enregistrements de compte des développeurs que Snyk rassemble auprès de personnes et de dépôts en Chine atterrissent dans un Snyk américain, européen ou australien, vous avez effectué un transfert transfrontalier de données personnelles au titre de la loi chinoise sur la protection des informations personnelles. La PIPL place l’obligation sur le responsable de traitement — vous, l’organisation, pas Snyk le sous-traitant : les articles 38 à 40 exigent une information, un consentement distinct de tout accord général d’outillage, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Vos développeurs sont des personnes physiques identifiables ; leurs données de compte et d’activité sont leurs informations personnelles, et l’emploi ne dépouille pas les obligations PIPL qui s’y attachent.
Au-dessus de certains seuils, ou lorsque ce que vous déplacez constitue des « données importantes », le transfert peut aussi exiger l’évaluation de sécurité des exportations de données chinoise (数据出境安全评估) avant tout départ. Et si votre organisation est un opérateur d’infrastructure d’information critique, l’article 39 (anciennement l’article 37 — la clause de localisation des données a été renumérotée par l’amendement de 2025 entré en vigueur le 1er janvier 2026, sa substance inchangée) de la loi sur la cybersécurité exige que les informations personnelles générées en Chine soient stockées en Chine, une obligation sur le territoire qu’aucune région Snyk à l’étranger ne peut satisfaire. Lesquelles de ces obligations lient votre cas précis dépend de ce que vous analysez, de vos volumes de données et de votre rôle au titre du droit chinois. Il s’agit d’une image des risques, pas d’un verdict — à régler avec un conseil avant que votre pipeline n’en dépende.
Le code lui-même est sensible — la confidentialité par-dessus la PIPL
Il existe une seconde exposition propre à un analyseur de sécurité. Le travail de Snyk est de lire votre source et de vous rendre un inventaire précis et à jour de vos faiblesses — quelles dépendances sont vulnérables, où se niche le risque d’injection, quelles couches de conteneur ne sont pas corrigées. Cet inventaire, et la source dont il est dérivé, figurent parmi les actifs les plus commercialement sensibles que vous détenez ; une carte en direct de vos vulnérabilités non corrigées est exactement ce qu’un attaquant voudrait. Snyk stocke le “Customer source code” dans la région que vous choisissez, mais sans aucune région Chine proposée, pour une base de code chinoise cette région est nécessairement à l’étranger. Ainsi, au-delà de la question des informations personnelles, déplacer du code et des données de vulnérabilités hors du continent est une décision de secret commercial et de gouvernance de la sécurité — et pour les systèmes critiques, cela peut être le type d’exportation qui justifie un examen renforcé. Rien de cela n’est une raison de contourner quoi que ce soit : 21YunBox n’utilise ni ne suggère aucune forme de contournement. C’est une raison de décider, délibérément, de ce qui peut sortir.
Pourquoi « il suffit de choisir une région » ne tranche pas la question
Le geste naturel est de régler la région et de garder les données sur le territoire — mais les régions que Snyk propose sont les États-Unis, l’UE et l’Australie, et aucune n’est en Chine continentale, de sorte qu’aucune ne résout une obligation de résidence chinoise ; déplacer un projet chinois de la région américaine vers la région européenne relocalise le transfert transfrontalier, il ne le fait pas cesser. Et parce que les “User authentication data” et les analyses relèvent des “Globally stored data types” quoi qu’il arrive, même une région parfaitement choisie laisse les identités de vos développeurs à l’étranger. Garder le code et les données de développeurs collectés en Chine sur le territoire suppose une forme tout autre : une voie d’analyse et de stockage sur le territoire pour les données qui doivent rester, Snyk ne recevant que ce qui peut licitement sortir. Le Snyk Broker aide côté accès — son client tourne à l’intérieur de votre propre réseau, de sorte que vos identifiants de gestion de code source restent dans votre périmètre et la portée de Snyk est réduite à une liste de requêtes approuvées — mais Snyk analyse toujours le code qu’on lui montre, de sorte que le Broker limite l’exposition sans transformer une région à l’étranger en un stockage résident en Chine. Ce partage — ce qui reste, ce qui peut partir — est un jugement juridique avant d’être un jugement technique.
La voie licite — cartographier, localiser, diffuser
Exécuter Snyk pour une équipe d’ingénierie chinoise a une forme conforme, et cela commence par une question de droit, pas de latence. D’abord, cartographier : notre équipe Chine passe en revue votre exposition PIPL sur les deux bords du problème — les identités de développeurs que Snyk enregistre et les données de projet, de code source et de vulnérabilités qu’il ingère — en marquant ce qui a été collecté en Chine, ce qui doit rester dans le pays, ce qui peut licitement franchir la frontière, et où entre en jeu une évaluation de sécurité des exportations de données ou une obligation de stockage de l’article 39. Les conclusions juridiques sont atteintes avec votre conseil ; nous construisons l’image technique sur laquelle ces conclusions reposent.
Ensuite localiser : nous gardons le côté chinois de votre analyse sur une base consentie, sur le territoire — en utilisant le Snyk Broker pour que vos identifiants de gestion de code source ne quittent jamais votre propre réseau et que l’accès de Snyk soit réduit à une liste de requêtes approuvées, en l’associant à une voie d’analyse et de stockage sur le territoire ou auto-hébergée pour le code et les données de développeurs qui doivent rester, et en n’envoyant à l’étranger que ce qui peut licitement partir. Vos équipes sur d’autres marchés conservent Snyk exactement comme elles l’exécutent aujourd’hui.
Ensuite diffuser : l’application tournée vers la Chine dont vous analysez le code est elle-même un service public sur le continent, elle porte donc une obligation de déclaration ICP (备案) et exige une diffusion conforme, résidente en Chine. 21YunBox la diffuse sur le territoire — le 21YunBox Optimizer — placé devant ce que vous exploitez déjà, sans rien reconstruire et sans changer de plateforme. Ce que nous ne faisons jamais, et ce que nul ne peut faire licitement, c’est déplacer des informations personnelles ou du code source hors de Chine subrepticement ou contourner une quelconque restriction réseau : nous conservons sur le territoire ce qui doit y rester et diffusons au grand jour. Le résultat est un pipeline de sécurité qui tourne légalement et en conformité pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
Lectures complémentaires :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité des exportations de données en Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Snyk fonctionne-t-il en Chine continentale ?
L'analyse de Snyk tourne à l'intérieur de votre workflow de développement — au moment du commit, de la pull request et du build, et dans l'IDE — de sorte que savoir si ces connexions s'établissent depuis un réseau donné est un détail d'exploitation, pas la question de conformité. Ce qui tranche, c'est la résidence des données : Snyk n'exploite aucun centre de données sur le continent (ses régions sont les États-Unis, l'UE à Francfort et l'Australie, plus une région gouvernementale américaine), de sorte que le code source, les résultats de vulnérabilités et les données de compte des développeurs qu'il ingère de vos équipes chinoises viennent se poser à l'étranger. Traitez les détails comme un risque à confirmer avec un conseil ; la réponse n'est jamais une astuce réseau.
Envoyer notre code source et nos données de développeurs chinois à Snyk est-il un transfert transfrontalier ?
Si votre région Snyk est aux États-Unis, dans l'UE ou en Australie — n'importe où hors du continent — alors les métadonnées de code source, la structure des projets, les résultats de vulnérabilités et les enregistrements de compte des développeurs qu'il détient pour vos équipes chinoises sont stockés à l'étranger, un transfert transfrontalier (数据出境) au titre de la PIPL. Cela implique une information, un consentement distinct et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), et au-dessus des seuils ou pour des « données importantes » cela peut exiger l'évaluation de sécurité des exportations de données chinoise. Le code source et une liste en direct de vos vulnérabilités non corrigées sont aussi commercialement sensibles, un jugement de confidentialité s'ajoute donc à celui sur les informations personnelles. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire. Confirmez vos obligations exactes avec un conseil.
Pouvons-nous garder les données chinoises sur le territoire en choisissant une région Snyk — et 21YunBox peut-il aider ?
Aucune région ne règle cela à elle seule : Snyk ne propose que des régions aux États-Unis, dans l'UE et en Australie, aucune en Chine continentale, et certaines données — les “User authentication data,” les analyses produit — sont détenues à l'échelle mondiale quel que soit votre choix, tandis que la sélection de région est une fonctionnalité réservée à Enterprise. Garder le code et les données de développeurs chinois sur le territoire suppose une forme tout autre : une voie d'analyse et de stockage consentie, sur le territoire, pour ce qui doit rester, Snyk ne recevant que ce qui peut licitement sortir. 21YunBox cartographie ce partage, localise les données chinoises sur une base sur le territoire (en utilisant le Snyk Broker pour garder vos identifiants de gestion de code source dans votre propre réseau et réduire ce que Snyk peut atteindre), et diffuse votre application tournée vers la Chine sur une infrastructure déclarée ICP — sans rien reconstruire, et jamais aucune forme de contournement. Contactez-nous pour traiter votre cas précis.






















