¿Funciona Rapid7 en China? Residencia de datos, localización y transferencia transfronteriza según la PIPL
La plataforma Insight de Rapid7 — ahora unificada bajo la Command Platform — ofrece cinco regiones en la nube (Estados Unidos, Canadá, Europa, Japón, Australia) y ninguna región en China continental, de modo que los hallazgos de vulnerabilidades, el inventario de activos y la telemetría de registros de InsightIDR terminan residiendo en el extranjero: una transferencia transfronteriza según la PIPL. Un análisis centrado en el cumplimiento de dónde se permite que residan sus datos de seguridad.
¿Funciona Rapid7 en China?
Si Rapid7 funciona en China es una cuestión de residencia de sus datos de seguridad, no de si sus agentes pueden llegar a la nube.
La plataforma Insight de Rapid7 — ahora unificada bajo la Command Platform — reúne en un solo lugar sus datos operativos más sensibles: InsightVM construye un mapa de las debilidades de su infraestructura, un inventario completo de activos y las credenciales utilizadas para los escaneos autenticados, mientras InsightIDR ingiere registros que llevan la identidad de los usuarios, direcciones IP y actividad de los endpoints. Según el propio trust center de Rapid7, ofrece “five cloud regions: United States, Canada, Europe, Japan, and Australia” (cinco regiones en la nube: Estados Unidos, Canadá, Europa, Japón y Australia) — ninguna en China continental —, de modo que esos datos de seguridad terminan residiendo en el extranjero. Allí donde describen a personas en China son datos personales (algunos, sensibles según el artículo 28), y almacenarlos en el extranjero es una transferencia transfronteriza que regula la PIPL; un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene además un deber de almacenamiento dentro del país que una nube en el extranjero no puede cumplir. Una consola on-premise (Nexpose) mantiene los datos de vulnerabilidades dentro del país, pero InsightIDR y la plataforma unificada funcionan solo en la nube.
Esto es un mapa de riesgo, no un veredicto — sus obligaciones dependen de su entidad, de sus volúmenes de datos y de quiénes son sus usuarios. Nuestro equipo de China puede cartografiar su exposición con Rapid7 →
Instantánea de cumplimiento
- ✕ Ninguna región en China continental que elegir — la plataforma funciona en EE. UU., Canadá, la UE, Japón y Australia
- ! Hallazgos de vulnerabilidades, inventario de activos y datos de escaneo residen en la nube en el extranjero
- ! Los registros de InsightIDR llevan identidad de usuarios, IP y actividad de endpoints — datos personales
- ! En el extranjero = transferencia transfronteriza según la PIPL; infraestructuras críticas y grandes volúmenes deben almacenar dentro del país
- ! Nexpose on-premise puede quedarse dentro del país; IDR y la plataforma unificada son solo nube
- ✓ 21YunBox cartografía la exposición, localiza los datos dentro del país y entrega la consola con registro ICP
Lo que la documentación oficial de Rapid7 dice sobre China
| Hecho | Fuente primaria |
|---|---|
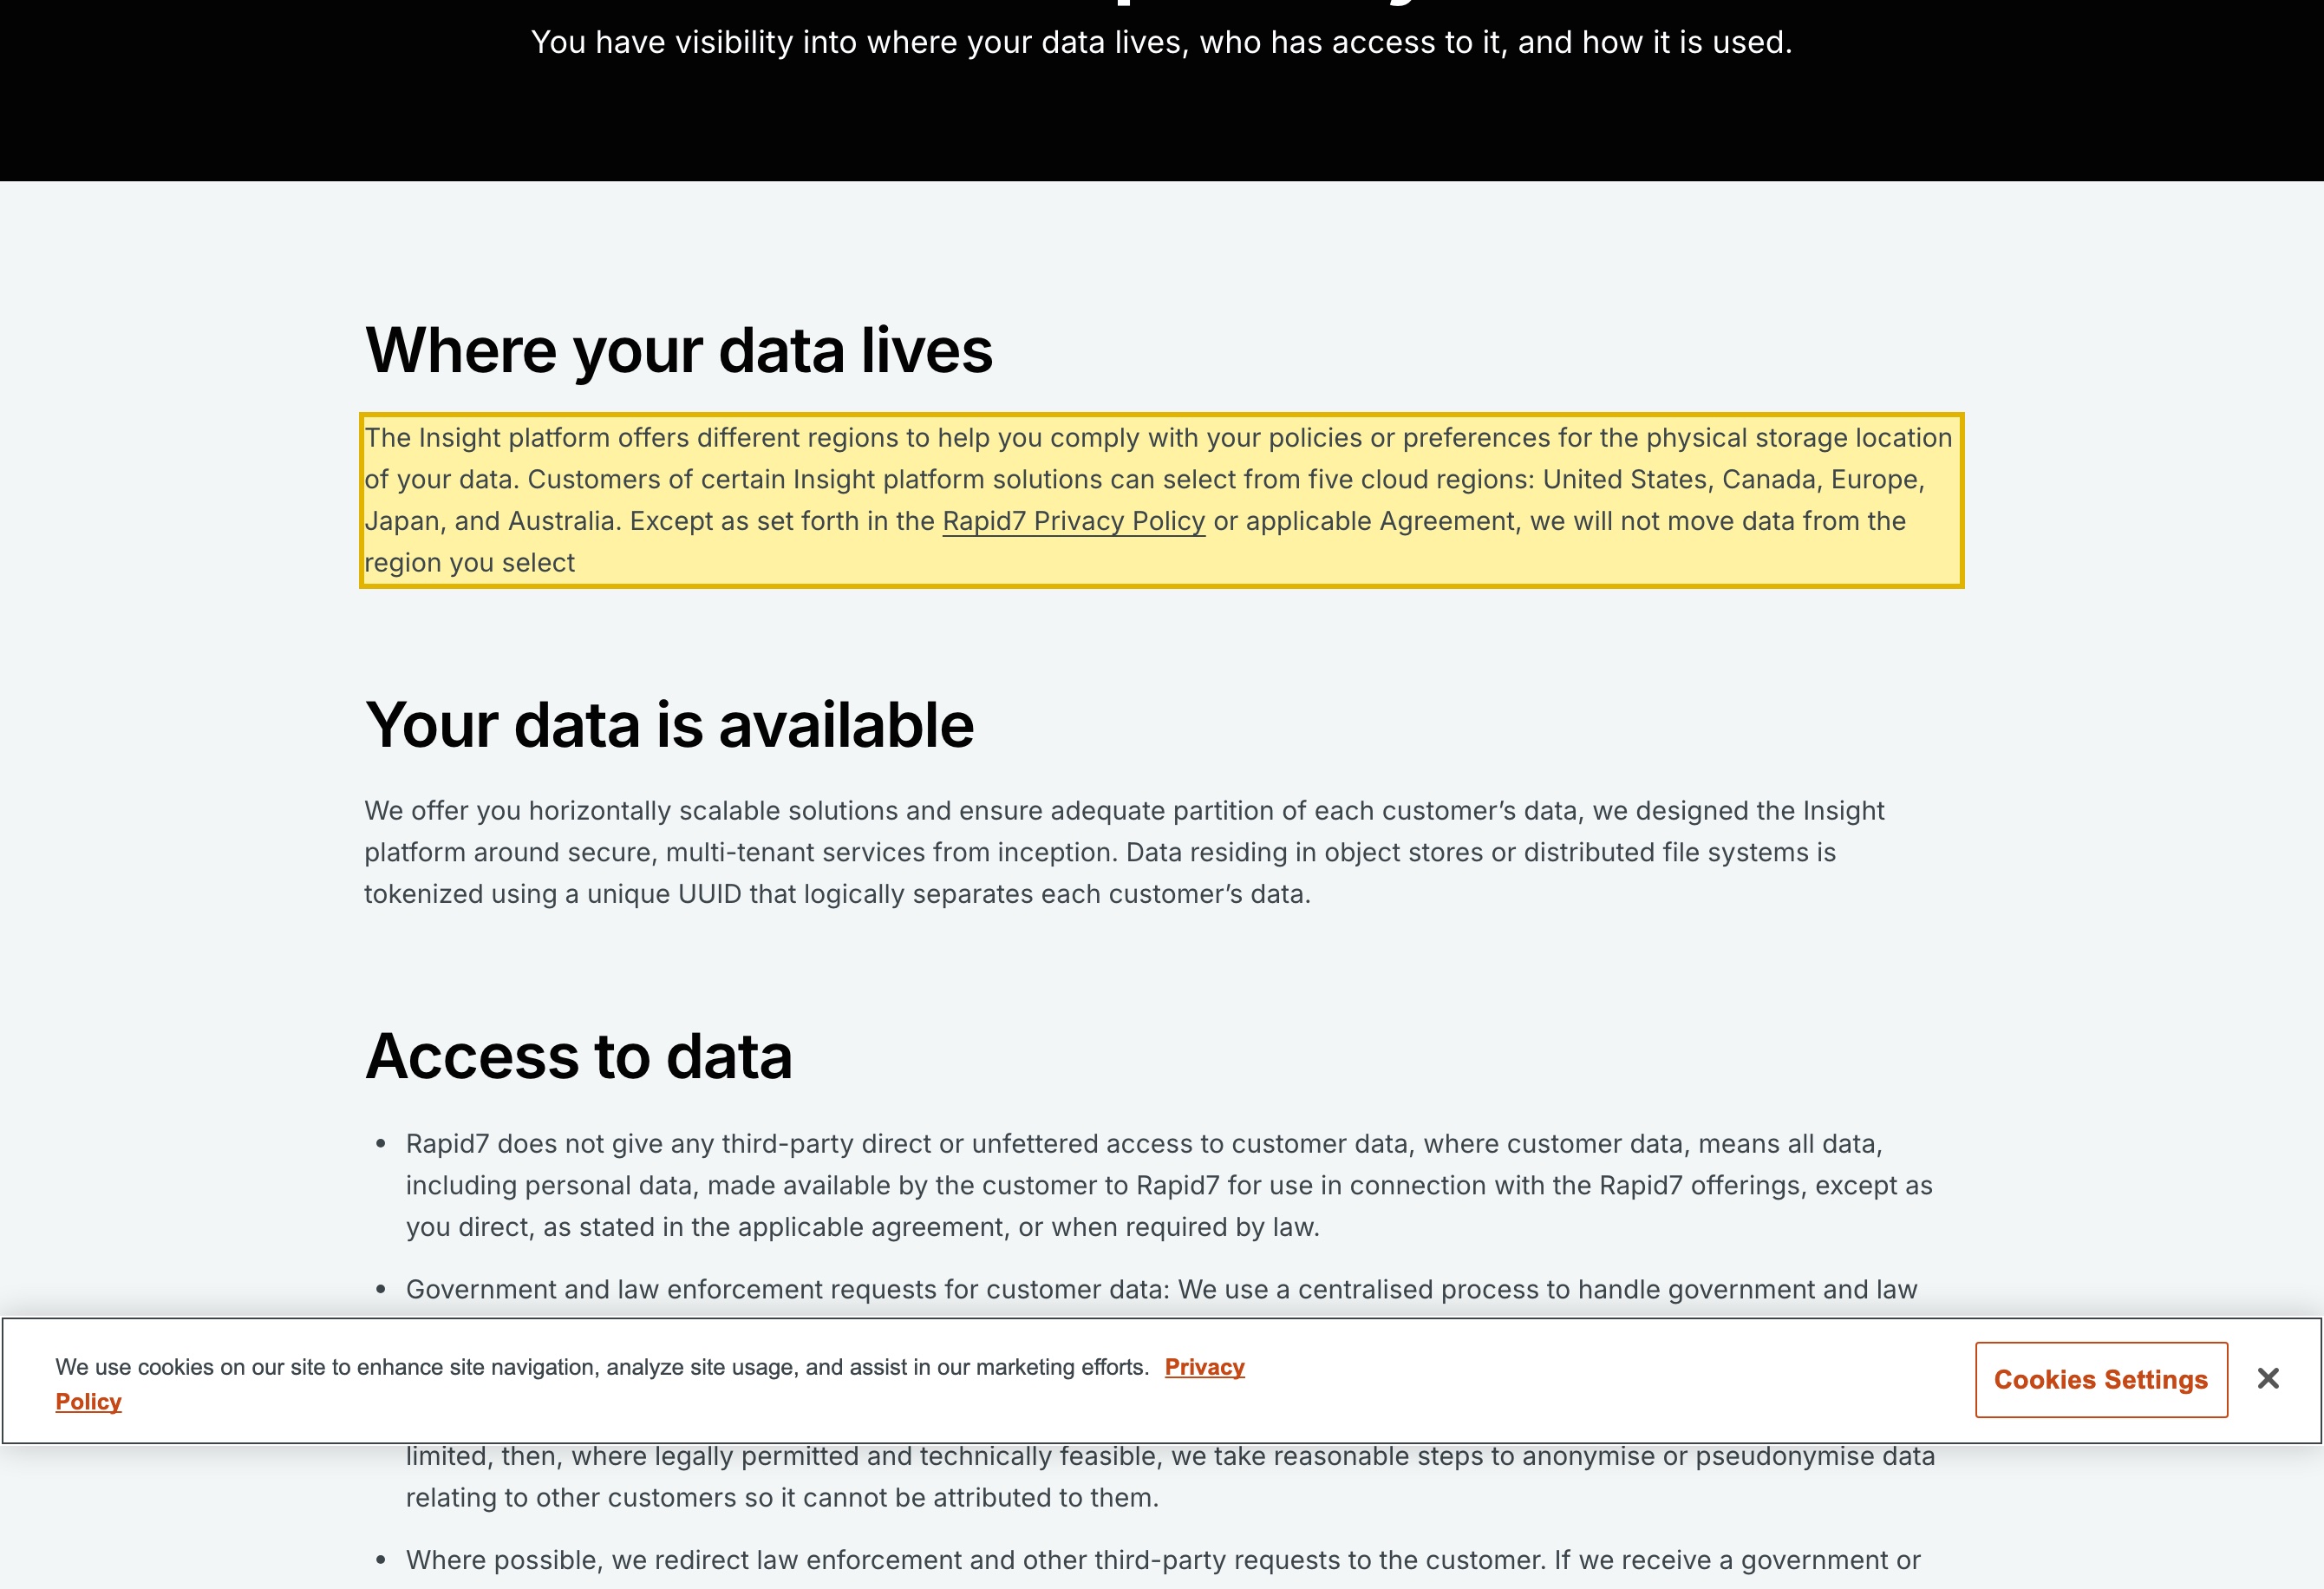
| No existe ninguna región en China continental que elegir. El trust center de Rapid7 afirma que los clientes de ciertas soluciones de la plataforma Insight “can select from five cloud regions: United States, Canada, Europe, Japan, and Australia,” (pueden elegir entre cinco regiones en la nube: Estados Unidos, Canadá, Europa, Japón y Australia) y que “we will not move data from the region you select” (no moveremos los datos de la región que usted seleccione) — ninguna de las cinco está en China continental, así que los datos de seguridad terminan residiendo en la región en el extranjero elegida en el aprovisionamiento. | Rapid7 Trust — Transparency (regiones de datos), consultado el 2026-10-10 |
| Las regiones de la plataforma solo corresponden a centros de datos de AWS en el extranjero. La propia documentación de listas de permitidos de Rapid7 asocia la plataforma Insight a AWS us-east-1, us-east-2 y us-west-2 (US-1/2/3), eu-central-1 (Fráncfort), ca-central-1, ap-southeast-2 (Sídney), ap-northeast-1 (Tokio) y, más recientemente, me-central-1 y ap-south-2 — sin ninguna región en China continental. Los Collectors on-premise y los Insight Agents recogen los datos localmente, pero los envían a la región en el extranjero seleccionada. | Rapid7 Docs — Allowlist Cloud Engine IPs, consultado el 2026-10-10 |
| Almacenar en el extranjero datos personales de China es una transferencia transfronteriza según la PIPL. Los hallazgos de vulnerabilidades, los registros de activos y la telemetría de identidad, IP y endpoints de InsightIDR sobre personas en China, mantenidos en una región en el extranjero, exigen notificación, un consentimiento separado y un mecanismo de transferencia conforme a los artículos 38 a 40 de la PIPL; superar un umbral de volumen o de sensibilidad puede activar una evaluación de seguridad dirigida por la CAC antes de que nada de ello salga legalmente. | PIPL artículos 38–40 (China) — explicación de cumplimiento de 21YunBox, consultado el 2026-10-10 |
| Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que una nube en el extranjero no puede cumplir. Los datos personales y los datos importantes del continente deben permanecer en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo). Cualquier consola orientada a China necesita además un registro ICP. | Ley de Ciberseguridad artículo 39 (antes artículo 37) y PIPL artículo 40 — explicación de 21YunBox, consultado el 2026-10-10 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un equipo que atiende a China continental, la pregunta sobre Rapid7 nunca fue si sus agentes se instalan o si llegan a la nube — lo hacen sin problema. La plataforma Insight de Rapid7, ahora unificada bajo la Command Platform, es un servicio de analítica de seguridad que reúne en un solo lugar sus datos operativos más sensibles: InsightVM construye un mapa de las debilidades de su infraestructura y un inventario completo de activos, y guarda las credenciales utilizadas para los escaneos autenticados, mientras InsightIDR ingiere registros que llevan la identidad de los usuarios, direcciones IP y actividad de los endpoints. Esa es la ironía que un comprador de seguridad percibe primero — la plataforma que adquirió para proteger el parque se convierte en una vía hacia el extranjero para un catálogo de sus debilidades y de las identidades de su gente. La plataforma ofrece cinco regiones en la nube, ninguna en China continental, de modo que esos datos de seguridad terminan residiendo en el extranjero. Existe una palanca on-premise para la gestión de vulnerabilidades (Nexpose); la detección y respuesta funcionan solo en la nube.
Rapid7 en China de un vistazo
| Qué lo decide | En los propios términos de Rapid7 — y la ley china |
|---|---|
| Dónde residen físicamente los datos de seguridad | Rapid7 no le da una región propia; su cuenta queda anclada a una en el aprovisionamiento. Su trust center dice que los clientes “can select from five cloud regions: United States, Canada, Europe, Japan, and Australia” (pueden elegir entre cinco regiones en la nube: Estados Unidos, Canadá, Europa, Japón y Australia) — ninguna en China continental — y su documentación de listas de permitidos las asocia a centros de datos de AWS en el extranjero (us-east-1, us-east-2, us-west-2, eu-central-1 en Fráncfort, ca-central-1, ap-southeast-2 en Sídney, ap-northeast-1 en Tokio, además de me-central-1 y ap-south-2). |
| Qué ingiere y por qué importa la residencia | InsightVM concentra un mapa de sus debilidades, un inventario completo de activos y las credenciales utilizadas para los escaneos autenticados; InsightIDR ingiere registros que llevan la identidad de los usuarios, direcciones IP y actividad de endpoints y procesos. Allí donde describen a personas en China son datos personales según la PIPL, y los campos de identidad, ubicación y actividad pueden entrar en la información personal sensible del artículo 28 — un listón más alto de propósito específico, necesidad estricta y consentimiento separado. |
| Los datos de sus usuarios del continente en la plataforma | Los hallazgos, registros e identificadores generados en China y mantenidos en una región en el extranjero son una transferencia transfronteriza que regula la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia (artículos 38 a 40 de la PIPL). El responsable del tratamiento obligado es usted, el operador — no Rapid7, que es el encargado con el que eligió la región. |
| Deber de almacenamiento dentro del país | Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que una nube de seguridad en el extranjero no puede cumplir — los datos personales y los datos importantes del continente deben permanecer en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. |
| ¿Es accesible? | Trate la accesibilidad como la mitad de entrega, no como la pregunta — los agentes y los colectores se conectan sin problema. La palanca legal es operar la capa de datos de seguridad dentro del país (Nexpose on-premise donde encaje, o un equivalente dentro del país o de nube soberana con licencia), y cualquier superficie orientada a China que tenga por delante — la consola de administración, el portal de informes — necesita un registro ICP vinculado a un recurso de alojamiento en el continente (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT). |
Dónde residen realmente los datos
Rapid7 no le da una región propia; ofrece un menú fijo, y su cuenta se sitúa en una de sus instancias en la nube cuando la aprovisiona. Su trust center es explícito: los clientes de ciertas soluciones de la plataforma Insight “can select from five cloud regions: United States, Canada, Europe, Japan, and Australia,” (pueden elegir entre cinco regiones en la nube: Estados Unidos, Canadá, Europa, Japón y Australia) y, añade, “we will not move data from the region you select.” (no moveremos los datos de la región que usted seleccione). Ni una de esas cinco está en China continental. La propia documentación de listas de permitidos de Rapid7 baja un nivel más, asociando la plataforma a centros de datos concretos de AWS — us-east-1, us-east-2 y us-west-2 para las tres instancias de EE. UU., eu-central-1 en Fráncfort, ca-central-1 en Canadá, ap-southeast-2 en Sídney y ap-northeast-1 en Tokio, y más recientemente me-central-1 y ap-south-2 —, y ni siquiera esta lista ampliada tiene una región en China continental que elegir. Elija la que elija, los hallazgos, los registros de activos y la telemetría de registros de la plataforma Insight terminan residiendo en esa región en el extranjero.
Los Collectors on-premise y los Insight Agents que usted ejecuta dentro de su red no cambian eso. Recogen los datos localmente y después los envían a la instancia en la nube en la que se le aprovisionó — así que la recogida ocurre dentro del país, pero el lugar de reposo está en el extranjero. La única excepción auténtica es Nexpose, la consola de vulnerabilidades autogestionada y on-premise de Rapid7 (el predecesor del que surgió InsightVM, todavía documentado y con soporte): ejecutada sobre infraestructura en el continente, mantiene los datos de vulnerabilidades dentro del país. Pero Rapid7 es ahora una empresa que prioriza la nube — InsightVM, InsightIDR y la Command Platform unificada son servicios gestionados en la nube sin región en China continental —, así que, para todo lo que no sea un despliegue de Nexpose, los datos de seguridad terminan en el extranjero por diseño.
Lo que ingiere son datos personales — y esa es la ironía
Rapid7 merece este escrutinio por lo que concentra. Una plataforma de gestión de vulnerabilidades y de detección es, por construcción, un único almacén de los hechos operativos más sensibles de su parque: InsightVM guarda un mapa clasificado de dónde son débiles sus sistemas, un inventario completo de sus activos y las credenciales de escaneo que habilitan los escaneos autenticados; InsightIDR guarda un registro continuo de quién inició sesión desde qué dirección IP y qué hizo en qué endpoint. La herramienta que usted desplegó para proteger ese parque es, por tanto, en sí misma una vía hacia el extranjero para un catálogo de sus debilidades explotables y de las identidades de su gente — que es precisamente la exposición que más preocupa a un comprador de seguridad.
Se convierte en una cuestión de protección de datos, y no solo de secreto empresarial, en el momento en que esos datos describen a personas en China. Las identidades de los usuarios, las direcciones IP, la actividad de endpoints y procesos, y cualquier nombre vinculado a activos o hallazgos son datos personales según la PIPL en cuanto identifican a alguien; los campos de identidad, de actividad continua y de ubicación que ingiere InsightIDR pueden entrar en la información personal sensible del artículo 28, que impone un listón más alto de propósito específico, necesidad estricta y consentimiento separado. Mantener cualquiera de ellos en una región en el extranjero es una transferencia transfronteriza que regula la Ley de Protección de Información Personal. Y para un operador de infraestructuras de información críticas, o un tratante cuyos volúmenes superen los umbrales de los reguladores, los datos personales y los datos importantes recogidos en el continente deben almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). Una nube de seguridad en el extranjero no puede, por su propia estructura, satisfacer ese deber — los datos están, por definición, en el país equivocado.
Operarlo en una nube sin región en China no cumple el deber de residencia — y qué lo cumple
El resumen honesto es acotado e importante: nada de Rapid7 está «bloqueado», y usted no tiene que abandonarlo. La exposición no es el software; es un despliegue gestionado que aparca fuera del continente el mapa de debilidades, el inventario de activos y la telemetría de identidad del continente. Corrija dónde residen los datos y la exposición se cierra.
La palanca legal es mantener la capa de datos de seguridad dentro del país. Para la gestión de vulnerabilidades eso puede significar la consola autogestionada y on-premise (Nexpose) sobre infraestructura en el continente, de modo que los hallazgos y los datos de activos nunca salgan. Para InsightIDR y la Command Platform unificada — que funcionan solo en la nube y no ofrecen región en China continental —, la palanca es un equivalente legal dentro del país o de nube soberana con licencia que mantenga en suelo continental la telemetría de registros y de endpoints, no una instancia gestionada en el extranjero. Apuntar un colector del continente a la región en la nube en el extranjero no es localizar y no cumple el deber de almacenamiento; poner en marcha un equivalente legal dentro del país sí lo es. Donde un subconjunto minimizado de datos pueda cruzar legalmente la frontera, esa transferencia se mantiene consentida y respaldada por un mecanismo de transferencia — y superar un umbral de volumen o de sensibilidad puede activar antes una evaluación de seguridad para la exportación de datos dirigida por la CAC. Cualquier superficie orientada a China que tenga la plataforma por delante requiere su propio registro ICP.
Esto es un mapa de riesgo, no un veredicto. Si usted debe almacenamiento dentro del país, un mecanismo de transferencia, un consentimiento separado, un registro ICP o alguna combinación de ellos depende de su entidad, de sus volúmenes de datos, de cuánto de lo que ingiere la plataforma es personal o sensible y de quiénes son sus usuarios — y conviene concretarlo con asesoría legal antes de decidir dónde termina residiendo un solo hallazgo o una sola línea de registro del continente.
La vía legal — cartografiar, localizar, entregar
No tiene que abandonar Rapid7 para operarlo legalmente para China continental. 21YunBox es una capa de cumplimiento, no una migración — y, para una plataforma que usted ya opera, un socio que se sitúa junto a su stack, no un competidor. Hay tres movimientos, y encajan entre sí.
Cartografiar. Nuestro equipo de cumplimiento en China contrasta sus obligaciones de transferencia transfronteriza según la PIPL, de residencia de datos y de localización de datos (infraestructuras de información críticas) con su entidad real, sus volúmenes de datos y de quién son los datos personales que ingiere la plataforma — las identidades de sus registros, las personas detrás de sus activos, el mapa de debilidades y las credenciales de escaneo —, de modo que la exposición quede por escrito antes de mover nada.
Localizar. Como el riesgo está en dónde residen los datos de seguridad, operamos esa capa dentro del país — la consola autogestionada sobre infraestructura en el continente donde el producto lo permite, o un equivalente dentro del país o de nube soberana con licencia para las piezas que funcionan solo en la nube —, de modo que los hallazgos, el inventario de activos y la telemetría de identidad que China exige mantener en suelo continental permanezcan allí. Localizar significa un despliegue legal dentro del país, nunca una conexión de vuelta a un punto de destino en el extranjero; solo el subconjunto minimizado y legalmente transferible cruza alguna vez.
Entregar. Para cualquier superficie orientada a China que tenga la plataforma por delante — la consola de administración, el portal de informes al que acceden sus operadores del continente —, el 21YunBox Optimizer proporciona una entrega dentro del país con registro ICP, por delante del stack que ya opera. Sin reconstruir, sin una segunda base de código. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión; todo el sentido es una vía legal, registrada y dentro del país.
El objetivo es claro: que su despliegue de Rapid7 funcione de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
- Las medidas de evaluación de seguridad para la exportación de datos de China
Preguntas frecuentes
¿Tiene Rapid7 un centro de datos en China continental?
No. El trust center de Rapid7 enumera cinco regiones en la nube — Estados Unidos, Canadá, Europa, Japón y Australia — y su documentación de listas de permitidos las asocia a regiones de AWS que incluyen Fráncfort, Sídney y Tokio, además de Oriente Medio y la India; ninguna está en China continental. Su cuenta queda anclada a una región en el extranjero en el aprovisionamiento, y es allí donde terminan residiendo los hallazgos de vulnerabilidades, el inventario de activos y la telemetría de InsightIDR.
¿Enviar datos de Rapid7 Insight fuera de China es una transferencia transfronteriza según la PIPL?
Allí donde esos datos incluyan datos personales de personas en China — las identidades de usuarios, direcciones IP y actividad de endpoints que ingiere InsightIDR, o nombres vinculados a activos y hallazgos —, sí. Almacenarlos en una región en el extranjero es una transferencia transfronteriza que exige notificación, consentimiento separado y un mecanismo de transferencia (artículos 38 a 40 de la PIPL), y un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe almacenar dentro del país (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad, antes artículo 37). Concrete los detalles con asesoría legal.
¿Puedo operar Rapid7 on-premise en China para mantener los datos dentro del país?
En parte. Nexpose, la consola de vulnerabilidades on-premise de Rapid7, es flexible en cuanto a residencia y puede funcionar sobre infraestructura en el continente, pero InsightVM, InsightIDR y la Command Platform unificada priorizan la nube o funcionan solo en ella, y sus Collectors on-premise y sus Insight Agents envían los datos a la región en el extranjero que usted seleccionó. La palanca legal es operar la capa de datos de seguridad dentro del país — on-premise donde el producto lo permita, o un equivalente dentro del país o de nube soberana con licencia — y entregar cualquier consola orientada a China sobre infraestructura con registro ICP, no apuntar un colector del continente de vuelta al punto de destino en el extranjero.






















