Rapid7は中国で使えるか:データレジデンシー、国内保存、PIPLの越境
Rapid7のInsightプラットフォーム——いまはCommand Platformの下に統合——は五つのクラウドリージョン(米国、カナダ、ヨーロッパ、日本、オーストラリア)を提供し、中国本土のリージョンはありません。だから脆弱性の所見、資産インベントリ、InsightIDRのログテレメトリはオフショアに落ち着きます:PIPLの越境移転です。セキュリティデータがどこに存在してよいかを、コンプライアンス優先で見ていきます。
Does Rapid7 work in China?
Rapid7が中国で使えるかは、そのエージェントがクラウドに到達できるかではなく、貴社のセキュリティデータについてのデータレジデンシーの問いです。
Rapid7のInsightプラットフォーム——いまはCommand Platformの下に統合——は、貴社の最も機微な運用データを一箇所に引き込みます:InsightVMは貴社のインフラの弱点の地図、完全な資産インベントリ、認証スキャンに使う資格情報を構築し、一方でInsightIDRはユーザーの身元、IPアドレス、エンドポイントの活動を運ぶログを取り込みます。Rapid7自身のトラストセンターによれば、「米国、カナダ、ヨーロッパ、日本、オーストラリアの五つのクラウドリージョン」を提供し——中国本土には一つもなく——だからそのセキュリティデータはオフショアに落ち着きます。それが中国の人々を記述するところでは個人情報(一部は第28条の機微な個人情報)であり、それを国外に保存することはPIPLが規律する越境移転です。CIIOや大量取扱者には、オフショアのクラウドが満たせない国内保存の義務もあります。オンプレミスのコンソール(Nexpose)は脆弱性データを国内に保ちますが、InsightIDRと統合プラットフォームはクラウド専用です。
これは判定ではなくリスクの見取り図です——義務は貴社の法人、データ量、ユーザーが誰かによって変わります。当社の中国チームが、貴社のRapid7のエクスポージャーを整理します →
コンプライアンス・スナップショット
- ✕ 選べる中国本土のリージョンはない——プラットフォームは米国・カナダ・EU・日本・オーストラリアで動く
- ! 脆弱性の所見・資産インベントリ・スキャンデータはオフショアのクラウドに落ち着く
- ! InsightIDRのログはユーザーの身元・IP・エンドポイントの活動を運ぶ——個人データ
- ! オフショア=PIPLの越境移転。CIIO/大量取扱者は国内保存を負う
- ! Nexposeのオンプレミスは国内に留まれる。IDRと統合プラットフォームはクラウド専用
- ✓ 21YunBoxはエクスポージャーを整理し、データを国内に国内化し、コンソールをICP備案済みで配信
Rapid7の公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
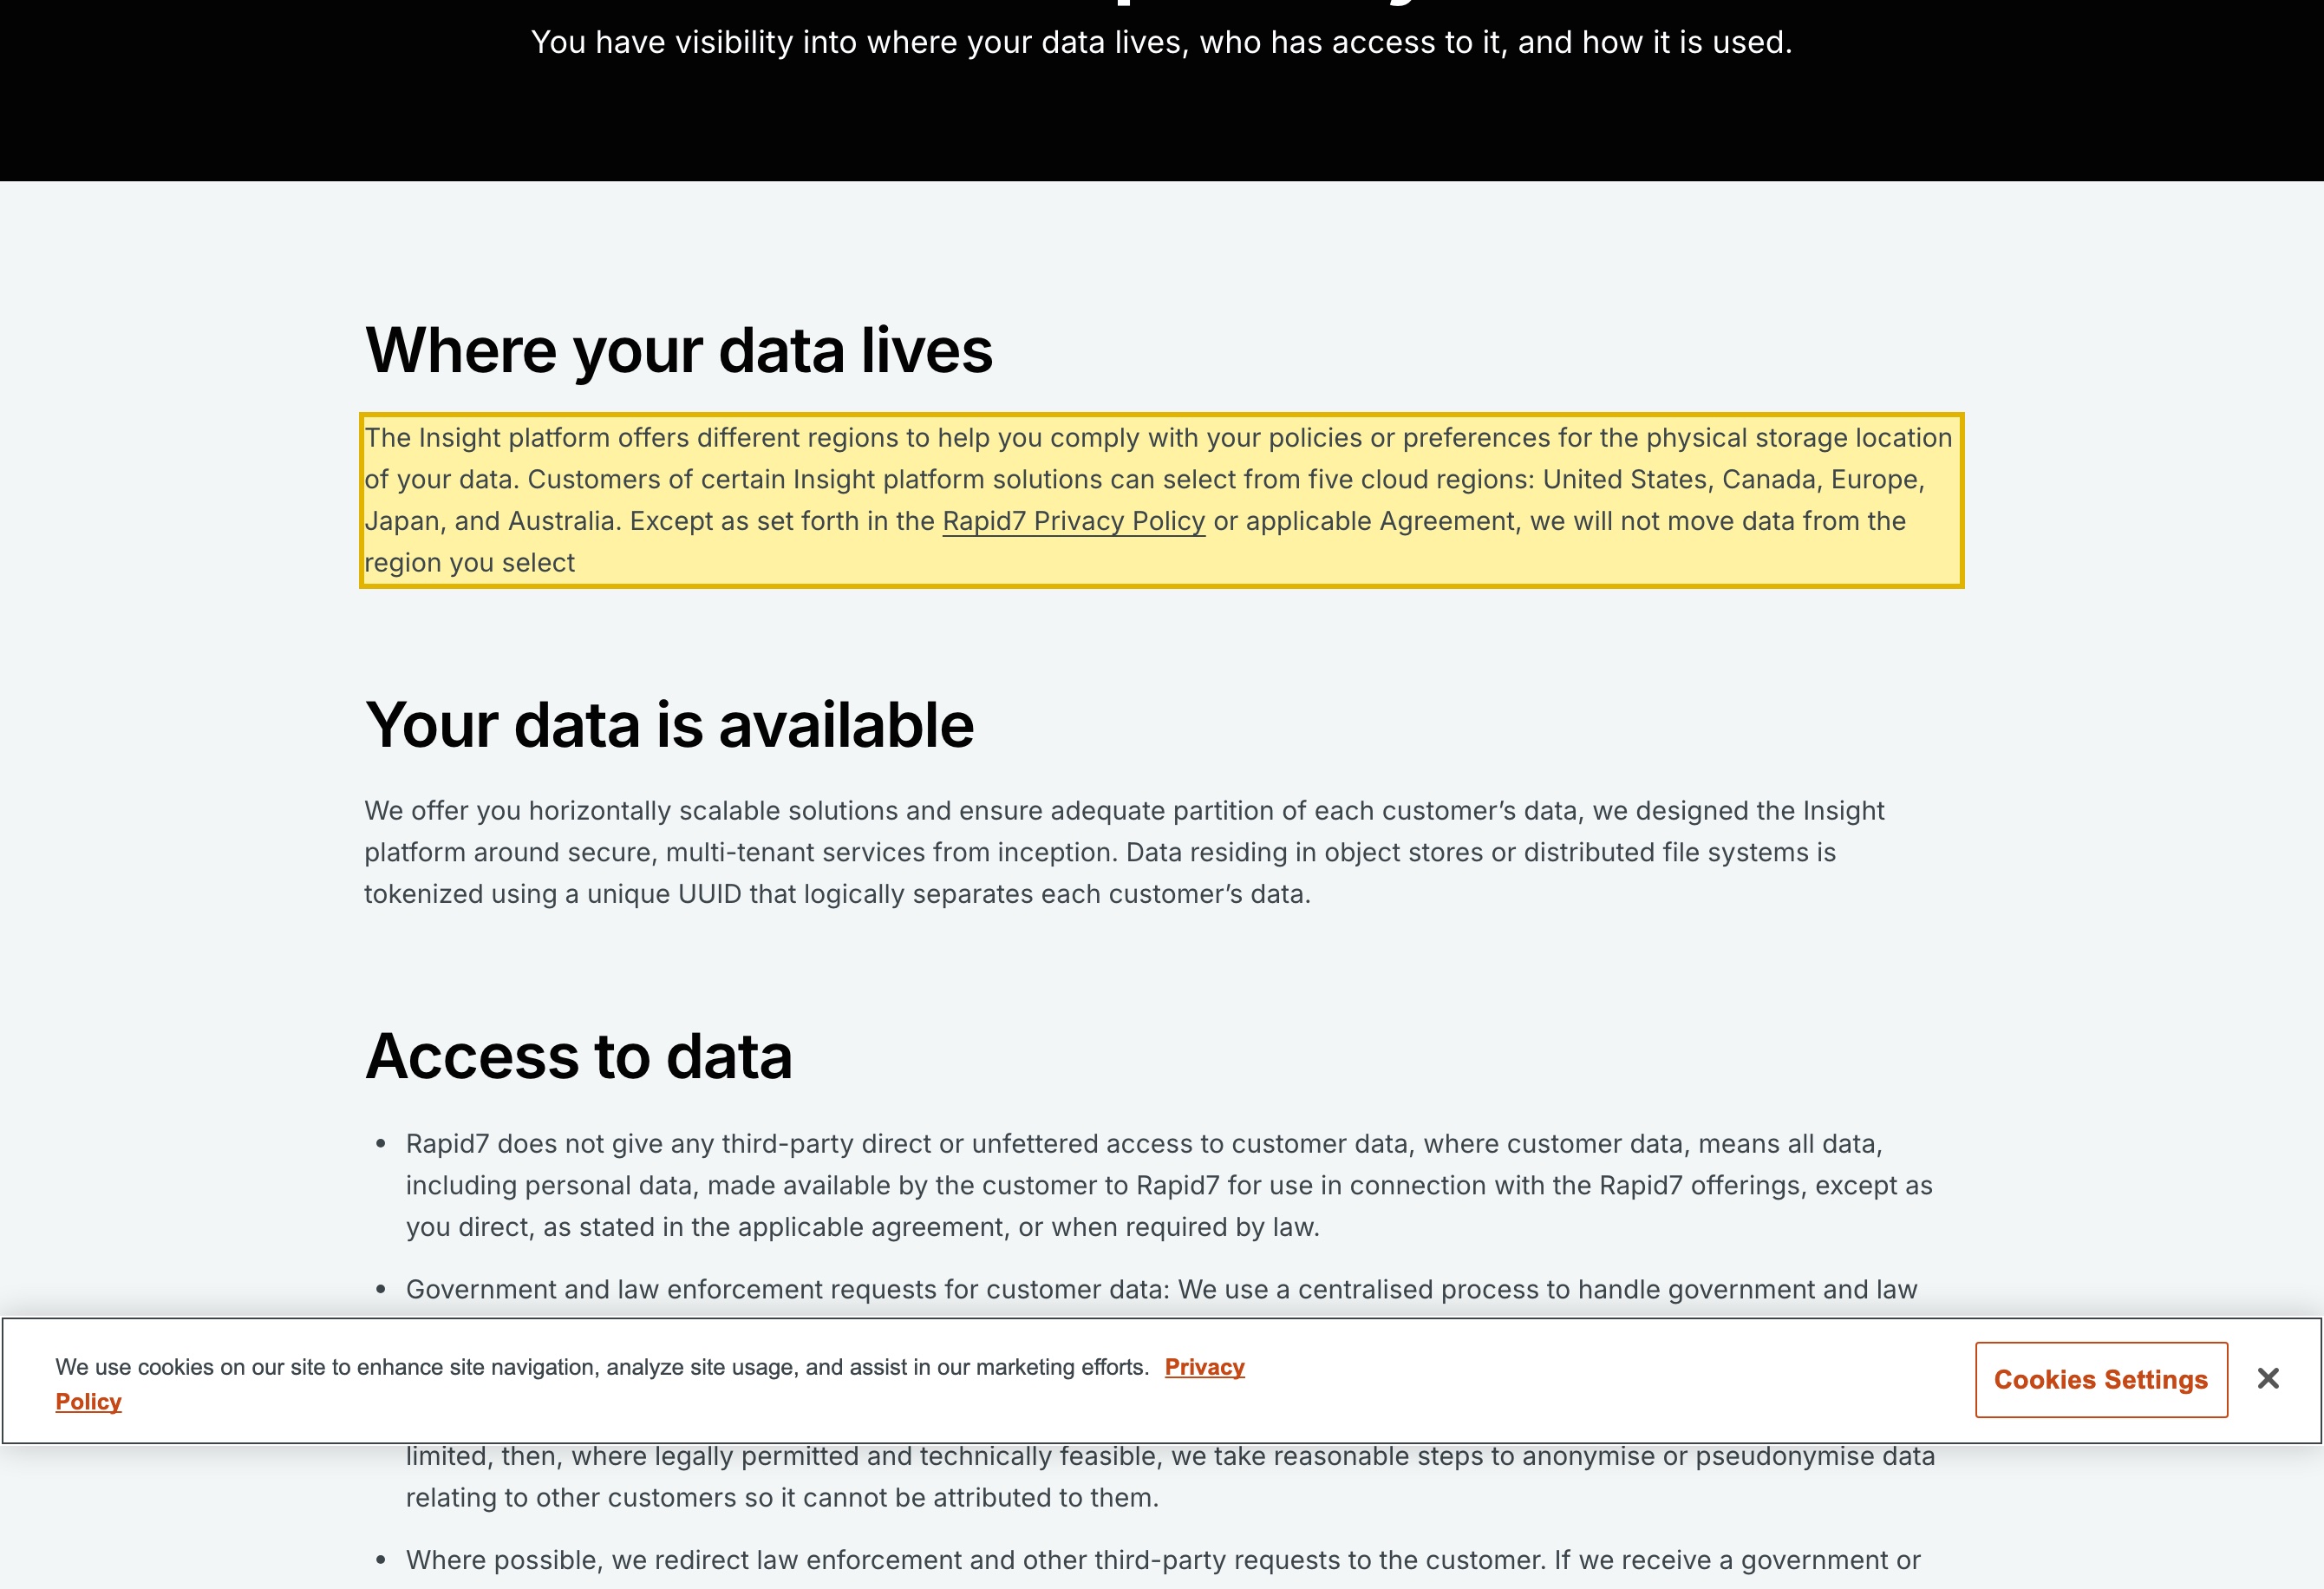
| 選べる中国本土のリージョンは存在しない。Rapid7のトラストセンターは、特定のInsightプラットフォームのソリューションの顧客が「米国、カナダ、ヨーロッパ、日本、オーストラリアの五つのクラウドリージョンから選べる」とし、「選んだリージョンからデータを移動しない」とする——その五つのどれも中国本土にないので、セキュリティデータはプロビジョニング時に選んだオフショアのリージョンに落ち着く。 | Rapid7 Trust — Transparency(data regions)、2026-10-10 取得 |
| プラットフォームのリージョンはオフショアのAWSデータセンターのみに対応する。Rapid7自身の許可リストのドキュメントは、Insightプラットフォームを AWS us-east-1、us-east-2、us-west-2(US-1/2/3)、eu-central-1(フランクフルト)、ca-central-1、ap-southeast-2(シドニー)、ap-northeast-1(東京)、そしてより最近では me-central-1 と ap-south-2 に対応づける——中国本土のリージョンはない。オンプレミスのCollectorとInsight Agentはローカルにデータを収集するが、選んだオフショアのリージョンに送る。 | Rapid7 Docs — Allowlist Cloud Engine IPs、2026-10-10 取得 |
| 中国の個人情報のオフショア保存はPIPLの越境移転である。中国の人々についての脆弱性の所見、資産記録、InsightIDRの身元・IP・エンドポイントのテレメトリを、オフショアのリージョンに保持することは、PIPL 第38〜40条の下で通知、個別の同意、移転メカニズムを要する。量や機微性のしきい値を越えることは、そのいずれかが合法的に離れる前にCAC主導の安全評価を発動させえる。 | PIPL 第38〜40条(中国)— 21YunBoxコンプライアンス解説、2026-10-10 取得 |
| CIIOや大量取扱者は、オフショアのクラウドが満たせない国内保存の義務を負う。本土の個人情報と重要データは本土に留まらねばならない(PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条)(英語)——2026年1月1日施行の2025年改正がデータ国内保存の条文を37から39へ繰り下げ、実質は不変)。あらゆる中国向けコンソールもICP備案を必要とする。 | サイバーセキュリティ法 第39条(旧第37条)・PIPL 第40条 — 21YunBox解説、2026-10-10 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
中国本土にサービスを提供するチームにとって、Rapid7についての問いは、そのエージェントがインストールされるか、クラウドに到達するか——ではありませんでした。それらは問題なくできます。Rapid7のInsightプラットフォームは、いまはCommand Platformの下に統合され、貴社の最も機微な運用データを一箇所に引き込むセキュリティ分析のサービスです:InsightVMは貴社のインフラの弱点の地図、完全な資産インベントリを構築し、認証スキャンに使う資格情報を保持し、一方でInsightIDRはユーザーの身元、IPアドレス、エンドポイントの活動を運ぶログを取り込みます。それこそセキュリティの購入者が最初に感じる皮肉です——資産を守るために買ったプラットフォームが、その弱点の目録とそこにいる人々の身元のためのオフショアの経路になるのです。プラットフォームは五つのクラウドリージョンを提供し、中国本土には一つもないので、そのセキュリティデータはオフショアに落ち着きます。脆弱性管理にはオンプレミスのレバーがあり(Nexpose)、検知と対応はクラウド専用で動きます。
中国でのRapid7:ひと目で
| 決め手 | Rapid7自身の言葉で——そして中国の法で |
|---|---|
| セキュリティデータが物理的にどこに落ち着くか | Rapid7は自前のリージョンを与えません。アカウントはプロビジョニング時に一つに固定されます。そのトラストセンターは顧客が 「米国、カナダ、ヨーロッパ、日本、オーストラリアの五つのクラウドリージョンから選べる」 とし——中国本土には一つもなく——その許可リストのドキュメントはこれらをオフショアのAWSデータセンター(us-east-1、us-east-2、us-west-2、フランクフルトの eu-central-1、ca-central-1、シドニーの ap-southeast-2、東京の ap-northeast-1、さらに me-central-1 と ap-south-2)に対応づけます。 |
| 何を取り込むか、なぜレジデンシーが噛むか | InsightVMは貴社の弱点の地図、完全な資産インベントリ、認証スキャンに使う資格情報を集中させます。InsightIDRはユーザーの身元、IPアドレス、エンドポイントとプロセスの活動を運ぶログを取り込みます。それらが中国の人々を記述するところでは、PIPLの下での個人情報であり、身元・位置・活動のフィールドは第28条の 機微な 個人情報——特定の目的、厳格な必要性、個別の同意という高いハードル——に収まりえます。 |
| 本土のユーザーのデータがプラットフォームの中に | 中国で生成され、オフショアのリージョンに保持される所見・ログ・識別子は、PIPLが規律する越境移転です:通知、個別の同意、そして移転メカニズムのいずれか一つ(PIPL 第38〜40条)。義務を負う取扱者は、運営者である貴社——リージョンを一緒に選んだプロセッサーのRapid7ではありません。 |
| 国内保存の義務 | 重要情報インフラ運営者または大量取扱者は、オフショアのセキュリティクラウドが満たせない国内保存の義務を負います——本土の個人情報と重要データは本土に留まらねばなりません(PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条)(英語))——2026年1月1日施行の2025年のサイバーセキュリティ法改正がデータ国内保存の条文を37から39へ繰り下げ、実質は不変です。 |
| 到達可能か? | 到達性は配信半分であって問いではないと捉えてください——エージェントとコレクターは問題なく接続します。合法的なレバーは、セキュリティデータのレイヤーを国内で動かすこと(適するところではNexposeをオンプレミスで、またはライセンスを受けた国内または主権クラウドの相当物)で、その前段のあらゆる中国向けの面——管理コンソール、レポーティングポータル——は本土のホスティングリソースに紐付いたICP備案を必要とします(国務院令第292号;工業・情報化部令第33号)。 |
データは実際どこに落ち着くか
Rapid7は自前のリージョンを与えません。固定されたメニューを提供し、アカウントはプロビジョニング時にそのクラウドインスタンスの一つに置かれます。そのトラストセンターは明示的です:特定のInsightプラットフォームのソリューションの顧客は 「米国、カナダ、ヨーロッパ、日本、オーストラリアの五つのクラウドリージョンから選べる」 とし、さらに 「選んだリージョンからデータを移動しない」 とします。その五つのうち一つとして中国本土にはありません。Rapid7自身の許可リストのドキュメントはさらに一段深く、プラットフォームを特定のAWSデータセンターに対応づけます——三つの米国インスタンスについて us-east-1、us-east-2、us-west-2、フランクフルトの eu-central-1、カナダの ca-central-1、シドニーの ap-southeast-2、東京の ap-northeast-1、そしてより最近では me-central-1 と ap-south-2——そしてこの拡張されたリストにも、選べる中国本土のリージョンはありません。どれを選んでも、Insightプラットフォームの所見、資産記録、ログテレメトリはそのオフショアのリージョンに落ち着きます。
貴社がネットワークの内側で動かすオンプレミスのCollectorとInsight Agentは、それを変えません。それらはローカルにデータを収集し、それからプロビジョニングされたクラウドインスタンスに送ります——だから収集は国内で起きますが、落ち着き先は国外です。本物の例外はただ一つ、Nexpose、Rapid7の自己管理のオンプレミスの脆弱性コンソール(InsightVMが成長して生まれた前身で、なお文書化・サポートされています)です:本土のインフラで動かせば、脆弱性データを国内に保ちます。しかしRapid7はいまやクラウドファーストです——InsightVM、InsightIDR、統合されたCommand Platformは中国本土のリージョンのないマネージドのクラウドサービス——なので、Nexposeのデプロイ以外のすべてについて、セキュリティデータは設計上オフショアに着地します。
それが取り込むのは個人情報である——そしてそれが皮肉だ
Rapid7がこの精査に値するのは、それが何を集中させるかのためです。脆弱性管理と検知のプラットフォームは、構造上、貴社の資産の最も機微な運用上の事実の単一のストアです:InsightVMは貴社のシステムがどこで弱いかの機密の地図、資産の完全なインベントリ、そして認証スキャンを解錠するスキャンの資格情報を保持します。InsightIDRは、誰がどのIPアドレスからサインインし、どのエンドポイントで何をしたかの進行中の記録を保持します。だから、その資産を 守る ためにデプロイしたツールが、それ自体、その悪用可能な弱点の目録とそこにいる人々の身元のためのオフショアの経路になるのです——まさにセキュリティの購入者が最も気にするエクスポージャーです。
それは、そのデータが中国の人々を記述する瞬間に、営業秘密だけでなくデータ保護の事柄になります。ユーザーの身元、IPアドレス、エンドポイントとプロセスの活動、そして資産や所見に紐付いたあらゆる名前は、誰かを識別すればPIPLの下での個人情報です。InsightIDRが取り込む身元・連続活動・位置のフィールドは、第28条の 機微な 個人情報——特定の目的、厳格な必要性、個別の同意という高いハードル——に収まりえます。そのいずれかをオフショアのリージョンに保持することは、個人情報保護法が規律する越境移転です。そして重要情報インフラ運営者、または量が規制当局のしきい値を越える取扱者について、本土で収集した個人情報と重要データは本土に 保存 しなければなりません(PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条))。オフショアのセキュリティクラウドは、構造的にその義務を満たせません——データは、定義上、誤った国にあるのです。
中国リージョンのないクラウドで動かしてもレジデンシー義務は満たせない——では何が満たすか
誠実な要約は、狭く、重要です:Rapid7について「ブロックされている」ものは何もなく、それを捨てる必要もありません。エクスポージャーはソフトウェアではなく、本土の弱点の地図、資産インベントリ、身元のテレメトリを本土の外に駐車するマネージドのデプロイです。データが落ち着く場所を直せば、エクスポージャーは閉じます。
合法的なレバーは、セキュリティデータのレイヤーを国内に保つことです。脆弱性管理については、それは本土のインフラ上の自己管理のオンプレミスのコンソール(Nexpose)を意味しえ、所見と資産データが決して離れないようにします。InsightIDRと統合されたCommand Platform——クラウド専用で、中国本土のリージョンを提供しない——については、レバーは、ログとエンドポイントのテレメトリを本土の地に保つ合法的な国内またはライセンスを受けた主権クラウドの相当物であって、国外のマネージドインスタンスではありません。本土のコレクターをオフショアのクラウドリージョンに向けることは国内化ではなく、保存の義務を満たしません。合法的な国内相当物を立ち上げることがそれです。最小化されたデータのサブセットが合法的に国境を越えてよいところでは、その移転を同意に基づき、移転メカニズムで裏打ちして保ちます——そして量や機微性のしきい値を越えることは、まずCAC主導のデータ越境安全評価を発動させえます。プラットフォームの前段のあらゆる中国向けの面は、それ自身のICP備案を得ます。
これは判定ではなくリスクの見取り図です。国内保存、移転メカニズム、個別の同意、ICP備案、あるいはその組み合わせを負うかは、貴社の法人、データ量、プラットフォームが取り込むもののどれだけが個人情報か機微か、そしてユーザーが誰かによって変わります——そして単一の本土の所見やログ行がどこに落ち着くかを決める前に、専門家と固める価値があります。
合法的な経路——map・localize・deliver
中国本土向けに合法的に運用するために、Rapid7を手放す必要はありません。21YunBoxは移行ではなく法令適合のオーバーレイであり——すでに運用中のプラットフォームについては、競合ではなく、スタックの傍らに座るパートナーです。三つの動きがあり、それらは組み合わさります。
Map(整理)。 当社の中国コンプライアンスチームが、貴社の実際の法人、データ量、そしてプラットフォームが取り込む誰の個人情報か——ログの中の身元、資産の背後の人々、弱点の地図とスキャンの資格情報——に照らして、PIPLの越境・データレジデンシー・データ国内保存(CII)の義務を読み解きます。何かが動かされる前に、エクスポージャーが書き留められます。
Localize(国内化)。 リスクはセキュリティデータが落ち着く場所なので、そのレイヤーを国内で動かします——製品が許すところでは本土のインフラ上の自己管理のコンソール、クラウド専用の部分についてはライセンスを受けた国内または主権クラウドの相当物——で、中国が本土の地に留めることを求める所見、資産インベントリ、身元のテレメトリがそうするように。localizeは、オフショアのエンドポイントへの接続ではなく、合法的な国内のデプロイを意味します。最小化され、合法的に移転可能なサブセットだけが国境を越えます。
Deliver(配信)。 プラットフォームの前段のあらゆる中国向けの面——管理コンソール、本土の運用者がアクセスするレポーティングポータル——について、21YunBox OptimizerがICP備案済みの国内からの配信を、すでに運用中のスタックの前段に提供します。作り直しも、二つ目のコードベースもありません。21YunBoxはいかなる種類の不正な手段も用いず、また推奨しません。眼目のすべては、合法的で、備案済みの、国内の経路であることです。
目標は明快です:貴社のRapid7のデプロイが、中国のユーザーに対して合法的かつ法令適合に稼働することです。
関連する読み物:
よくあるご質問
Rapid7は中国本土にデータセンターを持っていますか?
いいえ。Rapid7のトラストセンターは五つのクラウドリージョン——米国、カナダ、ヨーロッパ、日本、オーストラリア——を列挙し、その許可リストのドキュメントはそれらをフランクフルト、シドニー、東京を含むAWSリージョン、さらに中東とインドに対応づけます。中国本土には一つもありません。アカウントはプロビジョニング時に一つのオフショアのリージョンに固定され、そこに脆弱性の所見、資産インベントリ、InsightIDRのテレメトリが落ち着きます。
Rapid7のInsightデータを中国から送り出すことはPIPLの下での越境移転ですか?
そのデータが中国の人々の個人情報——InsightIDRが取り込むユーザーの身元、IPアドレス、エンドポイントの活動、または資産や所見に紐付いた名前——を含むところでは、はい。それをオフショアのリージョンに保存することは、通知、個別の同意、移転メカニズムを要する越境移転(PIPL 第38〜40条)であり、CIIOや大量取扱者は国内保存を負います(PIPL 第40条;サイバーセキュリティ法 第39条、旧第37条)。具体は専門家と固めてください。
データを国内に保つために、中国でRapid7をオンプレミスで動かせますか?
部分的には。Rapid7のオンプレミスの脆弱性コンソールNexposeはレジデンシーが柔軟で、本土のインフラで動かせますが、InsightVM、InsightIDR、統合されたCommand Platformはクラウドファーストまたはクラウド専用で、そのオンプレミスのCollectorとInsight Agentは選んだオフショアのリージョンにデータを送ります。合法的なレバーは、セキュリティデータのレイヤーを国内で動かすこと——製品が許すところではオンプレミス、またはライセンスを受けた国内または主権クラウドの相当物——で、あらゆる中国向けコンソールをICP備案済みのインフラ上で配信することであって、本土のコレクターをオフショアのエンドポイントに戻して向けることではありません。






















