Rapid7 fonctionne-t-il en Chine ? Résidence des données, localisation et transfert transfrontalier PIPL
La plateforme Insight de Rapid7 — désormais unifiée sous la Command Platform — offre cinq régions cloud (États-Unis, Canada, Europe, Japon, Australie) et aucune région en Chine continentale, de sorte que les résultats de vulnérabilités, l'inventaire d'actifs et la télémétrie des journaux InsightIDR viennent reposer à l'étranger : un transfert transfrontalier au titre de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur l'endroit où vos données de sécurité sont autorisées à reposer.
Rapid7 fonctionne-t-il en Chine ?
Savoir si Rapid7 fonctionne en Chine est une question de résidence des données sur vos données de sécurité, non de savoir si ses agents peuvent atteindre le cloud.
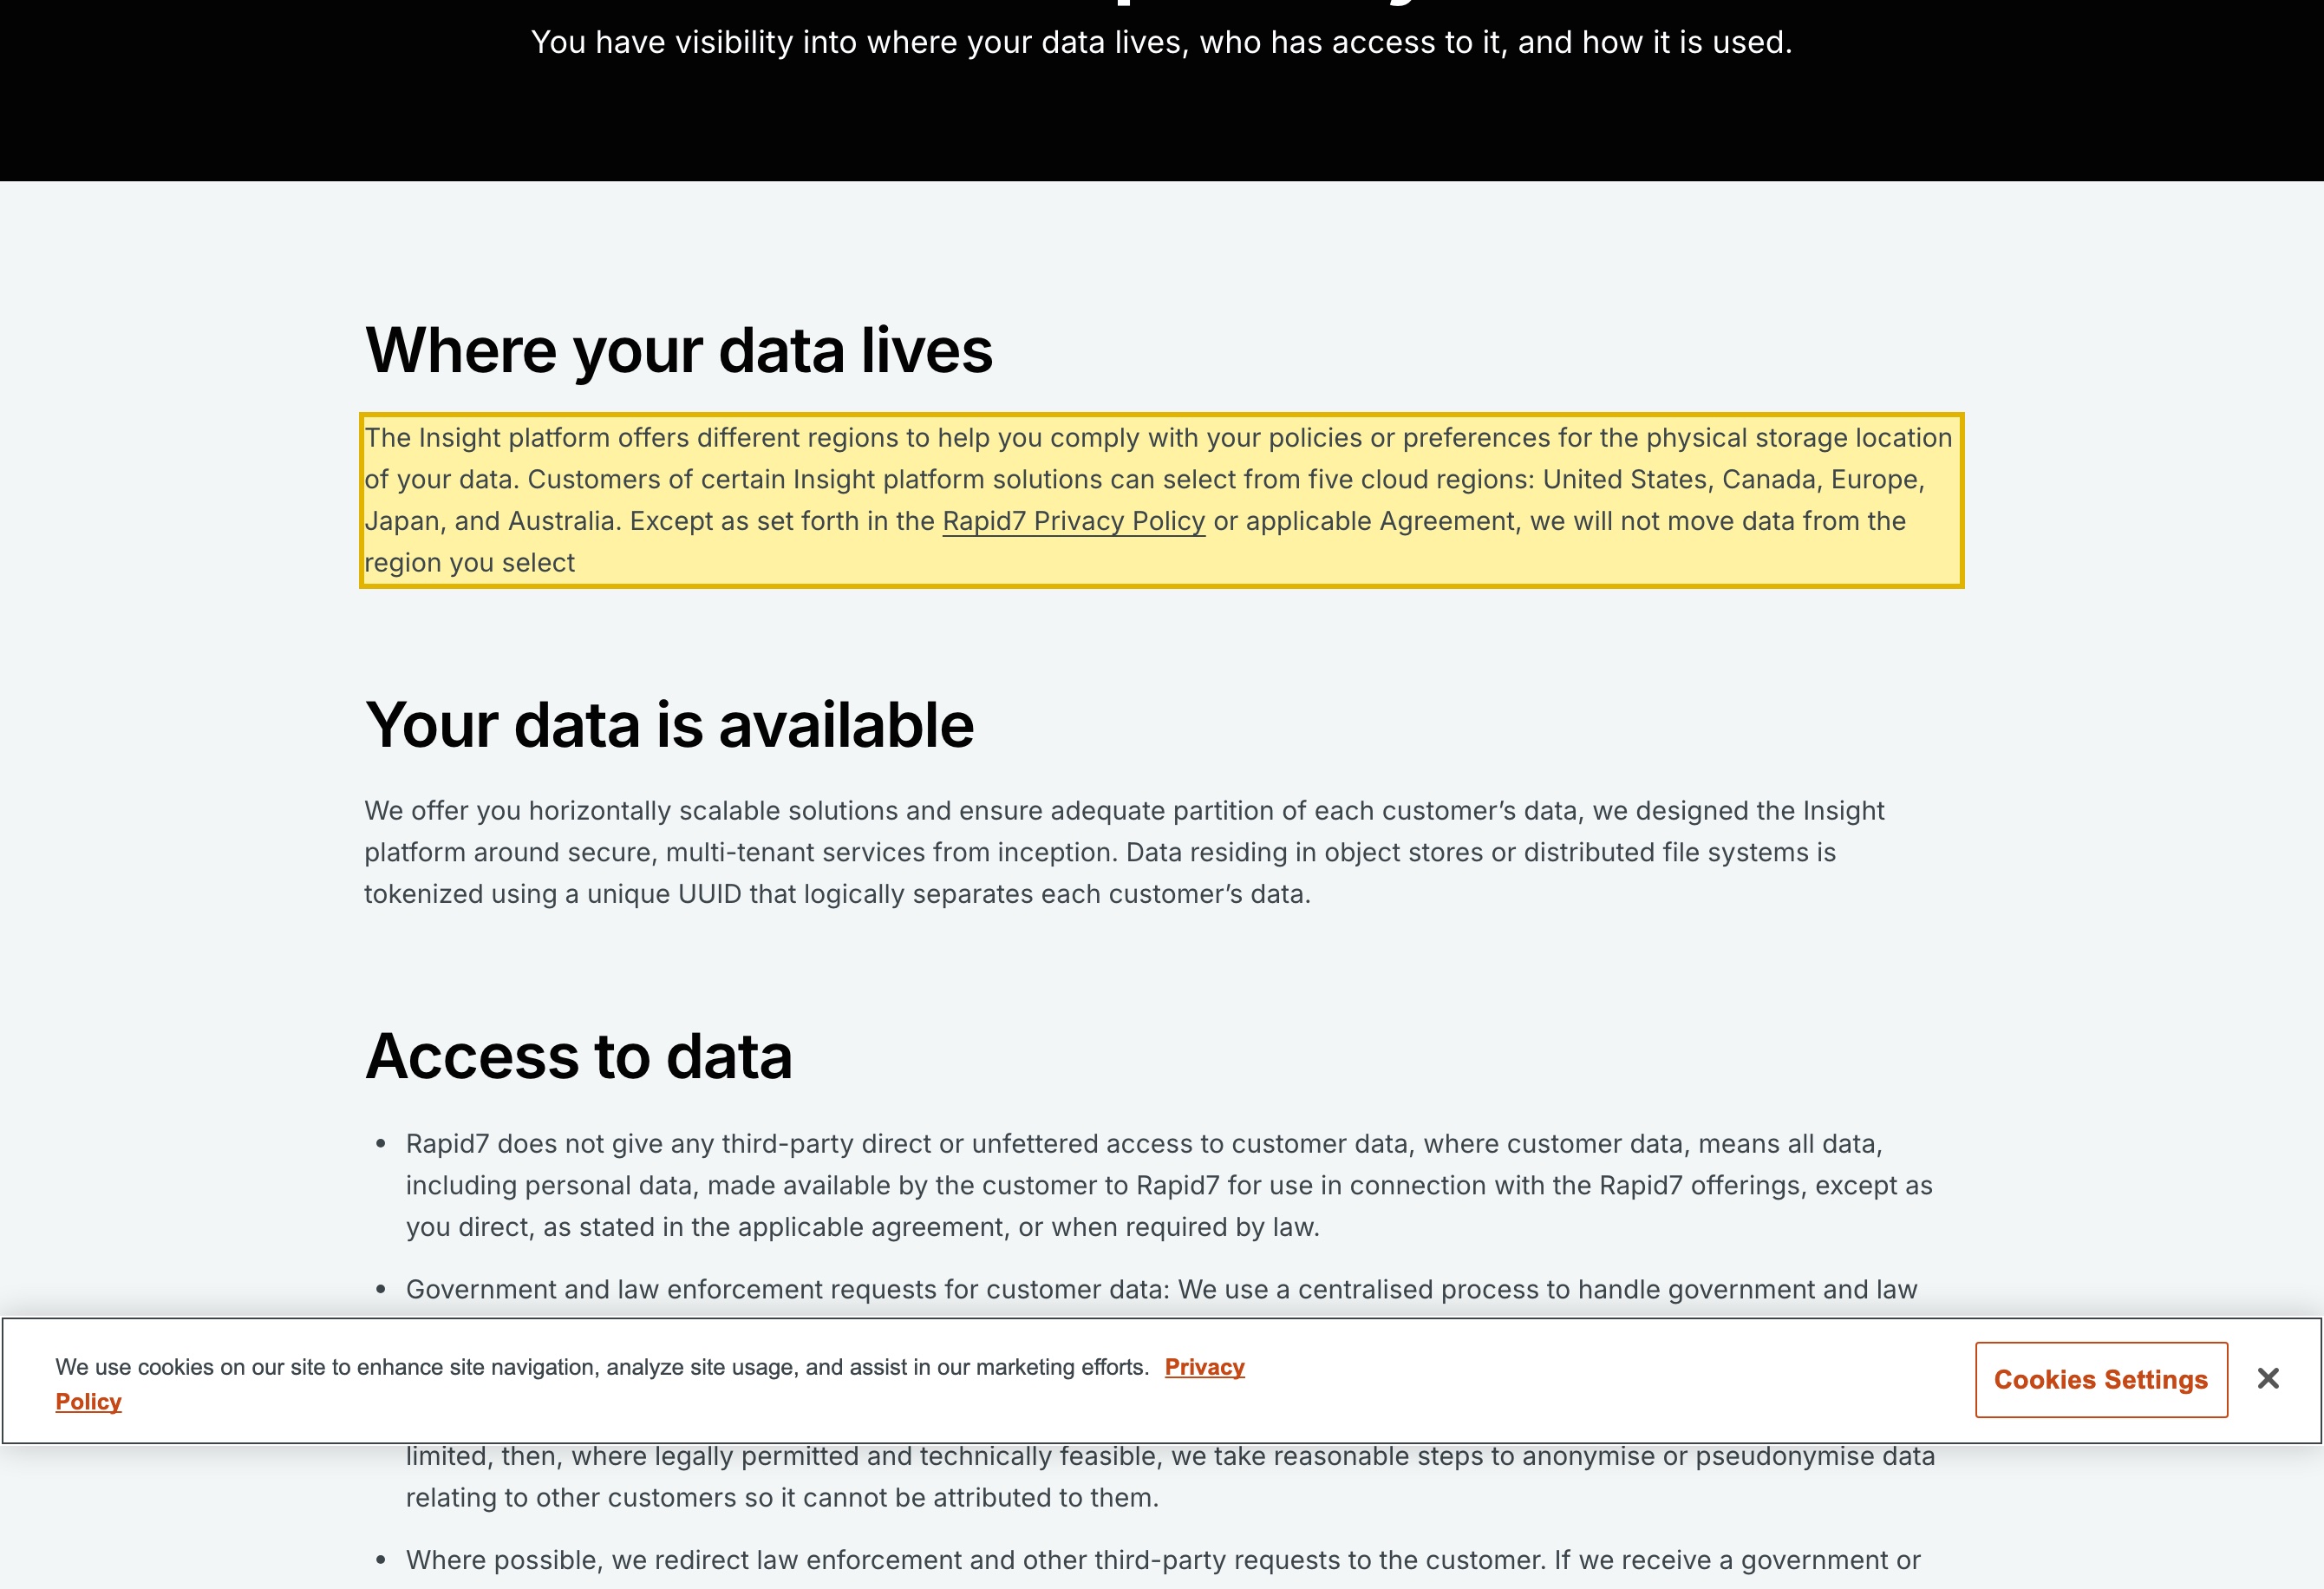
La plateforme Insight de Rapid7 — désormais unifiée sous la Command Platform — concentre vos données opérationnelles les plus sensibles en un seul endroit : InsightVM construit une carte des faiblesses de votre infrastructure, un inventaire d'actifs complet et les identifiants utilisés pour les scans authentifiés, tandis qu'InsightIDR ingère des journaux portant l'identité des utilisateurs, les adresses IP et l'activité des terminaux. Selon son propre centre de confiance, il offre “five cloud regions: United States, Canada, Europe, Japan, and Australia” — aucune en Chine continentale — de sorte que ces données de sécurité viennent reposer à l'étranger. Là où elles décrivent des personnes en Chine, elles sont des informations personnelles (certaines sensibles au titre de l'article 28), et les stocker à l'étranger est un transfert transfrontalier que la PIPL régit ; un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit aussi une obligation de stockage sur le territoire qu'un cloud à l'étranger ne peut satisfaire. Une console sur site (Nexpose) garde les données de vulnérabilités sur le territoire, mais InsightIDR et la plateforme unifiée sont uniquement en cloud.
Il s'agit d'une image des risques, pas d'un verdict — vos obligations dépendent de votre entité, de vos volumes de données et de qui sont vos utilisateurs. Notre équipe Chine peut cartographier votre exposition Rapid7 →
Aperçu de conformité
- ✕ Aucune région en Chine continentale à choisir — la plateforme tourne aux États-Unis, au Canada, dans l'UE, au Japon, en Australie
- ! Résultats de vulnérabilités, inventaire d'actifs et données de scan viennent reposer sur le cloud à l'étranger
- ! Les journaux InsightIDR portent l'identité des utilisateurs, les IP et l'activité des terminaux — données personnelles
- ! À l'étranger = transfert transfrontalier PIPL ; opérateur d'infrastructure d'information critique / grand volume doit un stockage sur le territoire
- ! Nexpose sur site peut rester sur le territoire ; IDR et la plateforme unifiée sont uniquement en cloud
- ✓ 21YunBox cartographie l'exposition, localise les données sur le territoire, diffuse la console déclarée (ICP)
Ce que la documentation officielle de Rapid7 dit de la Chine
| Fait | Source primaire |
|---|---|
| Aucune région en Chine continentale n'existe à choisir. Le centre de confiance de Rapid7 indique que les clients de certaines solutions de la plateforme Insight “can select from five cloud regions: United States, Canada, Europe, Japan, and Australia,” et que “we will not move data from the region you select” — aucune des cinq n'est en Chine continentale, de sorte que les données de sécurité viennent reposer dans la région à l'étranger choisie au provisionnement. | Rapid7 Trust — Transparency (régions de données), consulté le 2026-10-10 |
| Les régions de la plateforme ne mappent qu'à des centres de données AWS à l'étranger. La propre documentation de liste d'autorisation de Rapid7 mappe la plateforme Insight à AWS us-east-1, us-east-2 et us-west-2 (US-1/2/3), eu-central-1 (Francfort), ca-central-1, ap-southeast-2 (Sydney), ap-northeast-1 (Tokyo), et plus récemment me-central-1 et ap-south-2 — sans région en Chine continentale. Les Collectors sur site et Insight Agents recueillent les données localement mais les envoient à la région à l'étranger choisie. | Rapid7 Docs — Allowlist Cloud Engine IPs, consulté le 2026-10-10 |
| Le stockage à l'étranger d'informations personnelles de Chine est un transfert transfrontalier PIPL. Les résultats de vulnérabilités, les enregistrements d'actifs et la télémétrie d'identité, d'IP et de terminaux d'InsightIDR sur des personnes en Chine, détenus dans une région à l'étranger, nécessitent une information, un consentement distinct et un mécanisme de transfert au titre des articles 38 à 40 de la PIPL ; franchir un seuil de volume ou de sensibilité peut déclencher une évaluation de sécurité menée par la CAC avant que rien ne parte légalement. | PIPL articles 38 à 40 (Chine) — explication conformité 21YunBox, consulté le 2026-10-10 |
| Un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit une obligation de stockage sur le territoire qu'un cloud à l'étranger ne peut satisfaire. Les informations personnelles et les données importantes du continent doivent rester sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) — l'amendement 2025, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée). Toute console tournée vers la Chine nécessite aussi une déclaration ICP. | Loi sur la cybersécurité art. 39 (anciennement 37) & PIPL art. 40 — explication 21YunBox, consulté le 2026-10-10 |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour une équipe servant la Chine continentale, la question à propos de Rapid7 n’a jamais été de savoir si ses agents s’installent ou s’ils atteignent le cloud — ils le font, très bien. La plateforme Insight de Rapid7, désormais unifiée sous la Command Platform, est un service d’analyse de sécurité qui concentre vos données opérationnelles les plus sensibles en un seul endroit : InsightVM construit une carte des faiblesses de votre infrastructure, un inventaire d’actifs complet, et détient les identifiants utilisés pour les scans authentifiés, tandis qu’InsightIDR ingère des journaux portant l’identité des utilisateurs, les adresses IP et l’activité des terminaux. C’est l’ironie qu’un acheteur de sécurité ressent en premier — la plateforme achetée pour protéger le parc devient une voie, vers l’étranger, pour un catalogue de ses faiblesses et les identités de ses personnes. La plateforme offre cinq régions cloud, aucune en Chine continentale, de sorte que ces données de sécurité viennent reposer à l’étranger. Un levier sur site existe pour la gestion des vulnérabilités (Nexpose) ; la détection et la réponse s’exécutent uniquement en cloud.
Rapid7 en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Rapid7 — et au regard du droit chinois |
|---|---|
| Où les données de sécurité reposent physiquement | Rapid7 n'a pas de région propre ; votre compte est épinglé à l'une d'elles au provisionnement. Son centre de confiance indique que les clients “can select from five cloud regions: United States, Canada, Europe, Japan, and Australia” — aucune en Chine continentale — et sa documentation de liste d'autorisation les mappe à des centres de données AWS à l'étranger (us-east-1, us-east-2, us-west-2, eu-central-1 à Francfort, ca-central-1, ap-southeast-2 à Sydney, ap-northeast-1 à Tokyo, plus me-central-1 et ap-south-2). |
| Ce qu'il ingère, et pourquoi la résidence mord | InsightVM concentre une carte de vos faiblesses, un inventaire d'actifs complet et les identifiants utilisés pour les scans authentifiés ; InsightIDR ingère des journaux portant l'identité des utilisateurs, les adresses IP et l'activité des terminaux et des processus. Là où ils décrivent des personnes en Chine, ils sont des informations personnelles au titre de la PIPL, et les champs d'identité, de localisation et d'activité peuvent relever des informations personnelles sensibles de l'article 28 — un seuil plus élevé d'objectif précis, de nécessité stricte et de consentement distinct. |
| Les données de vos utilisateurs du continent dans la plateforme | Les résultats, journaux et identifiants générés en Chine et détenus dans une région à l'étranger sont un transfert transfrontalier que la PIPL régit : information, un consentement distinct, et un mécanisme de transfert (PIPL articles 38 à 40). Le responsable de traitement engagé, c'est vous, l'opérateur — non Rapid7, qui est le sous-traitant avec lequel vous avez choisi la région. |
| L'obligation de stockage sur le territoire | Un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit une obligation de stockage sur le territoire qu'un cloud de sécurité à l'étranger ne peut satisfaire — les informations personnelles et les données importantes du continent doivent rester sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — l'amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée. |
| Est-ce accessible ? | Traitez l'accessibilité comme la moitié diffusion, non comme la question — les agents et collecteurs se connectent très bien. Le levier légal est d'exploiter la couche de données de sécurité sur le territoire (Nexpose sur site là où cela convient, ou un équivalent légal sur le territoire ou en cloud souverain), et toute surface tournée vers la Chine devant elle — la console d'administration, le portail de reporting — nécessite une déclaration ICP liée à une ressource d'hébergement du continent (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT). |
Où les données reposent réellement
Rapid7 ne vous donne pas de région à vous ; il offre un menu fixe, et votre compte est placé sur l’une de ses instances cloud lorsque vous le provisionnez. Son centre de confiance est explicite : les clients de certaines solutions de la plateforme Insight « can select from five cloud regions: United States, Canada, Europe, Japan, and Australia », et, ajoute-t-il, « we will not move data from the region you select ». Aucune de ces cinq n’est en Chine continentale. La propre documentation de liste d’autorisation de Rapid7 va un cran plus loin, mappant la plateforme à des centres de données AWS précis — us-east-1, us-east-2 et us-west-2 pour les trois instances américaines, eu-central-1 à Francfort, ca-central-1 au Canada, ap-southeast-2 à Sydney et ap-northeast-1 à Tokyo, et plus récemment me-central-1 et ap-south-2 — et même cette liste élargie n’a aucune région en Chine continentale à choisir. Quelle que soit celle que vous prenez, les résultats, enregistrements d’actifs et télémétrie de journaux de la plateforme Insight viennent reposer dans cette région à l’étranger.
Les Collectors sur site et Insight Agents que vous exécutez à l’intérieur de votre réseau n’y changent rien. Ils recueillent les données localement, puis les envoient à l’instance cloud sur laquelle vous avez été provisionné — de sorte que la collecte se fait sur le territoire mais le lieu de repos est à l’étranger. La seule véritable exception est Nexpose, la console de vulnérabilités autogérée et sur site de Rapid7 (le prédécesseur dont InsightVM est issu, toujours documenté et pris en charge) : exécutée sur une infrastructure du continent, elle garde les données de vulnérabilités sur le territoire. Mais Rapid7 est désormais cloud-first — InsightVM, InsightIDR et la Command Platform unifiée sont des services cloud managés sans région en Chine continentale — de sorte que, pour tout ce qui n’est pas un déploiement Nexpose, les données de sécurité atterrissent à l’étranger par conception.
Ce qu’il ingère, ce sont des informations personnelles — et c’est là l’ironie
Rapid7 mérite cette attention à cause de ce qu’il concentre. Une plateforme de gestion des vulnérabilités et de détection est, par construction, un dépôt unique des faits opérationnels les plus sensibles de votre parc : InsightVM détient une carte classée de l’endroit où vos systèmes sont faibles, un inventaire complet de vos actifs, et les identifiants de scan qui débloquent les scans authentifiés ; InsightIDR détient un enregistrement courant de qui s’est connecté depuis quelle adresse IP et ce qu’il a fait sur quel terminal. L’outil que vous avez déployé pour protéger ce parc est donc lui-même une voie, vers l’étranger, pour un catalogue de ses faiblesses exploitables et les identités de ses personnes — ce qui est précisément l’exposition qui préoccupe le plus un acheteur de sécurité.
Cela devient une affaire de protection des données, et non seulement de secret commercial, dès l’instant où ces données décrivent des personnes en Chine. Les identités des utilisateurs, les adresses IP, l’activité des terminaux et des processus, et tout nom lié à des actifs ou des résultats sont des informations personnelles au titre de la PIPL dès qu’ils identifient quelqu’un ; les champs d’identité, d’activité continue et de localisation qu’InsightIDR ingère peuvent relever des informations personnelles sensibles de l’article 28, qui impose un seuil plus élevé d’objectif précis, de nécessité stricte et de consentement distinct. En détenir une partie dans une région à l’étranger est un transfert transfrontalier que la loi sur la protection des informations personnelles régit. Et pour un opérateur d’infrastructure d’information critique, ou un responsable dont les volumes franchissent les seuils des régulateurs, les informations personnelles et les données importantes collectées sur le continent doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37)). Un cloud de sécurité à l’étranger ne peut structurellement satisfaire cette obligation — les données sont, par définition, dans le mauvais pays.
L’exploiter sur un cloud sans région Chine ne satisfait pas l’obligation de résidence — et ce qui la satisfait
Le résumé honnête est étroit et important : rien chez Rapid7 n’est « bloqué », et vous n’avez pas à l’abandonner. L’exposition n’est pas le logiciel ; c’est un déploiement managé qui gare la carte des faiblesses du continent, l’inventaire d’actifs et la télémétrie d’identité hors du continent. Corrigez l’endroit où les données reposent et l’exposition se ferme.
Le levier légal est de garder la couche de données de sécurité sur le territoire. Pour la gestion des vulnérabilités, cela peut vouloir dire la console autogérée et sur site (Nexpose) sur une infrastructure du continent, de sorte que les résultats et données d’actifs ne partent jamais. Pour InsightIDR et la Command Platform unifiée — qui sont uniquement en cloud et n’offrent aucune région en Chine continentale — le levier est un équivalent légal sur le territoire ou en cloud souverain agréé qui garde la télémétrie de journaux et de terminaux sur le sol du continent, non une instance managée à l’étranger. Faire pointer un collecteur du continent vers la région cloud à l’étranger n’est pas de la localisation et ne satisfait pas l’obligation de stockage ; mettre en place un équivalent légal sur le territoire, oui. Là où un sous-ensemble minimisé de données peut légalement franchir la frontière, vous gardez ce transfert consenti et adossé à un mécanisme de transfert — et franchir un seuil de volume ou de sensibilité peut déclencher d’abord une évaluation de sécurité pour l’exportation de données menée par la CAC. Toute surface tournée vers la Chine devant la plateforme mérite sa propre déclaration ICP.
Il s’agit d’une image des risques, pas d’un verdict. Que vous deviez un stockage sur le territoire, un mécanisme de transfert, un consentement distinct, une déclaration ICP, ou une combinaison, dépend de votre entité, de vos volumes de données, de la part de ce que la plateforme ingère qui est personnelle ou sensible, et de qui sont vos utilisateurs — et il vaut la peine de le régler avec un conseil avant de décider où un seul résultat ou une seule ligne de journal du continent vient reposer.
La voie légale — cartographier, localiser, diffuser
Vous n’avez pas à abandonner Rapid7 pour l’exploiter légalement pour la Chine continentale. 21YunBox est une couche de conformité, non une migration — et, pour une plateforme que vous exploitez déjà, un partenaire qui se place aux côtés de votre stack, non un concurrent. Il y a trois mouvements, et ils s’emboîtent.
Cartographier. Notre équipe conformité Chine lit vos obligations PIPL transfrontalières, de résidence des données et de localisation des données (infrastructure d’information critique) au regard de votre entité réelle, de vos volumes de données, et des personnes dont la plateforme ingère les informations personnelles — les identités dans vos journaux, les personnes derrière vos actifs, la carte des faiblesses et les identifiants de scan — de sorte que l’exposition soit écrite avant que rien ne soit déplacé.
Localiser. Parce que le risque est l’endroit où les données de sécurité reposent, nous exploitons cette couche sur le territoire — la console autogérée sur une infrastructure du continent là où le produit le permet, ou un équivalent légal sur le territoire ou en cloud souverain pour les pièces uniquement en cloud — de sorte que les résultats, l’inventaire d’actifs et la télémétrie d’identité que la Chine exige de garder sur le sol du continent le soient. Localiser signifie un déploiement légal sur le territoire, jamais une connexion vers un point de terminaison à l’étranger ; seul le sous-ensemble minimisé et légalement transférable franchit jamais la frontière.
Diffuser. Pour toute surface tournée vers la Chine devant la plateforme — la console d’administration, le portail de reporting que vos opérateurs du continent atteignent — le 21YunBox Optimizer fournit une diffusion déclarée (ICP) et sur le territoire, devant le stack que vous exploitez déjà. Sans reconstruction, sans second code. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte ; tout l’objectif est une voie légale, déclarée et sur le territoire.
Le but est simple : votre déploiement Rapid7 s’exécute de manière légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
- Les mesures d’évaluation de sécurité pour l’exportation de données de Chine
Questions fréquentes
Rapid7 a-t-il un centre de données en Chine continentale ?
Non. Le centre de confiance de Rapid7 liste cinq régions cloud — États-Unis, Canada, Europe, Japon et Australie — et sa documentation de liste d'autorisation les mappe à des régions AWS dont Francfort, Sydney et Tokyo, plus le Moyen-Orient et l'Inde ; aucune n'est en Chine continentale. Votre compte est épinglé à une région à l'étranger au provisionnement, et c'est là que les résultats de vulnérabilités, l'inventaire d'actifs et la télémétrie InsightIDR viennent reposer.
Envoyer des données Rapid7 Insight hors de Chine est-il un transfert transfrontalier au titre de la PIPL ?
Là où ces données incluent des informations personnelles de personnes en Chine — les identités d'utilisateurs, les adresses IP et l'activité des terminaux qu'InsightIDR ingère, ou les noms liés à des actifs et résultats — oui. Les stocker dans une région à l'étranger est un transfert transfrontalier nécessitant une information, un consentement distinct et un mécanisme de transfert (PIPL articles 38 à 40), et un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit un stockage sur le territoire (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l'article 37). Réglez les détails avec un conseil.
Puis-je exploiter Rapid7 sur site en Chine pour garder les données sur le territoire ?
En partie. Nexpose, la console de vulnérabilités sur site de Rapid7, est flexible en matière de résidence et peut tourner sur une infrastructure du continent, mais InsightVM, InsightIDR et la Command Platform unifiée sont cloud-first ou uniquement en cloud, et leurs Collectors sur site et Insight Agents expédient les données à la région à l'étranger que vous avez choisie. Le levier légal est d'exploiter la couche de données de sécurité sur le territoire — sur site là où le produit le permet, ou un équivalent légal sur le territoire ou en cloud souverain — et de diffuser toute console tournée vers la Chine sur une infrastructure déclarée (ICP), non de faire pointer un collecteur du continent vers le point de terminaison à l'étranger.






















