Funktioniert Rapid7 in China? Datenresidenz, Lokalisierung und PIPL-Grenztransfer
Rapid7s Insight-Plattform — nun unter der Command Platform vereint — bietet fünf Cloud-Regionen (Vereinigte Staaten, Kanada, Europa, Japan, Australien) und keine Festland-China-Region, sodass Schwachstellenbefunde, Asset-Inventar und InsightIDR-Log-Telemetrie im Ausland zur Ruhe kommen: ein PIPL-Grenztransfer. Ein Blick zuerst auf die Compliance: wo Ihre Sicherheitsdaten ruhen dürfen.
Funktioniert Rapid7 in China?
Ob Rapid7 in China funktioniert, ist eine Datenresidenzfrage zu Ihren Sicherheitsdaten, nicht ob seine Agents die Cloud erreichen können.
Rapid7s Insight-Plattform — nun unter der Command Platform vereint — zieht Ihre sensibelsten operativen Daten an einem Ort zusammen: InsightVM baut eine Karte der Schwächen Ihrer Infrastruktur, ein vollständiges Asset-Inventar und die für Authenticated Scans genutzten Zugangsdaten, während InsightIDR Logs aufnimmt, die Nutzeridentität, IP-Adressen und Endpunktaktivität tragen. Nach Rapid7s eigenem Trust Center bietet es „five cloud regions: United States, Canada, Europe, Japan, and Australia“ — keine in Festlandchina —, diese Sicherheitsdaten kommen also im Ausland zur Ruhe. Wo sie Menschen in China beschreiben, sind sie personenbezogene Daten (manche nach Art. 28 sensibel), und sie im Ausland zu speichern, ist ein grenzüberschreitender Transfer, den PIPL regelt; ein CIIO oder hochvolumiger Verarbeiter schuldet zudem eine inländische Speicherpflicht, die eine Offshore-Cloud nicht erfüllen kann. Eine On-Prem-Konsole (Nexpose) hält Schwachstellendaten im Inland, aber InsightIDR und die vereinte Plattform sind nur in der Cloud.
Dies ist eine Risikokarte, kein Urteil — Ihre Pflichten hängen von Ihrer Gesellschaft, Ihren Datenmengen und davon ab, wer Ihre Nutzer sind. Unser China-Team kann Ihre Rapid7-Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Keine Festland-China-Region zum Wählen — Plattform läuft in USA, Kanada, EU, Japan, Australien
- ! Schwachstellenbefunde, Asset-Inventar und Scan-Daten kommen auf der Offshore-Cloud zur Ruhe
- ! InsightIDR-Logs tragen Nutzeridentität, IPs und Endpunktaktivität — personenbezogene Daten
- ! Im Ausland = PIPL-Grenztransfer; CIIO/hochvolumig schulden inländische Speicherung
- ! Nexpose On-Prem kann im Inland bleiben; IDR und die vereinte Plattform sind nur in der Cloud
- ✓ 21YunBox kartiert die Exponierung, lokalisiert die Daten im Inland, liefert die Konsole ICP-gemeldet aus
Was die offizielle Rapid7-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
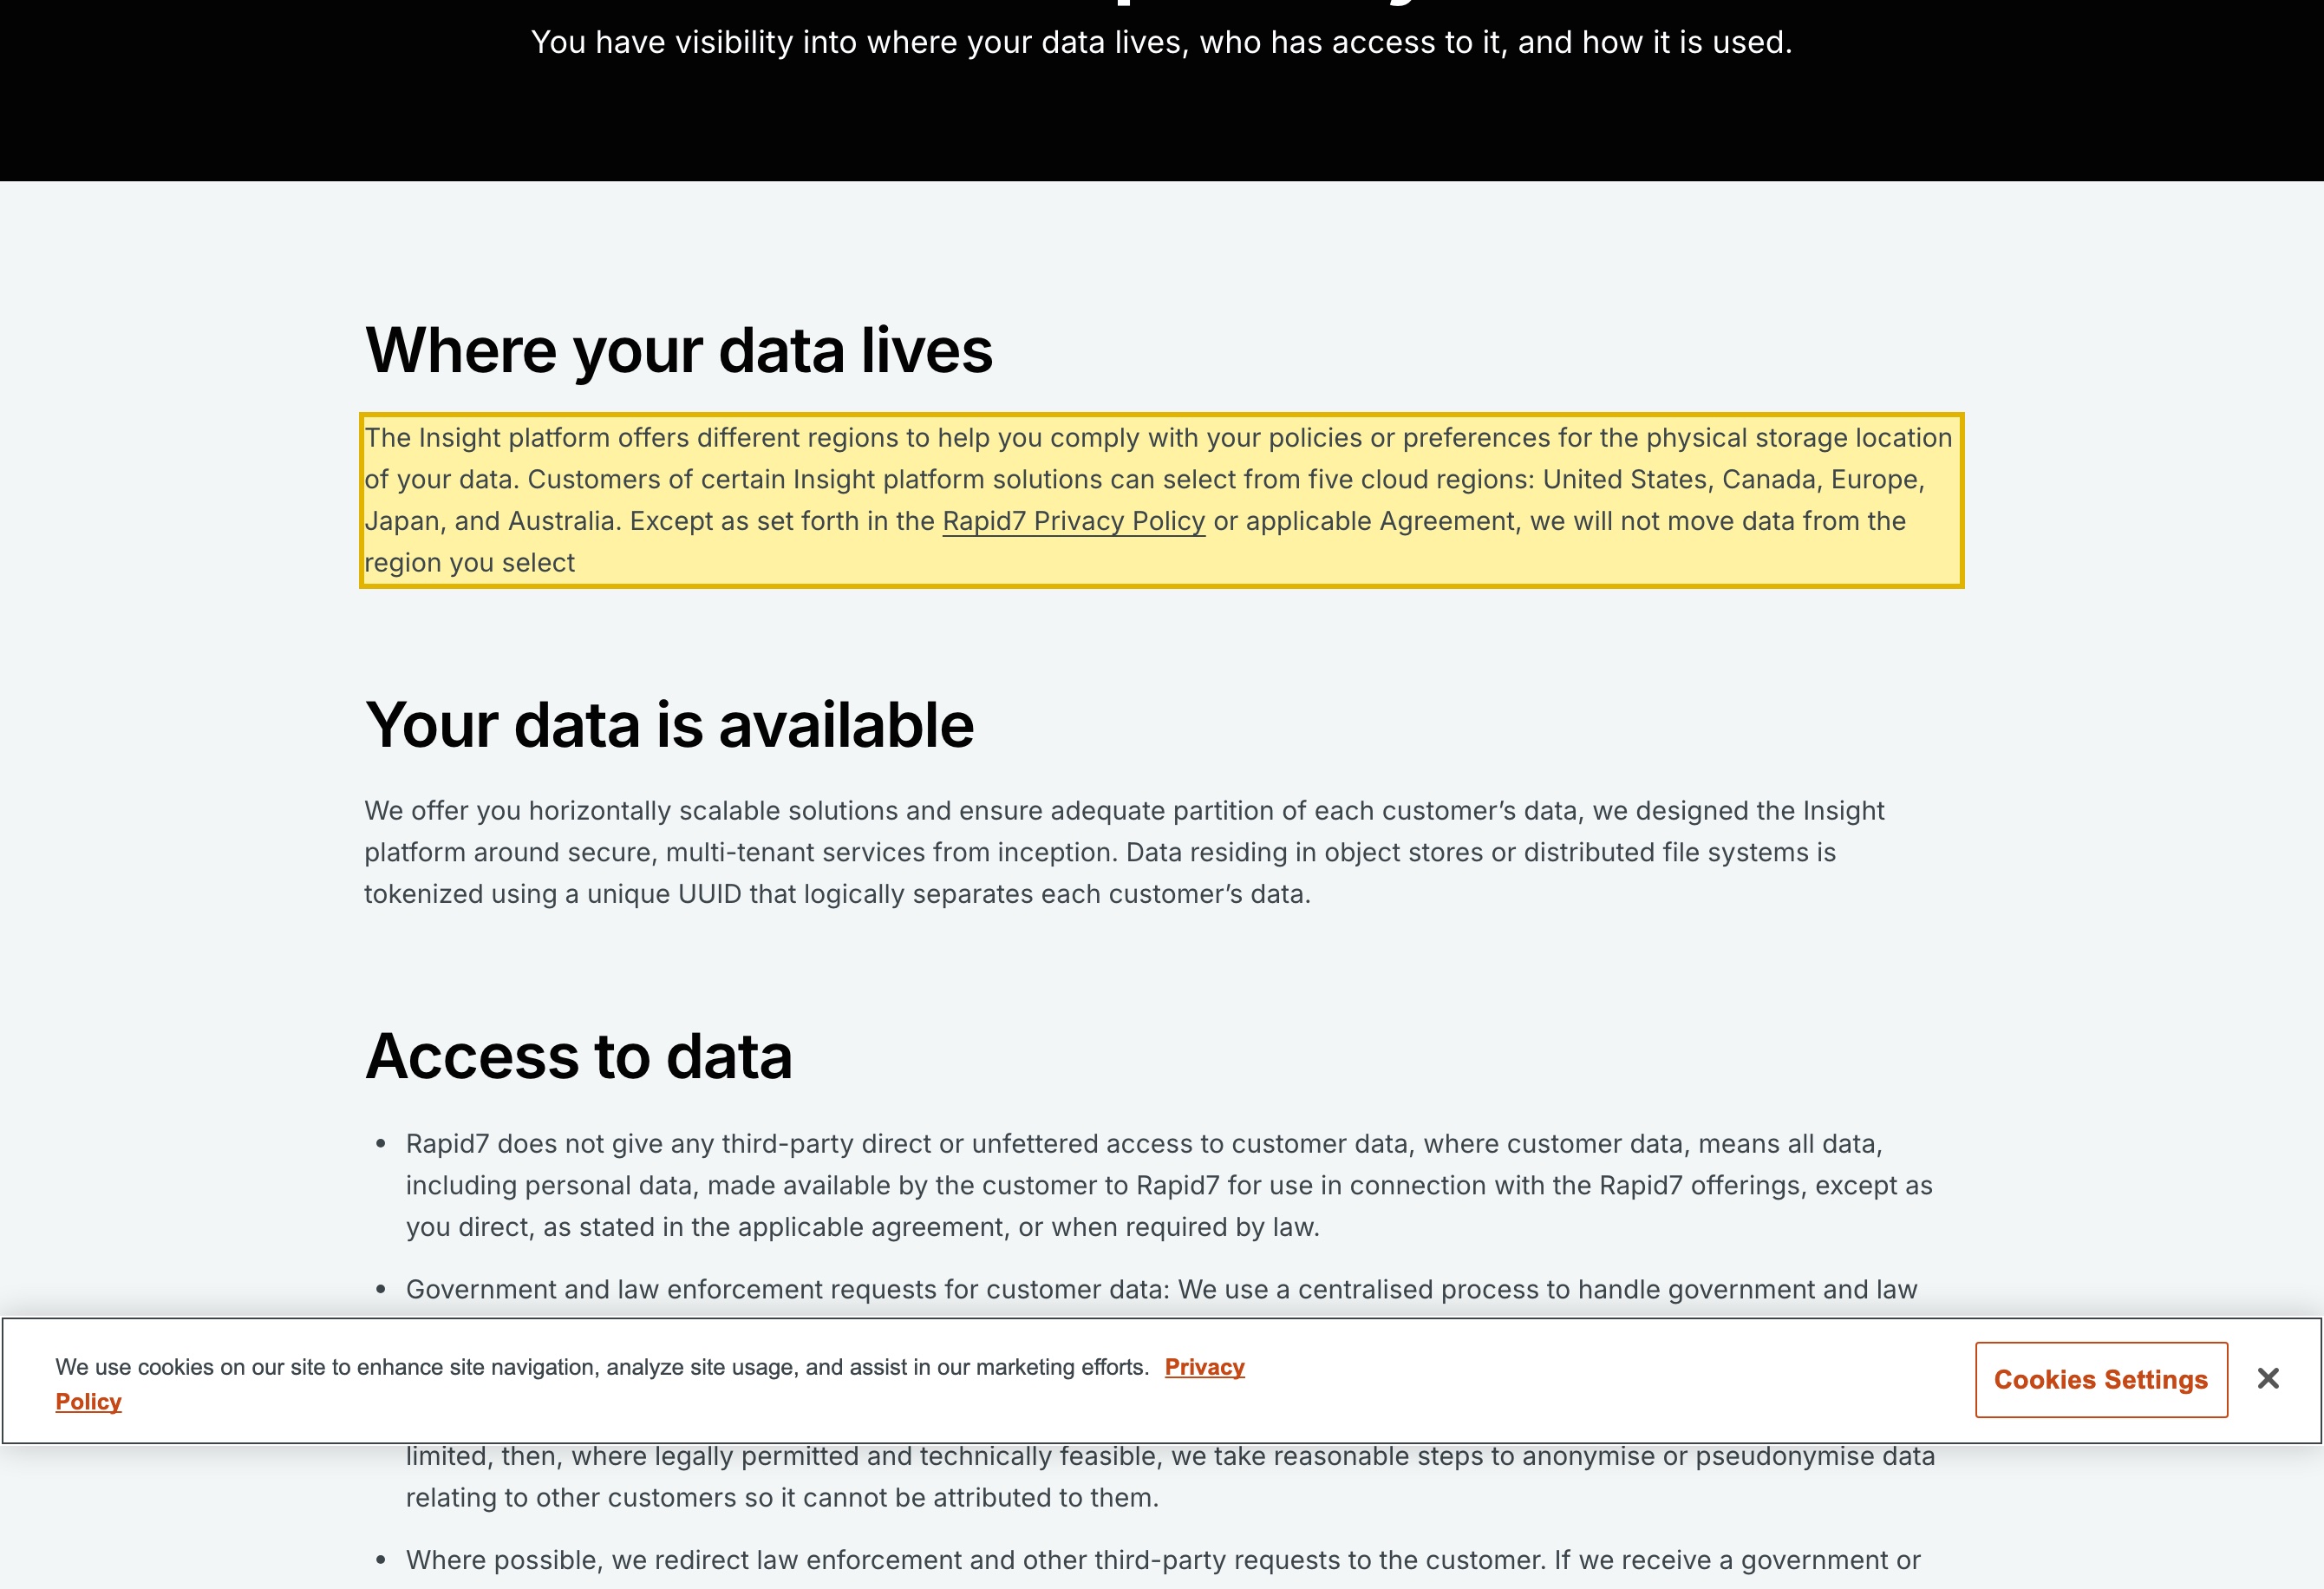
| Es existiert keine Festland-China-Region zum Wählen. Rapid7s Trust Center gibt an, dass Kunden bestimmter Insight-Plattform-Lösungen „can select from five cloud regions: United States, Canada, Europe, Japan, and Australia“ und dass „we will not move data from the region you select“ — keine der fünf ist in Festlandchina, die Sicherheitsdaten kommen also in der beim Provisioning gewählten Offshore-Region zur Ruhe. | Rapid7 Trust — Transparency (data regions), abgerufen 2026-10-10 |
| Die Regionen der Plattform mappen nur auf Offshore-AWS-Rechenzentren. Rapid7s eigene Allowlist-Dokumentation mappt die Insight-Plattform auf AWS us-east-1, us-east-2 und us-west-2 (US-1/2/3), eu-central-1 (Frankfurt), ca-central-1, ap-southeast-2 (Sydney), ap-northeast-1 (Tokio) und jüngst me-central-1 und ap-south-2 — ohne Festland-China-Region. On-Prem-Collectoren und Insight-Agents sammeln Daten lokal, senden sie aber an die gewählte Offshore-Region. | Rapid7 Docs — Allowlist Cloud Engine IPs, abgerufen 2026-10-10 |
| Offshore-Speicherung personenbezogener China-Daten ist ein PIPL-Grenztransfer. Schwachstellenbefunde, Asset-Datensätze und InsightIDR-Identitäts-, -IP- und -Endpunkt-Telemetrie über Menschen in China, in einer Offshore-Region gehalten, verlangen Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus nach PIPL Art. 38–40; das Überschreiten einer Mengen- oder Sensibilitätsschwelle kann eine CAC-geführte Sicherheitsbewertung auslösen, bevor irgendetwas davon rechtmäßig ausreist. | PIPL Articles 38–40 (China) — 21YunBox compliance explainer, abgerufen 2026-10-10 |
| Ein CIIO oder hochvolumiger Verarbeiter schuldet eine inländische Speicherpflicht, die eine Offshore-Cloud nicht erfüllen kann. Personenbezogene Festland-Daten und wichtige Daten müssen im Festland bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die Novelle 2025, in Kraft seit 1. Januar 2026, hat den Datenlokalisierungsartikel von 37 auf 39 umnummeriert, inhaltlich unverändert). Jede auf China ausgerichtete Konsole braucht zudem eine ICP-Beian. | Cybersecurity Law Art. 39 (formerly 37) & PIPL Art. 40 — 21YunBox explainer, abgerufen 2026-10-10 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Team, das Festlandchina bedient, war die Frage zu Rapid7 nie, ob seine Agents installieren oder ob sie die Cloud erreichen — das tun sie, problemlos. Rapid7s Insight-Plattform, nun unter der Command Platform vereint, ist ein Security-Analytics-Dienst, der Ihre sensibelsten operativen Daten an einem Ort zusammenzieht: InsightVM baut eine Karte der Schwächen Ihrer Infrastruktur, ein vollständiges Asset-Inventar und hält die Zugangsdaten, die für Authenticated Scans genutzt werden, während InsightIDR Logs aufnimmt, die Nutzeridentität, IP-Adressen und Endpunktaktivität tragen. Das ist die Ironie, die ein Sicherheitseinkäufer zuerst spürt — die Plattform, die Sie kauften, um den Bestand zu schützen, wird ein Offshore-Pfad für einen Katalog seiner Schwächen und die Identitäten seiner Menschen. Die Plattform bietet fünf Cloud-Regionen, keine in Festlandchina, diese Sicherheitsdaten kommen also im Ausland zur Ruhe. Ein On-Premises-Hebel existiert für Schwachstellenmanagement (Nexpose); Detection und Response laufen nur in der Cloud.
Rapid7 in China auf einen Blick
| Worüber es entscheidet | In Rapid7s eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo die Sicherheitsdaten physisch ruhen | Rapid7 hat keine eigene Region; Ihr Konto ist beim Provisioning an eine gebunden. Sein Trust Center sagt, Kunden „can select from five cloud regions: United States, Canada, Europe, Japan, and Australia“ — keine in Festlandchina — und seine Allowlist-Dokumentation mappt diese auf Offshore-AWS-Rechenzentren (us-east-1, us-east-2, us-west-2, eu-central-1 in Frankfurt, ca-central-1, ap-southeast-2 in Sydney, ap-northeast-1 in Tokio, plus me-central-1 und ap-south-2). |
| Was es aufnimmt, und warum Residenz beißt | InsightVM konzentriert eine Karte Ihrer Schwächen, ein vollständiges Asset-Inventar und die für Authenticated Scans genutzten Zugangsdaten; InsightIDR nimmt Logs auf, die Nutzeridentität, IP-Adressen und Endpunkt- und Prozessaktivität tragen. Wo diese Menschen in China beschreiben, sind sie personenbezogene Daten nach PIPL, und die Identitäts-, Standort- und Aktivitätsfelder können unter sensible personenbezogene Daten nach Art. 28 fallen — eine höhere Schwelle aus spezifischem Zweck, strikter Notwendigkeit und gesonderter Einwilligung. |
| Die Daten Ihrer Festland-Nutzer in der Plattform | Befunde, Logs und Identifikatoren, die in China erzeugt und in einer Offshore-Region gehalten werden, sind ein grenzüberschreitender Transfer, den PIPL regelt: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (PIPL Art. 38–40). Der Verarbeiter am Haken sind Sie, der Betreiber — nicht Rapid7, der Auftragsverarbeiter, mit dem Sie die Region gewählt haben. |
| Inländische Speicherpflicht | Ein Betreiber kritischer Informationsinfrastruktur oder hochvolumiger Verarbeiter schuldet eine inländische Speicherpflicht, die eine Offshore-Sicherheits-Cloud nicht erfüllen kann — personenbezogene Festland-Daten und wichtige Daten müssen im Festland bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — die Novelle 2025 des Cybersicherheitsgesetzes, in Kraft seit 1. Januar 2026, hat den Datenlokalisierungsartikel von 37 auf 39 umnummeriert, inhaltlich unverändert. |
| Ist es erreichbar? | Behandeln Sie Erreichbarkeit als die Auslieferungshälfte, nicht als die Frage — die Agents und Collectoren verbinden problemlos. Der rechtmäßige Hebel ist, die Sicherheitsdaten-Schicht im Inland zu betreiben (Nexpose On-Premises, wo es passt, oder ein lizenziertes inländisches oder Sovereign-Cloud-Äquivalent), und jede auf China ausgerichtete Oberfläche davor — die Admin-Konsole, das Reporting-Portal — braucht eine ICP-Beian, gebunden an eine Festland-Hosting-Ressource (Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33). |
Wo die Daten tatsächlich ruhen
Rapid7 gibt Ihnen keine eigene Region; es bietet ein festes Menü, und Ihr Konto wird beim Provisioning auf eine seiner Cloud-Instanzen gesetzt. Sein Trust Center ist ausdrücklich: Kunden bestimmter Insight-Plattform-Lösungen „can select from five cloud regions: United States, Canada, Europe, Japan, and Australia“, und, fügt es hinzu, „we will not move data from the region you select“. Nicht eine dieser fünf ist in Festlandchina. Rapid7s eigene Allowlist-Dokumentation geht eine Ebene tiefer und mappt die Plattform auf spezifische AWS-Rechenzentren — us-east-1, us-east-2 und us-west-2 für die drei US-Instanzen, eu-central-1 in Frankfurt, ca-central-1 in Kanada, ap-southeast-2 in Sydney und ap-northeast-1 in Tokio, und jüngst me-central-1 und ap-south-2 — und selbst diese erweiterte Liste hat keine Festland-China-Region zum Wählen. Welche Sie auch wählen, die Befunde, Asset-Datensätze und Log-Telemetrie der Insight-Plattform kommen in dieser Offshore-Region zur Ruhe.
Die On-Premises-Collectoren und Insight-Agents, die Sie in Ihrem Netzwerk betreiben, ändern das nicht. Sie sammeln Daten lokal, senden sie dann an die Cloud-Instanz, auf der Sie bereitgestellt wurden — die Sammlung geschieht also im Inland, aber der Ruheort ist im Ausland. Die eine echte Ausnahme ist Nexpose, Rapid7s selbst verwaltete, On-Premises-Schwachstellenkonsole (der Vorgänger, aus dem InsightVM wuchs, noch dokumentiert und unterstützt): Auf Festland-Infrastruktur betrieben, hält sie Schwachstellendaten im Inland. Aber Rapid7 ist jetzt Cloud-first — InsightVM, InsightIDR und die vereinte Command Platform sind verwaltete Cloud-Dienste ohne Festland-China-Region —, für alles außer einem Nexpose-Deployment landen die Sicherheitsdaten also von Bauart her im Ausland.
Was es aufnimmt, sind personenbezogene Daten — und das ist die Ironie
Rapid7 verdient diese Prüfung wegen dessen, was es konzentriert. Eine Schwachstellenmanagement- und Detection-Plattform ist von Bauart her ein einzelner Speicher der sensibelsten operativen Fakten Ihres Bestands: InsightVM hält eine klassifizierte Karte davon, wo Ihre Systeme schwach sind, ein vollständiges Inventar Ihrer Assets und die Scan-Zugangsdaten, die Authenticated Scans entsperren; InsightIDR hält einen laufenden Datensatz, wer sich von welcher IP-Adresse anmeldete und was er auf welchem Endpunkt tat. Das Werkzeug, das Sie deployten, um diesen Bestand zu schützen, ist daher selbst ein Offshore-Pfad für einen Katalog seiner ausnutzbaren Schwächen und die Identitäten seiner Menschen — was genau die Exponierung ist, die einem Sicherheitseinkäufer am meisten am Herzen liegt.
Es wird zu einer Datenschutzangelegenheit, nicht nur zu einer Geschäftsgeheimnis-Angelegenheit, in dem Moment, in dem diese Daten Menschen in China beschreiben. Nutzer-Identitäten, IP-Adressen, Endpunkt- und Prozessaktivität und alle an Assets oder Befunde gebundenen Namen sind personenbezogene Daten nach PIPL, sobald sie jemanden identifizieren; die Identitäts-, Dauer-Aktivitäts- und Standortfelder, die InsightIDR aufnimmt, können unter sensible personenbezogene Daten nach Art. 28 fallen, was eine höhere Schwelle aus spezifischem Zweck, strikter Notwendigkeit und gesonderter Einwilligung trägt. Irgendetwas davon in einer Offshore-Region zu halten, ist ein grenzüberschreitender Transfer, den das Gesetz zum Schutz personenbezogener Daten regelt. Und für einen Betreiber kritischer Informationsinfrastruktur, oder einen Verarbeiter, dessen Mengen die Schwellen der Regulierer überschreiten, müssen im Festland erhobene personenbezogene Daten und wichtige Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Eine Offshore-Sicherheits-Cloud kann diese Pflicht strukturell nicht erfüllen — die Daten sind per Definition im falschen Land.
Es auf einer Cloud ohne China-Region zu betreiben, erfüllt die Residenzpflicht nicht — und was sie erfüllt
Die ehrliche Zusammenfassung ist eng und wichtig: Nichts an Rapid7 ist „gesperrt“, und Sie müssen es nicht aufgeben. Die Exponierung ist nicht die Software; sie ist ein verwaltetes Deployment, das die Schwächenkarte, das Asset-Inventar und die Identitäts-Telemetrie des Festlands außerhalb des Festlands parkt. Reparieren Sie, wo die Daten ruhen, und die Exponierung schließt sich.
Der rechtmäßige Hebel ist, die Sicherheitsdaten-Schicht im Inland zu halten. Für Schwachstellenmanagement kann das die selbst verwaltete, On-Premises-Konsole (Nexpose) auf Festland-Infrastruktur heißen, sodass Befunde und Asset-Daten das Land nie verlassen. Für InsightIDR und die vereinte Command Platform — die nur in der Cloud sind und keine Festland-China-Region bieten — ist der Hebel ein rechtmäßiges inländisches oder lizenziertes Sovereign-Cloud-Äquivalent, das die Log- und Endpunkt-Telemetrie auf chinesischem Boden hält, keine verwaltete Instanz im Ausland. Einen Festland-Collector auf die Offshore-Cloud-Region zu richten, ist keine Lokalisierung und erfüllt die Speicherpflicht nicht; ein rechtmäßiges inländisches Äquivalent aufzustellen, schon. Wo eine minimierte Teilmenge der Daten rechtmäßig die Grenze überqueren darf, halten Sie diesen Transfer eingewilligt und durch einen Transfermechanismus gestützt — und das Überschreiten einer Mengen- oder Sensibilitätsschwelle kann zuerst eine CAC-geführte Datenexport-Sicherheitsbewertung auslösen. Jede auf China ausgerichtete Oberfläche vor der Plattform verdient ihre eigene ICP-Beian.
Dies ist eine Risikokarte, kein Urteil. Ob Sie inländische Speicherung, einen Transfermechanismus, eine gesonderte Einwilligung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihrer Gesellschaft, Ihren Datenmengen, wie viel von dem, was die Plattform aufnimmt, personenbezogen oder sensibel ist, und davon ab, wer Ihre Nutzer sind — und es lohnt sich, es mit Rechtsbeistand zu klären, bevor Sie entscheiden, wo ein einziger Festland-Befund oder eine einzige Log-Zeile zur Ruhe kommt.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Sie müssen Rapid7 nicht aufgeben, um es rechtmäßig für Festlandchina zu betreiben. 21YunBox ist eine rechtskonforme Overlay, keine Migration — und, für eine Plattform, die Sie bereits betreiben, eine Partnerin neben Ihrem Stack, keine Konkurrentin zu ihm. Es gibt drei Züge, und sie passen zusammen.
Kartieren. Unser China-Compliance-Team liest Ihre Pflichten bei PIPL-Grenztransfer, Datenresidenz und Datenlokalisierung (CII) gegen Ihre tatsächliche Gesellschaft, Ihre Datenmengen und wessen personenbezogene Daten die Plattform aufnimmt — die Identitäten in Ihren Logs, die Menschen hinter Ihren Assets, die Schwächenkarte und Scan-Zugangsdaten —, sodass die Exponierung aufgeschrieben ist, bevor irgendetwas bewegt wird.
Lokalisieren. Weil das Risiko ist, wo die Sicherheitsdaten ruhen, betreiben wir diese Schicht im Inland — die selbst verwaltete Konsole auf Festland-Infrastruktur, wo das Produkt es erlaubt, oder ein lizenziertes inländisches oder Sovereign-Cloud-Äquivalent für die reinen Cloud-Teile —, sodass die Befunde, das Asset-Inventar und die Identitäts-Telemetrie, die China auf chinesischem Boden halten muss, es auch tun. Lokalisieren heißt ein rechtmäßiges inländisches Deployment, niemals eine Verbindung zurück zu einem Offshore-Endpunkt; nur die minimierte, rechtmäßig übertragbare Teilmenge überquert je.
Ausliefern. Für jede auf China ausgerichtete Oberfläche vor der Plattform — die Admin-Konsole, das Reporting-Portal, das Ihre Festland-Operatoren treffen — bietet der 21YunBox Optimizer ICP-gemeldete, inländische Auslieferung, vor dem Stack, den Sie bereits betreiben. Kein Neuaufbau, keine zweite Codebasis. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer; der ganze Sinn ist ein rechtmäßiger, gemeldeter, inländischer Weg.
Das Ziel ist einfach: Ihr Rapid7-Deployment läuft legal und rechtskonform für Ihre Nutzer in China.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Datenexport-Sicherheitsbewertungsmaßnahmen
Häufige Fragen
Hat Rapid7 ein Rechenzentrum in Festlandchina?
Nein. Rapid7s Trust Center listet fünf Cloud-Regionen — Vereinigte Staaten, Kanada, Europa, Japan und Australien — und seine Allowlist-Docs mappen sie auf AWS-Regionen einschließlich Frankfurt, Sydney und Tokio, plus Naher Osten und Indien; keine ist in Festlandchina. Ihr Konto ist beim Provisioning an eine Offshore-Region gebunden, und dort kommen die Schwachstellenbefunde, das Asset-Inventar und die InsightIDR-Telemetrie zur Ruhe.
Ist das Senden von Rapid7-Insight-Daten aus China ein grenzüberschreitender Transfer nach PIPL?
Wo diese Daten personenbezogene Daten von Menschen in China enthalten — die Nutzer-Identitäten, IP-Adressen und Endpunktaktivität, die InsightIDR aufnimmt, oder an Assets und Befunde gebundene Namen —, ja. Sie in einer Offshore-Region zu speichern, ist ein grenzüberschreitender Transfer, der Mitteilung, gesonderte Einwilligung und einen Transfermechanismus verlangt (PIPL Art. 38–40), und ein CIIO oder hochvolumiger Verarbeiter schuldet inländische Speicherung (PIPL Art. 40; Cybersicherheitsgesetz Art. 39, vormals Art. 37). Klären Sie die Einzelheiten mit Rechtsbeistand.
Kann ich Rapid7 in China On-Premises betreiben, um die Daten im Inland zu halten?
Teilweise. Nexpose, Rapid7s On-Prem-Schwachstellenkonsole, ist residenzflexibel und kann auf Festland-Infrastruktur laufen, aber InsightVM, InsightIDR und die vereinte Command Platform sind Cloud-first oder nur in der Cloud, und ihre On-Prem-Collectoren und Insight-Agents verschiffen Daten an die Offshore-Region, die Sie gewählt haben. Der rechtmäßige Hebel ist, die Sicherheitsdaten-Schicht im Inland zu betreiben — On-Prem, wo das Produkt es erlaubt, oder ein lizenziertes inländisches oder Sovereign-Cloud-Äquivalent — und jede auf China ausgerichtete Konsole über ICP-gemeldete Infrastruktur auszuliefern, nicht einen Festland-Collector zurück auf den Offshore-Endpunkt zu richten.






















