¿Funciona Qualys en China? Residencia de datos, localización y transferencia transfronteriza según la PIPL
Qualys no opera ninguna plataforma en China continental — sus plataformas compartidas están en EE. UU., la UE, la India, Canadá, los Emiratos Árabes Unidos, el Reino Unido, Australia y Arabia Saudí —, de modo que su inventario de activos, su mapa de vulnerabilidades, sus resultados de escaneo y las credenciales de los escaneos autenticados terminan residiendo en el extranjero: una transferencia transfronteriza según la PIPL y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, una brecha de localización de datos. Un análisis centrado en el cumplimiento de las plataformas de Qualys y de la vía legal dentro del país.
¿Funciona Qualys en China?
Si puede operar Qualys para una presencia en China es, ante todo, una cuestión de residencia de datos, no de accesibilidad.
Qualys es una plataforma de gestión de vulnerabilidades y de cumplimiento de políticas: concentra un inventario completo de activos, el mapa de vulnerabilidades que cataloga sus debilidades explotables, los resultados de escaneo y — en los escaneos autenticados — las credenciales privilegiadas utilizadas para iniciar sesión en sus hosts. Según la propia lista de plataformas de Qualys, sus plataformas compartidas están en EE. UU., la UE, la India, Canadá, los Emiratos Árabes Unidos, el Reino Unido, Australia y Arabia Saudí (más una plataforma del Gobierno de EE. UU.) — ninguna en China continental —, de modo que esos datos terminan residiendo en la plataforma extranjera a la que se asignó su cuenta. Mantener allí datos personales recogidos en China es una transferencia transfronteriza que regula la PIPL (notificación, consentimiento separado, un mecanismo de transferencia), y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes existe el deber de almacenamiento dentro del país (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad, antes artículo 37), que una plataforma extranjera no puede cumplir. La herramienta adquirida para proteger su parque se convierte en una vía hacia el extranjero para un mapa clasificado de sus debilidades.
Esto es un mapa de riesgo, no un veredicto — sus deberes dependen de sus volúmenes de datos y de su papel. Nuestro equipo de China puede cartografiar su exposición con Qualys →
Instantánea de cumplimiento
- ✕ Ninguna plataforma en China continental entre las plataformas compartidas de Qualys
- ! Inventario de activos, mapa de vulnerabilidades y resultados de escaneo residen en el extranjero = transferencia transfronteriza según la PIPL
- ! Los escaneos autenticados entregan credenciales privilegiadas de los hosts a la plataforma extranjera
- ! Un operador de infraestructuras críticas o un tratante de grandes volúmenes debe almacenar dentro del país (PIPL 40; CSL 39, antes 37)
- ! La nube compartida no puede cumplir ese deber; una Private Cloud Platform en el continente sí
- ✓ 21YunBox opera la capa de datos de seguridad dentro del país + entrega de la consola con registro ICP
Lo que la documentación oficial de Qualys dice sobre China
| Hecho | Fuente primaria |
|---|---|
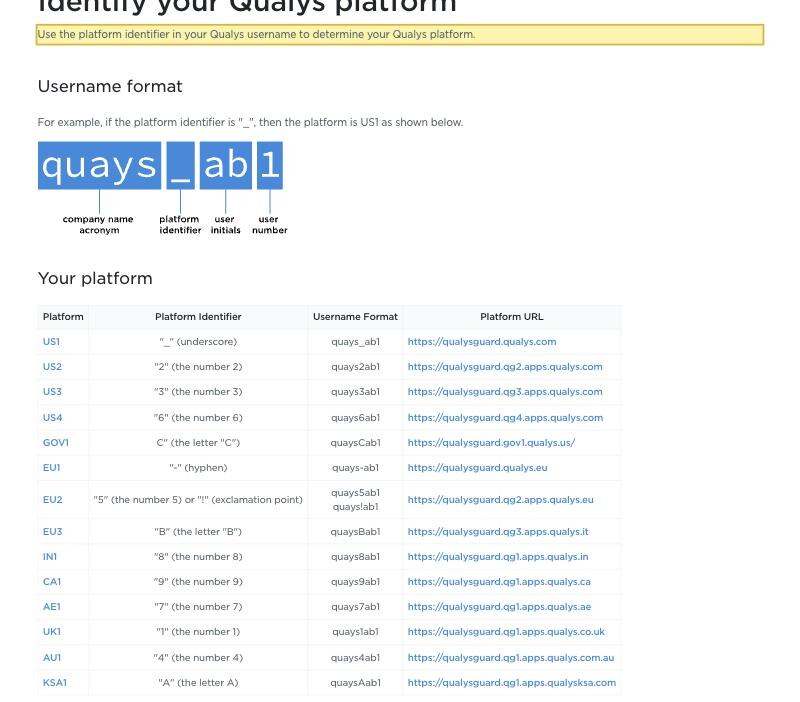
| Qualys no opera ninguna plataforma dentro de China continental. Su propia página de identificación de plataformas enumera las plataformas compartidas como US1, US2, US3, US4, una US GOV1, EU1, EU2, EU3, IN1 (India), CA1 (Canadá), AE1 (Emiratos Árabes Unidos), UK1, AU1 (Australia) y KSA1 (Arabia Saudí), con las Private Platforms operadas por el cliente enumeradas por separado — ninguna en China continental. Así que el inventario de activos, el mapa de vulnerabilidades y los resultados de escaneo que contiene su cuenta de Qualys terminan residiendo en la plataforma extranjera a la que se asignó. | Qualys — Identify your Qualys platform (identificación de plataforma), consultado el 2026-10-10 |
| La única opción de Qualys dentro del país es su Private Cloud Platform operada por el cliente, no la nube compartida. Qualys comercializa la Private Cloud Platform (parte de su Enterprise TruRisk Platform) para “Keep sensitive data local to a specific region, country or province, both in transit and in storage.” (mantener los datos sensibles locales en una región, un país o una provincia concretos, tanto en tránsito como en almacenamiento). Desplegado sobre infraestructura en China continental, ese appliance privado puede mantener en suelo chino el inventario de activos, el mapa de vulnerabilidades, los resultados de escaneo y las credenciales de los escaneos autenticados — la palanca legal y autogestionada —, mientras que las plataformas compartidas (EE. UU., UE, India, Canadá, Emiratos Árabes Unidos, Reino Unido, Australia, Arabia Saudí) no pueden. | Qualys — Private Cloud Platform, consultado el 2026-10-10 |
| Los datos de activos, de escaneo y de cuentas que contiene Qualys son datos personales, y mantener datos personales recogidos en China en una plataforma extranjera es una transferencia transfronteriza conforme a la PIPL (artículos 38 a 40). El deber recae sobre el responsable del tratamiento — usted, el cliente de Qualys, no Qualys como encargado: notificación, un consentimiento separado, distinto de cualquier acuerdo general informático o laboral, y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). Allí donde los escaneos alcanzan credenciales de cuentas o atributos de seguridad de personas, los datos pueden entrar en la categoría de información personal sensible del artículo 28 de la PIPL. | PIPL, artículos 28 y 38–43 (CAC) |
| Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos personales generados en China deben almacenarse dentro de China continental (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad, antes artículo 37 — renumerado por la reforma de 2025 en vigor desde el 1 de enero de 2026, sin cambios de fondo). Una plataforma extranjera de Qualys no puede satisfacer ese deber, se configure como se configure el inquilino; una Private Cloud Platform desplegada en el continente o un equivalente dentro del país con licencia sí puede. Por encima de ciertos umbrales o para «datos importantes», puede exigirse una evaluación de seguridad para la exportación de datos antes de que nada salga. | PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Si su organización opera Qualys en China continental, la primera comprobación es si los escáneres y los Cloud Agents pueden llegar a la consola. Por lo general pueden: Qualys no es un servicio de consumo filtrado en la frontera, de modo que la accesibilidad no es donde se resuelve la decisión sobre China. Lo es la residencia de datos — dónde terminan residiendo los datos que Qualys concentra, y si salieron del país de forma legal. Y concentra muchísimos: un inventario completo de activos, el mapa de vulnerabilidades que cataloga cada debilidad explotable, los resultados de escaneo y, en los escaneos autenticados, las credenciales privilegiadas que inician sesión en sus sistemas. La ironía es exacta — la herramienta adquirida para encontrar y cerrar sus debilidades guarda el mapa maestro de ellas, y en un despliegue en el continente ese mapa termina residiendo en el extranjero, porque Qualys no opera ninguna plataforma compartida dentro de China continental. Una Private Cloud Platform operada por el cliente es el único despliegue que puede situarse dentro del país.
Qualys en China de un vistazo
| Qué lo decide | En los propios términos de Qualys — y la ley china |
|---|---|
| Dónde residen los datos | En el extranjero. La página de identificación de plataformas de Qualys enumera sus plataformas compartidas como US1–US4, una US GOV1, EU1–EU3, IN1, CA1, AE1, UK1, AU1 y KSA1 — EE. UU., la UE, la India, Canadá, los Emiratos Árabes Unidos, el Reino Unido, Australia y Arabia Saudí. No hay ninguna plataforma en China continental. Su inventario de activos, su mapa de vulnerabilidades y sus resultados de escaneo terminan residiendo en la plataforma a la que se asignó su cuenta. |
| Qué ingiere | Una imagen continua e identificable de su parque: nombres de host, direcciones IP, sistemas operativos, software instalado, cuentas con sesión iniciada y un catálogo jerarquizado de las debilidades explotables de cada host. Los escaneos autenticados añaden las credenciales privilegiadas utilizadas para iniciar sesión en sus sistemas. Eso son datos personales y — allí donde alcanzan credenciales de cuentas o atributos de seguridad de personas — pueden entrar en la categoría de información personal sensible del artículo 28 de la PIPL. |
| Datos de China en una plataforma extranjera | Mantener datos de activos, de escaneo y de cuentas recogidos en China en una plataforma de EE. UU., de la UE o de otro lugar en el extranjero es una transferencia transfronteriza (数据出境) conforme a la PIPL (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. El deber recae sobre usted, el responsable del tratamiento, no sobre Qualys como encargado. |
| El deber de almacenamiento dentro del país | Por encima de ciertos umbrales de volumen, para «datos importantes» o para un operador de infraestructuras de información críticas, los datos personales generados en China deben almacenarse en China: artículo 40 de la PIPL y artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39 (sin cambios de fondo). También puede exigirse una evaluación de seguridad para la exportación de datos antes de que nada salga. Una plataforma extranjera de Qualys no puede satisfacer un deber de almacenamiento dentro del país. |
| La accesibilidad no es el eje | Los escáneres y los Cloud Agents suelen llegar a la consola desde el continente, así que «¿se puede conectar?» es la prueba equivocada. La vía legal es mantener los datos de seguridad de China dentro del país — una Private Cloud Platform desplegada en el continente o un equivalente dentro del país con licencia — y servir la consola y los informes orientados a China mediante una entrega dentro del país con registro ICP. 21YunBox cartografía, localiza y entrega; nunca utiliza ni sugiere ninguna forma de elusión. |
Dónde residen realmente los datos
La postura de Qualys respecto a China la fija dónde están sus plataformas, no una prueba de tiempo de carga. Su página de identificación de plataformas existe precisamente porque cada cuenta está anclada a una plataforma, y las nombra con claridad: las plataformas compartidas son US1, US2, US3 y US4, una US GOV1, EU1, EU2 y EU3, IN1, CA1, AE1, UK1, AU1 y KSA1 — Estados Unidos, la Unión Europea, la India, Canadá, los Emiratos Árabes Unidos, el Reino Unido, Australia y Arabia Saudí. Ninguna está en China continental. Así que el inventario de activos, el mapa de vulnerabilidades y los resultados de escaneo que acumula su cuenta de Qualys terminan residiendo en aquella de esas plataformas extranjeras que se le asignó en el aprovisionamiento.
Hay una excepción que merece nombrarse, y es la palanca legal: Qualys ofrece una Private Cloud Platform operada por el cliente — un appliance autónomo que lleva las capacidades de la plataforma a una infraestructura que usted controla. Qualys la comercializa para “Keep sensitive data local to a specific region, country or province, both in transit and in storage.” (mantener los datos sensibles locales en una región, un país o una provincia concretos, tanto en tránsito como en almacenamiento). Desplegada sobre infraestructura en China continental, esa plataforma privada puede mantener los datos de seguridad en suelo chino. Las plataformas compartidas no pueden — trasladar un inquilino de la plataforma de EE. UU. a la plataforma de la UE solo reubica la transferencia transfronteriza; no le pone fin.
Lo que ingiere son datos personales
La cuestión de la residencia es más aguda para la gestión de vulnerabilidades que para la mayoría del software, por lo que contiene Qualys. Todo su valor es la visibilidad: registra cada host que puede ver, el software que se ejecuta en él, las cuentas que contiene y una lista jerarquizada de las debilidades que un atacante podría explotar — una imagen continua e identificable de su parque. En los escaneos autenticados va todavía más lejos, usando las credenciales privilegiadas que inician sesión en esos sistemas; Qualys documenta cómo almacena y recupera esos secretos a través de sus registros de autenticación y bóvedas de credenciales. Esa es la ironía que un comprador de seguridad percibe de inmediato: la herramienta que desplegó para proteger el parque se convierte en el único lugar que concentra un mapa clasificado de sus debilidades — y las llaves de sus hosts — en una nube extranjera.
Esa densidad es lo que la ley china examina con más detenimiento. Los datos de activos, de escaneo y de cuentas son datos personales, y mantener en el extranjero datos personales recogidos en China es una transferencia transfronteriza conforme a la Ley de Protección de Información Personal. La PIPL pone el deber sobre el responsable del tratamiento — usted, la organización que opera los hosts, no Qualys como encargado: los artículos 38 a 40 exigen notificación, un consentimiento separado, distinto de cualquier acuerdo general informático o laboral, y un mecanismo de transferencia. Allí donde un escaneo alcanza credenciales de cuentas o atributos de seguridad de personas, los datos pueden entrar en la categoría de información personal sensible del artículo 28 de la PIPL, lo que vuelve a elevar el listón. Y por encima de ciertos umbrales de volumen, cuando los datos se califican como «datos importantes» o cuando su organización es un operador de infraestructuras de información críticas, la transferencia puede requerir la evaluación de seguridad para la exportación de datos de China (数据出境安全评估) antes de que nada salga del país.
Operarlo en una nube sin plataforma en China no cumple el deber de residencia — y qué lo cumple
Si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que los datos personales generados en China se almacenen en China — un deber de almacenamiento dentro del país que ninguna plataforma extranjera de Qualys puede satisfacer, se configure como se configure el inquilino, porque ninguna de las plataformas compartidas está en suelo chino. La solución no es apuntar Qualys a «otra región»; los únicos hogares que ofrece la nube compartida son EE. UU., la UE, la India, Canadá, los Emiratos Árabes Unidos, el Reino Unido, Australia y Arabia Saudí, y ninguno resuelve un deber de residencia en China.
Lo que sí lo resuelve es operar la capa de datos de seguridad dentro del país. La propia Private Cloud Platform de Qualys, desplegada sobre infraestructura en el continente, mantiene en suelo chino el inventario de activos, el mapa de vulnerabilidades, los resultados de escaneo y las credenciales de escaneo; donde ese appliance no encaje, un equivalente dentro del país o de nube soberana con licencia desempeña el mismo papel. En ambos casos conserva Qualys para las regiones donde ya le da servicio y localiza solo lo que debe permanecer en China — sin migrar todo su programa, porque la capa dentro del país opera por delante del stack que ya utiliza.
Esto es un mapa de riesgo, no un veredicto: si usted debe consentimiento separado, un mecanismo de transferencia, una evaluación de seguridad para la exportación de datos, almacenamiento dentro del país o alguna combinación de ellos depende de sus volúmenes de datos, de su papel como responsable del tratamiento y de qué activos y cuentas cubren los escaneos — conviene concretarlo con asesoría legal antes de apoyarse en ello.
La vía legal — cartografiar, localizar, entregar
Existe una manera legal de operar la gestión de vulnerabilidades para una presencia en China, y tiene una estructura clara. Primero, cartografiar: nuestro equipo de China analiza su exposición a la PIPL por lo que ingiere Qualys — qué datos de activos, de escaneo, de cuentas y de credenciales recogidos en China deben permanecer en el país, qué puede salir legalmente, dónde muerde una evaluación de seguridad para la exportación de datos o un deber de almacenamiento del artículo 39, y qué notificación y consentimiento se deben a las personas detrás de esas cuentas. Las conclusiones jurídicas se resuelven con asesoría legal; nosotros construimos la imagen técnica que las alimenta.
Luego, localizar: ponemos en marcha e integramos la capa de datos de seguridad dentro del país — una Private Cloud Platform desplegada en el continente o un equivalente dentro del país con licencia —, de modo que el inventario de activos, el mapa de vulnerabilidades, los resultados de escaneo y las credenciales de escaneo dejen de salir del país por defecto, mientras usted conserva Qualys para las regiones que ya cubre. Localizar significa operar esa capa en suelo continental, no reenviar los datos de China hacia un punto de destino en el extranjero.
Luego, entregar: las superficies orientadas a China a las que de verdad acceden sus equipos y usuarios — la consola de administración, el portal de informes, las páginas de autoservicio — son servicios de internet, por lo que llevan un deber de registro ICP (备案) y necesitan una entrega conforme dentro del país. 21YunBox las entrega dentro del país — el 21YunBox Optimizer — por delante de lo que usted ya opera, sin reconstruir y sin cambiar de plataforma. El resultado es una presencia en China que funciona de forma legal y conforme para sus usuarios en China. Lo que nunca hacemos — y lo que nadie puede hacer legalmente — es ofrecerle un atajo frente a las normas chinas de exportación de datos. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad para la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Almacena Qualys en China los datos de escaneo chinos?
No en su nube compartida. La página de identificación de plataformas de Qualys sitúa sus plataformas compartidas en EE. UU., la UE, la India, Canadá, los Emiratos Árabes Unidos, el Reino Unido, Australia y Arabia Saudí (más una plataforma del Gobierno de EE. UU.) — ninguna en China continental —, de modo que el inventario de activos, el mapa de vulnerabilidades, los resultados de escaneo y las credenciales de escaneo autenticado que contiene su cuenta terminan residiendo en el extranjero. La única forma de mantener esos datos en suelo chino es una Private Cloud Platform operada por el cliente y desplegada dentro del país, o un equivalente dentro del país con licencia.
¿Es ilegal usar Qualys en China?
No de por sí. La exposición es la transferencia transfronteriza de datos personales, que la PIPL permite si usted notifica, obtiene consentimiento separado y cumple uno de sus mecanismos de transferencia. Si además afronta un deber de localización de datos depende de su papel (por ejemplo, si es operador de infraestructuras de información críticas) y del volumen de datos personales implicado. Trátelo como un riesgo que evaluar con asesoría legal, no como una prohibición general.
¿Puede 21YunBox hacer que nuestra configuración de Qualys sea conforme en China?
Sí. Nuestro equipo de China cartografía la exposición transfronteriza y de residencia para sus volúmenes de datos y su papel, ayuda a operar la capa de datos de seguridad dentro del país — una Private Cloud Platform desplegada en el continente o un equivalente soberano con licencia — para que el inventario de activos, el mapa de vulnerabilidades y las credenciales de escaneo permanezcan en suelo chino, y pone en marcha una entrega dentro del país, con registro ICP, para la consola y los informes orientados a China a los que acceden sus usuarios. Póngase en contacto para analizar su caso. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión.






















