Qualys fonctionne-t-il en Chine ? Résidence des données, localisation et transfert transfrontalier PIPL
Qualys n'exploite aucune plateforme en Chine continentale — ses plateformes partagées sont aux États-Unis, dans l'UE, en Inde, au Canada, aux Émirats arabes unis, au Royaume-Uni, en Australie et en Arabie saoudite — de sorte que votre inventaire d'actifs, votre cartographie des vulnérabilités, vos résultats de scan et vos identifiants de scan authentifié viennent reposer à l'étranger : un transfert transfrontalier au titre de la PIPL et, pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, une lacune de localisation des données. Un regard, d'abord sous l'angle de la conformité, sur les plateformes de Qualys et la voie légale sur le territoire.
Qualys fonctionne-t-il en Chine ?
Savoir si vous pouvez exploiter Qualys pour une présence en Chine est d'abord une question de résidence des données, non d'accessibilité.
Qualys est une plateforme de gestion des vulnérabilités et de conformité des politiques : elle concentre un inventaire d'actifs complet, la cartographie des vulnérabilités qui catalogue vos faiblesses exploitables, les résultats de scan et — pour les scans authentifiés — les identifiants privilégiés utilisés pour se connecter à vos hôtes. Selon la propre liste de plateformes de Qualys, ses plateformes partagées se trouvent aux États-Unis, dans l'UE, en Inde, au Canada, aux Émirats arabes unis, au Royaume-Uni, en Australie et en Arabie saoudite (plus une plateforme gouvernementale américaine) — aucune en Chine continentale — de sorte que ces données viennent reposer dans la plateforme à l'étranger à laquelle votre compte a été affecté. Détenir là des informations personnelles collectées en Chine est un transfert transfrontalier que la PIPL régit (information, consentement distinct, un mécanisme de transfert), et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume l'obligation de stockage sur le territoire (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l'article 37) qu'une plateforme à l'étranger ne peut satisfaire. L'outil acheté pour sécuriser votre parc devient une voie, vers l'étranger, pour une carte classée de ses faiblesses.
Il s'agit d'une image des risques, pas d'un verdict — vos obligations dépendent de vos volumes de données et de votre rôle. Notre équipe Chine peut cartographier votre exposition Qualys →
Aperçu de conformité
- ✕ Aucune plateforme en Chine continentale parmi les plateformes partagées de Qualys
- ! Inventaire d'actifs, cartographie des vulnérabilités et résultats de scan reposent à l'étranger = transfert transfrontalier PIPL
- ! Les scans authentifiés confient des identifiants d'hôte privilégiés à la plateforme à l'étranger
- ! Un opérateur d'infrastructure d'information critique / responsable à grand volume doit un stockage sur le territoire (PIPL 40 ; CSL 39, anciennement 37)
- ! Le cloud partagé ne peut satisfaire cette obligation ; une Private Cloud Platform sur le continent le peut
- ✓ 21YunBox exploite la couche de données de sécurité sur le territoire + diffusion de console déclarée (ICP)
Ce que la documentation officielle de Qualys dit de la Chine
| Fait | Source primaire |
|---|---|
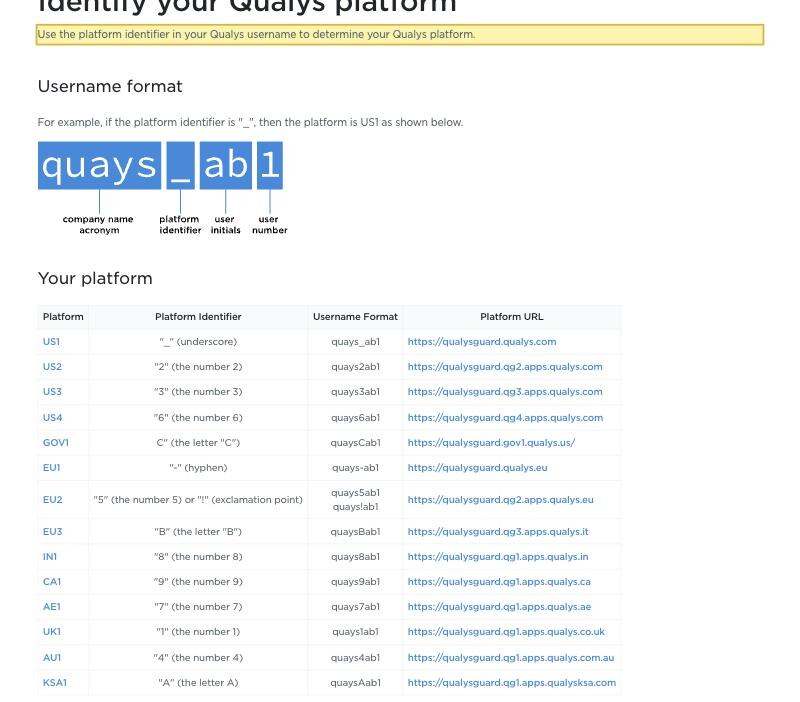
| Qualys n'exploite aucune plateforme en Chine continentale. Sa propre page d'identification de plateforme liste les plateformes partagées comme US1, US2, US3, US4, une US GOV1, EU1, EU2, EU3, IN1 (Inde), CA1 (Canada), AE1 (Émirats arabes unis), UK1, AU1 (Australie) et KSA1 (Arabie saoudite), les Private Platforms exploitées par le client étant listées séparément — aucune en Chine continentale. Ainsi, l'inventaire d'actifs, la cartographie des vulnérabilités et les résultats de scan que détient votre compte Qualys viennent reposer dans la plateforme à l'étranger à laquelle il a été affecté. | Qualys — Identify your Qualys platform (identification de plateforme), consulté le 2026-10-10 |
| La seule option sur le territoire de Qualys est sa Private Cloud Platform exploitée par le client, non le cloud partagé. Qualys présente la Private Cloud Platform (partie de son Enterprise TruRisk Platform) pour “Keep sensitive data local to a specific region, country or province, both in transit and in storage.” Déployée sur une infrastructure de Chine continentale, ce boîtier privé peut garder l'inventaire d'actifs, la cartographie des vulnérabilités, les résultats de scan et les identifiants de scan authentifié sur le sol chinois — le levier légal et autogéré — là où les plateformes partagées (États-Unis, UE, Inde, Canada, Émirats arabes unis, Royaume-Uni, Australie, Arabie saoudite) ne le peuvent pas. | Qualys — Private Cloud Platform, consulté le 2026-10-10 |
| Les données d'actifs, de scan et de compte que détient Qualys sont des informations personnelles, et détenir à l'étranger des informations personnelles collectées en Chine est un transfert transfrontalier au titre de la PIPL (articles 38 à 40). L'obligation pèse sur le responsable de traitement — vous, le client de Qualys, non Qualys le sous-traitant : information, un consentement distinct de tout accord général informatique ou d'emploi, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). Là où les scans atteignent des identifiants de compte ou les attributs de sécurité d'individus, les données peuvent toucher à la catégorie des informations personnelles sensibles au titre de l'article 28 de la PIPL. | PIPL, articles 28 et 38 à 43 (CAC) |
| Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles générées en Chine doivent être stockées en Chine continentale (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l'article 37 — renuméroté par l'amendement 2025 entré en vigueur le 1er janvier 2026, substance inchangée). Une plateforme Qualys à l'étranger ne peut satisfaire cette obligation, quelle que soit la configuration du locataire ; une Private Cloud Platform déployée sur le continent ou un équivalent agréé sur le territoire le peut. Au-delà des seuils ou pour des « données importantes », une évaluation de sécurité pour l'exportation de données peut être requise avant toute sortie. | PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Si votre organisation exploite Qualys en Chine continentale, la première vérification est de savoir si les scanners et les Cloud Agents peuvent atteindre la console. Ils le peuvent généralement : Qualys n’est pas un service grand public filtré à la frontière, de sorte que l’accessibilité n’est pas là que se règle la décision chinoise. La résidence des données l’est — où viennent reposer les données que Qualys concentre, et si elles ont quitté le pays légalement. Et il en concentre énormément : un inventaire d’actifs complet, la cartographie des vulnérabilités cataloguant chaque faiblesse exploitable, les résultats de scan et, pour les scans authentifiés, les identifiants privilégiés qui se connectent à vos systèmes. L’ironie est exacte — l’outil acheté pour trouver et corriger vos faiblesses détient la carte maîtresse de celles-ci, et dans un déploiement sur le continent cette carte vient reposer à l’étranger, car Qualys n’exploite aucune plateforme partagée en Chine continentale. Une Private Cloud Platform exploitée par le client est le seul déploiement qui puisse se trouver sur le territoire.
Qualys en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Qualys — et au regard du droit chinois |
|---|---|
| Où les données reposent | À l'étranger. La page d'identification de plateforme de Qualys liste ses plateformes partagées comme US1–US4, une US GOV1, EU1–EU3, IN1, CA1, AE1, UK1, AU1 et KSA1 — les États-Unis, l'UE, l'Inde, le Canada, les Émirats arabes unis, le Royaume-Uni, l'Australie et l'Arabie saoudite. Il n'existe aucune plateforme en Chine continentale. Votre inventaire d'actifs, votre cartographie des vulnérabilités et vos résultats de scan viennent reposer dans la plateforme à laquelle votre compte a été affecté. |
| Ce qu'il ingère | Une image continue et identifiable de votre parc : noms d'hôtes, adresses IP, systèmes d'exploitation, logiciels installés, comptes connectés, et un catalogue classé des faiblesses exploitables de chaque hôte. Les scans authentifiés ajoutent les identifiants privilégiés utilisés pour se connecter à vos systèmes. C'est une information personnelle, et — là où elle atteint des identifiants de compte ou les attributs de sécurité d'individus — elle peut relever de la catégorie des informations personnelles sensibles au titre de l'article 28 de la PIPL. |
| Des données de Chine dans une plateforme à l'étranger | Détenir les données d'actifs, de scan et de compte collectées en Chine dans une plateforme américaine, européenne ou autre à l'étranger est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. L'obligation pèse sur vous, le responsable de traitement, non sur Qualys le sous-traitant. |
| L'obligation de stockage sur le territoire | Au-delà des seuils de volume, pour les « données importantes », ou pour un opérateur d'infrastructure d'information critique, les informations personnelles générées en Chine doivent être stockées en Chine : PIPL article 40 et loi sur la cybersécurité article 39 (anciennement l'article 37) — l'amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39 (substance inchangée). Une évaluation de sécurité pour l'exportation de données peut aussi être requise avant toute sortie. Une plateforme Qualys à l'étranger ne peut satisfaire une obligation de stockage sur le territoire. |
| L'accessibilité n'est pas l'axe | Les scanners et les Cloud Agents atteignent généralement la console depuis le continent, de sorte que « peut-il se connecter ? » est le mauvais test. La voie légale consiste à garder les données de sécurité de Chine sur le territoire — une Private Cloud Platform déployée sur le continent ou un équivalent agréé sur le territoire — et à servir la console et le reporting tournés vers la Chine sur une diffusion déclarée (ICP) et sur le territoire. 21YunBox cartographie, localise et diffuse ; il n'utilise ni ne suggère jamais de contournement d'aucune sorte. |
Où les données reposent réellement
La posture de Qualys en Chine est fixée par l’endroit où se trouvent ses plateformes, non par un test au chargement. Sa page d’identification de plateforme existe précisément parce qu’un compte est épinglé à une plateforme, et elle les nomme clairement : les plateformes partagées sont US1, US2, US3 et US4, une US GOV1, EU1, EU2 et EU3, IN1, CA1, AE1, UK1, AU1 et KSA1 — les États-Unis, l’Union européenne, l’Inde, le Canada, les Émirats arabes unis, le Royaume-Uni, l’Australie et l’Arabie saoudite. Aucune n’est en Chine continentale. Ainsi, l’inventaire d’actifs, la cartographie des vulnérabilités et les résultats de scan que votre compte Qualys accumule viennent reposer dans celle de ces plateformes à l’étranger à laquelle vous avez été affecté au provisionnement.
Il existe une exception qui mérite d’être nommée, et c’est le levier légal : Qualys propose une Private Cloud Platform exploitée par le client — un boîtier autonome qui amène les capacités de la plateforme sur une infrastructure que vous contrôlez. Qualys la présente pour “Keep sensitive data local to a specific region, country or province, both in transit and in storage.” Déployée sur une infrastructure en Chine continentale, cette plateforme privée peut garder les données de sécurité sur le sol chinois. Les plateformes partagées ne le peuvent pas — déplacer un locataire de la plateforme américaine vers la plateforme européenne ne fait que relocaliser le transfert transfrontalier ; cela n’y met pas fin.
Ce qu’il ingère, ce sont des informations personnelles
La question de la résidence est plus aiguë pour la gestion des vulnérabilités que pour la plupart des logiciels, à cause de ce que Qualys détient. Toute sa valeur est la visibilité : il enregistre chaque hôte qu’il peut voir, les logiciels qui s’y exécutent, les comptes qui s’y trouvent, et une liste classée des faiblesses qu’un attaquant pourrait exploiter — une image continue et identifiable de votre parc. Pour les scans authentifiés, il va plus loin encore, en utilisant les identifiants privilégiés qui se connectent à ces systèmes ; Qualys documente le stockage et la récupération de ces secrets via ses enregistrements d’authentification et coffres d’identifiants. C’est l’ironie qu’un acheteur de sécurité ressent immédiatement : l’outil que vous avez déployé pour protéger le parc devient le seul endroit qui concentre une carte classée de ses faiblesses — et les clés de ses hôtes — dans un cloud à l’étranger.
Cette densité est ce que le droit chinois scrute le plus attentivement. Les données d’actifs, de scan et de compte sont des informations personnelles, et détenir à l’étranger des informations personnelles collectées en Chine est un transfert transfrontalier au titre de la loi sur la protection des informations personnelles. La PIPL fait peser l’obligation sur le responsable de traitement — vous, l’organisation qui exploite les hôtes, non Qualys le sous-traitant : les articles 38 à 40 exigent une information, un consentement distinct de tout accord général informatique ou d’emploi, et un mécanisme de transfert. Là où un scan atteint des identifiants de compte ou les attributs de sécurité d’individus, les données peuvent relever de la catégorie des informations personnelles sensibles au titre de l’article 28 de la PIPL, ce qui relève encore le seuil. Et au-delà de certains seuils de volume, lorsque les données constituent des « données importantes », ou lorsque votre organisation est opérateur d’infrastructure d’information critique, le transfert peut nécessiter l’évaluation de sécurité pour l’exportation de données de Chine (数据出境安全评估) avant toute sortie du pays.
L’exploiter sur un cloud sans plateforme Chine ne satisfait pas l’obligation de résidence — et ce qui la satisfait
Si vous êtes opérateur d’infrastructure d’information critique ou responsable de traitement à grand volume, l’article 39 (anciennement l’article 37) de la loi sur la cybersécurité impose que les informations personnelles générées en Chine soient stockées en Chine — une obligation de stockage sur le territoire qu’aucune plateforme Qualys à l’étranger ne peut satisfaire, quelle que soit la configuration du locataire, car aucune des plateformes partagées n’est sur le sol chinois. Le correctif n’est pas de pointer Qualys vers « une autre région » ; les seuls foyers que le cloud partagé offre sont les États-Unis, l’UE, l’Inde, le Canada, les Émirats arabes unis, le Royaume-Uni, l’Australie et l’Arabie saoudite, et aucun ne résout une obligation de résidence en Chine.
Ce qui la résout, c’est d’exploiter la couche de données de sécurité sur le territoire. La propre Private Cloud Platform de Qualys, déployée sur une infrastructure du continent, garde l’inventaire d’actifs, la cartographie des vulnérabilités, les résultats de scan et les identifiants de scan sur le sol chinois ; là où ce boîtier n’est pas le bon choix, un équivalent agréé sur le territoire ou en cloud souverain joue le même rôle. Dans les deux cas, vous gardez Qualys pour les régions où il vous sert déjà et ne localisez que ce qui doit rester en Chine — sans migration de l’ensemble de votre programme, car vous exploitez la couche sur le territoire devant le stack que vous exploitez déjà.
Il s’agit d’une image des risques, pas d’un verdict : devoir un consentement distinct, un mécanisme de transfert, une évaluation de sécurité pour l’exportation de données, un stockage sur le territoire, ou une combinaison, dépend de vos volumes de données, de votre rôle de responsable de traitement et de la personne dont les scans couvrent les actifs et les comptes — à régler avec un conseil avant de vous y fier.
La voie légale — cartographier, localiser, diffuser
Il existe une manière légale d’effectuer la gestion des vulnérabilités pour une présence en Chine, et elle a une forme. D’abord, cartographier : notre équipe Chine travaille sur votre exposition PIPL pour ce que Qualys ingère — quelles données d’actifs, de scan, de compte et d’identifiants collectées en Chine doivent rester dans le pays, ce qui peut légalement partir, où mord une évaluation de sécurité pour l’exportation de données ou une obligation de stockage de l’article 39, et quelle information et quel consentement sont dus aux personnes derrière ces comptes. Les conclusions juridiques se règlent avec un conseil ; nous construisons l’image technique qui les alimente.
Ensuite, localiser : nous mettons en place et intégrons la couche de données de sécurité sur le territoire — une Private Cloud Platform déployée sur le continent ou un équivalent agréé sur le territoire — de sorte que l’inventaire d’actifs, la cartographie des vulnérabilités, les résultats de scan et les identifiants de scan cessent de quitter le pays par défaut, pendant que vous gardez Qualys pour les régions qu’il couvre déjà. Localiser signifie exploiter cette couche sur le sol du continent, non acheminer les données de Chine vers un point de terminaison à l’étranger.
Enfin, diffuser : les surfaces tournées vers la Chine que vos équipes et utilisateurs atteignent réellement — la console d’administration, le portail de reporting, les pages en libre-service — sont des services Internet, elles portent donc une obligation de déclaration ICP (备案) et ont besoin d’une diffusion conforme, sur le territoire. 21YunBox les diffuse sur le territoire — le 21YunBox Optimizer — devant ce que vous exploitez déjà, sans reconstruction ni re-plateformage. Le résultat est une présence en Chine qui s’exécute de manière légale et conforme pour vos utilisateurs en Chine. Ce que nous ne faisons jamais — et que nul ne peut légalement faire — c’est de vous fournir un moyen de contourner les règles d’exportation de données de la Chine : 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Qualys stocke-t-il les données de scan chinoises en Chine ?
Pas sur son cloud partagé. La page d'identification de plateforme de Qualys liste ses plateformes partagées aux États-Unis, dans l'UE, en Inde, au Canada, aux Émirats arabes unis, au Royaume-Uni, en Australie et en Arabie saoudite (plus une plateforme gouvernementale américaine) — aucune en Chine continentale — de sorte que l'inventaire d'actifs, la cartographie des vulnérabilités, les résultats de scan et les identifiants de scan authentifié que détient votre compte viennent reposer à l'étranger. La seule façon de garder ces données sur le sol chinois est une Private Cloud Platform exploitée par le client et déployée sur le territoire, ou un équivalent agréé sur le territoire.
Est-il illégal d'utiliser Qualys en Chine ?
Pas intrinsèquement. L'exposition est le transfert transfrontalier d'informations personnelles, que la PIPL permet si vous informez, obtenez un consentement distinct et satisfaites l'un de ses mécanismes de transfert. Que vous soyez aussi soumis à une obligation de localisation des données dépend de votre rôle (par exemple, si vous êtes opérateur d'infrastructure d'information critique) et du volume d'informations personnelles concerné. À traiter comme un risque à évaluer avec un conseil, non comme une interdiction générale.
21YunBox peut-il rendre notre configuration Qualys conforme en Chine ?
Oui. Notre équipe Chine cartographie l'exposition transfrontalière et de résidence pour vos volumes de données et votre rôle, aide à exploiter la couche de données de sécurité sur le territoire — une Private Cloud Platform déployée sur le continent ou un équivalent souverain agréé — de sorte que l'inventaire d'actifs, la cartographie des vulnérabilités et les identifiants de scan restent sur le sol chinois, et met en place une diffusion déclarée (ICP) et sur le territoire pour la console et le reporting tournés vers la Chine que vos utilisateurs atteignent. Prenez contact pour traiter votre cas. 21YunBox n'utilise ni ne suggère jamais de contournement d'aucune sorte.






















