Qualysは中国で使えるか:データレジデンシー、国内保存、PIPLの越境
Qualysは中国本土のプラットフォームを動かしていません——その共有プラットフォームは米国、EU、インド、カナダ、UAE、英国、オーストラリア、サウジアラビアにあります——だから貴社の資産インベントリ、脆弱性マップ、スキャン結果、認証スキャンの資格情報はオフショアに落ち着きます:PIPLの越境移転であり、CIIOや大量取扱者にはデータ国内保存のギャップです。Qualysのプラットフォームと合法的な国内経路を、コンプライアンス優先で見ていきます。
Does Qualys work in China?
中国拠点向けにQualysを運用できるかは、まず到達性ではなくデータレジデンシーの問いです。
Qualysは脆弱性管理とポリシーコンプライアンスのプラットフォームです:完全な資産インベントリ、悪用可能な弱点を目録化した脆弱性マップ、スキャン結果、そして——認証スキャンについては——ホストにログインする特権的な資格情報を集中させます。Qualys自身のプラットフォーム一覧によれば、その共有プラットフォームは米国、EU、インド、カナダ、UAE、英国、オーストラリア、サウジアラビア(さらに米国政府のプラットフォーム)にあり——中国本土には一つもなく——だからそのデータはアカウントが割り当てられたオフショアのプラットフォームに落ち着きます。中国で収集した個人情報をそこに保持することはPIPLが規律する越境移転(通知、個別の同意、移転メカニズム)であり、CIIOや大量取扱者にはオフショアのプラットフォームが満たせない国内保存の義務(PIPL 第40条;サイバーセキュリティ法 第39条、旧第37条)です。資産を守るために買ったツールが、その弱点の機密の地図のためのオフショアの経路になるのです。
これは判定ではなくリスクの見取り図です——義務はデータ量と役割によって変わります。当社の中国チームが、貴社のQualysのエクスポージャーを整理します →
コンプライアンス・スナップショット
- ✕ Qualysの共有プラットフォームに中国本土のものはない
- ! 資産インベントリ・脆弱性マップ・スキャン結果がオフショアに落ち着く=PIPLの越境
- ! 認証スキャンは特権的なホストの資格情報をオフショアのプラットフォームに手渡す
- ! CIIO/大量取扱者は国内保存を負う(PIPL 第40条;CSL 第39条(旧第37条))
- ! 共有クラウドはその義務を満たせない。本土のPrivate Cloud Platformは満たせる
- ✓ 21YunBoxはセキュリティデータのレイヤーを国内で動かす+ICP備案済みのコンソール配信
Qualysの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
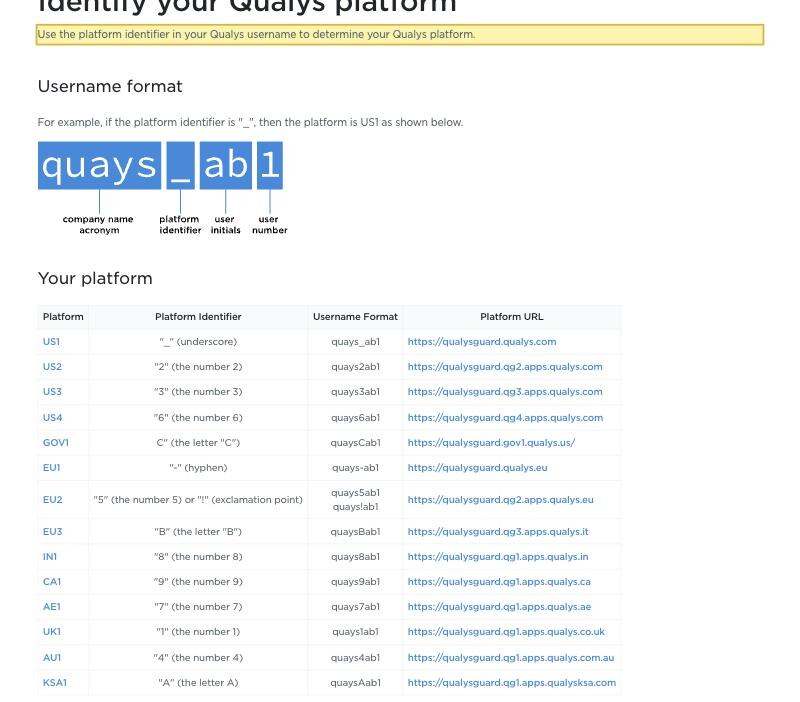
| Qualysは中国本土の内側にプラットフォームを動かしていない。自社のプラットフォーム識別ページは、共有プラットフォームを US1、US2、US3、US4、US GOV1、EU1、EU2、EU3、IN1(インド)、CA1(カナダ)、AE1(UAE)、UK1、AU1(オーストラリア)、KSA1(サウジアラビア)と列挙し、顧客が運用するPrivate Platformsを別途列挙する——中国本土には一つもない。だから貴社のQualysアカウントが保持する資産インベントリ、脆弱性マップ、スキャン結果は、割り当てられたオフショアのプラットフォームに落ち着く。 | Qualys — Identify your Qualys platform(プラットフォーム識別)、2026-10-10 取得 |
| Qualysの国内の選択肢は、共有クラウドではなく、顧客が運用するPrivate Cloud Platformだけである。QualysはそのPrivate Cloud Platform(Enterprise TruRisk Platformの一部)を「機微なデータを、転送中も保存中も、特定の地域・国・省の内にローカルに保つ」ためのものとマーケティングする。中国本土のインフラにデプロイすれば、そのプライベートアプライアンスは資産インベントリ、脆弱性マップ、スキャン結果、認証スキャンの資格情報を中国の地に保てる——合法的で、自己管理のレバー——一方で共有プラットフォーム(米国、EU、インド、カナダ、UAE、英国、オーストラリア、サウジアラビア)にはできない。 | Qualys — Private Cloud Platform、2026-10-10 取得 |
| Qualysが保持する資産・スキャン・アカウントのデータは個人情報であり、中国で収集した個人情報をオフショアのプラットフォームに保持することはPIPLの下での越境移転である(第38〜40条)。義務は取扱者——プロセッサーのQualysではなく、その顧客である貴社——に降りかかる:通知、あらゆる一般的なITまたは雇用の合意とは区別された個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)。スキャンがアカウントの資格情報や個人のセキュリティ属性に及ぶところでは、データはPIPL 第28条の機微な個人情報のカテゴリーに触れえる。 | PIPL 第28条・第38〜43条(CAC) |
| 重要情報インフラ運営者または大量取扱者について、中国で生成された個人情報は中国本土の内側に保存しなければならない(PIPL 第40条;サイバーセキュリティ法 第39条、旧第37条——2026年1月1日施行の2025年改正によって繰り下げ、実質は不変)。オフショアのQualysプラットフォームは、テナントをどう設定してもその義務を満たせない。本土にデプロイしたPrivate Cloud Platformまたはライセンスを受けた国内相当物は満たせる。しきい値を超える、または「重要データ」については、何かが出る前にデータ越境安全評価を要しえる。 | PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条) |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
貴社の組織が中国本土でQualysを動かすなら、最初の確認は、スキャナーとCloud Agentがコンソールに到達できるか、です。概して到達できます:Qualysは国境でフィルタされる消費者向けサービスではないので、到達性は中国の決定が片づく場所ではありません。片づく場所はデータレジデンシー——Qualysが集中させるデータがどこに落ち着き、それが合法的に国を離れたか、です。そしてそれは多くを集中させます:完全な資産インベントリ、悪用可能な各弱点を目録化した脆弱性マップ、スキャン結果、そして認証スキャンについては、貴社のシステムにログインする特権的な資格情報。皮肉は正確です——弱点を見つけて塞ぐために買ったツールが、その弱点のマスターマップを保持し、本土のデプロイではそのマップはオフショアに落ち着きます。Qualysが中国本土の内側に共有プラットフォームを動かしていないからです。国内に座れるデプロイは、顧客が運用するPrivate Cloud Platformだけです。
中国でのQualys:ひと目で
| 決め手 | Qualys自身の言葉で——そして中国の法で |
|---|---|
| データがどこに落ち着くか | オフショアです。Qualysのプラットフォーム識別ページは、共有プラットフォームを US1〜US4、US GOV1、EU1〜EU3、IN1、CA1、AE1、UK1、AU1、KSA1——米国、EU、インド、カナダ、UAE、英国、オーストラリア、サウジアラビア——と列挙します。中国本土のプラットフォームはありません。貴社の資産インベントリ、脆弱性マップ、スキャン結果は、アカウントが割り当てられたプラットフォームに落ち着きます。 |
| 何を取り込むか | 貴社の資産の連続した、識別可能な像:ホスト名、IPアドレス、オペレーティングシステム、インストール済みソフトウェア、ログイン中のアカウント、そして各ホストの悪用可能な弱点のランク付けされた目録。認証スキャンは、システムにログインする特権的な資格情報を加えます。それは個人情報であり——アカウントの資格情報や個人のセキュリティ属性に及ぶところでは——PIPL 第28条の機微な個人情報のカテゴリーに触れえます。 |
| 中国のデータをオフショアのプラットフォームへ | 中国で収集した資産・スキャン・アカウントのデータを米国・EUその他のオフショアのプラットフォームに保持することは、PIPLの下での越境移転(数据出境)です(第38〜40条):通知、個別の同意、そして移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証。義務はプロセッサーのQualysではなく、取扱者である貴社に座ります。 |
| 国内保存の義務 | 量のしきい値を超える場合、「重要データ」の場合、または重要情報インフラ運営者について、中国で生成された個人情報は中国に保存しなければなりません:PIPL 第40条とサイバーセキュリティ法 第39条(旧第37条)(英語)——2026年1月1日施行の2025年のサイバーセキュリティ法改正がデータ国内保存の条文を37から39へ繰り下げ(実質は不変)。何かが出る前にデータ越境安全評価も要しえます。オフショアのQualysプラットフォームは国内保存の義務を満たせません。 |
| 到達性は軸ではない | スキャナーとCloud Agentは概して本土からコンソールに到達するので、「接続できるか?」は誤ったテストです。合法的な経路は、中国のセキュリティデータを国内——本土にデプロイしたPrivate Cloud Platformまたはライセンスを受けた国内相当物——に保ち、中国向けのコンソールとレポーティングをICP備案済みの国内からの配信で提供することです。21YunBoxはmap・localize・deliverを行い、いかなる種類の不正な手段も用いず、また推奨しません。 |
データは実際どこに落ち着くか
Qualysの中国での姿勢は、上海からのロード時テストではなく、そのプラットフォームがどこにあるかによって設定されます。そのプラットフォーム識別ページは、まさにアカウントが一つのプラットフォームに固定されているために存在し、率直にそれらを名指します:共有プラットフォームは US1、US2、US3、US4、US GOV1、EU1、EU2、EU3、IN1、CA1、AE1、UK1、AU1、KSA1——米国、欧州連合、インド、カナダ、アラブ首長国連邦、英国、オーストラリア、サウジアラビア——です。一つとして中国本土にはありません。だから貴社のQualysアカウントが積み上げる資産インベントリ、脆弱性マップ、スキャン結果は、プロビジョニング時に割り当てられたそれらのオフショアのプラットフォームのいずれかに落ち着きます。
名指しに値する例外が一つあり、それが合法的なレバーです:Qualysは顧客が運用する Private Cloud Platform を提供します——プラットフォームの機能を貴社が管理するインフラ上に持ち込む、自己完結型のアプライアンスです。Qualysはそれを “Keep sensitive data local to a specific region, country or province, both in transit and in storage.”(機微なデータを、転送中も保存中も、特定の地域・国・省の内にローカルに保つ)とマーケティングします。中国本土のインフラにデプロイすれば、そのプライベートプラットフォームはセキュリティデータを中国の地に保てます。共有プラットフォームにはできません——テナントを米国プラットフォームからEUプラットフォームに移すことは、越境移転を単に移動させるだけで、終わらせはしません。
それが取り込むのは個人情報である
レジデンシーの問いは、多くのソフトウェアよりも脆弱性管理にとって鋭いものです。Qualysが保持するもののためです。その価値のすべては可視性です:見えるすべてのホスト、その上で動くソフトウェア、その上のアカウント、そして攻撃者が悪用しうる弱点のランク付けされたリストを記録します——貴社の資産の連続した、識別可能な像。認証スキャンではさらに進み、それらのシステムにログインする特権的な資格情報を使います。Qualysはそれらのシークレットの保存と取り出しを、その認証レコードと資格情報のボールトを通じて文書化しています。それこそセキュリティの購入者が即座に感じる皮肉です:資産を守るためにデプロイしたツールが、その弱点の機密の地図——とホストへの鍵——を、オフショアのクラウドに一手に集中させる場所になるのです。
その密度こそ、中国の法が最も綿密に精査するものです。資産・スキャン・アカウントのデータは個人情報であり、中国で収集した個人情報をオフショアに保持することは、個人情報保護法の下での越境移転です。PIPLは義務を取扱者——Qualysプロセッサーではなく、ホストを運用する貴社——に課します:第38〜40条は、通知、あらゆる一般的なITまたは雇用の合意とは区別された 個別の 同意、そして移転メカニズムのいずれか一つを求めます。スキャンがアカウントの資格情報や個人のセキュリティ属性に及ぶところでは、データはPIPL 第28条の機微な個人情報のカテゴリーに触れえ、ハードルをさらに上げます。そして一定の量のしきい値を超える、データが「重要データ」に当たる、または貴社の組織が重要情報インフラ運営者であるところでは、その移転は何かが国を離れる前に中国のデータ越境安全評価(数据出境安全评估)を要しえます。
中国プラットフォームのないクラウドで動かしてもレジデンシー義務は満たせない——では何が満たすか
貴社が重要情報インフラ運営者または大量取扱者であれば、サイバーセキュリティ法の第39条(旧第37条)は、中国で生成された個人情報を中国に保存することを求めます——テナントをどう設定しようと、どのオフショアのQualysプラットフォームも満たせない国内保存の義務です。共有プラットフォームのどれも中国の地にないからです。直し方はQualysを「別のリージョン」に向けることではありません。共有クラウドが提供する住処は米国、EU、インド、カナダ、UAE、英国、オーストラリア、サウジアラビアだけで、そのどれも中国のレジデンシー義務を解決しません。
それを解決するのは、セキュリティデータのレイヤーを国内で動かすことです。Qualys自身のPrivate Cloud Platformを本土のインフラにデプロイすれば、資産インベントリ、脆弱性マップ、スキャン結果、スキャンの資格情報を中国の地に保てます。そのアプライアンスが適さないところでは、ライセンスを受けた国内または主権クラウドの相当物が同じ役割を果たします。いずれにせよ、Qualysがすでに貴社に提供しているリージョンについてはQualysを保ち、中国に留まらねばならないものだけを国内化します——プログラム全体の移行はありません。すでに運用中のスタックの前段で、国内レイヤーを動かすからです。
これは判定ではなくリスクの見取り図です:個別の同意、移転メカニズム、データ越境安全評価、国内保存、あるいはそれらの組み合わせを負うかは、貴社のデータ量、取扱者としての役割、そしてスキャンが誰の資産とアカウントをカバーするかによります——頼る前に専門家と固める価値があります。
合法的な経路——map・localize・deliver
中国拠点向けに脆弱性管理を運用する合法的な方法があり、それには形があります。まず map(整理):当社の中国チームが、Qualysが取り込むものについて貴社のPIPLエクスポージャーを洗い出します——中国で収集した資産・スキャン・アカウント・資格情報のどのデータが国に留まらねばならないか、何が合法的に出てよいか、どこでデータ越境安全評価や第39条の保存義務が噛むか、そしてそれらのアカウントの背後の人々にどんな通知と同意が負われるか。法的な結論は専門家と固め、当社はそれに供給する技術的な像を構築します。
次に localize(国内化):セキュリティデータのレイヤーを国内——本土にデプロイしたPrivate Cloud Platformまたはライセンスを受けた国内相当物——に立ち上げて統合し、資産インベントリ、脆弱性マップ、スキャン結果、スキャンの資格情報が既定で国を離れるのをやめさせます。その間、QualysがすでにカバーするリージョンについてはQualysを保ちます。localizeは、中国のデータをオフショアのエンドポイントに戻すのではなく、そのレイヤーを中国の地で動かすことを意味します。
次に deliver(配信):貴社のチームとユーザーが実際にアクセスする中国向けの面——管理コンソール、レポーティングポータル、セルフサービスのページ——はインターネットサービスなので、ICP備案の義務を負い、法令適合の国内からの配信を必要とします。21YunBoxはそれらを国内で配信します——21YunBox Optimizer——すでに運用中のものの前段で、作り直しも再プラットフォーム化もなく。結果は、中国のユーザーに対して合法的かつ法令適合に稼働する中国拠点です。当社が決してしないこと——そして誰も合法的にはできないこと——は、中国のデータ越境ルールを回り込む方法を貴社に手渡すことです:21YunBoxはいかなる種類の不正な手段も用いず、また推奨しません。
関連する読み物:
よくあるご質問
Qualysは中国のスキャンデータを中国に保存しますか?
共有クラウドには保存しません。Qualysのプラットフォーム識別ページは、その共有プラットフォームを米国、EU、インド、カナダ、UAE、英国、オーストラリア、サウジアラビア(さらに米国政府のプラットフォーム)に列挙し——中国本土には一つもなく——だからアカウントが保持する資産インベントリ、脆弱性マップ、スキャン結果、認証スキャンの資格情報はオフショアに落ち着きます。そのデータを中国の地に保つ方法は、国内にデプロイした顧客運用のPrivate Cloud Platform、またはライセンスを受けた国内相当物に限られます。
中国でQualysを使うことは違法ですか?
本質的には違いません。エクスポージャーは個人情報の越境移転であり、PIPLは、通知を行い、個別の同意を取得し、その移転メカニズムのいずれか一つを満たせばそれを認めます。データ国内保存義務にも直面するかは、役割(たとえば重要情報インフラ運営者かどうか)と関わる個人情報の量によります。包括的な禁止ではなく、専門家と評価すべきリスクとして扱ってください。
21YunBoxは私たちのQualysの構成を中国で法令適合にできますか?
はい。当社の中国チームが、貴社のデータ量と役割に照らして越境とレジデンシーのエクスポージャーを整理し、セキュリティデータのレイヤーを国内——本土にデプロイしたPrivate Cloud Platformまたはライセンスを受けた主権相当物——で動かすのを支援し、資産インベントリ、脆弱性マップ、スキャンの資格情報を中国の地に保ち、ユーザーがアクセスする中国向けのコンソールとレポーティングのためのICP備案済みの国内からの配信を立ち上げます。ケースの検討はお問い合わせください。21YunBoxはいかなる種類の不正な手段も用いず、また推奨しません。






















