Funktioniert Qualys in China? Datenresidenz, Lokalisierung und PIPL-Grenztransfer
Qualys betreibt keine Festland-China-Plattform — seine Shared-Plattformen sind in den USA, der EU, Indien, Kanada, den VAE, dem UK, Australien und Saudi-Arabien —, sodass Ihr Asset-Inventar, Ihre Schwachstellenkarte, Scan-Ergebnisse und Authenticated-Scan-Zugangsdaten im Ausland zur Ruhe kommen: ein PIPL-Grenztransfer und, für einen CIIO oder hochvolumigen Verarbeiter, eine Datenlokalisierungslücke. Ein Blick zuerst auf die Compliance: Qualys' Plattformen und der rechtmäßige inländische Weg.
Funktioniert Qualys in China?
Ob Sie Qualys für eine China-Präsenz betreiben können, ist zuerst eine Datenresidenzfrage, keine Erreichbarkeitsfrage.
Qualys ist eine Schwachstellenmanagement- und Policy-Compliance-Plattform: Es konzentriert ein vollständiges Asset-Inventar, die Schwachstellenkarte, die Ihre ausnutzbaren Schwächen katalogisiert, die Scan-Ergebnisse und — für Authenticated Scans — die privilegierten Zugangsdaten, die zum Einloggen in Ihre Hosts genutzt werden. Nach Qualys' eigener Plattform-Liste sitzen seine Shared-Plattformen in den USA, der EU, Indien, Kanada, den VAE, dem UK, Australien und Saudi-Arabien (plus einer US-Regierungsplattform) — keine in Festlandchina —, diese Daten kommen also in welcher Offshore-Plattform auch immer zur Ruhe, der Ihr Konto zugewiesen wurde. In China erhobene personenbezogene Daten dort zu halten, ist ein grenzüberschreitender Transfer, den PIPL regelt (Mitteilung, gesonderte Einwilligung, ein Transfermechanismus), und für einen CIIO oder hochvolumigen Verarbeiter die inländische Speicherpflicht (PIPL Art. 40; Cybersicherheitsgesetz Art. 39, vormals Art. 37), die eine Offshore-Plattform nicht erfüllen kann. Das Werkzeug, das zum Sichern Ihres Bestands gekauft wurde, wird ein Offshore-Pfad für eine klassifizierte Karte seiner Schwächen.
Dies ist eine Risikokarte, kein Urteil — Ihre Pflichten hängen von Ihren Datenmengen und Ihrer Rolle ab. Unser China-Team kann Ihre Qualys-Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Keine Festland-China-Plattform unter Qualys' Shared-Plattformen
- ! Asset-Inventar, Schwachstellenkarte und Scan-Ergebnisse ruhen im Ausland = PIPL-Grenztransfer
- ! Authenticated Scans übergeben privilegierte Host-Zugangsdaten an die Offshore-Plattform
- ! CIIO / hochvolumiger Verarbeiter schuldet inländische Speicherung (PIPL 40; CSL 39, vormals 37)
- ! Die Shared-Cloud kann diese Pflicht nicht erfüllen; eine Festland-Private-Cloud-Platform kann
- ✓ 21YunBox betreibt die Sicherheitsdaten-Schicht im Inland + ICP-gemeldete Konsolen-Auslieferung
Was die offizielle Qualys-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
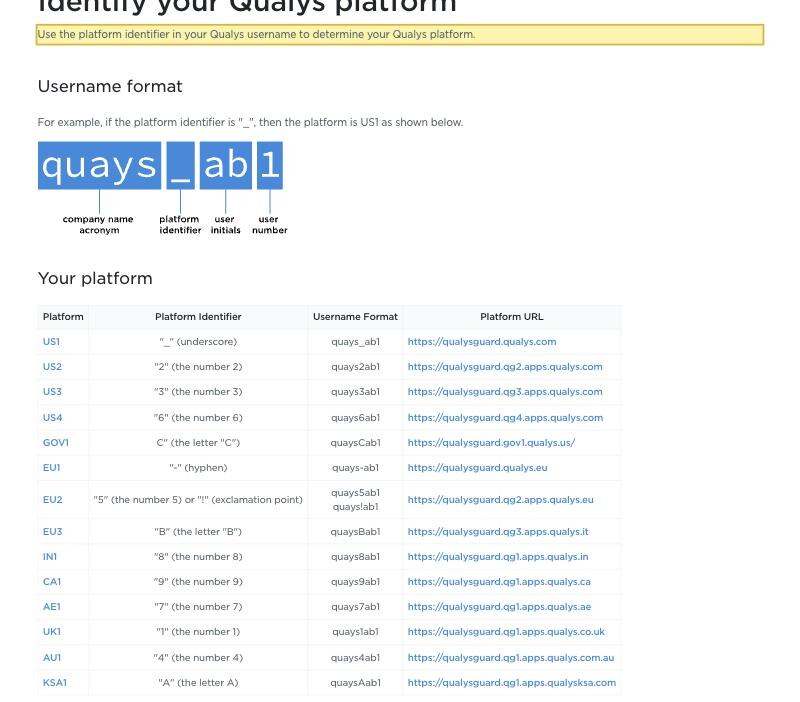
| Qualys betreibt keine Plattform innerhalb Festlandchinas. Seine eigene Platform-Identification-Seite listet die Shared-Plattformen als US1, US2, US3, US4, eine US GOV1, EU1, EU2, EU3, IN1 (Indien), CA1 (Kanada), AE1 (VAE), UK1, AU1 (Australien) und KSA1 (Saudi-Arabien), mit separat gelisteten kundenbetriebenen Private Platforms — keine in Festlandchina. Das Asset-Inventar, die Schwachstellenkarte und die Scan-Ergebnisse, die Ihr Qualys-Konto hält, kommen also in welcher Offshore-Plattform auch immer zur Ruhe, der es zugewiesen wurde. | Qualys — Identify your Qualys platform (platform identification), abgerufen 2026-10-10 |
| Qualys' eine inländische Option ist seine kundenbetriebene Private Cloud Platform, nicht die Shared-Cloud. Qualys bewirbt die Private Cloud Platform (Teil seiner Enterprise TruRisk Platform), um „Keep sensitive data local to a specific region, country or province, both in transit and in storage“. Auf Festland-China-Infrastruktur deployt, kann diese private Appliance das Asset-Inventar, die Schwachstellenkarte, Scan-Ergebnisse und Authenticated-Scan-Zugangsdaten auf chinesischem Boden halten — der rechtmäßige, selbst verwaltete Hebel —, während die Shared-Plattformen (USA, EU, Indien, Kanada, VAE, UK, Australien, Saudi-Arabien) es nicht können. | Qualys — Private Cloud Platform, abgerufen 2026-10-10 |
| Die Asset-, Scan- und Kontodaten, die Qualys hält, sind personenbezogene Daten, und in China erhobene personenbezogene Daten in einer Offshore-Plattform zu halten, ist ein grenzüberschreitender Transfer nach PIPL (Art. 38–40). Die Pflicht fällt auf den Verarbeiter — Sie, Qualys' Kunde, nicht Qualys, den Auftragsverarbeiter: Mitteilung, eine gesonderte Einwilligung, getrennt von jeder allgemeinen IT- oder Arbeitsvereinbarung, und ein Transfermechanismus (eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung). Wo Scans Kontozugangsdaten oder Sicherheitsattribute von Personen erreichen, kann die Daten die Kategorie sensibler personenbezogener Daten nach PIPL Art. 28 berühren. | PIPL, Articles 28 and 38–43 (CAC) |
| Für einen Betreiber kritischer Informationsinfrastruktur oder hochvolumigen Verarbeiter müssen in China erzeugte personenbezogene Daten innerhalb Festlandchinas gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39, vormals Art. 37 — umnummeriert durch die Novelle 2025, in Kraft seit 1. Januar 2026, inhaltlich unverändert). Eine Offshore-Qualys-Plattform kann diese Pflicht nicht erfüllen, egal wie der Tenant konfiguriert ist; eine im Festland deployte Private Cloud Platform oder ein lizenziertes inländisches Äquivalent kann es. Oberhalb von Schwellen oder für „wichtige Daten“ kann eine Datenexport-Sicherheitsbewertung verlangt sein, bevor irgendetwas ausreist. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37) |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Wenn Ihre Organisation Qualys in Festlandchina betreibt, ist die erste Prüfung, ob die Scanner und Cloud-Agents die Konsole erreichen können. Das können sie im Allgemeinen: Qualys ist kein Verbraucherdienst, der an der Grenze gefiltert wird, Erreichbarkeit ist also nicht, wo die China-Entscheidung geklärt wird. Datenresidenz ist es — wo die Daten, die Qualys konzentriert, zur Ruhe kommen und ob sie das Land rechtmäßig verlassen haben. Und es konzentriert eine Menge: ein vollständiges Asset-Inventar, die Schwachstellenkarte, die jede ausnutzbare Schwäche katalogisiert, die Scan-Ergebnisse und, für Authenticated Scans, die privilegierten Zugangsdaten, die sich in Ihre Systeme einloggen. Die Ironie ist exakt — das Werkzeug, das gekauft wurde, um Ihre Schwächen zu finden und zu schließen, hält die Masterkarte davon, und in einem Festland-Deployment kommt diese Karte im Ausland zur Ruhe, weil Qualys keine Shared-Plattform innerhalb Festlandchinas betreibt. Eine kundenbetriebene Private Cloud Platform ist das eine Deployment, das im Inland sitzen kann.
Qualys in China auf einen Blick
| Worüber es entscheidet | In Qualys' eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo die Daten ruhen | Im Ausland. Qualys' Platform-Identification-Seite listet seine Shared-Plattformen als US1–US4, eine US GOV1, EU1–EU3, IN1, CA1, AE1, UK1, AU1 und KSA1 — die USA, EU, Indien, Kanada, die VAE, das UK, Australien und Saudi-Arabien. Es gibt keine Festland-China-Plattform. Ihr Asset-Inventar, Ihre Schwachstellenkarte und Scan-Ergebnisse kommen in welcher Plattform auch immer zur Ruhe, der Ihr Konto zugewiesen wurde. |
| Was es aufnimmt | Ein kontinuierliches, identifizierbares Bild Ihres Bestands: Hostnamen, IP-Adressen, Betriebssysteme, installierte Software, eingeloggte Konten und ein gereihter Katalog der ausnutzbaren Schwächen jedes Hosts. Authenticated Scans fügen die privilegierten Zugangsdaten hinzu, die sich in Ihre Systeme einloggen. Das sind personenbezogene Daten und — wo es Kontozugangsdaten oder Sicherheitsattribute von Personen erreicht — kann es die Kategorie sensibler personenbezogener Daten nach PIPL Art. 28 berühren. |
| China-Daten in eine Offshore-Plattform | In China erhobene Asset-, Scan- und Kontodaten in einer US-, EU- oder anderen Offshore-Plattform zu halten, ist ein grenzüberschreitender Transfer (数据出境) nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung. Die Pflicht sitzt bei Ihnen, dem Verarbeiter, nicht bei Qualys, dem Auftragsverarbeiter. |
| Die inländische Speicherpflicht | Oberhalb von Mengenschwellen, für „wichtige Daten“ oder für einen Betreiber kritischer Informationsinfrastruktur müssen in China erzeugte personenbezogene Daten in China gespeichert werden: PIPL Art. 40 und Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die Novelle 2025 des Cybersicherheitsgesetzes, in Kraft seit 1. Januar 2026, hat den Datenlokalisierungsartikel von 37 auf 39 umnummeriert (inhaltlich unverändert). Eine Datenexport-Sicherheitsbewertung kann zudem verlangt sein, bevor irgendetwas ausreist. Eine Offshore-Qualys-Plattform kann eine inländische Speicherpflicht nicht erfüllen. |
| Erreichbarkeit ist nicht die Achse | Die Scanner und Cloud-Agents erreichen die Konsole im Allgemeinen aus dem Festland, „kann es verbinden?“ ist also der falsche Test. Der rechtmäßige Weg ist, die China-Sicherheitsdaten im Inland zu halten — eine im Festland deployte Private Cloud Platform oder ein lizenziertes inländisches Äquivalent — und die auf China ausgerichtete Konsole und das Reporting über ICP-gemeldete, inländische Auslieferung zu bedienen. 21YunBox kartiert, lokalisiert und liefert aus; es verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer. |
Wo die Daten tatsächlich ruhen
Qualys’ China-Haltung wird davon gesetzt, wo seine Plattformen sind, nicht von einem Ladezeit-Test. Seine Platform-Identification-Seite existiert genau, weil ein Konto an eine Plattform gebunden ist, und sie nennt sie klar: Die Shared-Plattformen sind US1, US2, US3 und US4, eine US GOV1, EU1, EU2 und EU3, IN1, CA1, AE1, UK1, AU1 und KSA1 — die Vereinigten Staaten, die Europäische Union, Indien, Kanada, die Vereinigten Arabischen Emirate, das Vereinigte Königreich, Australien und Saudi-Arabien. Nicht eine ist in Festlandchina. Das Asset-Inventar, die Schwachstellenkarte und die Scan-Ergebnisse, die Ihr Qualys-Konto aufbaut, kommen also in welcher dieser Offshore-Plattformen auch immer zur Ruhe, der Sie beim Provisioning zugewiesen wurden.
Es gibt eine Ausnahme, die es wert ist, benannt zu werden, und sie ist der rechtmäßige Hebel: Qualys bietet eine kundenbetriebene Private Cloud Platform — eine eigenständige Appliance, die die Fähigkeiten der Plattform auf von Ihnen kontrollierte Infrastruktur bringt. Qualys bewirbt sie, um „Keep sensitive data local to a specific region, country or province, both in transit and in storage“ (sensible Daten lokal zu einer bestimmten Region, einem Land oder einer Provinz zu halten, sowohl bei Übertragung als auch bei Speicherung). Auf Festland-China-Infrastruktur deployt, kann diese private Plattform die Sicherheitsdaten auf chinesischem Boden halten. Die Shared-Plattformen können es nicht — einen Tenant von der US-Plattform zur EU-Plattform zu bewegen, verlagert bloß den grenzüberschreitenden Transfer; es beendet ihn nicht.
Was es aufnimmt, sind personenbezogene Daten
Die Residenzfrage ist für Schwachstellenmanagement schärfer als für die meiste Software, wegen dessen, was Qualys hält. Sein ganzer Wert ist Sichtbarkeit: Es zeichnet jeden Host auf, den es sehen kann, die darauf laufende Software, die Konten darauf und eine gereihte Liste der Schwächen, die ein Angreifer ausnutzen könnte — ein kontinuierliches, identifizierbares Bild Ihres Bestands. Für Authenticated Scans geht es noch weiter, nutzt die privilegierten Zugangsdaten, die sich in diese Systeme einloggen; Qualys dokumentiert das Speichern und Abrufen dieser Secrets über seine Authentifizierungsdatensätze und Credential-Vaults. Das ist die Ironie, die ein Sicherheitseinkäufer sofort spürt: Das Werkzeug, das Sie deployten, um den Bestand zu schützen, wird der eine Ort, der eine klassifizierte Karte seiner Schwächen — und die Schlüssel zu seinen Hosts — in einer Offshore-Cloud konzentriert.
Diese Dichte ist, was Chinas Recht am genauesten prüft. Die Asset-, Scan- und Kontodaten sind personenbezogen, und in China erhobene personenbezogene Daten im Ausland zu halten, ist ein grenzüberschreitender Transfer nach dem Gesetz zum Schutz personenbezogener Daten. PIPL legt die Pflicht auf den Verarbeiter — Sie, die Organisation, die die Hosts betreibt, nicht Qualys, den Auftragsverarbeiter: Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, getrennt von jeder allgemeinen IT- oder Arbeitsvereinbarung, und einen Transfermechanismus. Wo ein Scan Kontozugangsdaten oder Sicherheitsattribute von Personen erreicht, kann die Daten die Kategorie sensibler personenbezogener Daten nach PIPL Art. 28 berühren, was die Schwelle wieder anhebt. Und oberhalb bestimmter Mengenschwellen, wo die Daten als „wichtige Daten“ gelten, oder wo Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist, kann der Transfer Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) verlangen, bevor irgendetwas das Land verlässt.
Es auf einer Cloud ohne China-Plattform zu betreiben, erfüllt die Residenzpflicht nicht — und was sie erfüllt
Sind Sie ein Betreiber kritischer Informationsinfrastruktur oder ein hochvolumiger Verarbeiter, verlangt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes, dass in China erzeugte personenbezogene Daten in China gespeichert werden — eine inländische Speicherpflicht, die keine Offshore-Qualys-Plattform erfüllen kann, egal wie der Tenant konfiguriert ist, weil keine der Shared-Plattformen auf chinesischem Boden ist. Die Lösung ist nicht, Qualys auf „eine andere Region“ zu richten; die einzigen Heimstätten, die die Shared-Cloud bietet, sind die USA, die EU, Indien, Kanada, die VAE, das UK, Australien und Saudi-Arabien, und keine davon löst eine China-Residenzpflicht.
Was sie löst, ist, die Sicherheitsdaten-Schicht im Inland zu betreiben. Qualys’ eigene Private Cloud Platform, auf Festland-Infrastruktur deployt, hält das Asset-Inventar, die Schwachstellenkarte, Scan-Ergebnisse und Scan-Zugangsdaten auf chinesischem Boden; wo diese Appliance nicht der richtige Fit ist, spielt ein lizenziertes inländisches oder Sovereign-Cloud-Äquivalent dieselbe Rolle. So oder so behalten Sie Qualys für die Regionen, in denen es Ihnen bereits dient, und lokalisieren nur, was in China bleiben muss — keine Migration Ihres ganzen Programms, weil Sie die inländische Schicht vor dem Stack betreiben, den Sie bereits betreiben.
Dies ist eine Risikokarte, kein Urteil: Ob Sie eine gesonderte Einwilligung, einen Transfermechanismus, eine Datenexport-Sicherheitsbewertung, inländische Speicherung oder eine Kombination schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon ab, wessen Assets und Konten die Scans abdecken — am besten mit Rechtsbeistand zu klären, bevor Sie sich darauf verlassen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, Schwachstellenmanagement für eine China-Präsenz zu betreiben, und er hat eine Gestalt. Zuerst kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung für das durch, was Qualys aufnimmt — welche Asset-, Scan-, Konto- und Zugangsdaten, die in China erhoben werden, im Land bleiben müssen, was rechtmäßig ausreisen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Speicherpflicht nach Art. 39 beißt und welche Mitteilung und Einwilligung den Menschen hinter diesen Konten geschuldet werden. Die rechtlichen Schlüsse werden mit Rechtsbeistand gezogen; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir stellen die Sicherheitsdaten-Schicht im Inland auf und integrieren sie — eine im Festland deployte Private Cloud Platform oder ein lizenziertes inländisches Äquivalent —, sodass das Asset-Inventar, die Schwachstellenkarte, Scan-Ergebnisse und Scan-Zugangsdaten aufhören, das Land standardmäßig zu verlassen, während Sie Qualys für die Regionen behalten, die es bereits abdeckt. Lokalisieren heißt, diese Schicht auf chinesischem Boden zu betreiben, nicht die China-Daten zu einem Offshore-Endpunkt zurückzuleiten.
Dann ausliefern: Die auf China ausgerichteten Oberflächen, die Ihre Teams und Nutzer tatsächlich treffen — die Admin-Konsole, das Reporting-Portal, die Self-Service-Seiten — sind Internet-Dienste, tragen also eine ICP-Beian (备案)-Pflicht und brauchen rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist eine China-Präsenz, die legal und rechtskonform für Ihre Nutzer in China läuft. Was wir niemals tun — und was niemand rechtmäßig kann — ist, Ihnen einen Weg um Chinas Datenexport-Regeln herum zu geben: 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Speichert Qualys chinesische Scan-Daten in China?
Nicht auf seiner Shared-Cloud. Qualys' Platform-Identification-Seite listet seine Shared-Plattformen in den USA, der EU, Indien, Kanada, den VAE, dem UK, Australien und Saudi-Arabien (plus einer US-Regierungsplattform) — keine in Festlandchina —, das Asset-Inventar, die Schwachstellenkarte, Scan-Ergebnisse und Authenticated-Scan-Zugangsdaten, die Ihr Konto hält, kommen also im Ausland zur Ruhe. Der eine Weg, diese Daten auf chinesischem Boden zu halten, ist eine kundenbetriebene Private Cloud Platform, im Inland deployt, oder ein lizenziertes inländisches Äquivalent.
Ist es rechtswidrig, Qualys in China zu nutzen?
Nicht von sich aus. Die Exponierung ist der grenzüberschreitende Transfer personenbezogener Daten, den PIPL erlaubt, wenn Sie Mitteilung erteilen, gesonderte Einwilligung einholen und einen seiner Transfermechanismen erfüllen. Ob Sie zudem vor einer Datenlokalisierungspflicht stehen, hängt von Ihrer Rolle (etwa ob Sie ein Betreiber kritischer Informationsinfrastruktur sind) und der Menge personenbezogener Daten ab. Behandeln Sie es als ein mit Rechtsbeistand zu bewertendes Risiko, kein pauschales Verbot.
Kann 21YunBox unser Qualys-Setup in China rechtskonform machen?
Ja. Unser China-Team kartiert die Grenz- und Residenz-Exponierung für Ihre Datenmengen und Rolle, hilft, die Sicherheitsdaten-Schicht im Inland zu betreiben — eine im Festland deployte Private Cloud Platform oder ein lizenziertes Sovereign-Äquivalent —, sodass das Asset-Inventar, die Schwachstellenkarte und Scan-Zugangsdaten auf chinesischem Boden bleiben, und stellt ICP-gemeldete, inländische Auslieferung für die auf China ausgerichtete Konsole und das Reporting auf, die Ihre Nutzer erreichen. Nehmen Sie Kontakt auf, um Ihren Fall durchzugehen. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer.






















