¿Funciona Proofpoint en China? Residencia de datos, localización y transferencia transfronteriza según la PIPL
La nube de seguridad del correo, archivo y DLP de Proofpoint funciona en centros de datos regionales — EE. UU., UE (Alemania), Japón, Australia, Emiratos Árabes Unidos, India y Singapur — sin ninguna región en China continental. Filtrar el correo lo hace pasar por esa nube en el extranjero, de modo que el contenido de los correos y las coincidencias de DLP procedentes de China cruzan la frontera: una transferencia según la PIPL. Una mirada, con el cumplimiento por delante, a dónde permite Proofpoint que residan los datos de su correo.
¿Funciona Proofpoint en China?
Que Proofpoint funcione en China es una cuestión de residencia de datos, no de accesibilidad — y, para una nube de seguridad del correo, tiene un filo especialmente agudo.
Proofpoint es una nube de seguridad del correo, archivo y prevención de pérdida de datos: para filtrar el correo hace pasar cada mensaje entrante y saliente por su propio centro de datos regional en tiempo real, su Enterprise Archive conserva los cuerpos completos de los mensajes, Targeted Attack Protection detona URL y adjuntos en la nube, y Email/Cloud DLP analizan el contenido en busca de coincidencias de datos sensibles. Esas regiones están en EE. UU., la UE (Alemania), Japón, Australia, los Emiratos Árabes Unidos, India y Singapur — ninguna en China continental —, así que el contenido de correo y las coincidencias de DLP recogidos de sus usuarios en China acaban en el extranjero. Eso es una transferencia transfronteriza que regula la PIPL (a menudo de información personal sensible del artículo 28) y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, un deber de almacenamiento dentro del país que una nube en el extranjero no puede cumplir. La herramienta que se compró para proteger su correo es, ella misma, la vía hacia el extranjero para ese correo.
Esto es un mapa de riesgo, no un veredicto — sus deberes dependen de sus volúmenes de datos y de su papel. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ! El correo entrante y saliente pasa en tiempo real por la nube de Proofpoint en el extranjero para filtrarlo
- ! Regiones: EE. UU., UE, Japón, Australia, Emiratos Árabes Unidos, India, Singapur — ninguna en China continental
- ✕ No existe ningún centro de datos de Proofpoint en China continental que seleccionar
- ! Archivo, sandbox de TAP y DLP concentran el contenido completo del correo — a menudo información personal sensible del artículo 28
- ! Un operador de infraestructuras críticas o un tratante de grandes volúmenes debe almacenar dentro del país (PIPL 40; CSL 39, antes 37)
- ✓ Existe una vía legal dentro del país — cartografiar, localizar, entregar; sin reconstruir, sin migración
Lo que la documentación oficial de Proofpoint dice sobre China
| Hecho | Fuente primaria |
|---|---|
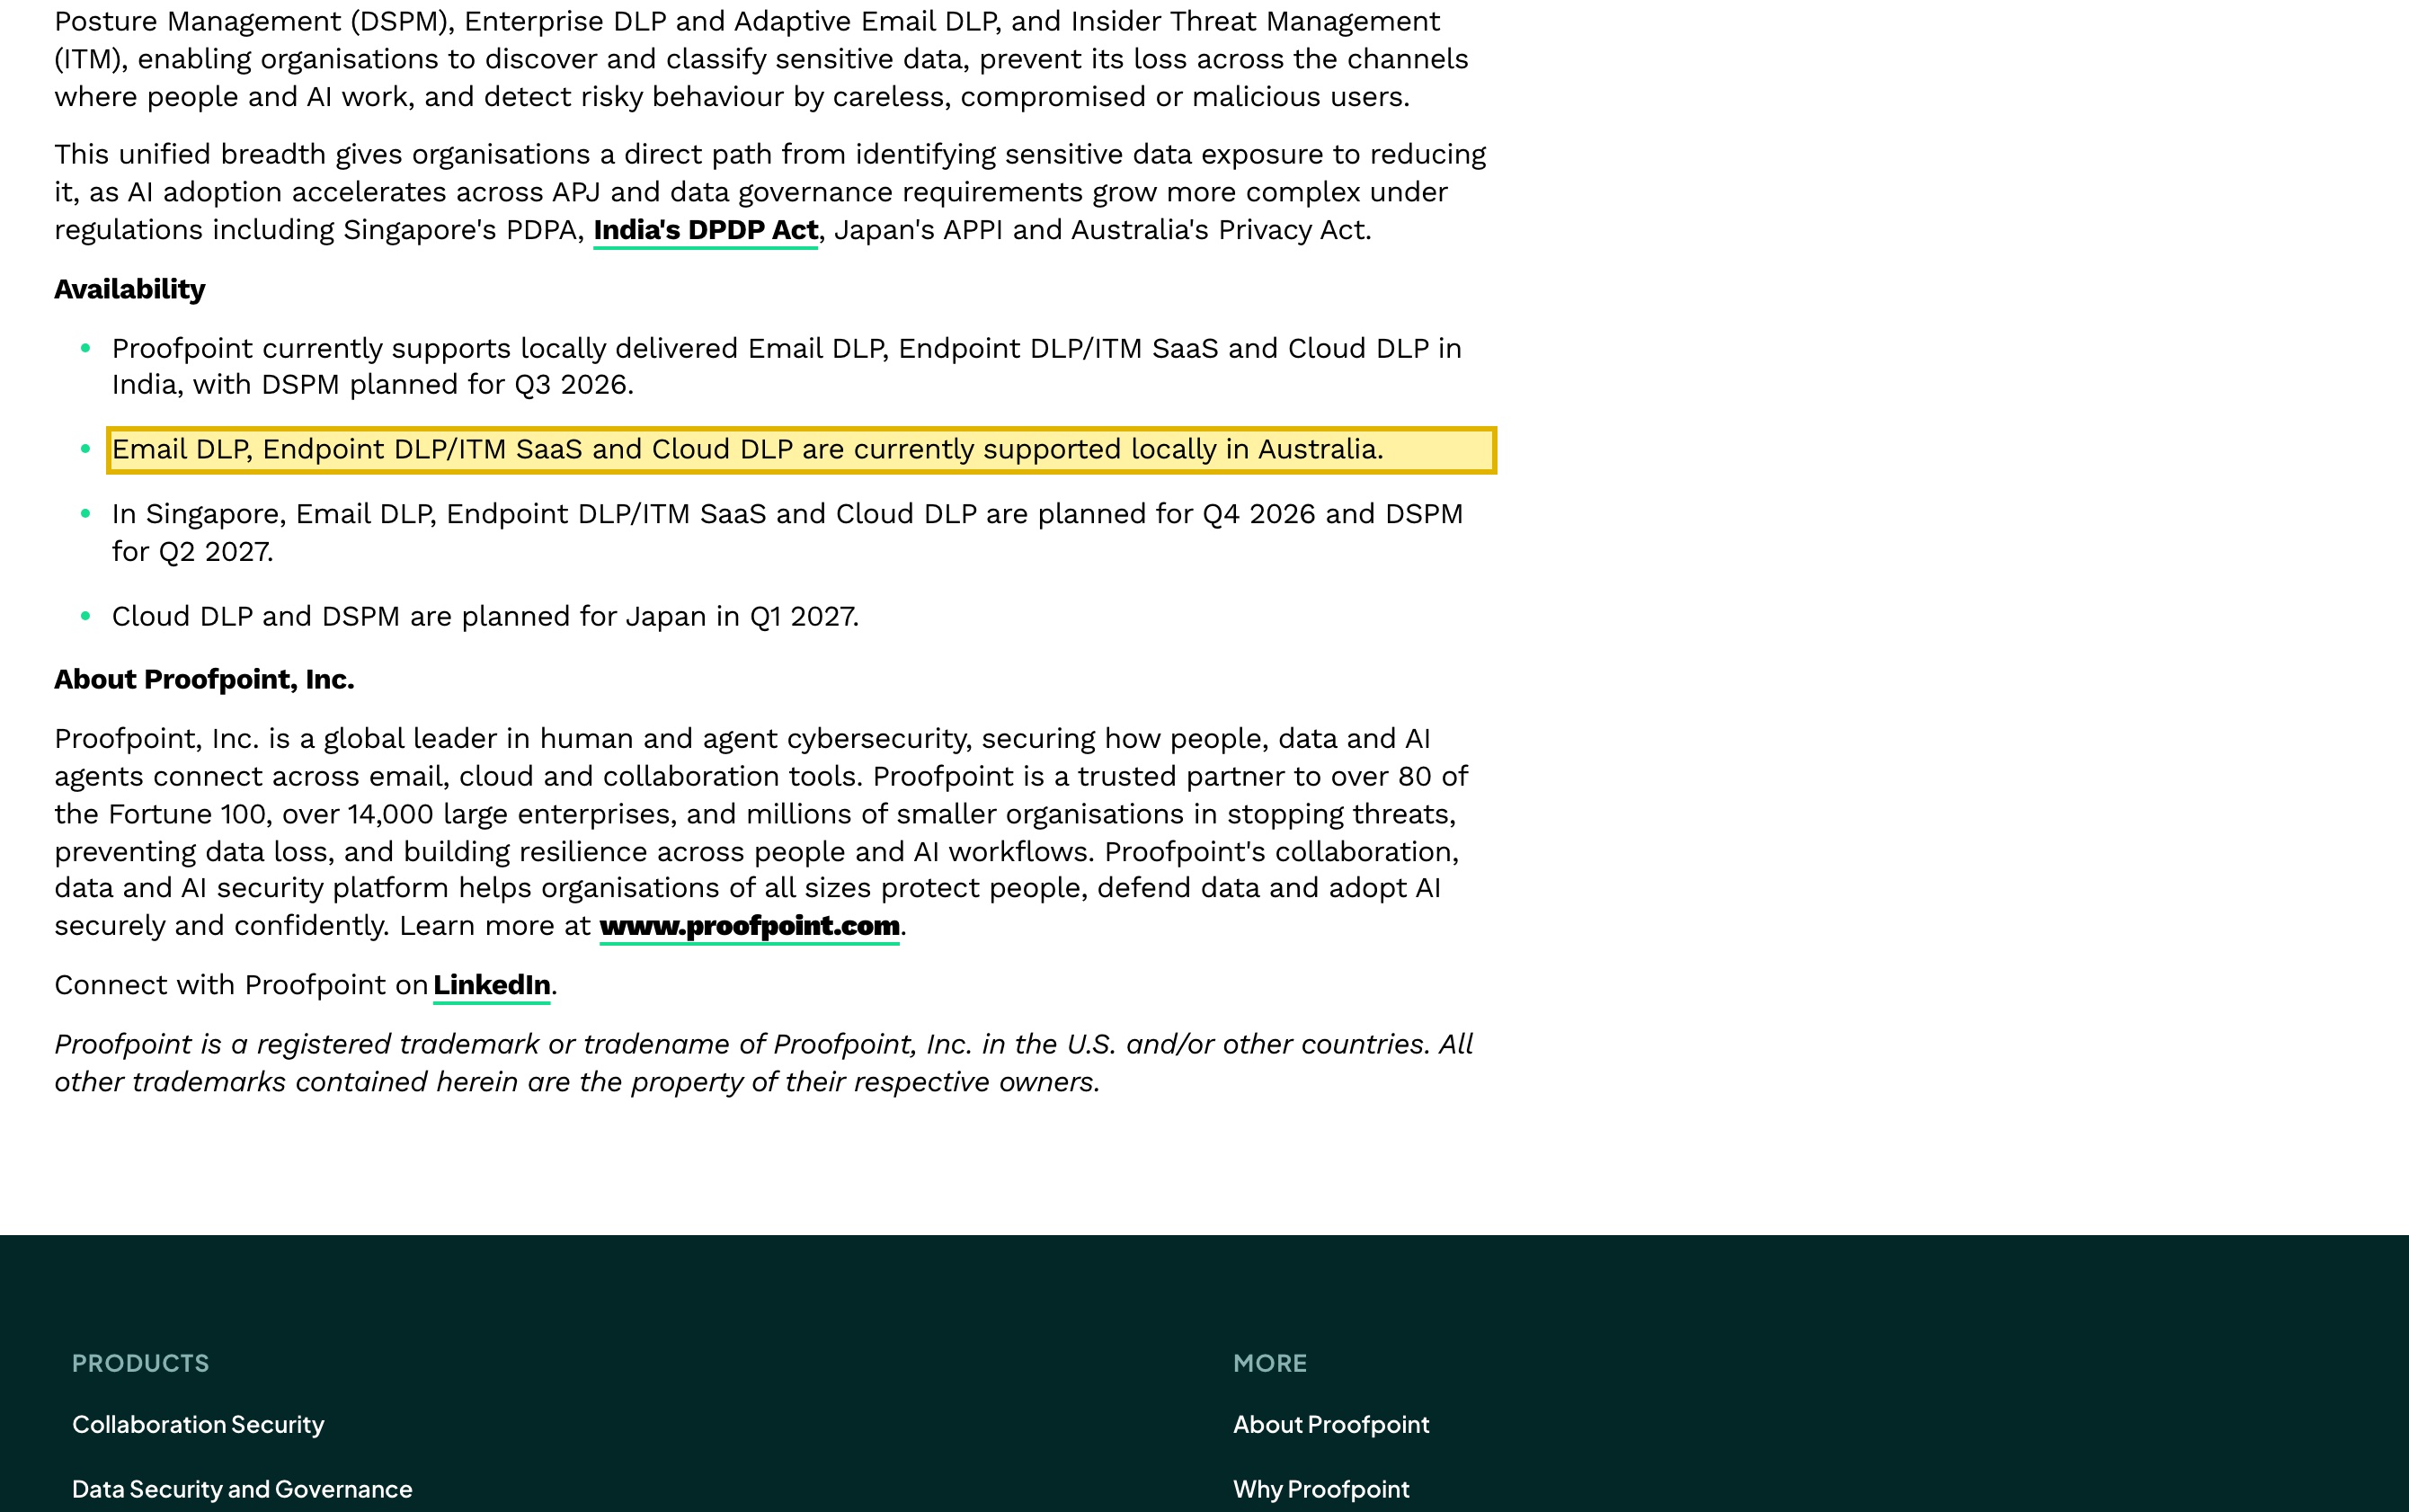
| Proofpoint localiza los datos donde la normativa lo exige — pero no en China continental. Su ampliación de soberanía de datos del 1 de septiembre de 2026 añade alojamiento local en Singapur, India, Japón y Australia (sumándose a la UE, EE. UU. y un emplazamiento en los Emiratos Árabes Unidos de 2025): “Email DLP, Endpoint DLP/ITM SaaS and Cloud DLP are currently supported locally in Australia.” No aparece ningún centro de datos en China continental en la lista, así que el contenido de correo y las coincidencias de DLP de China reposan en una región en el extranjero. | Proofpoint — Proofpoint Expands Data Security Capabilities across Asia Pacific and Japan, consultado el 2026-10-10 |
| Proofpoint enumera sus regiones de almacenamiento como EE. UU., la UE y APAC — ninguna en China. Su propia documentación dice que las opciones de almacenamiento cubren la “APAC region on top of our options within the U.S. and European Union (EU) regions” y que “The storage for the APAC region is based out of Japan and the EU region is based out of Germany.” La región más cercana al continente es Japón; no hay ninguna opción en China continental que seleccionar. | Proofpoint — Information Protection data storage (blog), consultado el 2026-10-10 (publicado el 2021-10-19) |
| Hacer pasar el correo de China por una región de Proofpoint en el extranjero es una transferencia transfronteriza según la PIPL. Los artículos 38–40 de la PIPL atribuyen al responsable del tratamiento — usted, el operador, no Proofpoint, el encargado — el deber de informar, obtener un consentimiento separado y cumplir un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. El contenido del correo incluye a menudo información personal sensible del artículo 28 (salud, finanzas, documentos de identidad oficiales), que lleva un listón más alto. | PIPL capítulo III, artículos 38–43; artículo 28 |
| Un operador de infraestructuras críticas o un tratante de grandes volúmenes debe mantener en el continente la información personal del continente. La información personal y los datos importantes recogidos en China deben almacenarse en China (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) — la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo). Una nube de seguridad del correo en el extranjero sin región en China continental no puede, por su propia estructura, satisfacer ese deber. | PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para una organización que utiliza Proofpoint en buzones de China continental, el primer instinto es comprobar si el correo sigue circulando — y por lo general circula. No es ahí donde se decide la cuestión de China. Proofpoint es una nube de seguridad del correo, archivo y prevención de pérdida de datos (DLP), y para hacer su trabajo debe absorber lo que una empresa más quiere proteger: para filtrar el correo entrante y saliente hace pasar cada mensaje por su propia nube en tiempo real; su Enterprise Archive conserva los cuerpos completos de los mensajes; Targeted Attack Protection detona URL y adjuntos en esa nube; y Email DLP y Cloud DLP analizan el contenido en busca de coincidencias de datos sensibles. Así que la verdadera pregunta es de residencia — dónde puede reposar todo ese contenido de correo, y si enviarlo a la nube de Proofpoint supuso cruzar la frontera. La ironía es exacta: la herramienta que se compró para proteger su correo es, ella misma, una vía transfronteriza hacia el extranjero para ese correo.
Esa situación la fija dónde están los centros de datos de Proofpoint, no una prueba de tiempo de carga. Su seguridad del correo se presta como Proofpoint on Demand (Email Protection): el correo se dirige a la nube de Proofpoint, se filtra allí, y cada inquilino se aprovisiona en un clúster regional. Proofpoint ha ido añadiendo centros de datos locales allí donde surge demanda de soberanía de datos — almacenamiento en Australia para Email Protection y sus productos de seguridad de datos, un emplazamiento en los Emiratos Árabes Unidos en 2025 y, en su anuncio de soberanía de datos de septiembre de 2026, centros de datos locales en Singapur, India y Japón, todo ello presentado como mantener los datos “hosted where regulations require it” (alojados donde la normativa lo exige). Su propia documentación de almacenamiento regional enumera Estados Unidos, la Unión Europea (alojada en Alemania) y APAC (alojada en Japón). Ninguna de esas regiones está en China continental — así que, en el momento en que el contenido de correo recogido en China llega a una región de Proofpoint en EE. UU., la UE o Japón, usted ha realizado una transferencia transfronteriza, y un cuerpo normativo distinto decide si eso estaba permitido.
Proofpoint en China de un vistazo
| Qué lo decide | En los propios términos de Proofpoint — y la ley china |
|---|---|
| Dónde reposan físicamente los datos del correo | La seguridad del correo de Proofpoint (Proofpoint on Demand / Email Protection), Targeted Attack Protection, Enterprise Archive y Email/Cloud DLP se prestan desde centros de datos regionales. Sus propios registros sitúan el almacenamiento en Estados Unidos, la UE (alojada en Alemania) y APAC (alojada en Japón), con opciones locales añadidas en Australia, un emplazamiento en los Emiratos Árabes Unidos (2025) y centros de datos locales en despliegue en India y Singapur. Su ampliación de soberanía de datos localiza “where regulations require it” (donde la normativa lo exige) — pero no nombra ningún centro de datos en China continental. |
| Qué absorbe, y por qué la residencia importa | Para filtrar el correo, cada mensaje entrante y saliente pasa por la nube de Proofpoint en tiempo real; Enterprise Archive conserva los cuerpos completos de los mensajes, Targeted Attack Protection detona URL y adjuntos en la nube, y Email/Cloud DLP analizan el contenido en busca de coincidencias de datos sensibles. Es el contenido completo del correo corporativo — a menudo información personal sensible del artículo 28 (salud, finanzas, documentos de identidad oficiales) y secretos comerciales — concentrado en la nube del proveedor. |
| El correo de sus usuarios en China en esa nube | El contenido de los correos, los adjuntos, las copias de archivo y las coincidencias de DLP generados en China y tratados o guardados en una región de Proofpoint en el extranjero son una transferencia transfronteriza (数据出境) que regula la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia (PIPL artículos 38 a 40). El responsable del tratamiento obligado es usted, el operador — no Proofpoint (propiedad de Thoma Bravo desde 2021), el encargado. |
| Deber de almacenamiento dentro del país | Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que una nube de correo en el extranjero no puede cumplir — la información personal y los datos importantes del continente deben permanecer en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. |
| ¿Es accesible? | Trate la accesibilidad como la mitad de la entrega, no como la cuestión — el envío de correo a la nube de Proofpoint por lo general funciona desde el continente. La palanca legal es mantener dentro del país la capa de datos de seguridad del correo de China (un equivalente con licencia dentro del país o soberano; una pasarela on-premise heredada inspecciona el correo dentro del país, pero el sandbox en la nube, el archivo y la analítica de DLP no tienen región en el continente). Cualquier superficie orientada a China — la consola de administración, la página de cuarentena/resumen para usuarios finales — necesita un registro ICP vinculado a un recurso de alojamiento en el continente (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT). |
Dónde reposan realmente los datos
La situación de Proofpoint respecto a China la fija dónde están sus centros de datos, no una prueba de tiempo de carga. Su seguridad del correo se presta como Proofpoint on Demand (Email Protection): el correo se dirige a la nube de Proofpoint, se filtra allí, y cada inquilino de cliente se aprovisiona en un clúster regional. Proofpoint ha ido añadiendo centros de datos locales allí donde surge demanda de soberanía de datos — almacenando datos en Australia para Email Protection y sus productos de seguridad de datos, un emplazamiento en los Emiratos Árabes Unidos en 2025 y, en su anuncio de soberanía de datos de septiembre de 2026, centros de datos locales en Singapur, India y Japón. Su propia documentación de almacenamiento regional es clara sobre el resto: las opciones de almacenamiento cubren la “APAC region on top of our options within the U.S. and European Union (EU) regions,” (región APAC, además de nuestras opciones en las regiones de EE. UU. y la Unión Europea) y “the storage for the APAC region is based out of Japan and the EU region is based out of Germany.” (el almacenamiento de la región APAC está en Japón y el de la región UE, en Alemania). La región más cercana al continente es Japón. No hay ninguna región en China continental en ese mapa, ni ninguna opción de residencia de datos en China que seleccionar.
El panorama honesto sobre el autoalojamiento es mixto, y merece la pena decirlo con claridad en lugar de exagerarlo. Sigue existiendo una pasarela de correo on-premise heredada que puede inspeccionar el correo en infraestructura que usted opera — también en suelo del continente —, pero el valor moderno de Proofpoint está en la nube: el sandboxing de URL y adjuntos de Targeted Attack Protection, Enterprise Archive, Cloud DLP y su analítica de inteligencia de amenazas son servicios prestados desde la nube sin ninguna región en China continental que seleccionar. Así que «basta con ejecutarlo on-premise en China» es solo una palanca parcial; la vía práctica dentro del país es un equivalente legal dentro del país o soberano con licencia para los datos que deben quedarse — un despliegue que funciona en suelo del continente, no una conexión que vuelve a enviarse a la nube en el extranjero.
Lo que absorbe es información personal
La cuestión de residencia es más aguda para la seguridad del correo que para casi cualquier otra herramienta, por lo que maneja Proofpoint. Toda su función consiste en verlo todo: para filtrar el correo trata en tiempo real el contenido completo de cada mensaje entrante y saliente; Enterprise Archive conserva después esos cuerpos de mensaje durante años; Targeted Attack Protection sube y detona adjuntos y reescribe URL; y Email DLP y Cloud DLP existen precisamente para leer el contenido y señalar coincidencias de datos sensibles. Son los datos operativos más sensibles que posee una empresa — correspondencia corporativa, contratos, credenciales y, con frecuencia, información personal sensible del artículo 28, como datos de salud, financieros y de documentos de identidad oficiales, además de secretos comerciales. La herramienta que usted desplegó para proteger el correo es, por diseño, el único lugar donde se concentra todo ese correo.
Una vez que ese contenido se recoge de usuarios en China y se trata o almacena en una región de Proofpoint en EE. UU., la UE o Japón, trasladarlo allí es una transferencia transfronteriza de información personal conforme a la Ley de Protección de Información Personal de China. La PIPL atribuye el deber al responsable del tratamiento — usted, la organización a la que pertenece el correo, no Proofpoint, el encargado: los artículos 38 a 40 exigen notificación, un consentimiento separado distinto de cualquier acuerdo general de IT o laboral, y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Pueden intervenir otros dos regímenes. Por encima de ciertos umbrales de volumen, cuando los datos se consideran «datos importantes» o cuando usted es operador de infraestructuras de información críticas, la transferencia puede requerir la evaluación de seguridad para la exportación de datos de China (数据出境安全评估) antes de que salga nada. Y si usted es operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37), junto con el artículo 40 de la PIPL, exige que la información personal generada en China se almacene en China — un deber de almacenamiento dentro del país que una nube de correo en el extranjero no puede satisfacer, esté el inquilino en la región que esté. Nada de esto depende de lo rápido que se analiza un mensaje; depende de si el contenido tenía una base legal para estar allí, y en qué volumen.
Funcionar en una nube sin región en China no cumple el deber de residencia — y qué lo cumple
El movimiento obvio es cambiar la región del inquilino y dejar los datos donde están — pero todas las regiones que ofrece Proofpoint están fuera del continente, así que ninguna resuelve un deber de residencia en China. Trasladar un inquilino de la región de EE. UU. a la de la UE o Japón solo reubica la transferencia transfronteriza; no le pone fin, y desde luego no devuelve los datos al país. Mantener dentro del país los datos de seguridad del correo de China significa levantar una vía legal de tratamiento dentro del país para esos datos — un equivalente con licencia dentro del país o de nube soberana para el filtrado, el archivo y el DLP que deben quedarse — y enviar a Proofpoint en el extranjero solo lo que puede salir legalmente. Esa división, lo que debe quedarse y lo que puede salir, es el núcleo del trabajo, y es una cuestión jurídica antes que técnica. No tiene que migrar fuera de Proofpoint para llegar ahí: 21YunBox es una capa de cumplimiento que se sitúa por delante del stack que ya utiliza.
Esto es un mapa de riesgo, no un veredicto. Que deba un consentimiento separado, un mecanismo de transferencia, una evaluación de seguridad para la exportación de datos, almacenamiento dentro del país, un registro ICP o alguna combinación depende de su entidad, de sus volúmenes de datos, de qué parte del correo es sensible o pertenece a personas en China y de quiénes son sus usuarios — merece la pena resolverlo con asesoría legal antes de confiar en ello.
La vía legal — cartografiar, localizar, entregar
No tiene que abandonar Proofpoint para operarlo legalmente en China continental. 21YunBox es una capa de cumplimiento, no una migración — y, para una plataforma que usted ya utiliza, un socio junto a su stack, no un competidor. Son tres pasos, y encajan entre sí.
Cartografiar. Nuestro equipo de cumplimiento en China contrasta sus obligaciones de transferencia transfronteriza de la PIPL, residencia de datos y localización de datos (infraestructuras críticas) con su entidad real, sus volúmenes de datos y la información personal de quién absorben su correo, su archivo y su DLP — para que la exposición quede por escrito antes de mover nada.
Localizar. Como el riesgo está en dónde reposa el contenido del correo, mantenemos dentro del país la capa de datos de seguridad del correo de China — sobre un equivalente con licencia dentro del país o de nube soberana para el filtrado, el archivo y el DLP que deben permanecer en suelo del continente —, de modo que el contenido que China exige mantener en el país se quede allí. Localizar significa un despliegue legal de esa capa dentro del país, no una conexión que vuelve a enviarse a un endpoint en el extranjero; solo el subconjunto minimizado y legalmente transferible llega a cruzar.
Entregar. Para cualquier superficie orientada a China situada delante de la plataforma — la consola de administración, el portal de informes, la página de cuarentena y resumen para usuarios finales a la que acceden sus usuarios del continente —, el 21YunBox Optimizer aporta una entrega dentro del país con registro ICP, por delante del stack que ya utiliza. Sin reconstruir, sin una segunda base de código. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión; todo el sentido es una vía legal, registrada y dentro del país.
El objetivo es claro: que su despliegue de Proofpoint funcione de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos (artículo 39)
- Las medidas de evaluación de seguridad para la exportación de datos de China
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Tiene Proofpoint un centro de datos en China continental?
No. Proofpoint presta su nube de seguridad del correo, archivo y DLP desde centros de datos regionales en EE. UU., la UE (Alemania), Japón, Australia, los Emiratos Árabes Unidos, India y Singapur. Sus propias ampliaciones de soberanía de datos añaden alojamiento local donde la normativa lo exige, pero ninguno está en China continental — así que el contenido de correo y los datos de DLP recogidos en China acaban en una región en el extranjero.
¿Es ilegal usar Proofpoint para el correo en China?
No de por sí. La cuestión es la transferencia transfronteriza de información personal: para filtrar el correo, Proofpoint lo hace pasar por una nube en el extranjero, y la PIPL permite esa transferencia si usted informa, obtiene consentimiento separado y cumple un mecanismo de transferencia. Si además afronta un deber de localización de datos depende de su papel (por ejemplo, si es operador de infraestructuras de información críticas) y de sus volúmenes de datos. Trátelo como un riesgo que resolver con asesoría legal, no como una prohibición general.
¿Puede Proofpoint funcionar on-premise en China para mantener los datos del correo dentro del país?
En parte. Una pasarela de correo on-premise heredada puede inspeccionar el correo en infraestructura que usted opera dentro de China, pero la analítica moderna de Proofpoint — el sandboxing de adjuntos y URL, Enterprise Archive y Cloud DLP — se presta desde la nube sin ninguna región en China continental. 21YunBox cartografía su exposición, levanta un equivalente legal dentro del país o soberano con licencia para los datos que deben quedarse y entrega cualquier consola orientada a China sobre infraestructura con registro ICP — sin reconstruir. Solicite una evaluación de cumplimiento.






















