Proofpointは中国本土で使えるか:データの国内保存、ローカライゼーション、PIPLの越境移転
Proofpointのメール・セキュリティ、アーカイブ、DLPのクラウドは、地域別のデータセンター——米国・EU(ドイツ)・日本・オーストラリア・UAE・インド・シンガポール——で動き、中国本土のリージョンはありません。メールをフィルタリングするとそのオフショアのクラウドを経由するため、中国で集めたメール本文とDLPの一致は国境を越えます——PIPLの越境移転です。Proofpointがメールデータをどこに置くことを許すのかを、コンプライアンス起点で読み解きます。
Proofpointは中国本土で使えるか
Proofpointが中国で使えるかは、到達性ではなくデータの国内保存の問いです——そしてメール・セキュリティのクラウドにとっては、鋭い刃を持ちます。
Proofpointはメール・セキュリティ、アーカイブ、データ損失防止(DLP)のクラウドです。メールをフィルタリングするために、受信・送信のあらゆるメッセージをリアルタイムで自社の地域別データセンターに通し、Enterprise Archiveはメッセージ本文を丸ごと保持し、Targeted Attack ProtectionはクラウドでURLと添付ファイルを検査し、Email/Cloud DLPは中身を走査して機微データの一致を検出します。そのリージョンは米国・EU(ドイツ)・日本・オーストラリア・UAE・インド・シンガポールにあり——中国本土には一つもありません——だから中国のユーザーから集めたメールの中身とDLPの一致はオフショアに落ち着きます。それはPIPLが規律する越境移転であり(しばしば第28条の機微な個人情報)、重要情報インフラ運営者や大量取扱者にとってはオフショアのクラウドでは満たせないデータの国内保存義務です。メールを守るために導入したツールが、それ自体メールをオフショアへ運ぶ経路なのです。
これは判定ではなくリスクの見取り図です——義務はデータ量と役割で変わります。当社の中国チームがリスクを整理します →
コンプライアンス・スナップショット
- ! 受信・送信のメールは、フィルタリングのためリアルタイムでProofpointのオフショアのクラウドを通過する
- ! リージョンは米国・EU・日本・オーストラリア・UAE・インド・シンガポール——中国本土にはない
- ✕ 選べる中国本土のProofpointのデータセンターは存在しない
- ! アーカイブ・TAPのサンドボックス・DLPがメールの中身を丸ごと集中させる——しばしば第28条の機微な個人情報
- ! 重要情報インフラ運営者/大量取扱者はデータの国内保存を負う(PIPL 第40条、CSL 第39条(旧第37条))
- ✓ 合法的な国内経路は存在——map・localize・deliver。作り直しも移行も不要
Proofpointの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
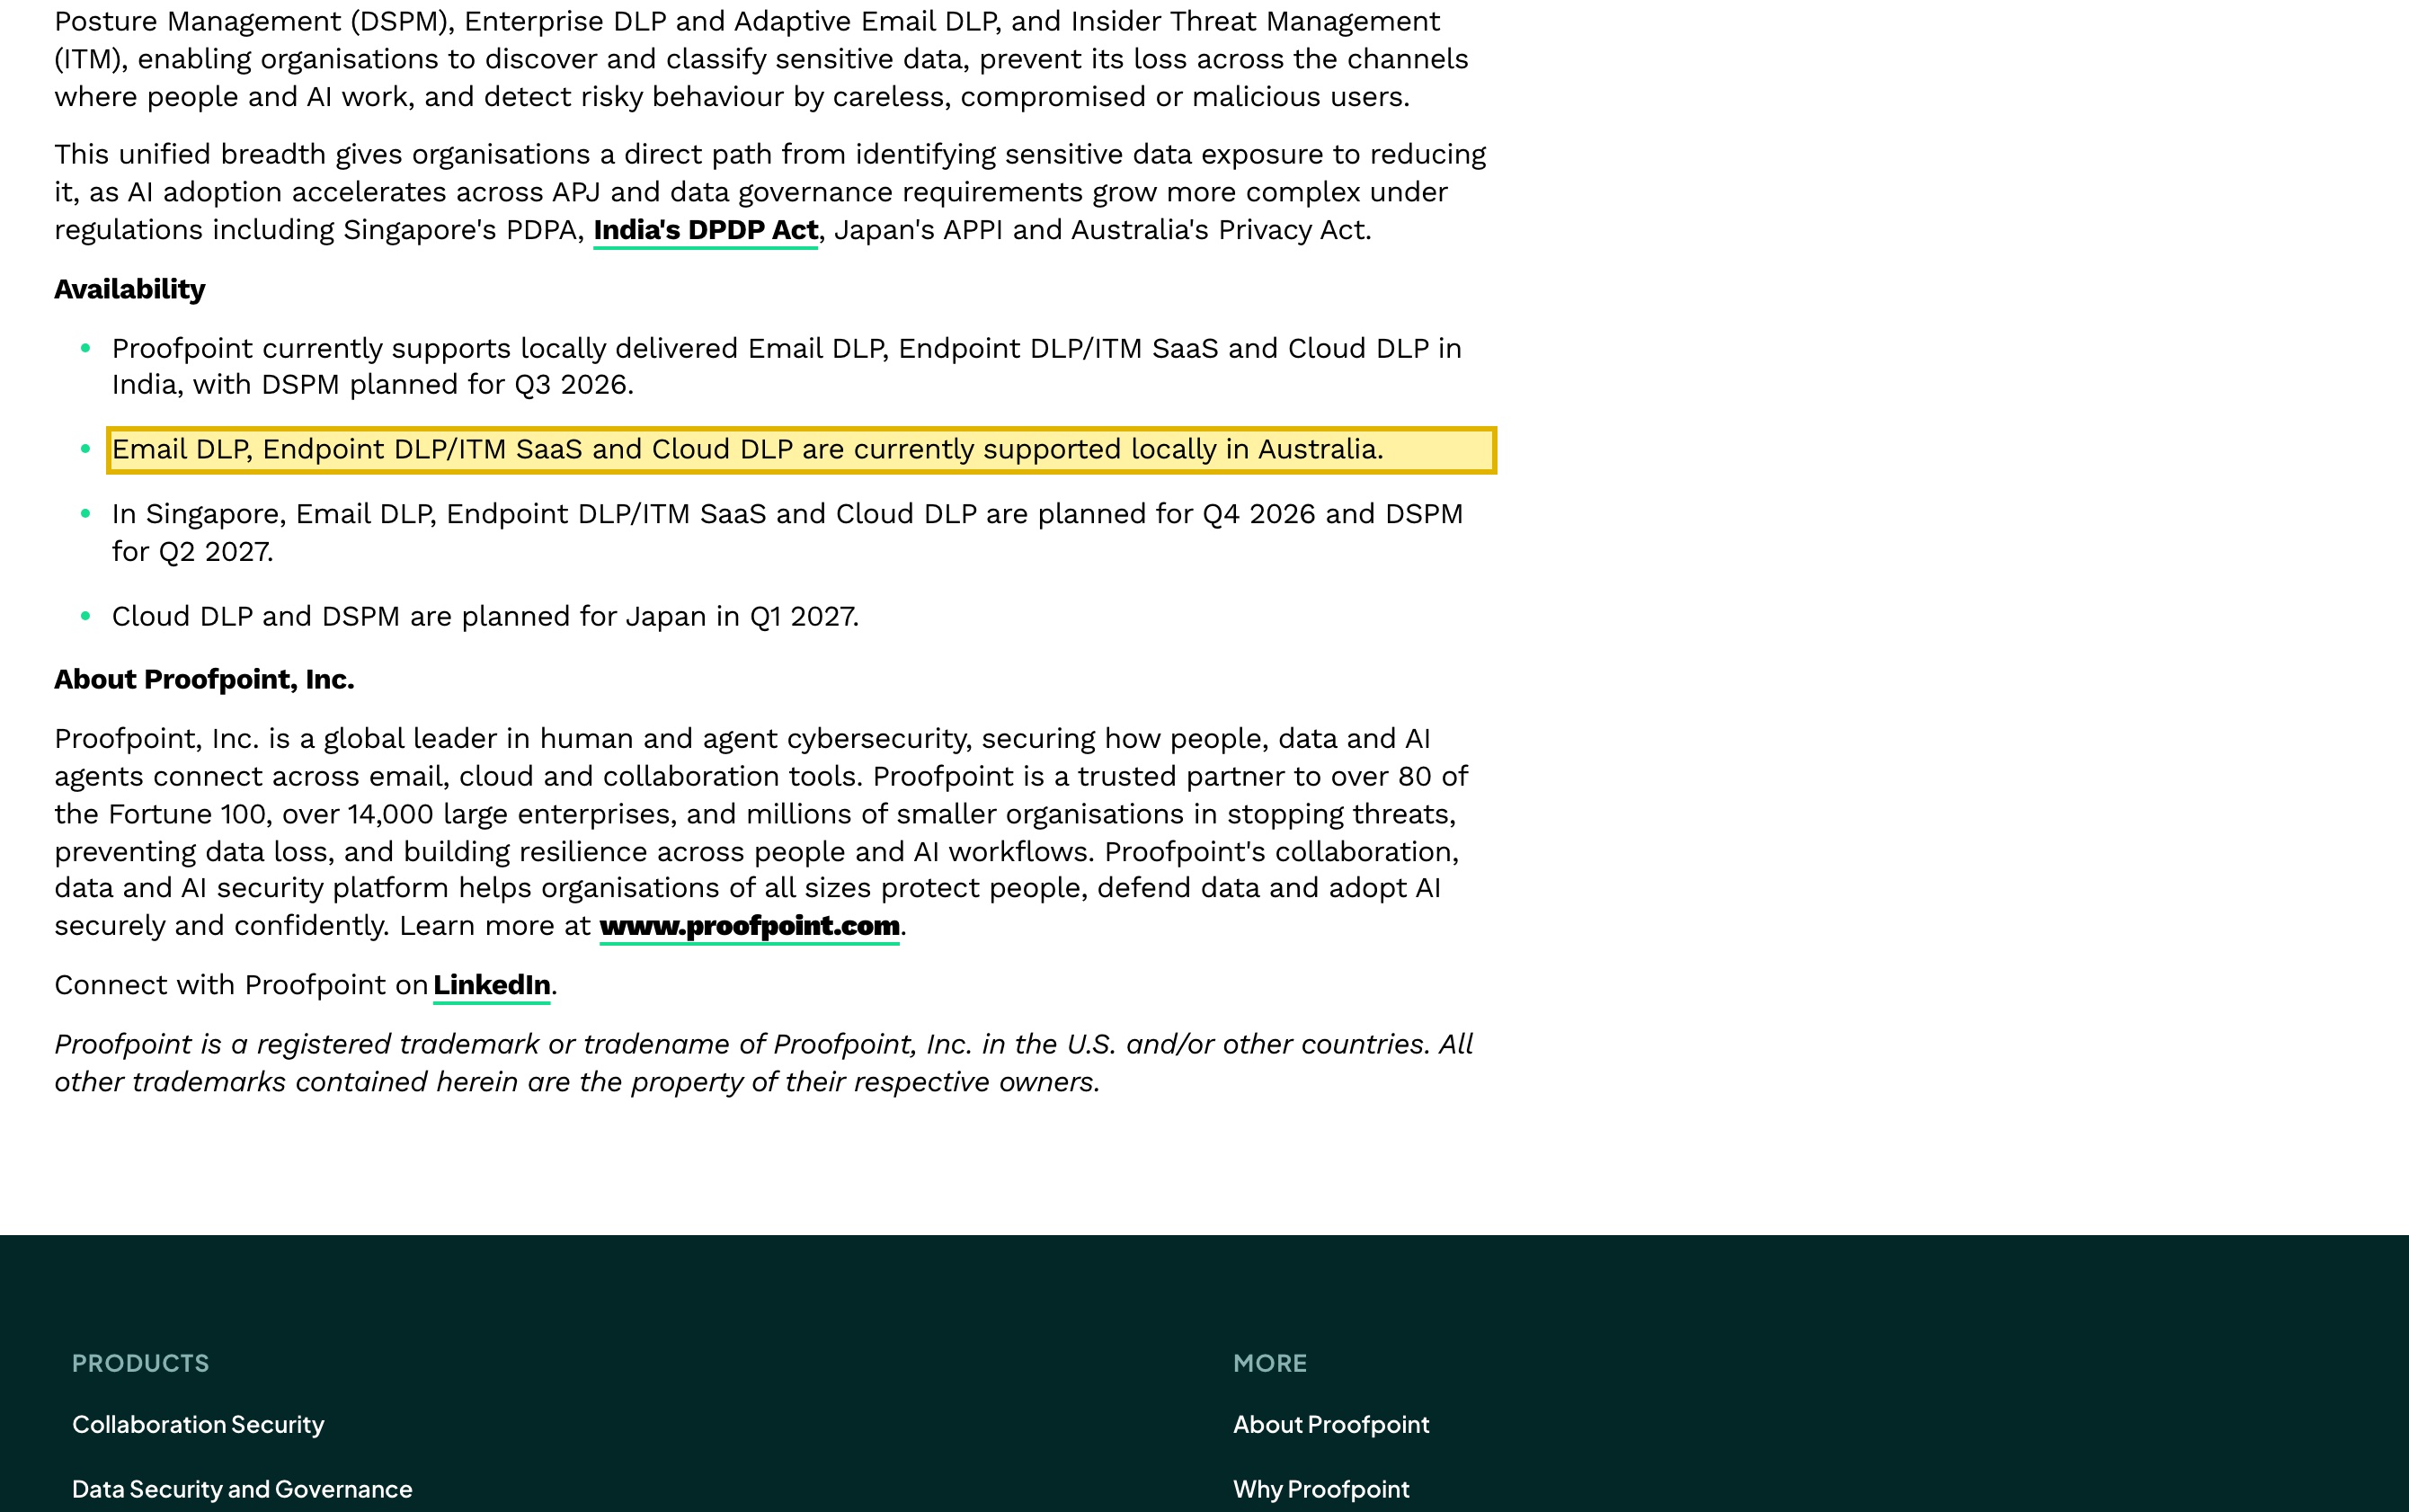
| Proofpointは規制が求める場所でデータをローカライズするが、中国本土では行わない。2026年9月1日のデータ主権に関する拡張は、シンガポール・インド・日本・オーストラリアにまたがる国内ホスティングを追加する(既存のEU・米国・2025年のUAEの拠点に加えて):「Email DLP、Endpoint DLP/ITM SaaS、Cloud DLPは現在オーストラリアで現地サポートされている」。その一覧に中国本土のデータセンターは現れないため、中国のメールの中身とDLPの一致はオフショアのリージョンに落ち着く。 | Proofpoint — Proofpoint Expands Data Security Capabilities across Asia Pacific and Japan、2026-10-10 取得 |
| Proofpointは自社のストレージのリージョンを米国・EU・APACと列挙する——中国にはない。自社の資料は、ストレージのオプションが「米国と欧州連合(EU)のリージョンに加えてAPACリージョン」をカバーし、「APACリージョンのストレージは日本を拠点とし、EUリージョンはドイツを拠点とする」とする。本土に最も近いリージョンは日本であり、選べる中国本土のオプションはない。 | Proofpoint — Information Protection data storage(ブログ)、2026-10-10 取得(2021-10-19 公開) |
| 中国のメールをオフショアのProofpointのリージョンに通すことは、PIPLの下での越境移転である。PIPL 第38〜40条は、取扱者——処理者であるProofpointではなく、運営者である貴社——に、通知し、個別の同意を取得し、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を満たすことを求める。メールの中身はしばしば第28条の機微な個人情報(健康・金融・政府発行ID)を含み、より高い基準が課される。 | PIPL 第3章 第38〜43条;第28条 |
| 重要情報インフラ運営者または大量取扱者は、本土の個人情報を本土に留めなければならない。中国で収集した個人情報と重要データは中国に保存しなければならない(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条)——2025年改正は2026年1月1日施行で、データ国内保存の条文を第37条から第39条に繰り下げた。実質は変わらない)。中国本土のリージョンを持たないオフショアのメール・セキュリティのクラウドは、構造上その義務を満たせない。 | PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条) |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
中国本土のメールボックスでProofpointを運用する組織は、まず「メールがまだ経路を通るか」を確かめたくなります——そして概ね通ります。しかし中国の判断はそこで決まりません。Proofpointはメール・セキュリティ、アーカイブ、そしてデータ損失防止(DLP)のクラウドであり、その仕事をするには、企業が最も守りたいもの——メールの中身そのもの——を取り込まなければなりません。受信・送信のメールをフィルタリングするために、あらゆるメッセージをリアルタイムで自社のクラウドに通し、Enterprise Archiveはメッセージ本文を丸ごと保持し、Targeted Attack ProtectionはそのクラウドでURLと添付ファイルを検査(デトネーション)し、EmailとCloudのDLPは中身を走査して機微データの一致を検出します。だから本当の問いはデータの国内保存の問いです——そのメールの中身をすべてどこに置くことが許されるか、そしてそれをProofpointのクラウドへ送った時点で国境を越えたのか、です。皮肉は正確です。メールを守るために導入したツールが、それ自体メールをオフショアへ運ぶ越境の経路なのです。
その構えは、読み込み速度のテストではなく、Proofpointのデータセンターがどこにあるかで定まります。そのメール・セキュリティはProofpoint on Demand(Email Protection)として提供されます。メールをProofpointのクラウドに向け、そこでフィルタリングし、各テナントは地域別のクラスターに割り当てられます。Proofpointはデータ主権の需要が現れるたびに国内のデータセンターを増やしてきました——Email Protectionとそのデータ・セキュリティ製品のためのオーストラリアでの国内保存、2025年のアラブ首長国連邦(UAE)の拠点、そして2026年9月のデータ主権に関する発表では、シンガポール・インド・日本にまたがる現地のデータセンターで、いずれも「規制が求める場所でホストする」ことを掲げています。自社の地域別ストレージの資料は、米国・欧州連合(ドイツでホスト)・APAC(日本でホスト)を挙げています。そのいずれのリージョンも中国本土にはありません——だから中国で集めたメールの中身が米国・EU・日本のProofpointのリージョンに着地した瞬間に、貴社は越境移転を行ったことになり、それが認められたかどうかは別の法体系が決めます。
中国でのProofpoint:ひと目で
| 決め手 | Proofpoint自身の言葉で——そして中国の法で |
|---|---|
| メールデータが物理的に置かれる場所 | Proofpointのメール・セキュリティ(Proofpoint on Demand/Email Protection)、Targeted Attack Protection、Enterprise Archive、Email/Cloud DLPは、地域別のデータセンターから提供されます。自社の記録はストレージを米国・EU(ドイツでホスト)・APAC(日本でホスト)に置き、オーストラリアの国内オプション、UAEの拠点(2025年)、そしてインドとシンガポールで展開中の現地データセンターを加えています。そのデータ主権の拡張は「規制が求める場所」でローカライズしますが——中国本土のデータセンターは一つも挙げていません。 |
| 何を取り込むか、そしてなぜデータの国内保存が効くか | メールをフィルタリングするために、受信・送信のあらゆるメッセージがリアルタイムでProofpointのクラウドを通過し、Enterprise Archiveはメッセージ本文を丸ごと保持し、Targeted Attack ProtectionはクラウドでURLと添付ファイルを検査し、Email/Cloud DLPは中身を走査して機微データの一致を検出します。それは企業メールの中身の全体——しばしば第28条の機微な個人情報(健康・金融・政府発行ID)や営業秘密——が、ベンダーのクラウドに集中するということです。 |
| そのクラウドに置かれる中国ユーザーのメール | 中国で生成され、オフショアのProofpointのリージョンで処理または保持されるメールの中身・添付ファイル・アーカイブの複製・DLPの一致は、PIPLが規律する越境移転(数据出境)です:通知、個別の同意、そして移転メカニズムのいずれか一つ(PIPL 第38〜40条)。義務を負うのは取扱者である貴社、すなわち運営者であって——処理者であるProofpoint(2021年以降Thoma Bravoが保有)ではありません。 |
| データの国内保存義務 | 重要情報インフラ運営者または大量取扱者は、オフショアのメールクラウドでは満たせないデータの国内保存義務を負います——本土の個人情報と重要データは本土に留めなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))——2025年のサイバーセキュリティ法改正は2026年1月1日施行で、データ国内保存の条文を第37条から第39条に繰り下げました。実質は変わりません。 |
| 到達できるか? | 到達性は配信の半分であって、問いそのものではないと捉えてください——Proofpointのクラウドへのメール経路は本土から概ね機能します。合法的なレバーは、中国のメール・セキュリティのデータ層を国内に保つことです(ライセンスを受けた国内またはソブリンの同等物。従来型のオンプレミスのゲートウェイは国内でメールを検査できますが、クラウドのサンドボックス・アーカイブ・DLPの分析には本土のリージョンがありません)。中国向けの面——管理コンソール、エンドユーザーの隔離/ダイジェストのページ——は、本土のホスティングリソースに紐付いたICP備案が必要です(国務院令第292号、工業・情報化部令第33号)。 |
データが実際に置かれる場所
Proofpointの中国での構えは、読み込み速度のテストではなく、データセンターがどこにあるかで定まります。そのメール・セキュリティはProofpoint on Demand(Email Protection)として提供されます。メールをProofpointのクラウドに向け、そこでフィルタリングし、各顧客テナントは地域別のクラスターに割り当てられます。Proofpointはデータ主権の需要が現れるたびに国内のデータセンターを増やしてきました——Email Protectionとそのデータ・セキュリティ製品のためにオーストラリアで国内にデータを保存し、2025年にはアラブ首長国連邦の拠点を、そして2026年9月のデータ主権に関する発表では、シンガポール・インド・日本にまたがる現地のデータセンターを加えています。自社の地域別ストレージの資料は、残りについても明快です。ストレージのオプションは 「米国と欧州連合(EU)のリージョンに加えてAPACリージョン」 をカバーし、 「APACリージョンのストレージは日本を拠点とし、EUリージョンはドイツを拠点とする」 とされています。本土に最も近いリージョンは日本です。その地図のどこにも中国本土のリージョンはなく、選べる中国のデータの国内保存のオプションもありません。
セルフホスティングについての率直な実像はまだらで、過大に売り込むより正直に述べる価値があります。従来型のオンプレミスのメールゲートウェイは今も存在し、貴社が運用するインフラ——本土の地を含む——でメールを検査できます。しかしProofpointの今日の価値はクラウドにあります。Targeted Attack ProtectionのURL・添付ファイルのサンドボックス、Enterprise Archive、Cloud DLP、そして脅威インテリジェンスの分析は、選べる中国本土のリージョンを持たないクラウド提供のサービスです。だから「中国でオンプレミスで動かすだけ」は部分的なレバーにすぎません。実務的な国内経路は、留まるべきデータのための、合法的な国内またはライセンスを受けたソブリンの同等物です——本土の地で動くデプロイであって、オフショアのクラウドへ戻す接続ではありません。
取り込むものは個人情報である
データの国内保存の問いは、ほぼどのツールよりもメール・セキュリティで鋭くなります。Proofpointが扱うものゆえにです。その機能はすべてを見ることそのものです。メールをフィルタリングするために、受信・送信のあらゆるメッセージの中身をリアルタイムで処理し、Enterprise Archiveはそれらのメッセージ本文を何年も保持し、Targeted Attack Protectionは添付ファイルをアップロードして検査しURLを書き換え、EmailとCloudのDLPは、まさに中身を読んで機微データの一致を示すために存在します。それは企業が保持する最も機微な業務データです——社内外のやり取り、契約書、認証情報、そしてしばしば健康・金融・政府発行IDといった第28条の機微な個人情報、加えて営業秘密。メールを守るために導入したツールが、設計上、そのメールのすべてが集中する一箇所なのです。
その中身が中国のユーザーから集められ、米国・EU・日本のProofpointのリージョンで処理または保存された時点で、そこへ移すことは中国の個人情報保護法(PIPL)の下での個人情報の越境移転です。PIPLは義務を取扱者に課します——処理者であるProofpointではなく、そのメールの主体である組織、すなわち貴社に。第38〜40条は、通知、一般的なITや雇用の合意とは区別された個別の同意、そして移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証——を求めます。さらに二つの規律が効きえます。一定の量のしきい値を超える場合、データが「重要データ」に該当する場合、または貴社が重要情報インフラ運営者である場合、その移転は、何かが出る前に中国のデータ越境安全評価(数据出境安全评估)を要することがあります。そして貴社が重要情報インフラ運営者または大量取扱者であれば、サイバーセキュリティ法第39条(旧第37条)は、PIPL 第40条とあわせて、中国で生成された個人情報を中国に保存することを求めます——テナントがどのリージョンにあろうと、オフショアのメールクラウドでは満たせないデータの国内保存義務です。これはメッセージがどれだけ速く走査されるかでは決まりません。中身がそこにある合法的な根拠を持っていたか、そしてどれだけの量かで決まります。
中国リージョンのないクラウドで動かしてもデータの国内保存義務は満たせない——では何が満たすか
当然の一手は、テナントのリージョンを切り替えてデータをその場に保つことです——しかしProofpointが提供するリージョンはどれも本土の外なので、中国のデータの国内保存義務を解消するものは一つもありません。テナントを米国リージョンからEUや日本のリージョンへ移すことは、越境移転を移し替えるだけで、終わらせはせず、データを国内に持ち込むことも当然しません。中国のメール・セキュリティのデータを国内に保つとは、そのデータのための合法的な国内の取扱い経路——留まるべきフィルタリング・アーカイブ・DLPのための、ライセンスを受けた国内またはソブリンクラウドの同等物——を立ち上げ、合法的に出せるものだけをオフショアのProofpointに送ることです。その切り分け、留まるべきものと出てよいものこそが作業の核心であり、それは技術的である前に法的な問いです。そこへ至るのにProofpointから移行する必要はありません。21YunBoxは、すでに運用中のスタックの前段に置く法令適合のオーバーレイです。
これは判定ではなくリスクの見取り図です。個別の同意が要るのか、移転メカニズムが要るのか、データ越境安全評価や国内保存が要るのか、ICP備案が要るのか、あるいはその組み合わせかは、貴社の法人、データ量、そのメールのうちどれだけが機微か、あるいは中国の人々に属するか、そしてユーザーが誰かによって変わります——頼りにする前に専門家と整理する価値があります。
合法的な経路——map・localize・deliver
中国本土向けに合法的に運用するために、Proofpointを手放す必要はありません。21YunBoxは移行ではなく法令適合のオーバーレイであり——すでに運用中のプラットフォームにとっては、競合ではなくスタックに寄り添うパートナーです。三つの動きがあり、それらは噛み合います。
map(整理)。当社の中国コンプライアンスチームが、貴社のPIPL越境・データの国内保存・データローカライゼーション(CII)の義務を、貴社の実際の法人、データ量、そしてメール・アーカイブ・DLPが取り込む個人情報が誰のものかに照らして読み解きます——だから何かが動く前に、リスクが書き出されます。
localize(国内化)。リスクはメールの中身がどこに置かれるかにあるので、中国のメール・セキュリティのデータ層を国内に保ちます——本土の地に留まらねばならないフィルタリング・アーカイブ・DLPのための、ライセンスを受けた国内またはソブリンクラウドの同等物の上で——そうして中国が国内に留めることを求める中身は、国内に留まります。localizeとは、その層の合法的な国内デプロイのことであって、オフショアのエンドポイントへ戻す接続ではありません。最小化され、合法的に移転できる部分だけが国境を越えます。
deliver(配信)。プラットフォームの前段にある中国向けの面——管理コンソール、レポートのポータル、本土のユーザーが触れるエンドユーザーの隔離・ダイジェストのページ——には、21YunBox OptimizerがICP備案済みの国内からの配信を、すでに運用中のスタックの前段で提供します。作り直しも、二つ目のコードベースもありません。21YunBoxはいかなる種類の不正な手段も用いず、また推奨しません。狙いは明快です——法に沿って、国内で、備案された経路であること。
狙いは明快です。貴社のProofpointのデプロイが、中国のユーザーに対して合法的かつ法令適合に稼働することです。
関連する読み物:
よくあるご質問
Proofpointは中国本土にデータセンターを持っていますか?
いいえ。Proofpointはメール・セキュリティ、アーカイブ、DLPのクラウドを、米国・EU(ドイツ)・日本・オーストラリア・UAE・インド・シンガポールの地域別データセンターから提供します。自社のデータ主権の拡張は規制が求める場所で国内ホスティングを追加しますが、そのいずれも中国本土ではありません——だから中国から集めたメールの中身とDLPのデータはオフショアのリージョンに落ち着きます。
中国でメールにProofpointを使うのは違法ですか?
本質的に違法ではありません。論点は個人情報の越境移転です。メールをフィルタリングするためにProofpointはそれをオフショアのクラウドに通し、PIPLは、通知し、個別の同意を取得し、移転メカニズムのいずれかを満たせばその移転を認めます。さらにデータの国内保存義務を負うかどうかは、役割(例えば重要情報インフラ運営者か否か)とデータ量によります。一律の禁止ではなく、専門家と評価すべきリスクとして扱ってください。
Proofpointを中国でオンプレミスで動かしてメールデータを国内に保てますか?
部分的には可能です。従来型のオンプレミスのメールゲートウェイは、貴社が中国で運用するインフラでメールを検査できますが、Proofpointの今日の分析——添付ファイル・URLのサンドボックス、Enterprise Archive、Cloud DLP——は中国本土のリージョンを持たないクラウド提供です。21YunBoxがリスクを整理し、留まるべきデータのための合法的な国内またはライセンスを受けたソブリンの同等物を立ち上げ、中国向けのコンソールをICP備案済みのインフラで配信します——作り直しなしで。コンプライアンス評価を依頼する。






















