Proofpoint fonctionne-t-il en Chine ? Résidence des données, localisation et transfert transfrontalier PIPL
Le cloud de sécurité e-mail, d'archivage et de DLP de Proofpoint s'exécute sur des centres de données régionaux — États-Unis, UE (Allemagne), Japon, Australie, Émirats arabes unis, Inde et Singapour — sans région en Chine continentale. Filtrer le courrier l'achemine par ce cloud à l'étranger ; le contenu des e-mails et les correspondances DLP de Chine franchissent donc la frontière : un transfert au titre de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur l'endroit où Proofpoint laisse reposer vos données d'e-mail.
Proofpoint fonctionne-t-il en Chine ?
Savoir si Proofpoint fonctionne en Chine est une question de résidence des données, non d'accessibilité — et pour un cloud de sécurité de la messagerie, elle a un tranchant.
Proofpoint est un cloud de sécurité de la messagerie, d'archivage et de prévention de la perte de données : pour filtrer le courrier, il achemine chaque message entrant et sortant par son propre centre de données régional en temps réel, son Enterprise Archive conserve le corps complet des messages, Targeted Attack Protection fait détoner URL et pièces jointes dans le cloud, et Email/Cloud DLP analysent le contenu à la recherche de correspondances de données sensibles. Ces régions se trouvent aux États-Unis, dans l'UE (Allemagne), au Japon, en Australie, aux EAU, en Inde et à Singapour — aucune en Chine continentale — de sorte que le contenu des courriels et les correspondances DLP recueillis auprès de vos utilisateurs en Chine viennent reposer à l'étranger. C'est un transfert transfrontalier que la PIPL régit (souvent des informations personnelles sensibles au sens de l'article 28), et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume une obligation de stockage sur le territoire qu'un cloud à l'étranger ne peut satisfaire. L'outil acheté pour sécuriser votre messagerie est lui-même sa voie vers l'étranger.
Il s'agit d'une image des risques, pas d'un verdict — vos obligations dépendent de vos volumes de données et de votre rôle. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ! Le courrier entrant/sortant transite par le cloud à l'étranger de Proofpoint en temps réel pour être filtré
- ! Régions : États-Unis, UE, Japon, Australie, EAU, Inde, Singapour — aucune en Chine continentale
- ✕ Aucun centre de données Proofpoint en Chine continentale à sélectionner
- ! L'archive, le bac à sable TAP et le DLP concentrent le contenu complet des courriels — souvent des informations personnelles sensibles au sens de l'art. 28
- ! Un opérateur d'infrastructure d'information critique / responsable à grand volume doit un stockage sur le territoire (PIPL art. 40 ; LSC art. 39, anciennement art. 37)
- ✓ Une voie légale sur le territoire existe — cartographier, localiser, diffuser ; sans reconstruction ni migration
Ce que la documentation officielle de Proofpoint dit de la Chine
| Fait | Source primaire |
|---|---|
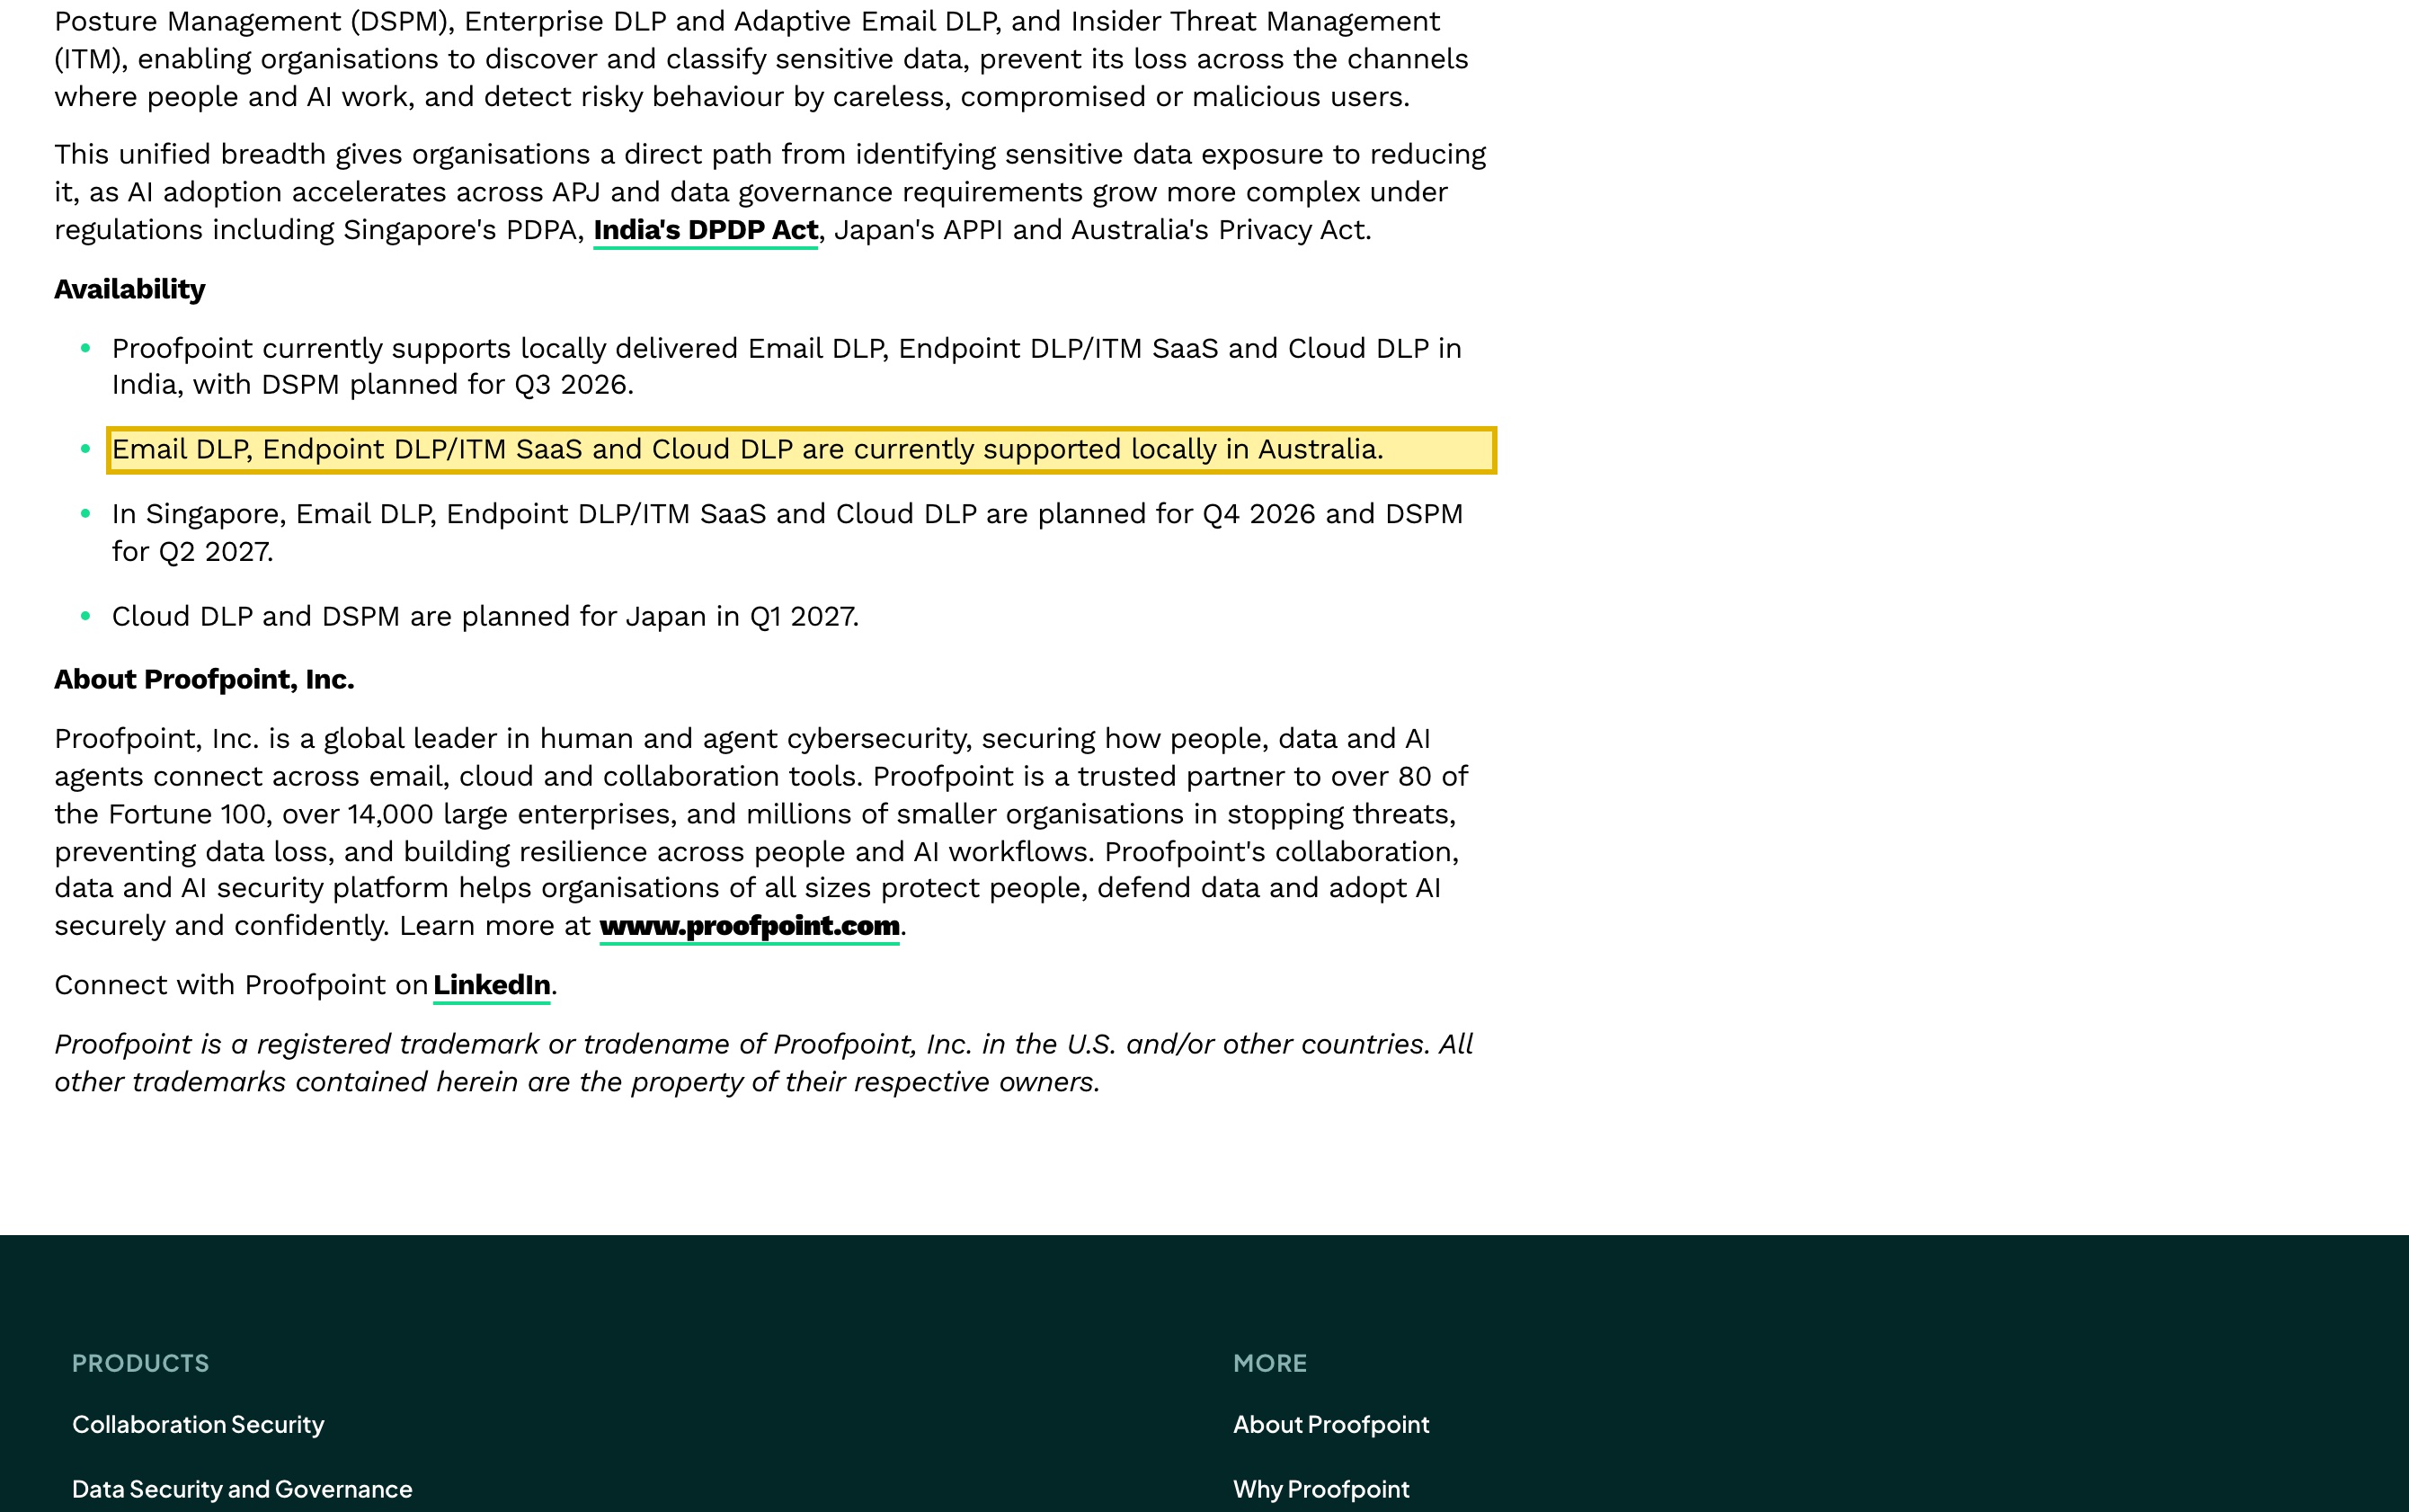
| Proofpoint localise les données là où la réglementation l'exige — mais pas en Chine continentale. Son expansion de souveraineté des données du 1er septembre 2026 ajoute un hébergement sur le territoire à Singapour, en Inde, au Japon et en Australie (rejoignant les sites existants UE, États-Unis et un site EAU de 2025) : "Email DLP, Endpoint DLP/ITM SaaS and Cloud DLP are currently supported locally in Australia." Aucun centre de données en Chine continentale ne figure au tableau, de sorte que le contenu des courriels et les correspondances DLP venus de Chine reposent sur une région à l'étranger. | Proofpoint — Proofpoint Expands Data Security Capabilities across Asia Pacific and Japan, consulté le 2026-10-10 |
| Proofpoint énumère ses régions de stockage comme les États-Unis, l'UE et l'APAC — aucune en Chine. Sa propre documentation indique que les options de stockage couvrent la "APAC region on top of our options within the U.S. and European Union (EU) regions" et que "The storage for the APAC region is based out of Japan and the EU region is based out of Germany." La région la plus proche du continent est le Japon ; il n'y a aucune option en Chine continentale à sélectionner. | Proofpoint — Information Protection data storage (blog), consulté le 2026-10-10 (publié le 2021-10-19) |
| Acheminer le courrier chinois par une région Proofpoint à l'étranger est un transfert transfrontalier au titre de la PIPL. Les articles 38 à 40 de la PIPL font peser l'obligation sur le responsable de traitement — vous, l'exploitant, non Proofpoint le sous-traitant — d'informer, d'obtenir un consentement distinct, et de satisfaire un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Le contenu des courriels inclut couramment des informations personnelles sensibles au sens de l'article 28 (santé, finances, pièces d'identité), qui portent une exigence plus élevée. | PIPL, chapitre III, articles 38 à 43 ; article 28 |
| Un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit conserver sur le continent les informations personnelles du continent. Les informations personnelles et les données importantes collectées en Chine doivent y être stockées (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l'article 37 — l'amendement 2025, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée). Un cloud de sécurité de la messagerie à l'étranger sans région en Chine continentale ne peut structurellement satisfaire cette obligation. | PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour une organisation qui exploite Proofpoint sur des boîtes aux lettres en Chine continentale, le premier réflexe est de vérifier si le courrier s’achemine encore — et c’est généralement le cas. Ce n’est pas là que se règle la décision chinoise. Proofpoint est un cloud de sécurité e-mail, d’archivage et de prévention des pertes de données, et pour faire son travail il doit ingérer la chose même qu’une entreprise veut le plus protéger : pour filtrer le courrier entrant et sortant, il achemine chaque message par son propre cloud en temps réel ; son Enterprise Archive conserve les corps de messages complets ; Targeted Attack Protection fait détoner les URL et pièces jointes dans ce cloud ; et Email et Cloud DLP analysent le contenu à la recherche de correspondances de données sensibles. La vraie question est donc de résidence — où tout ce contenu d’e-mail a le droit de venir reposer, et si l’envoyer au cloud de Proofpoint a franchi la frontière. L’ironie est exacte : l’outil acheté pour sécuriser votre e-mail est lui-même une voie transfrontalière à l’étranger pour celui-ci.
Cette posture est fixée par l’emplacement des centres de données de Proofpoint, non par un test de temps de chargement. Sa sécurité e-mail est délivrée sous le nom de Proofpoint on Demand (Email Protection) : le courrier est pointé vers le cloud de Proofpoint, filtré là, et chaque locataire est provisionné sur un cluster régional. Proofpoint a ajouté des centres de données sur le territoire partout où apparaît une demande de souveraineté des données — un stockage sur le territoire en Australie pour Email Protection et ses produits de sécurité des données, un site aux Émirats arabes unis en 2025, et, dans son annonce de souveraineté des données de septembre 2026, des centres de données locaux à Singapour, en Inde et au Japon, le tout articulé autour de l’idée de garder les données « hébergées là où la réglementation l’exige ». Sa propre documentation de stockage régional liste les États-Unis, l’Union européenne (hébergée en Allemagne) et l’APAC (hébergée au Japon). Aucune de ces régions n’est en Chine continentale — de sorte que, dès l’instant où un contenu d’e-mail recueilli en Chine atterrit dans une région Proofpoint des États-Unis, de l’UE ou du Japon, vous avez effectué un transfert transfrontalier, et un autre corps de droit décide si c’était autorisé.
Proofpoint en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Proofpoint — et au regard du droit chinois |
|---|---|
| Où les données d'e-mail reposent physiquement | La sécurité e-mail de Proofpoint (Proofpoint on Demand / Email Protection), Targeted Attack Protection, Enterprise Archive et Email/Cloud DLP sont délivrés depuis des centres de données régionaux. Ses propres documents situent le stockage aux États-Unis, dans l'UE (hébergée en Allemagne) et en APAC (hébergée au Japon), avec des options sur le territoire ajoutées en Australie, un site aux Émirats arabes unis (2025) et des centres de données locaux en cours de déploiement en Inde et à Singapour. Son expansion de souveraineté des données localise « là où la réglementation l'exige » — mais ne nomme aucun centre de données en Chine continentale. |
| Ce qu'il ingère, et pourquoi la résidence mord | Pour filtrer le courrier, chaque message entrant et sortant transite par le cloud de Proofpoint en temps réel ; Enterprise Archive conserve les corps de messages complets, Targeted Attack Protection fait détoner les URL et pièces jointes dans le cloud, et Email/Cloud DLP analysent le contenu à la recherche de correspondances de données sensibles. C'est tout le contenu de l'e-mail d'entreprise — couramment des informations personnelles sensibles de l'article 28 (santé, finances, identifiant gouvernemental) et des secrets d'affaires — concentré dans le cloud du fournisseur. |
| Le courrier de vos utilisateurs en Chine dans ce cloud | Le contenu d'e-mail, les pièces jointes, les copies d'archive et les correspondances DLP générés en Chine et traités ou détenus dans une région Proofpoint à l'étranger sont un transfert transfrontalier (数据出境) que la PIPL régit : information, un consentement distinct et un mécanisme de transfert (PIPL articles 38 à 40). Le responsable de traitement sur la sellette, c'est vous, l'exploitant — non Proofpoint (détenu par Thoma Bravo depuis 2021), le sous-traitant. |
| Obligation de stockage sur le territoire | Un opérateur d'infrastructure d'information critique ou un responsable à grand volume est soumis à une obligation de stockage sur le territoire qu'un cloud d'e-mail à l'étranger ne peut satisfaire — les informations personnelles et les données importantes du continent doivent rester sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — l'amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée. |
| Est-ce accessible ? | Traitez l'accessibilité comme la moitié diffusion, non comme la question — l'acheminement du courrier vers le cloud de Proofpoint fonctionne généralement depuis le continent. Le levier légal consiste à garder la couche de données de sécurité e-mail de Chine sur le territoire (un équivalent agréé sur le territoire ou souverain ; une passerelle sur site héritée inspecte le courrier sur le territoire, mais le sandbox cloud, l'archive et l'analytique DLP n'ont aucune région sur le continent). Toute surface tournée vers la Chine — la console d'administration, la page de quarantaine/digest pour l'utilisateur final — nécessite une déclaration ICP liée à une ressource d'hébergement sur le continent (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT). |
Où les données reposent réellement
La posture Chine de Proofpoint est fixée par l’emplacement de ses centres de données, non par un test de temps de chargement. Sa sécurité e-mail est délivrée sous le nom de Proofpoint on Demand (Email Protection) : le courrier est pointé vers le cloud de Proofpoint, filtré là, et chaque locataire client est provisionné sur un cluster régional. Proofpoint a ajouté des centres de données sur le territoire partout où apparaît une demande de souveraineté des données — un stockage sur le territoire en Australie pour Email Protection et ses produits de sécurité des données, un site aux Émirats arabes unis en 2025, et, dans son annonce de souveraineté des données de septembre 2026, des centres de données locaux à Singapour, en Inde et au Japon. Sa propre documentation de stockage régional est claire sur le reste : les options de stockage couvrent la “APAC region on top of our options within the U.S. and European Union (EU) regions,” et “the storage for the APAC region is based out of Japan and the EU region is based out of Germany.” La région la plus proche du continent est le Japon. Il n’y a aucune région en Chine continentale sur cette carte, et aucune option de résidence des données en Chine à sélectionner.
L’image honnête de l’auto-hébergement est mitigée, et mérite d’être énoncée clairement plutôt que survendue. Une passerelle e-mail sur site héritée existe encore et peut inspecter le courrier sur une infrastructure que vous exploitez — y compris sur le sol du continent — mais la valeur moderne de Proofpoint réside dans le cloud : le sandboxing d’URL et de pièces jointes de Targeted Attack Protection, Enterprise Archive, Cloud DLP et son analytique de renseignement sur les menaces sont des services délivrés dans le cloud, sans région en Chine continentale à sélectionner. Ainsi « exécutez-le simplement sur site en Chine » n’est qu’un levier partiel ; la voie pratique sur le territoire est un équivalent agréé sur le territoire ou souverain pour les données qui doivent rester — un déploiement qui s’exécute sur le sol du continent, non une connexion renvoyée vers le cloud à l’étranger.
Ce qu’il ingère, ce sont des informations personnelles
La question de la résidence est plus aiguë pour la sécurité e-mail que pour presque tout autre outil, en raison de ce que Proofpoint traite. Toute sa fonction est de tout voir : pour filtrer le courrier, il traite le contenu complet de chaque message entrant et sortant en temps réel ; Enterprise Archive conserve ensuite ces corps de messages pendant des années ; Targeted Attack Protection téléverse et fait détoner les pièces jointes et réécrit les URL ; et Email et Cloud DLP existent précisément pour lire le contenu et signaler les correspondances de données sensibles. Ce sont les données opérationnelles les plus sensibles qu’une entreprise détienne — correspondance d’entreprise, contrats, identifiants, et couramment des informations personnelles sensibles de l’article 28 telles que données de santé, financières et d’identifiant gouvernemental, ainsi que des secrets d’affaires. L’outil que vous avez déployé pour protéger l’e-mail est, par conception, le seul endroit où tout cet e-mail est concentré.
Une fois ce contenu recueilli auprès d’utilisateurs en Chine et traité ou stocké dans une région Proofpoint des États-Unis, de l’UE ou du Japon, l’y déplacer est un transfert transfrontalier d’informations personnelles au titre de la loi chinoise sur la protection des informations personnelles. La PIPL fait peser l’obligation sur le responsable de traitement — vous, l’organisation dont c’est le courrier, non Proofpoint le sous-traitant : les articles 38 à 40 imposent une information, un consentement distinct de tout accord informatique ou d’emploi général, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Deux autres régimes peuvent mordre. Au-delà de certains seuils de volume, lorsque les données constituent des « données importantes », ou lorsque vous êtes opérateur d’infrastructure d’information critique, le transfert peut exiger l’évaluation de sécurité pour l’exportation de données de Chine (数据出境安全评估) avant que quoi que ce soit ne parte. Et si vous êtes opérateur d’infrastructure d’information critique ou responsable à grand volume, la loi sur la cybersécurité article 39 (anciennement l’article 37), avec l’article 40 de la PIPL, impose que les informations personnelles générées en Chine soient stockées en Chine — une obligation de stockage sur le territoire qu’un cloud d’e-mail à l’étranger ne peut satisfaire, quelle que soit la région où siège le locataire. Rien de cela ne dépend de la vitesse à laquelle un message est analysé ; cela dépend de savoir si le contenu avait une base légale pour s’y trouver, et en quel volume.
L’exploiter sur un cloud sans région Chine ne satisfait pas l’obligation de résidence — et ce qui la satisfait
Le geste évident est de changer la région du locataire en gardant les données en place — mais chaque région qu’offre Proofpoint est hors du continent, aucune ne résout donc une obligation de résidence chinoise. Déplacer un locataire de la région américaine vers la région UE ou Japon ne fait que relocaliser le transfert transfrontalier ; cela n’y met pas fin, et cela n’amène certainement pas les données sur le territoire. Garder les données de sécurité e-mail de Chine sur le territoire signifie mettre en place une voie de traitement légale sur le territoire pour ces données — un équivalent agréé sur le territoire ou en cloud souverain pour le filtrage, l’archive et la DLP qui doivent rester — et n’envoyer à Proofpoint à l’étranger que ce qui peut légalement partir. Ce partage, ce qui doit rester et ce qui peut partir, est le cœur du travail, et c’est une question juridique avant d’être technique. Vous n’avez pas à migrer hors de Proofpoint pour y parvenir : 21YunBox est une couche de conformité qui se place devant le stack que vous exploitez déjà.
Il s’agit d’une image des risques, pas d’un verdict. Devoir un consentement distinct, un mécanisme de transfert, une évaluation de sécurité pour l’exportation de données, un stockage sur le territoire, une déclaration ICP, ou une combinaison, dépend de votre entité, de vos volumes de données, de la part du courrier qui est sensible ou appartient à des personnes en Chine, et de qui sont vos utilisateurs — à régler avec un conseil avant de vous y fier.
La voie légale — cartographier, localiser, diffuser
Vous n’avez pas à abandonner Proofpoint pour l’exploiter légalement en Chine continentale. 21YunBox est une couche de conformité, pas une migration — et, pour une plateforme que vous exploitez déjà, un partenaire aux côtés de votre stack, non un concurrent. Il y a trois mouvements, et ils s’articulent.
Cartographier. Notre équipe conformité Chine lit vos obligations transfrontalières, de résidence des données et de localisation des données (OIIC) au titre de la PIPL au regard de votre entité réelle, de vos volumes de données et de la personne dont votre e-mail, votre archive et votre DLP ingèrent les informations personnelles — de sorte que l’exposition soit écrite avant que quoi que ce soit ne soit déplacé.
Localiser. Parce que le risque est l’endroit où repose le contenu de l’e-mail, nous gardons la couche de données de sécurité e-mail de Chine sur le territoire — sur un équivalent agréé sur le territoire ou en cloud souverain pour le filtrage, l’archive et la DLP qui doivent rester sur le sol du continent — de sorte que le contenu que la Chine impose de garder dans le pays y reste. Localiser signifie un déploiement légal sur le territoire de cette couche, non une connexion renvoyée vers un point de terminaison à l’étranger ; seul le sous-ensemble minimisé et légalement transférable franchit jamais.
Diffuser. Pour toute surface tournée vers la Chine devant la plateforme — la console d’administration, le portail de reporting, la page de quarantaine et de digest pour l’utilisateur final que vos utilisateurs du continent atteignent — le 21YunBox Optimizer fournit une diffusion déclarée (ICP) et sur le territoire, devant le stack que vous exploitez déjà. Sans reconstruction, sans second code. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte ; tout l’enjeu est une voie légale, déclarée et sur le territoire.
L’objectif est simple : votre déploiement Proofpoint s’exécute de manière légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données (article 39)
- Les Mesures d’évaluation de sécurité pour l’exportation de données de Chine
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Proofpoint a-t-il un centre de données en Chine continentale ?
Non. Proofpoint livre son cloud de sécurité de la messagerie, d'archivage et de DLP depuis des centres de données régionaux aux États-Unis, dans l'UE (Allemagne), au Japon, en Australie, aux EAU, en Inde et à Singapour. Ses propres expansions de souveraineté des données ajoutent un hébergement sur le territoire là où la réglementation l'exige, mais aucune n'est en Chine continentale — de sorte que le contenu des courriels et les données DLP recueillis en Chine viennent reposer sur une région à l'étranger.
Est-il illégal d'utiliser Proofpoint pour la messagerie en Chine ?
Pas en soi. Le point en jeu est le transfert transfrontalier d'informations personnelles : pour filtrer le courrier, Proofpoint l'achemine par un cloud à l'étranger, et la PIPL permet ce transfert si vous informez, obtenez un consentement distinct et satisfaites un mécanisme de transfert. Le fait de devoir en outre satisfaire une obligation de localisation des données dépend de votre rôle (par exemple, si vous êtes opérateur d'infrastructure d'information critique) et de vos volumes de données. Traitez-le comme un risque à régler avec un conseil, non comme une interdiction générale.
Proofpoint peut-il s'exécuter sur site en Chine pour garder les données de messagerie sur le territoire ?
En partie. Une passerelle de messagerie héritée sur site peut inspecter le courrier sur une infrastructure que vous exploitez en Chine, mais l'analytique moderne de Proofpoint — bac à sable pour pièces jointes/URL, Enterprise Archive et Cloud DLP — est livrée dans le cloud, sans région en Chine continentale. 21YunBox cartographie votre exposition, met en place un équivalent légal sur le territoire ou sous licence souveraine pour les données qui doivent rester, et diffuse toute console tournée vers la Chine sur une infrastructure déclarée (ICP) — sans reconstruction. Obtenez une évaluation de conformité.






















