Funktioniert Proofpoint in China? Datenresidenz, Lokalisierung und PIPL-Grenztransfer
Proofpoints E-Mail-Sicherheits-, Archiv- und DLP-Cloud läuft auf regionalen Rechenzentren — USA, EU (Deutschland), Japan, Australien, VAE, Indien und Singapur — ohne Festland-China-Region. Mail zu filtern, leitet sie durch diese Offshore-Cloud, sodass E-Mail-Inhalt und DLP-Treffer aus China die Grenze überqueren: ein PIPL-Transfer. Ein Blick zuerst auf die Compliance: wo Proofpoint Ihre E-Mail-Daten ruhen lässt.
Funktioniert Proofpoint in China?
Ob Proofpoint in China funktioniert, ist eine Datenresidenzfrage, keine Erreichbarkeitsfrage — und für eine E-Mail-Sicherheits-Cloud hat sie eine scharfe Kante.
Proofpoint ist eine E-Mail-Sicherheits-, Archiv- und Data-Loss-Prevention-Cloud: Um Mail zu filtern, leitet es jede eingehende und ausgehende Nachricht in Echtzeit durch sein eigenes regionales Rechenzentrum, sein Enterprise Archive behält vollständige Nachrichtentexte, Targeted Attack Protection detoniert URLs und Anhänge in der Cloud, und Email/Cloud DLP scannen Inhalt nach Treffern sensibler Daten. Diese Regionen sind in den USA, der EU (Deutschland), Japan, Australien, den VAE, Indien und Singapur — keine in Festlandchina —, sodass E-Mail-Inhalt und DLP-Treffer, die von Ihren China-Nutzern gesammelt werden, im Ausland zur Ruhe kommen. Das ist ein grenzüberschreitender Transfer, den PIPL regelt (oft sensible personenbezogene Daten nach Art. 28) und, für einen CIIO oder hochvolumigen Verarbeiter, eine inländische Speicherpflicht, die eine Offshore-Cloud nicht erfüllen kann. Das Werkzeug, das zum Sichern Ihrer E-Mail gekauft wurde, ist selbst der Offshore-Pfad für sie.
Dies ist eine Risikokarte, kein Urteil — Ihre Pflichten hängen von Ihren Datenmengen und Ihrer Rolle ab. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ! Eingehende/ausgehende Mail transitiert Proofpoints Offshore-Cloud in Echtzeit, um sie zu filtern
- ! Regionen: USA, EU, Japan, Australien, VAE, Indien, Singapur — keine in Festlandchina
- ✕ Es existiert kein Festland-China-Proofpoint-Rechenzentrum zum Wählen
- ! Archiv, TAP-Sandbox und DLP konzentrieren vollständigen E-Mail-Inhalt — oft sensible PI nach Art. 28
- ! CIIO / hochvolumiger Verarbeiter schuldet inländische Speicherung (PIPL 40; CSL 39, vormals 37)
- ✓ Ein rechtmäßiger inländischer Weg existiert — kartieren, lokalisieren, ausliefern; kein Neuaufbau, keine Migration
Was die offizielle Proofpoint-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
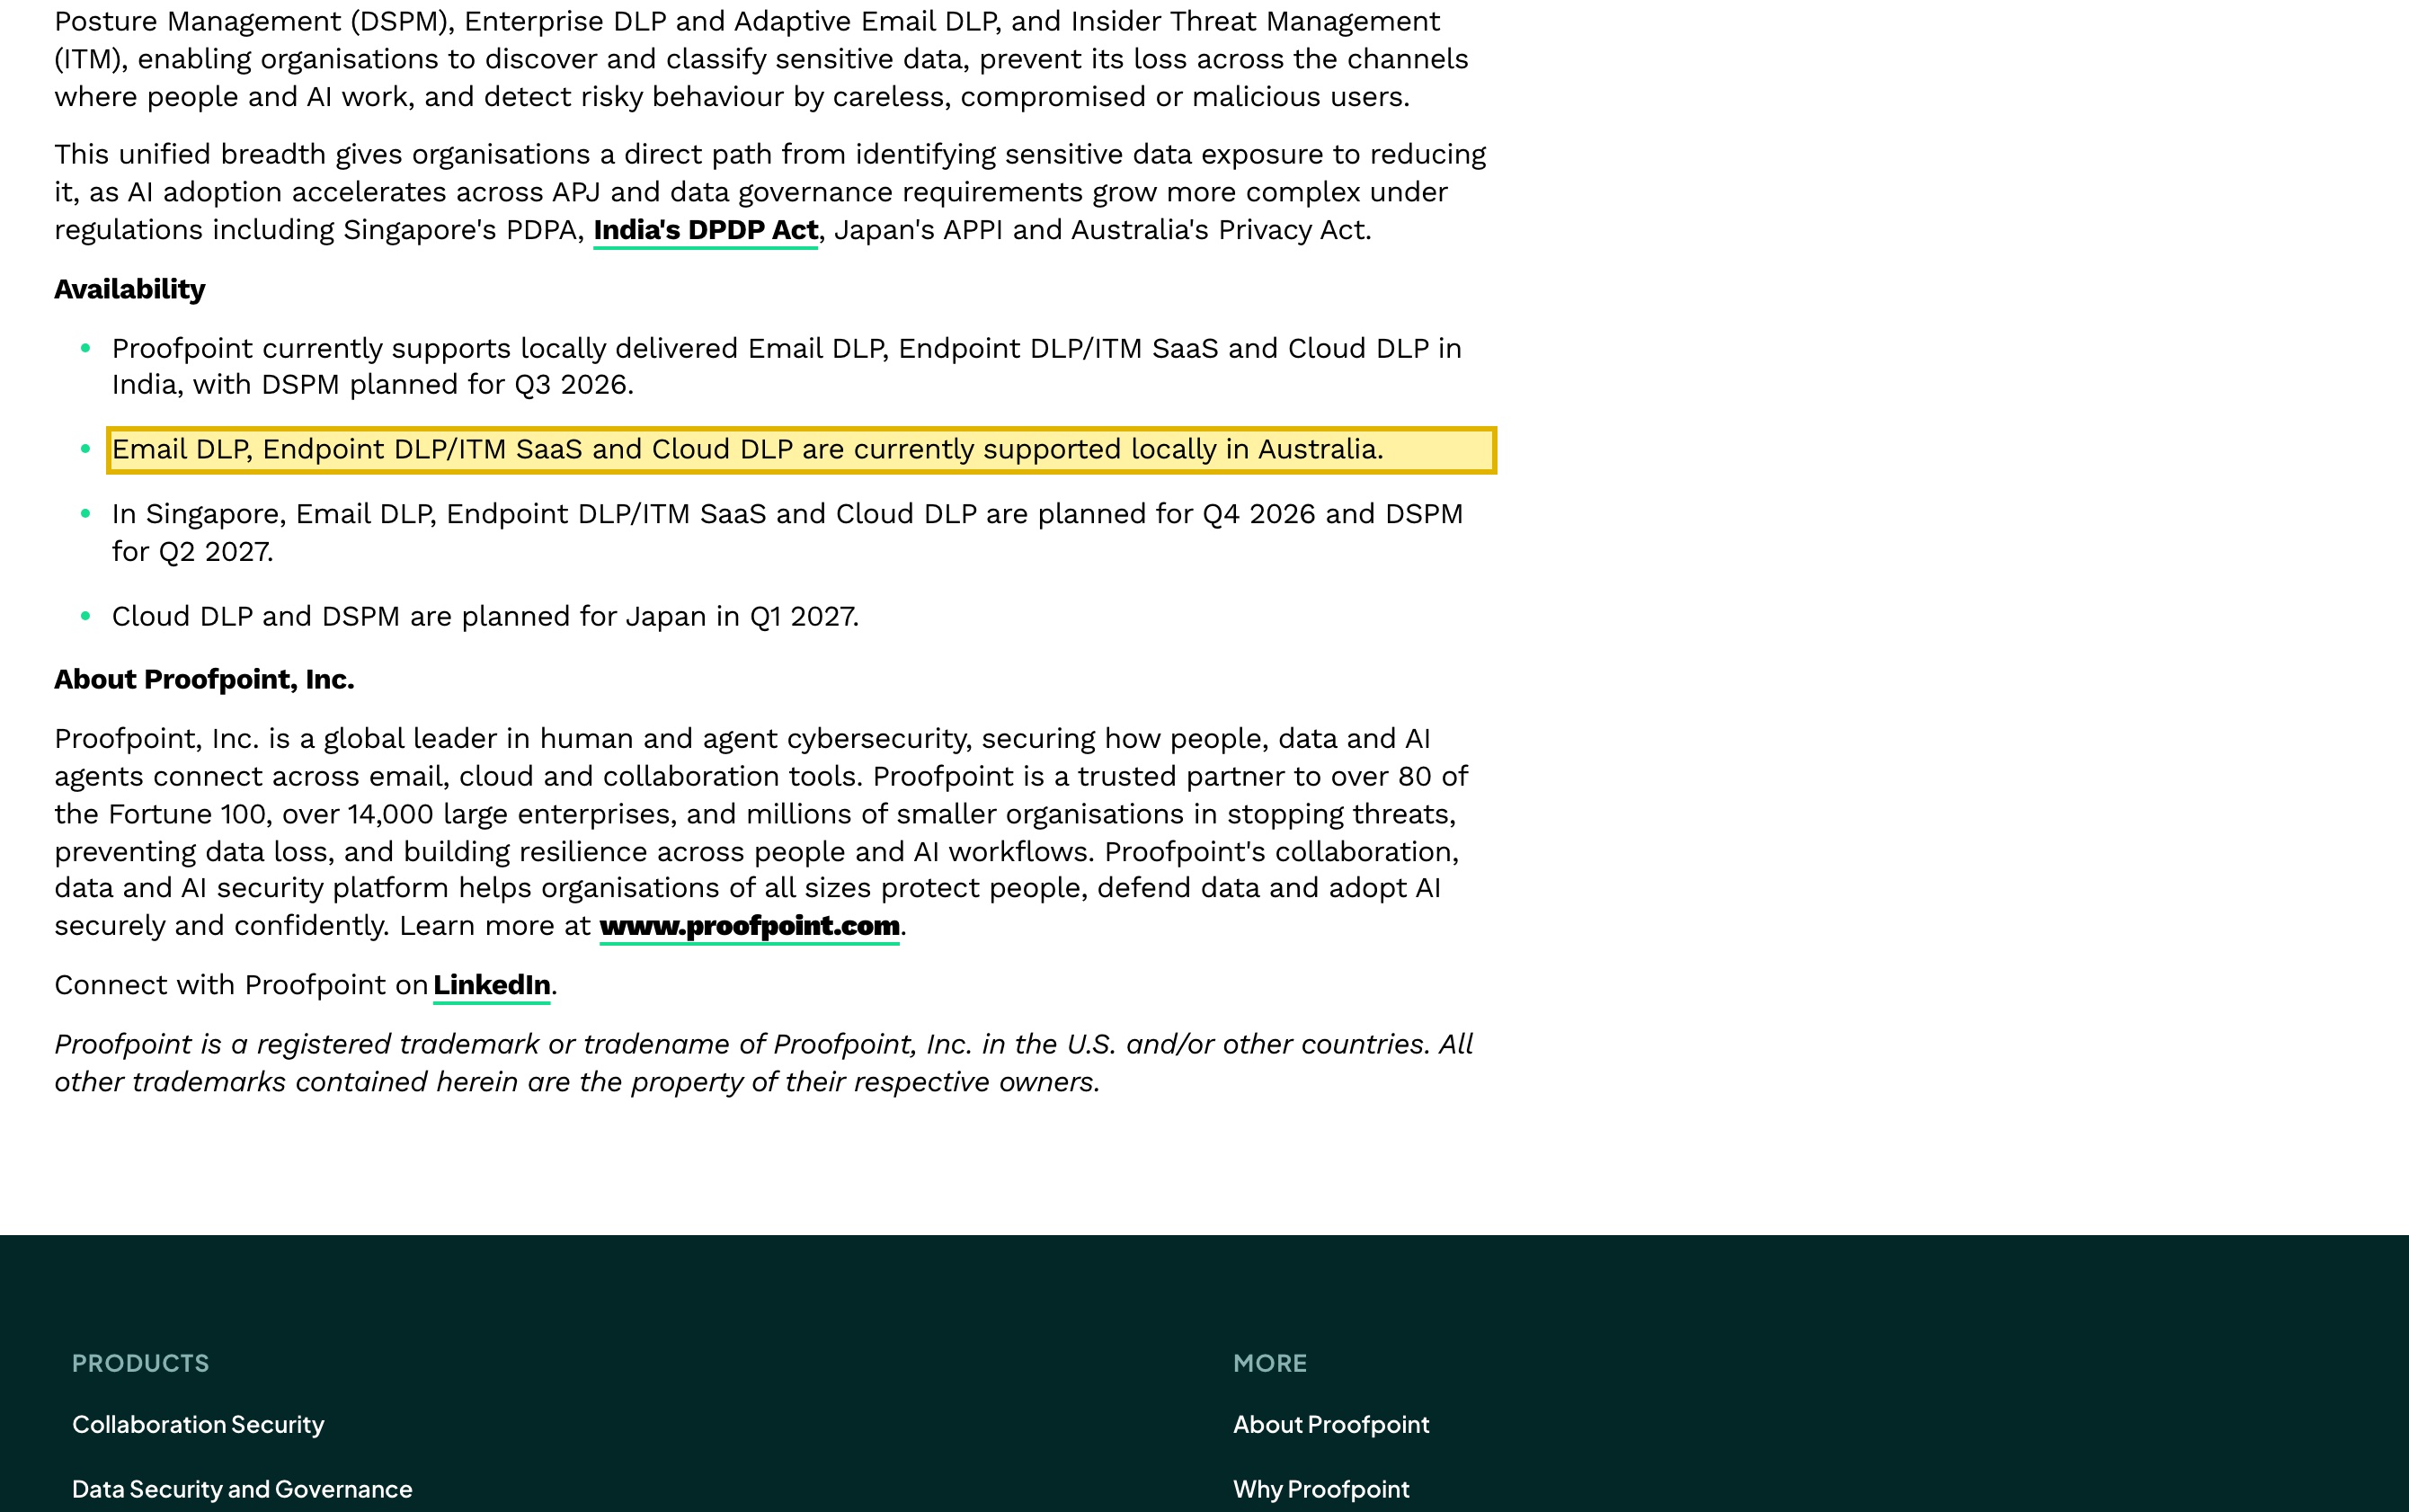
| Proofpoint lokalisiert Daten, wo Vorschriften es verlangen — aber nicht in Festlandchina. Seine Datensouveränitäts-Erweiterung vom 1. September 2026 fügt inländisches Hosting in Singapur, Indien, Japan und Australien hinzu (neben bestehenden EU-, US- und einem VAE-Standort 2025): „Email DLP, Endpoint DLP/ITM SaaS and Cloud DLP are currently supported locally in Australia“. Kein Festland-China-Rechenzentrum erscheint im Verzeichnis, sodass E-Mail-Inhalt und DLP-Treffer aus China auf einer Offshore-Region ruhen. | Proofpoint — Proofpoint Expands Data Security Capabilities across Asia Pacific and Japan, abgerufen 2026-10-10 |
| Proofpoint zählt seine Speicherregionen als die USA, die EU und APAC auf — keine in China. Seine eigene Dokumentation sagt, Speicheroptionen decken „APAC region on top of our options within the U.S. and European Union (EU) regions“ ab und dass „The storage for the APAC region is based out of Japan and the EU region is based out of Germany“. Die nächste Region zum Festland ist Japan; es gibt keine Festland-China-Option zum Wählen. | Proofpoint — Information Protection data storage (blog), abgerufen 2026-10-10 (veröffentlicht 2021-10-19) |
| China-E-Mail durch eine Offshore-Proofpoint-Region zu leiten, ist ein grenzüberschreitender Transfer nach PIPL. PIPL Art. 38–40 legen die Pflicht auf den Verarbeiter — Sie, den Betreiber, nicht Proofpoint, den Auftragsverarbeiter —, Mitteilung zu erteilen, eine gesonderte Einwilligung einzuholen und einen Transfermechanismus zu erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. E-Mail-Inhalt enthält regelmäßig sensible personenbezogene Daten nach Art. 28 (Gesundheit, Finanzen, Behörden-ID), die eine höhere Schwelle tragen. | PIPL Chapter III, Articles 38–43; Article 28 |
| Ein CIIO oder hochvolumiger Verarbeiter muss personenbezogene Festland-Daten im Festland halten. In China erhobene personenbezogene Daten und wichtige Daten müssen in China gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die Novelle 2025, in Kraft seit 1. Januar 2026, hat den Datenlokalisierungsartikel von 37 auf 39 umnummeriert, inhaltlich unverändert). Eine Offshore-E-Mail-Sicherheits-Cloud ohne Festland-China-Region kann diese Pflicht strukturell nicht erfüllen. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37) |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für eine Organisation, die Proofpoint über Postfächer in Festlandchina betreibt, ist der erste Instinkt, zu prüfen, ob Mail noch geroutet wird — und das wird sie im Allgemeinen. Dort wird die China-Entscheidung nicht geklärt. Proofpoint ist eine E-Mail-Sicherheits-, Archiv- und Data-Loss-Prevention-Cloud, und um seine Arbeit zu tun, muss es genau das aufnehmen, was ein Unternehmen am meisten geschützt haben will: Um eingehende und ausgehende Mail zu filtern, leitet es jede Nachricht in Echtzeit durch seine eigene Cloud; sein Enterprise Archive behält vollständige Nachrichtentexte; Targeted Attack Protection detoniert URLs und Anhänge in dieser Cloud; und Email und Cloud DLP scannen Inhalt nach Treffern sensibler Daten. Die eigentliche Frage ist also eine Residenzfrage — wo all dieser E-Mail-Inhalt zur Ruhe kommen darf und ob das Senden an Proofpoints Cloud die Grenze überquert hat. Die Ironie ist exakt: Das Werkzeug, das zum Sichern Ihrer E-Mail gekauft wurde, ist selbst ein Offshore-Grenzpfad für sie.
Diese Haltung wird davon gesetzt, wo Proofpoints Rechenzentren sind, nicht von einem Ladezeit-Test. Seine E-Mail-Sicherheit wird als Proofpoint on Demand (Email Protection) geliefert: Mail wird auf Proofpoints Cloud gerichtet, dort gefiltert, und jeder Tenant wird auf einem regionalen Cluster bereitgestellt. Proofpoint hat inländische Rechenzentren hinzugefügt, wo immer Datensouveränitäts-Nachfrage erscheint — Onshore-Speicherung in Australien für Email Protection und seine Datensicherheitsprodukte, einen Standort in den Vereinigten Arabischen Emiraten 2025 und, in seiner Datensouveränitäts-Ankündigung vom September 2026, lokale Rechenzentren in Singapur, Indien und Japan, alle gerahmt darum, Daten „hosted where regulations require it“ (gehostet, wo Vorschriften es verlangen) zu halten. Seine eigene regionale Speicherdokumentation listet die Vereinigten Staaten, die Europäische Union (gehostet in Deutschland) und APAC (gehostet in Japan). Nicht eine dieser Regionen ist in Festlandchina — in dem Moment also, in dem in China gesammelter E-Mail-Inhalt in einer US-, EU- oder Japan-Proofpoint-Region landet, haben Sie einen grenzüberschreitenden Transfer gemacht, und ein separater Rechtskörper entscheidet, ob das erlaubt war.
Proofpoint in China auf einen Blick
| Worüber es entscheidet | In Proofpoints eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo die E-Mail-Daten physisch ruhen | Proofpoints E-Mail-Sicherheit (Proofpoint on Demand / Email Protection), Targeted Attack Protection, Enterprise Archive und Email/Cloud DLP werden aus regionalen Rechenzentren geliefert. Seine eigenen Aufzeichnungen verorten die Speicherung in den Vereinigten Staaten, der EU (gehostet in Deutschland) und APAC (gehostet in Japan), mit Onshore-Optionen in Australien, einem VAE-Standort (2025) und lokalen Rechenzentren, die in Indien und Singapur ausgerollt werden. Seine Datensouveränitäts-Erweiterung lokalisiert „where regulations require it“ — aber nennt kein Festland-China-Rechenzentrum. |
| Was es aufnimmt, und warum Residenz beißt | Um Mail zu filtern, transitiert jede eingehende und ausgehende Nachricht Proofpoints Cloud in Echtzeit; Enterprise Archive behält vollständige Nachrichtentexte, Targeted Attack Protection detoniert URLs und Anhänge in der Cloud, und Email/Cloud DLP scannen Inhalt nach Treffern sensibler Daten. Das ist der vollständige Inhalt der Unternehmens-E-Mail — regelmäßig sensible personenbezogene Daten nach Art. 28 (Gesundheit, Finanzen, Behörden-ID) und Geschäftsgeheimnisse — konzentriert in der Cloud des Anbieters. |
| Die Mail Ihrer China-Nutzer in dieser Cloud | E-Mail-Inhalt, Anhänge, Archivkopien und DLP-Treffer, die in China erzeugt und in einer Offshore-Proofpoint-Region verarbeitet oder gehalten werden, sind ein grenzüberschreitender Transfer (数据出境), den PIPL regelt: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (PIPL Art. 38–40). Der Verarbeiter am Haken sind Sie, der Betreiber — nicht Proofpoint (seit 2021 im Besitz von Thoma Bravo), der Auftragsverarbeiter. |
| Inländische Speicherpflicht | Ein Betreiber kritischer Informationsinfrastruktur oder hochvolumiger Verarbeiter schuldet eine inländische Speicherpflicht, die eine Offshore-E-Mail-Cloud nicht erfüllen kann — personenbezogene Daten und wichtige Daten des Festlands müssen im Festland bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — die Novelle 2025 des Cybersicherheitsgesetzes, in Kraft seit 1. Januar 2026, hat den Datenlokalisierungsartikel von 37 auf 39 umnummeriert, inhaltlich unverändert. |
| Ist es erreichbar? | Behandeln Sie Erreichbarkeit als die Auslieferungshälfte, nicht als die Frage — das Mail-Routing zu Proofpoints Cloud funktioniert im Allgemeinen aus dem Festland. Der rechtmäßige Hebel ist, die China-E-Mail-Sicherheits-Datenschicht im Inland zu halten (ein lizenziertes inländisches oder Sovereign-Äquivalent; ein Legacy-On-Premises-Gateway inspiziert Mail im Inland, aber die Cloud-Sandbox, das Archiv und die DLP-Analytik haben keine Festland-Region). Jede auf China ausgerichtete Oberfläche — die Admin-Konsole, die Endnutzer-Quarantäne/-Digest-Seite — braucht eine ICP-Beian, gebunden an eine Festland-Hosting-Ressource (Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33). |
Wo die Daten tatsächlich ruhen
Proofpoints China-Haltung wird davon gesetzt, wo seine Rechenzentren sind, nicht von einem Ladezeit-Test. Seine E-Mail-Sicherheit wird als Proofpoint on Demand (Email Protection) geliefert: Mail wird auf Proofpoints Cloud gerichtet, dort gefiltert, und jeder Kunden-Tenant wird auf einem regionalen Cluster bereitgestellt. Proofpoint hat inländische Rechenzentren hinzugefügt, wo immer Datensouveränitäts-Nachfrage erscheint — Daten onshore in Australien für Email Protection und seine Datensicherheitsprodukte gespeichert, einen Standort in den Vereinigten Arabischen Emiraten 2025 und, in seiner Datensouveränitäts-Ankündigung vom September 2026, lokale Rechenzentren in Singapur, Indien und Japan. Seine eigene regionale Speicherdokumentation ist über den Rest klar: Speicheroptionen decken „APAC region on top of our options within the U.S. and European Union (EU) regions“ (APAC-Region zusätzlich zu unseren Optionen innerhalb der US- und EU-Regionen) ab, und „the storage for the APAC region is based out of Japan and the EU region is based out of Germany“ (die Speicherung für die APAC-Region ist aus Japan und die EU-Region aus Deutschland heraus). Die nächste Region zum Festland ist Japan. Es gibt keine Festland-China-Region auf dieser Karte und keine China-Datenresidenz-Option zum Wählen.
Das ehrliche Bild beim Selbst-Hosting ist gemischt und wert, klar gesagt statt überverkauft zu werden. Ein Legacy-On-Premises-E-Mail-Gateway existiert noch und kann Mail auf Infrastruktur inspizieren, die Sie betreiben — auch auf Festland-Boden —, aber Proofpoints moderner Wert sitzt in der Cloud: Das URL- und Anhangs-Sandboxing von Targeted Attack Protection, Enterprise Archive, Cloud DLP und seine Threat-Intelligence-Analytik sind Cloud-gelieferte Dienste ohne Festland-China-Region zum Wählen. „Betreiben Sie es einfach On-Prem in China“ ist also nur ein teilweiser Hebel; der praktische inländische Weg ist ein rechtmäßiges inländisches oder lizenziertes Sovereign-Äquivalent für die Daten, die bleiben müssen — ein Deployment, das auf Festland-Boden läuft, nicht eine Verbindung, die zur Offshore-Cloud zurückgeleitet wird.
Was es aufnimmt, sind personenbezogene Daten
Die Residenzfrage ist für E-Mail-Sicherheit schärfer als für fast jedes andere Werkzeug, wegen dessen, was Proofpoint handhabt. Seine ganze Funktion ist, alles zu sehen: Um Mail zu filtern, verarbeitet es den vollständigen Inhalt jeder eingehenden und ausgehenden Nachricht in Echtzeit; Enterprise Archive behält diese Nachrichtentexte dann jahrelang; Targeted Attack Protection lädt Anhänge hoch und detoniert sie und schreibt URLs um; und Email und Cloud DLP existieren genau, um Inhalt zu lesen und Treffer sensibler Daten zu markieren. Das sind die sensibelsten operativen Daten, die ein Unternehmen hält — Unternehmenskorrespondenz, Verträge, Zugangsdaten und regelmäßig sensible personenbezogene Daten nach Art. 28 wie Gesundheits-, Finanz- und Behörden-ID-Daten, plus Geschäftsgeheimnisse. Das Werkzeug, das Sie deployten, um E-Mail zu schützen, ist von Bauart her der einzige Ort, an dem all diese E-Mail konzentriert ist.
Sobald dieser Inhalt von Nutzern in China gesammelt und in einer US-, EU- oder Japan-Proofpoint-Region verarbeitet oder gespeichert ist, ist seine Bewegung dorthin ein grenzüberschreitender Transfer personenbezogener Daten nach Chinas Gesetz zum Schutz personenbezogener Daten. PIPL legt die Pflicht auf den Verarbeiter — Sie, die Organisation, deren Mail es ist, nicht Proofpoint, den Auftragsverarbeiter: Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, getrennt von jeder allgemeinen IT- oder Arbeitsvereinbarung, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Zwei weitere Regime können beißen. Oberhalb bestimmter Mengenschwellen, wo die Daten als „wichtige Daten“ gelten, oder wo Sie ein Betreiber kritischer Informationsinfrastruktur sind, kann der Transfer Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) verlangen, bevor irgendetwas ausreist. Und sind Sie ein Betreiber kritischer Informationsinfrastruktur oder ein hochvolumiger Verarbeiter, verlangt Cybersicherheitsgesetz Art. 39 (vormals Art. 37), zusammen mit PIPL Art. 40, dass in China erzeugte personenbezogene Daten in China gespeichert werden — eine inländische Speicherpflicht, die eine Offshore-E-Mail-Cloud nicht erfüllen kann, egal in welcher Region der Tenant sitzt. Nichts davon hängt davon ab, wie schnell eine Nachricht gescannt wird; es hängt davon ab, ob der Inhalt eine Rechtsgrundlage hatte, dort zu sein, und in welcher Menge.
Es auf einer Cloud ohne China-Region zu betreiben, erfüllt die Residenzpflicht nicht — und was sie erfüllt
Der naheliegende Zug ist, die Region des Tenants zu wechseln und die Daten an Ort und Stelle zu halten — aber jede Region, die Proofpoint bietet, ist außerhalb des Festlands, keine löst also eine China-Residenzpflicht. Einen Tenant von der US-Region zur EU- oder Japan-Region zu bewegen, verlagert bloß den grenzüberschreitenden Transfer; es beendet ihn nicht, und es bringt die Daten gewiss nicht an Land. China-E-Mail-Sicherheits-Daten im Inland zu halten, heißt, einen rechtmäßigen inländischen Handhabungspfad für diese Daten aufzustellen — ein lizenziertes inländisches oder Sovereign-Cloud-Äquivalent für die Filterung, das Archiv und DLP, die bleiben müssen — und an Offshore-Proofpoint nur zu senden, was rechtmäßig ausreisen darf. Diese Aufteilung, was bleiben muss und was gehen darf, ist das Herz der Arbeit, und es ist eine Rechtsfrage, bevor es eine technische ist. Sie müssen nicht von Proofpoint migrieren, um dorthin zu gelangen: 21YunBox ist eine rechtskonforme Overlay, die vor dem Stack sitzt, den Sie bereits betreiben.
Dies ist eine Risikokarte, kein Urteil. Ob Sie eine gesonderte Einwilligung, einen Transfermechanismus, eine Datenexport-Sicherheitsbewertung, inländische Speicherung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihrer Gesellschaft, Ihren Datenmengen, wie viel der Mail sensibel ist oder Menschen in China gehört, und davon ab, wer Ihre Nutzer sind — am besten mit Rechtsbeistand zu klären, bevor Sie sich darauf verlassen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Sie müssen Proofpoint nicht aufgeben, um es rechtmäßig für Festlandchina zu betreiben. 21YunBox ist eine rechtskonforme Overlay, keine Migration — und, für eine Plattform, die Sie bereits betreiben, eine Partnerin neben Ihrem Stack, keine Konkurrentin zu ihm. Es gibt drei Züge, und sie passen zusammen.
Kartieren. Unser China-Compliance-Team liest Ihre Pflichten bei PIPL-Grenztransfer, Datenresidenz und Datenlokalisierung (CII) gegen Ihre tatsächliche Gesellschaft, Ihre Datenmengen und wessen personenbezogene Daten Ihre E-Mail, Ihr Archiv und DLP aufnehmen — sodass die Exponierung aufgeschrieben ist, bevor irgendetwas bewegt wird.
Lokalisieren. Weil das Risiko ist, wo der E-Mail-Inhalt ruht, halten wir die China-E-Mail-Sicherheits-Datenschicht im Inland — auf einem lizenzierten inländischen oder Sovereign-Cloud-Äquivalent für die Filterung, das Archiv und DLP, die auf Festland-Boden bleiben müssen —, sodass der Inhalt, den China im Land halten muss, es auch tut. Lokalisieren heißt ein rechtmäßiges inländisches Deployment dieser Schicht, nicht eine Verbindung, die zu einem Offshore-Endpunkt zurückgeleitet wird; nur die minimierte, rechtmäßig übertragbare Teilmenge überquert je.
Ausliefern. Für jede auf China ausgerichtete Oberfläche vor der Plattform — die Admin-Konsole, das Reporting-Portal, die Endnutzer-Quarantäne- und Digest-Seite, die Ihre Festland-Nutzer treffen — bietet der 21YunBox Optimizer ICP-gemeldete, inländische Auslieferung, vor dem Stack, den Sie bereits betreiben. Kein Neuaufbau, keine zweite Codebasis. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer; der ganze Sinn ist ein rechtmäßiger, gemeldeter, inländischer Weg.
Das Ziel ist einfach: Ihr Proofpoint-Deployment läuft legal und rechtskonform für Ihre Nutzer in China.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung (Art. 39)
- Chinas Datenexport-Sicherheitsbewertungsmaßnahmen
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Hat Proofpoint ein Rechenzentrum in Festlandchina?
Nein. Proofpoint liefert seine E-Mail-Sicherheits-, Archiv- und DLP-Cloud aus regionalen Rechenzentren in den USA, der EU (Deutschland), Japan, Australien, den VAE, Indien und Singapur. Seine Datensouveränitäts-Erweiterungen fügen inländisches Hosting hinzu, wo Vorschriften es verlangen, aber keine ist in Festlandchina — sodass E-Mail-Inhalt und DLP-Daten, die aus China gesammelt werden, auf einer Offshore-Region zur Ruhe kommen.
Ist es rechtswidrig, Proofpoint für E-Mail in China zu nutzen?
Nicht von sich aus. Das Problem ist der grenzüberschreitende Transfer personenbezogener Daten: Um Mail zu filtern, leitet Proofpoint sie durch eine Offshore-Cloud, und PIPL erlaubt diesen Transfer, wenn Sie Mitteilung erteilen, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen. Ob Sie zudem vor einer Datenlokalisierungspflicht stehen, hängt von Ihrer Rolle (etwa ob Sie ein CIIO sind) und Ihren Datenmengen ab. Behandeln Sie es als ein mit Rechtsbeistand zu klärendes Risiko, kein pauschales Verbot.
Kann Proofpoint On-Premises in China laufen, um E-Mail-Daten im Inland zu halten?
Teilweise. Ein Legacy-On-Premises-E-Mail-Gateway kann Mail auf Infrastruktur inspizieren, die Sie innerhalb Chinas betreiben, aber Proofpoints moderne Analytik — Anhang-/URL-Sandboxing, Enterprise Archive und Cloud DLP — ist Cloud-geliefert ohne Festland-China-Region. 21YunBox kartiert Ihre Exponierung, stellt ein rechtmäßiges inländisches oder lizenziertes Sovereign-Äquivalent für die Daten auf, die bleiben müssen, und liefert jede auf China ausgerichtete Konsole über ICP-gemeldete Infrastruktur aus — kein Neuaufbau. Fordern Sie eine Compliance-Einschätzung an.






















