¿Funciona Didomi en China? Consentimiento alojado en la UE, transferencia transfronteriza según la PIPL y la brecha entre regímenes de consentimiento
Didomi es una plataforma de gestión del consentimiento y de las preferencias — y, sin embargo, su propia lista de subencargados aloja sus datos de consentimiento, preferencias y DSAR en la UE (Fráncfort, Alemania), sin región en China continental. Para China, eso convierte los historiales de consentimiento que conserva sobre sus usuarios en una transferencia transfronteriza según la PIPL, sin base para un registro ICP ni almacenamiento dentro del país — y un flujo de consentimiento diseñado para el RGPD no cumple por sí solo el régimen de consentimiento separado de la PIPL. Un análisis centrado en el cumplimiento de la exposición en residencia de datos y consentimiento, y de la vía legal dentro del país.
¿Funciona Didomi en China?
La ironía es la respuesta: Didomi es una plataforma de consentimiento y preferencias que, utilizada tal cual para China continental, puede convertirse en una exposición de cumplimiento por sí misma. Alcanzar el banner no es el problema — sí lo son dónde guarda los historiales de consentimiento de sus usuarios en China y para qué ley se diseñó su consentimiento.
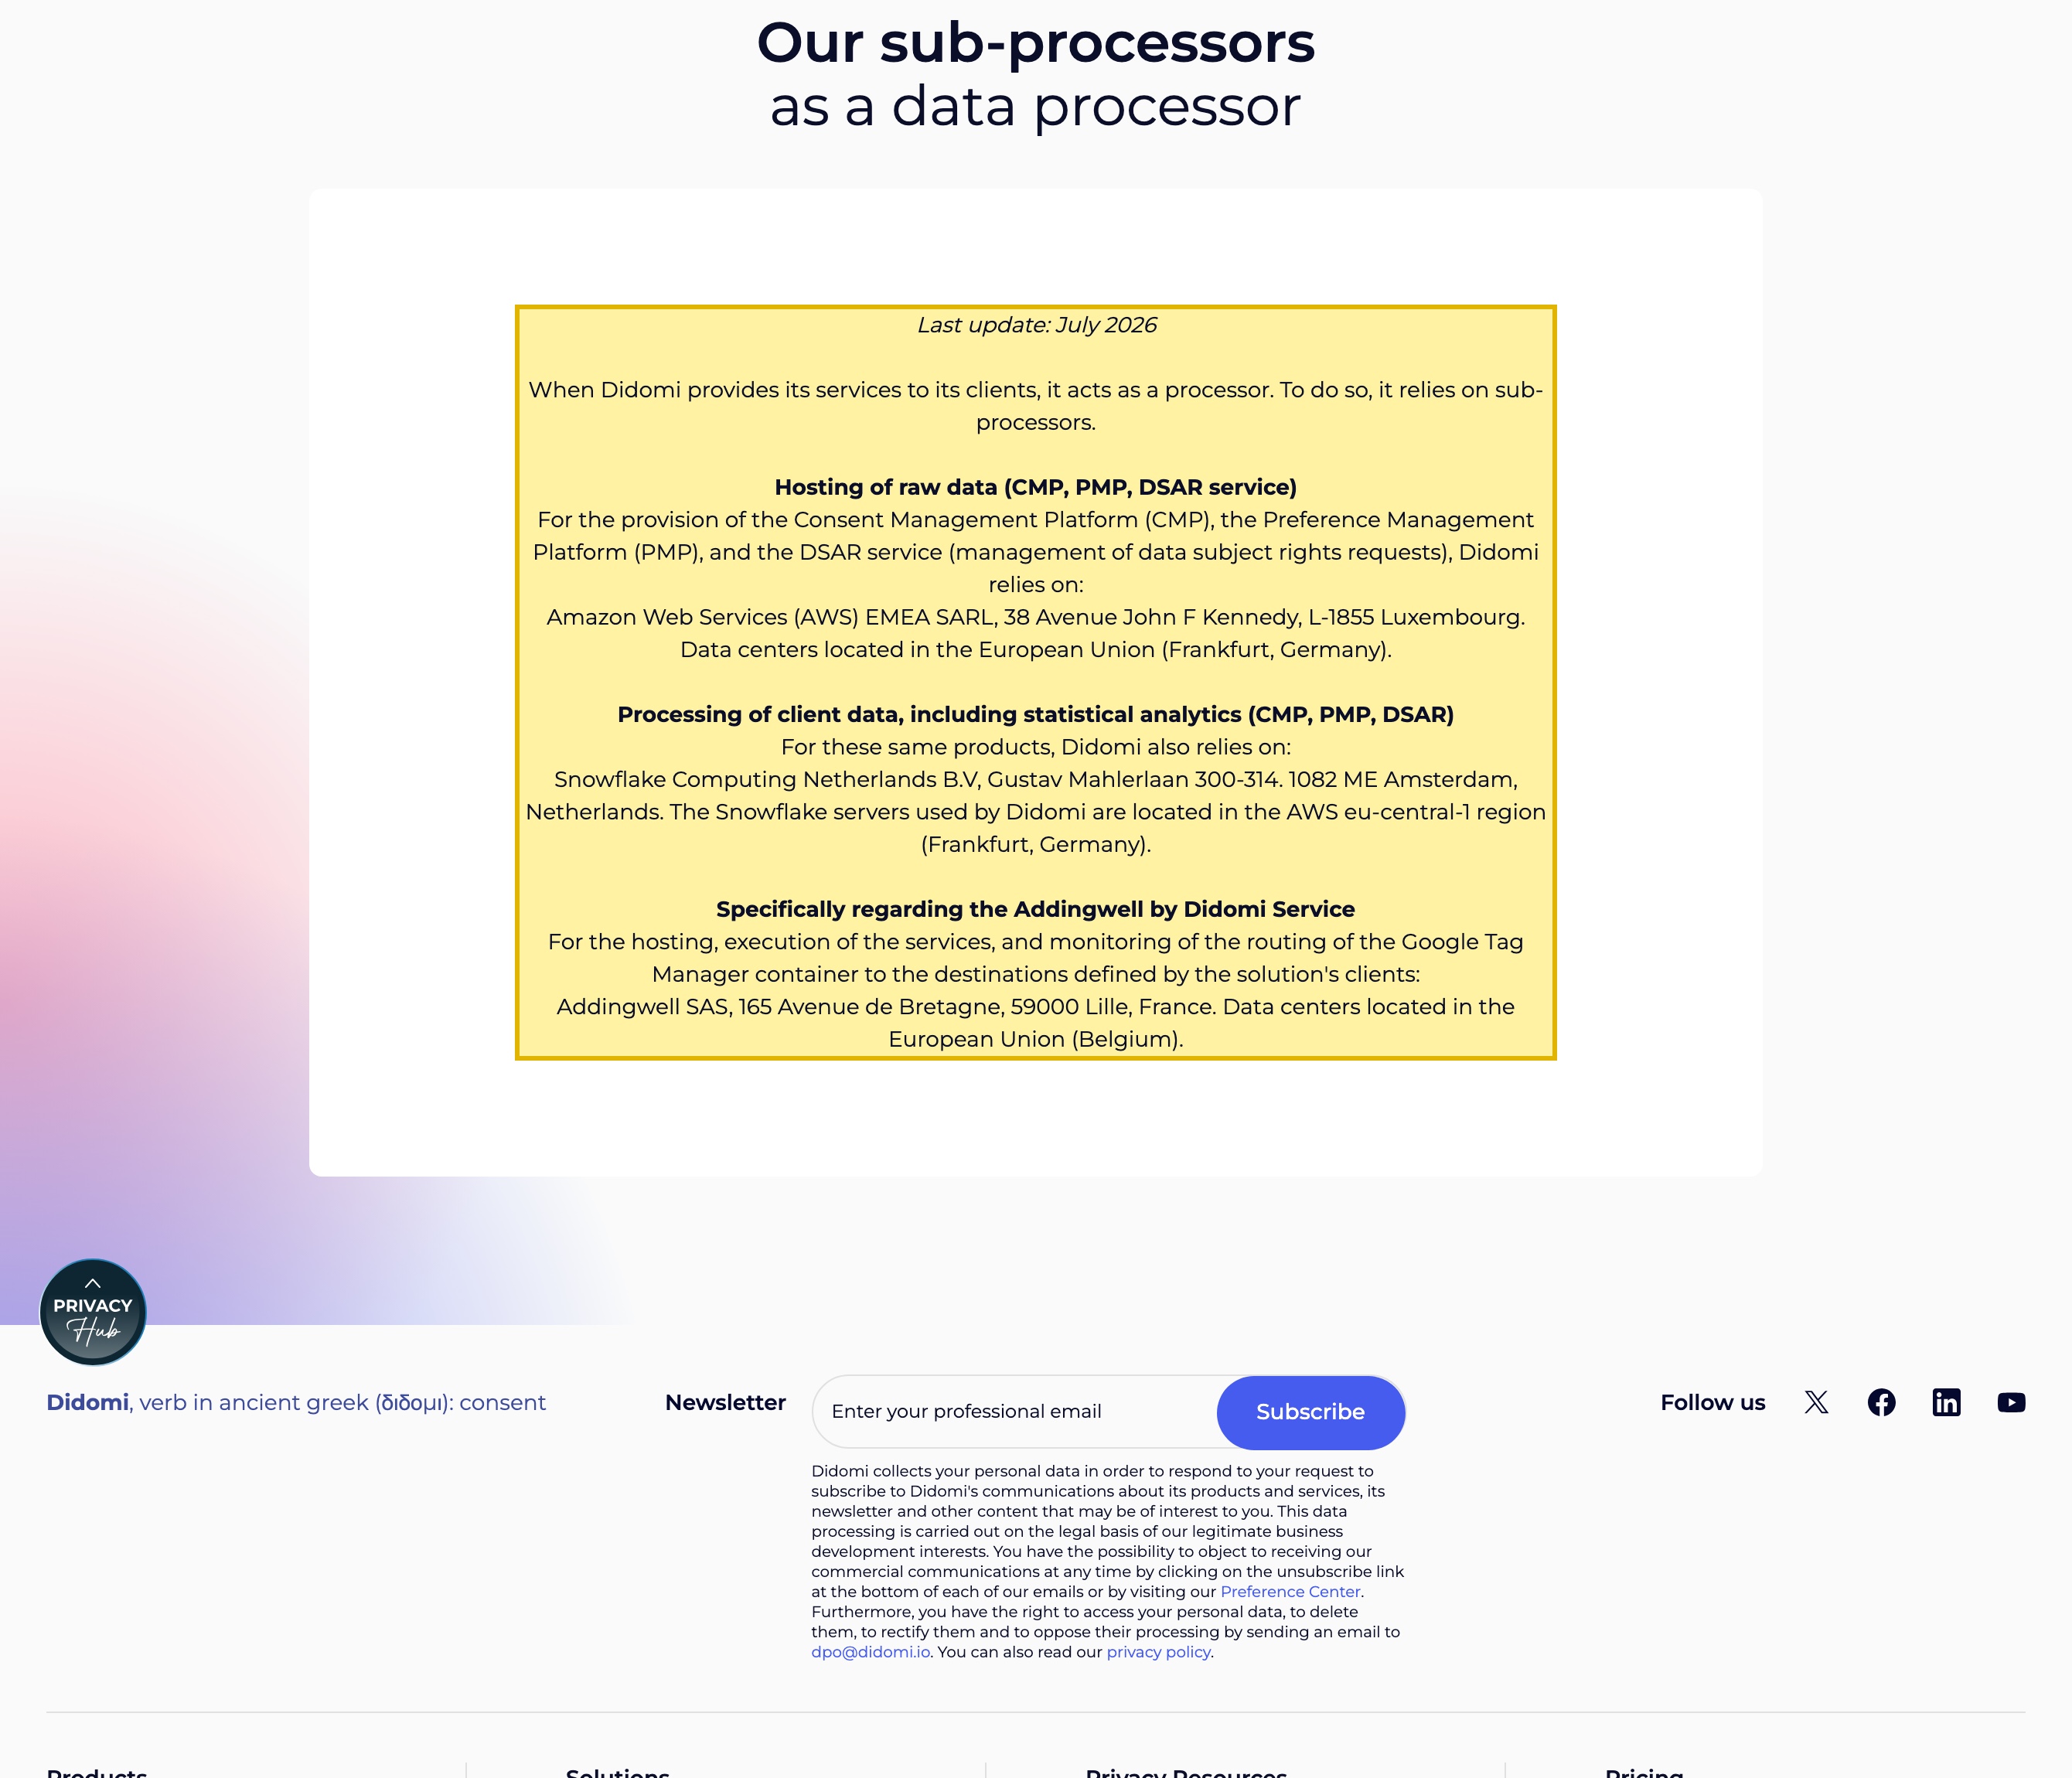
La propia lista de subencargados de Didomi (actualizada en julio de 2026) sitúa su alojamiento en la UE: AWS, “Data centers located in the European Union (Frankfurt, Germany),” (centros de datos situados en la Unión Europea, en Fráncfort, Alemania) y servidores de Snowflake “located in the AWS eu-central-1 region (Frankfurt, Germany)” (situados en la región eu-central-1 de AWS, en Fráncfort) para la analítica de clientes — sin región en China continental. Así, cada historial de consentimiento, preferencia y solicitud de un interesado que capta de un visitante chino es información personal conservada en el extranjero — una transferencia transfronteriza regida por la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia, artículos 38–40), con un deber de almacenamiento dentro del país para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). Además, el consentimiento de Didomi está diseñado para el régimen del RGPD — que la PIPL china no replica —, de modo que un opt-in al estilo del RGPD o del TCF no cumple por sí solo el consentimiento separado y específico de la PIPL. El banner también se descarga desde el extranjero, por lo que desde dentro de China puede cargar despacio o fallar — y una barrera de consentimiento que no carga puede retener la página que protege.
Esto es un mapa de riesgo, no un veredicto — lo que le corresponde depende de sus volúmenes de datos, de su papel como responsable del tratamiento y de quiénes son sus usuarios, y conviene concretarlo con asesoría legal. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! Los datos de consentimiento, preferencias y DSAR se almacenan en la UE (Fráncfort), fuera del continente
- ! Esos datos son información personal de usuarios chinos que cruza la frontera — se aplica la PIPL
- ✕ Didomi no nombra ninguna región de alojamiento en China continental (solo la UE — Fráncfort / Bélgica)
- ! Un opt-in al estilo del RGPD o del TCF no cumple por sí solo el consentimiento separado y específico de la PIPL
- ! Un banner de consentimiento servido desde el extranjero (UE) puede paralizarse o no cargar dentro de China
- ! Los operadores de infraestructuras críticas y los tratantes de grandes volúmenes deben almacenar dentro del país, algo que Didomi no puede ofrecer
Lo que la documentación oficial de Didomi dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Didomi aloja sus datos de consentimiento, preferencias y DSAR en la UE — no en China. Su propia lista de subencargados (actualizada en julio de 2026) indica que su alojamiento en AWS está en “Data centers located in the European Union (Frankfurt, Germany)” (centros de datos situados en la Unión Europea, en Fráncfort, Alemania) para los datos en bruto de sus servicios CMP, PMP y DSAR. Para una plataforma de consentimiento, es la finalidad al revés: la constancia que prueba que un usuario chino consintió es en sí misma información personal conservada en el extranjero — una transferencia transfronteriza de información personal según la PIPL (notificación, consentimiento separado y un mecanismo de transferencia, artículos 38–40). | Didomi — Our sub-processors as a data processor, consultado el 2026-10-09; PIPL, artículos 38–40 |
| Los datos de clientes y la analítica también están en Fráncfort — sigue sin haber región en China continental. La misma lista de subencargados indica que “The Snowflake servers used by Didomi are located in the AWS eu-central-1 region (Frankfurt, Germany),” (los servidores de Snowflake que utiliza Didomi se encuentran en la región eu-central-1 de AWS, en Fráncfort, Alemania) y sitúa a su subencargado restante en la UE (Bélgica). Al no haber ninguna región dentro del país en toda la lista, no existe ningún recurso de alojamiento en el continente en el que puedan residir los datos de consentimiento y preferencias, ni ninguno al que vincular un registro ICP. | Didomi — Our sub-processors as a data processor, consultado el 2026-10-09 |
| El consentimiento de Didomi está diseñado para el régimen del RGPD, que la PIPL china no replica. Didomi describe su CMP como una solución que cubre “GDPR, CCPA, and all major global regulations” (el RGPD, la CCPA y todas las principales normativas mundiales) — una lista que no nombra la PIPL china. Un opt-in al estilo del RGPD o del TCF no satisface por sí solo la PIPL, que exige un consentimiento separado y específico para varios fines y un consentimiento distinto para la propia transferencia al extranjero (artículos 38–40 de la PIPL). Un banner válido en Europa puede quedarse corto respecto a lo que China pide para un usuario chino. | Didomi (didomi.io), descripción del producto, consultado el 2026-10-09; PIPL, artículos 38–40 |
| Para algunos responsables, los datos deben quedarse en China — y servir desde dentro del continente activa un registro ICP. Cuando el responsable del tratamiento es un operador de infraestructuras de información críticas o trata información personal a gran escala, la información personal recogida en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber que un almacén de consentimientos en la UE no puede cumplir —, y por encima de ciertos umbrales la transferencia puede requerir la evaluación de seguridad para la exportación de datos de China. Y cualquier sitio público que se sirva realmente desde dentro de China debe contar con un registro ICP (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT), vinculado a un recurso de alojamiento en el continente que Didomi no proporciona. | PIPL, artículo 40; Ley de Ciberseguridad, artículo 39 (antes artículo 37); Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para un público en China continental, Didomi plantea una pregunta que se vuelve sobre sí misma. Didomi es una plataforma de gestión del consentimiento y de las preferencias — el software que una empresa instala precisamente para mantener su recogida de datos dentro de la legalidad en materia de privacidad —, pero, apuntada a China tal como viene, puede convertirse en una exposición por sí misma. La cuestión decisiva no es si el banner carga. Son dos cosas a la vez: los historiales de consentimiento, los perfiles de preferencias y las solicitudes de los interesados que Didomi recoge de sus usuarios en China terminan residiendo en infraestructura dentro de la Unión Europea, y la propia lógica del consentimiento está escrita para las normas europeas, no para las chinas. La primera es una cuestión de residencia de datos y de transferencia transfronteriza según la ley china; la segunda es una cuestión de régimen de consentimiento a la que la PIPL china responde de forma muy distinta al RGPD. Ambas van por delante del rendimiento — y Didomi documenta la primera en su propia lista de subencargados.
Didomi en China de un vistazo
| Qué lo decide | En los propios términos de Didomi — y la ley china |
|---|---|
| Qué gestiona Didomi | La plataforma de Didomi abarca una Consent Management Platform, una Preference Management Platform y la gestión de las solicitudes de los interesados (DSAR). Así, conserva una constancia permanente de quién consintió qué, las preferencias guardadas de cada visitante, las señales de dispositivo e IP que lee su banner y las solicitudes que presentan sus usuarios en China — todo ello información personal. |
| Dónde residen los datos | Su lista de subencargados sitúa el alojamiento en la UE: AWS, “Data centers located in the European Union (Frankfurt, Germany),” (centros de datos situados en la Unión Europea, en Fráncfort, Alemania) y servidores de Snowflake “located in the AWS eu-central-1 region (Frankfurt, Germany)” (situados en la región eu-central-1 de AWS, en Fráncfort) para los datos de clientes y la analítica, con su subencargado restante en Bélgica. Ninguno está dentro de China continental. |
| Los datos de sus usuarios en China | Los historiales de consentimiento, las preferencias y los datos de DSAR recogidos de personas en China y conservados en la UE son una transferencia transfronteriza de información personal regida por la PIPL (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia superado. |
| Diseñado para otro régimen | Didomi describe su CMP como una solución que cubre “GDPR, CCPA, and all major global regulations” (el RGPD, la CCPA y todas las principales normativas mundiales) — una lista que no nombra la PIPL china. Un opt-in al estilo del RGPD o del TCF no cumple por sí solo el consentimiento separado y específico de la PIPL, ni el consentimiento distinto que la PIPL exige antes de enviar datos al extranjero. |
| Residencia y servicio al público | Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe permanecer en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — algo que un almacén en la UE no puede hacer. Un sitio servido desde dentro de China necesita además un registro ICP vinculado a un recurso de alojamiento en el continente que Didomi no proporciona. |
La constancia del consentimiento es en sí misma información personal — y Didomi la conserva en la UE
Lo incómodo es estructural, no un detalle marginal. Didomi existe para captar y conservar la prueba de que usted recogió información personal de forma legal — el consentimiento que dio un visitante, las preferencias que fijó, el rastro documental de una solicitud de un interesado. Pero la propia lista de subencargados de Didomi, actualizada en julio de 2026, sitúa esa prueba en Fráncfort: su alojamiento en AWS está en “Data centers located in the European Union (Frankfurt, Germany),” (centros de datos situados en la Unión Europea, en Fráncfort, Alemania) y los “Snowflake servers used by Didomi are located in the AWS eu-central-1 region (Frankfurt, Germany)” (servidores de Snowflake que utiliza Didomi se encuentran en la región eu-central-1 de AWS, en Fráncfort) para los datos de clientes y la analítica. Así, la prueba de que un usuario chino consintió se conserva en Europa — lo que significa que la herramienta de consentimiento ha generado, sin que se note, la misma transferencia transfronteriza de la que debía mantenerle a salvo.
Según la Ley de Protección de Información Personal de China, eso es una transferencia transfronteriza, y el deber recae en el responsable del tratamiento de la información personal — usted, no Didomi. Le corresponde notificar, obtener un consentimiento separado para la transferencia al extranjero y superar un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38 a 40 de la PIPL). Una plataforma que deja constancia del consentimiento no asume la obligación vinculada al lugar donde después se almacena ese consentimiento.
Un flujo de consentimiento diseñado para el RGPD no es un flujo de consentimiento de la PIPL
Esta es la parte específica de Didomi. Es una CMP europea, y describe sus experiencias de consentimiento como una solución que cubre “GDPR, CCPA, and all major global regulations” (el RGPD, la CCPA y todas las principales normativas mundiales) — una frase que, de forma reveladora, no nombra la PIPL china. Eso importa, porque las normas chinas de consentimiento no son un dialecto del RGPD; son un régimen propio. La PIPL pide un consentimiento voluntario y explícito y, para varios fines, exige un consentimiento separado y específico en lugar de un único opt-in general — incluido un consentimiento distinto antes de enviar cualquier información personal fuera del continente (artículos 38 a 40 de la PIPL). Un banner construido en torno a las bases legales del RGPD y a los marcos de consentimiento occidentales que enumera Didomi puede ser perfectamente válido en Europa y quedarse corto respecto a lo que la PIPL pide para un usuario chino. Así, incluso cuando Didomi carga y el banner se muestra correctamente, el consentimiento que capta puede no ser el que la ley china exige realmente — una cuestión que conviene concretar con asesoría legal, no una suposición sobre la que lanzar el producto.
Ninguna región en el continente: ni almacenamiento dentro del país ni base para el registro ICP
Didomi nombra a AWS, Snowflake y Addingwell como sus subencargados y sitúa a todos ellos en la UE — Fráncfort y Bélgica; no publica ninguna región en China continental. Esa geografía resuelve otras dos cuestiones antes de que la velocidad entre siquiera en escena.
Primero, la residencia. Si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la disposición de localización de datos renumerada por la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, sin cambios de fondo). Un almacén de consentimientos y preferencias en la UE no puede cumplir ese deber se configure como se configure, y por encima de ciertos umbrales de volumen — o cuando los datos se consideran datos importantes — la transferencia puede requerir por sí misma la evaluación de seguridad para la exportación de datos de China antes de que salga nada. Segundo, las licencias. Un sitio público que se sirve realmente a los visitantes del continente desde dentro de China depende de un registro ICP (ICP 备案) conforme a la Orden núm. 292 del Consejo de Estado y la Orden núm. 33 del MIIT, y ese registro tiene que vincularse a un recurso de alojamiento situado físicamente en el continente. Didomi no ofrece ninguno, así que no hay nada en Didomi sobre lo que tramitar el registro. «Ya usamos Didomi para el consentimiento» no cruza la frontera; la historia de cumplimiento ordenada que la plataforma debería entregarle es justo lo que deja abierto en China.
Una barrera de consentimiento servida desde el extranjero puede retener la página
La mitad de la entrega también es real y, en una barrera de consentimiento, pesa más que en un script corriente. Una experiencia de consentimiento de cookies se descarga en el lado del cliente y, a menudo, está configurada para retener la página hasta que el visitante elige. Como la infraestructura de Didomi está en regiones de la UE, ese script y su configuración se obtienen desde fuera del continente — el mismo salto transfronterizo que hace cualquier recurso en el extranjero para llegar a un usuario en China.
Así, cuando una barrera de consentimiento servida desde el extranjero carga despacio o falla desde dentro de China, no falla en un rincón discreto — puede paralizar el propio contenido ante el que se sitúa. Es un problema de entrega, no jurídico, pero en un sitio orientado a China ambos se refuerzan: la barrera más difícil de entregar es también la que conlleva la exposición transfronteriza. Aquí no publicamos ninguna cifra propia de latencia en China para Didomi, porque la velocidad no es el eje del que depende esta decisión, y una cifra sin método, muestra ni fecha solo induciría a error. Y algo que 21YunBox nunca hace — y que ningún proveedor legal puede ofrecer — es esquivar las normas chinas de exportación de datos o cualquier restricción de red. Nunca utilizamos ni recomendamos ninguna forma de elusión.
Esto es un mapa de riesgo, no un veredicto. Si le corresponde un consentimiento separado, un mecanismo de transferencia, almacenamiento dentro del país, una evaluación para la exportación de datos, un registro ICP o alguna combinación de ellos depende de sus volúmenes de datos, de su papel como responsable del tratamiento y de quiénes son sus usuarios — conviene concretarlo con asesoría legal antes de confiar en ello.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de utilizar Didomi para un público orientado a China, y tiene una forma definida. Primero, cartografiar: nuestro equipo de China analiza las obligaciones de transferencia transfronteriza y de residencia de datos según la PIPL vinculadas a los datos de consentimiento, preferencias y solicitudes que guarda Didomi — contrastadas con su entidad, sus volúmenes de datos y quiénes son sus usuarios — y señala dónde se aplican realmente una evaluación para la exportación de datos, un deber de almacenamiento del artículo 39 o la norma de consentimiento separado de la PIPL. Las conclusiones jurídicas se alcanzan con su asesoría legal; nosotros construimos el panorama técnico que las alimenta.
Después, localizar: para los datos que deben quedarse en el país, y para el consentimiento que debe cumplir las normas propias de China, ponemos en marcha e integramos un almacén residente en China y un flujo de consentimiento alineado con la PIPL, sobre una base dentro del país con registro ICP — el patrón legal de tratamiento y almacenamiento consentidos dentro del país —, de modo que lo que no puede salir legalmente deja de hacerlo, mientras usted conserva Didomi para los mercados a los que ya da servicio.
Por último, entregar: el sitio o la aplicación orientados a China que presentan la barrera de consentimiento son en sí mismos un servicio público en el continente, por lo que conllevan un deber de registro ICP y necesitan una entrega conforme dentro del país. 21YunBox los entrega dentro del país — el 21YunBox Optimizer — situados por delante de lo que ya utiliza, sin reconstruir ni cambiar de plataforma. El resultado es una configuración de consentimiento y preferencias que funciona de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad para la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Almacena Didomi en China los datos de consentimiento de los usuarios chinos?
No. Según la propia lista de subencargados de Didomi (actualizada en julio de 2026), su alojamiento está en la UE — centros de datos de AWS en Fráncfort (Alemania), servidores de Snowflake en la región eu-central-1 de AWS (Fráncfort) y su subencargado restante en Bélgica —, sin región en China continental. Los historiales de consentimiento, las preferencias y las solicitudes de los interesados que capta de visitantes chinos se conservan en el extranjero, lo que los convierte en una transferencia transfronteriza de información personal según la PIPL: al responsable del tratamiento (usted, no Didomi) le corresponde notificar, obtener un consentimiento separado y aplicar un mecanismo de transferencia.
Si Didomi es una herramienta de consentimiento, ¿cómo puede ser un riesgo de cumplimiento en China?
De dos maneras. Primero, el cumplimiento en China depende de dónde residen los datos, no de para qué sirve la herramienta: si la prueba de que un usuario chino consintió se almacena en la UE, usted ha creado exactamente la transferencia transfronteriza que regula la PIPL, además de un deber de residencia de datos que un almacén en el extranjero no puede cumplir para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes. Segundo, el consentimiento de Didomi está diseñado para el RGPD y regímenes occidentales similares — no para la PIPL —, y un opt-in al estilo del RGPD o del TCF no satisface por sí solo el consentimiento separado y específico de la PIPL, incluido el consentimiento distinto que China exige antes de que los datos salgan al extranjero. Trate ambos como riesgos que debe analizar con su asesoría legal.
¿Puede 21YunBox ayudarnos a que nuestra configuración de Didomi funcione en China?
Sí. Nuestro equipo de China puede cartografiar su exposición — las obligaciones de transferencia transfronteriza, residencia de datos y consentimiento según la PIPL vinculadas a los datos de consentimiento y preferencias que recoge Didomi, en función de su entidad, sus volúmenes de datos y sus usuarios —, después localizar los datos que deben quedarse dentro del país en un almacén residente en China con un flujo de consentimiento alineado con la PIPL, y poner en marcha la entrega dentro del país con registro ICP que necesita una presencia conforme en China, por delante del stack de Didomi que ya utiliza. Póngase en contacto con nosotros para analizar su caso concreto. Nunca se trata de esquivar las normas de China.






















