Didomiは中国本土で使えるか:EUホストの同意、PIPLの越境、同意制度のギャップ
Didomiは同意・プリファレンス管理のプラットフォームですが、自社のサブプロセッサー一覧は同意・プリファレンス・DSARのデータをEU(ドイツ・フランクフルト)にホストし、中国本土のリージョンはありません。中国にとって、それはユーザーのために保持する同意記録を、ICP備案の足場も国内保存もないままPIPLの下での越境移転に変え——GDPR向けに作られた同意フローは、それ自体ではPIPLの個別同意の制度を満たしません。データレジデンシーと同意のリスク、そして合法的な国内経路を、コンプライアンス起点で読み解きます。
Didomiは中国で使えるか
皮肉がそのまま答えです。Didomiは同意・プリファレンスのプラットフォームでありながら、出荷状態のまま中国本土向けに運用すると、それ自体がコンプライアンスのリスクになりえます。バナーに到達することが問題ではなく、中国ユーザーの同意記録をどこに保持するか、その同意がどの法向けに作られたか、が問題です。
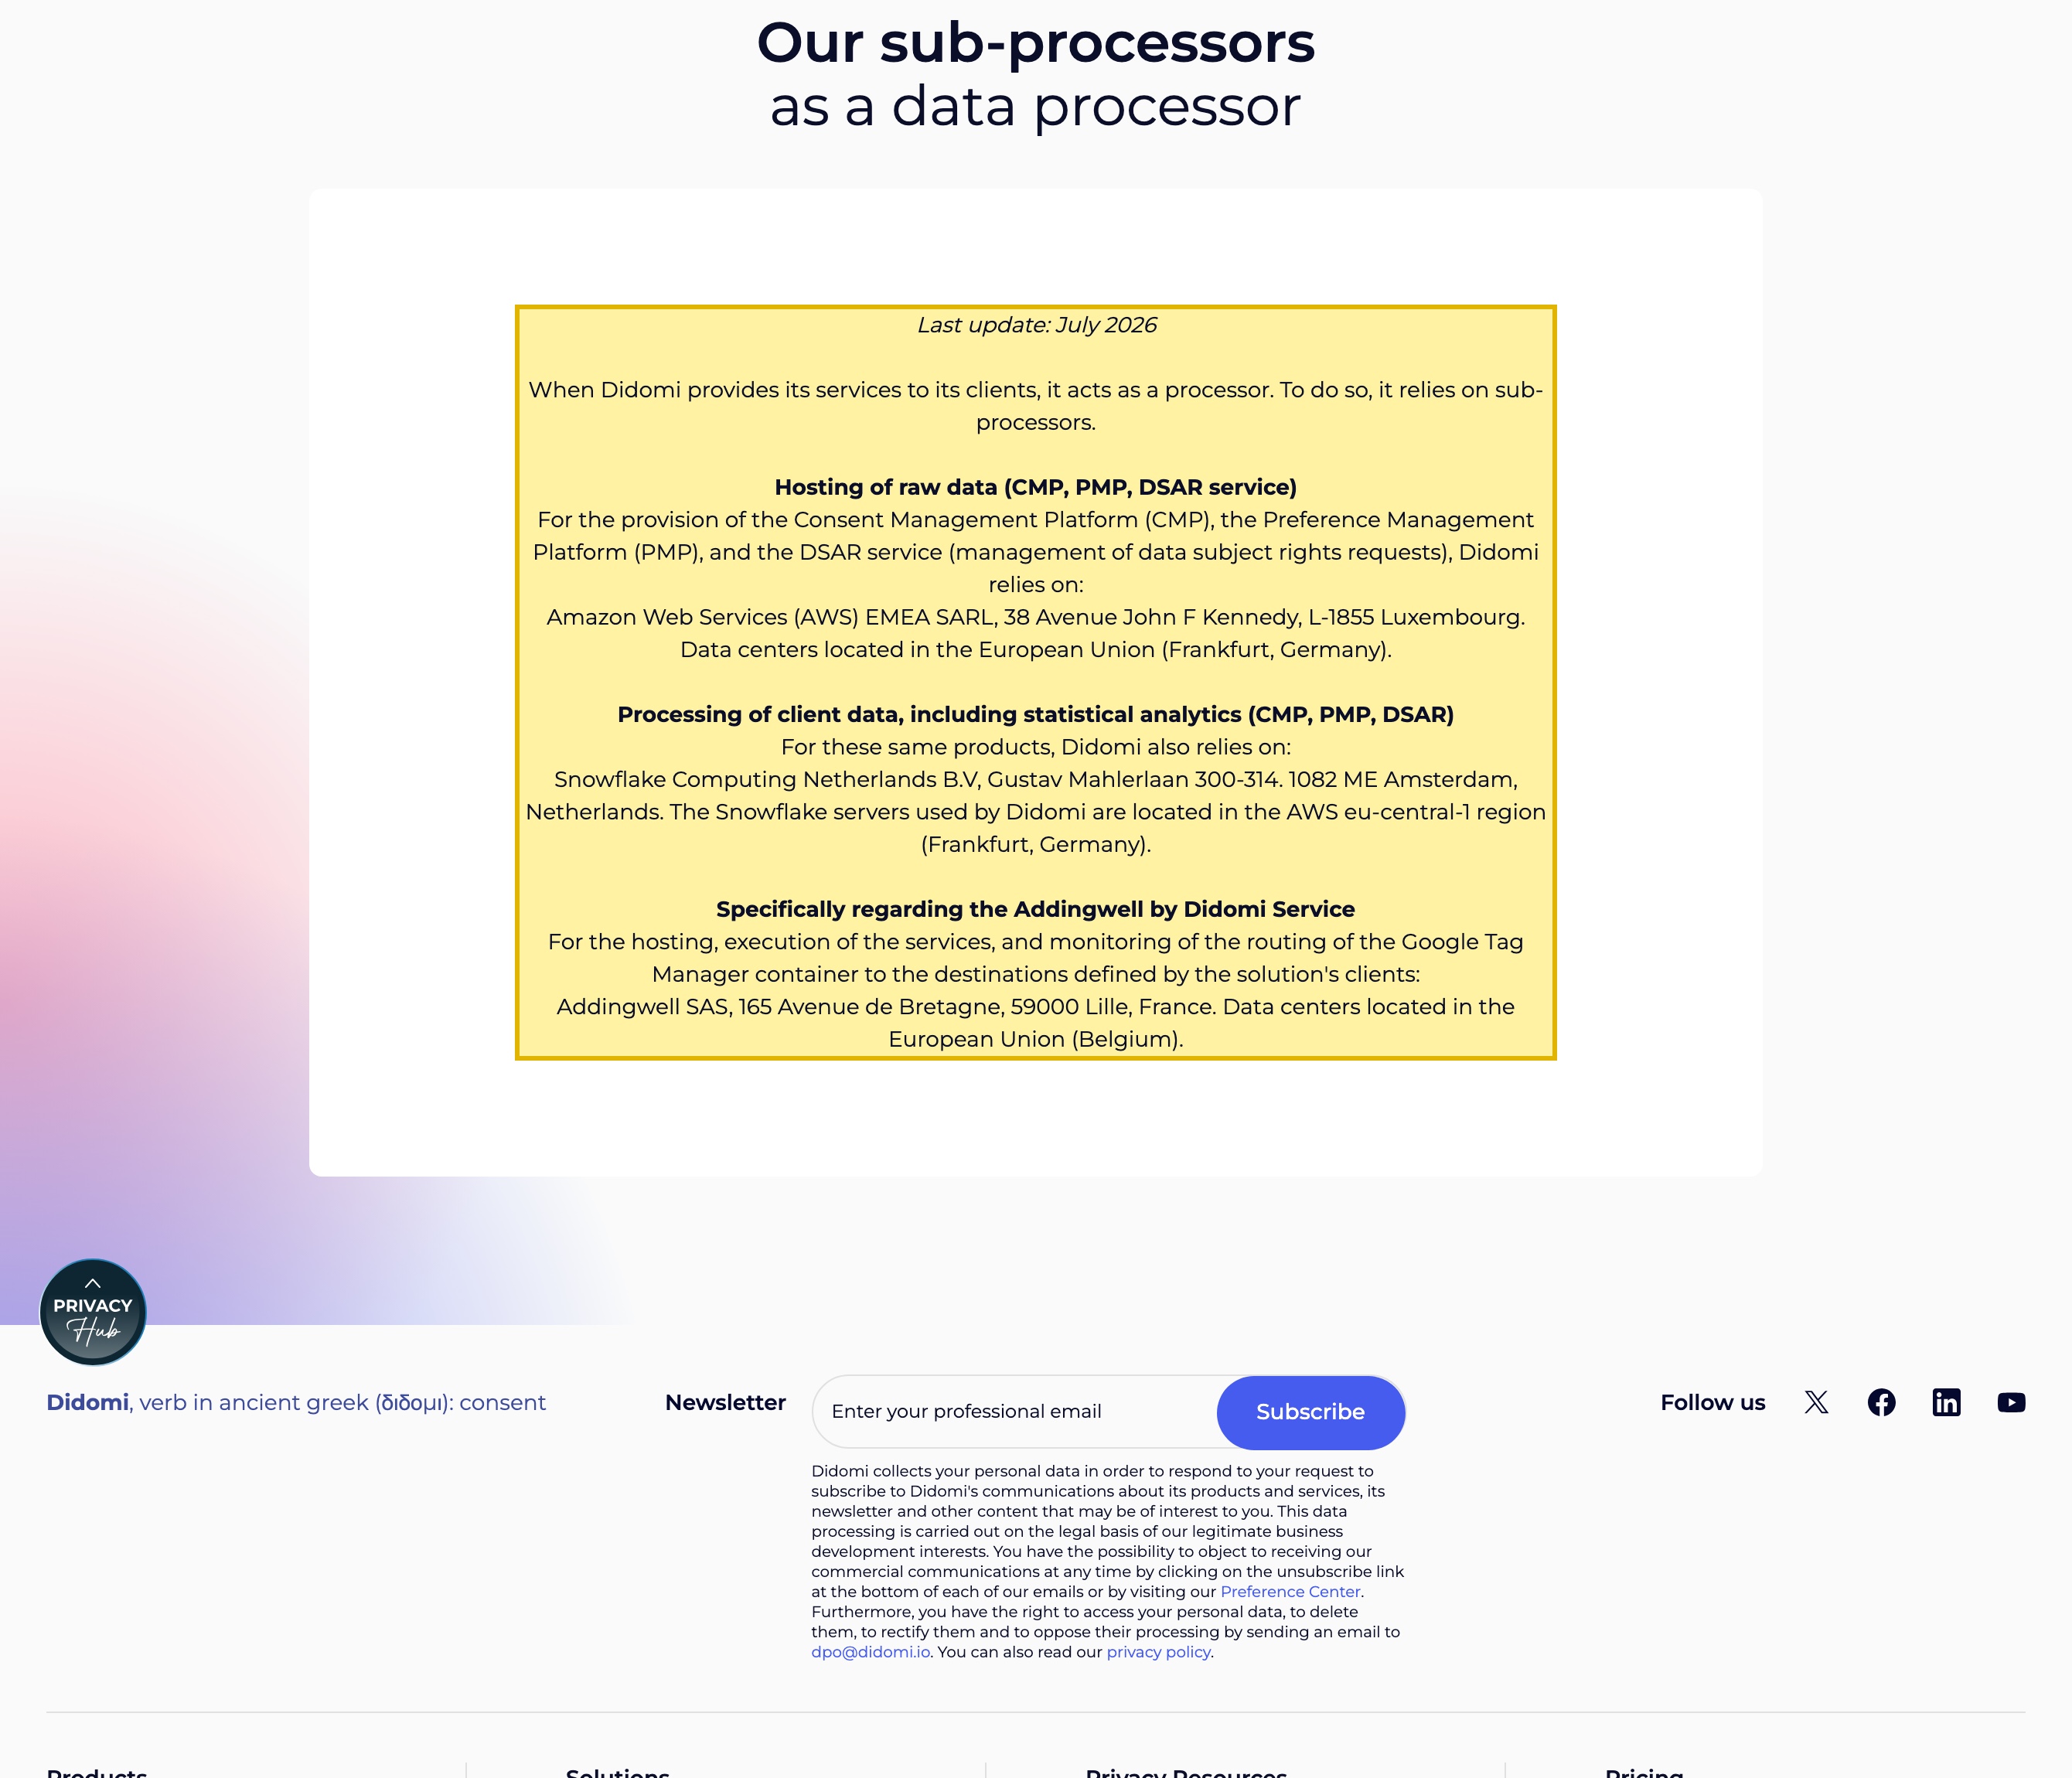
Didomi自身のサブプロセッサー一覧(2026年7月更新)は、そのホスティングをEUに置きます:AWSの「欧州連合(ドイツ・フランクフルト)に所在するデータセンター」、クライアント分析のためのSnowflakeサーバー「AWS eu-central-1リージョン(ドイツ・フランクフルト)に所在」——中国本土のリージョンはありません。したがって中国の訪問者から取得するあらゆる同意記録・プリファレンス・データ主体リクエストは、オフショアに保持される個人情報です——PIPLが規律する越境移転(通知、個別の同意、移転メカニズム、第38〜40条)で、CIIOや大量取扱者には国内保存義務(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))が付きます。その上、Didomiの同意はGDPR制度向けに作られており——中国のPIPLはそれを映しません——GDPR型・TCF型のオプトインは、それ自体ではPIPLの個別で具体的な同意を満たしません。バナーはオフショアから取得されるので、中国の内側からは遅く読み込まれたり失敗したりしえ——読み込めない同意ゲートは、それが守るページを止めうるのです。
これは判定ではなくリスクの見取り図です——負うものはデータ量、取扱者としての役割、ユーザーが誰かによって変わり、専門家と固める価値があります。当社の中国チームがリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! 同意・プリファレンス・DSARの記録はEU(フランクフルト)に、本土の外に保存される
- ! それらの記録は国境を越える中国ユーザーの個人情報——PIPLが適用
- ✕ Didomiは中国本土のホスティングリージョンを挙げていない(EUのみ——フランクフルト/ベルギー)
- ! GDPR型・TCF型のオプトインは、それ自体ではPIPLの個別で具体的な同意を満たさない
- ! オフショア(EU)から提供される同意バナーは、中国の内側で止まる・読み込めないことがある
- ! CIIO/大量取扱者は、Didomiが提供できない国内保存を負う
Didomiの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Didomiは同意・プリファレンス・DSARのデータをEUに——中国ではなく——ホストする。自社のサブプロセッサー一覧(2026年7月更新)は、そのCMP・PMP・DSARサービスの生データについて、AWSホスティングが「欧州連合(ドイツ・フランクフルト)に所在するデータセンター」にあるとする。同意プラットフォームにとって、それは逆説の要点である——中国ユーザーが同意したことを証明する記録それ自体が、オフショアに保持される個人情報であり——PIPLの下での個人情報の越境移転(通知、個別の同意、移転メカニズム、第38〜40条)である。 | Didomi — Our sub-processors as a data processor、2026-10-09 取得;PIPL 第38〜40条 |
| クライアントデータと分析もフランクフルトに置かれる——やはり中国本土のリージョンはない。同じサブプロセッサー一覧は「Didomiが使うSnowflakeサーバーはAWS eu-central-1リージョン(ドイツ・フランクフルト)に所在する」とし、残るサブプロセッサーをEU(ベルギー)に置く。一覧のどこにも国内のリージョンがないため、同意・プリファレンスのデータが存在する本土のホスティングリソースも、ICP備案を紐付ける相手もない。 | Didomi — Our sub-processors as a data processor、2026-10-09 取得 |
| Didomiの同意はGDPR制度向けに作られており、中国のPIPLはそれを映さない。DidomiはそのCMPを「GDPR、CCPA、そしてすべての主要なグローバル規制」をカバーすると説明する——中国のPIPLを名指ししない一覧である。GDPR型・TCF型のオプトインは、それ自体ではPIPLを満たさない。PIPLはいくつかの目的について別個で具体的な同意を、そして海外移転そのものについて別個の同意を求める(PIPL 第38〜40条)。欧州で有効なバナーも、中国ユーザーについて中国が求めるものには足りないことがある。 | Didomi(didomi.io)製品説明、2026-10-09 取得;PIPL 第38〜40条 |
| 一部の取扱者ではデータは中国に留まらねばならず——本土の内側から提供するとICP備案が発動する。取扱者が重要情報インフラ運営者である、または個人情報を大量に移転する場合、中国で収集した個人情報は本土に保存しなければならず(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))——EUの同意ストアでは満たせない義務で——一定のしきい値を超える場合、その移転は中国のデータ越境安全評価を要することがある。そして中国の内側から実際に提供されるあらゆる公開サイトは、Didomiが提供しない本土のホスティングリソースに紐付いたICP備案(国務院令第292号、工業・情報化部令第33号)を担わねばならない。 | PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条);国務院令第292号;工業・情報化部令第33号 |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
中国本土の利用者にとって、Didomiにはそれ自体に折り返す問いが付いてきます。Didomiは同意・プリファレンス管理のプラットフォーム——企業がデータ収集をプライバシー法の正しい側に保つ ために 導入するソフトウェア——ですが、出荷状態のまま中国に向けると、それ自体のリスクになりえます。決め手となるのは、バナーが読み込まれるかではありません。二つのことが同時に効きます。Didomiが中国ユーザーから集める同意記録、プリファレンスのプロファイル、データ主体リクエストが、欧州連合の内側のインフラに落ち着くこと。そして同意ロジックそのものが、中国ではなく欧州のルールに向けて書かれていること、です。一つ目は中国法の下でのデータレジデンシーと越境の問い、二つ目は、中国のPIPLがGDPRとは大きく異なる形で答える同意制度の問いです。どちらもパフォーマンスより前にあり——そしてDidomiは一つ目を自社のサブプロセッサー一覧に記しています。
中国でのDidomi:ひと目で
| 決め手 | Didomi自身の言葉で——そして中国の法で |
|---|---|
| Didomiが動かすもの | Didomiのプラットフォームは、同意管理プラットフォーム(CMP)、プリファレンス管理プラットフォーム(PMP)、データ主体リクエスト(DSAR)の処理にまたがります。だから、誰が何に同意したかの継続的な記録、各訪問者の保存されたプリファレンス、バナーが読むデバイスとIPのシグナル、そして中国ユーザーが提出するリクエストを保持します——そのどれもが個人情報です。 |
| 記録が置かれる場所 | そのサブプロセッサー一覧はホスティングをEUに置きます:AWSの “Data centers located in the European Union (Frankfurt, Germany),” そしてクライアントデータと分析のためのSnowflakeサーバー “located in the AWS eu-central-1 region (Frankfurt, Germany)”、残るサブプロセッサーはベルギーです。いずれも中国本土の内側にはありません。 |
| 中国ユーザーの記録 | 中国の人々から収集しEUに保持される同意記録、プリファレンス、DSARデータは、PIPLが規律する個人情報の越境移転です(第38〜40条):通知、個別の同意、そしてクリアした移転メカニズムのいずれか一つ。 |
| 誤った制度向けに作られている | DidomiはそのCMPを “GDPR, CCPA, and all major global regulations” をカバーすると説明します——中国のPIPLを名指ししない一覧です。GDPR型・TCF型のオプトインは、それ自体ではPIPLの個別で具体的な同意も、データが国外に送られる前にPIPLが求める別個の同意も満たしません。 |
| レジデンシーと公衆への提供 | 重要情報インフラ運営者または大量取扱者については、中国で収集した個人情報は本土に留めなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))——EUのストアではできません。中国の内側から提供されるサイトにも、Didomiが提供しない本土のホスティングリソースに紐付いたICP備案が必要です。 |
同意の記録それ自体が個人情報であり——DidomiはそれをEUに保持する
厄介な部分は、縁のディテールではなく構造です。Didomiは、貴社が個人情報を合法的に収集した証拠——訪問者が与えた同意、設定したプリファレンス、データ主体リクエストの背後にある証跡——を取得し保持するために存在します。しかしDidomi自身のサブプロセッサー一覧(2026年7月更新)は、その証拠をフランクフルトに置きます。そのAWSホスティングは 「欧州連合(ドイツ・フランクフルト)に所在するデータセンター」 にあり、クライアントデータと分析のための 「Didomiが使うSnowflakeサーバーはAWS eu-central-1リージョン(ドイツ・フランクフルト)に所在する」 とします。つまり、中国ユーザーが同意したことを証明する証拠が欧州に保持される——同意ツールが、それが貴社を免れさせるはずの当の越境移転を、ひそかに生み出してしまったのです。
中国の個人情報保護法(PIPL)の下では、それは越境移転であり、義務は個人情報の取扱者——Didomiではなく貴社——にかかります。通知、海外移転についての個別の同意、そしてクリアした移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を負います(PIPL 第38〜40条)。同意を記録するプラットフォームは、その同意がその後保存される場所に付く義務を引き受けません。
GDPR向けに作られた同意フローは、PIPLの同意フローではない
ここがDidomiに固有の部分です。それは欧州のCMPで、自社の同意体験を 「GDPR、CCPA、そしてすべての主要なグローバル規制」 をカバーすると説明します——端的に、中国のPIPLを名指ししない一文です。それが重要なのは、中国の同意ルールがGDPRの方言ではなく、独自の制度だからです。PIPLは、任意で明示的な同意を求め、いくつかの目的については一括のオプトインではなく 別個で具体的な 同意を求めます——個人情報が本土の外へ送られる前の別個の同意を含みます(PIPL 第38〜40条)。GDPRの合法的根拠と、Didomiが挙げる西側の同意フレームワークを軸に作られたバナーは、欧州では完全に有効でありながら、中国ユーザーについてPIPLが求めるものには足りないことがあります。だからDidomiが読み込まれバナーがきれいに描画されても、取得する同意が、中国の法が実際に求める同意ではないかもしれません——出荷の前提にすべき仮定ではなく、専門家と固めるべき問いです。
本土のリージョンがない——だから国内保存もICPの足場もない
DidomiはサブプロセッサーとしてAWS、Snowflake、Addingwellを挙げ、そのいずれもEU——フランクフルトとベルギー——に置き、中国本土のリージョンを公表していません。その地理が、速度が俎上に載る前にさらに二つの問いを決めます。
第一にレジデンシー。貴社が重要情報インフラ運営者または大量取扱者であれば、中国で収集した個人情報は本土に保存しなければなりません(PIPL 第40条、サイバーセキュリティ法(英語)第39条——データ国内保存の条項は、2026年1月1日に施行された2025年のサイバーセキュリティ法改正によって旧第37条から繰り下げられ、実質は変わりません)。EUの同意・プリファレンスのストアは、どう構成してもその義務を満たせず、一定の量のしきい値を超える場合——または記録が重要データに該当する場合——その移転自体が、何かが出る前に中国のデータ越境安全評価(英語)を要することがあります。第二にライセンス。中国の内側から本土の訪問者に実際に提供される公開向けのサイトは、国務院令第292号と工業・情報化部令第33号の下でICP備案を発動させ、その備案は物理的に本土にあるホスティングリソースに紐付かねばなりません。Didomiはそれを一つも提供しないので、Didomi上に備案する相手がありません。「すでに同意のためにDidomiを運用している」は国境を越えて通用せず、プラットフォームが与えるはずの整ったコンプライアンスの物語こそ、中国でそれが開いたままにするものです。
オフショアから提供される同意ゲートは、ページを止めうる
配信の半分も現実で、同意ゲートにとっては普通のスクリプトより強く効きます。クッキー同意の体験はクライアントサイドで取得され、しばしば訪問者が選ぶまでページを保つよう配線されます。DidomiのインフラがEUのリージョンに座るため、そのスクリプトと構成は本土の外から引かれます——すべてのオフショアのアセットが中国のユーザーに届くために行う、同じ越境のホップです。
だからオフショアから提供される同意ゲートが中国の内側から遅く読み込まれたり失敗したりすると、それは静かな隅で失敗するのではなく——その前に立つまさにそのコンテンツを止めうるのです。それは配信の問題であって法的な問題ではありませんが、中国向けのサイトでは二つが互いに補強します。最も配信しにくいゲートが、越境のリスクを運ぶゲートでもあるのです。このページではDidomiの中国レイテンシの一次計測値を公表しません。速度はこの決定が回る軸ではなく、方法・サンプル・日付のない数字は誤解を招くだけだからです。そして21YunBoxが決してしないこと——そしていかなる合法的なプロバイダーも提供できないこと——は、中国のデータ越境ルールやネットワーク上の制限を出し抜くことです。当社はいかなる種類の不正な手段も用いず、また推奨しません。
これは判定ではなくリスクの見取り図です。個別の同意、移転メカニズム、国内保存、データ越境評価、ICP備案、あるいはそれらの組み合わせを負うかは、データ量、取扱者としての役割、ユーザーが誰かによって変わります——それに依存する前に、専門家と整理する価値があります。
合法的な経路——map・localize・deliver
中国向けの利用者のためにDidomiを運用する法令適合の方法があり、それには明確な形があります。まず、map(整理):当社の中国チームが、Didomiが記録する同意・プリファレンス・リクエストのデータに付くPIPLの越境とデータレジデンシーの義務を——貴社の法人、データ量、ユーザーが誰かに照らして——洗い出し、データ越境評価、第39条の保存義務、PIPLの個別同意のルールが実際にどこで効くかを記します。法的な結論は専門家と行い、当社はそれに供する技術的な全体像を組み立てます。
次に、localize(国内化):国内に留まらねばならない記録と、中国独自のルールを満たさねばならない同意について、中国レジデントのストアとPIPLに沿った同意フローを、ICP備案済みの国内の足場で立ち上げて統合します——同意に基づく国内の処理と保存という合法的な国内のパターンです——ので、合法的に出せないものが出なくなり、その間、すでに貴社に役立っている市場にはDidomiを使い続けられます。
次に、deliver(配信):同意ゲートを提示する中国向けのサイトやアプリは、それ自体が本土での公開サービスなので、ICP備案の義務を担い、法令適合の国内からの配信を必要とします。21YunBoxがそれを——21YunBox Optimizer——すでに運用中のものの前段に、国内から配信します。作り直しも、再プラットフォーム化もありません。その結果は、中国のユーザーに対して合法的かつ法令適合に稼働する同意とプリファレンスの構成です。
関連する読み物:
よくあるご質問
Didomiは中国ユーザーの同意データを中国に保存しますか?
いいえ。Didomi自身のサブプロセッサー一覧(2026年7月更新)によれば、そのホスティングはEUで動きます——ドイツ・フランクフルトのAWSデータセンター、AWS eu-central-1(フランクフルト)リージョンのSnowflakeサーバー、残るサブプロセッサーはベルギー——で、中国本土のリージョンはありません。中国の訪問者から取得する同意記録・プリファレンス・データ主体リクエストはオフショアに保持され、それがPIPLの下での個人情報の越境移転となります:取扱者(Didomiではなく貴社)が通知、個別の同意、移転メカニズムを負います。
Didomiが同意ツールなら、なぜ中国でコンプライアンスのリスクになりうるのですか?
二つの理由からです。第一に、中国のコンプライアンスは、ツールが何のためのものかではなく、データがどこに存在するかで決まります。中国ユーザーが同意したことの証拠がEUに保存されるなら、PIPLが規制するまさにその越境移転を生み出し、CIIOや大量取扱者にはオフショアのストアが満たせないデータレジデンシー義務を生じます。第二に、Didomiの同意はGDPRや類似の西側の制度向けに作られており——PIPLではなく——GDPR型・TCF型のオプトインは、それ自体では、データが国外へ行く前に中国が求める別個の同意を含むPIPLの個別で具体的な同意を満たしません。どちらも専門家と検討すべきリスクとして扱ってください。
21YunBoxはDidomiの構成を中国で使えるよう支援できますか?
はい。当社の中国チームが、Didomiが集める同意・プリファレンスのデータに付くPIPLの越境・データレジデンシー・同意の義務を、貴社の法人・データ量・ユーザーに照らして整理し、国内に留まらねばならない記録を、PIPLに沿った同意フローとともに中国レジデントのストアにローカライズし、合法的な中国拠点に必要なICP備案済みの国内からの配信を、すでに運用中のDidomiスタックの前段に立ち上げます。個別のケースはお問い合わせください。中国のルールの周りを回る経路では決してありません。






















