Didomi fonctionne-t-il en Chine ? Consentement hébergé dans l'UE, transfert transfrontalier PIPL et l'écart de régime de consentement
Didomi est une plateforme de gestion du consentement et des préférences — pourtant sa propre liste de sous-traitants héberge ses données de consentement, de préférences et de DSAR dans l'UE (Francfort, Allemagne), sans région en Chine continentale. Pour la Chine, cela transforme les enregistrements de consentement qu'elle conserve pour vos utilisateurs en un transfert transfrontalier au titre de la PIPL, sans assise de déclaration ICP et sans stockage sur le territoire — et un flux de consentement conçu pour le RGPD ne satisfait pas à lui seul le régime de consentement distinct de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur l'exposition de résidence des données et de consentement, et la voie légale sur le territoire.
Didomi fonctionne-t-il en Chine ?
L'ironie est la réponse : Didomi est une plateforme de consentement et de préférences qui, exploitée telle quelle pour la Chine continentale, peut devenir une exposition de conformité à part entière. Atteindre la bannière n'est pas le problème — où elle conserve les enregistrements de consentement de vos utilisateurs chinois, et pour quelle loi son consentement a été conçu, le sont.
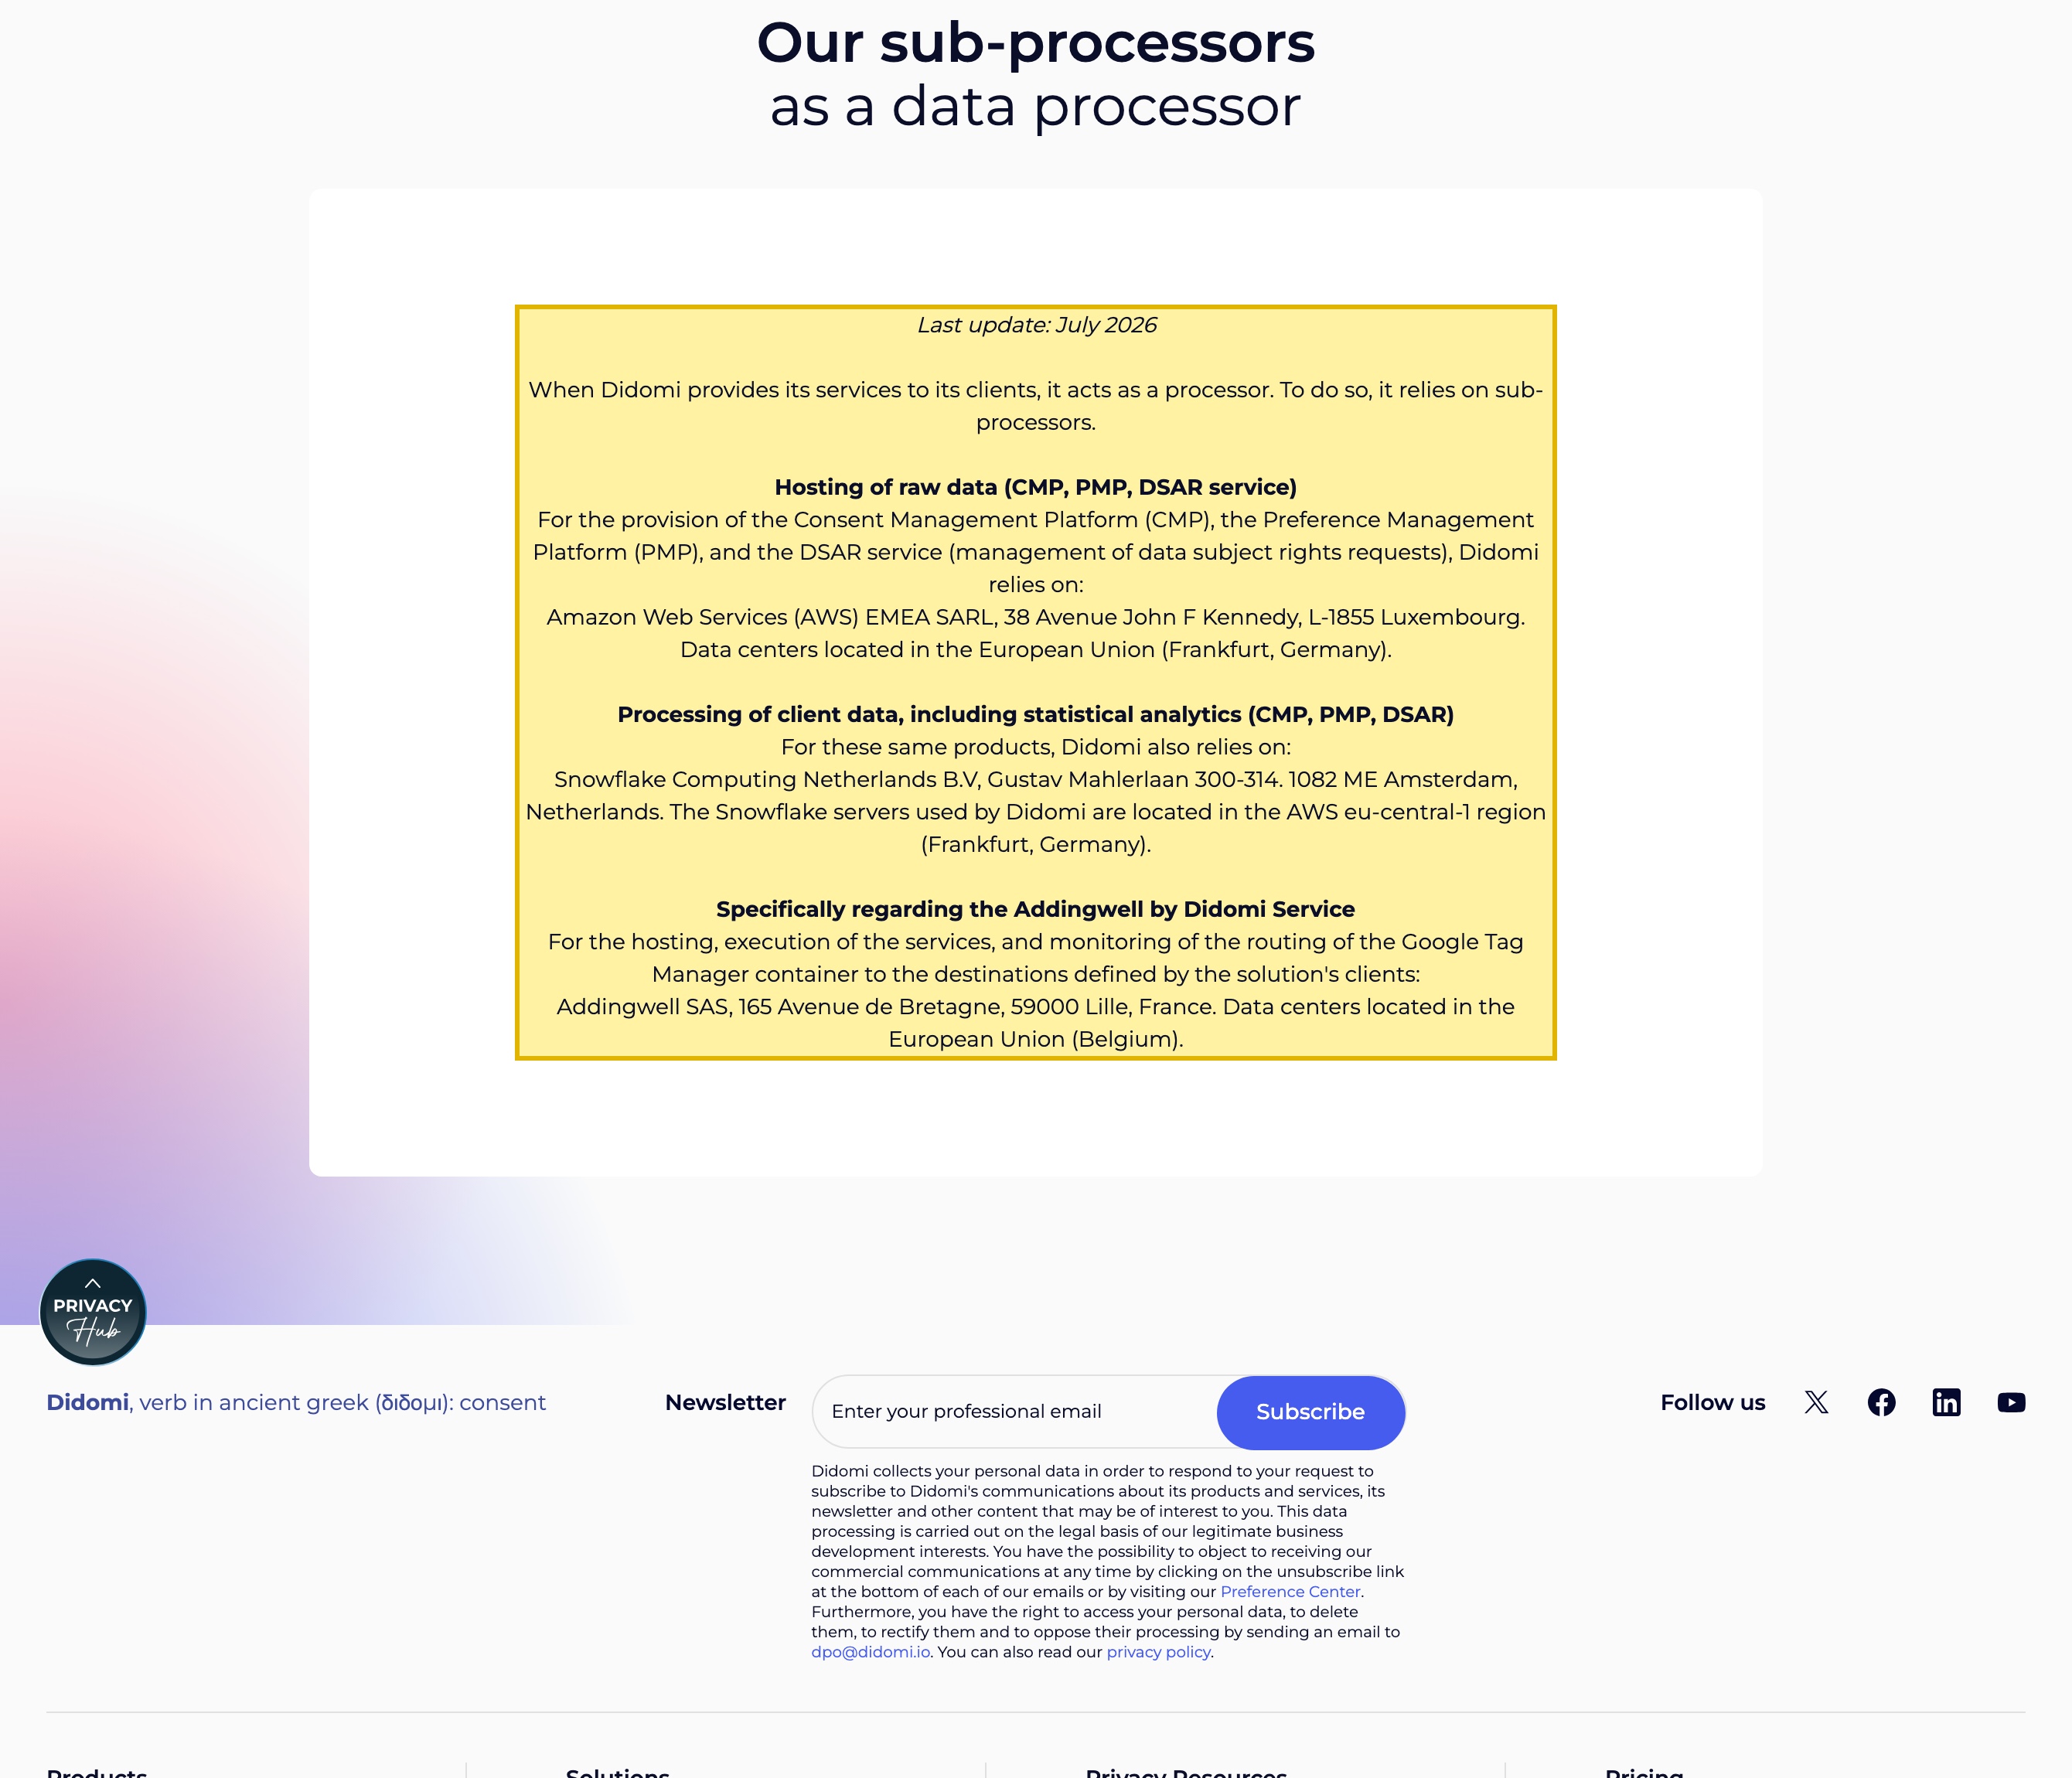
La propre liste de sous-traitants de Didomi (mise à jour en juillet 2026) place son hébergement dans l'UE : AWS “Data centers located in the European Union (Frankfurt, Germany),” et des serveurs Snowflake “located in the AWS eu-central-1 region (Frankfurt, Germany)” pour l'analytique client — aucune région en Chine continentale. Ainsi, chaque enregistrement de consentement, préférence et demande des personnes concernées qu'elle capture auprès d'un visiteur chinois est une information personnelle détenue à l'étranger — un transfert transfrontalier que la PIPL régit (information, un consentement distinct et un mécanisme de transfert, articles 38 à 40), avec une obligation de stockage sur le territoire pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). En outre, le consentement de Didomi est conçu pour le régime du RGPD — que la PIPL chinoise ne reproduit pas — de sorte qu'un opt-in de style RGPD ou TCF ne satisfait pas à lui seul le consentement distinct et spécifique de la PIPL. La bannière est aussi récupérée depuis l'étranger, de sorte que, depuis l'intérieur de la Chine, elle peut se charger lentement ou échouer — et une barrière de consentement qui ne peut se charger peut bloquer la page qu'elle garde.
Il s'agit d'une image des risques, pas d'un verdict — ce que vous devez dépend de vos volumes de données, de votre rôle de responsable de traitement et de qui sont vos utilisateurs, et mérite d'être réglé avec un conseil. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! Les enregistrements de consentement, de préférences et de DSAR sont stockés dans l'UE (Francfort), hors du continent
- ! Ces dossiers sont les informations personnelles d'utilisateurs chinois qui franchissent la frontière — la PIPL s'applique
- ✕ Didomi ne nomme aucune région d'hébergement en Chine continentale (UE uniquement — Francfort / Belgique)
- ! Un opt-in de style RGPD ou TCF ne satisfait pas à lui seul le consentement distinct et spécifique de la PIPL
- ! Une bannière de consentement servie depuis l'étranger (UE) peut se bloquer ou échouer à se charger en Chine
- ! Les opérateurs d'infrastructure d'information critique / responsables à grand volume doivent un stockage sur le territoire que Didomi ne peut fournir
Ce que la documentation officielle de Didomi dit de la Chine
| Fait | Source primaire |
|---|---|
| Didomi héberge ses données de consentement, de préférences et de DSAR dans l'UE — pas en Chine. Sa propre liste de sous-traitants (mise à jour en juillet 2026) indique que son hébergement AWS se trouve dans des “Data centers located in the European Union (Frankfurt, Germany)” pour les données brutes de ses services CMP, PMP et DSAR. Pour une plateforme de consentement, c'est le point à l'envers : l'enregistrement prouvant qu'un utilisateur chinois a consenti est lui-même une information personnelle détenue à l'étranger — un transfert transfrontalier d'informations personnelles au titre de la PIPL (information, consentement distinct et un mécanisme de transfert, articles 38 à 40). | Didomi — Our sub-processors as a data processor, consulté le 2026-10-09 ; PIPL articles 38 à 40 |
| Les données clients et l'analytique se trouvent aussi à Francfort — toujours aucune région en Chine continentale. La même liste de sous-traitants indique que “The Snowflake servers used by Didomi are located in the AWS eu-central-1 region (Frankfurt, Germany),” et situe son sous-traitant restant dans l'UE (Belgique). Sans aucune région sur le territoire sur la liste, il n'existe aucune ressource d'hébergement du continent où faire résider les données de consentement et de préférences, ni aucune à laquelle rattacher une déclaration ICP. | Didomi — Our sub-processors as a data processor, consulté le 2026-10-09 |
| Le consentement de Didomi est conçu pour le régime du RGPD, que la PIPL chinoise ne reproduit pas. Didomi décrit sa CMP comme couvrant “GDPR, CCPA, and all major global regulations” — une liste qui ne nomme pas la PIPL chinoise. Un opt-in de style RGPD ou TCF ne satisfait pas à lui seul la PIPL, qui exige un consentement distinct et spécifique pour plusieurs finalités et un consentement distinct pour le transfert à l'étranger lui-même (PIPL articles 38 à 40). Une bannière valide en Europe peut tout de même être insuffisante au regard de ce que la Chine demande pour un utilisateur chinois. | Didomi (didomi.io) description du produit, consulté le 2026-10-09 ; PIPL articles 38 à 40 |
| Pour certains responsables, les données doivent rester en Chine — et servir depuis l'intérieur du continent déclenche une déclaration ICP. Lorsque le responsable est un opérateur d'infrastructure d'information critique ou déplace des informations personnelles en volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — une obligation qu'un stockage de consentement dans l'UE ne peut satisfaire — et au-delà de certains seuils le transfert peut exiger l'évaluation de sécurité pour l'exportation de données de Chine. Et tout site public effectivement servi depuis l'intérieur de la Chine doit porter une déclaration ICP (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT), liée à une ressource d'hébergement du continent que Didomi ne fournit pas. | PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) ; ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour un public en Chine continentale, Didomi s’accompagne d’une question qui se replie sur elle-même. Didomi est une plateforme de gestion du consentement et des préférences — le logiciel qu’une société installe afin de maintenir sa collecte de données du bon côté du droit de la vie privée — pourtant, pointé vers la Chine tel qu’il est livré, il peut se transformer en une exposition à part entière. L’enjeu décisif n’est pas de savoir si la bannière se charge. C’est deux choses à la fois : les enregistrements de consentement, les profils de préférences et les demandes des personnes concernées que Didomi recueille auprès de vos utilisateurs chinois viennent reposer sur une infrastructure à l’intérieur de l’Union européenne, et la logique de consentement elle-même est écrite pour les règles de l’Europe, non celles de la Chine. Le premier est une question de résidence des données et de transfrontalier au regard du droit chinois ; le second est une question de régime de consentement à laquelle la PIPL chinoise répond très différemment du RGPD. Les deux passent avant la performance — et Didomi documente le premier dans sa propre liste de sous-traitants.
Didomi en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Didomi — et au regard du droit chinois |
|---|---|
| Ce que Didomi exploite | La plateforme de Didomi couvre une Consent Management Platform, une Preference Management Platform et le traitement des demandes des personnes concernées (DSAR). Elle conserve donc un dossier permanent de qui a consenti à quoi, les préférences stockées de chaque visiteur, les signaux d'appareil et d'IP que lit sa bannière, et les demandes que déposent vos utilisateurs chinois — chaque élément étant une information personnelle. |
| Où résident les dossiers | Sa liste de sous-traitants place l'hébergement dans l'UE : AWS “Data centers located in the European Union (Frankfurt, Germany),” et des serveurs Snowflake “located in the AWS eu-central-1 region (Frankfurt, Germany)” pour les données clients et l'analytique, son sous-traitant restant étant en Belgique. Aucun en Chine continentale. |
| Les dossiers de vos utilisateurs chinois | Les enregistrements de consentement, préférences et données de DSAR collectés auprès de personnes en Chine et détenus dans l'UE sont un transfert transfrontalier d'informations personnelles que la PIPL régit (articles 38 à 40) : information, un consentement distinct et un mécanisme de transfert validé. |
| Conçu pour le mauvais régime | Didomi décrit sa CMP comme couvrant “GDPR, CCPA, and all major global regulations” — une liste qui ne nomme pas la PIPL chinoise. Un opt-in de style RGPD ou TCF ne satisfait pas à lui seul le consentement distinct et spécifique de la PIPL, ni le consentement distinct que la PIPL exige avant l'envoi de données à l'étranger. |
| Résidence et service au public | Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, les informations personnelles collectées en Chine doivent rester sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — ce qu'un stockage dans l'UE ne peut faire. Un site servi depuis l'intérieur de la Chine nécessite aussi une déclaration ICP liée à une ressource d'hébergement sur le continent que Didomi ne fournit pas. |
L’enregistrement de consentement est lui-même une information personnelle — et Didomi le garde dans l’UE
La partie délicate est structurelle, non un détail en marge. Didomi existe pour capturer et conserver la preuve que vous avez collecté des informations personnelles de manière licite — le consentement qu’un visiteur a donné, les préférences qu’il a définies, la trace écrite derrière une demande d’accès. Mais la propre liste de sous-traitants de Didomi, mise à jour en juillet 2026, place cette preuve à Francfort : son hébergement AWS se trouve dans des “Data centers located in the European Union (Frankfurt, Germany),” et les “Snowflake servers used by Didomi are located in the AWS eu-central-1 region (Frankfurt, Germany)” pour les données clients et l’analytique. Ainsi, la preuve qu’un utilisateur chinois a consenti est détenue en Europe — ce qui signifie que l’outil de consentement a discrètement produit le transfert transfrontalier même qu’il est censé vous éviter.
Au titre de la loi chinoise sur la protection des informations personnelles, c’est un transfert transfrontalier, et l’obligation repose sur le responsable du traitement des informations personnelles — vous, non Didomi. Vous devez une information, un consentement distinct pour le transfert à l’étranger, et un mécanisme de transfert validé : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (PIPL articles 38 à 40). Une plateforme qui enregistre le consentement n’assume pas l’obligation attachée à l’endroit où ce consentement est ensuite stocké.
Un flux de consentement conçu pour le RGPD n’est pas un flux de consentement PIPL
Voici la partie spécifique à Didomi. C’est une CMP européenne, et elle décrit ses expériences de consentement comme couvrant “GDPR, CCPA, and all major global regulations” — une formule qui, c’est révélateur, ne nomme pas la PIPL chinoise. Cela compte, car les règles de consentement de la Chine ne sont pas un dialecte du RGPD ; elles sont leur propre régime. La PIPL demande un consentement volontaire et explicite, et pour plusieurs finalités elle exige un consentement distinct et spécifique plutôt qu’un opt-in global — y compris un consentement distinct avant que la moindre information personnelle ne soit envoyée hors du continent (PIPL articles 38 à 40). Une bannière construite autour des bases légales du RGPD et des cadres de consentement occidentaux que Didomi énumère peut être parfaitement valide en Europe et tout de même insuffisante au regard de ce que la PIPL demande pour un utilisateur chinois. Ainsi, même là où Didomi se charge et où la bannière s’affiche proprement, le consentement qu’elle capture peut ne pas être celui que le droit chinois exige réellement — une question à régler avec un conseil, non une hypothèse sur laquelle livrer.
Aucune région sur le continent, donc aucun stockage sur le territoire et aucune assise ICP
Didomi nomme AWS, Snowflake et Addingwell comme ses sous-traitants et les situe tous dans l’UE — Francfort et Belgique ; il ne publie aucune région en Chine continentale. Cette géographie règle deux autres questions avant que la vitesse ne soit en jeu.
D’abord, la résidence. Si vous êtes opérateur d’infrastructure d’information critique ou responsable de traitement à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37) — la disposition de localisation des données renumérotée par l’amendement 2025 de la loi sur la cybersécurité entré en vigueur le 1er janvier 2026, sa substance inchangée). Un stockage de consentement et de préférences dans l’UE ne peut satisfaire cette obligation, quelle que soit sa configuration, et au-delà de certains seuils de volume — ou lorsque les dossiers se qualifient comme données importantes — le transfert peut lui-même exiger l’évaluation de sécurité pour l’exportation de données de Chine avant que quoi que ce soit ne parte. Ensuite, la licence. Un site public effectivement servi aux visiteurs du continent depuis l’intérieur de la Chine dépend d’une déclaration ICP (ICP 备案) au titre de l’ordonnance n° 292 du Conseil des affaires de l’État et de l’ordonnance n° 33 du MIIT, et cette déclaration doit se rattacher à une ressource d’hébergement physiquement sur le continent. Didomi n’en offre aucune, il n’y a donc rien, chez Didomi, à déclarer. « Nous exploitons déjà Didomi pour le consentement » ne franchit pas la frontière ; l’histoire de conformité bien rangée que la plateforme est censée vous remettre est exactement ce qu’elle laisse ouvert en Chine.
Une barrière de consentement servie depuis l’étranger peut bloquer la page
La moitié diffusion est réelle aussi, et pour une barrière de consentement elle mord plus fort que pour un script ordinaire. Une expérience de consentement aux cookies est récupérée côté client, et est souvent câblée pour retenir la page jusqu’à ce que le visiteur fasse un choix. Parce que l’infrastructure de Didomi se trouve dans des régions de l’UE, ce script et sa configuration sont tirés depuis l’extérieur du continent — le même saut transfrontalier que fait chaque ressource à l’étranger pour atteindre un utilisateur en Chine.
Ainsi, lorsqu’une barrière de consentement servie depuis l’étranger se charge lentement ou échoue depuis l’intérieur de la Chine, elle n’échoue pas dans un coin tranquille — elle peut bloquer le contenu même devant lequel elle se dresse. C’est un problème de diffusion, non juridique, mais sur un site tourné vers la Chine les deux se renforcent mutuellement : la barrière la plus difficile à diffuser est aussi celle qui porte l’exposition transfrontalière. Nous ne publions ici aucun chiffre de latence first-party en Chine pour Didomi, car la vitesse n’est pas l’axe sur lequel se joue cette décision, et un chiffre sans méthode, sans échantillon et sans date ne ferait qu’induire en erreur. Et une chose que 21YunBox ne fait jamais — et qu’aucun fournisseur légal ne peut proposer — c’est de contourner les règles d’exportation de données de la Chine ou une quelconque restriction réseau : nous n’utilisons ni ne suggérons jamais de contournement d’aucune sorte.
Il s’agit d’une image des risques, pas d’un verdict. Devoir un consentement distinct, un mécanisme de transfert, un stockage sur le territoire, une évaluation d’exportation de données, une déclaration ICP, ou un mélange de ceux-ci, dépend de vos volumes de données, de votre rôle de responsable de traitement et de qui sont vos utilisateurs — à régler avec un conseil avant de vous y fier.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme d’exploiter Didomi pour un public tourné vers la Chine, et elle a une forme précise. D’abord, cartographier : notre équipe Chine examine les obligations transfrontalières et de résidence des données au titre de la PIPL qui s’attachent aux données de consentement, de préférences et de demandes que Didomi enregistre — au regard de votre entité, de vos volumes de données et de qui sont vos utilisateurs — et marque où une évaluation d’exportation de données, une obligation de stockage de l’article 39, ou la règle du consentement distinct de la PIPL mordent réellement. Les conclusions juridiques se règlent avec un conseil ; nous construisons l’image technique qui les alimente.
Ensuite, localiser : pour les dossiers qui doivent rester dans le pays, et le consentement qui doit satisfaire les règles propres à la Chine, nous mettons en place et intégrons un stockage résident en Chine et un flux de consentement aligné sur la PIPL, sur une assise déclarée (ICP) et sur le territoire — le schéma légal sur le territoire d’un traitement et d’un stockage consentis, sur le territoire — de sorte que ce qui ne peut légalement partir ne parte plus, pendant que vous gardez Didomi pour les marchés qu’il sert déjà.
Enfin, diffuser : le site ou l’application tournés vers la Chine qui présentent la barrière de consentement sont eux-mêmes un service public sur le continent, ils portent donc une obligation de déclaration ICP et ont besoin d’une diffusion conforme, sur le territoire. 21YunBox la diffuse sur le territoire — le 21YunBox Optimizer — placé devant ce que vous exploitez déjà, sans reconstruction ni re-plateformage. Le résultat est une configuration de consentement et de préférences qui s’exécute de manière légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Didomi stocke-t-il les données de consentement des utilisateurs chinois en Chine ?
Non. Selon la propre liste de sous-traitants de Didomi (mise à jour en juillet 2026), son hébergement s'exécute dans l'UE — centres de données AWS à Francfort, en Allemagne, serveurs Snowflake dans la région AWS eu-central-1 (Francfort), et son sous-traitant restant en Belgique — sans région en Chine continentale. Les enregistrements de consentement, préférences et demandes des personnes concernées qu'il capture auprès de visiteurs chinois sont détenus à l'étranger, ce qui en fait un transfert transfrontalier d'informations personnelles au titre de la PIPL : le responsable de traitement (vous, non Didomi) doit une information, un consentement distinct et un mécanisme de transfert.
Si Didomi est un outil de consentement, comment peut-il être un risque de conformité en Chine ?
De deux façons. D'abord, la conformité en Chine dépend de l'endroit où résident les données, non de l'objet de l'outil : si la preuve qu'un utilisateur chinois a consenti est stockée dans l'UE, vous avez créé le transfert transfrontalier même que la PIPL réglemente, plus une obligation de résidence des données qu'un stockage à l'étranger ne peut satisfaire pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume. Ensuite, le consentement de Didomi est conçu pour le RGPD et des régimes occidentaux similaires — non la PIPL — et un opt-in de style RGPD ou TCF ne satisfait pas à lui seul le consentement distinct et spécifique de la PIPL, y compris le consentement distinct que la Chine exige avant que les données ne partent à l'étranger. Traitez les deux comme des risques à travailler avec un conseil.
21YunBox peut-il aider à faire fonctionner notre configuration Didomi en Chine ?
Oui. Notre équipe Chine peut cartographier votre exposition — les obligations transfrontalières, de résidence des données et de consentement au titre de la PIPL qui s'attachent aux données de consentement et de préférences que Didomi collecte, pour votre entité, vos volumes de données et vos utilisateurs — puis localiser les dossiers qui doivent rester sur le territoire sur un stockage résident en Chine avec un flux de consentement aligné sur la PIPL, et mettre en place la diffusion déclarée (ICP) et sur le territoire qu'exige une présence Chine conforme, devant le stack Didomi que vous exploitez déjà. Prenez contact pour traiter votre cas précis. Ce n'est jamais une voie autour des règles de la Chine.






















