Funktioniert Didomi in China? EU-gehostete Einwilligung, PIPL-Grenztransfer & die Einwilligungsregime-Lücke
Didomi ist eine Consent- & Preference-Management-Plattform — doch seine eigene Unterauftragsverarbeiter-Liste hostet seine Einwilligungs-, Präferenz- und DSAR-Daten in der EU (Frankfurt, Deutschland), ohne Festlandchina-Region. Für China macht das die Einwilligungs-Datensätze, die es für Ihre Nutzer hält, zu einem Grenztransfer unter PIPL, ohne ICP-Melde-Standbein und ohne inländische Speicherung — und ein GDPR-gebauter Einwilligungs-Ablauf erfüllt PIPLs Gesonderte-Einwilligungs-Regime nicht von sich aus. Ein Compliance-zuerst-Blick auf die Datenresidenz- und Einwilligungs-Exponierung und den rechtmäßigen inländischen Weg.
Funktioniert Didomi in China?
Die Ironie ist die Antwort: Didomi ist eine Consent- und Preference-Plattform, die, so betrieben, wie sie ist, für Festlandchina zu einer eigenen Compliance-Exponierung werden kann. Das Banner zu erreichen ist nicht das Problem — wo es die Einwilligungs-Datensätze Ihrer chinesischen Nutzer aufbewahrt und für welches Recht seine Einwilligung gebaut wurde, sind es.
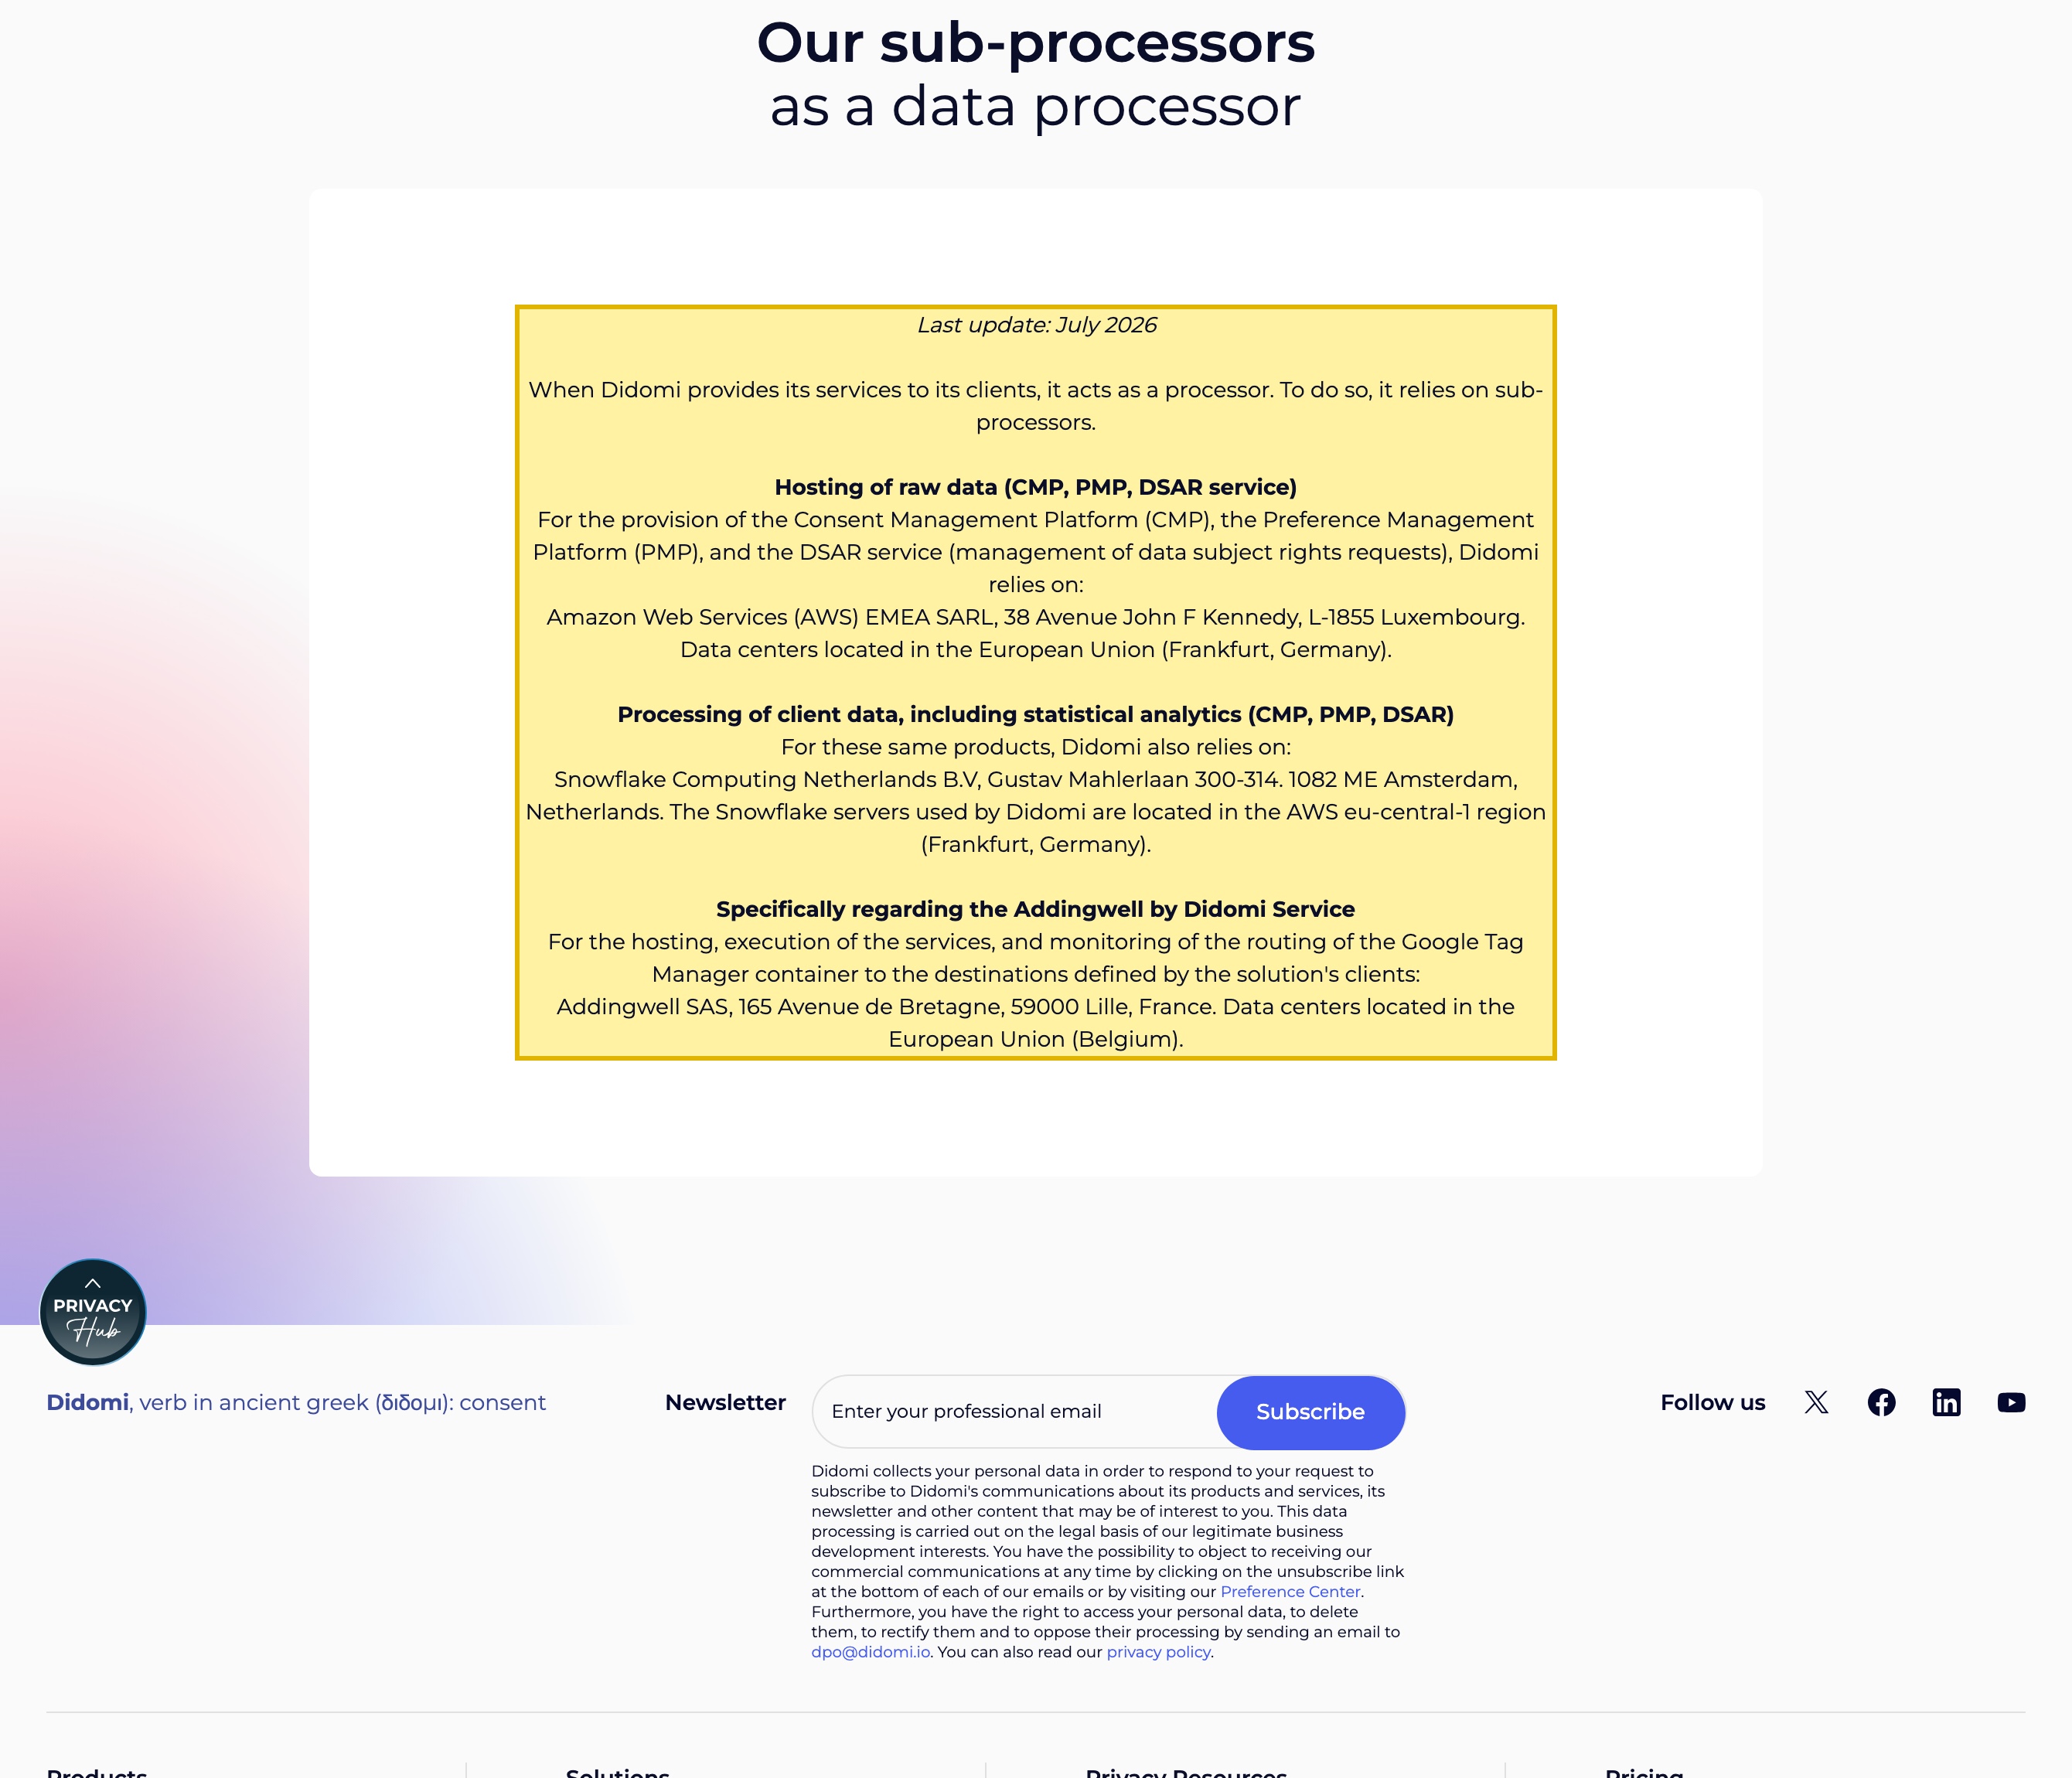
Didomis eigene Unterauftragsverarbeiter-Liste (aktualisiert Juli 2026) legt sein Hosting in die EU: AWS „Data centers located in the European Union (Frankfurt, Germany)“, und Snowflake-Server „located in the AWS eu-central-1 region (Frankfurt, Germany)“ für Kundenanalytik — keine Festlandchina-Region. Jeder Einwilligungs-Datensatz, jede Präferenz und jede Datensubjekt-Anfrage, die es von einem chinesischen Besucher erfasst, ist also personenbezogene Information, die offshore gehalten wird — ein Grenztransfer, den PIPL regelt (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus, Artikel 38–40), mit einer inländischen Speicherpflicht für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen (PIPL Artikel 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Hinzu kommt, dass Didomis Einwilligung für das GDPR-Regime gebaut ist — das Chinas PIPL nicht spiegelt — ein GDPR- oder TCF-artiges Opt-in erfüllt PIPLs gesonderte, spezifische Einwilligung also nicht von sich aus. Das Banner wird zudem von offshore abgerufen, von innerhalb Chinas kann es also langsam laden oder scheitern — und ein Einwilligungs-Tor, das nicht laden kann, kann die Seite aufhalten, die es bewacht.
Dies ist eine Risikokarte, kein Urteil — was Sie schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon ab, wer Ihre Nutzer sind, und es ist es wert, mit Rechtsbeistand geklärt zu werden. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Einwilligungs-, Präferenz- & DSAR-Datensätze werden in der EU (Frankfurt) gespeichert, außerhalb des Festlands
- ! Diese Datensätze sind die PI chinesischer Nutzer, die die Grenze überquert — PIPL gilt
- ✕ Didomi nennt keine Festlandchina-Hosting-Region (nur EU — Frankfurt / Belgien)
- ! Ein GDPR- oder TCF-artiges Opt-in erfüllt PIPLs gesonderte, spezifische Einwilligung nicht von sich aus
- ! Ein von offshore (EU) bedientes Einwilligungs-Banner kann innerhalb Chinas stocken oder nicht laden
- ! Betreiber kritischer Informationsinfrastruktur / Verarbeiter großer Mengen schulden inländische Speicherung, die Didomi nicht bereitstellen kann
Was die offizielle Didomi-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Didomi hostet seine Einwilligungs-, Präferenz- und DSAR-Daten in der EU — nicht in China. Seine eigene Unterauftragsverarbeiter-Liste (aktualisiert Juli 2026) erklärt, dass sein AWS-Hosting in „Data centers located in the European Union (Frankfurt, Germany)“ für die Rohdaten seiner CMP-, PMP- und DSAR-Dienste sitzt. Für eine Einwilligungs-Plattform ist das der Punkt in umgekehrter Richtung: Der Datensatz, der beweist, dass ein chinesischer Nutzer zustimmte, ist selbst personenbezogene Information, die offshore gehalten wird — ein Grenztransfer personenbezogener Daten unter PIPL (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus, Artikel 38–40). | Didomi — Our sub-processors as a data processor, abgerufen 2026-10-09; PIPL Artikel 38–40 |
| Kundendaten und Analytik sitzen ebenfalls in Frankfurt — weiterhin keine Festlandchina-Region. Dieselbe Unterauftragsverarbeiter-Liste erklärt, dass „The Snowflake servers used by Didomi are located in the AWS eu-central-1 region (Frankfurt, Germany)“, und verortet seinen verbleibenden Unterauftragsverarbeiter in der EU (Belgien). Ohne inländische Region irgendwo auf der Liste gibt es keine Festland-Hosting-Ressource, auf der Einwilligungs- und Präferenz-Daten leben könnten, und keine, an die eine ICP-Beian zu heften wäre. | Didomi — Our sub-processors as a data processor, abgerufen 2026-10-09 |
| Didomis Einwilligung ist für das GDPR-Regime gebaut, das Chinas PIPL nicht spiegelt. Didomi beschreibt seine CMP als abdeckend „GDPR, CCPA, and all major global regulations“ — eine Liste, die Chinas PIPL nicht nennt. Ein GDPR- oder TCF-artiges Opt-in erfüllt PIPL nicht von sich aus, das für mehrere Zwecke eine gesonderte, spezifische Einwilligung und eine eigene Einwilligung für den Auslands-Transfer selbst verlangt (PIPL Artikel 38–40). Ein in Europa gültiges Banner kann für einen chinesischen Nutzer trotzdem hinter dem zurückbleiben, was China verlangt. | Didomi (didomi.io) product description, abgerufen 2026-10-09; PIPL Artikel 38–40 |
| Für manche Verarbeiter müssen die Daten in China bleiben — und von innerhalb des Festlands zu bedienen löst eine ICP-Beian aus. Wo der Verarbeiter ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Information in Mengen bewegt, muss in China erhobene personenbezogene Information im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Pflicht, die ein EU-Einwilligungs-Speicher nicht erfüllen kann — und oberhalb bestimmter Schwellen kann der Transfer Chinas Datenexport-Sicherheitsbewertung erfordern. Und jede öffentliche Website, die tatsächlich von innerhalb Chinas bedient wird, muss eine ICP-Beian tragen (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33), gebunden an eine Festland-Hosting-Ressource, die Didomi nicht bereitstellt. | PIPL Artikel 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37); Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum kommt Didomi mit einer Frage, die sich auf sich selbst zurückfaltet. Didomi ist eine Consent- und Preference-Management-Plattform — die Software, die ein Unternehmen installiert, um seine Datenerhebung auf der richtigen Seite des Datenschutzrechts zu halten — doch auf China gerichtet, wie es ausgeliefert wird, kann es sich in eine eigene Exponierung verwandeln. Das entscheidende Problem ist nicht, ob das Banner lädt. Es sind zwei Dinge zugleich: Die Einwilligungs-Datensätze, Präferenz-Profile und Datensubjekt-Anfragen, die Didomi von Ihren chinesischen Nutzern sammelt, kommen auf Infrastruktur innerhalb der Europäischen Union zur Ruhe, und die Einwilligungs-Logik selbst ist für Europas Regeln geschrieben, nicht für Chinas. Das Erste ist eine Datenresidenz- und Grenzübertritts-Frage nach chinesischem Recht; das Zweite ist eine Einwilligungsregime-Frage, die Chinas PIPL sehr anders beantwortet als die GDPR. Beide sitzen vor der Performance — und Didomi dokumentiert das Erste in seiner eigenen Unterauftragsverarbeiter-Liste.
Didomi in China auf einen Blick
| Was es entscheidet | In Didomis eigenen Worten — und Chinas Recht |
|---|---|
| Was Didomi betreibt | Didomis Plattform umfasst eine Consent Management Platform, eine Preference Management Platform und Datensubjekt-Anfrage-(DSAR-)Handhabung. Es hält also einen stehenden Datensatz, wer welcher Sache zustimmte, die gespeicherten Präferenzen jedes Besuchers, die Geräte- und IP-Signale, die sein Banner liest, und die Anfragen, die Ihre chinesischen Nutzer einreichen — jedes Element davon personenbezogene Information. |
| Wo die Datensätze leben | Seine Unterauftragsverarbeiter-Liste legt das Hosting in die EU: AWS „Data centers located in the European Union (Frankfurt, Germany)“, und Snowflake-Server „located in the AWS eu-central-1 region (Frankfurt, Germany)“ für Kundendaten und Analytik, mit seinem verbleibenden Unterauftragsverarbeiter in Belgien. Keiner liegt innerhalb Festlandchinas. |
| Die Datensätze Ihrer China-Nutzer | Einwilligungs-Datensätze, Präferenzen und DSAR-Daten, die von Menschen in China erhoben und in der EU gehalten werden, sind ein Grenztransfer personenbezogener Daten, den PIPL regelt (Artikel 38–40): Mitteilung, eine gesonderte Einwilligung und ein genehmigter Transfermechanismus. |
| Für das falsche Regime gebaut | Didomi beschreibt seine CMP als abdeckend „GDPR, CCPA, and all major global regulations“ — eine Liste, die Chinas PIPL nicht nennt. Ein GDPR- oder TCF-artiges Opt-in erfüllt PIPLs gesonderte, spezifische Einwilligung nicht von sich aus, noch die eigene Einwilligung, die PIPL verlangt, bevor Daten ins Ausland gesendet werden. |
| Residenz & Bedienen der Öffentlichkeit | Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss in China erhobene personenbezogene Information im Festland bleiben (PIPL Artikel 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — was ein EU-Speicher nicht kann. Eine von innerhalb Chinas bediente Website braucht zudem eine ICP-Beian, gebunden an eine Festland-Hosting-Ressource, die Didomi nicht bereitstellt. |
Der Einwilligungs-Datensatz ist selbst personenbezogene Information — und Didomi hält ihn in der EU
Der heikle Teil ist strukturell, kein Detail am Rande. Didomi existiert, um den Beweis zu erfassen und zu halten, dass Sie personenbezogene Information rechtmäßig erhoben haben — die Einwilligung, die ein Besucher gab, die Präferenzen, die er setzte, die Papierspur hinter einer Datensubjekt-Anfrage. Aber Didomis eigene Unterauftragsverarbeiter-Liste, aktualisiert Juli 2026, legt diesen Beweis nach Frankfurt: Sein AWS-Hosting sitzt in „Data centers located in the European Union (Frankfurt, Germany)“, und die „Snowflake servers used by Didomi are located in the AWS eu-central-1 region (Frankfurt, Germany)“ für Kundendaten und Analytik. Der Beweis, dass ein chinesischer Nutzer zustimmte, wird also in Europa gehalten — was bedeutet, dass das Einwilligungs-Werkzeug stillschweigend genau den Grenztransfer erzeugt hat, von dem es Sie freihalten soll.
Unter Chinas Gesetz zum Schutz personenbezogener Daten ist das ein Grenztransfer, und die Pflicht liegt beim Verarbeiter personenbezogener Daten — Ihnen, nicht Didomi. Sie schulden Mitteilung, eine gesonderte Einwilligung für den Auslands-Transfer und einen genehmigten Transfermechanismus: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (PIPL Artikel 38–40). Eine Plattform, die die Einwilligung aufzeichnet, übernimmt nicht die Pflicht, die an das gebunden ist, wo diese Einwilligung dann gespeichert wird.
Ein für die GDPR gebauter Einwilligungs-Ablauf ist kein PIPL-Einwilligungs-Ablauf
Hier ist der für Didomi spezifische Teil. Es ist eine europäische CMP, und es beschreibt seine Einwilligungs-Erfahrungen als abdeckend „GDPR, CCPA, and all major global regulations“ — eine Zeile, die, bezeichnenderweise, Chinas PIPL nicht nennt. Das ist wichtig, denn Chinas Einwilligungs-Regeln sind kein Dialekt der GDPR; sie sind ihr eigenes Regime. PIPL verlangt eine Einwilligung, die freiwillig und ausdrücklich ist, und für mehrere Zwecke verlangt es eine gesonderte, spezifische Einwilligung statt eines pauschalen Opt-ins — einschließlich einer eigenen Einwilligung, bevor irgendeine personenbezogene Information außerhalb des Festlands gesendet wird (PIPL Artikel 38–40). Ein um GDPR-Rechtsgrundlagen und die westlichen Einwilligungs-Rahmen, die Didomi auflistet, herum gebautes Banner kann in Europa vollkommen gültig sein und für einen chinesischen Nutzer trotzdem hinter dem zurückbleiben, was PIPL verlangt. Selbst wo Didomi lädt und das Banner sauber rendert, ist die Einwilligung, die es erfasst, also möglicherweise nicht die Einwilligung, die Chinas Recht tatsächlich verlangt — eine mit Rechtsbeistand zu klärende Frage, keine Annahme, auf der man ausliefert.
Keine Festland-Region, also keine inländische Speicherung und kein ICP-Standbein
Didomi nennt AWS, Snowflake und Addingwell als seine Unterauftragsverarbeiter und verortet jeden von ihnen in der EU — Frankfurt und Belgien; es veröffentlicht keine Festlandchina-Region. Diese Geografie klärt zwei weitere Fragen, bevor Geschwindigkeit je im Bild ist.
Erstens, Residenz. Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen sind, muss in China erhobene personenbezogene Information im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 — die Datenlokalisierungs-Bestimmung, umnummeriert von Artikel 37 durch die Cybersicherheitsgesetz-Änderung von 2025, die am 1. Januar 2026 in Kraft trat, mit unveränderter Substanz). Ein EU-Einwilligungs-und-Präferenz-Speicher kann diese Pflicht nicht erfüllen, wie auch immer er konfiguriert ist, und oberhalb bestimmter Mengenschwellen — oder wo die Datensätze als wichtige Daten gelten — kann der Transfer selbst Chinas Datenexport-Sicherheitsbewertung erfordern, bevor irgendetwas geht. Zweitens, Lizenzierung. Eine öffentlich zugängliche Website, die tatsächlich von innerhalb Chinas an Festland-Besucher bedient wird, schaltet eine ICP-Beian (ICP 备案) nach Staatsratserlass Nr. 292 und MIIT-Erlass Nr. 33 ein, und diese Beian muss sich an eine Hosting-Ressource physisch im Festland heften. Didomi bietet keine, es gibt also nichts bei Didomi, wogegen zu melden wäre. „Wir betreiben Didomi bereits für Einwilligung“ reist nicht über die Grenze; die ordentliche Compliance-Geschichte, die die Plattform Ihnen übergeben soll, ist genau das, was sie in China offen lässt.
Ein offshore bedientes Einwilligungs-Tor kann die Seite aufhalten
Die Auslieferungs-Hälfte ist ebenfalls real, und für ein Einwilligungs-Tor beißt sie härter als für ein gewöhnliches Skript. Eine Cookie-Einwilligungs-Erfahrung wird clientseitig abgerufen und ist oft so verdrahtet, dass sie die Seite hält, bis der Besucher eine Wahl trifft. Weil Didomis Infrastruktur in EU-Regionen sitzt, werden dieses Skript und seine Konfiguration von außerhalb des Festlands abgerufen — derselbe Grenzübertritts-Sprung, den jedes Offshore-Asset macht, um einen Nutzer in China zu erreichen.
Wenn also ein offshore bedientes Einwilligungs-Tor von innerhalb Chinas langsam lädt oder scheitert, scheitert es nicht in einer stillen Ecke — es kann genau den Inhalt aufhalten, vor dem es steht. Das ist ein Auslieferungs-Problem, kein rechtliches, aber auf einer auf China ausgerichteten Website verstärken sich die beiden gegenseitig: Das Tor, das am schwersten auszuliefern ist, ist auch das, das die Grenzübertritts-Exponierung trägt. Wir veröffentlichen hier keine erstmalige China-Latenzzahl für Didomi, weil Geschwindigkeit nicht die Achse ist, um die sich diese Entscheidung dreht, und eine Zahl ohne Methode, Stichprobe und Datum würde nur in die Irre führen. Und eine Sache, die 21YunBox niemals tut — und die kein rechtmäßiger Anbieter bieten kann — ist, um Chinas Datenexport-Regeln oder irgendeine Netzbeschränkung herumzuleiten: Wir nutzen oder empfehlen niemals irgendeine Form von Umgehung.
Dies ist eine Risikokarte, kein Urteil. Ob Sie eine gesonderte Einwilligung, einen Transfermechanismus, inländische Speicherung, eine Datenexport-Bewertung, eine ICP-Beian oder eine Mischung davon schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon ab, wer Ihre Nutzer sind — es ist es wert, mit Rechtsbeistand geklärt zu werden, bevor Sie sich darauf verlassen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Didomi für ein auf China ausgerichtetes Publikum zu betreiben, und er hat eine bestimmte Form. Zuerst kartieren: Unser China-Team arbeitet die PIPL-Grenzübertritts- und Datenresidenz-Pflichten durch, die sich an die Einwilligungs-, Präferenz- und Anfrage-Daten heften, die Didomi aufzeichnet — gesetzt gegen Ihren Rechtsträger, Ihre Datenmengen und wer Ihre Nutzer sind — und markiert, wo eine Datenexport-Bewertung, eine Artikel-39-Speicherpflicht oder PIPLs Gesonderte-Einwilligungs-Regel tatsächlich beißt. Die rechtlichen Schlussfolgerungen werden mit Rechtsbeistand erreicht; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Für die Datensätze, die im Land bleiben müssen, und die Einwilligung, die Chinas eigene Regeln erfüllen muss, stellen wir einen China-ansässigen Speicher und einen PIPL-ausgerichteten Einwilligungs-Ablauf auf einer ICP-gemeldeten, inländischen Grundlage auf und integrieren sie — das rechtmäßige inländische Muster aus eingewilligter, inländischer Verarbeitung und Speicherung — sodass das, was nicht rechtmäßig gehen darf, es nicht mehr tut, während Sie Didomi für die Märkte behalten, die es bereits bedient.
Dann ausliefern: Die auf China ausgerichtete Website oder App, die das Einwilligungs-Tor präsentiert, ist selbst ein öffentlicher Dienst im Festland, sie trägt also eine ICP-Melde-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor das gesetzt, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Plattformierung. Das Ergebnis ist ein Einwilligungs- und Präferenz-Setup, das legal und rechtskonform für Ihre Nutzer in China läuft.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
- Grenzüberschreitende Datentransfers unter PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- Wie man eine ICP-Beian für China erhält
Häufige Fragen
Speichert Didomi die Einwilligungsdaten chinesischer Nutzer in China?
Nein. Nach Didomis eigener Unterauftragsverarbeiter-Liste (aktualisiert Juli 2026) läuft sein Hosting in der EU — AWS-Rechenzentren in Frankfurt, Deutschland, Snowflake-Server in der AWS-eu-central-1-(Frankfurt-)Region und sein verbleibender Unterauftragsverarbeiter in Belgien — ohne Festlandchina-Region. Die Einwilligungs-Datensätze, Präferenzen und Datensubjekt-Anfragen, die es von chinesischen Besuchern erfasst, werden offshore gehalten, was sie zu einem Grenztransfer personenbezogener Daten unter PIPL macht: Der Verarbeiter (Sie, nicht Didomi) schuldet Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus.
Wenn Didomi ein Einwilligungs-Werkzeug ist, wie kann es in China ein Compliance-Risiko sein?
Auf zwei Arten. Erstens hängt Compliance in China davon ab, wo die Daten leben, nicht davon, wofür das Werkzeug da ist: Wenn der Beweis, dass ein chinesischer Nutzer zustimmte, in der EU gespeichert wird, haben Sie genau den Grenztransfer erzeugt, den PIPL regelt, plus eine Datenresidenz-Pflicht, die ein Offshore-Speicher für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen nicht erfüllen kann. Zweitens ist Didomis Einwilligung für die GDPR und ähnliche westliche Regime gebaut — nicht PIPL — und ein GDPR- oder TCF-artiges Opt-in erfüllt PIPLs gesonderte, spezifische Einwilligung nicht von sich aus, einschließlich der eigenen Einwilligung, die China verlangt, bevor Daten ins Ausland gehen. Behandeln Sie beides als mit Rechtsbeistand durchzuarbeitende Risiken.
Kann 21YunBox helfen, unser Didomi-Setup in China zum Funktionieren zu bringen?
Ja. Unser China-Team kann Ihre Exponierung kartieren — die PIPL-Grenzübertritts-, Datenresidenz- und Einwilligungs-Pflichten, die sich an die Einwilligungs- und Präferenz-Daten heften, die Didomi erhebt, für Ihren Rechtsträger, Ihre Datenmengen und Ihre Nutzer — und dann die Datensätze, die im Inland bleiben müssen, auf einem China-ansässigen Speicher mit einem PIPL-ausgerichteten Einwilligungs-Ablauf lokalisieren und die ICP-gemeldete, inländische Auslieferung aufstellen, die eine rechtskonforme China-Präsenz braucht, vor dem Didomi-Stack, den Sie bereits betreiben. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen. Es ist niemals ein Weg um Chinas Regeln herum.






















