¿Funciona CrowdStrike en China? Telemetría de Falcon, PIPL y residencia de datos
El sensor Falcon de CrowdStrike transmite la telemetría de los endpoints a la nube de CrowdStrike — y esa nube no tiene región en China continental. Sus regiones comerciales están en EE. UU. y la UE (más una GovCloud de EE. UU.), y sus nuevas nubes de residencia de datos dentro del país están en Arabia Saudí, India y los Emiratos Árabes Unidos. Así que la telemetría de procesos, usuarios, red y archivos que sus sensores recogen de endpoints en China cruza la frontera, lo que convierte su recogida en una transferencia transfronteriza según la PIPL, con una evaluación de seguridad para la exportación de datos y un deber de almacenamiento de la Ley de Ciberseguridad en juego para los tratantes de grandes volúmenes y los operadores de infraestructuras de información críticas. Un análisis centrado en el cumplimiento de las regiones de Falcon, las cuestiones transfronterizas y de residencia, y la vía legal dentro del país.
¿Funciona CrowdStrike en China?
Sí — el sensor Falcon puede llegar a la nube de CrowdStrike desde China continental, así que la respuesta honesta es que la accesibilidad no es el problema. Lo que decide la cuestión en China es la residencia de datos y la transferencia transfronteriza.
CrowdStrike no opera ninguna nube Falcon en China continental; sus regiones comerciales están en EE. UU. y la UE (más una GovCloud de EE. UU.), y las nubes de residencia de datos dentro del país que está poniendo en marcha están en Arabia Saudí, India y los Emiratos Árabes Unidos — ninguna en el continente. Así que la telemetría de procesos, usuarios, red y archivos que sus sensores Falcon envían de forma continua desde endpoints en China termina en el extranjero, lo que convierte su recogida en una transferencia transfronteriza (数据出境) de datos personales según la PIPL — que exige notificación, un consentimiento separado y un mecanismo de transferencia — y, por encima de ciertos umbrales o para un operador de infraestructuras de información críticas, puede activar la evaluación de seguridad para la exportación de datos de China. Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige almacenar esos datos en China, algo que ninguna región Falcon en el extranjero puede cumplir.
21YunBox cartografía su exposición transfronteriza y de residencia, mantiene la telemetría de los endpoints en China sobre una base dentro del país y con consentimiento, y entrega sus servicios orientados a China dentro del país sobre infraestructura con registro ICP — sin reconstruir y nunca mediante ninguna forma de elusión. Trate los detalles como un riesgo que debe confirmar con su asesoría legal.
Instantánea de cumplimiento
- ✓ El acceso no es el problema. El sensor Falcon está diseñado para mantener una conexión persistente con la nube de CrowdStrike, y no es un servicio de consumo que China bloquee en la frontera. Que conecte no es lo que se dirime en China.
- ! CrowdStrike no opera ninguna nube Falcon en China continental — sus regiones comerciales son EE. UU. (US-1, US-2) y la UE (EU-1), más una GovCloud de EE. UU., y sus nuevas nubes de residencia de datos dentro del país son Arabia Saudí, India y los Emiratos Árabes Unidos. Por tanto, la telemetría de endpoints que sus sensores recogen en China reside en el extranjero, lo que convierte su recogida en una transferencia transfronteriza (数据出境) según la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia.
- ! La telemetría de Falcon es información personal densa — nombres de usuario, identificadores de dispositivo, direcciones IP y actividad detallada de procesos, red y archivos —, así que la transferencia concentra exactamente los datos que la ley china examina, y el seguimiento de usuarios identificables conlleva su propio deber de notificación y consentimiento según la PIPL, además del consentimiento separado que exige la transferencia transfronteriza.
- ! Por encima de ciertos umbrales de volumen, cuando los datos son «datos importantes» o cuando usted es un operador de infraestructuras de información críticas, esa transferencia puede requerir la evaluación de seguridad para la exportación de datos de China (数据出境安全评估) antes de que nada salga del país.
- ! Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que la información personal recogida en China se almacene en China — un deber de almacenamiento dentro del país que una región Falcon en el extranjero no puede cumplir. Cambiar un tenant de la región de EE. UU. a la de la UE reubica la transferencia; no la termina.
- ✓ La vía legal: mantener la telemetría de los endpoints en China sobre una base dentro del país, con consentimiento y conforme a la PIPL, enviar a Falcon en el extranjero solo lo que pueda salir legalmente, conservar Falcon para sus demás regiones y entregar dentro del país, sobre infraestructura con registro ICP, sus servicios públicos orientados a China — nunca mediante elusión.
Lo que la documentación oficial de CrowdStrike dice sobre China
| Hecho | Fuente primaria |
|---|---|
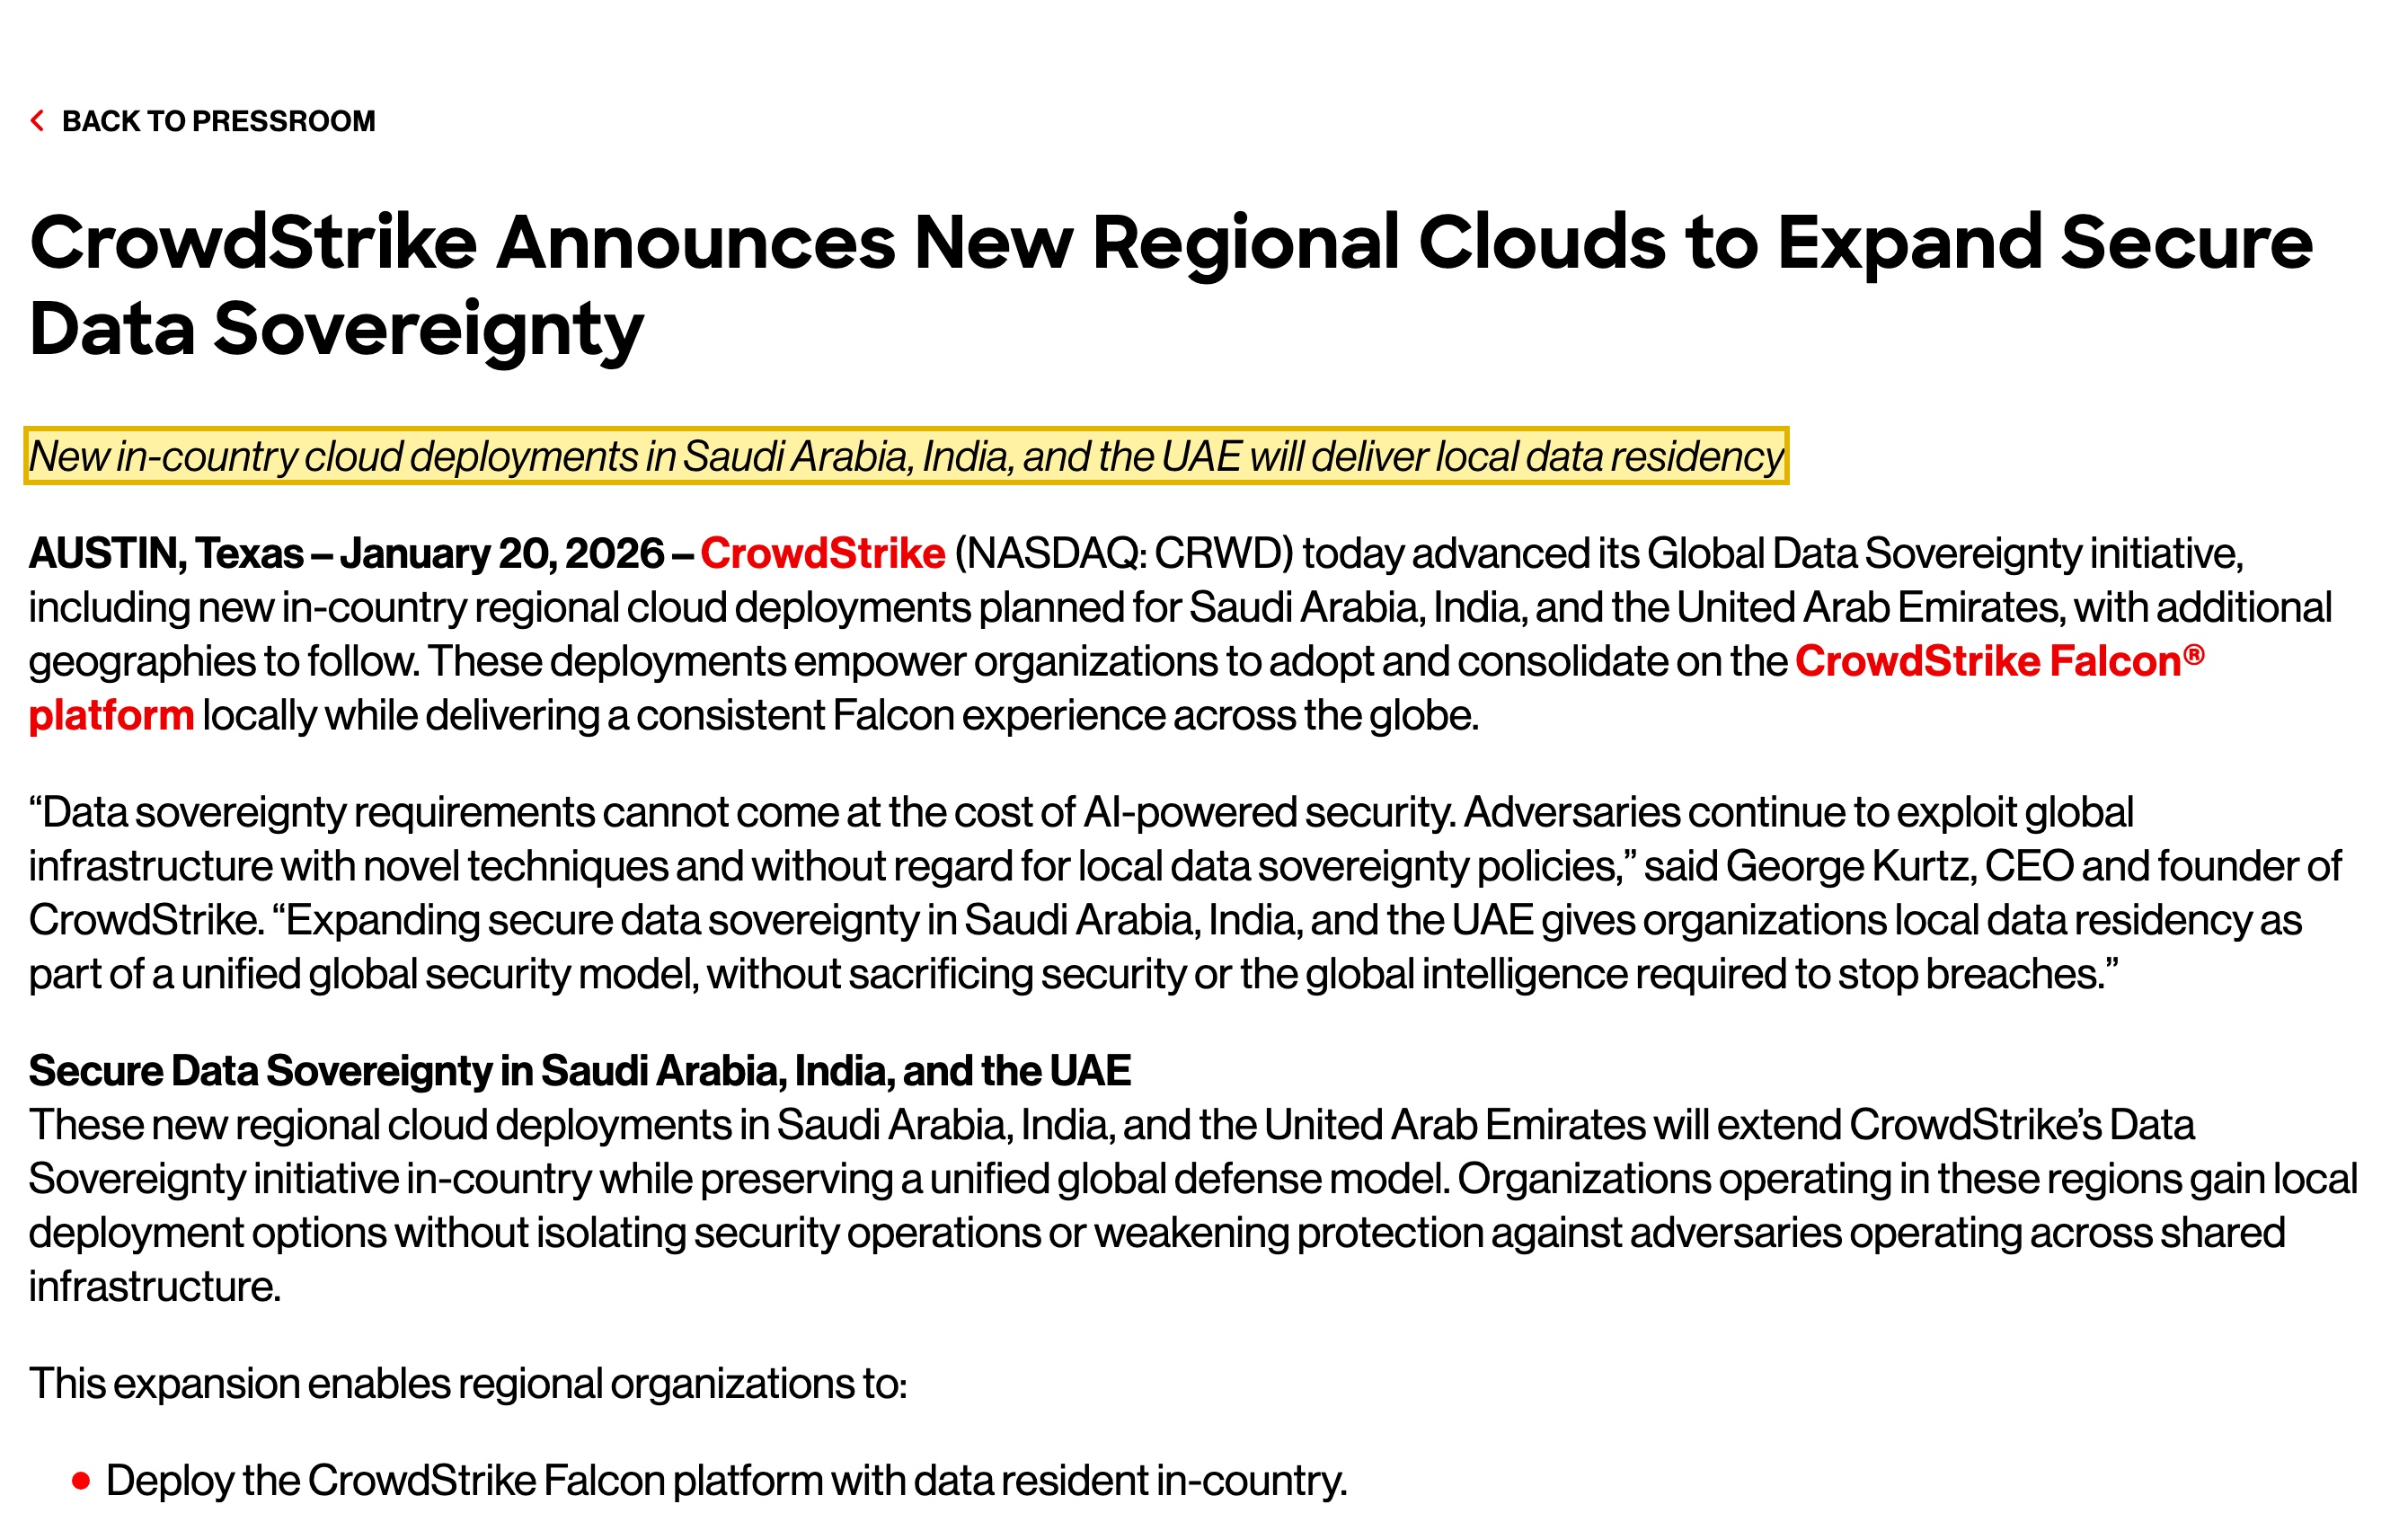
| Las nuevas nubes de residencia de datos dentro del país de CrowdStrike están en Arabia Saudí, India y los Emiratos Árabes Unidos — no en China continental. El propio anuncio de CrowdStrike indica que “New in-country cloud deployments in Saudi Arabia, India, and the UAE will deliver local data residency” (los nuevos despliegues de nube dentro del país en Arabia Saudí, India y los Emiratos Árabes Unidos ofrecerán residencia local de datos), dentro de unos despliegues regionales “planned for Saudi Arabia, India, and the United Arab Emirates, with additional geographies to follow” (previstos para Arabia Saudí, India y los Emiratos Árabes Unidos, con más geografías por llegar). No se menciona ninguna región Falcon en China continental, así que la telemetría de endpoints recogida en China no tiene un hogar Falcon dentro del país. | CrowdStrike, «CrowdStrike Announces New Regional Clouds to Expand Secure Data Sovereignty» (crowdstrike.com), consultado el 2026-10-09 |
| Las regiones de nube documentadas de Falcon son EE. UU. y la UE, más una GovCloud de EE. UU. — sin región en China. La documentación para desarrolladores de CrowdStrike asocia la API de Falcon a los hosts regionales api.crowdstrike.com (US-1, predeterminada), api.us-2.crowdstrike.com (US-2), api.eu-1.crowdstrike.com (EU-1) y api.laggar.gcw.crowdstrike.com (US-GOV) — nubes comerciales en Estados Unidos y la Unión Europea, más una nube gubernamental de EE. UU., y ningún endpoint en China continental al que enviar la telemetría. | CrowdStrike Developer Documentation — URL base y regiones de la API de Falcon (developer.crowdstrike.com), consultado el 2026-10-09 |
| La telemetría de endpoints recogida en China y conservada en una nube Falcon de EE. UU. o de la UE es una transferencia transfronteriza según la PIPL. La actividad de procesos, usuarios, red y archivos que transmite un sensor Falcon es información personal; trasladarla desde endpoints en China continental a una nube Falcon en el extranjero activa los artículos 38 a 40 de la PIPL — notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). El deber recae en el responsable del tratamiento — usted —, no en CrowdStrike como encargado. | Ley de Protección de Información Personal de la RPC, artículos 38–40 (cac.gov.cn), consultado el 2026-10-09 |
| En volumen, para «datos importantes» o para un operador de infraestructuras de información críticas, la telemetría puede activar una evaluación de seguridad para la exportación de datos y un deber de almacenamiento dentro del país. Como la telemetría de un EDR concentra datos de actividad detallados, un despliegue en China puede superar los umbrales de la evaluación de seguridad para la exportación de datos de China (数据出境安全评估, Orden núm. 11 de la CAC) antes de que nada salga; y, para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que la información personal generada en China se almacene en China — un deber que una región Falcon en el extranjero no puede cumplir. | Medidas de Evaluación de Seguridad de la Exportación de Datos (数据出境安全评估办法), Orden núm. 11 de la CAC (cac.gov.cn); Ley de Ciberseguridad de la RPC, artículo 39 (antes artículo 37), consultado el 2026-10-09 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para una organización que ejecuta CrowdStrike Falcon en dispositivos de China continental, el primer instinto es comprobar si el sensor puede siquiera comunicarse con su nube — y, a nivel de red, en general puede: el agente Falcon está diseñado para mantener una conexión persistente con la nube de CrowdStrike, y no es un servicio de consumo bloqueado en la frontera. Así que la accesibilidad no es donde se resuelve la decisión sobre China. Lo que la resuelve es la residencia de datos y la transferencia transfronteriza — dónde termina la telemetría de endpoints que Falcon envía de forma continua y si sacar esos datos del país fue legal desde el principio.
Esto se debe a que CrowdStrike no opera ninguna nube Falcon dentro de China continental. Sus regiones comerciales están en Estados Unidos y la Unión Europea, más una GovCloud de EE. UU.; las nubes de residencia de datos dentro del país que está poniendo en marcha están en Arabia Saudí, India y los Emiratos Árabes Unidos. En el momento en que la telemetría de procesos, usuarios, red y archivos que sus sensores Falcon recogen de endpoints en China llega a una nube Falcon de EE. UU. o de la UE, usted ha realizado una transferencia transfronteriza (数据出境) de datos personales — y un cuerpo normativo distinto decide si estaba permitida.
CrowdStrike en China de un vistazo
| Qué lo decide | En los propios términos de CrowdStrike — y la ley china |
|---|---|
| Qué es | CrowdStrike Falcon es una plataforma de detección y respuesta en endpoints (EDR/XDR). Un sensor ligero en cada endpoint transmite de forma continua telemetría — ejecución de procesos, usuarios con sesión iniciada, conexiones de red, actividad de archivos — a la nube de CrowdStrike, de modo que conserva un historial detallado y continuo de la actividad de los endpoints y de los usuarios. |
| ¿Es accesible desde el continente? | En general, sí. El sensor está diseñado para mantener una conexión persistente con la nube de CrowdStrike, y no es un servicio de consumo que China bloquee en la frontera. La accesibilidad no es la cuestión en China. (La conectividad transfronteriza desde el continente hacia una nube en el extranjero puede ser irregular — una cuestión operativa, tratada más abajo, no la decisión.) |
| ¿Dónde reside la telemetría? | En el extranjero. Las nubes Falcon documentadas por CrowdStrike son regiones de EE. UU. (US-1, US-2) y una región de la UE (EU-1), más una GovCloud de EE. UU.; sus nuevas nubes de residencia de datos dentro del país son Arabia Saudí, India y los Emiratos Árabes Unidos. No hay región en China continental. |
| Recoger en ella la telemetría de China | La telemetría es información personal — nombres de usuario, identificadores de dispositivo, direcciones IP, actividad de archivos y procesos. Conservarla en una nube Falcon de EE. UU. o de la UE es una transferencia transfronteriza (数据出境) según la PIPL (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia. Por encima de ciertos umbrales, para «datos importantes» o para un operador de infraestructuras de información críticas, puede aplicarse una evaluación de seguridad para la exportación de datos, y el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) establece un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir. |
| La vía legal | Mantenga la telemetría de los endpoints en China sobre una base dentro del país, con consentimiento y conforme a la PIPL; envíe a Falcon en el extranjero solo lo que pueda salir legalmente; conserve Falcon para sus demás regiones; y entregue dentro del país, sobre infraestructura con registro ICP, sus servicios públicos orientados a China. 21YunBox cartografía, localiza y entrega; nunca utiliza ni recomienda ninguna forma de elusión. |
Accesible — pero ¿dónde reside la telemetría de los endpoints?
La postura de CrowdStrike en China la determina dónde están sus nubes, no una prueba de carga. El sensor Falcon está diseñado para mantener un enlace activo con la nube de CrowdStrike y, desde el continente, ese enlace en general se establece — así que «¿puede el sensor llegar a CrowdStrike desde Shanghái?» es la prueba equivocada. Llega. La verdadera cuestión es dónde reside la telemetría recogida en China y si tenía una base legal para salir del país. Por esa razón, esta página no publica ninguna cifra propia de latencia o accesibilidad de Falcon en China: la velocidad no es el eje de una decisión que depende de la residencia y de la transferencia transfronteriza.
Una nota operativa que merece mencionarse: la conectividad transfronteriza desde el continente hacia una nube en el extranjero puede ser irregular, y la tentación es forzar la conexión mediante un rodeo de red. 21YunBox no utiliza ni recomienda ningún recurso de elusión de ese tipo — es a la vez un riesgo de cumplimiento y algo ajeno a la cuestión. La pregunta productiva es cómo mantener la telemetría de China sobre una base legal.
Sin nube Falcon en China continental, la telemetría cruza la frontera
CrowdStrike documenta sus nubes Falcon con claridad, y ninguna está en el continente. Su documentación para desarrolladores asocia la API de Falcon a hosts regionales para US-1 (la predeterminada, api.crowdstrike.com), US-2, EU-1 y una GovCloud de EE. UU. — entornos comerciales en Estados Unidos y la Unión Europea, más una nube gubernamental de EE. UU. Su propio anuncio sobre soberanía de datos añade después nubes de residencia dentro del país, pero solo para Arabia Saudí, India y los Emiratos Árabes Unidos, “with additional geographies to follow” (con más geografías por llegar). En el mapa actual no hay ninguna región Falcon dentro de China continental a la que enviar los datos de los endpoints.
Así que la telemetría que sus sensores transmiten desde endpoints en China llega a una nube Falcon de EE. UU. o de la UE, y eso convierte su recogida en una transferencia transfronteriza de datos personales según la Ley de Protección de Información Personal de China. La PIPL atribuye el deber al responsable del tratamiento — usted, la organización que opera los endpoints, no CrowdStrike como encargado: los artículos 38 a 40 exigen notificación, un consentimiento separado distinto de cualquier acuerdo general de informática o laboral, y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Que la herramienta de seguridad recoja los datos no exime del deber vinculado al lugar donde después se almacenan.
La telemetría de endpoints es información personal densa — y eso eleva lo que está en juego
La cuestión de la residencia es más aguda para un EDR que para la mayoría del software, por lo que es la telemetría. Todo el valor de Falcon es la visibilidad: registra quién inició sesión, qué se ejecutó, qué se conectó y adónde, y las rutas de archivo y líneas de comandos que hay detrás — una imagen continua e identificable de la actividad en cada dispositivo. Esa densidad es exactamente lo que la ley china examina con más atención, y arrastra otros dos regímenes además de las normas básicas sobre transferencias.
Primero, la evaluación: por encima de ciertos umbrales de volumen, cuando los datos se consideran «datos importantes» o cuando su organización es un operador de infraestructuras de información críticas, la transferencia puede requerir la evaluación de seguridad para la exportación de datos de China (数据出境安全评估) antes de que nada salga del país. Segundo, la residencia: si usted es un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la disposición de localización de datos fue renumerada por la reforma de 2025, que entró en vigor el 1 de enero de 2026, sin cambios de fondo) exige que la información personal generada en China se almacene en China — un deber de almacenamiento dentro del país que una nube Falcon en el extranjero no puede cumplir, se configure como se configure el tenant. Nada de esto depende de la rapidez con que se ingiere un evento; depende de si los datos tenían una base legal para estar allí, y en qué volumen.
Por qué apuntar Falcon a «otra región» no es la solución
Lo obvio es cambiar la región del tenant y dejar los datos en su sitio — pero los únicos hogares que ofrece Falcon son EE. UU., la UE, una GovCloud de EE. UU. y las nuevas nubes dentro del país en Arabia Saudí, India y los Emiratos Árabes Unidos. Ninguno está en China continental, así que ninguno resuelve un deber de residencia en China; trasladar un tenant de la región de EE. UU. a la de la UE simplemente reubica la transferencia transfronteriza, no la termina. Mantener dentro del país la telemetría de endpoints recogida en China significa poner en marcha una vía de tratamiento dentro del país y con consentimiento para esos datos, y enviar a Falcon en el extranjero solo lo que pueda salir legalmente. Esa división — lo que debe quedarse y lo que puede salir — es el núcleo del trabajo, y es una cuestión legal antes que técnica.
Esto es un mapa de riesgo, no un veredicto: si le corresponde un consentimiento separado, un mecanismo de transferencia, una evaluación de seguridad para la exportación de datos, el almacenamiento dentro del país o alguna combinación depende de sus volúmenes de datos, de su papel como responsable del tratamiento y de quiénes son los usuarios de sus endpoints — conviene concretarlo con asesoría legal antes de confiar en ello.
La vía legal — cartografiar, localizar, entregar
Existe una manera legal de gestionar la seguridad de endpoints para una presencia en China, y tiene una forma concreta. Primero, cartografiar: nuestro equipo de China analiza su exposición según la PIPL para la telemetría de endpoints — qué datos de procesos, usuarios, red y archivos recogidos en China deben quedarse en el país, qué puede salir legalmente, dónde le afecta una evaluación de seguridad para la exportación de datos o un deber de almacenamiento del artículo 39, y qué notificación y consentimiento se debe a las personas que están detrás de esos endpoints. Las conclusiones legales se concretan con asesoría legal; nosotros construimos el panorama técnico que las alimenta.
Después, localizar: ponemos en marcha e integramos una vía de tratamiento dentro del país, con consentimiento y conforme a la PIPL, para la telemetría de los endpoints en China, de modo que la señal de seguridad de la que depende siga funcionando mientras esos datos dejan de salir del país por defecto — y usted conserva Falcon para las regiones donde ya le sirve. Cuando una opción legal en China y dentro del país encaja con su parque de equipos, localizamos en ella el stack del cliente en lugar de encaminar telemetría sensible al extranjero.
Por último, entregar: los sitios y aplicaciones orientados a clientes que su organización sirve realmente a usuarios en China continental son servicios públicos de internet, por lo que conllevan un deber de registro ICP (备案) y necesitan una entrega conforme dentro del país. 21YunBox los entrega dentro del país — el 21YunBox Optimizer — por delante de lo que ya utiliza, sin reconstruir y sin cambiar de plataforma. El resultado es una presencia en China que funciona de forma legal y conforme para sus usuarios en China. Lo que nunca hacemos — y lo que nadie puede hacer legalmente — es ofrecerle una forma de esquivar las normas chinas de exportación de datos o cualquier restricción de red: localizamos lo que debe quedarse y entregamos dentro del país, y nunca sacamos datos personales de China de forma subrepticia.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad para la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está disponible CrowdStrike en China continental?
El sensor Falcon está diseñado para mantener una conexión persistente con la nube de CrowdStrike y no es un servicio de consumo que China bloquee en la frontera, así que la disponibilidad no es el obstáculo. La verdadera cuestión para un despliegue en China es la residencia de datos y la transferencia transfronteriza: CrowdStrike no opera ninguna nube Falcon en el continente — sus regiones están en EE. UU. y la UE (más una GovCloud de EE. UU.), y sus nuevas nubes dentro del país están en Arabia Saudí, India y los Emiratos Árabes Unidos —, así que la telemetría de endpoints que sus sensores recogen en China reside en el extranjero. La conectividad transfronteriza hacia una nube en el extranjero puede ser irregular, pero eso es operativo, no la decisión — y la respuesta nunca es un rodeo de red. Confirme los detalles con su asesoría legal.
¿Enviar a CrowdStrike la telemetría de endpoints en China es una transferencia transfronteriza?
Si su tenant de Falcon está en la región de EE. UU. o de la UE — en cualquier lugar fuera del continente —, la telemetría de procesos, usuarios, red y archivos que conserva de sus endpoints en China se almacena en el extranjero, lo que constituye una transferencia transfronteriza (数据出境) según la PIPL. Eso significa notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) y, por encima de ciertos umbrales o para un operador de infraestructuras de información críticas, puede requerir la evaluación de seguridad para la exportación de datos de China. Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) añade un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir. Confirme sus obligaciones exactas con su asesoría legal.
¿Puedo cambiar Falcon a una región de China para mantener la telemetría dentro del país?
No — CrowdStrike no ofrece ninguna región Falcon en China continental. Sus hogares son EE. UU., la UE, una GovCloud de EE. UU. y las nuevas nubes dentro del país en Arabia Saudí, India y los Emiratos Árabes Unidos, así que ninguno mantiene en el continente la telemetría recogida en China, y trasladar un tenant de la región de EE. UU. a la de la UE simplemente reubica la transferencia transfronteriza. Mantener dentro del país la telemetría de los endpoints en China significa poner en marcha una vía de tratamiento dentro del país y con consentimiento para esos datos y enviar a Falcon en el extranjero solo lo que pueda salir legalmente, mientras conserva Falcon para sus demás regiones. 21YunBox cartografía esa división, localiza los datos dentro del país y entrega sus servicios orientados a China sobre infraestructura con registro ICP — nunca es una forma de esquivar las normas chinas de exportación de datos.






















