CrowdStrike fonctionne-t-il en Chine ? Télémétrie Falcon, PIPL et résidence des données
Le capteur Falcon de CrowdStrike diffuse la télémétrie de terminaux vers le cloud de CrowdStrike — et ce cloud n'a aucune région en Chine continentale. Ses régions commerciales sont aux États-Unis et dans l'UE (plus un US GovCloud), et ses nouveaux clouds de résidence sur le territoire sont en Arabie saoudite, en Inde et aux Émirats arabes unis. Ainsi, la télémétrie de processus, d'utilisateur, de réseau et de fichier que vos capteurs collectent sur des terminaux en Chine franchit la frontière, faisant de sa collecte un transfert transfrontalier au titre de la PIPL, avec une évaluation de sécurité pour l'exportation de données et une obligation de stockage de la loi sur la cybersécurité en jeu pour les responsables plus importants et les opérateurs d'infrastructure d'information critique. Un regard, d'abord sous l'angle de la conformité, sur les régions de Falcon, les questions transfrontalière et de résidence, et la voie légale sur le territoire.
CrowdStrike fonctionne-t-il en Chine ?
Oui — le capteur Falcon peut atteindre le cloud de CrowdStrike depuis la Chine continentale, la réponse honnête est donc que l'accessibilité n'est pas le problème. Ce qui décide de la question chinoise, c'est la résidence des données et le transfert transfrontalier.
CrowdStrike n'exploite aucun cloud Falcon en Chine continentale ; ses régions commerciales sont aux États-Unis et dans l'UE (plus un US GovCloud), et les clouds de résidence sur le territoire qu'il met désormais en place sont en Arabie saoudite, en Inde et aux Émirats arabes unis — aucun sur le continent. Ainsi, la télémétrie de processus, d'utilisateur, de réseau et de fichier que vos capteurs Falcon expédient en continu depuis des terminaux en Chine vient reposer à l'étranger, ce qui fait de sa collecte un transfert transfrontalier (数据出境) d'informations personnelles au titre de la PIPL — exigeant une information, un consentement distinct et un mécanisme de transfert — et, au-dessus des seuils ou pour un opérateur d'infrastructure d'information critique, il peut déclencher l'évaluation de sécurité pour l'exportation de données de Chine. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité impose que ces données soient stockées en Chine, ce qu'aucune région Falcon à l'étranger ne peut satisfaire.
21YunBox cartographie votre exposition transfrontalière et de résidence, garde la télémétrie de terminaux Chine sur une assise consentie sur le territoire, et diffuse vos services tournés vers la Chine sur le territoire, sur une infrastructure déclarée (ICP) — sans reconstruction, et jamais aucune forme de contournement. Traitez les détails comme un risque à confirmer avec un conseil.
Aperçu de conformité
- ✓ L'accessibilité n'est pas le problème. Le capteur Falcon est conçu pour maintenir une connexion persistante vers le cloud de CrowdStrike, et ce n'est pas un service grand public que la Chine bloque à la frontière. L'accessibilité n'est pas la question chinoise.
- ! CrowdStrike n'exploite aucun cloud Falcon en Chine continentale — ses régions commerciales sont les États-Unis (US-1, US-2) et l'UE (EU-1) plus un US GovCloud, et ses nouveaux clouds de résidence sur le territoire sont l'Arabie saoudite, l'Inde et les Émirats arabes unis. La télémétrie de terminaux que vos capteurs collectent en Chine repose donc à l'étranger, faisant de sa collecte un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert.
- ! La télémétrie Falcon est une information personnelle dense — noms d'utilisateurs, identifiants d'appareil, adresses IP, et activité détaillée de processus, de réseau et de fichiers — de sorte que le transfert concentre exactement les données que le droit chinois scrute, et suivre des utilisateurs identifiables porte sa propre obligation d'information et de consentement PIPL, en plus du consentement distinct qu'exige le transfert transfrontalier.
- ! Au-dessus des seuils de volume, lorsque les données sont des « données importantes », ou lorsque vous êtes opérateur d'infrastructure d'information critique, ce transfert peut exiger l'évaluation de sécurité pour l'exportation de données de Chine (数据出境安全评估) avant que quoi que ce soit ne quitte le pays.
- ! Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité impose que les informations personnelles collectées en Chine soient stockées en Chine — une obligation de stockage sur le territoire qu'une région Falcon à l'étranger ne peut satisfaire. Déplacer un tenant de la région américaine vers la région européenne relocalise le transfert ; il n'y met pas fin.
- ✓ La voie légale : garder la télémétrie de terminaux Chine sur une assise consentie, conforme à la PIPL et sur le territoire, n'envoyer à Falcon à l'étranger que ce qui peut légalement partir, garder Falcon pour vos autres régions, et diffuser vos services publics tournés vers la Chine sur le territoire, sur une infrastructure déclarée (ICP) — jamais de contournement.
Ce que la documentation officielle de CrowdStrike dit de la Chine
| Fait | Source primaire |
|---|---|
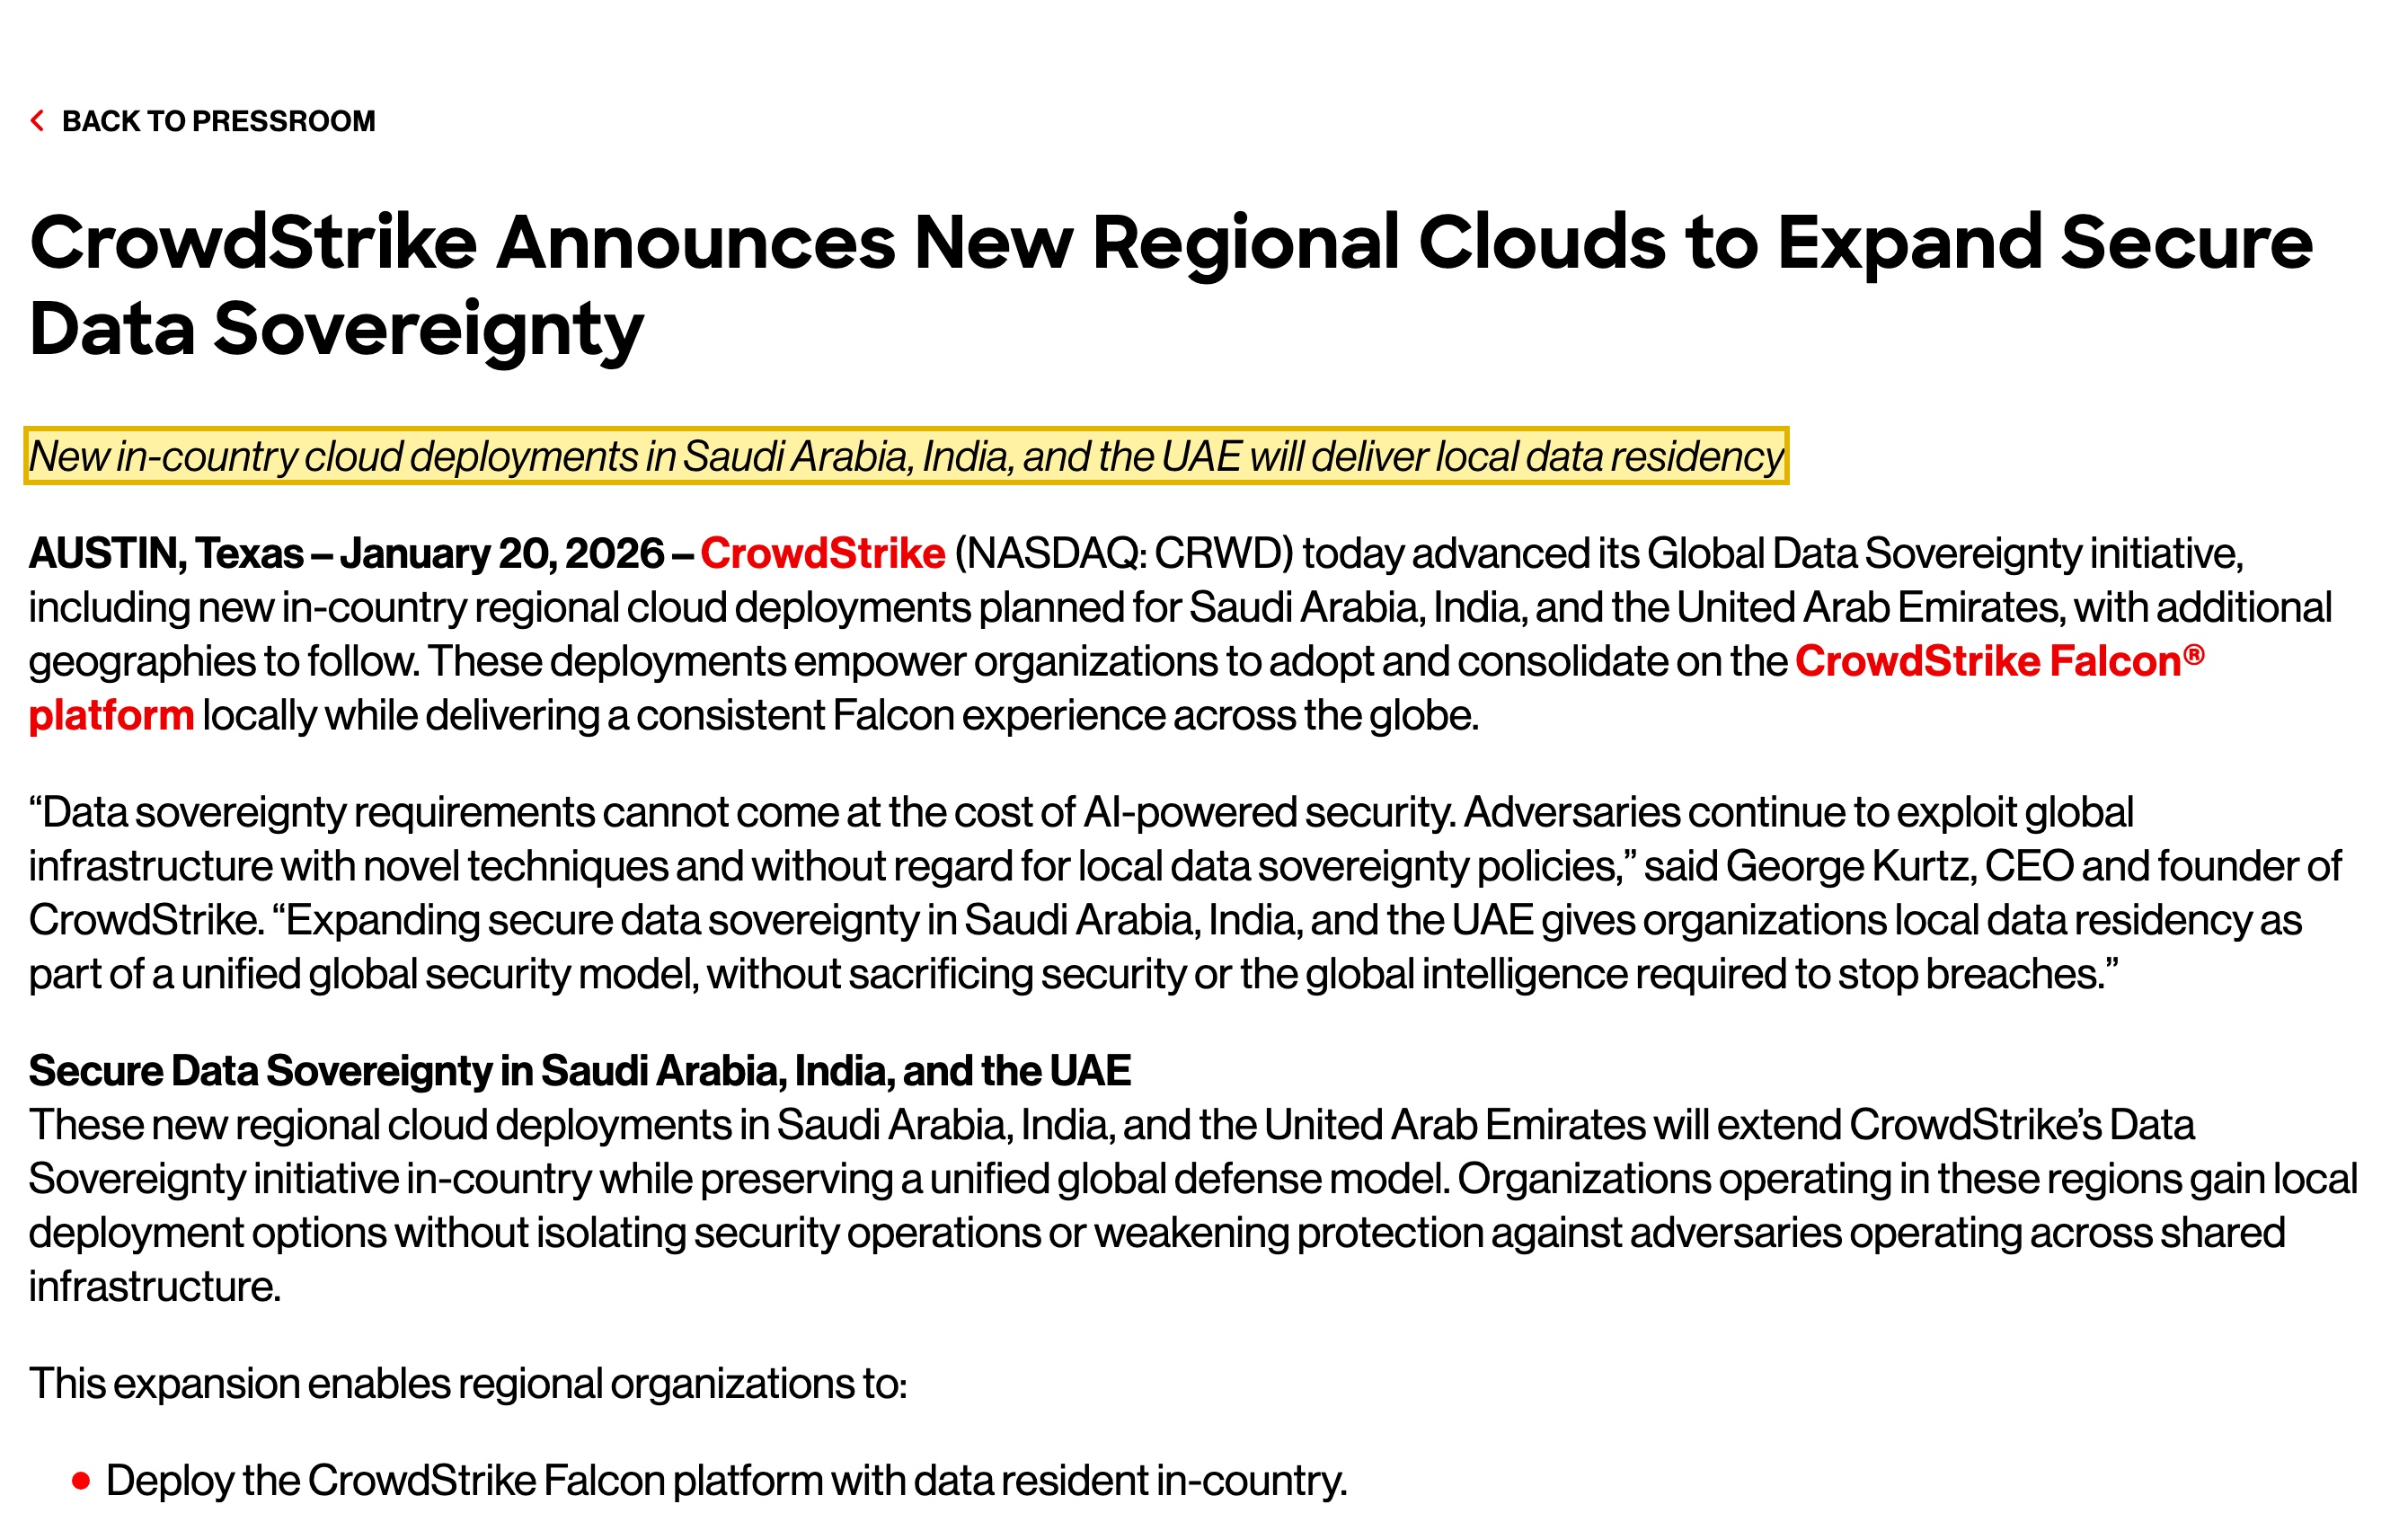
| Les nouveaux clouds de résidence sur le territoire de CrowdStrike sont en Arabie saoudite, en Inde et aux Émirats arabes unis — non en Chine continentale. La propre annonce de CrowdStrike indique que “New in-country cloud deployments in Saudi Arabia, India, and the UAE will deliver local data residency,” dans le cadre de déploiements de clouds régionaux “planned for Saudi Arabia, India, and the United Arab Emirates, with additional geographies to follow.” Aucune région Falcon en Chine continentale n'est nommée, de sorte que la télémétrie de terminaux collectée en Chine n'a aucun foyer Falcon sur le territoire. | CrowdStrike, « CrowdStrike Announces New Regional Clouds to Expand Secure Data Sovereignty » (crowdstrike.com), consulté le 2026-10-09 |
| Les régions cloud documentées de Falcon sont les États-Unis et l'UE, plus un US GovCloud — sans région Chine. La documentation développeur de CrowdStrike associe l'API Falcon aux hôtes de région api.crowdstrike.com (US-1, par défaut), api.us-2.crowdstrike.com (US-2), api.eu-1.crowdstrike.com (EU-1), et api.laggar.gcw.crowdstrike.com (US-GOV) — des clouds commerciaux aux États-Unis et dans l'Union européenne plus un cloud gouvernemental américain, et aucun point de terminaison en Chine continentale vers lequel envoyer la télémétrie. | CrowdStrike Developer Documentation — Falcon API base URLs / regions (developer.crowdstrike.com), consulté le 2026-10-09 |
| La télémétrie de terminaux collectée en Chine et détenue sur un cloud Falcon américain ou européen est un transfert transfrontalier PIPL. L'activité de processus, d'utilisateur, de réseau et de fichier qu'un capteur Falcon diffuse est une information personnelle ; la déplacer de terminaux en Chine continentale vers un cloud Falcon à l'étranger déclenche les articles 38 à 40 de la PIPL — information, un consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). L'obligation retombe sur le responsable de traitement — vous — non sur CrowdStrike en tant que sous-traitant. | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 (cac.gov.cn), consulté le 2026-10-09 |
| En volume, pour des « données importantes », ou pour un opérateur d'infrastructure d'information critique, la télémétrie peut déclencher une évaluation de sécurité pour l'exportation de données et une obligation de stockage sur le territoire. Parce que la télémétrie EDR concentre une activité détaillée, un déploiement en Chine peut franchir les seuils de l'évaluation de sécurité pour l'exportation de données de Chine (数据出境安全评估, ordonnance n° 11 de la CAC) avant que quoi que ce soit ne parte ; et pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité impose que les informations personnelles générées en Chine soient stockées en Chine — une obligation qu'une région Falcon à l'étranger ne peut satisfaire. | Mesures d'évaluation de sécurité pour l'exportation de données (数据出境安全评估办法), ordonnance n° 11 de la CAC (cac.gov.cn) ; loi sur la cybersécurité de la RPC, article 39 (anciennement l'article 37), consulté le 2026-10-09 |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour une organisation qui exploite CrowdStrike Falcon sur des appareils en Chine continentale, le premier instinct est de vérifier si le capteur peut seulement rappeler la maison — et sur le fil il le peut généralement : l’agent Falcon est conçu pour maintenir une connexion persistante vers le cloud de CrowdStrike, et ce n’est pas un service grand public bloqué à la frontière. L’accessibilité n’est donc pas là que se règle la décision chinoise. Ce qui la règle, c’est la résidence des données et le transfert transfrontalier — où vient reposer la télémétrie de terminaux que Falcon expédie en continu, et si déplacer ces données hors du pays était légal en premier lieu.
C’est parce que CrowdStrike n’exploite aucun cloud Falcon à l’intérieur de la Chine continentale. Ses régions commerciales se trouvent aux États-Unis et dans l’Union européenne, plus un US GovCloud ; les clouds de résidence sur le territoire qu’il met désormais en place sont en Arabie saoudite, en Inde et aux Émirats arabes unis. Dès l’instant où la télémétrie de processus, d’utilisateur, de réseau et de fichier que vos capteurs Falcon recueillent sur des terminaux en Chine atterrit dans un cloud Falcon américain ou européen, vous avez effectué un transfert transfrontalier (数据出境) d’informations personnelles — et un corps de droit distinct décide si c’était autorisé.
CrowdStrike en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de CrowdStrike — et au regard du droit chinois |
|---|---|
| Ce que c'est | CrowdStrike Falcon est une plateforme de détection et de réponse sur les terminaux (EDR/XDR). Un capteur léger sur chaque terminal diffuse en continu de la télémétrie — exécution de processus, utilisateurs connectés, connexions réseau, activité de fichiers — vers le cloud de CrowdStrike, de sorte qu'il détient un enregistrement détaillé et continu de l'activité des terminaux et des utilisateurs. |
| Est-ce accessible depuis le continent ? | Généralement, oui. Le capteur est conçu pour maintenir une connexion persistante vers le cloud de CrowdStrike, et ce n'est pas un service grand public que la Chine bloque à la frontière. L'accessibilité n'est pas la question chinoise. (La connectivité transfrontalière du continent vers un cloud à l'étranger peut être irrégulière — une affaire opérationnelle, ci-dessous, non la décision.) |
| Où réside la télémétrie ? | À l'étranger. Les clouds Falcon documentés de CrowdStrike sont des régions américaines (US-1, US-2) et une région européenne (EU-1), plus un US GovCloud ; ses nouveaux clouds de résidence sur le territoire sont l'Arabie saoudite, l'Inde et les Émirats arabes unis. Il n'existe aucune région en Chine continentale. |
| Collecter la télémétrie Chine dedans | La télémétrie est une information personnelle — noms d'utilisateurs, identifiants d'appareil, adresses IP, activité de fichiers et de processus. La détenir dans un cloud Falcon américain ou européen est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert. Au-dessus des seuils, pour des « données importantes », ou pour un opérateur d'infrastructure d'information critique, une évaluation de sécurité pour l'exportation de données peut s'appliquer, et la loi sur la cybersécurité, article 39 (anciennement l'article 37), fixe une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire. |
| La voie légale | Gardez la télémétrie de terminaux Chine sur une assise consentie, conforme à la PIPL et sur le territoire, n'envoyez à Falcon à l'étranger que ce qui peut légalement partir, gardez Falcon pour vos autres régions, et diffusez vos services publics tournés vers la Chine sur le territoire, sur une infrastructure déclarée (ICP). 21YunBox cartographie, localise et diffuse ; il n'utilise ni ne suggère jamais de contournement d'aucune sorte. |
Accessible — mais où réside la télémétrie de terminaux ?
La posture Chine de CrowdStrike est fixée par l’endroit où se trouvent ses clouds, non par un test de temps de chargement. Le capteur Falcon est conçu pour garder un lien actif vers le cloud de CrowdStrike, et depuis le continent ce lien s’établit généralement — « le capteur peut-il atteindre CrowdStrike depuis Shanghai ? » est donc le mauvais test. Il l’atteint. La vraie question est de savoir où réside votre télémétrie collectée en Chine et si elle avait une base légale pour quitter le pays tout court. Pour cette raison, cette page ne publie aucun chiffre de latence ou d’accessibilité first-party en Chine pour Falcon : la vitesse n’est pas l’axe d’une décision qui repose sur la résidence et le transfert transfrontalier.
Une note opérationnelle mérite d’être nommée : la connectivité transfrontalière du continent vers un cloud à l’étranger peut être irrégulière, et la tentation est de forcer la connexion via un contournement réseau. 21YunBox n’utilise ni ne suggère aucun contournement de ce type — c’est à la fois un risque de conformité et hors sujet. La question productive est de savoir comment garder la télémétrie Chine sur une assise légale.
Aucun cloud Falcon en Chine continentale, la télémétrie franchit donc la frontière
CrowdStrike documente ses clouds Falcon clairement, et aucun n’est sur le continent. Sa documentation développeur associe l’API Falcon à des hôtes de région pour US-1 (par défaut, api.crowdstrike.com), US-2, EU-1, et un US GovCloud — des environnements commerciaux aux États-Unis et dans l’Union européenne plus un cloud gouvernemental américain. Sa propre annonce de souveraineté des données ajoute ensuite des clouds de résidence sur le territoire, mais uniquement pour l’Arabie saoudite, l’Inde et les Émirats arabes unis, “with additional geographies to follow.” Sur la carte d’aujourd’hui, il n’existe aucune région Falcon à l’intérieur de la Chine continentale vers laquelle envoyer les données de terminaux.
Ainsi, la télémétrie que vos capteurs diffusent depuis des terminaux en Chine atterrit dans un cloud Falcon américain ou européen, et cela fait de sa collecte un transfert transfrontalier d’informations personnelles au titre de la loi chinoise sur la protection des informations personnelles. La PIPL fait peser l’obligation sur le responsable de traitement — vous, l’organisation qui exploite les terminaux, non CrowdStrike le sous-traitant : les articles 38 à 40 exigent une information, un consentement distinct de tout accord général informatique ou d’emploi, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. L’outil de sécurité qui collecte les données ne s’acquitte pas de l’obligation attachée à l’endroit où ces données sont ensuite stockées.
La télémétrie de terminaux est une information personnelle dense — ce qui relève les enjeux
La question de la résidence est plus tranchante pour l’EDR que pour la plupart des logiciels, à cause de ce qu’est la télémétrie. Toute la valeur de Falcon, c’est la visibilité : il enregistre qui s’est connecté, ce qui s’est exécuté, ce qui s’est connecté où, et les chemins de fichiers et lignes de commande derrière cela — une image continue et identifiable de l’activité sur chaque appareil. Cette densité est exactement ce que le droit chinois scrute le plus étroitement, et elle fait entrer deux régimes supplémentaires au-delà des règles de transfert de base.
D’abord, l’évaluation : au-dessus de certains seuils de volume, lorsque les données constituent des « données importantes », ou lorsque votre organisation est un opérateur d’infrastructure d’information critique, le transfert peut exiger l’évaluation de sécurité pour l’exportation de données de Chine (数据出境安全评估) avant que quoi que ce soit ne quitte le pays. Ensuite, la résidence : si vous êtes opérateur d’infrastructure d’information critique, l’article 39 de la loi sur la cybersécurité (anciennement l’article 37 — la disposition de localisation des données a été renumérotée par l’amendement 2025 entré en vigueur le 1er janvier 2026, sans en changer la substance) impose que les informations personnelles générées en Chine soient stockées en Chine — une obligation de stockage sur le territoire qu’un cloud Falcon à l’étranger ne peut satisfaire, quelle que soit la configuration du tenant. Rien de cela ne dépend de la rapidité d’ingestion d’un événement ; cela dépend de la question de savoir si les données avaient une base légale pour y être, et en quel volume.
Pourquoi pointer Falcon vers « une autre région » n’est pas le correctif
Le mouvement évident est de changer la région du tenant et de garder les données en place — mais les seuls foyers que Falcon offre sont les États-Unis, l’UE, un US GovCloud, et les nouveaux clouds sur le territoire en Arabie saoudite, en Inde et aux Émirats arabes unis. Aucun n’est en Chine continentale, aucun ne résout donc une obligation de résidence chinoise ; déplacer un tenant de la région américaine vers la région européenne ne fait que relocaliser le transfert transfrontalier, il n’y met pas fin. Garder la télémétrie de terminaux collectée en Chine sur le territoire signifie mettre en place une voie de traitement consentie, sur le territoire, pour ces données, et n’envoyer à Falcon à l’étranger que ce qui peut légalement partir. Cette répartition — ce qui doit rester, ce qui peut partir — est le cœur du travail, et c’est une question juridique avant d’être une question technique.
Il s’agit d’une image des risques, pas d’un verdict : devoir un consentement distinct, un mécanisme de transfert, une évaluation de sécurité pour l’exportation de données, un stockage sur le territoire, ou une combinaison, dépend de vos volumes de données, de votre rôle de responsable et de qui sont les utilisateurs de vos terminaux — à régler avec un conseil avant de vous y fier.
La voie légale — cartographier, localiser, diffuser
Il existe une manière légale d’exploiter la sécurité des terminaux pour une présence en Chine, et elle a une forme. D’abord, cartographier : notre équipe Chine examine votre exposition PIPL pour la télémétrie de terminaux — quelles données de processus, d’utilisateur, de réseau et de fichier collectées en Chine doivent rester dans le pays, ce qui peut légalement partir, où mordent une évaluation de sécurité pour l’exportation de données ou une obligation de stockage de l’article 39, et quelles information et consentement sont dus aux personnes derrière ces terminaux. Les conclusions juridiques se règlent avec un conseil ; nous construisons l’image technique qui les alimente.
Ensuite, localiser : nous mettons en place et intégrons une voie de traitement consentie, conforme à la PIPL et sur le territoire pour la télémétrie de terminaux Chine, de sorte que le signal de sécurité dont vous dépendez continue de fonctionner tandis que ces données cessent de quitter le pays par défaut — et vous gardez Falcon pour les régions où il vous sert déjà. Là où une option légale en Chine et sur le territoire convient à votre parc, nous localisons le stack du client sur celle-ci plutôt que d’acheminer une télémétrie sensible à l’étranger.
Enfin, diffuser : les sites et applications tournés vers le client que votre organisation sert réellement à des utilisateurs en Chine continentale sont des services Internet publics, ils portent donc une obligation de déclaration ICP (备案) et ont besoin d’une diffusion conforme, sur le territoire. 21YunBox les diffuse sur le territoire — le 21YunBox Optimizer — devant ce que vous exploitez déjà, sans reconstruction ni re-plateformage. Le résultat est une présence en Chine qui s’exécute de manière légale et conforme pour vos utilisateurs en Chine. Ce que nous ne faisons jamais — et que nul ne peut légalement faire — c’est de vous donner un moyen de contourner les règles chinoises d’exportation de données ou toute restriction réseau : nous localisons ce qui doit rester et diffusons sur le territoire, et nous ne déplaçons jamais d’informations personnelles hors de Chine par furtivité.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
CrowdStrike est-il disponible en Chine continentale ?
Le capteur Falcon est conçu pour maintenir une connexion persistante vers le cloud de CrowdStrike et n'est pas un service grand public que la Chine bloque à la frontière, la disponibilité n'est donc pas l'obstacle. La vraie question pour un déploiement en Chine est la résidence des données et le transfert transfrontalier : CrowdStrike n'exploite aucun cloud Falcon sur le continent — ses régions sont aux États-Unis et dans l'UE (plus un US GovCloud), et ses nouveaux clouds sur le territoire sont en Arabie saoudite, en Inde et aux Émirats arabes unis — de sorte que la télémétrie de terminaux que vos capteurs collectent en Chine repose à l'étranger. La connectivité transfrontalière vers un cloud à l'étranger peut être irrégulière, mais c'est opérationnel, non la décision — et la réponse n'est jamais un contournement réseau. Confirmez les détails avec un conseil.
Envoyer la télémétrie de terminaux Chine à CrowdStrike est-il un transfert transfrontalier ?
Si votre tenant Falcon est dans la région américaine ou européenne — n'importe où hors du continent — alors la télémétrie de processus, d'utilisateur, de réseau et de fichier qu'il détient pour vos terminaux en Chine est stockée à l'étranger, un transfert transfrontalier (数据出境) au titre de la PIPL. Cela signifie une information, un consentement distinct et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), et au-dessus des seuils ou pour un opérateur d'infrastructure d'information critique cela peut exiger l'évaluation de sécurité pour l'exportation de données de Chine. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire. Confirmez vos obligations exactes avec un conseil.
Puis-je simplement basculer Falcon vers une région Chine pour garder la télémétrie sur le territoire ?
Non — CrowdStrike n'offre aucune région Falcon en Chine continentale. Ses foyers sont les États-Unis, l'UE, un US GovCloud, et les nouveaux clouds sur le territoire en Arabie saoudite, en Inde et aux Émirats arabes unis, aucun ne garde donc la télémétrie collectée en Chine sur le continent, et déplacer un tenant de la région américaine vers la région européenne ne fait que relocaliser le transfert transfrontalier. Garder la télémétrie de terminaux Chine sur le territoire signifie mettre en place une voie de traitement consentie, sur le territoire, pour ces données et n'envoyer à Falcon à l'étranger que ce qui peut légalement partir, tout en gardant Falcon pour vos autres régions. 21YunBox cartographie cette répartition, localise les données sur le territoire, et diffuse vos services tournés vers la Chine sur une infrastructure déclarée (ICP) — ce n'est jamais une voie de contournement des règles chinoises d'exportation de données.






















