CrowdStrikeは中国本土で使えるか:Falconテレメトリ、PIPLとデータの国内保存
CrowdStrikeのFalconセンサーは、エンドポイントのテレメトリをCrowdStrikeのクラウドへストリーミングします——そしてそのクラウドに中国本土のリージョンはありません。商用リージョンは米国とEU(加えて米国GovCloud)にあり、新たに立ち上げる中国国内データレジデンシーのクラウドはサウジアラビア、インド、UAEにあります。そのため、中国のエンドポイントからセンサーが収集するプロセス・ユーザー・ネットワーク・ファイルのテレメトリは国境を越え、その収集はPIPLの下での越境移転になり、より大きな取扱者やCIIOにはデータ越境安全評価とサイバーセキュリティ法の保存義務が関わってきます。Falconのリージョン、越境と国内保存の問い、そして合法的な国内の経路を、コンプライアンス起点で読み解きます。
CrowdStrikeは中国本土で使えるか
はい——FalconセンサーはCrowdStrikeのクラウドに中国本土から到達できるので、正直な答えは、到達性は問題ではない、ということです。中国の問いを決めるのは、データの国内保存と越境移転です。
CrowdStrikeは中国本土にFalconのクラウドを運用していません。商用リージョンは米国とEU(加えて米国GovCloud)にあり、今立ち上げている中国国内データレジデンシーのクラウドはサウジアラビア、インド、UAEにあります——いずれも本土にはありません。そのため、中国のエンドポイントからFalconセンサーが継続的に送るプロセス・ユーザー・ネットワーク・ファイルのテレメトリはオフショアに落ち着き、その収集はPIPLの下での個人情報の越境移転になります——通知、個別の同意、移転メカニズムを要し——閾値を超える場合や重要情報インフラ運営者の場合は、中国のデータ越境安全評価(英語)を引き起こすことがあります。CIIOについては、サイバーセキュリティ法(英語)第39条(旧第37条)が、そのデータを中国に保存することを求め、オフショアのどのFalconのリージョンでもこれを満たせません。
21YunBoxは、越境とデータの国内保存のリスクを整理し、中国のエンドポイントのテレメトリを同意を得た国内の基盤に保ち、中国向けサービスをICP備案済みのインフラ上で国内から配信します——作り直しなし、そしていかなる形の不正な手段もなしに。具体は、専門家に確認すべきリスクとして扱ってください。
コンプライアンス・スナップショット
- ✓ 到達性は問題ではない。FalconセンサーはCrowdStrikeのクラウドへの持続的な接続を保つよう作られ、中国が国境で遮断する消費者向けサービスではない。到達性は中国の問いではない。
- ! CrowdStrikeは中国本土にFalconのクラウドを運用していない——商用リージョンは米国(US-1、US-2)とEU(EU-1)、加えて米国GovCloud、新たな中国国内データレジデンシーのクラウドはサウジアラビア、インド、UAE。そのため中国でセンサーが収集するエンドポイントのテレメトリはオフショアに置かれ、その収集はPIPL(第38〜40条)の下での越境移転になる:通知、個別の同意、移転メカニズムのいずれか一つ。
- ! Falconのテレメトリは密度の高い個人情報——ユーザー名、デバイス識別子、IPアドレス、そして詳細なプロセス・ネットワーク・ファイルの活動——であり、その移転は中国の法が精査するまさにそのデータを凝縮する。識別可能なユーザーを追跡することは、越境移転が求める個別の同意に加えて、それ自体のPIPLの通知・同意の義務を伴う。
- ! 量の閾値を超える場合、データが「重要データ」の場合、または重要情報インフラ運営者である場合、その移転は、何かが国外へ出る前に中国のデータ越境安全評価を要することがある。
- ! 重要情報インフラ運営者については、サイバーセキュリティ法 第39条(旧第37条)が、中国で収集した個人情報を中国に保存することを求める——オフショアのFalconのリージョンでは満たせない国内保存の義務である。テナントを米国リージョンからEUリージョンへ切り替えても移転の場所が移るだけで、終わりはしない。
- ✓ 合法的な進め方:中国のエンドポイントのテレメトリを、同意を得たPIPL適合の国内の基盤に保ち、合法的に国外へ出せるものだけをオフショアのFalconへ送り、他のリージョン向けにはFalconを使い続け、中国向けの公開サービスをICP備案済みのインフラ上で国内から配信する——不正な手段では決してない。
CrowdStrikeの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
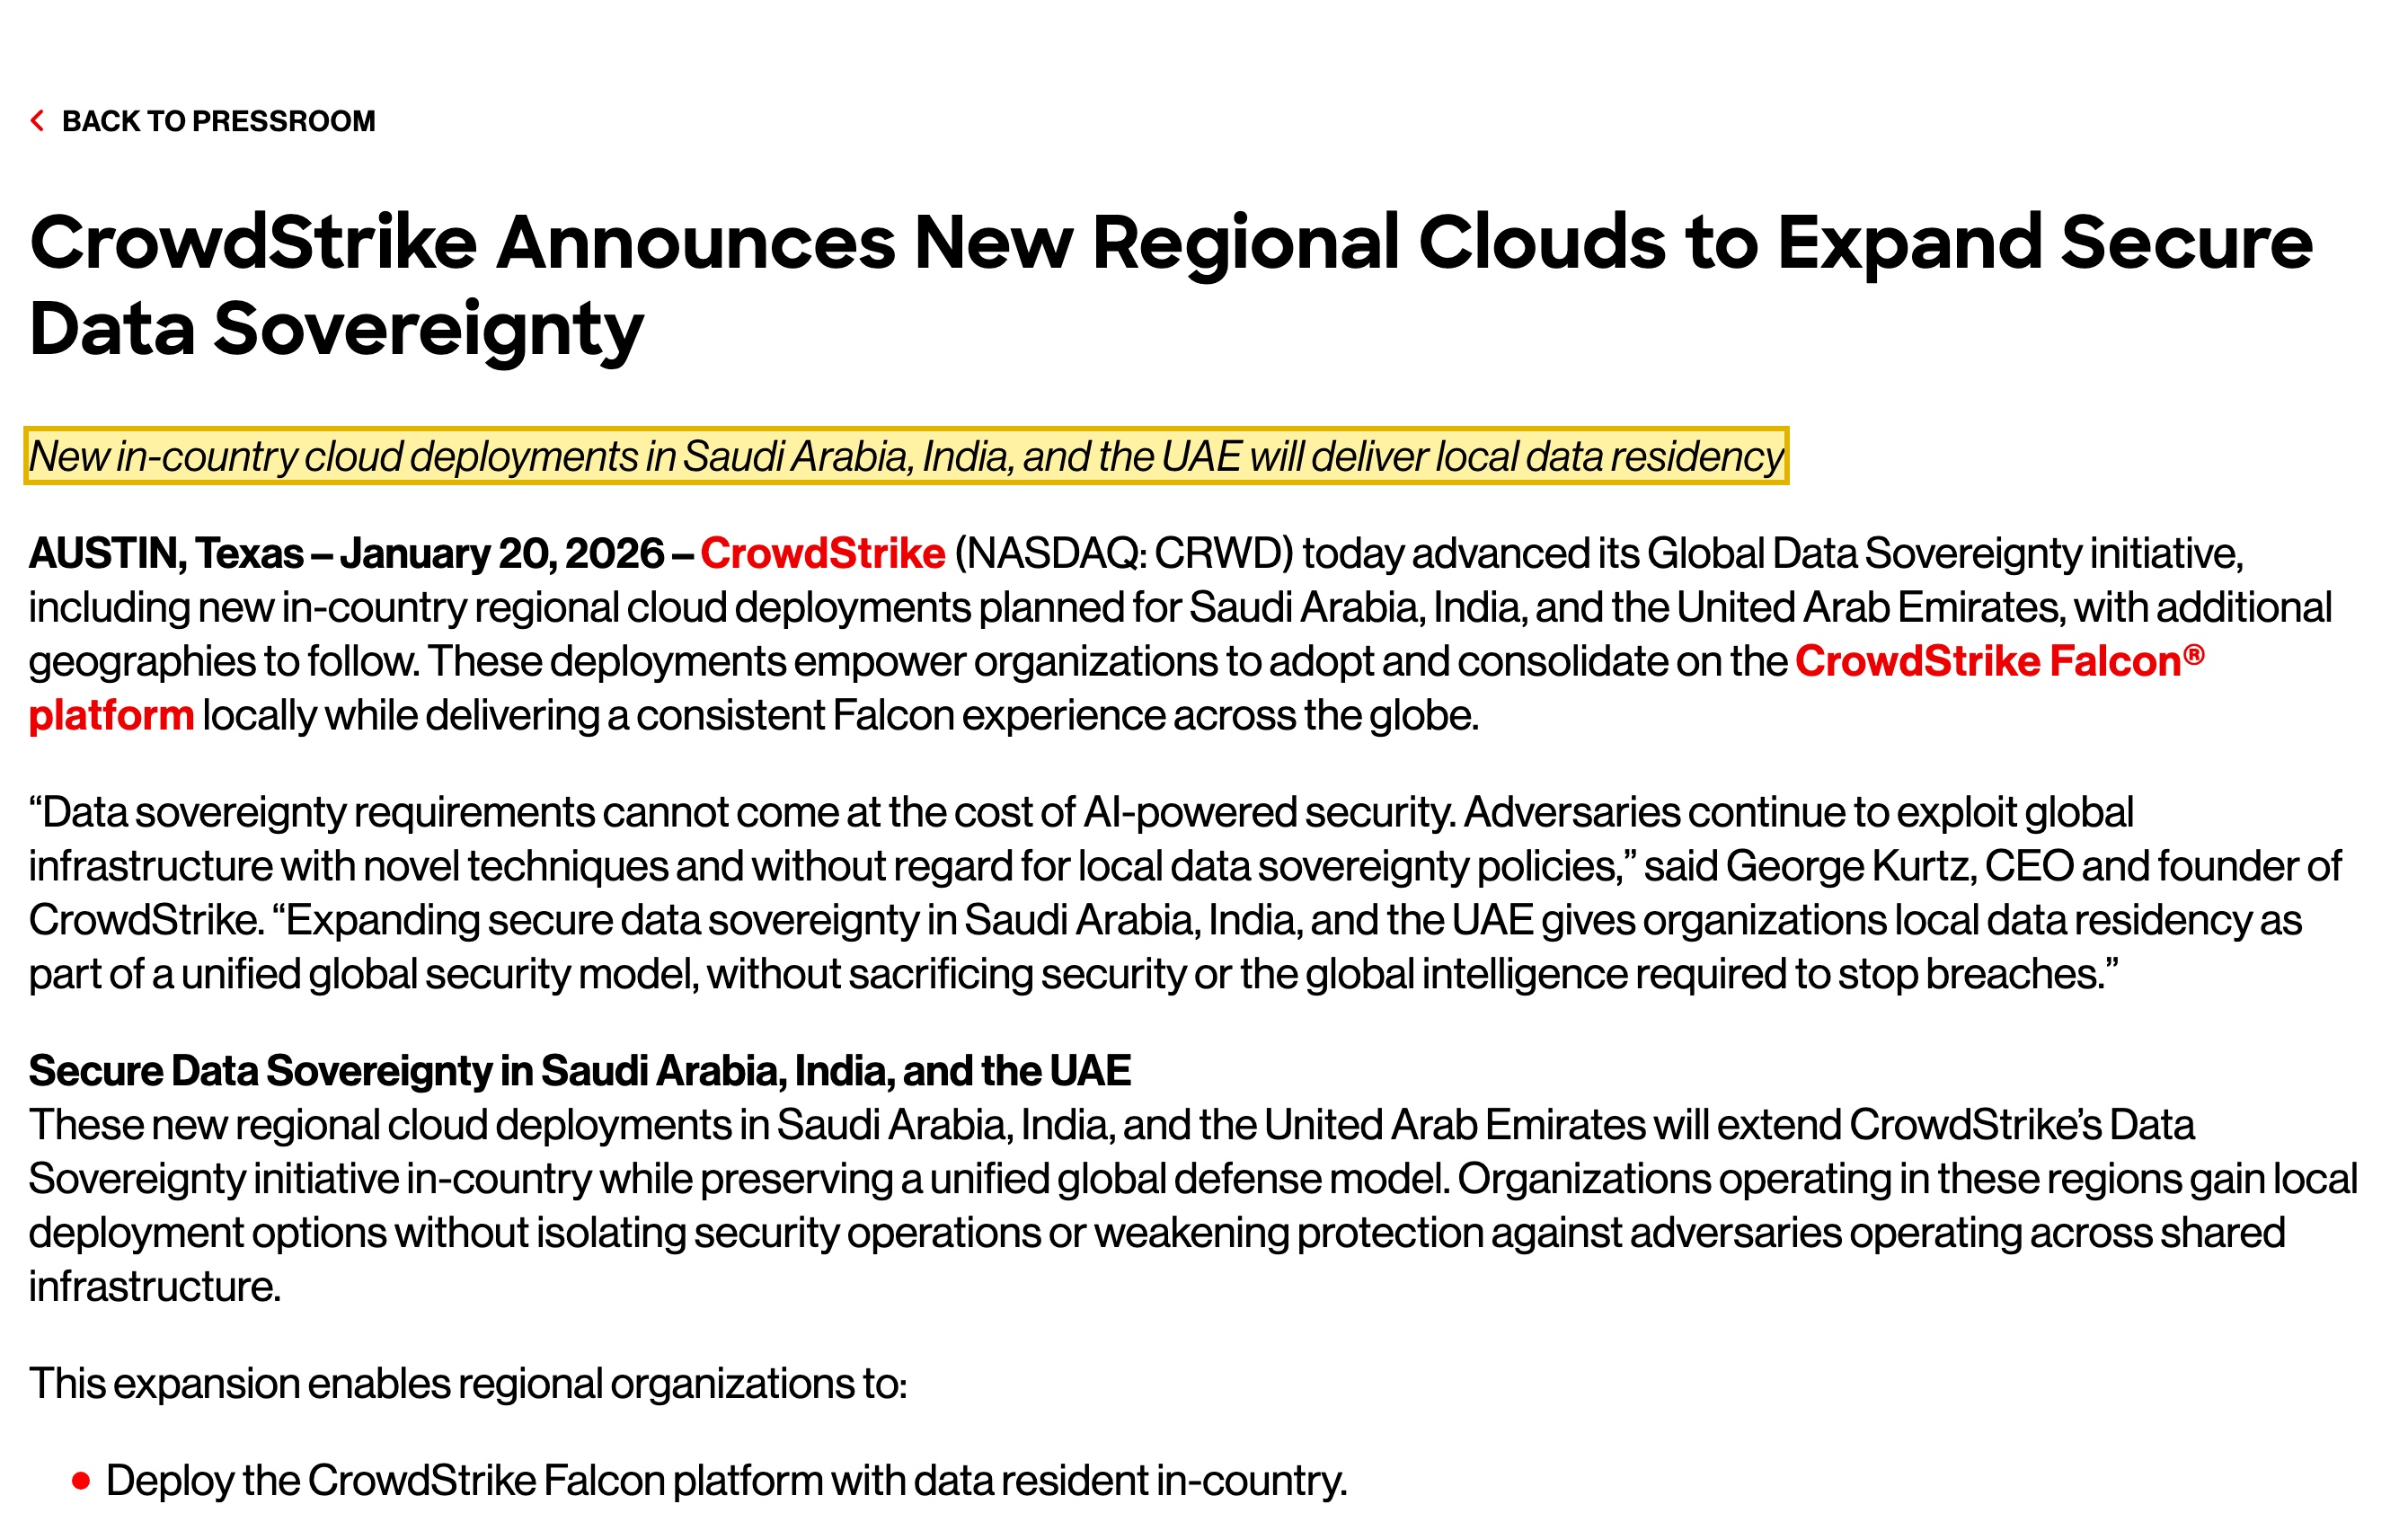
| CrowdStrikeの新たな中国国内データレジデンシーのクラウドはサウジアラビア、インド、UAEにあり——中国本土にはない。CrowdStrike自身の発表は、「サウジアラビア、インド、UAEでの新たな中国国内クラウドの展開がローカルなデータレジデンシーを提供する」とし、それは「サウジアラビア、インド、アラブ首長国連邦に計画され、地域を順次追加」する地域クラウドの展開の一部だとする。中国本土のFalconリージョンは挙げられておらず、中国で収集したエンドポイントのテレメトリには国内のFalconの置き場がない。 | CrowdStrike「CrowdStrike Announces New Regional Clouds to Expand Secure Data Sovereignty」(crowdstrike.com)、2026-10-09 取得 |
| Falconの文書化されたクラウドリージョンは米国とEU、加えて米国GovCloud——中国リージョンはない。CrowdStrikeの開発者向けドキュメントは、FalconのAPIをリージョンのホスト api.crowdstrike.com(US-1、既定)、api.us-2.crowdstrike.com(US-2)、api.eu-1.crowdstrike.com(EU-1)、api.laggar.gcw.crowdstrike.com(US-GOV)と対応づける——米国とEUの商用クラウドに加えて米国政府向けクラウドで、テレメトリを送れる中国本土のエンドポイントはない。 | CrowdStrike Developer Documentation — Falcon API base URLs/regions(developer.crowdstrike.com)、2026-10-09 取得 |
| 中国で収集し、米国またはEUのFalconのクラウドに保持したエンドポイントのテレメトリは、PIPLの越境移転にあたる。Falconセンサーがストリーミングするプロセス・ユーザー・ネットワーク・ファイルの活動は個人情報であり、それを中国本土のエンドポイントからオフショアのFalconのクラウドへ移すことはPIPL第38〜40条を引き起こす——通知、個別の同意、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)。義務は、プロセッサーであるCrowdStrikeではなく、取扱者である貴社に課される。 | 中華人民共和国個人情報保護法、第38〜40条(cac.gov.cn)、2026-10-09 取得 |
| 量が大きい場合、「重要データ」の場合、またはCIIOの場合、テレメトリはデータ越境安全評価と国内保存の義務を引き起こし得る。EDRのテレメトリは詳細な活動データを凝縮するため、中国での展開は、何かが国外へ出る前に中国のデータ越境安全評価(CAC令第11号)の閾値を超えることがある。そして重要情報インフラ運営者については、サイバーセキュリティ法 第39条(旧第37条)が、中国で生成された個人情報を中国に保存することを求める——オフショアのFalconのリージョンでは満たせない義務である。 | データ越境安全評価弁法(CAC令第11号、cac.gov.cn)、中華人民共和国サイバーセキュリティ法 第39条(旧第37条)、2026-10-09 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
中国本土のデバイス全体でCrowdStrike Falconを運用する組織にとって、最初の本能は、センサーがそもそも本国へ通信できるかを確認することです——そして通信経路の上では概ねできます。FalconエージェントはCrowdStrikeのクラウドへの持続的な接続を保つよう設計されており、国境で遮断される消費者向けサービスではありません。ですから中国の判断が決まるのは到達性のところではありません。それを決めるのは、データの国内保存と越境移転——Falconが継続的に送るエンドポイントのテレメトリがどこに落ち着くか、そしてそのデータを国外へ出すことがそもそも合法だったか——です。
それは、CrowdStrikeが中国本土内にFalconのクラウドを運用していないからです。商用リージョンは米国とEU、加えて米国GovCloudにあり、今立ち上げている中国国内データレジデンシーのクラウドはサウジアラビア、インド、UAEにあります。中国のエンドポイントからFalconセンサーが集めるプロセス・ユーザー・ネットワーク・ファイルのテレメトリが、米国またはEUのFalconのクラウドに着地した瞬間、貴社は個人情報の越境移転(数据出境)を行ったことになります——そしてそれが許されたかは、別の法体系が決めます。
ひと目でわかる中国でのCrowdStrike
| 決め手 | CrowdStrike自身の言葉と中国法では |
|---|---|
| これは何か | CrowdStrike Falconはエンドポイントの検知・対応(EDR/XDR)プラットフォームです。各エンドポイント上の軽量なセンサーが、テレメトリ——プロセスの実行、ログインユーザー、ネットワーク接続、ファイルの活動——をCrowdStrikeのクラウドへ継続的にストリーミングするため、エンドポイントとユーザーの活動の詳細で連続的な記録を保持します。 |
| 本土から到達できるか | 概ね、はい。センサーはCrowdStrikeのクラウドへの持続的な接続を保つよう作られており、中国が国境で遮断する消費者向けサービスではありません。到達性は中国の問いではありません。(本土からオフショアのクラウドへの越境接続は不安定になり得ますが、それは下記のとおり運用上の問題で、意思決定ではありません。) |
| テレメトリはどこに置かれるか | オフショアです。CrowdStrikeが文書化するFalconのクラウドは、米国リージョン(US-1、US-2)とEUリージョン(EU-1)、加えて米国GovCloudで、新たな中国国内データレジデンシーのクラウドはサウジアラビア、インド、UAEです。中国本土のリージョンはありません。 |
| 中国のテレメトリをそこに収集すること | テレメトリは個人情報です——ユーザー名、デバイス識別子、IPアドレス、ファイルとプロセスの活動。それを米国またはEUのFalconのクラウドに保持することはPIPL(第38〜40条)の下での越境移転(数据出境)です:通知、個別の同意、移転メカニズムのいずれか一つ。閾値を超える場合、「重要データ」の場合、またはCIIOの場合、データ越境安全評価が適用されることがあり、サイバーセキュリティ法 第39条(旧第37条)は、オフショアのリージョンでは満たせない国内保存の義務を定めます。 |
| 合法的な進め方 | 中国のエンドポイントのテレメトリを、同意を得たPIPL適合の国内の基盤に保ち、合法的に国外へ出せるものだけをオフショアのFalconへ送り、他のリージョン向けにはFalconを使い続け、中国向けの公開サービスはICP備案済みのインフラ上で国内から配信します。21YunBoxはマップ・ローカライズ・デリバーを行い、いかなる種類の不正な手段も用いず、推奨もしません。 |
到達はできる——しかしエンドポイントのテレメトリはどこに置かれるのか
CrowdStrikeの中国での立ち位置は、読み込み時のテストではなく、そのクラウドがどこにあるかで決まります。FalconセンサーはCrowdStrikeのクラウドへのライブリンクを保つよう設計されており、本土からそのリンクは概ね確立します——ですから「上海からセンサーがCrowdStrikeに到達できるか」は誤ったテストです。到達します。本当の問いは、中国で収集したテレメトリがどこに置かれるか、そしてそれがそもそも国外へ出る合法的な根拠を持っていたか、です。そのため本ページはFalconについて中国国内からの一次計測によるレイテンシや到達性の値を公表しません。国内保存と越境移転にかかる意思決定にとって、速度は軸ではないからです。
挙げておくべき運用上の注記が一つあります。本土からオフショアのクラウドへの越境接続は不安定になり得て、ネットワーク上の不正な手段で接続を無理に通したくなるものです。21YunBoxはそうした不正な手段をいかなる形でも用いず、推奨もしません——それはコンプライアンス上のリスクであると同時に的外れです。建設的な問いは、中国のテレメトリをどう合法的な基盤に保つかです。
中国本土のFalconのクラウドはない、だからテレメトリは国境を越える
CrowdStrikeはFalconのクラウドを率直に文書化しており、そのいずれも本土にはありません。開発者向けドキュメントは、FalconのAPIをリージョンのホスト——US-1(既定、api.crowdstrike.com)、US-2、EU-1、そして米国GovCloud——と対応づけます。米国とEUの商用環境に加えて米国政府向けクラウドです。自社のデータ主権の発表はそこに中国国内レジデンシーのクラウドを追加しますが、サウジアラビア、インド、UAEのみで、 「地域を順次追加」 です。今日のマップに、エンドポイントデータを送れる中国本土内のFalconリージョンはありません。
そのため、中国のエンドポイントからセンサーがストリーミングするテレメトリは、米国またはEUのFalconのクラウドに着地し、その収集は中国の個人情報保護法(PIPL)の下での個人情報の越境移転になります。PIPLは義務を取扱者——プロセッサーであるCrowdStrikeではなく、エンドポイントを運用する組織である貴社——に課します。第38〜40条は、通知、一般的なITや雇用の合意とは区別された個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を求めます。データを収集するセキュリティツールは、そのデータがその後どこに保存されるかに付く義務を免じません。
エンドポイントのテレメトリは密度の高い個人情報——だから重みが増す
国内保存の問いは、ほとんどのソフトウェアよりEDRにおいて鋭くなります。テレメトリが何であるかゆえです。Falconの価値のすべては可視性にあります。誰がログインし、何が実行され、何がどこへ接続し、その背後のファイルパスとコマンドラインを記録します——各デバイス上の活動の、連続的で識別可能な像です。その密度こそ、中国の法が最も厳しく精査するものであり、基本的な移転ルールを超えてさらに二つの規制を引き込みます。
第一に、評価です。一定の量の閾値を超える場合、データが「重要データ」に該当する場合、または貴社の組織が重要情報インフラ運営者である場合、移転には、何かが国外へ出る前に中国のデータ越境安全評価(英語)(数据出境安全评估)が必要になることがあります。第二に、国内保存です。貴社が重要情報インフラ運営者であれば、サイバーセキュリティ法(英語)の第39条(旧第37条——データ国内保存の規定は、2026年1月1日に施行された2025年改正で番号が変更され、内容は変わっていません)が、中国で生成された個人情報を中国に保存することを求めます——テナントをどう設定しようと、オフショアのFalconのクラウドでは満たせない国内保存の義務です。これはいずれも、イベントがどれだけ速く取り込まれるかによるのではなく、データがそこにある合法的な根拠を持っていたか、そしてどれだけの量かによります。
Falconを「別のリージョン」に向けても解決にならない理由
当然の一手は、テナントのリージョンを切り替えてデータをその場に保つことです——しかしFalconが提供する置き場は、米国、EU、米国GovCloud、そしてサウジアラビア・インド・UAEの新しい中国国内クラウドに限られます。そのどれも中国本土にはないため、中国の国内保存義務を解消するものはありません。テナントを米国リージョンからEUリージョンへ移しても、越境移転の場所を移すだけで、それを終わらせはしません。中国で収集したエンドポイントのテレメトリを国内に保つとは、そのデータのために、同意を得た国内の取扱いの経路を立ち上げ、合法的に国外へ出せるものだけをオフショアのFalconへ送ることを意味します。その線引き——何を留め、何を出せるか——こそ作業の核心であり、技術の問いである前に法律の問いです。
これは判定ではなくリスクの見取り図です。個別の同意、移転メカニズム、データ越境安全評価、国内保存、あるいはそれらの組み合わせを負うかは、データ量、取扱者としての役割、エンドポイントのユーザーが誰かによって変わります——それに依存する前に、専門家と整理する価値があります。
合法的な進め方——マップ、ローカライズ、デリバー
中国での展開のためにエンドポイントのセキュリティを合法的に運用する道はあり、それには形があります。まずマップ:当社の中国チームが、エンドポイントのテレメトリについて貴社のPIPLリスクを洗い出します——中国で収集したプロセス・ユーザー・ネットワーク・ファイルのデータのうち国内に留めるべきものはどれか、合法的に国外へ出せるものは何か、データ越境安全評価や第39条の保存義務がどこで効くか、そしてそれらのエンドポイントの背後にいる人々に負うべき通知と同意は何か。法的な結論は専門家と確定し、当社はそれを支える技術的な全体像を組み立てます。
次にローカライズ:中国のエンドポイントのテレメトリのために、同意を得たPIPL適合の国内の取扱いの経路を立ち上げ、統合します。これにより、貴社が依存するセキュリティのシグナルは動き続けながら、そのデータが既定で国外へ出ていくのをやめます——そして、すでに役立っているリージョン向けにはFalconを使い続けます。中国で合法的な国内の選択肢が貴社の環境に適合する場合は、センシティブなテレメトリをオフショアへ回すのではなく、顧客のスタックをそこへローカライズします。
そしてデリバー:貴社の組織が実際に中国本土のユーザーに提供する顧客向けのサイトやアプリは公開インターネットサービスであり、ICP備案(备案)の義務を負い、法令に沿った国内からの配信を必要とします。21YunBoxはそれらを国内から配信します——21YunBox Optimizer——貴社がすでに運用するものの前段に置き、作り直しも再プラットフォーム化も不要です。その結果が、中国の利用者に対して合法かつ法令に沿って動く中国での展開です。当社が決して行わず、また誰も合法的には行えないのは、中国のデータ越境ルールやネットワーク上の制限を不正な手段で逃れる道をお渡しすることです。留めるべきものは国内に保ち、国内から配信し、個人情報を密かに国外へ持ち出すことは決してしません。
関連する読み物:
よくあるご質問
CrowdStrikeは中国本土で利用できますか?
FalconセンサーはCrowdStrikeのクラウドへの持続的な接続を保つよう作られ、中国が国境で遮断する消費者向けサービスではないため、可用性は障害ではありません。中国での展開の本当の問いは、データの国内保存と越境移転です。CrowdStrikeは本土にFalconのクラウドを運用しておらず——リージョンは米国とEU(加えて米国GovCloud)、新たな中国国内クラウドはサウジアラビア、インド、UAE——そのため中国でセンサーが収集するエンドポイントのテレメトリはオフショアに置かれます。オフショアのクラウドへの越境接続は不安定になり得ますが、それは運用上の問題で、意思決定ではありません——そして答えがネットワーク上の不正な手段であることは決してありません。具体は専門家にご確認ください。
中国のエンドポイントのテレメトリをCrowdStrikeへ送ることは越境移転ですか?
Falconのテナントが米国またはEUのリージョン——本土の外のどこか——にある場合、中国のエンドポイントについて保持するプロセス・ユーザー・ネットワーク・ファイルのテレメトリはオフショアに保存され、PIPLの下での越境移転です。つまり通知、個別の同意、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)であり、閾値を超える場合や重要情報インフラ運営者の場合は、中国のデータ越境安全評価を要することがあります。CIIOについては、サイバーセキュリティ法 第39条(旧第37条)が、オフショアのリージョンでは満たせない国内保存の義務を加えます。正確な義務は専門家にご確認ください。
テレメトリを国内に保つために、Falconを中国リージョンに切り替えるだけで済みますか?
いいえ——CrowdStrikeは中国本土にFalconのリージョンを提供していません。その置き場は米国、EU、米国GovCloud、そしてサウジアラビア・インド・UAEの新しい中国国内クラウドで、そのどれも中国で収集したテレメトリを本土に留めず、テナントを米国リージョンからEUリージョンへ移しても越境移転の場所が移るだけです。中国のエンドポイントのテレメトリを国内に保つとは、そのデータのために同意を得た国内の取扱いの経路を立ち上げ、合法的に国外へ出せるものだけをオフショアのFalconへ送ることであり、その一方で他のリージョン向けにはFalconを使い続けます。21YunBoxはその線引きを整理し、国内のデータをローカライズし、中国向けサービスをICP備案済みのインフラ上で配信します——中国のデータ越境ルールを不正な手段で逃れる経路では決してありません。






















