Funktioniert CrowdStrike in China? Falcon-Telemetrie, PIPL & Datenresidenz
CrowdStrikes Falcon-Sensor streamt Endpunkt-Telemetrie an CrowdStrikes Cloud — und diese Cloud hat keine Festlandchina-Region. Ihre kommerziellen Regionen sind in den USA und der EU (plus eine US-GovCloud), und ihre neuen inländischen Datenresidenz-Clouds sind in Saudi-Arabien, Indien und den VAE. Die Prozess-, Nutzer-, Netzwerk- und Datei-Telemetrie, die Ihre Sensoren von Endpunkten in China erheben, überquert also die Grenze, was ihre Erhebung zu einem Grenztransfer unter PIPL macht, mit einer Datenexport-Sicherheitsbewertung und einer Cybersicherheitsgesetz-Speicherpflicht im Spiel für größere Verarbeiter und Betreiber kritischer Informationsinfrastruktur. Ein Compliance-zuerst-Blick auf Falcons Regionen, die Grenzübertritts- und Residenz-Fragen und den rechtmäßigen inländischen Weg.
Funktioniert CrowdStrike in China?
Ja — der Falcon-Sensor kann CrowdStrikes Cloud aus Festlandchina erreichen, die ehrliche Antwort ist also, dass Erreichbarkeit nicht das Problem ist. Was die China-Frage entscheidet, ist Datenresidenz und Grenztransfer.
CrowdStrike betreibt keine Falcon-Cloud in Festlandchina; seine kommerziellen Regionen sind in den USA und der EU (plus eine US-GovCloud), und die inländischen Datenresidenz-Clouds, die es nun aufstellt, sind in Saudi-Arabien, Indien und den VAE — keine im Festland. Die Prozess-, Nutzer-, Netzwerk- und Datei-Telemetrie, die Ihre Falcon-Sensoren kontinuierlich von Endpunkten in China schicken, kommt also offshore zur Ruhe, was ihre Erhebung zu einem Grenztransfer (数据出境) personenbezogener Daten unter PIPL macht — der Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus erfordert — und, oberhalb von Schwellen oder für einen Betreiber kritischer Informationsinfrastruktur, kann sie Chinas Datenexport-Sicherheitsbewertung auslösen. Für einen Betreiber kritischer Informationsinfrastruktur verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37), dass solche Daten in China gespeichert werden, was keine Offshore-Falcon-Region erfüllen kann.
21YunBox kartiert Ihre Grenzübertritts- und Residenz-Exponierung, hält die China-Endpunkt-Telemetrie auf einer inländischen, eingewilligten Grundlage und liefert Ihre auf China ausgerichteten Dienste im Inland auf ICP-gemeldeter Infrastruktur aus — ohne Neuaufbau und niemals irgendeine Form von Umgehung. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu klärendes Risiko.
Compliance-Momentaufnahme
- ✓ Erreichbarkeit ist nicht das Problem. Der Falcon-Sensor ist dazu gebaut, eine persistente Verbindung zu CrowdStrikes Cloud zu halten, und er ist kein Verbraucherdienst, den China am Grenze blockiert. Erreichbarkeit ist nicht die China-Frage.
- ! CrowdStrike betreibt keine Falcon-Cloud in Festlandchina — seine kommerziellen Regionen sind US (US-1, US-2) und EU (EU-1) plus eine US-GovCloud, und seine neuen inländischen Datenresidenz-Clouds sind Saudi-Arabien, Indien und die VAE. Die Endpunkt-Telemetrie, die Ihre Sensoren in China erheben, ruht daher offshore, was ihre Erhebung zu einem Grenztransfer (数据出境) unter PIPL (Artikel 38–40) macht: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus.
- ! Falcon-Telemetrie ist dichte personenbezogene Information — Benutzernamen, Geräte-Identifikatoren, IP-Adressen und detaillierte Prozess-, Netzwerk- und Datei-Aktivität — der Transfer konzentriert also genau die Daten, die Chinas Recht prüft, und identifizierbare Nutzer zu verfolgen trägt obendrauf seine eigene PIPL-Mitteilungs-und-Einwilligungs-Pflicht zur gesonderten Einwilligung, die der Grenztransfer erfordert.
- ! Oberhalb von Mengenschwellen, wo die Daten „wichtige Daten“ sind, oder wo Sie ein Betreiber kritischer Informationsinfrastruktur sind, kann dieser Transfer Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) erfordern, bevor irgendetwas das Land verlässt.
- ! Für einen Betreiber kritischer Informationsinfrastruktur verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37), dass in China erhobene personenbezogene Daten in China gespeichert werden — eine inländische Speicherpflicht, die eine Offshore-Falcon-Region nicht erfüllen kann. Einen Mandanten von der US-Region in die EU-Region umzuschalten verlagert den Transfer; es beendet ihn nicht.
- ✓ Der rechtmäßige Weg: die China-Endpunkt-Telemetrie auf einer inländischen, eingewilligten, PIPL-konformen Grundlage halten, dem Offshore-Falcon nur senden, was rechtmäßig gehen darf, Falcon für Ihre anderen Regionen behalten und Ihre auf China ausgerichteten öffentlichen Dienste im Inland auf ICP-gemeldeter Infrastruktur ausliefern — niemals Umgehung.
Was die offizielle CrowdStrike-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
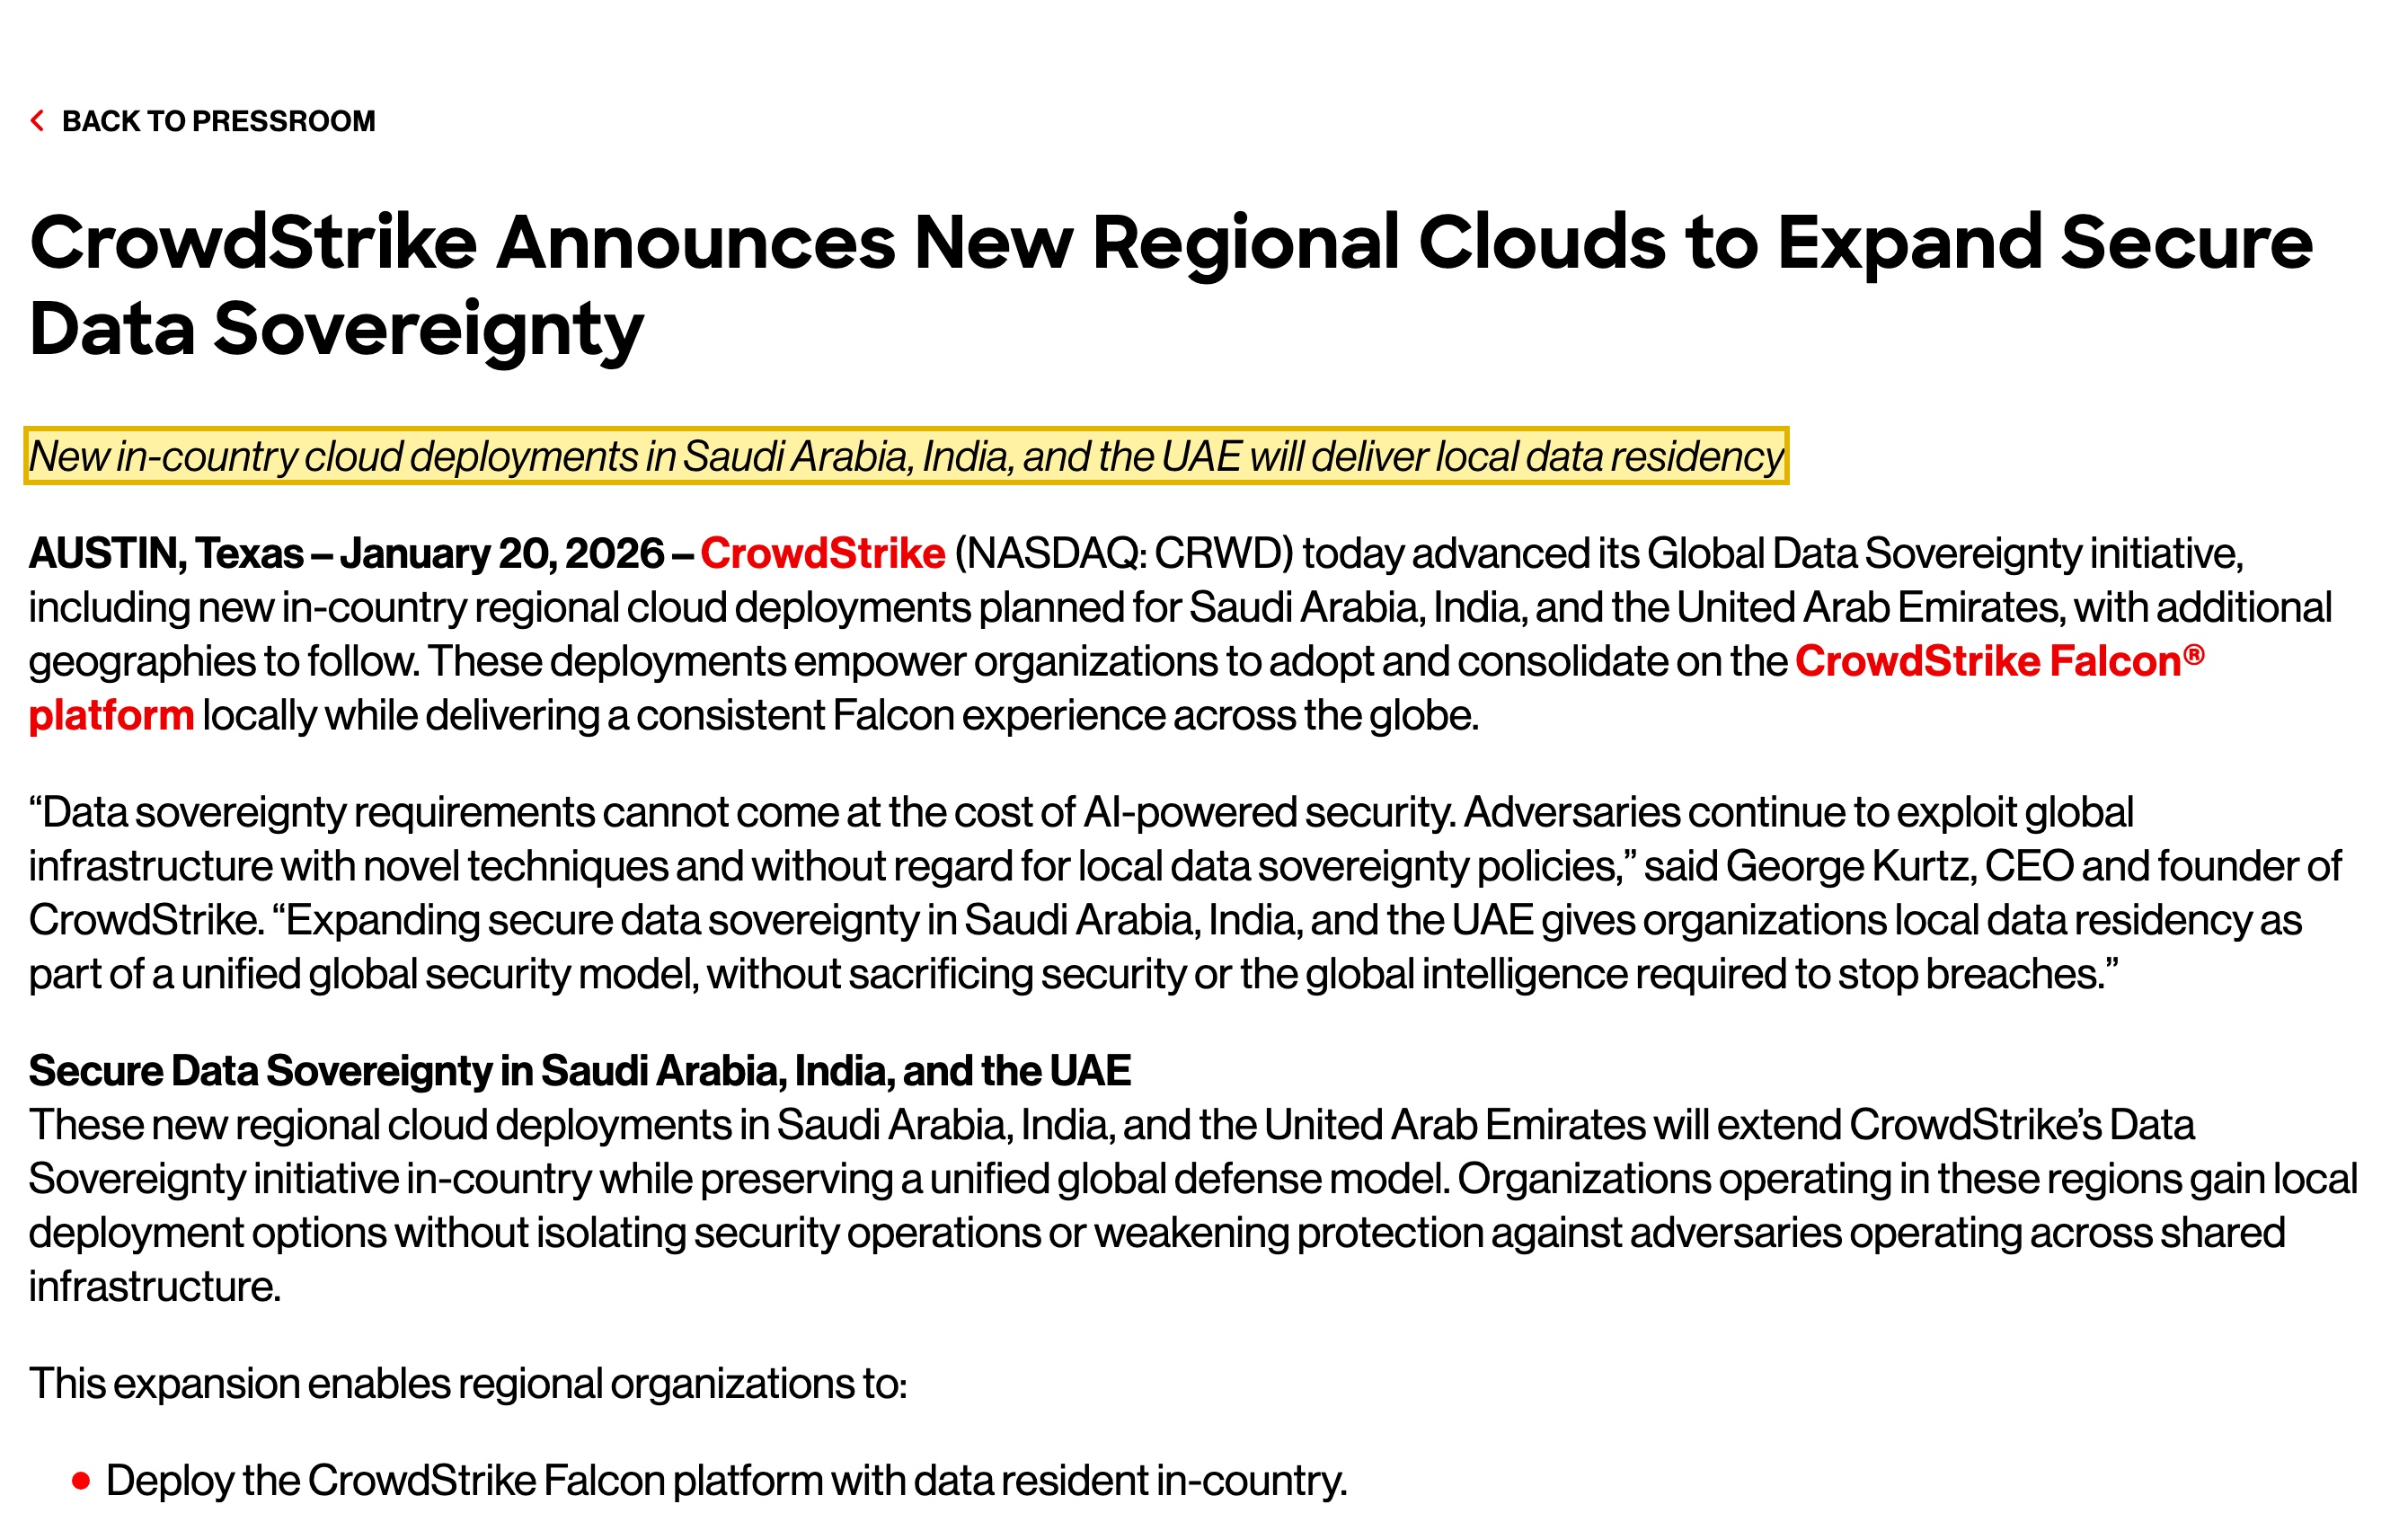
| CrowdStrikes neue inländische Datenresidenz-Clouds sind in Saudi-Arabien, Indien und den VAE — nicht Festlandchina. CrowdStrikes eigene Ankündigung erklärt, dass „New in-country cloud deployments in Saudi Arabia, India, and the UAE will deliver local data residency,“ als Teil regionaler Cloud-Deployments „planned for Saudi Arabia, India, and the United Arab Emirates, with additional geographies to follow.“ Keine Festlandchina-Falcon-Region ist genannt, in China erhobene Endpunkt-Telemetrie hat also kein inländisches Falcon-Zuhause. | CrowdStrike, „CrowdStrike Announces New Regional Clouds to Expand Secure Data Sovereignty“ (crowdstrike.com), abgerufen 2026-10-09 |
| Falcons dokumentierte Cloud-Regionen sind US und EU, plus eine US-GovCloud — ohne China-Region. CrowdStrikes Entwickler-Dokumentation paart die Falcon-API mit Regions-Hosts api.crowdstrike.com (US-1, Voreinstellung), api.us-2.crowdstrike.com (US-2), api.eu-1.crowdstrike.com (EU-1) und api.laggar.gcw.crowdstrike.com (US-GOV) — kommerzielle Clouds in den Vereinigten Staaten und der Europäischen Union plus eine US-Regierungs-Cloud, und keinen Festlandchina-Endpunkt, an den Telemetrie zu senden wäre. | CrowdStrike Developer Documentation — Falcon API base URLs / regions (developer.crowdstrike.com), abgerufen 2026-10-09 |
| In China erhobene und auf einer US- oder EU-Falcon-Cloud gehaltene Endpunkt-Telemetrie ist ein PIPL-Grenztransfer. Die Prozess-, Nutzer-, Netzwerk- und Datei-Aktivität, die ein Falcon-Sensor streamt, ist personenbezogene Information; sie von Endpunkten in Festlandchina zu einer Offshore-Falcon-Cloud zu bewegen löst PIPL Artikel 38–40 aus — Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung). Die Pflicht fällt auf den Verarbeiter — Sie — nicht auf CrowdStrike als Auftragsverarbeiter. | Gesetz zum Schutz personenbezogener Daten der VR China, Artikel 38–40 (cac.gov.cn), abgerufen 2026-10-09 |
| In Mengen, für „wichtige Daten“ oder für einen Betreiber kritischer Informationsinfrastruktur kann die Telemetrie eine Datenexport-Sicherheitsbewertung und eine inländische Speicherpflicht auslösen. Weil EDR-Telemetrie detaillierte Aktivitäts-Daten konzentriert, kann ein China-Deployment die Schwellen von Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估, CAC-Erlass Nr. 11) überschreiten, bevor irgendetwas geht; und für einen Betreiber kritischer Informationsinfrastruktur verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37), dass in China erzeugte personenbezogene Daten in China gespeichert werden — eine Pflicht, die eine Offshore-Falcon-Region nicht erfüllen kann. | Maßnahmen zur Sicherheitsbewertung von Datenausfuhren (数据出境安全评估办法), CAC-Erlass Nr. 11 (cac.gov.cn); Cybersicherheitsgesetz der VR China, Art. 39 (vormals Art. 37), abgerufen 2026-10-09 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für eine Organisation, die CrowdStrike Falcon über Geräte in Festlandchina betreibt, ist der erste Instinkt, zu prüfen, ob der Sensor überhaupt nach Hause telefonieren kann — und auf der Leitung kann er es im Allgemeinen: Der Falcon-Agent ist dazu entworfen, eine persistente Verbindung zu CrowdStrikes Cloud zu halten, und er ist kein am Grenze blockierter Verbraucherdienst. Erreichbarkeit ist also nicht, wo die China-Entscheidung geklärt wird. Was sie klärt, ist Datenresidenz und Grenztransfer — wo die Endpunkt-Telemetrie, die Falcon kontinuierlich schickt, zur Ruhe kommt, und ob das Bewegen dieser Daten aus dem Land überhaupt rechtmäßig war.
Das liegt daran, dass CrowdStrike keine Falcon-Cloud innerhalb Festlandchinas betreibt. Ihre kommerziellen Regionen sitzen in den Vereinigten Staaten und der Europäischen Union, plus eine US-GovCloud; die inländischen Datenresidenz-Clouds, die sie nun aufstellt, sind in Saudi-Arabien, Indien und den VAE. In dem Moment, in dem die Prozess-, Nutzer-, Netzwerk- und Datei-Telemetrie, die Ihre Falcon-Sensoren von Endpunkten in China sammeln, in einer US- oder EU-Falcon-Cloud landet, haben Sie einen Grenztransfer (数据出境) personenbezogener Daten gemacht — und ein eigener Rechtskörper entscheidet, ob das erlaubt war.
CrowdStrike in China auf einen Blick
| Worüber es entscheidet | In CrowdStrikes eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | CrowdStrike Falcon ist eine Endpoint-Detection-&-Response-Plattform (EDR/XDR). Ein leichtgewichtiger Sensor auf jedem Endpunkt streamt kontinuierlich Telemetrie — Prozess-Ausführung, angemeldete Nutzer, Netzwerk-Verbindungen, Datei-Aktivität — an CrowdStrikes Cloud, es hält also einen detaillierten, kontinuierlichen Datensatz der Endpunkt- und Nutzer-Aktivität. |
| Ist es vom Festland aus erreichbar? | Im Allgemeinen ja. Der Sensor ist dazu gebaut, eine persistente Verbindung zu CrowdStrikes Cloud zu halten, und er ist kein Verbraucherdienst, den China am Grenze blockiert. Erreichbarkeit ist nicht die China-Frage. (Grenzüberschreitende Konnektivität aus dem Festland zu einer Offshore-Cloud kann inkonsistent sein — eine operative Sache, unten, nicht die Entscheidung.) |
| Wo lebt die Telemetrie? | Offshore. CrowdStrikes dokumentierte Falcon-Clouds sind US-Regionen (US-1, US-2) und eine EU-Region (EU-1), plus eine US-GovCloud; ihre neuen inländischen Datenresidenz-Clouds sind Saudi-Arabien, Indien und die VAE. Es gibt keine Festlandchina-Region. |
| China-Telemetrie hineinzuerheben | Die Telemetrie ist personenbezogene Information — Benutzernamen, Geräte-Identifikatoren, IP-Adressen, Datei- und Prozess-Aktivität. Sie in einer US- oder EU-Falcon-Cloud zu halten ist ein Grenztransfer (数据出境) nach PIPL (Artikel 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. Oberhalb von Schwellen, für „wichtige Daten“ oder für einen Betreiber kritischer Informationsinfrastruktur kann eine Datenexport-Sicherheitsbewertung greifen, und Cybersicherheitsgesetz Art. 39 (vormals Art. 37) setzt eine inländische Speicherpflicht, die eine Offshore-Region nicht erfüllen kann. |
| Der rechtmäßige Weg | Halten Sie die China-Endpunkt-Telemetrie auf einer inländischen, eingewilligten, PIPL-konformen Grundlage, senden Sie dem Offshore-Falcon nur, was rechtmäßig gehen darf, behalten Sie Falcon für Ihre anderen Regionen und liefern Sie Ihre auf China ausgerichteten öffentlichen Dienste im Inland auf ICP-gemeldeter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer. |
Erreichbar — aber wo lebt die Endpunkt-Telemetrie?
CrowdStrikes China-Haltung wird davon gesetzt, wo seine Clouds sind, nicht von einem Ladezeit-Test. Der Falcon-Sensor ist dazu entworfen, eine Live-Verbindung zu CrowdStrikes Cloud zu halten, und aus dem Festland kommt diese Verbindung im Allgemeinen zustande — „kann der Sensor CrowdStrike aus Shanghai erreichen?“ ist also der falsche Maßstab. Er erreicht. Die eigentliche Frage ist, wo Ihre in China erhobene Telemetrie sitzt und ob sie überhaupt eine rechtmäßige Grundlage hatte, das Land zu verlassen. Aus diesem Grund veröffentlicht diese Seite keine erstanbieterische China-Latenz- oder Erreichbarkeits-Zahl für Falcon: Geschwindigkeit ist nicht die Achse für eine Entscheidung, die sich um Residenz und Grenztransfer dreht.
Eine operative Anmerkung ist es wert, benannt zu werden: Grenzüberschreitende Konnektivität aus dem Festland zu einer Offshore-Cloud kann inkonsistent sein, und die Versuchung ist, die Verbindung durch eine Netz-Behelfslösung zu erzwingen. 21YunBox verwendet noch empfiehlt eine solche Umgehung — sie ist sowohl ein Compliance-Risiko als auch nebensächlich. Die produktive Frage ist, wie die China-Telemetrie auf einer rechtmäßigen Grundlage zu halten ist.
Keine Festlandchina-Falcon-Cloud, die Telemetrie überquert also die Grenze
CrowdStrike dokumentiert seine Falcon-Clouds klar, und keine ist im Festland. Seine Entwickler-Dokumentation paart die Falcon-API mit Regions-Hosts für US-1 (die Voreinstellung, api.crowdstrike.com), US-2, EU-1 und eine US-GovCloud — kommerzielle Umgebungen in den Vereinigten Staaten und der Europäischen Union plus eine US-Regierungs-Cloud. Seine eigene Datensouveränitäts-Ankündigung fügt dann inländische Residenz-Clouds hinzu, aber nur für Saudi-Arabien, Indien und die VAE, „with additional geographies to follow.“ Auf der heutigen Karte gibt es keine Falcon-Region innerhalb Festlandchinas, an die Endpunkt-Daten zu senden wären.
Die Telemetrie, die Ihre Sensoren von China-Endpunkten streamen, landet also in einer US- oder EU-Falcon-Cloud, und das macht ihre Erhebung zu einem Grenztransfer personenbezogener Daten nach Chinas Gesetz zum Schutz personenbezogener Daten. PIPL legt die Pflicht auf den Verarbeiter — Sie, die Organisation, die die Endpunkte betreibt, nicht CrowdStrike, den Auftragsverarbeiter: Artikel 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, die sich von jeder allgemeinen IT- oder Beschäftigungs-Vereinbarung unterscheidet, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Das Sicherheits-Werkzeug, das die Daten erhebt, erledigt nicht die Pflicht, die sich daran heftet, wo diese Daten dann gespeichert werden.
Endpunkt-Telemetrie ist dichte personenbezogene Information — was den Einsatz erhöht
Die Residenz-Frage ist bei EDR schärfer als bei den meisten Softwares, wegen dem, was die Telemetrie ist. Falcons ganzer Wert ist Sichtbarkeit: Es erfasst, wer sich anmeldete, was ausgeführt wurde, was wohin verband und die Dateipfade und Kommandozeilen dahinter — ein kontinuierliches, identifizierbares Bild der Aktivität auf jedem Gerät. Diese Dichte ist genau, was Chinas Recht am genauesten prüft, und sie zieht zwei weitere Regime jenseits der Basis-Transfer-Regeln heran.
Erstens, Bewertung: Oberhalb bestimmter Mengen-Schwellen, wo die Daten als „wichtige Daten“ gelten, oder wo Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist, kann der Transfer Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) erfordern, bevor irgendetwas das Land verlässt. Zweitens, Residenz: Wenn Sie ein Betreiber kritischer Informationsinfrastruktur sind, verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37 — die Datenlokalisierungs-Bestimmung wurde durch die Änderung von 2025 umnummeriert, die am 1. Januar 2026 in Kraft trat, mit unveränderter Substanz), dass in China erzeugte personenbezogene Daten in China gespeichert werden — eine inländische Speicherpflicht, die eine Offshore-Falcon-Cloud nicht erfüllen kann, wie auch immer der Mandant konfiguriert ist. Nichts davon hängt davon ab, wie schnell ein Ereignis aufgenommen wird; es hängt davon ab, ob die Daten eine rechtmäßige Grundlage hatten, dort zu sein, und in welcher Menge.
Warum Falcon auf „eine andere Region“ zu richten nicht die Lösung ist
Der naheliegende Zug ist, die Region des Mandanten umzuschalten und die Daten vor Ort zu halten — aber die einzigen Heimstätten, die Falcon anbietet, sind die USA, die EU, eine US-GovCloud und die neuen inländischen Clouds in Saudi-Arabien, Indien und den VAE. Keine ist in Festlandchina, keine löst also eine China-Residenz-Pflicht; einen Mandanten von der US-Region in die EU-Region zu bewegen verlagert bloß den Grenztransfer, es beendet ihn nicht. In China erhobene Endpunkt-Telemetrie im Inland zu halten bedeutet, einen inländischen, eingewilligten Handhabungs-Weg für diese Daten aufzustellen und dem Offshore-Falcon nur zu senden, was rechtmäßig gehen darf. Diese Aufteilung — was bleiben muss, was gehen darf — ist das Herz der Arbeit, und es ist eine rechtliche Frage, bevor es eine technische ist.
Dies ist eine Risikokarte, kein Urteil: Ob Sie gesonderte Einwilligung, einen Transfermechanismus, eine Datenexport-Sicherheitsbewertung, inländische Speicherung oder eine Kombination schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon ab, wer die Nutzer Ihrer Endpunkte sind — es lohnt, es mit Rechtsbeistand zu klären, bevor Sie darauf vertrauen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, Endpunkt-Sicherheit für eine China-Präsenz zu betreiben, und er hat eine Form. Zuerst kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung für die Endpunkt-Telemetrie durch — welche Prozess-, Nutzer-, Netzwerk- und Datei-Daten, die in China erhoben werden, im Land bleiben müssen, was rechtmäßig gehen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Speicherpflicht nach Art. 39 greift und welche Mitteilung und Einwilligung die Menschen hinter diesen Endpunkten geschuldet werden. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir stellen einen inländischen, eingewilligten, PIPL-konformen Handhabungs-Weg für die China-Endpunkt-Telemetrie auf und integrieren ihn, sodass das Sicherheits-Signal, auf das Sie angewiesen sind, weiter funktioniert, während diese Daten aufhören, das Land standardmäßig zu verlassen — und Sie behalten Falcon für die Regionen, wo es Ihnen bereits dient. Wo eine China-legale, inländische Option zu Ihrem Bestand passt, lokalisieren wir den Stack des Kunden darauf, statt sensible Telemetrie offshore zu leiten.
Dann ausliefern: Die kundenseitigen Websites und Apps, die Ihre Organisation tatsächlich an Nutzer in Festlandchina ausliefert, sind öffentliche Internet-Dienste, sie tragen also eine ICP-Beian-(备案-)Pflicht und brauchen rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Plattformierung. Das Ergebnis ist eine China-Präsenz, die legal und rechtskonform für Ihre Nutzer in China läuft. Was wir niemals tun — und was niemand rechtmäßig kann — ist, Ihnen einen Weg um Chinas Datenexport-Regeln oder irgendeine Netzbeschränkung herum zu geben: Wir lokalisieren, was bleiben muss, und liefern im Inland aus, und wir bewegen personenbezogene Daten niemals heimlich aus China.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist CrowdStrike in Festlandchina verfügbar?
Der Falcon-Sensor ist dazu gebaut, eine persistente Verbindung zu CrowdStrikes Cloud zu halten, und ist kein Verbraucherdienst, den China am Grenze blockiert, Verfügbarkeit ist also nicht das Hindernis. Die eigentliche Frage für ein China-Deployment ist Datenresidenz und Grenztransfer: CrowdStrike betreibt keine Falcon-Cloud im Festland — seine Regionen sind in den USA und der EU (plus eine US-GovCloud), und seine neuen inländischen Clouds sind in Saudi-Arabien, Indien und den VAE — die Endpunkt-Telemetrie, die Ihre Sensoren in China erheben, ruht also offshore. Grenzüberschreitende Konnektivität zu einer Offshore-Cloud kann inkonsistent sein, aber das ist operativ, nicht die Entscheidung — und die Antwort ist niemals eine Netz-Behelfslösung. Klären Sie die Einzelheiten mit Rechtsbeistand.
Ist das Senden von China-Endpunkt-Telemetrie an CrowdStrike ein Grenztransfer?
Wenn Ihr Falcon-Mandant in der US- oder EU-Region ist — irgendwo außerhalb des Festlands — dann wird die Prozess-, Nutzer-, Netzwerk- und Datei-Telemetrie, die es für Ihre China-Endpunkte hält, offshore gespeichert, ein Grenztransfer (数据出境) unter PIPL. Das bedeutet Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung), und oberhalb von Schwellen oder für einen Betreiber kritischer Informationsinfrastruktur kann es Chinas Datenexport-Sicherheitsbewertung erfordern. Für einen Betreiber kritischer Informationsinfrastruktur fügt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37) eine inländische Speicherpflicht hinzu, die eine Offshore-Region nicht erfüllen kann. Klären Sie Ihre genauen Pflichten mit Rechtsbeistand.
Kann ich Falcon einfach auf eine China-Region umschalten, um die Telemetrie im Inland zu halten?
Nein — CrowdStrike bietet keine Falcon-Region in Festlandchina. Seine Heimstätten sind die USA, die EU, eine US-GovCloud und die neuen inländischen Clouds in Saudi-Arabien, Indien und den VAE, keine hält also in China erhobene Telemetrie im Festland, und einen Mandanten von der US-Region in die EU-Region zu bewegen verlagert bloß den Grenztransfer. China-Endpunkt-Telemetrie im Inland zu halten bedeutet, einen inländischen, eingewilligten Handhabungs-Weg für diese Daten aufzustellen und dem Offshore-Falcon nur zu senden, was rechtmäßig gehen darf, während Sie Falcon für Ihre anderen Regionen behalten. 21YunBox kartiert diese Aufteilung, lokalisiert die inländischen Daten und liefert Ihre auf China ausgerichteten Dienste auf ICP-gemeldeter Infrastruktur aus — es ist niemals ein Weg um Chinas Datenexport-Regeln herum.






















