¿Funciona AWS WAF en China? Registro ICP, datos de solicitudes transfronterizos y la partición independiente de China
AWS WAF sí funciona dentro de China continental — pero solo en la partición independiente de AWS China (Pekín, explotada por Sinnet; Ningxia, explotada por NWCD), a la que se accede con una cuenta de China y un registro ICP, no con su cuenta global de AWS. Si, en cambio, mantiene un AWS WAF fuera de China delante de una propiedad orientada a China, los datos de las solicitudes que inspecciona y guarda en logs — direcciones IP de los clientes, cabeceras y cuerpos — se leen al otro lado de la frontera, una transferencia transfronteriza de datos personales según la PIPL. Un análisis centrado en el cumplimiento de las cuestiones de registro ICP, transferencia transfronteriza y residencia de datos, y de la vía legal dentro del país.
¿Funciona AWS WAF en China?
Sí — AWS WAF funciona dentro de China continental, así que la respuesta honesta no es «no». Pero solo funciona en la partición independiente de AWS China, y es ahí donde empieza la cuestión de cumplimiento, no donde termina.
AWS ofrece el servicio (con la marca «Amazon WAF» dentro del país) en sus dos regiones del continente — Pekín, explotada por Sinnet, y Ningxia, explotada por NWCD —, una partición a la que se accede con una cuenta de China independiente, una licencia comercial china y, para cualquier propiedad pública, un registro ICP. Su cuenta global de AWS no se traslada. Si, en cambio, mantiene un AWS WAF fuera de China delante de un sitio o una API orientados a China, los datos de las solicitudes que está diseñado para leer y guardar en logs — direcciones IP de los clientes, cabeceras HTTP, cuerpos de las solicitudes — se inspeccionan desde regiones en el extranjero, lo que convierte su paso por la frontera en una transferencia transfronteriza de datos personales según la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia; artículos 38–40). Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) añade un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir.
Por tanto, la vía legal es inspeccionar y entregar sobre una base dentro del país — la partición de China, con registro ICP y los datos conservados en el continente —, no un WAF fuera de China que actúe a través de la frontera, y nunca ninguna forma de elusión. Trate los detalles como un riesgo que confirmar con su asesoría legal; nuestro equipo de China puede cartografiar con usted su exposición →
Instantánea de cumplimiento
- ✓ AWS WAF sí tiene una opción dentro del país — funciona (con la marca «Amazon WAF») en la partición independiente de AWS China: Pekín, explotada por Sinnet, y Ningxia, explotada por NWCD.
- ! A esa partición se accede con una cuenta de China independiente, con una licencia comercial china válida; sus credenciales globales de AWS no dan acceso a ella, así que su configuración actual de AWS WAF no se traslada.
- ! Un sitio o una API públicos protegidos desde dentro de China necesitan un registro ICP (no comercial) o una licencia ICP (comercial) — un firewall de aplicaciones web no sustituye al registro.
- ! Si mantiene un AWS WAF fuera de China delante de una propiedad orientada a China, los datos de las solicitudes que lee y guarda en logs — IP de los clientes, cabeceras HTTP, cuerpos de las solicitudes — se inspeccionan en el extranjero: una transferencia transfronteriza de datos personales según la PIPL (artículos 38–40).
- ! Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que los datos personales recogidos en China permanezcan en el continente — un deber que una región de WAF en el extranjero no puede cumplir; también puede aplicarse una evaluación de seguridad para la exportación de datos.
- ✓ La vía legal: inspeccionar y entregar sobre una base dentro del país — la partición de China, con registro ICP y los datos conservados en el continente bajo Sinnet/NWCD — por delante del stack que ya utiliza, y nunca ninguna forma de elusión.
Lo que la documentación oficial de AWS WAF dice sobre China
| Hecho | Fuente primaria |
|---|---|
| AWS WAF funciona dentro de China continental, pero solo en la partición independiente de AWS China. La propia tabla de regiones “Amazon Web Services in China” de AWS indica que Amazon WAF está disponible («✓») tanto en la región de Pekín como en la de Ningxia, y afirma que “[t]he service operator and provider for Amazon Web Services China (Beijing) Region … is Beijing Sinnet Technology Co., Ltd. (“Sinnet”)” (el operador y proveedor del servicio en la región de Pekín es Sinnet) y que el operador de la región de Ningxia “is Ningxia Western Cloud Data Technology Co., Ltd. (“NWCD”)” (es NWCD). Acceder a esa partición es un paso distinto de la cuenta global de AWS que ya utiliza. | Amazon Web Services in China — Region Table (amazonaws.cn), actualizada por última vez el 28 de febrero de 2026, consultado el 2026-10-09 |
| Las regiones de China son una partición independiente, explotada localmente, con su propia puerta de acceso por cuenta. Según las preguntas frecuentes de AWS China, los clientes “are required to sign up for a separate set of account credentials unique to Amazon Web Services China services” (deben darse de alta con un conjunto independiente de credenciales de cuenta, exclusivo de los servicios de Amazon Web Services China), y “[c]ustomers with existing Amazon Web Services Inc. credentials will not be able to access resources in the Amazon Web Services China Regions, and vice versa” (los clientes con credenciales existentes de Amazon Web Services Inc. no podrán acceder a recursos de las regiones de Amazon Web Services China, y viceversa). Registrar una cuenta de China requiere “a valid Chinese business license issued by the Bureau of Industry and Commerce” (una licencia comercial china válida expedida por la Oficina de Industria y Comercio). Así que «ya utilizamos AWS WAF» no se traslada al continente. | Amazon Web Services China FAQs (amazonaws.cn), consultado el 2026-10-09 |
| Una propiedad pública servida desde la región de China necesita un registro ICP. Las preguntas frecuentes de AWS China indican que, para alojar un sitio web que preste servicios de información en internet no comerciales, usted “must undertake filing procedures for a non-commercial website (“ICP Recordal”)” (debe completar los trámites de registro para un sitio web no comercial, el registro ICP) y, para servicios comerciales, “must obtain a value-added telecommunications license for a commercial website (“ICP License”)” (debe obtener una licencia de telecomunicaciones de valor añadido para un sitio web comercial, la licencia ICP) — el régimen de la Orden núm. 292 del Consejo de Estado y la Orden núm. 33 del MIIT. Un firewall de aplicaciones web no sustituye a ese registro. | Amazon Web Services China FAQs (amazonaws.cn), consultado el 2026-10-09; Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT |
| Un WAF lee y guarda en logs los datos de las solicitudes — así que ejecutarlo en el extranjero para proteger una propiedad en China cruza la frontera. Según la propia descripción de AWS, Amazon WAF le permite “filter any part of the web request, such as IP addresses, HTTP headers, HTTP body, or URI strings” (filtrar cualquier parte de la solicitud web, como direcciones IP, cabeceras HTTP, cuerpo HTTP o cadenas URI), y ofrece “comprehensive logging by capturing each inspected web request's full header data” (un registro completo en logs que captura los datos íntegros de las cabeceras de cada solicitud web inspeccionada). Esas IP de los clientes, cabeceras y cuerpos son datos personales; inspeccionarlos y almacenarlos en una región de AWS fuera de China es una transferencia transfronteriza conforme a los artículos 38–40 de la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia), y puede activar la evaluación de seguridad para la exportación de datos de China. | Página de producto de Amazon WAF (amazonaws.cn/waf), consultado el 2026-10-09; PIPL, artículos 38–40 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Que AWS WAF «funcione» en China continental es una cuestión de cumplimiento antes que de rendimiento — y, en el caso de un firewall de aplicaciones web, la cuestión de cumplimiento tiene una forma particular, porque un WAF existe para leer el tráfico que protege. AWS WAF sí funciona dentro del continente, pero solo a través de la partición independiente de AWS China, a la que se accede con una entidad china, una cuenta distinta y un registro ICP. Si, en cambio, mantiene un AWS WAF fuera de China delante de una propiedad orientada a China, las direcciones IP de los clientes, las cabeceras y los cuerpos de las solicitudes que inspecciona y guarda en logs se leen desde el extranjero — un movimiento transfronterizo de datos personales, no un mero detalle de enrutamiento. AWS indica con sus propias palabras dónde funciona su servicio en China y quién lo explota.
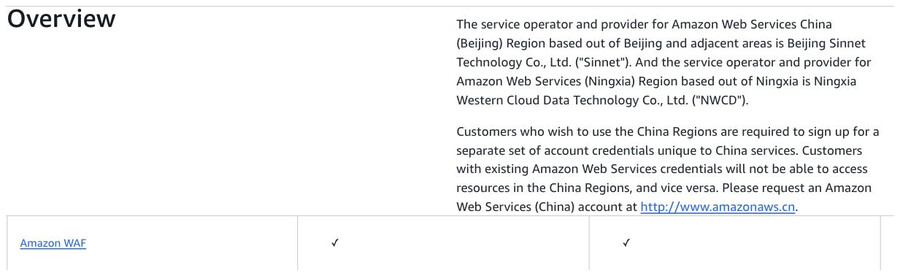
AWS WAF en China de un vistazo
| Qué lo decide | En los propios términos de AWS — y la ley china |
|---|---|
| Dónde funciona dentro del país | AWS ofrece el servicio — con la marca Amazon WAF dentro del país — en sus dos regiones del continente, Pekín (cn-north-1), explotada por Sinnet, y Ningxia (cn-northwest-1), explotada por NWCD, una partición independiente de AWS global. La tabla de regiones de AWS indica que Amazon WAF está disponible en ambas. |
| Entidad y cuenta | Acceder a esa partición requiere una cuenta de AWS (China) independiente, “unique to Amazon Web Services China services” (exclusiva de los servicios de Amazon Web Services China), con “a valid Chinese business license issued by the Bureau of Industry and Commerce” (una licencia comercial china válida expedida por la Oficina de Industria y Comercio). Las credenciales globales “will not be able to access resources in the Amazon Web Services China Regions, and vice versa” (no podrán acceder a recursos de las regiones de Amazon Web Services China, y viceversa). |
| Servir al público | Un sitio alojado en una región de China debe registrarse: uno no comercial “must undertake filing procedures … (“ICP Recordal”)” (debe completar los trámites de registro ICP), uno comercial “must obtain a value-added telecommunications license … (“ICP License”)” (debe obtener una licencia de telecomunicaciones de valor añadido, la licencia ICP) — antes de poder alojar contenido público. |
| Qué inspecciona un firewall | Por diseño, AWS WAF filtra “any part of the web request, such as IP addresses, HTTP headers, HTTP body, or URI strings” (cualquier parte de la solicitud web, como direcciones IP, cabeceras HTTP, cuerpo HTTP o cadenas URI) y guarda en logs “each inspected web request's full header data” (los datos completos de las cabeceras de cada solicitud web inspeccionada). Esos datos de las solicitudes son datos personales. |
| En un AWS WAF fuera de China | Ningún punto de inspección dentro del continente: una propiedad orientada a China protegida por un WAF en cualquier región global se filtra desde el extranjero, lo que lleva esos datos personales de las solicitudes al otro lado de la frontera — una transferencia regulada por la PIPL, sobre una infraestructura que no puede contar con registro ICP. |
Primera puerta — AWS WAF dentro del país reside en la partición independiente de AWS China
AWS WAF sí llega al interior de China continental, pero no desde la cuenta que usted ya tiene. AWS ofrece el servicio — con la marca Amazon WAF dentro del país — en sus dos regiones del continente, y su propia tabla de regiones indica que está disponible tanto en Pekín como en Ningxia. Esas regiones forman una partición aparte de AWS global: según AWS, la región de Pekín la explota Beijing Sinnet Technology Co., Ltd. («Sinnet») y la de Ningxia, Ningxia Western Cloud Data Technology Co., Ltd. («NWCD»).
Acceder a esa partición implica la misma puerta que AWS establece para todas sus regiones de China. Los clientes “are required to sign up for a separate set of account credentials unique to Amazon Web Services China services” (deben darse de alta con un conjunto independiente de credenciales de cuenta, exclusivo de los servicios de Amazon Web Services China), y “[c]ustomers with existing Amazon Web Services Inc. credentials will not be able to access resources in the Amazon Web Services China Regions, and vice versa” (los clientes con credenciales existentes de Amazon Web Services Inc. no podrán acceder a recursos de las regiones de Amazon Web Services China, y viceversa). Abrir una requiere “a valid Chinese business license issued by the Bureau of Industry and Commerce” (una licencia comercial china válida expedida por la Oficina de Industria y Comercio). Y, para servir al público, las propias preguntas frecuentes de AWS son explícitas: un sitio no comercial “must undertake filing procedures for a non-commercial website (“ICP Recordal”)” (debe completar los trámites de registro para un sitio web no comercial, el registro ICP), y uno comercial “must obtain a value-added telecommunications license for a commercial website (“ICP License”)” (debe obtener una licencia de telecomunicaciones de valor añadido para un sitio web comercial, la licencia ICP). Así que «ya estamos en AWS WAF» no se traslada a China; la puerta dentro del país consiste en una entidad china, una cuenta distinta y un registro ICP — la misma estructura de dos puertas que AWS expone en detalle para sus regiones de China (véase ¿Funciona AWS en China?).
Segunda puerta — un firewall lee el tráfico, así que ejecutarlo en el extranjero cruza la frontera
Esta es la parte propia de un WAF. Un firewall de aplicaciones web no es una tubería pasiva; toda su función consiste en inspeccionar lo que pasa por él. En la propia descripción de AWS, Amazon WAF le permite “filter any part of the web request, such as IP addresses, HTTP headers, HTTP body, or URI strings” (filtrar cualquier parte de la solicitud web, como direcciones IP, cabeceras HTTP, cuerpo HTTP o cadenas URI), y ofrece “comprehensive logging by capturing each inspected web request’s full header data” (un registro completo en logs que captura los datos íntegros de las cabeceras de cada solicitud web inspeccionada). Esas direcciones IP de los clientes, cabeceras y cuerpos de solicitudes, procedentes de personas en China, son datos personales.
Así que dónde sitúa el firewall es, en sí mismo, una decisión de tratamiento de datos. Si mantiene un AWS WAF fuera de China — en Tokio, Hong Kong, Oregón, en cualquier lugar fuera del continente — delante de un sitio o una API orientados a China, cada solicitud que filtra sale del país para ser leída y, a menudo, guardada en logs en el extranjero. Conforme a la Ley de Protección de Información Personal de China, eso es una transferencia transfronteriza, y el deber recae en usted como responsable del tratamiento, no en AWS como encargado: notificación, un consentimiento separado para la transferencia al extranjero y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38–40). Por encima de ciertos umbrales, también puede exigir la evaluación de seguridad para la exportación de datos de China (数据出境安全评估) antes de que nada salga del país.
La residencia es la otra mitad. Si su organización es un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la cláusula de localización de datos fue renumerada por la reforma de 2025, en vigor desde el 1 de enero de 2026, sin cambios de fondo) exige que los datos personales generados en China se almacenen en China (véase también el artículo 40 de la PIPL) — un deber que no puede cumplir un WAF que guarda las cabeceras completas de las solicitudes en una región en el extranjero. Nada de esto depende de la rapidez del firewall; depende de dónde lee y conserva el tráfico. Por eso esta página no publica ninguna cifra de latencia en China para AWS WAF: la velocidad no es lo que decide una cuestión que gira en torno a la residencia y la transferencia transfronteriza.
Esto es un mapa de riesgo, no un veredicto de que AWS WAF esté «bloqueado» o sea «ilegal». Qué obligaciones le afectan depende de su entidad, de los datos personales que transporta su tráfico, de su papel conforme a la ley china y de quiénes son sus usuarios — algo que conviene resolver con su asesoría legal antes de que su protección dependa de ello.
Por qué apuntar el WAF a una región más cercana no es la solución
El reflejo es trasladar el firewall a la región de AWS más cercana — Hong Kong, por ejemplo — y dar por resuelto el problema de la distancia. Pero todas las regiones globales de AWS WAF están fuera de China continental, así que una más cercana cambia la latencia, no la ley: los datos de las solicitudes se siguen inspeccionando y guardando en logs al otro lado de la frontera, y la transferencia no cambia. La única ubicación que mantiene en el país los datos de las solicitudes de un usuario en China es una ubicación dentro del país — AWS WAF dentro de la partición de China (con registro ICP y los datos conservados en el continente bajo Sinnet o NWCD) o una capa equivalente de seguridad perimetral dentro del país. Qué tráfico debe inspeccionarse dentro del país y cuál puede filtrarse en otro lugar es una cuestión jurídica antes que de redes.
La vía legal — cartografiar, localizar, entregar
Existe una manera conforme de mantener un firewall de aplicaciones web delante de una propiedad orientada a China, y sigue un orden claro.
Primero, cartografiar. Nuestro equipo de cumplimiento para China traza dónde inspecciona y guarda en logs el tráfico su WAF hoy, y la exposición que se deriva: si las direcciones IP de los clientes, las cabeceras y los cuerpos de solicitudes que lee de usuarios en China salen del continente, qué deberes de transferencia y consentimiento de la PIPL se aplican, si una evaluación de seguridad para la exportación de datos o un deber de almacenamiento dentro del país le afectan según su papel y sus volúmenes, y si la propiedad protegida debe contar con un registro ICP. Nosotros construimos el panorama técnico; las conclusiones jurídicas se resuelven con su asesoría legal.
Después, localizar. Cuando la inspección de solicitudes tiene que hacerse sobre una base china, la trasladamos a una opción legal dentro del país — la propia partición de China de AWS (Pekín/Ningxia, con registro ICP y los datos conservados dentro del país bajo Sinnet o NWCD) o una capa equivalente de seguridad perimetral dentro del país —, de modo que el firewall que protege a sus usuarios en China deje de leer y almacenar en el extranjero, por defecto, los datos de sus solicitudes, mientras usted conserva AWS WAF para los mercados en los que ya le da servicio.
Por último, entregar. El sitio o la API orientados a China que están detrás del firewall son en sí mismos un servicio público en el continente, por lo que conllevan un deber de registro ICP y necesitan una entrega conforme dentro del país. 21YunBox los entrega dentro del país — el 21YunBox Optimizer — situado por delante del origen que ya utiliza, sin reconstruir y sin cambiar de plataforma. El resultado es una propiedad orientada a China cuya protección y cuya entrega funcionan de forma legal y conforme para sus usuarios en China. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión: lo que nunca hacemos — y lo que nadie puede hacer legalmente — es ofrecerle una forma de esquivar las normas chinas de exportación de datos o cualquier restricción de red. Localizamos lo que debe permanecer dentro del país, entregamos dentro del país y nunca sacamos datos personales de China de forma subrepticia.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- ¿Funciona AWS en China? Registro ICP, residencia de datos y las dos puertas
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
Preguntas frecuentes
¿Está disponible AWS WAF en China continental?
Sí — a diferencia de algunas herramientas extranjeras, AWS WAF tiene una auténtica opción dentro del país. AWS lo ofrece (como «Amazon WAF») en sus dos regiones del continente, Pekín (explotada por Sinnet) y Ningxia (explotada por NWCD). Pero esa partición es independiente de su cuenta global de AWS: necesita su propia cuenta de China con una licencia comercial china válida, y cualquier propiedad pública que proteja necesita un registro ICP o una licencia ICP. La disponibilidad no es el obstáculo — lo son la cuenta de China, la puerta del registro ICP y el lugar donde se inspeccionan los datos de sus solicitudes. Confirme sus obligaciones exactas con su asesoría legal.
¿Usar AWS WAF para China es una transferencia transfronteriza de datos?
Puede serlo. Si mantiene un AWS WAF fuera de China delante de un sitio o una API orientados a China, los datos de las solicitudes que está diseñado para leer y guardar en logs — direcciones IP de los clientes, cabeceras HTTP, cuerpos de las solicitudes — se inspeccionan desde regiones de AWS en el extranjero, lo que convierte el paso de esos datos personales por la frontera en una transferencia transfronteriza según la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia; artículos 38–40). Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) añade un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir, y por encima de ciertos umbrales puede aplicarse una evaluación de seguridad para la exportación de datos. La vía legal dentro del país es la partición de China, no un WAF fuera de China que actúe a través de la frontera — concrete los detalles con su asesoría legal.
¿Puede 21YunBox ayudar a operar AWS WAF de forma conforme para China?
Sí. Nuestro equipo de China puede cartografiar la exposición en registro ICP y en transferencia transfronteriza ligada al tráfico que inspecciona su WAF, para su entidad, sus volúmenes de datos y sus usuarios; localizar la inspección de solicitudes sobre una base legal dentro del país, para que los datos de las solicitudes de sus usuarios en China dejen de leerse y almacenarse por defecto en el extranjero; y poner en marcha una entrega conforme dentro del país, con registro ICP, por delante del stack que ya utiliza. Póngase en contacto para analizar su caso concreto — nunca utilizamos ni recomendamos ninguna forma de elusión.






















