AWS WAFは中国本土で使えるか:ICP、越境のリクエストデータ、そして別建ての中国パーティション
AWS WAFは中国本土の内側で実際に動きます——しかしAWSの別建ての中国パーティション(北京はSinnet、寧夏はNWCDが運営)でのみで、グローバルのAWSアカウントではなく、中国アカウントとICP備案で到達します。代わりに中国向けのプロパティの前段に非中国のAWS WAFを置けば、それが検査・ログするリクエストデータ——クライアントIPアドレス・ヘッダ・ボディ——は国境を越えて読まれ、PIPLの下での個人情報の越境移転になります。ICP・越境・データの国内保存の問いと、法令に沿った中国国内経路を、コンプライアンス起点で読み解きます。
AWS WAFは中国本土で使えるか
はい——AWS WAFは中国本土の内側で実際に動くので、正直な答えは「いいえ」ではありません。しかしそれはAWSの別建ての中国パーティションでのみ動き、そこがコンプライアンスの問いの終点ではなく始点です。
AWSはそのサービスを(中国国内では「Amazon WAF」のブランドで)二つの本土リージョン——Sinnetが運営する北京、NWCDが運営する寧夏——で提供します。別個の中国アカウント、中国の営業許可証、そしてあらゆる公開プロパティにはICP備案で到達するパーティションです。グローバルAWSアカウントは持ち越せません。代わりに中国向けのサイトやAPIの前段に非中国のAWS WAFを置けば、それが読みログするために作られたリクエストデータ——クライアントIPアドレス・HTTPヘッダ・リクエストボディ——はオフショアのリージョンから検査され、それを国境を越えて動かすことはPIPL(英語)の下での個人情報の越境移転になります(通知、個別の同意、移転メカニズムのいずれか一つ、第38〜40条)。重要情報インフラ運営者の場合、サイバーセキュリティ法(英語)の第39条(旧第37条)が、オフショアのリージョンには満たせない中国国内保存の義務を加えます。
したがって法令に沿った経路は、中国国内の足場で検査・配信すること——中国パーティション、ICP備案済み、データは本土に保持——であって、国境を越えて届く非中国のWAFではありません。いかなる種類の回避的手段でもありません。具体は専門家と確認すべきリスクとして扱ってください。当社の中国チームがリスクを一緒に整理します →
コンプライアンス・スナップショット
- ✓ AWS WAFには中国国内の選択肢がある——AWSの別建ての中国パーティションで(中国国内では「Amazon WAF」のブランドで)動く:Sinnetが運営する北京、NWCDが運営する寧夏。
- ! そのパーティションには、有効な中国の営業許可証の下の別個の中国アカウントで到達する。既存のグローバルAWS認証情報ではアクセスできないので、現行のAWS WAF設定は持ち越せない。
- ! 中国の内側から守られる公開サイトやAPIは、ICP備案(非商用)またはICPライセンス(商用)を要する——ウェブアプリケーションファイアウォールは届出の代替にはならない。
- ! 中国向けのプロパティの前段に非中国のAWS WAFを置けば、それが読みログするリクエストデータ——クライアントIP・HTTPヘッダ・リクエストボディ——はオフショアで検査される:PIPLの下での個人情報の越境移転(第38〜40条)。
- ! 重要情報インフラ運営者の場合、サイバーセキュリティ法 第39条(旧第37条)は中国で収集した個人情報を本土に留めることを求める——オフショアのWAFリージョンには満たせない義務。データ越境の安全評価も適用され得る。
- ✓ 法令に沿った経路:中国国内の足場で検査・配信する——中国パーティション、ICP備案済み、データはSinnet/NWCDの下で本土に保持——すでに運用しているスタックの前段に。いかなる種類の回避的手段もなしに。
AWS WAFの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
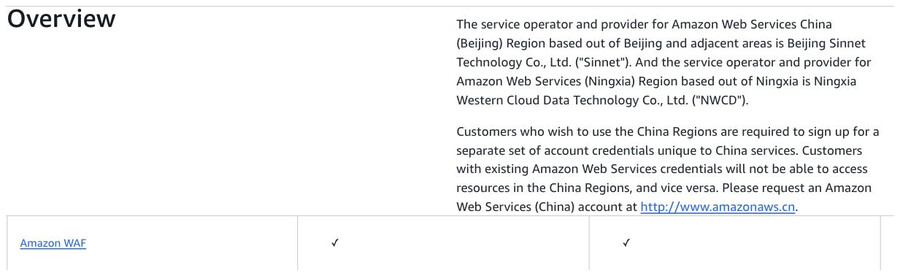
| AWS WAFは中国本土の内側で実際に動くが、別建てのAWS中国パーティションでのみ。AWS自身の「Amazon Web Services in China」のRegion Tableは、Amazon WAFを北京・寧夏の両リージョンで利用可能(「✓」)と挙げ、「AWS中国(北京)リージョンのサービス運営者・提供者は……北京Sinnet Technology Co., Ltd.(「Sinnet」)」であり、寧夏リージョンの運営者は「寧夏西雲数据科技有限公司(「NWCD」)」であると述べる。そのパーティションに到達することは、すでに運用するグローバルAWSアカウントとは別個のステップだ。 | Amazon Web Services in China — Region Table(amazonaws.cn、最終更新2026年2月28日、2026-10-09 取得) |
| 中国リージョンは、独自のアカウントの門を持つ、別建ての現地運営のパーティションだ。AWSの中国FAQによれば、顧客は「AWS中国サービスに固有の別建ての一組のアカウント認証情報に登録することを求められ」、「既存のAmazon Web Services Inc.の認証情報を持つ顧客はAWS中国リージョンのリソースにアクセスできず、その逆も同様」だ。中国アカウントの登録には「工商行政管理部門が発行する有効な中国の営業許可証」が要る。したがって「すでにAWS WAFを運用している」ことは本土へ持ち込めない。 | Amazon Web Services China FAQs(amazonaws.cn、2026-10-09 取得) |
| 中国リージョンから提供される公開プロパティはICP備案を要する。AWSの中国FAQは、非商用のインターネット情報サービスを提供するウェブサイトをホストするには「非商用ウェブサイトの届出手続きを行わなければならない(ICP備案)」、商用サービスには「商用ウェブサイトの付加価値電信業務ライセンスを取得しなければならない(ICPライセンス)」と述べる——国務院令第292号とMIIT令第33号の下の制度だ。ウェブアプリケーションファイアウォールはその届出の代替にはならない。 | Amazon Web Services China FAQs(amazonaws.cn、2026-10-09 取得);国務院令第292号;MIIT令第33号 |
| WAFはリクエストデータを読みログする——だから中国のプロパティを守るためにオフショアで動かすことは国境を越える。AWS自身の記述で、Amazon WAFは「IPアドレス、HTTPヘッダ、HTTPボディ、URI文字列などウェブリクエストの任意の部分」をフィルタでき、「検査した各ウェブリクエストの完全なヘッダデータを取得する包括的なログ」を提供する。それらのクライアントIP・ヘッダ・ボディは個人情報だ。非中国のAWSリージョンでそれらを検査・保存することはPIPL第38〜40条の越境移転(通知、個別の同意、移転メカニズムのいずれか一つ)であり、中国のデータ越境の安全評価を引き起こし得る。 | Amazon WAF 製品ページ(amazonaws.cn/waf、2026-10-09 取得);PIPL 第38〜40条 |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
AWS WAFが中国本土で「使える」かは、パフォーマンスである前にコンプライアンスの問いです——そしてウェブアプリケーションファイアウォールにとって、コンプライアンスの問いには特有の形があります。WAFは、守るトラフィックを読むために存在するからです。AWS WAFは本土の内側で 実際に 動きますが、AWSの別建ての中国パーティションを通じてだけで、中国の法人・別個のアカウント・ICP備案で到達します。代わりに中国向けのプロパティの前段に非中国のAWS WAFを置けば、それが検査・ログするクライアントIPアドレス・ヘッダ・リクエストボディは、オフショアから読まれます——単なるルーティングの細部ではなく、個人情報の越境の移動です。AWSは、その中国サービスがどこで動き、誰が運営するかを、自身の言葉で述べています。
中国でのAWS WAF:ひと目で
| 決め手 | AWS自身の言葉で——そして中国の法では |
|---|---|
| 中国国内でどこで動くか | AWSはそのサービスを——中国国内ではAmazon WAFのブランドで——二つの本土リージョン、Sinnetが運営する北京(cn-north-1)とNWCDが運営する寧夏(cn-northwest-1)で提供します。グローバルAWSとは別建てのパーティションです。AWSのRegion TableはAmazon WAFを両方で利用可能と挙げます。 |
| 法人とアカウント | そのパーティションに到達するには、“unique to Amazon Web Services China services”(AWS中国サービスに固有の)別個のAWS(中国)アカウントが、“a valid Chinese business license issued by the Bureau of Industry and Commerce”(工商行政管理部門が発行する有効な中国の営業許可証)の下で要ります。グローバルの認証情報は“will not be able to access resources in the Amazon Web Services China Regions, and vice versa.”(AWS中国リージョンのリソースにアクセスできず、その逆も同様)。 |
| 一般公衆に提供すると | 中国リージョンにホストされるサイトは届出しなければなりません:非商用は“must undertake filing procedures … (“ICP Recordal”),”商用は“must obtain a value-added telecommunications license … (“ICP License”)”——公開コンテンツをホストする前に。 |
| ファイアウォールが検査するもの | 設計上、AWS WAFは“any part of the web request, such as IP addresses, HTTP headers, HTTP body, or URI strings”(IPアドレス、HTTPヘッダ、HTTPボディ、URI文字列などウェブリクエストの任意の部分)をフィルタし、“each inspected web request's full header data”(検査した各ウェブリクエストの完全なヘッダデータ)をログします。そのリクエストデータは個人情報です。 |
| 非中国のAWS WAFでは | 本土内の検査点がありません:どのグローバルリージョンのWAFに守られた中国向けのプロパティも、オフショアから選別され、そのリクエストの個人情報を国境を越えてルーティングします——PIPLが規律する移転で、ICP備案できないインフラの上です。 |
扉その一——中国国内のAWS WAFはAWSの別建ての中国パーティションに存在する
AWS WAFは中国本土の内側に到達しますが、すでに持つアカウントからではありません。AWSはそのサービスを——中国国内では Amazon WAF のブランドで——二つの本土リージョンで提供し、自身のRegion Tableはそれを北京・寧夏の両方で利用可能と挙げます。それらのリージョンはグローバルAWSとは別のパーティションです:AWSの言葉で、北京リージョンは Beijing Sinnet Technology Co., Ltd.(「Sinnet」) が、寧夏リージョンは 寧夏西雲数据科技有限公司(「NWCD」) が運営します。
そのパーティションに到達することは、AWSがすべての中国リージョンに設けるのと同じ門を意味します。顧客は*“are required to sign up for a separate set of account credentials unique to Amazon Web Services China services,“(AWS中国サービスに固有の別建ての一組のアカウント認証情報に登録することを求められ)、“[c]ustomers with existing Amazon Web Services Inc. credentials will not be able to access resources in the Amazon Web Services China Regions, and vice versa.”(既存のAWS認証情報を持つ顧客はAWS中国リージョンのリソースにアクセスできず、その逆も同様)。その登録には”a valid Chinese business license issued by the Bureau of Industry and Commerce”(工商行政管理部門が発行する有効な中国の営業許可証)が要ります。そして一般公衆に提供するには、AWS自身のFAQが明言します:非商用サイトは”must undertake filing procedures for a non-commercial website (“ICP Recordal”),“(非商用ウェブサイトの届出手続きを行わなければならない(ICP備案))、商用サイトは”must obtain a value-added telecommunications license for a commercial website (“ICP License”).”*(商用ウェブサイトの付加価値電信業務ライセンスを取得しなければならない(ICPライセンス))。したがって「すでにAWS WAFに乗っている」ことは中国へ持ち込めません。中国国内の扉は、中国の法人、別個のアカウント、そしてICP備案です——AWSが中国リージョンについて詳説するのと同じ二つの扉の構造です(AWSは中国で使えるかを参照)。
扉その二——ファイアウォールはトラフィックを読む、だからオフショアで動かすことは国境を越える
ここがWAFに特有の部分です。ウェブアプリケーションファイアウォールは受動的な配管ではありません。その仕事は、通過するものを検査することです。AWS自身の記述で、Amazon WAFは*“filter any part of the web request, such as IP addresses, HTTP headers, HTTP body, or URI strings,“(IPアドレス、HTTPヘッダ、HTTPボディ、URI文字列などウェブリクエストの任意の部分をフィルタ)でき、“comprehensive logging by capturing each inspected web request’s full header data”*(検査した各ウェブリクエストの完全なヘッダデータを取得する包括的なログ)を提供します。それらのクライアントIPアドレス・ヘッダ・リクエストボディは、中国の人々から引き出されたもので、個人情報です。
したがってファイアウォールをどこに置くかは、それ自体がデータ取り扱いの判断です。非中国のAWS WAFを——東京・香港・オレゴン、本土の外のどこでも——中国向けのサイトやAPIの前段に置けば、それが選別するすべてのリクエストは、読まれ、しばしばログされるために、オフショアへ国外へ運ばれます。中国の個人情報保護法(PIPL)(英語)の下では、これは越境移転であり、義務はプロセッサーであるAWSにではなく、取扱者である貴社に課されます:通知、国外への移転についての 個別の 同意、そして移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証(第38〜40条)。一定の閾値を越える場合、いずれかが出ていく前に中国のデータ越境の安全評価(数据出境安全评估)(英語)も要し得ます。
国内保存がもう一つの半分です。貴社の組織が重要情報インフラ運営者であれば、サイバーセキュリティ法(英語)の第39条(旧第37条——データ国内保存の条項は2026年1月1日以来施行されている2025年改正で改番され、実質は不変)は、中国で生成された個人情報を中国に保存することを求めます(PIPL第40条も参照)——完全なリクエストヘッダをオフショアのリージョンにログするWAFには満たせない義務です。以上のどれも、ファイアウォールがどれだけ速いかには左右されません。それがどこでトラフィックを読み、保持するかに左右されます。このため、このページはAWS WAFの中国レイテンシの数字を公表しません:速度は、国内保存と越境移転で決まる判断の軸ではありません。
これはリスクの見取り図であって、AWS WAFが「ブロックされている」「違法だ」という判定ではありません。これらの義務のどれが効くかは、法人、トラフィックが運ぶ個人データ、中国法上の役割、ユーザーが誰かで変わります——保護がそれに依存する前に専門家と確定させる価値があります。
なぜWAFをより近いリージョンに向けることが修正にならないのか
反射的に、ファイアウォールを最寄りのAWSリージョン——たとえば香港——へ移して距離の問題を解決した、と考えがちです。しかしすべてのグローバルAWS WAFのリージョンは中国本土の外に座るので、より近いものはレイテンシを変えても、法は変えません:リクエストデータは依然として国境を越えて検査・ログされ、移転は変わりません。中国ユーザーのリクエストデータを国内に留める唯一の配置は、中国国内のものです——中国パーティションの内側のAWS WAF(ICP備案済み、データはSinnetまたはNWCDの下で本土に保持)、または同等の中国国内のエッジセキュリティ層です。どのトラフィックを国内で検査しなければならず、どれを他所で選別してよいかは、ネットワークの問いである前に法的な問いです。
法令に沿った経路——把握し、国内に留め、配信する
中国向けのプロパティの前段にウェブアプリケーションファイアウォールを保つ法令適合な方法があり、それには形があります。
まず 把握(マップ)。当社の中国コンプライアンスチームが、貴社のWAFが今どこでトラフィックを検査・ログしているか、そしてそれに続くリスクを描きます:中国ユーザーから読むクライアントIPアドレス・ヘッダ・リクエストボディが本土を離れるか、どのPIPLの移転・同意の義務が付くか、貴社の役割と量についてデータ越境の安全評価(英語)や国内保存の義務が効くか、そして守られるプロパティがICP備案を負うか。技術的な全体像は当社が描き、法的な結論は貴社の専門家と確定します。
次に 国内に留める(ローカライズ)。リクエスト検査が中国の足場で起きなければならないところでは、それを合法な中国国内の選択肢へ移します——AWS自身の中国パーティション(北京/寧夏、ICP備案済み、データはSinnetまたはNWCDの下で国内保持)、または同等の中国国内のエッジセキュリティ層——こうして貴社の中国ユーザーを守るファイアウォールが、既定で彼らのリクエストデータをオフショアで読み保存するのをやめ、一方でAWS WAFはすでに提供している市場のために保ちます。
そして 配信(デリバー)。ファイアウォールの背後に座る中国向けのサイトやAPIは、それ自体が本土での公開サービスなので、ICP備案の義務を負い、法令に沿った中国国内からの配信を必要とします。21YunBoxはそれを中国国内から配信します——21YunBox Optimizer——すでに運用しているオリジンの前段に置き、作り直しも再プラットフォーム化もなく。結果は、保護も配信も中国の利用者に向けて合法かつ法令に沿って動く中国向けのプロパティです。21YunBoxは、いかなる種類の回避的手段も用いず、勧めもしません:私たちが決してしないこと——そして誰も合法にはできないこと——は、中国のデータ越境ルールやネットワーク上の制限をかいくぐる道を手渡すことです。国内に留めるべきものを国内に留め、国内から配信し、個人情報をひそかに中国から持ち出すことは決してありません。
関連する読み物:
よくあるご質問
AWS WAFは中国本土で利用できますか?
はい——一部の外国ツールと異なり、AWS WAFには本物の中国国内の選択肢があります。AWSはそれを(「Amazon WAF」として)二つの本土リージョン、北京(Sinnet運営)と寧夏(NWCD運営)で提供します。しかしそのパーティションはグローバルAWSアカウントとは別建てです:有効な中国の営業許可証の下の独自の中国アカウントを要し、それが守るあらゆる公開プロパティはICP備案またはICPライセンスを要します。障害は提供の有無ではなく——中国アカウント、ICPの門、そしてリクエストデータがどこで検査されるか、です。正確な義務は専門家と確認してください。
中国にAWS WAFを使うことは越境データ移転ですか?
そうなり得ます。中国向けのサイトやAPIの前段に非中国のAWS WAFを置けば、それが読みログするよう設計されたリクエストデータ——クライアントIPアドレス・HTTPヘッダ・リクエストボディ——はオフショアのAWSリージョンから検査され、その個人情報を国境を越えて動かすことはPIPLの下での越境移転(通知、個別の同意、移転メカニズムのいずれか一つ、第38〜40条)になります。重要情報インフラ運営者の場合、サイバーセキュリティ法 第39条(旧第37条)が、オフショアのリージョンには満たせない中国国内保存の義務を加え、閾値を越えるとデータ越境の安全評価も適用され得ます。合法な中国国内の経路は、国境を越えて届く非中国のWAFではなく、中国パーティションです——具体は専門家と確定させてください。
21YunBoxはAWS WAFを中国で法令適合に運用する手助けができますか?
はい。当社の中国チームが、貴社のWAFが検査するトラフィックに付くICPと越境のリスクを、法人・データ量・ユーザーについて整理し、リクエスト検査を合法な中国国内の足場に国内化して、貴社の中国ユーザーのリクエストデータが既定でオフショアで読み保存されるのをやめさせ、すでに運用しているスタックの前段に、法令に沿ったICP備案済みの中国国内からの配信を立ち上げます。お問い合わせいただければ、個別のケースを一緒に整理します——当社はいかなる種類の回避的手段も用いず、勧めもしません。






















