AWS WAF fonctionne-t-il en Chine ? ICP, données de requête transfrontalières et la partition Chine distincte
AWS WAF s'exécute bien à l'intérieur de la Chine continentale — mais seulement dans la partition Chine distincte d'AWS (Pékin opérée par Sinnet, Ningxia par NWCD), atteinte avec un compte Chine et une déclaration ICP, non votre compte AWS mondial. Gardez plutôt un AWS WAF hors Chine devant une propriété tournée vers la Chine et les données de requête qu'il inspecte et journalise — adresses IP client, en-têtes et corps — sont lues de l'autre côté de la frontière, un transfert transfrontalier d'informations personnelles au titre de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur les questions ICP, transfrontalière et de résidence des données, et sur la voie légale sur le territoire.
AWS WAF fonctionne-t-il en Chine ?
Oui — AWS WAF s'exécute bien à l'intérieur de la Chine continentale, la réponse honnête n'est donc pas « non ». Mais il ne s'exécute que dans la partition Chine distincte d'AWS, et c'est là que commence la question de conformité, non qu'elle se termine.
AWS propose le service (sous le nom « Amazon WAF » sur le territoire) dans ses deux régions du continent — Pékin, opérée par Sinnet, et Ningxia, opérée par NWCD — une partition que vous atteignez avec un compte Chine distinct, une licence commerciale chinoise et, pour toute propriété publique, une déclaration ICP. Votre compte AWS mondial ne se transpose pas. Gardez plutôt un AWS WAF hors Chine devant un site ou une API tournés vers la Chine, et les données de requête qu'il est conçu pour lire et journaliser — adresses IP client, en-têtes HTTP, corps de requête — sont inspectées depuis des régions à l'étranger, ce qui fait de leur déplacement de l'autre côté de la frontière un transfert transfrontalier d'informations personnelles au titre de la PIPL (information, un consentement distinct, et un mécanisme de transfert ; articles 38 à 40). Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire.
La voie légale est donc d'inspecter et de diffuser sur une assise sur le territoire — la partition Chine, déclarée ICP, les données conservées sur le continent — non un WAF hors Chine qui atteint l'autre côté de la frontière, et jamais aucune forme de contournement. Traitez les détails comme un risque à confirmer avec un conseil ; notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ✓ AWS WAF dispose bien d'une option sur le territoire — il s'exécute (sous le nom « Amazon WAF ») dans la partition Chine distincte d'AWS : Pékin, opérée par Sinnet, et Ningxia, opérée par NWCD.
- ! Cette partition est atteinte avec un compte Chine distinct sous une licence commerciale chinoise valide ; vos identifiants AWS mondiaux existants ne peuvent y accéder, de sorte que votre configuration AWS WAF actuelle ne se transpose pas.
- ! Un site ou une API public protégé depuis l'intérieur de la Chine a besoin d'un enregistrement ICP (non commercial) ou d'une licence ICP (commercial) — un pare-feu applicatif web n'est pas un substitut à la déclaration.
- ! Gardez un AWS WAF hors Chine devant une propriété tournée vers la Chine et les données de requête qu'il lit et journalise — IP client, en-têtes HTTP, corps de requête — sont inspectées à l'étranger : un transfert transfrontalier d'informations personnelles au titre de la PIPL (articles 38 à 40).
- ! Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité impose que les informations personnelles collectées en Chine restent sur le continent — une obligation qu'une région WAF à l'étranger ne peut satisfaire ; une évaluation de sécurité pour l'exportation de données peut aussi s'appliquer.
- ✓ La voie légale : inspecter et diffuser sur une assise sur le territoire — la partition Chine, déclarée ICP, les données conservées sur le continent sous Sinnet/NWCD — devant le stack que vous exploitez déjà, et jamais aucune forme de contournement.
Ce que la documentation officielle de AWS WAF dit de la Chine
| Fait | Source primaire |
|---|---|
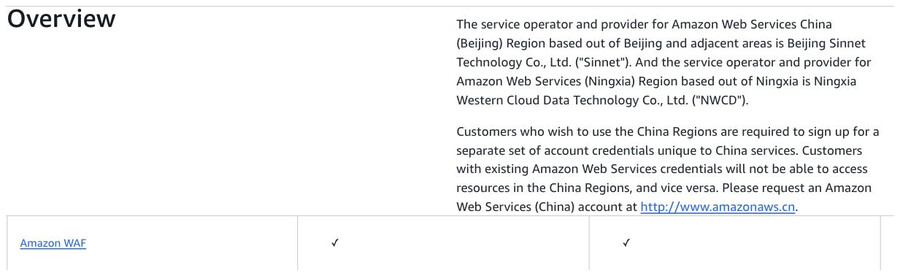
| AWS WAF s'exécute à l'intérieur de la Chine continentale, mais seulement dans la partition AWS Chine distincte. La propre « Region Table » Amazon Web Services in China d'AWS liste Amazon WAF comme disponible (« ✓ ») dans les régions de Pékin et de Ningxia, et indique que “[t]he service operator and provider for Amazon Web Services China (Beijing) Region … is Beijing Sinnet Technology Co., Ltd. (“Sinnet”)” et que l'opérateur de la région de Ningxia “is Ningxia Western Cloud Data Technology Co., Ltd. (“NWCD”).” Atteindre cette partition est une étape distincte du compte AWS mondial que vous exploitez déjà. | Amazon Web Services in China — Region Table (amazonaws.cn), dernière mise à jour le 28 février 2026, consulté le 2026-10-09 |
| Les régions Chine sont une partition distincte, opérée localement, avec sa propre porte de compte. Selon la FAQ Chine d'AWS, les clients “are required to sign up for a separate set of account credentials unique to Amazon Web Services China services,” et “[c]ustomers with existing Amazon Web Services Inc. credentials will not be able to access resources in the Amazon Web Services China Regions, and vice versa.” Enregistrer un compte Chine nécessite “a valid Chinese business license issued by the Bureau of Industry and Commerce.” Ainsi, « nous exploitons déjà AWS WAF » ne se transpose pas sur le continent. | Amazon Web Services China FAQs (amazonaws.cn), consulté le 2026-10-09 |
| Une propriété publique servie depuis la région Chine a besoin d'une déclaration ICP. La FAQ Chine d'AWS indique que pour héberger un site fournissant des services d'information sur Internet non commerciaux, vous “must undertake filing procedures for a non-commercial website (“ICP Recordal”)” et, pour des services commerciaux, “must obtain a value-added telecommunications license for a commercial website (“ICP License”)” — le régime au titre de l'ordonnance n° 292 du Conseil des affaires de l'État et de l'ordonnance n° 33 du MIIT. Un pare-feu applicatif web n'est pas un substitut à cette déclaration. | Amazon Web Services China FAQs (amazonaws.cn), consulté le 2026-10-09 ; ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT |
| Un WAF lit et journalise les données de requête — de sorte que l'exploiter à l'étranger pour garder une propriété de Chine traverse la frontière. Selon la description d'AWS, Amazon WAF vous permet de “filter any part of the web request, such as IP addresses, HTTP headers, HTTP body, or URI strings,” et offre “comprehensive logging by capturing each inspected web request's full header data.” Ces IP client, en-têtes et corps sont des informations personnelles ; les inspecter et les stocker dans une région AWS hors Chine est un transfert transfrontalier au titre des articles 38 à 40 de la PIPL (information, un consentement distinct, et un mécanisme de transfert), et peut déclencher l'évaluation de sécurité pour l'exportation de données de Chine. | Amazon WAF product page (amazonaws.cn/waf), consulté le 2026-10-09 ; PIPL articles 38 à 40 |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Savoir si AWS WAF « fonctionne » en Chine continentale est une question de conformité avant d’être une question de performance — et pour un pare-feu applicatif web, la question de conformité a une forme particulière, car un WAF existe pour lire le trafic qu’il garde. AWS WAF s’exécute bien à l’intérieur du continent, mais seulement à travers la partition Chine distincte d’AWS, atteinte avec une entité chinoise, un compte distinct et une déclaration ICP. Gardez plutôt un AWS WAF hors Chine devant une propriété tournée vers la Chine, et les adresses IP client, en-têtes et corps de requête qu’il inspecte et journalise sont lus depuis l’étranger — un mouvement transfrontalier d’informations personnelles, non un simple détail d’acheminement. AWS indique où son service Chine s’exécute, et qui l’exploite, selon ses propres termes.
AWS WAF en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes d'AWS — et au regard du droit chinois |
|---|---|
| Où il s'exécute sur le territoire | AWS propose le service — rebaptisé Amazon WAF sur le territoire — dans ses deux régions du continent, Pékin (cn-north-1) exploitée par Sinnet et Ningxia (cn-northwest-1) exploitée par NWCD, une partition séparée de l'AWS mondial. La Region Table d'AWS liste Amazon WAF comme disponible dans les deux. |
| Entité et compte | Atteindre cette partition nécessite un compte AWS (Chine) distinct “unique to Amazon Web Services China services,” sous “a valid Chinese business license issued by the Bureau of Industry and Commerce.” Les identifiants mondiaux “will not be able to access resources in the Amazon Web Services China Regions, and vice versa.” |
| Servir le public | Un site hébergé dans une région Chine doit déclarer : un site non commercial “must undertake filing procedures … (“ICP Recordal”),” un site commercial “must obtain a value-added telecommunications license … (“ICP License”)” — avant de pouvoir héberger du contenu public. |
| Ce qu'un pare-feu inspecte | Par conception, AWS WAF filtre “any part of the web request, such as IP addresses, HTTP headers, HTTP body, or URI strings,” et journalise “each inspected web request's full header data.” Ces données de requête sont des informations personnelles. |
| Sur un AWS WAF hors Chine | Aucun point d'inspection sur le continent : une propriété tournée vers la Chine gardée par un WAF dans une région mondiale quelconque est filtrée depuis l'étranger, acheminant ces informations personnelles de requête de l'autre côté de la frontière — un transfert que la PIPL régit, sur une infrastructure qui ne peut faire l'objet d'une déclaration ICP. |
Porte un — l’AWS WAF sur le territoire réside dans la partition Chine distincte d’AWS
AWS WAF atteint bien l’intérieur de la Chine continentale, mais non depuis le compte que vous avez déjà. AWS propose le service — rebaptisé Amazon WAF sur le territoire — dans ses deux régions du continent, et sa propre Region Table le liste comme disponible à Pékin et à Ningxia. Ces régions sont une partition à part de l’AWS mondial : selon les termes d’AWS, la région de Pékin est exploitée par Beijing Sinnet Technology Co., Ltd. (« Sinnet ») et la région de Ningxia par Ningxia Western Cloud Data Technology Co., Ltd. (« NWCD »).
Atteindre cette partition suppose la même porte qu’AWS fixe pour toutes ses régions Chine. Les clients “are required to sign up for a separate set of account credentials unique to Amazon Web Services China services,” et “[c]ustomers with existing Amazon Web Services Inc. credentials will not be able to access resources in the Amazon Web Services China Regions, and vice versa.” Enregistrer un tel compte nécessite “a valid Chinese business license issued by the Bureau of Industry and Commerce.” Et pour servir le public, la propre FAQ d’AWS est explicite : un site non commercial “must undertake filing procedures for a non-commercial website (“ICP Recordal”),” et un site commercial “must obtain a value-added telecommunications license for a commercial website (“ICP License”).” Ainsi, « nous sommes déjà sur AWS WAF » ne se transpose pas en Chine ; la porte sur le territoire est une entité chinoise, un compte distinct et une déclaration ICP — la même structure à deux portes qu’AWS expose en entier pour ses régions Chine (voir AWS fonctionne-t-il en Chine ?).
Porte deux — un pare-feu lit le trafic, donc l’exploiter à l’étranger traverse la frontière
Voici la partie propre à un WAF. Un pare-feu applicatif web n’est pas un tuyau passif ; tout son travail est d’inspecter ce qui le traverse. Selon la description d’AWS, Amazon WAF vous permet de “filter any part of the web request, such as IP addresses, HTTP headers, HTTP body, or URI strings,” et offre “comprehensive logging by capturing each inspected web request’s full header data.” Ces adresses IP client, en-têtes et corps de requête, tirés de personnes en Chine, sont des informations personnelles.
L’endroit où vous placez le pare-feu est donc lui-même une décision de traitement de données. Gardez un AWS WAF hors Chine — à Tokyo, Hong Kong, Oregon, n’importe où hors du continent — devant un site ou une API tournés vers la Chine, et chaque requête qu’il filtre est transportée hors du pays pour être lue, et souvent journalisée, à l’étranger. Au titre de la loi chinoise sur la protection des informations personnelles, c’est un transfert transfrontalier, et l’obligation retombe sur vous en tant que responsable de traitement, non sur AWS en tant que sous-traitant : information, un consentement distinct pour le transfert à l’étranger, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 40). Au-delà de certains seuils, cela peut aussi exiger l’évaluation de sécurité pour l’exportation de données de Chine (数据出境安全评估) avant que quoi que ce soit ne parte.
La résidence est l’autre moitié. Si votre organisation est un opérateur d’infrastructure d’information critique, l’article 39 de la loi sur la cybersécurité (anciennement l’article 37 — la clause de localisation des données a été renumérotée par l’amendement 2025 en vigueur depuis le 1er janvier 2026, sa substance inchangée) impose que les informations personnelles générées en Chine soient stockées en Chine (voir aussi PIPL article 40) — une obligation qu’un WAF journalisant des en-têtes de requête complets vers une région à l’étranger ne peut satisfaire. Rien de cela ne dépend de la rapidité du pare-feu ; cela dépend de l’endroit où il lit et conserve le trafic. Pour cette raison, cette page ne publie aucun chiffre de latence en Chine pour AWS WAF : la vitesse n’est pas l’axe d’une décision qui repose sur la résidence et le transfert transfrontalier.
Il s’agit d’une image des risques, pas d’un verdict selon lequel AWS WAF serait « bloqué » ou « illégal ». Lesquelles de ces obligations frappent dépend de votre entité, des données personnelles que votre trafic transporte, de votre rôle au regard du droit chinois et de qui sont vos utilisateurs — à régler avec un conseil avant que votre protection n’en dépende.
Pourquoi pointer le WAF vers une région plus proche n’est pas le correctif
Le réflexe est de déplacer le pare-feu vers la région AWS la plus proche — Hong Kong, disons — et de considérer le problème de distance comme réglé. Mais chaque région AWS WAF mondiale se situe hors de Chine continentale, de sorte qu’une région plus proche change la latence, non la loi : les données de requête sont toujours inspectées et journalisées de l’autre côté de la frontière, et le transfert reste inchangé. Le seul emplacement qui garde les données de requête d’un utilisateur en Chine dans le pays est un emplacement sur le territoire — AWS WAF à l’intérieur de la partition Chine (déclaré ICP, les données conservées sur le continent sous Sinnet ou NWCD), ou une couche de sécurité de périphérie équivalente sur le territoire. Quel trafic doit être inspecté sur le territoire, et lequel peut être filtré ailleurs, est une question juridique avant d’être une question de réseau.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme de garder un pare-feu applicatif web devant une propriété tournée vers la Chine, et elle a une forme.
D’abord, cartographier. Notre équipe conformité Chine établit où votre WAF inspecte et journalise réellement le trafic aujourd’hui, et l’exposition qui en découle : si les adresses IP client, en-têtes et corps de requête qu’il lit auprès des utilisateurs en Chine quittent le continent, quelles obligations de transfert et de consentement de la PIPL s’y rattachent, si une évaluation de sécurité pour l’exportation de données ou une obligation de stockage sur le territoire frappe pour votre rôle et vos volumes, et si la propriété protégée doit une déclaration ICP. Nous construisons l’image technique ; les conclusions juridiques se règlent avec votre conseil.
Ensuite, localiser. Là où l’inspection des requêtes doit se faire sur une assise Chine, nous la déplaçons vers une option légale sur le territoire — la propre partition Chine d’AWS (Pékin/Ningxia, déclarée ICP, les données conservées sur le territoire sous Sinnet ou NWCD) ou une couche de sécurité de périphérie équivalente sur le territoire — afin que le pare-feu protégeant vos utilisateurs en Chine cesse de lire et de stocker leurs données de requête à l’étranger par défaut, pendant que vous gardez AWS WAF pour les marchés où il vous sert déjà.
Enfin, diffuser. Le site ou l’API tournés vers la Chine qui se trouvent derrière le pare-feu sont eux-mêmes un service public sur le continent, ils portent donc une obligation de déclaration ICP et ont besoin d’une diffusion conforme, sur le territoire. 21YunBox la diffuse sur le territoire — le 21YunBox Optimizer — placé devant l’origine que vous exploitez déjà, sans reconstruction ni re-plateformage. Le résultat est une propriété tournée vers la Chine dont la protection et la diffusion fonctionnent toutes deux de manière légale et conforme pour vos utilisateurs en Chine. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte : ce que nous ne faisons jamais — et que nul ne peut légalement faire — c’est de vous fournir un moyen de contourner les règles d’exportation de données de la Chine ou une quelconque restriction réseau. Nous localisons ce qui doit rester sur le territoire, diffusons sur le territoire, et ne déplaçons jamais d’informations personnelles hors de Chine par furtivité.
Obtenir une évaluation de conformité →
À lire également :
- AWS fonctionne-t-il en Chine ? ICP, résidence des données et les deux portes
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
Questions fréquentes
AWS WAF est-il disponible en Chine continentale ?
Oui — contrairement à certains outils étrangers, AWS WAF dispose d'une véritable option sur le territoire. AWS le propose (sous le nom « Amazon WAF ») dans ses deux régions du continent, Pékin (opérée par Sinnet) et Ningxia (opérée par NWCD). Mais cette partition est distincte de votre compte AWS mondial : elle nécessite son propre compte Chine sous une licence commerciale chinoise valide, et toute propriété publique qu'elle protège a besoin d'un enregistrement ICP ou d'une licence ICP. La disponibilité n'est pas l'obstacle — le compte Chine, la porte ICP et l'endroit où vos données de requête sont inspectées le sont. Confirmez vos obligations précises avec un conseil.
Utiliser AWS WAF pour la Chine est-il un transfert de données transfrontalier ?
Cela peut l'être. Si vous gardez un AWS WAF hors Chine devant un site ou une API tournés vers la Chine, les données de requête qu'il est conçu pour lire et journaliser — adresses IP client, en-têtes HTTP, corps de requête — sont inspectées depuis des régions AWS à l'étranger, ce qui fait du déplacement de ces informations personnelles de l'autre côté de la frontière un transfert transfrontalier au titre de la PIPL (information, un consentement distinct, et un mécanisme de transfert ; articles 38 à 40). Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire, et une évaluation de sécurité pour l'exportation de données peut s'appliquer au-delà des seuils. La voie légale sur le territoire est la partition Chine, non un WAF hors Chine qui atteint l'autre côté de la frontière — réglez les détails avec un conseil.
21YunBox peut-il aider à exploiter AWS WAF en conformité pour la Chine ?
Oui. Notre équipe Chine peut cartographier l'exposition ICP et transfrontalière qui se rattache au trafic que votre WAF inspecte, pour votre entité, vos volumes de données et vos utilisateurs ; localiser l'inspection des requêtes sur une assise légale sur le territoire afin que les données de requête de vos utilisateurs en Chine cessent d'être lues et stockées à l'étranger par défaut ; et mettre en place une diffusion conforme, déclarée (ICP) et sur le territoire devant le stack que vous exploitez déjà. Prenez contact pour traiter votre cas précis — nous n'utilisons ni ne suggérons jamais de contournement d'aucune sorte.






















