Funktioniert AWS WAF in China? ICP, grenzüberschreitende Request-Daten und die separate China-Partition
AWS WAF läuft durchaus innerhalb Festlandchinas — aber nur in AWS' separater China-Partition (Peking betrieben von Sinnet, Ningxia betrieben von NWCD), erreicht mit einem China-Konto und einer ICP-Beian, nicht Ihrem globalen AWS-Konto. Setzen Sie stattdessen eine Nicht-China-AWS-WAF vor eine auf China ausgerichtete Property, dann werden die Request-Daten, die sie inspiziert und protokolliert — Client-IP-Adressen, Header und Bodies —, über die Grenze gelesen, ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL. Ein Blick zuerst auf die Compliance: die ICP-, Grenzübertritts- und Datenresidenz-Fragen und der rechtmäßige inländische Weg.
Funktioniert AWS WAF in China?
Ja — AWS WAF läuft durchaus innerhalb Festlandchinas, die ehrliche Antwort ist also nicht „nein“. Aber es läuft nur in AWS' separater China-Partition, und dort beginnt die Compliance-Frage, nicht dort endet sie.
AWS bietet den Dienst (im Inland als „Amazon WAF“ gebrandet) in seinen zwei Festland-Regionen an — Peking, betrieben von Sinnet, und Ningxia, betrieben von NWCD — eine Partition, die Sie mit einem separaten China-Konto, einer chinesischen Geschäftslizenz und, für jede öffentliche Property, einer ICP-Beian erreichen. Ihr globales AWS-Konto trägt nicht hinüber. Halten Sie stattdessen eine Nicht-China-AWS-WAF vor eine auf China ausgerichtete Site oder API, dann werden die Request-Daten, die sie zu lesen und zu protokollieren gebaut ist — Client-IP-Adressen, HTTP-Header, Request-Bodies —, aus Offshore-Regionen inspiziert, was ihr Bewegen über die Grenze zu einem grenzüberschreitenden Transfer personenbezogener Daten nach PIPL macht (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus; Art. 38–40). Für einen Betreiber kritischer Informationsinfrastruktur fügt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes eine Inland-Speicherpflicht hinzu, die eine Offshore-Region nicht erfüllen kann.
Der rechtmäßige Weg ist also, auf einer inländischen Grundlage zu inspizieren und auszuliefern — die China-Partition, ICP-gemeldet, mit den Daten im Festland gehalten —, keine Nicht-China-WAF, die über die Grenze greift, und niemals eine Umgehung welcher Art auch immer. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko; unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ✓ AWS WAF hat durchaus eine inländische Option — es läuft (als „Amazon WAF“ gebrandet) in AWS' separater China-Partition: Peking, betrieben von Sinnet, und Ningxia, betrieben von NWCD.
- ! Diese Partition wird mit einem separaten China-Konto unter einer gültigen chinesischen Geschäftslizenz erreicht; Ihre bestehenden globalen AWS-Credentials können nicht darauf zugreifen, Ihr aktuelles AWS-WAF-Setup trägt also nicht hinüber.
- ! Eine aus China heraus geschützte öffentliche Site oder API braucht ein ICP-Recordal (nicht-kommerziell) oder eine ICP-License (kommerziell) — eine Web Application Firewall ist kein Ersatz für die Beian.
- ! Halten Sie eine Nicht-China-AWS-WAF vor eine auf China ausgerichtete Property, dann werden die Request-Daten, die sie liest und protokolliert — Client-IPs, HTTP-Header, Request-Bodies —, offshore inspiziert: ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL (Art. 38–40).
- ! Für einen Betreiber kritischer Informationsinfrastruktur verlangt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes, dass in China erhobene personenbezogene Daten im Festland bleiben — eine Pflicht, die eine Offshore-WAF-Region nicht erfüllen kann; eine Datenexport-Sicherheitsbewertung kann ebenfalls gelten.
- ✓ Der rechtmäßige Weg: auf einer inländischen Grundlage inspizieren und ausliefern — die China-Partition, ICP-gemeldet, die Daten im Festland unter Sinnet/NWCD gehalten — vor den Stack gesetzt, den Sie bereits betreiben, und niemals eine Umgehung welcher Art auch immer.
Was die offizielle AWS WAF-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
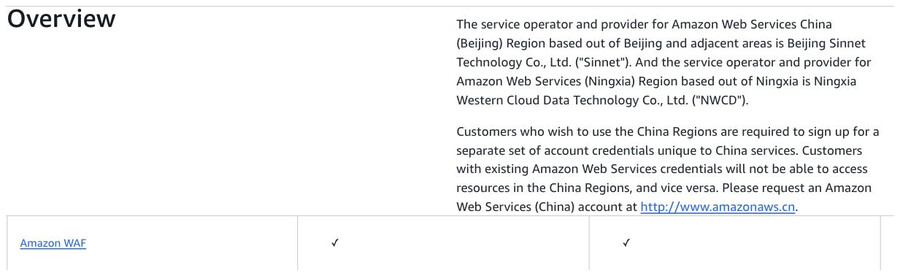
| AWS WAF läuft innerhalb Festlandchinas, aber nur in der separaten AWS-China-Partition. AWS' eigene „Amazon Web Services in China“-Region-Tabelle listet Amazon WAF als verfügbar („✓“) in beiden, der Peking- und der Ningxia-Region, und gibt an, dass „[t]he service operator and provider for Amazon Web Services China (Beijing) Region … is Beijing Sinnet Technology Co., Ltd. („Sinnet“)“ und dass der Betreiber der Ningxia-Region „is Ningxia Western Cloud Data Technology Co., Ltd. („NWCD“)“. Diese Partition zu erreichen, ist ein separater Schritt vom globalen AWS-Konto, das Sie bereits betreiben. | Amazon Web Services in China — Region Table (amazonaws.cn), zuletzt aktualisiert 28. Februar 2026, abgerufen 2026-10-09 |
| Die China-Regionen sind eine separate, lokal betriebene Partition mit ihrem eigenen Konto-Tor. Nach AWS' China-FAQ müssen Kunden „sign up for a separate set of account credentials unique to Amazon Web Services China services“, und „[c]ustomers with existing Amazon Web Services Inc. credentials will not be able to access resources in the Amazon Web Services China Regions, and vice versa“. Ein China-Konto zu registrieren, erfordert „a valid Chinese business license issued by the Bureau of Industry and Commerce“. „Wir betreiben bereits AWS WAF“ trägt also nicht ins Festland. | Amazon Web Services China FAQs (amazonaws.cn), abgerufen 2026-10-09 |
| Eine aus der China-Region bediente öffentliche Property braucht eine ICP-Beian. AWS' China-FAQ gibt an, dass Sie, um eine Website zu hosten, die nicht-kommerzielle Internet-Informationsdienste bereitstellt, „must undertake filing procedures for a non-commercial website („ICP Recordal“)“ und, für kommerzielle Dienste, „must obtain a value-added telecommunications license for a commercial website („ICP License“)“ — das Regime nach Staatsratserlass Nr. 292 und MIIT-Erlass Nr. 33. Eine Web Application Firewall ist kein Ersatz für diese Beian. | Amazon Web Services China FAQs (amazonaws.cn), abgerufen 2026-10-09; Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33 |
| Eine WAF liest und protokolliert Request-Daten — sie offshore zu betreiben, um eine China-Property zu bewachen, überschreitet also die Grenze. Nach AWS' eigener Beschreibung lässt Amazon WAF Sie „filter any part of the web request, such as IP addresses, HTTP headers, HTTP body, or URI strings“ und bietet „comprehensive logging by capturing each inspected web request's full header data“. Diese Client-IPs, Header und Bodies sind personenbezogene Daten; sie in einer Nicht-China-AWS-Region zu inspizieren und zu speichern, ist ein grenzüberschreitender Transfer nach PIPL Art. 38–40 (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus) und kann Chinas Datenexport-Sicherheitsbewertung auslösen. | Amazon WAF product page (amazonaws.cn/waf), abgerufen 2026-10-09; PIPL Art. 38–40 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Ob AWS WAF in Festlandchina „funktioniert“, ist eine Compliance-Frage, bevor es eine der Performance ist — und für eine Web Application Firewall hat die Compliance-Frage eine besondere Gestalt, denn eine WAF existiert, um den Traffic zu lesen, den sie schützt. AWS WAF läuft durchaus innerhalb des Festlands, aber nur über AWS’ separate China-Partition, erreicht mit einer chinesischen Entität, einem separaten Konto und einer ICP-Beian. Setzen Sie stattdessen eine Nicht-China-AWS-WAF vor eine auf China ausgerichtete Property, dann werden die Client-IP-Adressen, Header und Request-Bodies, die sie inspiziert und protokolliert, von offshore gelesen — eine grenzüberschreitende Bewegung personenbezogener Daten, kein bloßes Routing-Detail. AWS gibt in seinen eigenen Worten an, wo sein China-Dienst läuft und wer ihn betreibt.
AWS WAF in China auf einen Blick
| Worüber es entscheidet | In AWS' eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo es im Inland läuft | AWS bietet den Dienst — im Inland als Amazon WAF gebrandet — in seinen zwei Festland-Regionen an, Peking (cn-north-1) betrieben von Sinnet und Ningxia (cn-northwest-1) betrieben von NWCD, einer von globalem AWS separaten Partition. AWS' Region-Tabelle listet Amazon WAF als verfügbar in beiden. |
| Entität & Konto | Diese Partition zu erreichen, braucht ein separates AWS-(China-)Konto „unique to Amazon Web Services China services“, unter „a valid Chinese business license issued by the Bureau of Industry and Commerce“. Globale Credentials „will not be able to access resources in the Amazon Web Services China Regions, and vice versa“. |
| Die Öffentlichkeit bedienen | Eine in einer China-Region gehostete Site muss melden: eine nicht-kommerzielle „must undertake filing procedures … („ICP Recordal“)“, eine kommerzielle „must obtain a value-added telecommunications license … („ICP License“)“ — bevor sie öffentliche Inhalte hosten kann. |
| Was eine Firewall inspiziert | Per Design filtert AWS WAF „any part of the web request, such as IP addresses, HTTP headers, HTTP body, or URI strings“ und protokolliert „each inspected web request's full header data“. Diese Request-Daten sind personenbezogene Daten. |
| Auf einer Nicht-China-AWS-WAF | Kein In-Festland-Inspektionspunkt: Eine auf China ausgerichtete Property, von einer WAF in irgendeiner globalen Region bewacht, wird von offshore gescreent, was diese Request-personenbezogenen-Daten über die Grenze routet — ein Transfer, den PIPL regelt, auf Infrastruktur, die nicht per ICP gemeldet werden kann. |
Tür eins — inländisches AWS WAF lebt in AWS’ separater China-Partition
AWS WAF reicht durchaus innerhalb Festlandchinas, aber nicht von dem Konto, das Sie bereits haben. AWS bietet den Dienst — im Inland als Amazon WAF gebrandet — in seinen zwei Festland-Regionen an, und seine eigene Region-Tabelle listet ihn als verfügbar in beiden, Peking und Ningxia. Diese Regionen sind eine Partition abseits von globalem AWS: Wie AWS es formuliert, wird die Peking-Region von Beijing Sinnet Technology Co., Ltd. („Sinnet“) und die Ningxia-Region von Ningxia Western Cloud Data Technology Co., Ltd. („NWCD“) betrieben.
Diese Partition zu erreichen, bedeutet dasselbe Tor, das AWS für alle seine China-Regionen setzt. Kunden „are required to sign up for a separate set of account credentials unique to Amazon Web Services China services“, und „[c]ustomers with existing Amazon Web Services Inc. credentials will not be able to access resources in the Amazon Web Services China Regions, and vice versa“. Eins zu registrieren, braucht „a valid Chinese business license issued by the Bureau of Industry and Commerce“. Und um die Öffentlichkeit zu bedienen, ist AWS’ eigene FAQ explizit: Eine nicht-kommerzielle Site „must undertake filing procedures for a non-commercial website („ICP Recordal“)“, und eine kommerzielle „must obtain a value-added telecommunications license for a commercial website („ICP License“)“. „Wir sind bereits auf AWS WAF“ trägt also nicht nach China; die inländische Tür ist eine chinesische Entität, ein separates Konto und eine ICP-Beian — dieselbe Zwei-Türen-Struktur, die AWS für seine China-Regionen vollständig darlegt (siehe Funktioniert AWS in China?).
Tür zwei — eine Firewall liest den Traffic, sie offshore zu betreiben, überschreitet also die Grenze
Hier ist der für eine WAF spezifische Teil. Eine Web Application Firewall ist kein passives Rohr; ihre ganze Aufgabe ist es, zu inspizieren, was durch sie hindurchgeht. In AWS’ eigener Beschreibung lässt Amazon WAF Sie „filter any part of the web request, such as IP addresses, HTTP headers, HTTP body, or URI strings“, und es bietet „comprehensive logging by capturing each inspected web request’s full header data“. Diese Client-IP-Adressen, Header und Request-Bodies, von Personen in China gezogen, sind personenbezogene Daten.
Wo Sie die Firewall platzieren, ist also selbst eine Datenhandhabungs-Entscheidung. Halten Sie eine Nicht-China-AWS-WAF — in Tokio, Hongkong, Oregon, irgendwo außerhalb des Festlands — vor eine auf China ausgerichtete Site oder API, dann wird jeder Request, den sie screent, aus dem Land getragen, um offshore gelesen und oft protokolliert zu werden. Nach Chinas Gesetz zum Schutz personenbezogener Daten ist das ein grenzüberschreitender Transfer, und die Pflicht fällt Ihnen als Verarbeiter zu, nicht AWS als Auftragsverarbeiter: Mitteilung, eine gesonderte Einwilligung für den Auslandstransfer und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung (Art. 38–40). Oberhalb bestimmter Schwellen kann es zudem Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) vor dem Verlassen erfordern.
Residenz ist die andere Hälfte. Wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist, verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37 — die Datenlokalisierungsklausel wurde durch die 2025er Novelle umnummeriert, in Kraft seit 1. Januar 2026, inhaltlich unverändert), dass in China erzeugte personenbezogene Daten in China gespeichert werden (siehe auch PIPL Art. 40) — eine Pflicht, die eine WAF, die vollständige Request-Header an eine Offshore-Region protokolliert, nicht erfüllen kann. Nichts davon hängt davon ab, wie schnell die Firewall ist; es hängt davon ab, wo sie den Traffic liest und behält. Aus diesem Grund veröffentlicht diese Seite keine China-Latenzzahl für AWS WAF: Geschwindigkeit ist nicht die Achse für eine Entscheidung, die von Residenz und grenzüberschreitendem Transfer abhängt.
Dies ist eine Risikokarte, kein Urteil, dass AWS WAF „gesperrt“ oder „illegal“ sei. Welche dieser Pflichten greifen, hängt von Ihrer Gesellschaft ab, den personenbezogenen Daten, die Ihr Traffic trägt, Ihrer Rolle nach chinesischem Recht und davon, wer Ihre Nutzer sind — es lohnt, es mit Rechtsbeistand zu klären, bevor Ihr Schutz davon abhängt.
Warum die WAF auf eine nähere Region zu richten nicht die Lösung ist
Der Reflex ist, die Firewall auf die nächstgelegene AWS-Region zu bewegen — Hongkong etwa — und das Distanzproblem für gelöst zu erklären. Aber jede globale AWS-WAF-Region sitzt außerhalb Festlandchinas, eine nähere ändert also die Latenz, nicht das Recht: Die Request-Daten werden weiterhin über die Grenze inspiziert und protokolliert, und der Transfer ist unverändert. Die einzige Platzierung, die die Request-Daten eines China-Nutzers im Land hält, ist eine inländische — AWS WAF innerhalb der China-Partition (ICP-gemeldet, die Daten im Festland unter Sinnet oder NWCD gehalten) oder eine äquivalente inländische Edge-Security-Schicht. Welcher Traffic im Inland inspiziert werden muss und welcher anderswo gescreent werden darf, ist eine Rechtsfrage, bevor es eine Networking-Frage ist.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, eine Web Application Firewall vor einer auf China ausgerichteten Property zu halten, und er hat eine Gestalt.
Zuerst kartieren. Unser China-Compliance-Team zeichnet, wo Ihre WAF Traffic heute tatsächlich inspiziert und protokolliert, und die daraus folgende Exponierung: ob die Client-IP-Adressen, Header und Request-Bodies, die sie von China-Nutzern liest, das Festland verlassen, welche PIPL-Transfer- und Einwilligungspflichten daran hängen, ob eine Datenexport-Sicherheitsbewertung oder eine Inland-Speicherpflicht für Ihre Rolle und Mengen greift und ob die geschützte Property eine ICP-Beian schuldet. Wir bauen das technische Bild; die rechtlichen Schlüsse werden mit Ihrem Rechtsbeistand geklärt.
Dann lokalisieren. Wo die Request-Inspektion auf einer China-Grundlage geschehen muss, bewegen wir sie auf eine rechtmäßige inländische Option — AWS’ eigene China-Partition (Peking/Ningxia, ICP-gemeldet, mit den Daten im Inland unter Sinnet oder NWCD gehalten) oder eine äquivalente inländische Edge-Security-Schicht —, sodass die Firewall, die Ihre China-Nutzer schützt, aufhört, ihre Request-Daten standardmäßig offshore zu lesen und zu speichern, während Sie AWS WAF für die Märkte behalten, in denen es Sie bereits bedient.
Dann ausliefern. Die auf China ausgerichtete Site oder API hinter der Firewall ist selbst ein öffentlicher Dienst im Festland, trägt also eine ICP-Beian-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor den Origin gesetzt, den Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist eine auf China ausgerichtete Property, deren Schutz und Auslieferung beide für Ihre Nutzer in China rechtmäßig und rechtskonform laufen. 21YunBox verwendet und empfiehlt keine Umgehung welcher Art auch immer: Was wir nie tun — und was rechtmäßig niemand kann — ist, Ihnen einen Weg um Chinas Datenexport-Regeln oder um irgendeine Netzwerkbeschränkung herum zu reichen. Wir lokalisieren, was im Inland bleiben muss, liefern im Inland aus und bewegen personenbezogene Daten niemals heimlich aus China heraus.
Compliance-Einschätzung anfordern →
Weiterführend:
- Funktioniert AWS in China? ICP, Datenresidenz und die zwei Türen
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
Häufige Fragen
Ist AWS WAF in Festlandchina verfügbar?
Ja — anders als manche ausländischen Werkzeuge hat AWS WAF eine echte inländische Option. AWS bietet es (als „Amazon WAF“) in seinen zwei Festland-Regionen an, Peking (betrieben von Sinnet) und Ningxia (betrieben von NWCD). Aber diese Partition ist separat von Ihrem globalen AWS-Konto: Sie braucht ihr eigenes China-Konto unter einer gültigen chinesischen Geschäftslizenz, und jede öffentliche Property, die sie schützt, braucht ein ICP-Recordal oder eine ICP-License. Verfügbarkeit ist nicht das Hindernis — das China-Konto, das ICP-Tor und der Ort, an dem Ihre Request-Daten inspiziert werden, sind es. Bestätigen Sie Ihre genauen Pflichten mit Rechtsbeistand.
Ist die Nutzung von AWS WAF für China ein grenzüberschreitender Datentransfer?
Das kann sein. Wenn Sie eine Nicht-China-AWS-WAF vor eine auf China ausgerichtete Site oder API halten, werden die Request-Daten, die sie zu lesen und zu protokollieren ausgelegt ist — Client-IP-Adressen, HTTP-Header, Request-Bodies —, aus Offshore-AWS-Regionen inspiziert, was das Bewegen dieser personenbezogenen Daten über die Grenze zu einem grenzüberschreitenden Transfer nach PIPL macht (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus; Art. 38–40). Für einen Betreiber kritischer Informationsinfrastruktur fügt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes eine Inland-Speicherpflicht hinzu, die eine Offshore-Region nicht erfüllen kann, und eine Datenexport-Sicherheitsbewertung kann oberhalb von Schwellen gelten. Der rechtmäßige inländische Weg ist die China-Partition, keine Nicht-China-WAF, die über die Grenze greift — klären Sie die Einzelheiten mit Rechtsbeistand.
Kann 21YunBox helfen, AWS WAF rechtskonform für China zu betreiben?
Ja. Unser China-Team kann die ICP- und Grenzübertritts-Exponierung kartieren, die an den Traffic hängt, den Ihre WAF inspiziert, für Ihre Gesellschaft, Datenmengen und Nutzer; die Request-Inspektion auf eine rechtmäßige inländische Grundlage lokalisieren, sodass die Request-Daten Ihrer China-Nutzer aufhören, standardmäßig offshore gelesen und gespeichert zu werden; und rechtskonforme, ICP-gemeldete, inländische Auslieferung vor den Stack setzen, den Sie bereits betreiben. Melden Sie sich, um Ihren konkreten Fall durchzugehen — wir verwenden oder empfehlen niemals eine Umgehung welcher Art auch immer.






















