Tealium fonctionne-t-il en Chine ? Résidence des données, consentement CDP et transfert transfrontalier
Les balises et points de collecte de Tealium sont appelables depuis la Chine continentale, l'accessibilité n'est donc pas la vraie question. La décision porte sur la résidence des données et le consentement : Tealium (iQ Tag Management + le CDP AudienceStream) n'exploite aucune région de Chine continentale — ses régions documentées couvrent les États-Unis, l'UE et l'Asie-Pacifique — de sorte que les identifiants, événements et profils de visiteurs que vos balises chinoises collectent résident à l'étranger, faisant de cette collecte un transfert transfrontalier (数据出境) au titre de la PIPL, tandis que le suivi et le profilage par balises eux-mêmes nécessitent un consentement, et pour un opérateur d'infrastructure d'information critique l'obligation de stockage sur le territoire de la loi sur la cybersécurité, à l'article 39 (anciennement l'article 37), en est une qu'une région à l'étranger ne peut satisfaire. Un regard axé sur la conformité sur la disponibilité des régions de Tealium, les questions de résidence et de consentement, et la voie légale.
Tealium fonctionne-t-il en Chine ?
Oui — les balises et points de collecte de Tealium sont appelables depuis la Chine continentale, la réponse honnête est donc que l'accessibilité n'est pas le problème. Ce qui décide de la question chinoise pour une plateforme de données clients, c'est la résidence des données et le consentement.
La propre documentation de Tealium liste ses régions à travers les États-Unis, l'Union européenne et l'Asie-Pacifique — germany, usEast, oregon, sydney, tokyo et hongKong pour le CDP AudienceStream, et San Jose, Ashburn, Dublin, Francfort, Tokyo, Singapour, Sydney et Dubaï dans sa table de régions côté serveur — et aucune n'est en Chine continentale. À l'instant où les identifiants, événements et profils de visiteurs que vos balises collectent auprès d'utilisateurs en Chine atterrissent dans une région Tealium à l'étranger, c'est un transfert transfrontalier (数据出境) au titre de la PIPL — exigeant information, un consentement distinct, et un mécanisme de transfert — et il peut être soumis à l'évaluation de sécurité à l'export de données de la Chine. Par ailleurs, le suivi et le profilage par balises qu'un CDP effectue nécessitent une base légale au titre de la PIPL, et pour un opérateur d'infrastructure d'information critique l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige que les informations personnelles collectées en Chine y soient stockées.
21YunBox cartographie votre exposition transfrontalière, de résidence et de consentement, localise les données collectées en Chine sur un socle CDP et de balisage résidant en Chine (en gardant Tealium pour vos autres marchés), et diffuse votre application tournée vers la Chine sur le territoire sur une infrastructure déclarée à l'ICP — sans reconstruction, et sans jamais aucune forme de contournement. Traitez les détails comme un risque à confirmer avec un conseil.
Aperçu de conformité
- ✓ L'accessibilité n'est pas le problème. Les balises et points de collecte de Tealium sont appelables depuis la Chine continentale — ce n'est pas un service que la Chine bloque d'emblée.
- ! Les régions documentées de Tealium n'en comptent aucune en Chine continentale — les régions du CDP AudienceStream sont germany, usEast, oregon, sydney, tokyo et hongKong — de sorte qu'un déploiement tourné vers la Chine réside normalement à l'étranger. Y charger les identifiants, événements et profils collectés auprès d'utilisateurs chinois est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert.
- ! Ce transfert peut exiger l'évaluation de sécurité à l'export de données de la Chine (数据出境安全评估), selon les données, le volume, et le fait que vous êtes ou non un opérateur d'infrastructure d'information critique — et un CDP est précisément là où les informations personnelles se concentrent, ce qui élève l'exposition.
- ! Indépendamment de la résidence, le suivi par balises et le profilage et la construction d'audiences qu'un CDP effectue nécessitent une base légale — le consentement — et une transparence supplémentaire au titre de la PIPL (articles 13 et 24). Même des données qui ne quittent jamais la Chine nécessitent cette base.
- ! Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige que les informations personnelles collectées en Chine y soient stockées — une obligation de stockage sur le territoire qu'une région Tealium à l'étranger ne peut satisfaire.
- ✓ La voie légale : gardez les identifiants, événements et profils collectés en Chine sur le territoire, sur un socle CDP et de balisage résidant en Chine, gardez Tealium pour vos autres marchés, et diffusez l'application tournée vers la Chine sur le territoire sur une infrastructure déclarée à l'ICP — jamais de contournement.
Ce que la documentation officielle de Tealium dit de la Chine
| Fait | Source primaire |
|---|---|
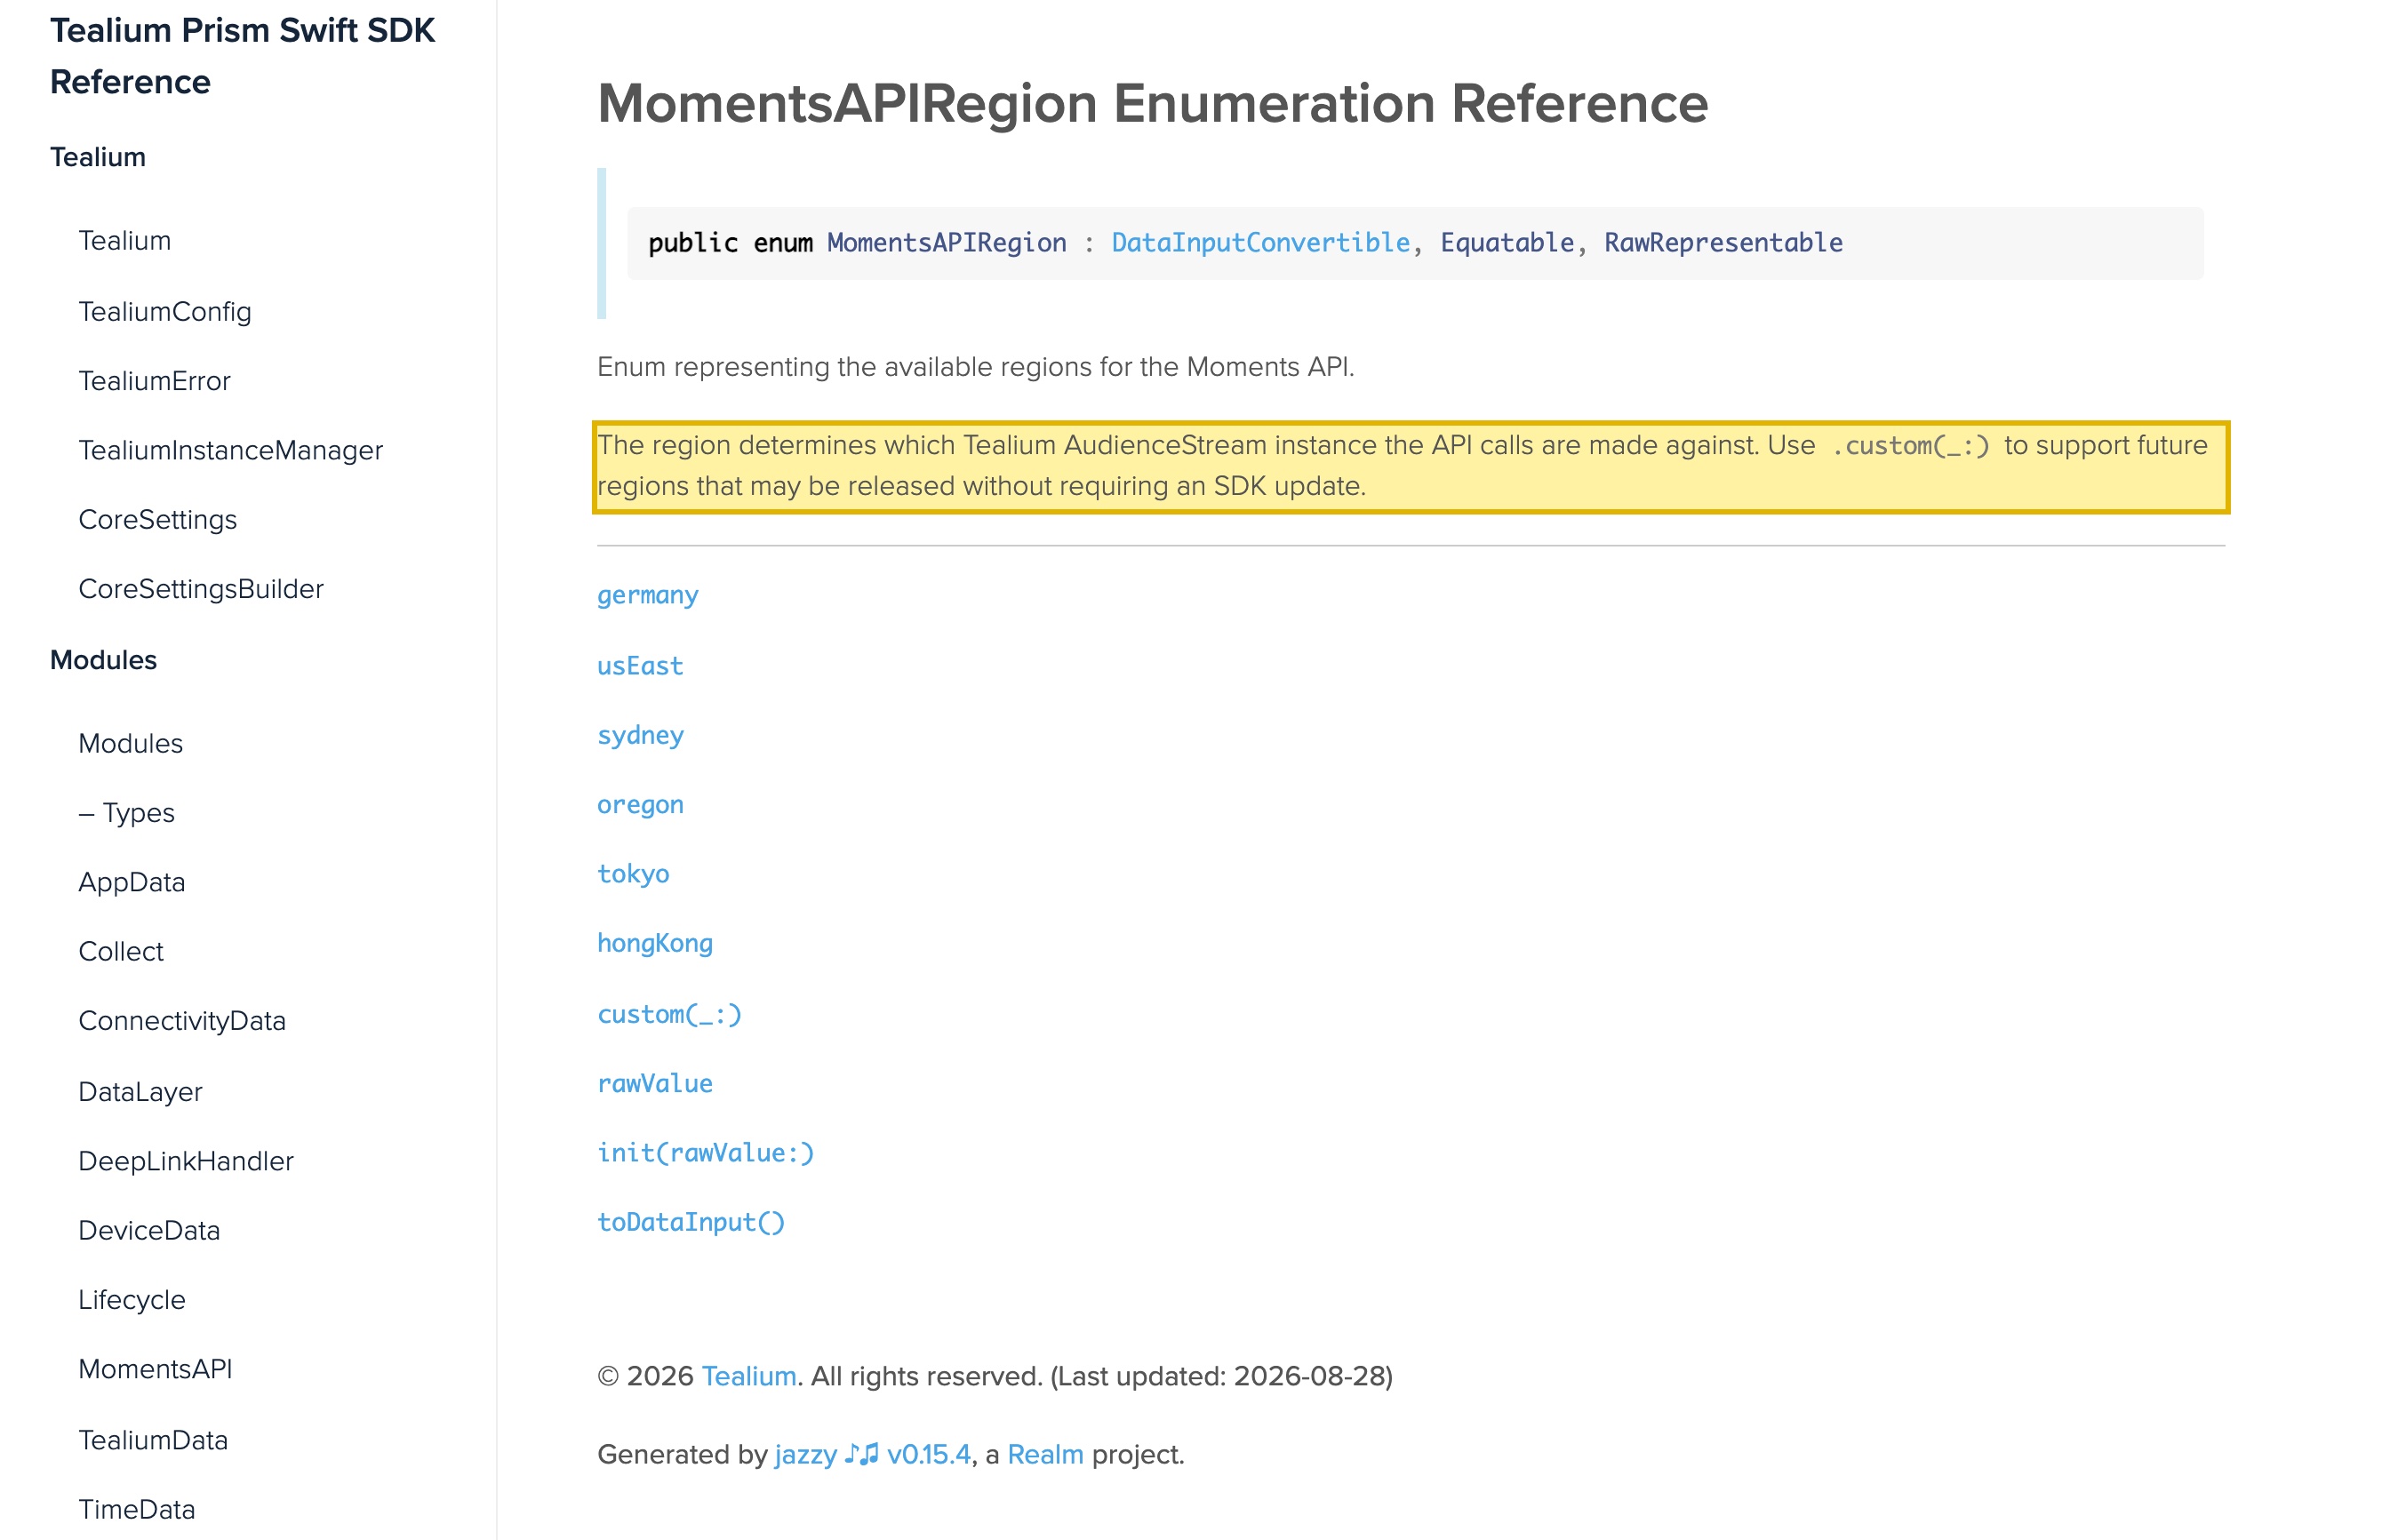
| Le CDP AudienceStream de Tealium tourne dans un ensemble fixe de régions, aucune en Chine continentale. La référence des régions de la Moments API de Tealium liste ses régions disponibles comme germany, usEast, sydney, oregon, tokyo et hongKong (plus une option personnalisée) et indique : “The region determines which Tealium AudienceStream instance the API calls are made against.” Aucune région de Chine continentale n'est listée. | Tealium for Swift SDK Reference, « MomentsAPIRegion Enumeration Reference » (docs.tealium.com), consulté le 2026-10-08 |
| Les régions de centres de données documentées de Tealium couvrent les États-Unis, l'UE, l'Asie-Pacifique et le Moyen-Orient — mais pas la Chine continentale. La documentation de liste d'autorisation d'IP de Tealium liste ses régions par emplacement : San Jose (us-west-1), Oregon (us-west-2), Ashburn (us-east-1), Dublin (eu-west-1), Francfort (eu-central-1), Hong Kong (ap-east-1), Tokyo (ap-northeast-1), Singapour (ap-southeast-1), Sydney (ap-southeast-2) et Dubaï (me-central-1). Aucune n'est en Chine continentale. | Tealium Docs, « IP allow list » (docs.tealium.com), consulté le 2026-10-08 |
| Les informations personnelles collectées en Chine envoyées vers une région Tealium à l'étranger sont un transfert transfrontalier PIPL. Déplacer les identifiants, événements et profils collectés auprès d'utilisateurs en Chine continentale vers une région Tealium hébergée à l'étranger déclenche les articles 38 à 40 de la PIPL : information, un consentement distinct, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 (cac.gov.cn), consulté le 2026-10-08 |
| Le suivi par balises et le profilage CDP nécessitent une base légale — le consentement — au titre de la PIPL. La PIPL fait du consentement une base primaire pour le traitement des informations personnelles (article 13) et fixe des obligations de transparence et de loyauté pour la décision automatisée telle que le profilage et la construction d'audiences (article 24) — une obligation distincte de, et s'ajoutant aux, règles de transfert transfrontalier. | Loi sur la protection des informations personnelles de la RPC, articles 13 et 24 (cac.gov.cn), consulté le 2026-10-08 |
Sources vérifiées par Équipe Conformité 21YunBox le 8 octobre 2026.
Pour une équipe qui fait tourner Tealium derrière un site ou une application tournés vers la Chine, la première question est généralement « les balises se déclencheront-elles seulement depuis le continent ? » — et sur le fil, elles le font généralement : les balises et les points de collecte de Tealium sont appelables depuis la Chine, et ce n’est pas un service que la Chine bloque d’emblée. L’accessibilité n’est donc pas là que la décision chinoise se gagne ou se perd. La décision porte sur la résidence des données et le consentement : où vivent réellement les identifiants, événements et profils de visiteurs que Tealium collecte, et si vous aviez une base légale pour les collecter et les déplacer.
C’est parce que Tealium — le Customer Data Hub, couvrant iQ Tag Management, EventStream et le CDP AudienceStream — est conçu pour collecter des données utilisateur de première partie et les concentrer en profils et audiences unifiés. La propre documentation de Tealium liste ses régions à travers les États-Unis, l’Union européenne et l’Asie-Pacifique, mais aucune en Chine continentale. À l’instant où les informations personnelles que vos balises collectent auprès d’utilisateurs en Chine atterrissent dans une région Tealium à l’étranger, vous avez effectué un transfert transfrontalier (数据出境), et un autre corps de loi décide si cela était légal — en plus du consentement dont vous aviez besoin pour suivre ces utilisateurs au départ.
Tealium en Chine en un coup d’œil
| Ce qui décide | Dans les propres termes de Tealium — et la loi chinoise |
|---|---|
| Ce que c'est | Tealium est un Customer Data Hub — iQ Tag Management (balises côté client), EventStream, et le CDP AudienceStream. Il collecte des identifiants de première partie, des identifiants d'appareils et des événements comportementaux et les assemble en profils de visiteurs et audiences unifiés. |
| Est-il accessible depuis le continent ? | Oui. Les balises et points de collecte de Tealium sont appelables depuis la Chine — ce n'est pas un service que la Chine bloque d'emblée. L'accessibilité n'est pas la question chinoise. |
| Où résident réellement les profils ? | À l'étranger. Les régions documentées de Tealium couvrent les États-Unis, l'UE et l'Asie-Pacifique — ses régions AudienceStream (CDP) sont germany, usEast, oregon, sydney, tokyo et hongKong, et sa table de régions côté serveur ajoute San Jose, Ashburn, Dublin, Francfort, Singapour et Dubaï. Aucune n'est en Chine continentale. (Hong Kong figure, mais c'est une juridiction distincte ; y déplacer des données du continent est en soi un transfert transfrontalier.) |
| Y collecter les données des utilisateurs chinois | Un transfert transfrontalier (数据出境) d'informations personnelles au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert. Le suivi et le profilage par balises eux-mêmes nécessitent aussi une base légale — le consentement — au titre de la PIPL (articles 13, 24) ; et parce qu'un CDP concentre l'identité, l'exposition est plus grande, non plus petite. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire. |
| La voie légale | Gardez les identifiants, événements et profils collectés en Chine sur le territoire, sur un socle CDP et de balisage résidant en Chine, gardez Tealium pour vos autres marchés, et diffusez l'application tournée vers la Chine sur le territoire sur une infrastructure déclarée à l'ICP. 21YunBox cartographie, localise et diffuse ; il n'utilise ni ne suggère jamais le moindre contournement. |
Disponibilité : appelable depuis le continent — mais quelle région détient vos données ?
La position de Tealium est fixée dans sa propre documentation, non par un test de temps de chargement. Le Customer Data Hub est livré au navigateur et atteint via des points de collecte appelables depuis le continent ; ce n’est pas un service que la Chine bloque d’emblée. Ce que sa documentation n’offre pas, c’est un foyer de Chine continentale pour les données. La référence des régions AudienceStream de Tealium liste ses régions comme germany, usEast, sydney, oregon, tokyo et hongKong (avec une option personnalisée pour de futures régions), et sa documentation de liste d’autorisation d’IP côté serveur les liste par emplacement — San Jose, Oregon, Ashburn, Dublin, Francfort, Hong Kong, Tokyo, Singapour, Sydney et Dubaï. Aucune d’elles n’est en Chine continentale. Hong Kong figure sur la liste, mais c’est une juridiction distincte du continent ; y déplacer des données collectées sur le continent est en soi un transfert transfrontalier.
Ainsi, « les balises se déclenchent-elles à Pékin ? » est le mauvais test. Elles se déclenchent. La vraie question est quelle région détient les identifiants, événements et profils de visiteurs que vos balises chinoises construisent, et si ces données étaient autorisées à quitter le pays tout court. Pour cette raison, cette page ne publie aucun chiffre de latence propriétaire depuis la Chine pour Tealium : la vitesse n’est pas l’axe d’une décision qui dépend de la résidence des données et du consentement. Et pour être parfaitement clair — 21YunBox ne fournit ni ne suggère aucune forme de contournement ; la question productive est de savoir comment garder vos données clients chinoises sur un fondement légal.
La question de la résidence des données : un CDP à l’étranger est un transfert transfrontalier
Voici la porte que la plupart des équipes manquent. Une instance Tealium tournant dans n’importe quelle région à l’étranger est, par définition, hors du continent. Les identifiants, identifiants d’appareils, événements comportementaux et profils de visiteurs assemblés qu’elle détient pour vos utilisateurs en Chine sont des informations personnelles. Collecter et stocker ces données dans un Tealium à l’étranger est un transfert transfrontalier d’informations personnelles au titre de la loi sur la protection des informations personnelles de la Chine. La PIPL place l’obligation sur le responsable — vous, non le fournisseur de la plateforme : les articles 38 à 40 exigent une information, un consentement distinct de l’accord de l’utilisateur à utiliser votre produit, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification.
Au-delà de certains seuils, ou là où les données sont des « données importantes », ce transfert peut aussi exiger l’évaluation de sécurité à l’export de données (数据出境安全评估) de la Chine avant que quoi que ce soit ne parte. Et si votre organisation est un opérateur d’infrastructure d’information critique, l’article 39 (anciennement l’article 37 — l’obligation de localisation des données a été renumérotée par l’amendement de 2025 en vigueur depuis le 1er janvier 2026, son fond étant inchangé) de la loi sur la cybersécurité exige que les informations personnelles collectées et générées en Chine soient stockées en Chine — une obligation de stockage sur le territoire qu’une région Tealium hébergée à l’étranger ne peut tout simplement satisfaire. Rien de tout cela ne dépend de la vitesse de chargement d’une balise ; cela dépend de savoir si les données avaient une base légale pour s’y trouver. Le point de savoir si, et lesquelles de ces règles, s’appliquent à votre déploiement précis est un risque à confirmer avec un conseil au regard de ce que vous collectez et stockez réellement.
Une plateforme de données clients concentre l’identité — ce qui élève les enjeux
Un CDP n’est pas une balise d’analytique de plus ; c’est l’endroit où tout le reste se déverse. AudienceStream existe pour résoudre les identifiants à travers le web, l’application et les sources hors ligne en un seul profil assemblé, et pour transformer ces profils en audiences sur lesquelles vous pouvez agir. C’est sa valeur — et, pour les données chinoises, son exposition. Plus vous centralisez complètement l’identité et le comportement d’un utilisateur du continent dans une plateforme à l’étranger, plus le transfert transfrontalier devient grand et sensible, et plus un seul magasin concentre des informations personnelles auxquelles plusieurs obligations chinoises s’attachent à la fois. Une décision qui pourrait sembler mineure pour une balise isolée est rarement mineure pour le système qui les unifie toutes.
Consentement : le suivi par balises et le profilage sont une obligation à part entière
La résidence n’en est que la moitié. Avant qu’une seule balise ne se déclenche, le suivi lui-même nécessite une base légale. Un gestionnaire de balises et un CDP existent pour collecter des identifiants et des événements de première partie et les construire en profils et audiences — exactement le type de suivi et de profilage automatisé que la PIPL régit. La PIPL fait du consentement une base primaire pour le traitement des informations personnelles (article 13) et fixe des obligations de transparence et de loyauté pour la décision automatisée telle que le profilage (article 24). C’est une obligation distincte de la question transfrontalière : même des données qui ne quittent jamais la Chine nécessitent une base légale pour être collectées et profilées, et le consentement distinct que la PIPL exige pour les sortir s’y ajoute. Le point de savoir si le consentement est requis, comment il doit être formulé, et quelles exemptions s’appliquent sont des questions à régler avec un conseil au regard de votre configuration réelle de balises et d’audiences.
La voie légale — cartographier, localiser, diffuser
Il existe une manière légale de faire tourner une plateforme de données clients pour un produit tourné vers la Chine, et elle a une forme. D’abord, cartographier : notre équipe Chine travaille votre exposition PIPL de transfert transfrontalier, vos obligations de consentement, et vos obligations de résidence des données — en identifiant quels identifiants, événements et profils collectés en Chine doivent rester dans le pays, ce qui peut légalement partir, et là où une évaluation de sécurité à l’export de données ou une obligation de stockage de l’article 39 mord. Réglez les conclusions juridiques avec un conseil ; nous dressons le tableau technique qui les alimente.
Ensuite localiser : mettez en place un socle CDP et de balisage résidant en Chine qui garde les identifiants, événements et profils collectés en Chine sur le territoire, tandis que vous gardez Tealium pour les marchés où il vous sert déjà. 21YunBox intègre cette voie résidant en Chine à la place de la collecte à l’étranger, afin que vos balises chinoises cessent d’être ce qui emporte discrètement des informations personnelles — et une identité entière assemblée — hors du pays.
Ensuite diffuser : l’application ou le site tournés vers la Chine sur lesquels vivent ces balises sont eux-mêmes un service public sur le continent, ils portent donc une obligation de déclaration ICP (备案) et ont besoin d’une diffusion conforme, sur le territoire. 21YunBox la diffuse sur le territoire — l’Optimizer de 21YunBox — devant ce que vous exploitez déjà, sans reconstruction ni changement de plateforme. Le résultat est un programme de données tourné vers la Chine qui tourne de façon légale et conforme pour vos utilisateurs en Chine. Ce que nous ne faisons pas, et que personne ne peut légalement faire, c’est vous remettre un moyen de passer outre les règles chinoises d’export de données ou une quelconque restriction d’accès : nous gardons en Chine ce qui doit y rester et diffusons devant cela sur le territoire, et nous ne faisons jamais passer d’informations personnelles au-delà de la frontière à l’insu des personnes concernées.
Obtenir une évaluation de conformité →
Lectures complémentaires :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité à l’export de données de la Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Tealium est-il disponible en Chine continentale ?
Oui — les balises et points de collecte de Tealium sont appelables depuis le continent, et ce n'est pas un service que la Chine bloque d'emblée, la disponibilité n'est donc pas l'obstacle. La vraie question pour un produit tourné vers la Chine est la résidence des données et le consentement : la propre documentation de Tealium liste ses régions à travers les États-Unis, l'UE et l'Asie-Pacifique sans aucune en Chine continentale, de sorte que les données de visiteurs que vos balises collectent sont détenues à l'étranger. Traitez les détails comme un risque à confirmer avec un conseil.
Placer les données des utilisateurs chinois dans Tealium est-il un transfert transfrontalier ?
Si votre instance Tealium tourne dans une région à l'étranger — n'importe où hors du continent — alors y collecter les identifiants, événements et profils d'utilisateurs en Chine continentale est un transfert transfrontalier (数据出境) au titre de la PIPL. Cela signifie information, un consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), et cela peut être soumis à l'évaluation de sécurité à l'export de données de la Chine. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire. Confirmez vos obligations exactes avec un conseil.
Ai-je besoin d'un consentement pour faire tourner les balises Tealium pour des utilisateurs en Chine ?
Traitez-le comme oui. Un CDP et un gestionnaire de balises existent pour collecter des identifiants et des événements de première partie et les construire en profils de visiteurs et audiences — du suivi et du profilage qui nécessitent une base légale au titre de la PIPL, en pratique le consentement (article 13), avec des obligations de transparence supplémentaires pour la décision automatisée (article 24). Cette obligation de consentement est distincte de, et s'ajoute au, consentement distinct que la PIPL exige avant que des informations personnelles puissent être transférées hors de Chine. Parce qu'un CDP concentre les informations personnelles, les enjeux sont plus élevés, non plus faibles. Réglez les détails avec un conseil.































