Rollbar fonctionne-t-il en Chine ? Données d'erreur, PIPL et résidence des données
Rollbar n'exploite aucune région de données en Chine continentale — son environnement est hébergé sur Google Cloud avec un centre de données principal dans la région de l'Iowa, et chaque sous-traitant qu'il liste se trouve aux États-Unis. Les éléments d'erreur qu'il ingère depuis vos utilisateurs chinois — porteurs d'identifiants d'utilisateur, d'e-mails, d'adresses IP client et de contexte de requête — viennent donc reposer à l'étranger, un transfert transfrontalier d'informations personnelles au titre de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur la porte de la résidence des données et la voie légale sur le territoire.
Rollbar fonctionne-t-il en Chine ?
Oui — Rollbar ingère et son tableau de bord se charge depuis la Chine continentale, mais c'est la moitié facile. Rollbar n'exploite aucune région de données sur le continent : son environnement tourne sur Google Cloud avec un centre de données principal dans la région de l'Iowa, de sorte que chaque élément d'erreur que vous capturez en Chine vient reposer à l'étranger — un transfert transfrontalier d'informations personnelles, non un problème de vitesse.
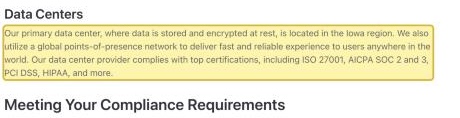
La politique de sécurité et de conformité de Rollbar indique que "Our primary data center, where data is stored and encrypted at rest, is located in the Iowa region," et sa liste de sous-traitants (à jour au 3 décembre 2025) nomme quatorze fournisseurs, chacun aux États-Unis. Chaque élément d'erreur est personnel : la référence de configuration de Rollbar laisse "Track user's IP address" activé par défaut et peut attacher l'id, l'e-mail et le nom d'utilisateur d'un utilisateur, aux côtés des URL et paramètres de requête. Recueillis auprès d'utilisateurs du continent et envoyés à un backend à l'étranger, c'est un transfert transfrontalier que la PIPL régit (information, un consentement distinct et un mécanisme de transfert, articles 38 à 40), et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, il doit être stocké en Chine (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). Le tableau ci-dessous reprend les termes mêmes de Rollbar et la règle que chaque ligne déclenche.
Ceci est une image des risques, pas un verdict — ce qui s'applique dépend de ce que portent vos charges utiles d'erreur, de la part qui en est personnelle, et de qui sont vos utilisateurs. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ✕ Aucune région de données en Chine continentale — les éléments d'erreur viennent reposer à l'étranger (Google Cloud, Iowa)
- ! Chaque erreur porte un id d'utilisateur, un e-mail, un nom d'utilisateur et une IP client — des informations personnelles
- ! Expédier la télémétrie d'erreur de Chine vers un backend à l'étranger est un transfert transfrontalier au titre de la PIPL
- ! Aucun stockage sur le territoire, de sorte que les obligations de résidence des données ne peuvent être satisfaites sur Rollbar seul
- ✓ L'accessibilité n'est pas le problème — l'endroit où reposent les données d'erreur l'est
Ce que la documentation officielle de Rollbar dit de la Chine
| Fait | Source primaire |
|---|---|
| Rollbar n'exploite aucune région de données en Chine continentale. Dans sa politique de sécurité et de conformité, Rollbar indique qu'il utilise "Google Cloud Platform to host the complete Rollbar environment" et qu'"Our primary data center, where data is stored and encrypted at rest, is located in the Iowa region." Il n'y a aucune option en Chine continentale à choisir, de sorte que les éléments d'erreur — des traces de pile enveloppées de contexte d'utilisateur, de requête et d'IP — que vous capturez en Chine viennent reposer sur une infrastructure aux États-Unis. | Rollbar — Security and Compliance Policy (docs.rollbar.com), consulté le 2026-10-09 |
| Les éléments d'erreur que Rollbar collecte sont des informations personnelles. La référence de configuration de Rollbar laisse "Track user's IP address" activé par défaut, et règle la capture de l'e-mail et du nom d'utilisateur sur faux "Pursuant to General Data Protection Regulation (GDPR) (EU) 2016/679," en vous disant de "make sure you have their consent." Sa fonction de suivi de personne attache l'id, l'e-mail et le nom d'utilisateur d'un utilisateur à chaque erreur, et les occurrences portent aussi les URL et paramètres de requête. Collectés auprès d'utilisateurs du continent et expédiés à l'étranger, c'est un transfert transfrontalier d'informations personnelles au titre de la PIPL — information, un consentement distinct et un mécanisme de transfert (articles 38 à 40). | Rollbar — PHP Configuration Reference and Person Tracking (docs.rollbar.com), consulté le 2026-10-09 ; PIPL articles 38 à 40 |
| Chaque sous-traitant de Rollbar se trouve aux États-Unis — aucun en Chine. La liste publiée des sous-traitants de données de Rollbar, à jour au 3 décembre 2025, nomme quatorze fournisseurs (Google Cloud pour l'infrastructure parmi eux) et donne l'emplacement de chacun comme étant les "USA." La Chine continentale n'apparaît nulle part sur la liste, de sorte qu'il n'y a aucune région sur le territoire où un opérateur d'infrastructure d'information critique ou un responsable à grand volume pourrait satisfaire l'obligation de localisation des données (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). | Rollbar — Data Subprocessors (docs.rollbar.com), consulté le 2026-10-09 ; PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
| L'accessibilité est la moitié facile — Rollbar est un backend, non un site hébergé. La politique de confidentialité de Rollbar (en vigueur le 2 octobre 2024) indique qu'il peut "process, and transmit information in the United States and locations around the world — including those outside your country," et son environnement atteint les utilisateurs du continent via un réseau mondial de points de présence. L'exposition n'est donc pas de savoir si Rollbar se connecte, mais où sont stockées les données d'erreur qu'il ingère. La déclaration ICP (décret du Conseil des affaires d'État n° 292 ; décret du MIIT n° 33) se rattache au site ou à l'application publics du continent que vous exploitez et à tout tableau de bord tourné vers la Chine servi depuis le continent — non à Rollbar lui-même. | Rollbar — Privacy Policy (docs.rollbar.com), consulté le 2026-10-09 ; décret du Conseil des affaires d'État n° 292 ; décret du MIIT n° 33 |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour un public en Chine continentale, la question à propos de Rollbar n’est presque jamais de savoir si le tableau de bord s’ouvre — il s’ouvre, et de nouveaux éléments d’erreur continuent d’atteindre le point d’ingestion de Rollbar. La vraie question est de savoir où ces éléments d’erreur sont autorisés à venir reposer. Rollbar y répond dans sa propre documentation : il n’exploite aucune région de données en Chine continentale. Son environnement tourne sur Google Cloud avec un centre de données principal dans la région de l’Iowa, et chaque sous-traitant qu’il publie se trouve aux États-Unis. Ainsi, les exceptions que lève votre application du continent — chacune enveloppée du contexte d’utilisateur, de requête et d’IP qui la rend déboguable — sont capturées en Chine et stockées sur une infrastructure à l’étranger. Parce que ce contexte est une information personnelle, l’exporter est un transfert transfrontalier que le droit chinois régit. Que le tableau de bord se charge est le volet diffusion ; là où les données d’erreur sont stockées est l’exposition.
Rollbar en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Rollbar |
|---|---|
| Où ils viennent reposer | La politique de sécurité et de conformité de Rollbar indique qu'il utilise “Google Cloud Platform to host the complete Rollbar environment,” avec un centre de données principal “located in the Iowa region.” Sa liste de sous-traitants, à jour au 3 décembre 2025, place ses quatorze fournisseurs aux “USA.” Aucun n'est en Chine continentale. |
| Pouvez-vous les garder en Chine | Il n'existe aucune région sur le continent ni option sur le territoire à sélectionner. La politique de confidentialité de Rollbar indique qu'il peut “process, and transmit information in the United States and locations around the world — including those outside your country.” |
| Ce que porte chaque élément d'erreur | Des données de personne — l'“id” d'un utilisateur, et facultativement son “email” et son “username” — s'attachent à chaque erreur, et la référence de configuration laisse “Track user's IP address” activé par défaut. Les occurrences portent aussi les URL, paramètres et en-têtes de requête. |
| Les données d'erreur de vos utilisateurs en Chine | Capturées sur le continent et envoyées à un backend à l'étranger, elles constituent un transfert transfrontalier que la PIPL régit ; les opérateurs d'infrastructure d'information critique et les responsables à grand volume doivent une obligation de stockage sur le territoire que le centre de données à l'étranger de Rollbar ne peut satisfaire. |
| Est-ce accessible ? | Oui — l'ingestion atteint Rollbar depuis la Chine via un réseau mondial de points de présence. L'exposition est l'endroit où les données d'erreur sont stockées, non la question de savoir si elles arrivent. |
Aucune région sur le continent, de sorte que votre télémétrie d’erreur quitte le pays
L’environnement de Rollbar tourne sur Google Cloud, et dans sa politique de sécurité et de conformité la société indique que “Our primary data center, where data is stored and encrypted at rest, is located in the Iowa region.” Sa liste publiée de sous-traitants de données — à jour au 3 décembre 2025 — nomme quatorze fournisseurs, Google Cloud parmi eux comme fournisseur d’infrastructure, et donne l’emplacement de chacun comme étant les États-Unis. La politique de confidentialité de Rollbar (en vigueur le 2 octobre 2024) ajoute qu’il peut “process, and transmit information in the United States and locations around the world — including those outside your country.” Aucun de ces lieux n’est en Chine continentale, et il n’y a aucune région sur le territoire à choisir. Ainsi, le SDK intégré à votre application du continent, et les bibliothèques serveur sur vos hôtes du continent, recueillent les erreurs en Chine et les envoient à un backend à l’étranger. Atteindre Rollbar n’a jamais été l’obstacle ; garder dans le pays les données que porte chaque erreur, si.
Les données d’erreur que Rollbar collecte sont des informations personnelles
Un élément d’erreur n’est pas une trace de pile anonyme. La fonction de suivi de personne de Rollbar “can track which of your People (users) are affected by each error,” attache un id et, facultativement, un e-mail et un nom d’utilisateur à chaque occurrence. Sa référence de configuration règle “Track user’s IP address” sur activé par défaut, tandis que la capture de l’e-mail et du nom d’utilisateur est “set to false by default” — selon les termes mêmes de Rollbar, “Pursuant to General Data Protection Regulation (GDPR) (EU) 2016/679” — avec pour instruction de “make sure you have their consent as required by the regulation.” En plus de cela, les occurrences portent couramment les URL, paramètres et en-têtes de requête. L’adresse IP client d’un seul utilisateur du continent est déjà une information personnelle, et au titre de la loi sur la protection des informations personnelles de la Chine, l’envoyer à un backend à l’étranger est un transfert transfrontalier : le responsable de traitement — vous, non Rollbar — doit donner une information, obtenir un consentement distinct, et satisfaire un mécanisme de transfert, qu’il s’agisse d’une évaluation de sécurité pour l’exportation de données de la CAC, du contrat type de la CAC, ou d’une certification (articles 38 à 40). Les valeurs par défaut de Rollbar, dictées par le RGPD, sont un indice — l’outil traite déjà ceci comme une information personnelle réglementée.
Le nettoyage réduit l’exposition — il ne ferme pas la porte
Rollbar vous donne des leviers pour réduire ce qui part : vous pouvez régler la capture d’IP pour anonymiser de sorte que seule une partie de l’adresse soit conservée, laisser l’e-mail et le nom d’utilisateur désactivés, et nettoyer les champs sensibles avant qu’une occurrence ne soit envoyée. Cela vaut la peine d’être fait. Mais le nettoyage change ce qui franchit la frontière, non le fait qu’il la franchit, et il ne fait rien pour la résidence. Si vous êtes un opérateur d’infrastructure d’information critique ou un responsable à grand volume, les informations personnelles recueillies en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37) — l’amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l’article de localisation des données de 37 à 39) — et chaque centre de données Rollbar étant à l’étranger, il n’y a aucun stockage sur le territoire sur Rollbar pour satisfaire cette obligation. La déclaration ICP (décret du Conseil des affaires d’État n° 292 ; décret du MIIT n° 33) est une porte distincte : elle se rattache au site ou à l’application publics du continent dont vous suivez les erreurs, et à tout tableau de bord Rollbar tourné vers la Chine que vous servez depuis le continent — non à Rollbar en tant que service backend.
Rien de tout cela n’est un verdict. Que vous deviez un mécanisme de transfert, un stockage sur le territoire, un consentement distinct, ou une combinaison d’entre eux dépend de ce que vos charges utiles d’erreur portent réellement, de la part qui en est personnelle, et de qui sont vos utilisateurs — réglez-le avec un conseil avant de câbler le SDK dans une version destinée au continent.
Où se situe 21YunBox — une couche de conformité, pas une migration
Vous continuez d’exploiter Rollbar. Ce qu’un service de suivi d’erreurs hébergé entièrement à l’étranger ne peut vous donner, c’est un lieu légal en Chine pour les données personnelles que ses SDK y collectent — et c’est l’écart que 21YunBox comble. Nous cartographions les obligations PIPL transfrontalières, de résidence des données et d’ICP qui se rattachent à votre télémétrie d’erreur, au regard de votre entité, de vos volumes de données et de qui sont vos utilisateurs. Là où un flux d’erreurs ne peut légalement partir, nous le localisons sur un schéma de traitement et de stockage sur le territoire et consenti qui garde les données réglementées sur le continent. Et nous diffusons tout tableau de bord ou origine tourné vers la Chine sur une infrastructure déclarée (ICP) et sur le territoire — le 21YunBox Optimizer — placée devant le stack que vous exploitez déjà, sans reconstruction ni second code source. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte ; chaque nœud repose sur une assise légale, sur le territoire.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- Les mesures d’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité et la localisation des données
Questions fréquentes
Rollbar possède-t-il un centre de données ou une région en Chine continentale ?
Non. La politique de sécurité et de conformité de Rollbar indique que son environnement tourne sur Google Cloud avec un centre de données principal dans la région de l'Iowa, et sa liste de sous-traitants (à jour au 3 décembre 2025) place ses quatorze fournisseurs aux États-Unis. Aucun ne se trouve en Chine continentale, de sorte que les éléments d'erreur que vous capturez depuis des utilisateurs et des serveurs chinois — chacun portant un contexte d'utilisateur, de requête et d'IP — viennent reposer sur une infrastructure à l'étranger.
Est-ce un problème que nos données d'erreur Rollbar quittent la Chine ?
Traitez-le comme un risque à évaluer avec un conseil, non comme un oui ou un non tranché. Les SDK de Rollbar collectent des informations personnelles en Chine — adresses IP client (la capture d'IP est activée par défaut), id d'utilisateur, e-mails et noms d'utilisateur, plus les URL et paramètres de requête — et les envoient à un backend à l'étranger. Au titre de la PIPL, c'est un transfert transfrontalier nécessitant une information, un consentement distinct et un mécanisme de transfert, et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les données doivent être stockées sur le continent. Rollbar vous permet d'anonymiser les IP, de laisser l'e-mail et le nom d'utilisateur désactivés, et de nettoyer les champs avant l'envoi, mais cela réduit ce qui franchit la frontière plutôt que de supprimer le franchissement.
21YunBox peut-il aider à rendre notre configuration Rollbar conforme en Chine ?
Oui. Notre équipe Chine cartographie votre exposition PIPL transfrontalière, de résidence des données et d'ICP pour votre entité, vos volumes de données et vos utilisateurs, localise tout flux d'erreurs qui ne peut légalement partir sur un schéma de stockage sur le territoire et consenti, et met en place une diffusion déclarée (ICP) et sur le territoire pour tout tableau de bord tourné vers la Chine — devant le stack que vous exploitez déjà, de sorte que vous conservez Rollbar pour la télémétrie qui peut légalement partir. Prenez contact pour traiter votre cas précis.
































