Osano fonctionne-t-il en Chine ? Données de consentement, transfert transfrontalier PIPL et résidence des données
Osano est une plateforme de gestion du consentement et de confidentialité des données — pourtant sa propre FAQ indique qu'il est « built entirely on top of Amazon Web Services », stockant des données dans son « Dublin, Ireland data center » et son « Virginia, USA data center », sans région de Chine continentale. Pour la Chine cela transforme les adresses IP et signaux de consentement qu'il collecte auprès de vos visiteurs en un transfert transfrontalier au titre de la PIPL — sans assise de déclaration ICP, sans stockage sur le territoire, et avec un flux de consentement façonné pour le RGPD qui ne satisfait pas à lui seul le régime de consentement distinct de la Chine. Un regard axé conformité sur l'exposition, et sur la voie légale sur le territoire.
Osano fonctionne-t-il en Chine ?
L'ironie est la réponse : Osano est une plateforme de gestion du consentement et de confidentialité des données qui, exploitée telle quelle pour la Chine continentale, peut devenir une exposition de conformité à part entière. Atteindre la bannière n'est pas le problème — où elle traite les signaux de consentement de vos utilisateurs chinois, et comment elle prend leur consentement, l'est.
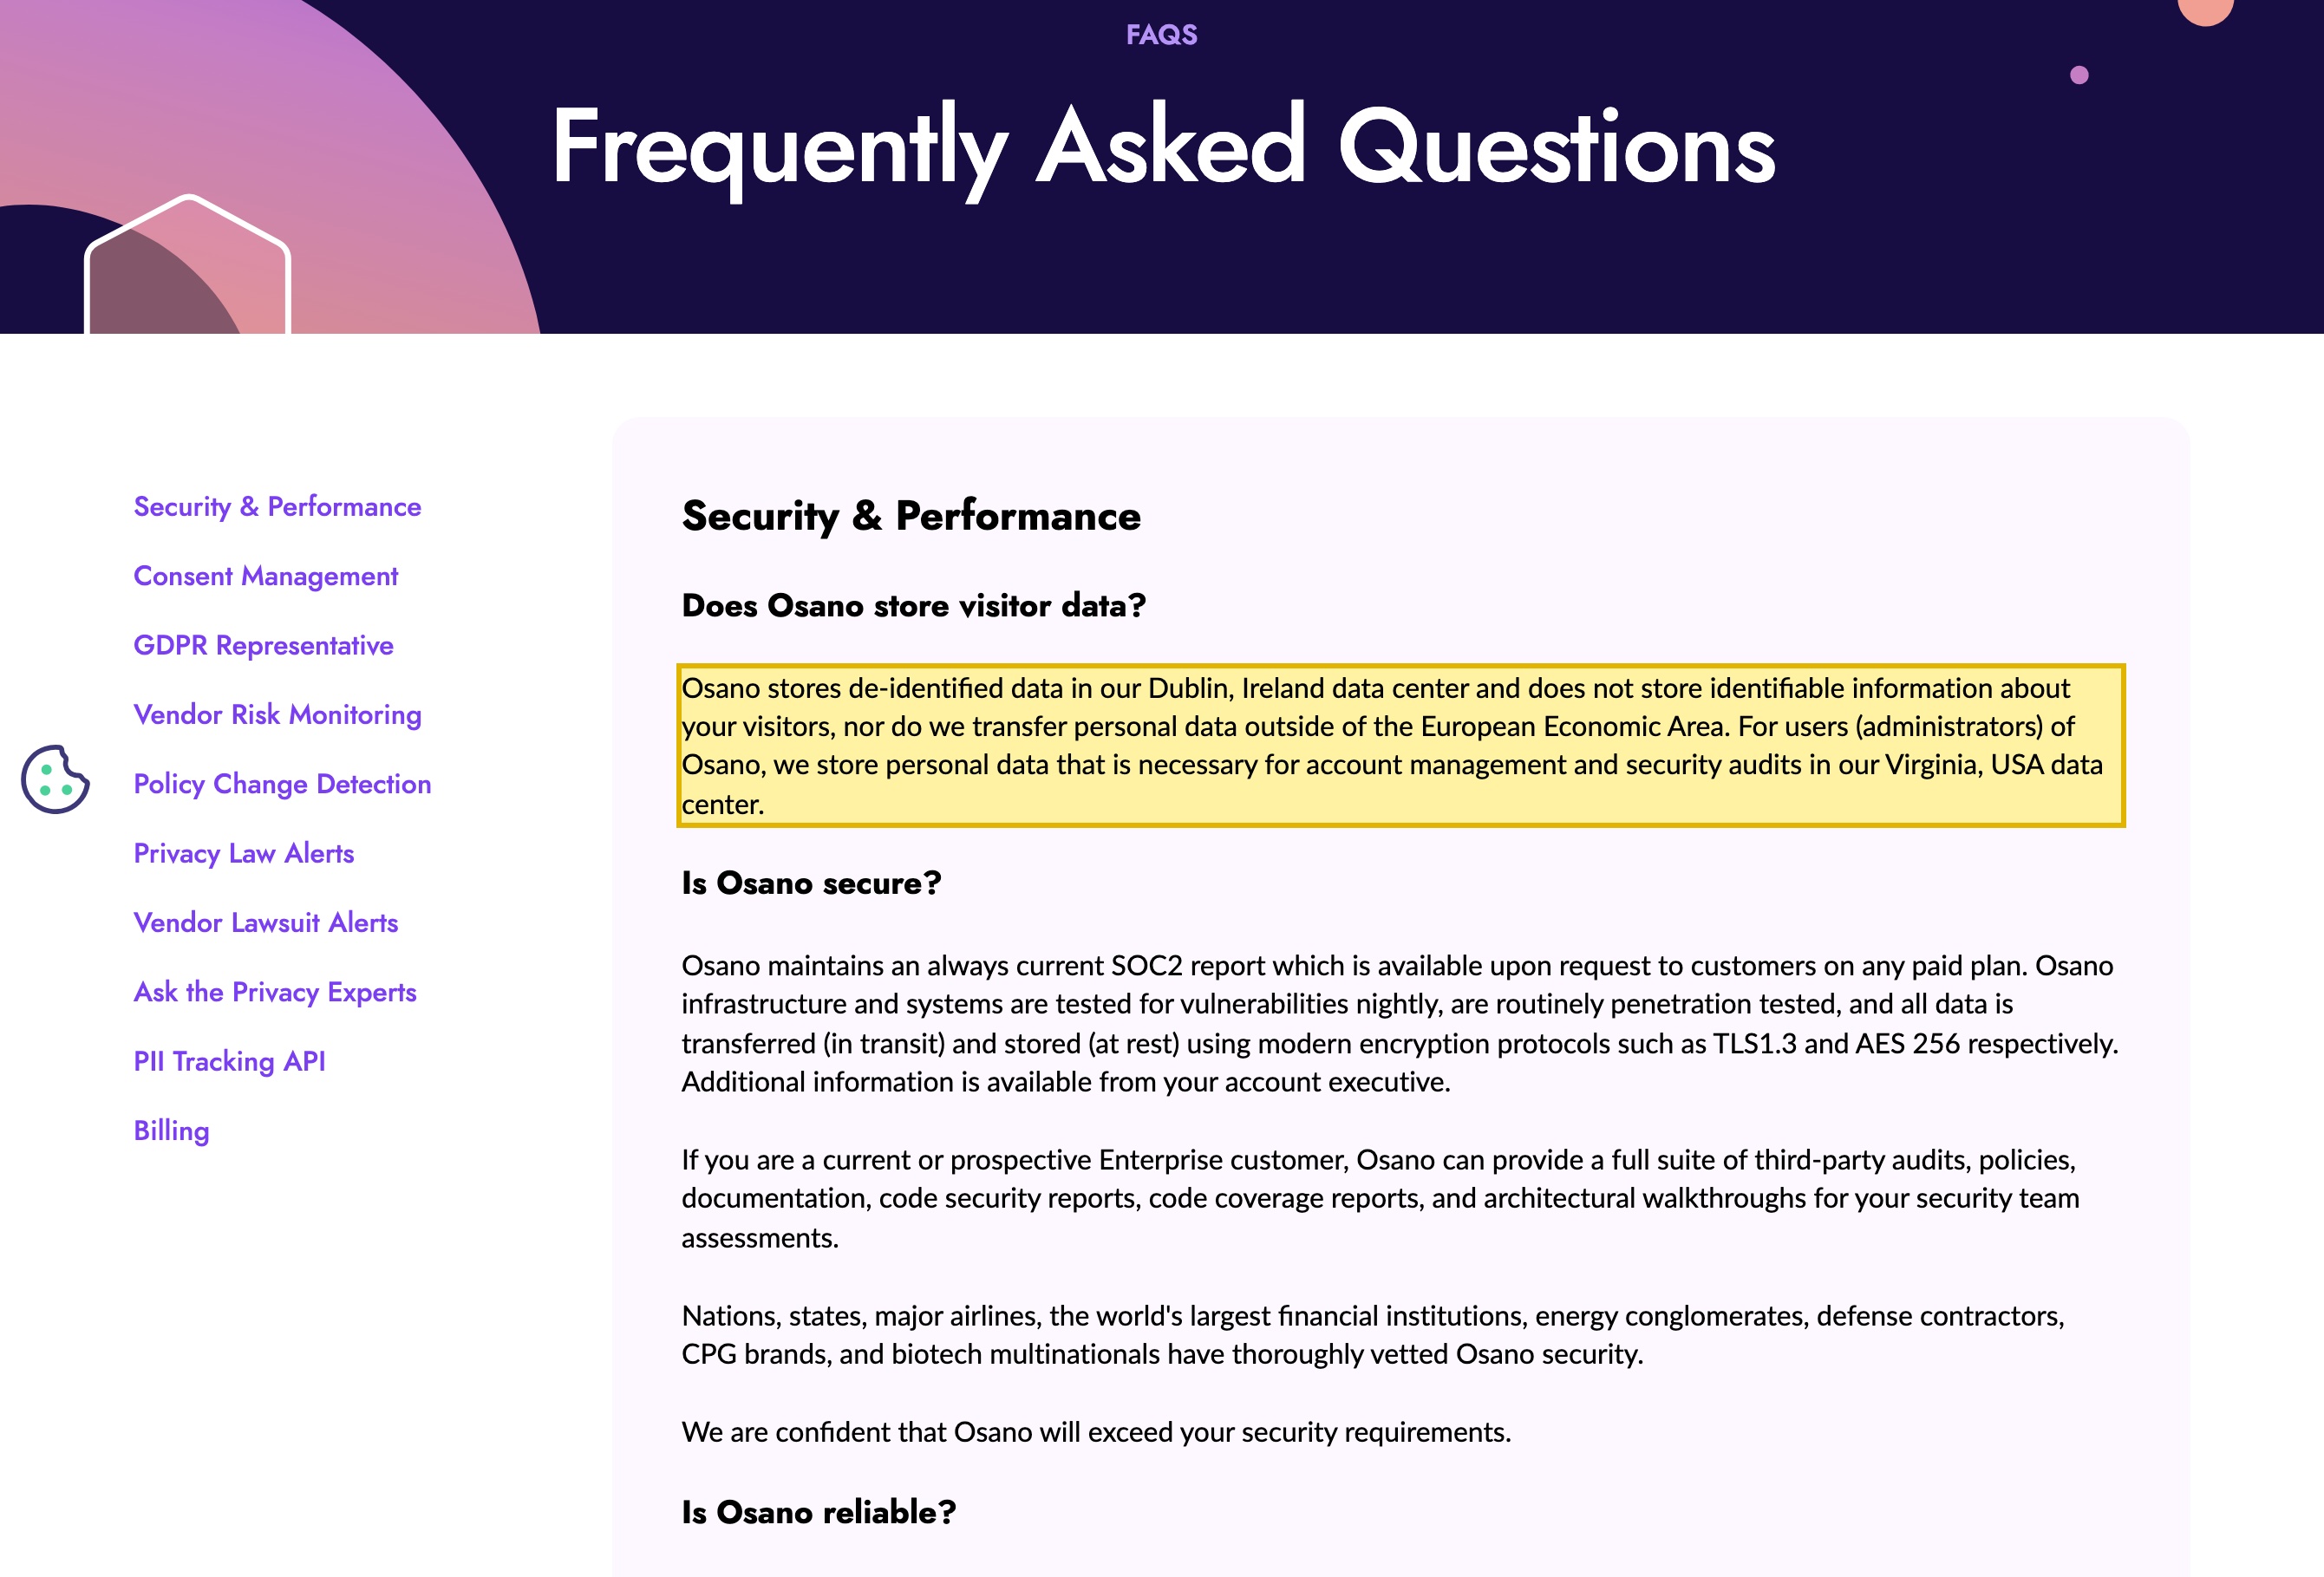
La propre FAQ d'Osano indique qu'il est “built entirely on top of Amazon Web Services,” stockant des données dans son “Dublin, Ireland data center” et son “Virginia, USA data center,” sans région de Chine continentale. Donc les adresses IP, choix de consentement et fiches de scan de cookies qu'il collecte auprès des visiteurs chinois sont de l'information personnelle traitée à l'étranger — un transfert transfrontalier que régit la PIPL (information, consentement distinct et un mécanisme de transfert, articles 38 à 40), avec une obligation de stockage sur le territoire pour un opérateur d'IIC ou un responsable à grand volume (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité). Et parce qu'Osano est bâti pour le RGPD, sa bannière ne satisfait pas à elle seule le consentement distinct et spécifique de la PIPL pour un transfert transfrontalier. Le tableau ci-dessous est la propre formulation d'Osano et la règle que chaque ligne déclenche.
Ceci est une carte des risques, non un verdict — ce que vous devez dépend de vos volumes de données, de votre rôle de responsable et de qui sont vos utilisateurs, et vaut d'être réglé avec un conseil. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! Osano collecte les adresses IP et signaux de consentement des visiteurs chinois — de l'information personnelle au titre de la PIPL
- ! Ces fiches sont traitées sur AWS à l'étranger (Irlande, États-Unis, Allemagne), franchissant la frontière
- ✕ Osano ne nomme aucun centre de données ni région d'hébergement de Chine continentale
- ! Une bannière de consentement de style RGPD ne satisfait pas à elle seule les règles de consentement distinct de la PIPL
- ! Les opérateurs d'IIC / responsables à grand volume doivent un stockage sur le territoire qu'Osano ne peut fournir
Ce que la documentation officielle de Osano dit de la Chine
| Fait | Source primaire |
|---|---|
| La propre FAQ d'Osano place ses centres de données en Europe et aux États-Unis — aucun en Chine continentale. Osano indique qu'il “stores de-identified data in our Dublin, Ireland data center,” conserve les données d'administrateur “in our Virginia, USA data center,” est “built entirely on top of Amazon Web Services,” et bascule entre Berlin et Francfort. Pour une plateforme de consentement c'est le point à l'envers : la fiche prouvant qu'un utilisateur chinois a consenti est détenue à l'étranger — un transfert transfrontalier d'information personnelle au titre de la PIPL (information, consentement distinct et un mécanisme de transfert, articles 38 à 40). | Osano — FAQ (« Does Osano store visitor data? » / « Is Osano reliable? »), consultée le 2026-10-09 ; articles 38 à 40 de la PIPL |
| Osano lui-même traite l'adresse IP qu'il collecte comme de l'information personnelle. Sa FAQ indique qu'Osano “does not collect data about your users other than IP addresses, which are stored for 30 days,” et conseille qu'“in some jurisdictions, IP addresses are considered PII, so we do recommend adding Osano to your GDPR statement as a sub-processor.” La Chine est une telle juridiction : au titre de la PIPL une adresse IP et des identifiants en ligne sont de l'information personnelle, et la PIPL traite une donnée dé-identifiée comme de l'information personnelle encore — seule une donnée véritablement anonymisée sort de la loi. | Osano — FAQ (« Does Osano collect PII on my users? »), consultée le 2026-10-09 ; articles 4 et 73 de la PIPL (définitions) |
| Un flux de consentement bâti pour le RGPD ne satisfait pas automatiquement le régime de consentement de la Chine. Osano est architecturé autour de l'Europe — il offre d'agir comme représentant RGPD UE d'un client et indique qu'il ne “transfer personal data outside of the European Economic Area.” Mais la PIPL applique un régime distinct : le traitement sensible et tout transfert transfrontalier exigent chacun un consentement distinct et spécifique qui nomme le destinataire à l'étranger, la finalité et les catégories de données — non un « tout accepter » groupé. Une bannière calée sur les catégories RGPD peut vous laisser collecter un consentement dans une forme que le droit de la Chine ne reconnaît pas. | Osano — FAQ et page produit GDPR Representative, consultées le 2026-10-09 ; articles 29 et 39 de la PIPL (consentement distinct) |
| Pour certains responsables les données doivent rester en Chine, et servir la bannière depuis l'intérieur de la Chine déclenche une déclaration ICP. Là où le responsable est un opérateur d'infrastructure d'information critique ou déplace de l'information personnelle en volume, l'information personnelle collectée en Chine doit être stockée sur le continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité) — ce qu'un stockage à l'étranger ne peut faire. Tout site public effectivement servi depuis l'intérieur de la Chine doit aussi porter une déclaration ICP (décret n° 292 du Conseil des affaires de l'État ; décret n° 33 du MIIT), liée à une ressource d'hébergement continentale qu'Osano ne fournit pas. | Article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité ; décret n° 292 du Conseil des affaires de l'État ; décret n° 33 du MIIT |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour une audience en Chine continentale, Osano porte le même paradoxe gênant que toute plateforme de consentement : c’est le produit qu’une entreprise achète afin de montrer qu’elle a traité l’information personnelle correctement — consentement aux cookies, fiches de consentement, scan de cookies, demandes des personnes concernées — pourtant, visé vers la Chine tel qu’il est livré, il peut discrètement devenir une exposition à part entière. La question n’est pas de savoir si la bannière se charge. C’est que les adresses IP et les signaux de consentement qu’Osano collecte auprès de vos visiteurs chinois sont traités sur une infrastructure située en Europe et aux États-Unis, que les fiches de ces choix y sont conservées, et que le flux de consentement lui-même est façonné pour le droit de l’Europe plutôt que celui de la Chine. Le premier est une question de résidence des données et transfrontalière au regard du droit chinois ; le second est une question de régime de consentement ; aucun ne porte sur la vitesse. Osano règle le premier dans sa propre FAQ.
Osano en Chine en un coup d’œil
| Ce qui décide | Dans les propres termes d'Osano — et la loi chinoise |
|---|---|
| Ce que collecte Osano | La FAQ d'Osano indique qu'il collecte les adresses IP des visiteurs — conservées 30 jours — et enregistre leurs choix de consentement et les résultats de scan de cookies. Osano lui-même signale que “in some jurisdictions, IP addresses are considered PII” et demande à être nommé sous-traitant. Au titre de la PIPL, une adresse IP et des identifiants en ligne sont de l'information personnelle. |
| Où vivent les fiches | Osano est “built entirely on top of Amazon Web Services,” stockant des données dans son “Dublin, Ireland data center” et les données d'administrateur “in our Virginia, USA data center,” avec basculement entre Berlin et Francfort. Aucune de celles-ci n'est à l'intérieur de la Chine continentale. |
| Les données de vos utilisateurs chinois | Les adresses IP et fiches de consentement collectées auprès de personnes en Chine et traitées à l'étranger sont un transfert transfrontalier d'information personnelle que régit la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert satisfait. |
| Comment le consentement est pris | Le flux d'Osano est bâti pour le RGPD — il offre même d'agir comme votre représentant UE. La PIPL de la Chine exige un consentement distinct et spécifique, et un consentement distinct supplémentaire nommant le destinataire à l'étranger avant tout transfert transfrontalier — ce qu'une bannière de style RGPD ne fournit pas automatiquement. |
| Résidence et service au public | Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, l'information personnelle collectée en Chine doit rester sur le continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité) — ce qu'un stockage à l'étranger ne peut faire. Un site servi depuis l'intérieur de la Chine a aussi besoin d'une déclaration ICP liée à une ressource d'hébergement continentale qu'Osano ne fournit pas. |
La fiche de consentement est de l’information personnelle — et elle vient reposer à l’étranger
La partie inconfortable est structurelle, non accidentelle. Osano existe pour collecter et conserver la preuve que vous avez traité l’information personnelle légalement — qui a consenti, à quelles catégories de cookies, quand, et la trace derrière une demande d’une personne concernée. Pourtant sa propre FAQ indique qu’Osano est “built entirely on top of Amazon Web Services,” qu’il “stores de-identified data in our Dublin, Ireland data center,” et que les données d’administrateur vivent “in our Virginia, USA data center,” avec un basculement routant “requests to Frankfurt” quand Berlin est hors service. Chaque emplacement qu’il nomme est européen ou américain. Donc la preuve qu’un visiteur chinois a fait un choix est elle-même conservée hors du continent — l’outil de confidentialité a produit la fiche transfrontalière même qu’il est censé vous aider à gouverner.
Osano est franc sur ce qu’il collecte, aussi. Sa FAQ indique qu’Osano “does not collect data about your users other than IP addresses, which are stored for 30 days,” et ajoute que “in some jurisdictions, IP addresses are considered PII, so we do recommend adding Osano to your GDPR statement as a sub-processor.” La Chine est l’une de ces juridictions : au titre de la loi sur la protection des informations personnelles une adresse IP et d’autres identifiants en ligne sont de l’information personnelle. Et la PIPL trace une ligne que la formulation d’Osano franchit discrètement — une donnée dé-identifiée est toujours de l’information personnelle au titre de la loi ; seule une donnée véritablement anonymisée en sort. Donc « dé-identifiée à Dublin » ne sort pas la fiche d’un visiteur chinois du champ de la PIPL ; cela place simplement cette fiche en Europe.
Traitée à l’étranger, cette information personnelle est un transfert transfrontalier, et l’obligation retombe sur le responsable du traitement de l’information personnelle — vous, non Osano. Vous devez une information, un consentement distinct pour le transfert à l’étranger, et un mécanisme de transfert satisfait : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 40 de la PIPL). Au-dessus de certains volumes, ou là où les fiches comptent comme des données importantes, le mouvement peut aussi exiger l’évaluation de sécurité des exportations de données de la Chine avant que quoi que ce soit ne parte. La plateforme qui recueille le consentement n’absorbe pas l’obligation attachée à l’endroit où ce consentement est ensuite stocké.
Un flux de consentement façonné pour le RGPD n’est pas un flux de consentement PIPL
C’est là qu’un gestionnaire de consentement diffère d’un script ordinaire à l’étranger — et où la conception d’Osano montre son origine. Osano est bâti autour du régime de l’Europe : il offre d’agir comme représentant RGPD UE d’un client, conseille aux clients de mettre à jour leur “GDPR statement,” et indique qu’il ne “transfer personal data outside of the European Economic Area.” C’est une véritable force pour l’Europe, et précisément l’inadéquation pour la Chine. Le régime de consentement de la PIPL n’est pas celui du RGPD avec une bannière traduite. Pour le traitement sensible, et pour tout transfert transfrontalier, la PIPL exige un consentement distinct et spécifique — un acte distinct et affirmatif plutôt qu’un « tout accepter » groupé — et le consentement transfrontalier doit nommer le destinataire à l’étranger, la finalité, et les catégories de données quittant le pays. Une bannière de cookies calée sur les bases légales et catégories du RGPD ne produit automatiquement rien de tout cela. Exécutez l’expérience de consentement européenne d’Osano pour des utilisateurs chinois et vous pouvez finir par collecter un consentement dans une forme que le droit de la Chine ne reconnaît pas, tandis que la fiche de celui-ci se trouve à Dublin.
Aucune région continentale — donc aucun stockage sur le territoire, et aucune assise ICP
Osano nomme AWS comme hôte et pointe vers des centres de données en Irlande, en Virginie et en Allemagne ; il ne publie aucune région de Chine continentale. Ce seul fait règle deux questions de plus avant que la performance ne soit jamais en cadre.
D’abord, la résidence. Si vous êtes un opérateur d’infrastructure d’information critique ou un responsable à grand volume, l’information personnelle collectée en Chine doit être stockée sur le continent (article 40 de la PIPL ; loi sur la cybersécurité article 39 — la disposition de localisation des données renumérotée depuis l’article 37 par l’amendement de 2025 à la loi sur la cybersécurité entré en vigueur le 1er janvier 2026, sa substance inchangée). Un stockage de consentement et de journaux à l’étranger ne peut satisfaire cette obligation quelle que soit sa configuration. Ensuite, la licence. Un site tourné vers le public effectivement servi à des visiteurs continentaux depuis l’intérieur de la Chine dépend d’une déclaration ICP (ICP 备案) au titre du décret n° 292 du Conseil des affaires de l’État et du décret n° 33 du MIIT, et la déclaration doit s’attacher à une ressource d’hébergement physiquement sur le continent. Osano n’en offre aucune, de sorte qu’il n’y a rien d’Osano contre quoi déclarer. « Nous exécutons déjà Osano pour la confidentialité » ne franchit pas la frontière ; l’histoire propre de traitement des données que la plateforme promet est la chose même qu’elle laisse ouverte ici.
Il y a une note de bas de page sur la joignabilité, et pour une barrière de consentement elle mord plus fort que pour la plupart des scripts : une expérience de consentement aux cookies est chargée côté client et est souvent câblée pour retenir la page jusqu’à ce que le visiteur choisisse. Diffusé depuis les régions AWS à l’étranger d’Osano, ce script fait le même saut transfrontalier que tout actif à l’étranger fait vers la Chine, de sorte qu’il peut se charger lentement ou échouer — et une barrière qui ne peut se charger peut bloquer le contenu qu’elle est censée garder. C’est un problème de diffusion, non un problème légal, mais sur un site tourné vers la Chine les deux se composent. Nous ne publions ici aucun chiffre de latence Chine de première main pour Osano : la vitesse n’est pas l’axe sur lequel cela tourne, et un chiffre sans méthode, sans échantillon et sans date ne ferait qu’induire en erreur. Et une chose que 21YunBox ne fait jamais — et qu’aucun fournisseur légal ne peut offrir — est de passer outre les règles d’exportation de données de la Chine ou toute restriction réseau ; nous n’utilisons ni ne suggérons jamais aucun contournement de quelque nature que ce soit.
Ceci est une carte des risques, non un verdict. Savoir si vous devez un consentement distinct, un mécanisme de transfert, un stockage sur le territoire, une évaluation d’exportation de données, une déclaration ICP, ou une combinaison de ceux-ci dépend de vos volumes de données, de votre rôle de responsable, et de qui sont vos utilisateurs — à régler avec un conseil avant d’en dépendre.
La voie légale — cartographier, localiser, diffuser
Il existe une façon conforme d’exploiter la gestion du consentement pour une audience tournée vers la Chine, et elle a une forme définie. D’abord, cartographier : notre équipe Chine travaille les obligations transfrontalières et de résidence PIPL qui s’attachent aux adresses IP, choix de consentement et fiches de demandes qu’une plateforme de consentement collecte — au regard de votre entité, de vos volumes de données et de qui sont vos utilisateurs — et marque où un consentement transfrontalier distinct, une évaluation d’exportation de données ou une obligation de stockage de l’article 39 s’applique. Les décisions juridiques sont prises avec un conseil ; nous construisons le tableau technique sur lequel ces décisions reposent.
Puis localiser : pour les fiches qui doivent rester dans le pays, nous montons et intégrons un stockage de consentement résident en Chine et un flux de consentement aligné sur la PIPL — le schéma légal, sur le territoire, de traitement et de stockage consentis, sur le territoire, avec un consentement distinct capté de la façon dont le régime de la Chine l’attend — de sorte que ce qui ne peut légalement quitter le continent ne le fait plus, tandis que vous gardez Osano pour les marchés où il vous sert déjà.
Puis diffuser : le site ou l’application tourné vers la Chine qui présente la barrière de consentement est lui-même un service public sur le continent, de sorte qu’il porte une obligation de déclaration ICP et a besoin d’une diffusion conforme, sur le territoire. 21YunBox le diffuse depuis l’intérieur du continent — le 21YunBox Optimizer — placé devant ce que vous exploitez déjà, sans reconstruction et sans changement de plateforme. Le résultat est une configuration de consentement et de confidentialité qui tourne légalement et en conformité pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
Lecture connexe :
- Transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité des exportations de données de la Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Osano stocke-t-il les données de consentement des utilisateurs chinois en Chine ?
Non. Selon sa propre FAQ il est “built entirely on top of Amazon Web Services,” stockant des données dans son “Dublin, Ireland data center” et son “Virginia, USA data center,” avec basculement vers Francfort — chaque région hors du continent. Les adresses IP, choix de consentement et fiches de scan de cookies qu'il collecte auprès des visiteurs chinois sont traités à l'étranger, ce qui en fait un transfert transfrontalier d'information personnelle au titre de la PIPL : le responsable (vous, non Osano) doit une information, un consentement distinct et un mécanisme de transfert.
Si Osano est un outil de confidentialité, comment peut-il être un risque de conformité en Chine ?
Parce que la conformité en Chine tourne sur l'endroit où vivent les données et la façon dont le consentement est pris, non sur ce à quoi sert l'outil. Une plateforme de consentement existe pour prouver que vous avez traité l'information personnelle légalement — mais si la preuve est conservée en Irlande ou aux États-Unis, vous avez créé le transfert transfrontalier même que la PIPL régule, et pour un opérateur d'IIC ou un responsable à grand volume une obligation de résidence qu'un stockage à l'étranger ne peut satisfaire. Osano note même qu'une adresse IP est de la PII dans certaines juridictions et demande à être listé comme sous-traitant. Traitez-le comme un risque à travailler avec un conseil : utiliser un outil de confidentialité n'exempte pas l'information personnelle qu'il collecte des règles de transfert, de résidence et de consentement de la Chine.
21YunBox peut-il aider à faire fonctionner notre configuration Osano en Chine ?
Oui. Notre équipe Chine peut cartographier votre exposition — les obligations transfrontalières, de consentement et de résidence des données PIPL qui s'attachent aux adresses IP et fiches de consentement qu'Osano collecte, pour votre entité, vos volumes de données et vos utilisateurs — et mettre en place la diffusion déclarée ICP, sur le territoire, et un stockage de consentement résident en Chine qu'une présence conforme exige, devant le stack Osano que vous exploitez déjà. Prenez contact pour travailler votre cas spécifique.






















