Osano는 중국에서 작동하나요? 동의 데이터, PIPL 국경 간 & 데이터 레지던시
Osano는 동의 관리와 데이터 프라이버시 플랫폼입니다 — 그런데 자사 FAQ가 그것이 "전적으로 Amazon Web Services 위에 세워져" "더블린, 아일랜드 데이터 센터"와 "버지니아, 미국 데이터 센터"에 데이터를 저장하며, 중국 본토 리전은 없다고 말합니다. 중국에 대해 그것은 Osano가 귀사 방문자로부터 수집하는 IP 주소와 동의 신호를 PIPL 아래 국경 간 이전으로 바꿉니다 — ICP 비안 발판 없이, 국내 저장 없이, 그리고 중국의 별도 동의 체제를 그 자체로 충족하지 않는 GDPR 형태의 동의 흐름으로. 노출과 합법적 국내 경로를 컴플라이언스 우선으로 살핍니다.
Osano는 중국에서 작동하나요?
역설이 답입니다: Osano는 동의 관리와 데이터 프라이버시 플랫폼인데, 중국 본토에 대해 있는 그대로 돌리면 그 자체의 컴플라이언스 노출이 될 수 있습니다. 배너에 닿는 것이 문제가 아닙니다 — 그것이 귀사 중국 사용자의 동의 신호를 어디서 처리하는가, 그리고 그들의 동의를 어떻게 받는가가 문제입니다.
Osano의 자사 FAQ는 그것이 “전적으로 Amazon Web Services 위에 세워져,” 그 “더블린, 아일랜드 데이터 센터”와 “버지니아, 미국 데이터 센터”에 데이터를 저장하며, 중국 본토 리전은 없다고 말합니다. 그래서 그것이 중국 방문자로부터 수집하는 IP 주소, 동의 선택, 쿠키 스캔 레코드가 해외에서 처리되는 개인정보입니다 — PIPL이 규율하는 국경 간 이전(고지, 별도 동의, 이전 메커니즘, 제38~40조), 핵심정보인프라 운영자나 대량 취급자에게는 국내 저장 의무를 지닌 채(PIPL 제40조; 사이버보안법 제39조(구 제37조)). 그리고 Osano가 GDPR을 위해 지어졌기에, 그 배너는 그 자체로 국경 간 이전을 위한 PIPL의 별도의, 특정한 동의를 충족하지 않습니다. 아래 표는 Osano 자신의 표현과 각 줄이 촉발하는 규칙입니다.
이는 리스크 지도이지 판결이 아닙니다 — 귀사가 지는 것은 귀사 데이터 물량, 취급자로서 귀사 역할, 귀사 사용자가 누구인지에 달렸고, 자문과 매듭지을 가치가 있습니다. 저희 중국 팀이 귀사와 함께 노출을 매핑합니다 →
컴플라이언스 스냅샷
- ! Osano는 중국 방문자의 IP 주소와 동의 신호를 수집 — PIPL 아래 개인정보
- ! 그 레코드가 해외 AWS(아일랜드, 미국, 독일)에서 처리되어, 국경을 넘음
- ✕ Osano는 어떤 중국 본토 데이터 센터나 호스팅 리전도 이름하지 않음
- ! GDPR 식 동의 배너는 그 자체로 PIPL의 별도 동의 규칙을 충족하지 않음
- ! 핵심정보인프라 운영자 / 대량 취급자는 Osano가 제공 못 하는 국내 저장을 짊어짐
Osano 공식 문서가 중국에 대해 말하는 것
| 사실 | 1차 출처 |
|---|---|
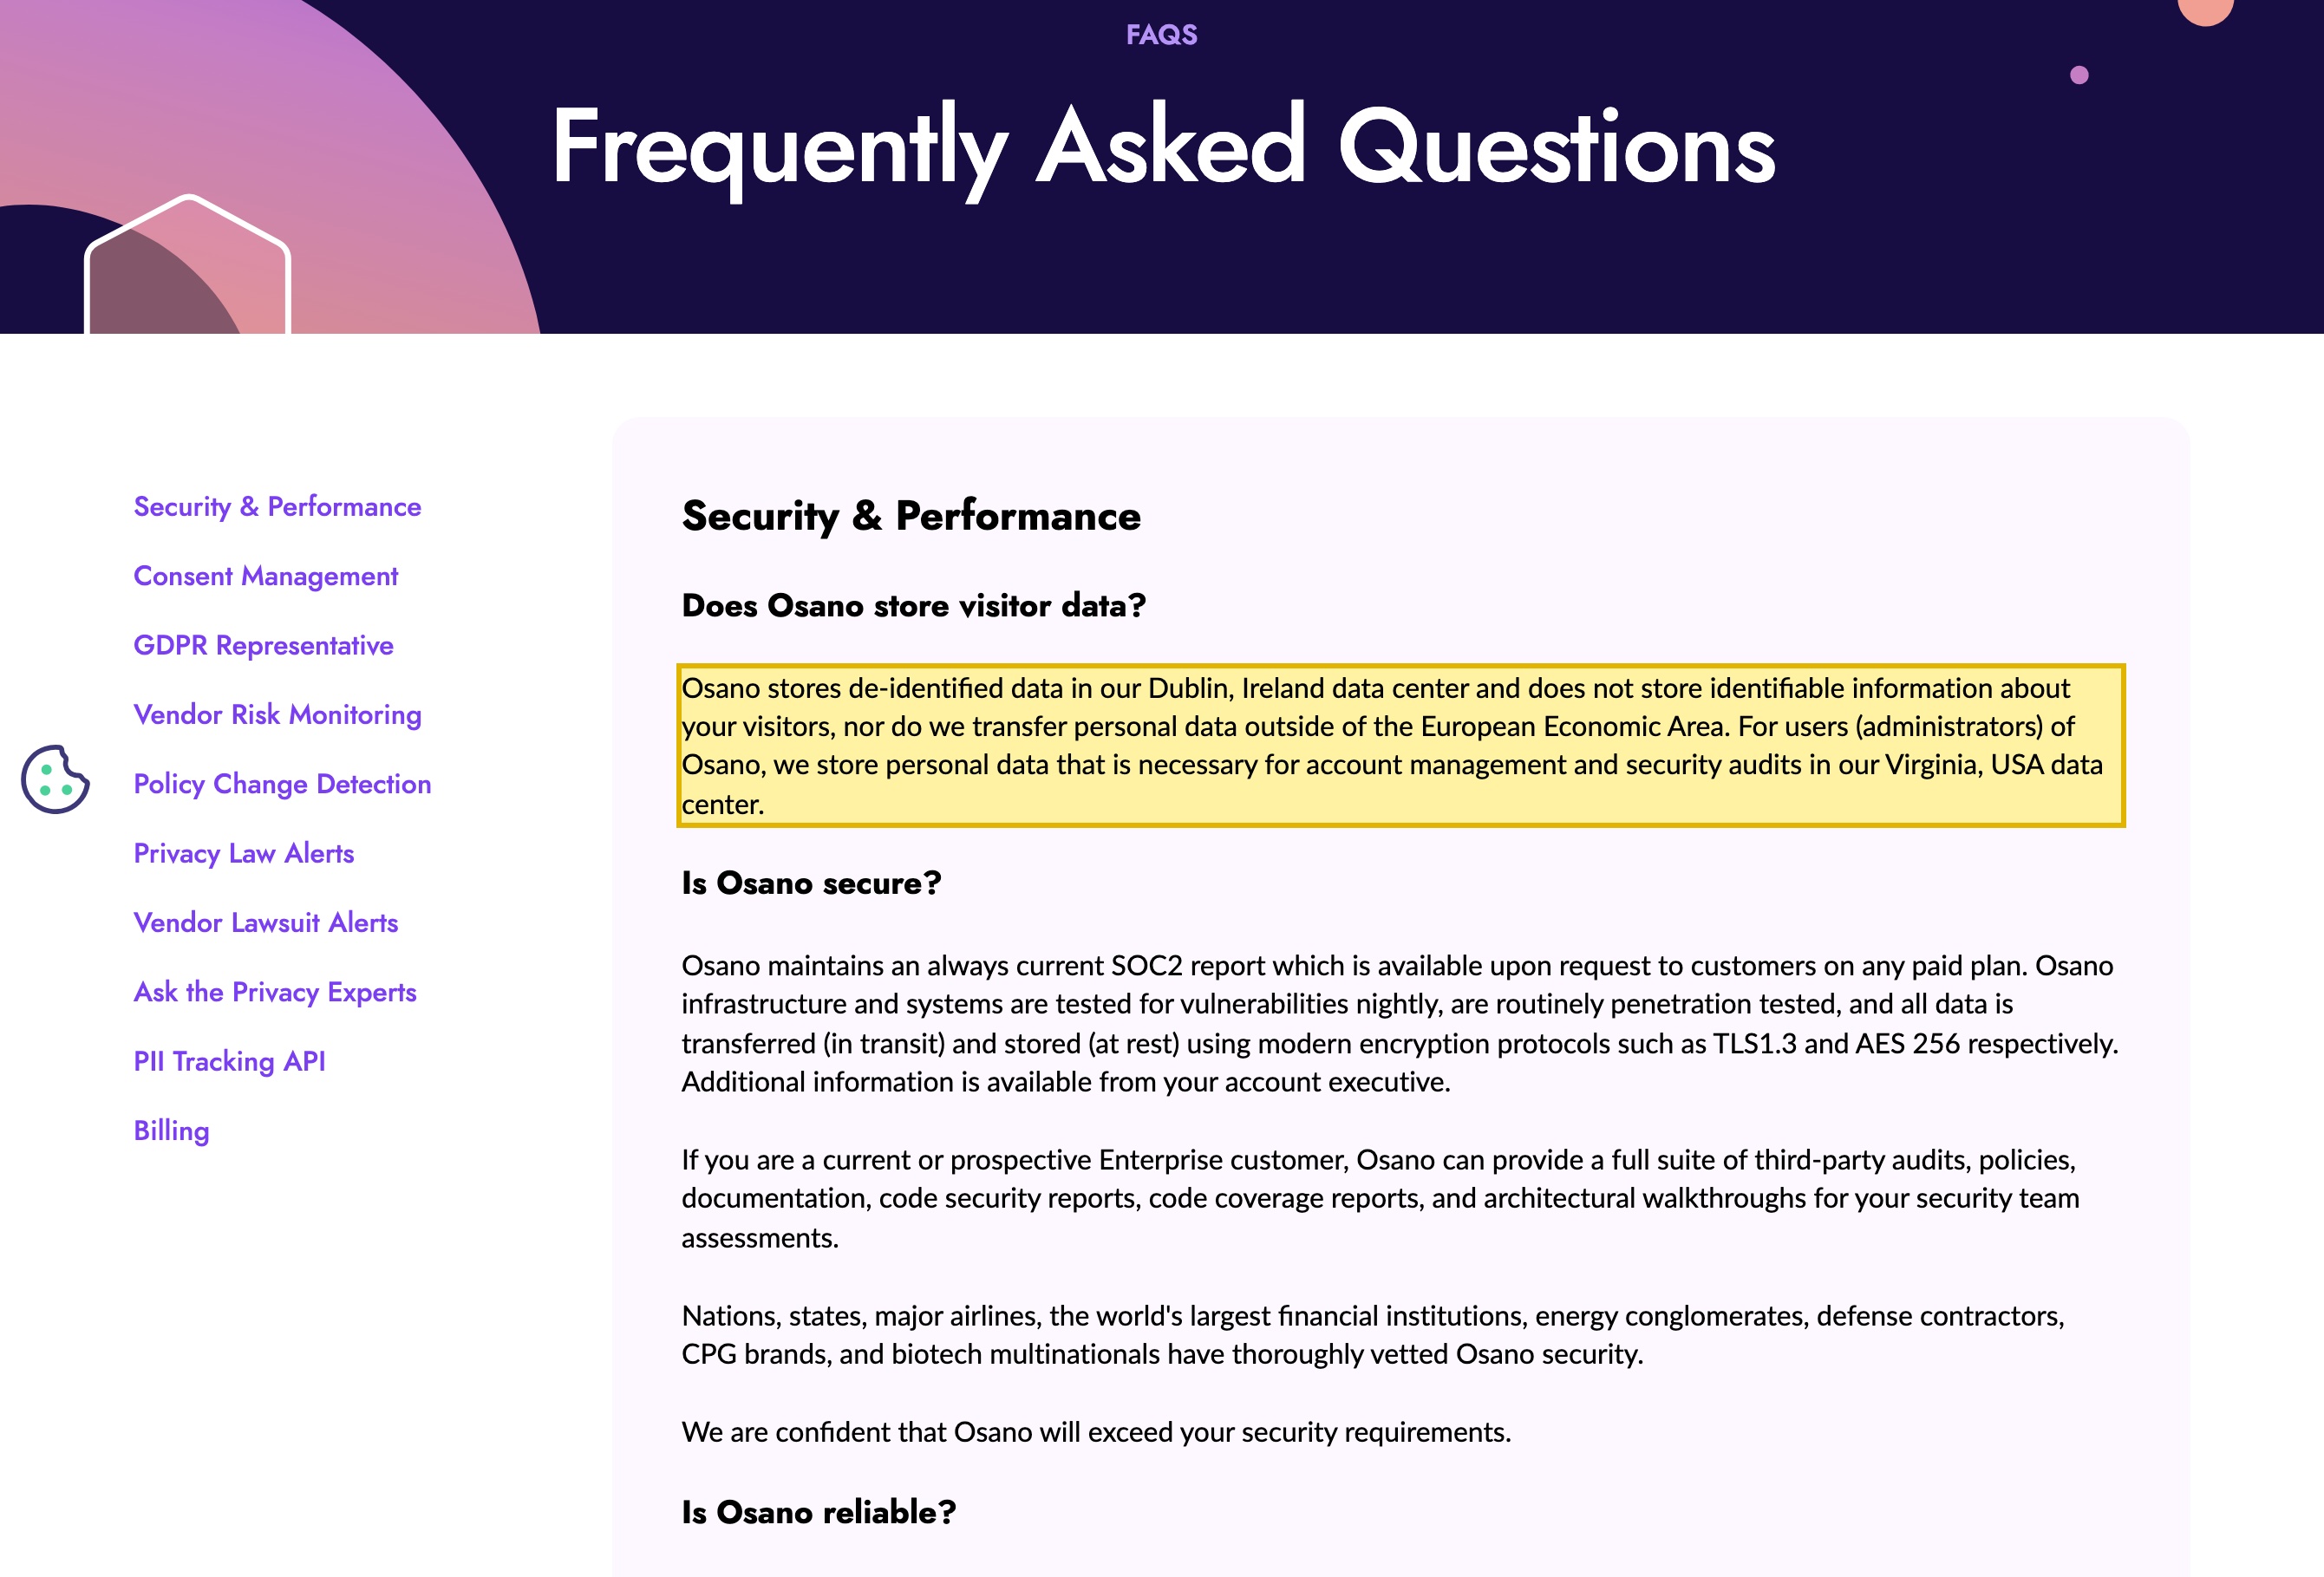
| Osano의 자사 FAQ는 그 데이터 센터를 유럽과 미국에 둡니다 — 중국 본토 안은 없음. Osano는 그것이 “stores de-identified data in our Dublin, Ireland data center,” 관리자 데이터를 “in our Virginia, USA data center” 에 두고, “built entirely on top of Amazon Web Services,” 베를린과 프랑크푸르트 사이 장애 복구한다고 말합니다. 동의 플랫폼에 그것은 거꾸로 된 핵심입니다: 중국 사용자가 동의했음을 증명하는 레코드가 해외에 보관됨 — PIPL 아래 개인정보의 국경 간 이전(고지, 별도 동의, 이전 메커니즘, 제38~40조). | Osano — FAQ ("Does Osano store visitor data?" / "Is Osano reliable?"), 2026-10-09 열람; PIPL 제38~40조 |
| Osano 자신이 수집하는 IP 주소를 개인정보로 다룹니다. 그 FAQ는 Osano가 “does not collect data about your users other than IP addresses, which are stored for 30 days,” 라 말하고, “in some jurisdictions, IP addresses are considered PII, so we do recommend adding Osano to your GDPR statement as a sub-processor.” 라 조언합니다. 중국이 그런 관할입니다: PIPL 아래 IP 주소와 온라인 식별자는 개인정보이고, PIPL은 비식별화 데이터를 여전히 개인정보로 다룹니다 — 진정으로 익명화된 데이터만 법 밖으로 떨어집니다. | Osano — FAQ ("Does Osano collect PII on my users?"), 2026-10-09 열람; PIPL 제4조와 제73조(정의) |
| GDPR을 위해 지어진 동의 흐름은 자동으로 중국의 동의 체제를 충족하지 않습니다. Osano는 유럽을 중심으로 설계됨 — 그것은 고객의 EU GDPR 대리인으로 행동하길 제안하고 “transfer personal data outside of the European Economic Area” 를 하지 않는다고 말합니다. 하지만 PIPL은 구별된 체제를 돌립니다: 민감 처리와 어떤 국경 간 이전이 각각 해외 수신자, 목적, 데이터 범주를 이름하는 별도의, 특정한 동의를 요구합니다 — 묶인 “모두 수락”이 아니라. GDPR 범주에 맞춰진 배너는 귀사가 중국의 법이 인정하지 않는 형태로 동의를 수집하게 남길 수 있습니다. | Osano — FAQ 및 GDPR Representative 제품 페이지, 2026-10-09 열람; PIPL 제29조와 제39조(별도 동의) |
| 일부 취급자에게 데이터는 중국에 머물러야 하고, 중국 안에서 배너를 서비스하는 것이 ICP 비안을 촉발합니다. 취급자가 핵심정보인프라 운영자이거나 개인정보를 물량으로 옮기는 곳에서, 중국에서 수집된 개인정보는 본토에 저장되어야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조)) — 해외 저장소가 할 수 없는 것. 중국 안에서 실제로 서비스되는 어떤 공개 사이트든 또한 Osano가 제공하지 않는 본토 호스팅 리소스에 묶인 ICP 비안(State Council Order No. 292; MIIT Order No. 33)을 쥐어야 합니다. | PIPL 제40조; 사이버보안법 제39조(구 제37조); State Council Order No. 292; MIIT Order No. 33 |
21YunBox 컴플라이언스 팀이(가) 2026년 10월 9일에 출처를 확인했습니다.
중국 본토 대상 청중에 대해, Osano는 어떤 동의 플랫폼이든 지는 같은 어색한 역설을 짊어집니다: 그것은 회사가 개인정보를 제대로 다뤘음을 보이기 위해 사는 제품 — 쿠키 동의, 동의 레코드, 쿠키 스캔, 정보 주체 요청 — 인데, 출하되는 그대로 중국을 겨냥하면, 그것이 조용히 그 자체의 노출이 될 수 있습니다. 질문은 배너가 로드되는가가 아닙니다. 질문은 Osano가 귀사 중국 방문자로부터 수집하는 IP 주소와 동의 신호가 유럽과 미국에 앉은 인프라에서 처리된다는 것, 그 선택의 레코드가 거기 보관된다는 것, 그리고 동의 흐름 자체가 중국의 법이 아니라 유럽의 법을 위해 빚어졌다는 것입니다. 첫째는 중국 법 아래 데이터 레지던시와 국경 간 질문; 둘째는 동의 체제 질문; 어느 것도 속도에 관한 것이 아닙니다. Osano가 자사 FAQ에서 첫째를 매듭짓습니다.
한눈에 보는 중국의 Osano
| 무엇이 그것을 정하는가 | Osano 자신의 말로 — 그리고 중국의 법 |
|---|---|
| Osano가 수집하는 것 | Osano의 FAQ는 그것이 방문자의 IP 주소 — 30일 보관 — 를 수집하고 그들의 동의 선택과 쿠키 스캔 결과를 레코드한다고 말함. Osano 자신이 “in some jurisdictions, IP addresses are considered PII” 라 짚고 하위 처리자로 이름되길 요청함. PIPL 아래, IP 주소와 온라인 식별자는 개인정보. |
| 레코드가 사는 곳 | Osano는 “built entirely on top of Amazon Web Services,” 그 “Dublin, Ireland data center” 에 데이터를, 관리자 데이터를 “in our Virginia, USA data center” 에 저장하고, 베를린과 프랑크푸르트 사이 장애 복구. 이 중 어느 것도 중국 본토 안이 아님. |
| 귀사 중국 사용자의 데이터 | 중국 안 사람으로부터 수집되어 해외에서 처리되는 IP 주소와 동의 레코드는 PIPL이 규율하는 개인정보의 국경 간 이전(제38~40조): 고지, 별도 동의, 그리고 통과된 이전 메커니즘 하나. |
| 동의를 받는 방식 | Osano의 흐름은 GDPR을 위해 지어짐 — 심지어 귀사 EU 대리인으로 행동하길 제안함. 중국의 PIPL은 별도의, 특정한 동의를, 그리고 어떤 국경 간 이전 전에 해외 수신자를 이름하는 한층 더한 별도 동의를 요구함 — GDPR 식 배너가 자동으로 제공하지 않는 것. |
| 레지던시 & 공중 서비스 | 핵심정보인프라 운영자나 대량 취급자에게, 중국에서 수집된 개인정보는 본토에 머물러야 함(PIPL 제40조; 사이버보안법 제39조(구 제37조)) — 해외 저장소가 할 수 없는 것. 중국 안에서 서비스되는 사이트는 또한 Osano가 제공하지 않는 본토 호스팅 리소스에 묶인 ICP 비안이 필요함. |
동의 레코드가 개인정보 — 그리고 그것이 해외에 쉬러 옴
불편한 부분은 구조적이지 우연이 아닙니다. Osano는 귀사가 개인정보를 합법적으로 다뤘다는 증거 — 누가 어느 쿠키 범주에 언제 동의했는지, 그리고 정보 주체 요청 뒤의 자취 — 를 수집하고 보관하기 위해 존재합니다. 그런데 자사 FAQ가 Osano는 “built entirely on top of Amazon Web Services,” 그것이 “stores de-identified data in our Dublin, Ireland data center,” 그리고 관리자 데이터가 “in our Virginia, USA data center,” 에 살고, 베를린이 내려가면 “requests to Frankfurt” 로 장애 복구 라우팅한다고 말합니다. 그것이 이름하는 모든 위치가 유럽이나 미국입니다. 그래서 중국 방문자가 선택을 했다는 증거 자체가 본토 밖에 보관됩니다 — 프라이버시 도구가 그것이 귀사를 돕기로 되어 있는 바로 그 국경 간 레코드를 생산한 것입니다.
Osano는 자신이 수집하는 것에 대해서도 솔직합니다. 그 FAQ는 Osano가 “does not collect data about your users other than IP addresses, which are stored for 30 days,” 라 말하고, “in some jurisdictions, IP addresses are considered PII, so we do recommend adding Osano to your GDPR statement as a sub-processor.” 라 덧붙입니다. 중국이 그런 관할 중 하나입니다: 개인정보 보호법 아래 IP 주소와 다른 온라인 식별자는 개인정보. 그리고 PIPL은 Osano의 표현이 조용히 넘는 선을 긋습니다 — 비식별화된(de-identified) 데이터는 법 아래 여전히 개인정보입니다; 진정으로 익명화된(anonymized) 데이터만 그 밖으로 떨어집니다. 그래서 “더블린에서 비식별화”가 중국 방문자의 레코드를 PIPL 범위 밖으로 들어내지 않습니다; 그저 그 레코드를 유럽에 놓을 뿐입니다.
해외에서 처리되면, 그 개인정보는 국경 간 이전이고, 의무는 개인정보 취급자 — Osano가 아니라 귀사 — 에 떨어집니다. 귀사는 고지, 해외 이전을 위한 별도 동의, 그리고 통과된 이전 메커니즘 하나를 짊어집니다: CAC 안전성 평가, CAC 표준계약, 또는 인증(PIPL 제38~40조). 특정 물량 위, 또는 레코드가 중요 데이터로 셈해지는 곳에서, 그 이동은 또한 무엇이 떠나기 전 중국의 데이터 출경 안전성 평가를 요구할 수 있습니다. 동의를 모으는 플랫폼이 그 동의가 이후 저장되는 곳에 붙은 의무를 흡수하지 않습니다.
GDPR 형태의 동의 흐름은 PIPL 동의 흐름이 아님
이것이 동의 관리자가 평범한 해외 스크립트와 다른 지점 — 그리고 Osano의 설계가 그 기원을 보이는 지점입니다. Osano는 유럽의 체제를 중심으로 지어졌습니다: 그것은 고객의 EU GDPR 대리인으로 행동하길 제안하고, 고객에게 그 “GDPR statement” 를 갱신하라 조언하며, “transfer personal data outside of the European Economic Area” 를 하지 않는다고 말합니다. 그것이 유럽에는 진정한 강점이고, 중국에는 정확히 그 불일치입니다. PIPL의 동의 체제는 번역된 배너를 단 GDPR이 아닙니다. 민감 처리에 대해, 그리고 어떤 국경 간 이전에 대해, PIPL은 별도의, 특정한 동의 — 묶인 “모두 수락”이 아니라 구별된, 적극적 행위 — 를 요구하고, 국경 간 동의는 해외 수신자, 목적, 그리고 나라를 떠나는 데이터의 범주를 이름해야 합니다. GDPR 법적 근거와 범주에 맞춰진 쿠키 배너가 그 중 어느 것도 자동으로 생산하지 않습니다. 중국 사용자에 대해 Osano의 유럽 동의 경험을 돌리면 귀사는 중국의 법이 인정하지 않는 형태로 동의를 수집하게 끝날 수 있고, 그 레코드는 더블린에 앉습니다.
본토 리전 없음 — 그래서 국내 저장 없고, ICP 발판 없음
Osano는 AWS를 그 호스트로 이름하고 아일랜드, 버지니아, 독일의 데이터 센터를 가리킵니다; 그것은 어떤 중국 본토 리전도 게시하지 않습니다. 그 단일 사실이 성능이 프레임에 들기 전에 두 질문을 더 매듭짓습니다.
첫째, 레지던시. 귀사가 핵심정보인프라 운영자이거나 대량 취급자이면, 중국에서 수집된 개인정보는 본토에 저장되어야 합니다(PIPL 제40조; 사이버보안법 제39조 — 2026년 1월 1일 발효한 2025년 사이버보안법 개정으로 제37조에서 재번호된 데이터 현지화 조항, 그 실질 불변). 해외 동의·로그 저장소는 어떻게 구성되든 그 의무를 충족할 수 없습니다. 둘째, 라이선싱. 중국 방문자에게 중국 안에서 실제로 서비스되는 공개 사이트는 State Council Order No. 292와 MIIT Order No. 33 아래 ICP 비안(ICP 备案)을 켜고, 그 비안은 물리적으로 본토에 있는 호스팅 리소스에 붙어야 합니다. Osano는 아무것도 제공하지 않으므로, 비안을 걸 Osano의 것이 없습니다. “우리는 이미 프라이버시를 위해 Osano를 돌린다”는 국경을 건너 여행하지 않습니다; 플랫폼이 약속하는 깔끔한 데이터 취급 이야기가 그것이 여기 열어두는 바로 그것입니다.
도달성 각주가 있고, 동의 게이트에 대해 그것은 대부분 스크립트보다 더 세게 뭅니다: 쿠키 동의 경험은 클라이언트 측에서 로드되고 흔히 방문자가 선택할 때까지 페이지를 쥐도록 배선됩니다. Osano의 해외 AWS 리전에서 전송되면, 그 스크립트는 모든 해외 자산이 중국으로 하는 같은 국경 간 도약을 하므로, 느리게 로드되거나 실패할 수 있습니다 — 그리고 로드될 수 없는 게이트가 그것이 지키기로 되어 있는 콘텐츠를 멈춰 세울 수 있습니다. 그것은 전송 문제이지 법적 문제가 아니지만, 중국 대상 사이트에서 둘이 겹쳐 쌓입니다. 저희는 여기 Osano에 대한 어떤 일차 중국 지연 수치도 게시하지 않습니다: 속도는 이것이 돌아가는 축이 아니고, 방법, 샘플, 날짜 없는 수치는 그저 오도할 뿐입니다. 그리고 21YunBox가 결코 하지 않는 — 그리고 어떤 합법적 제공자도 제공할 수 없는 — 한 가지는 중국의 데이터 출경 규칙이나 어떤 네트워크 제한을 둘러 가는 것입니다; 저희는 어떤 종류의 우회도 쓰거나 제안하지 않습니다.
이는 리스크 지도이지 판결이 아닙니다. 귀사가 별도 동의, 이전 메커니즘, 국내 저장, 데이터 출경 평가, ICP 비안, 또는 그 어떤 조합을 지는지는 귀사 데이터 물량, 취급자로서 귀사 역할, 그리고 귀사 사용자가 누구인지에 달렸습니다 — 그것에 의존하기 전 자문과 매듭지을 가치가 있습니다.
합법적 경로 — 매핑, 현지화, 전송
중국 대상 청중을 위해 동의 관리를 돌리는 규정에 맞는 길이 있고, 그것은 정의된 형태를 지닙니다. 먼저, 매핑: 저희 중국 팀이 동의 플랫폼이 수집하는 IP 주소, 동의 선택, 요청 레코드에 붙는 PIPL 국경 간과 레지던시 의무를 — 귀사 법인, 귀사 데이터 물량, 귀사 사용자가 누구인지에 대해 — 짚어 가며, 별도 국경 간 동의, 데이터 출경 평가, 또는 제39조 저장 의무가 어디 적용되는지 표시합니다. 법적 판단은 자문과 내립니다; 저희는 그 판단이 기대는 기술적 그림을 세웁니다.
그 다음 현지화: 나라에 머물러야 하는 레코드에 대해, 저희는 중국 상주 동의 저장소와 PIPL에 맞춰진 동의 흐름 — 중국의 체제가 기대하는 방식으로 포착된 별도 동의를 지닌, 동의된 국내 처리와 저장의 합법적 국내 패턴 — 을 세우고 통합합니다 — 그래서 본토를 합법적으로 떠날 수 없는 것이 더는 떠나지 않고, 귀사는 Osano가 이미 서비스하는 시장을 위해 Osano를 유지합니다.
그 다음 전송: 동의 게이트를 제시하는 중국 대상 사이트나 앱 자체가 본토의 공개 서비스이므로, 그것은 ICP 비안 의무를 짊어지고 규정에 맞는, 국내 전송이 필요합니다. 21YunBox가 그것을 본토 안에서 전송합니다 — 21YunBox Optimizer — 귀사가 이미 돌리는 것 앞단에 두고, 재구축 없이 그리고 재플랫폼 없이. 결과는 귀사 중국 사용자를 위해 합법적으로 그리고 규정에 맞게 돌아가는 동의와 프라이버시 설정입니다.
관련 읽을거리:
자주 묻는 질문
Osano는 중국 사용자의 동의 데이터를 중국에 저장하나요?
아닙니다. Osano 자신의 FAQ로 그것은 “built entirely on top of Amazon Web Services,” 그 “Dublin, Ireland data center”와 “Virginia, USA data center” 에 데이터를 저장하고 프랑크푸르트로 장애 복구 — 모든 리전이 본토 밖입니다. 그것이 중국 방문자로부터 수집하는 IP 주소, 동의 선택, 쿠키 스캔 레코드가 해외에서 처리되고, 그것이 그것을 PIPL 아래 개인정보의 국경 간 이전으로 만듭니다: 취급자(Osano가 아니라 귀사)가 고지, 별도 동의, 이전 메커니즘을 짊어집니다.
Osano가 프라이버시 도구인데, 어떻게 중국에서 컴플라이언스 리스크가 될 수 있나요?
중국의 컴플라이언스가 도구가 무엇을 위한 것인지가 아니라 데이터가 어디에 사는지와 동의가 어떻게 받아지는지에 달렸기 때문입니다. 동의 플랫폼은 귀사가 개인정보를 합법적으로 다뤘음을 증명하기 위해 존재합니다 — 하지만 그 증명이 아일랜드나 미국에 보관되면, 귀사는 PIPL이 규제하는 바로 그 국경 간 이전을, 그리고 핵심정보인프라 운영자나 대량 취급자에게는 해외 저장소가 충족 못 하는 레지던시 의무를 만든 것입니다. Osano는 심지어 IP 주소가 일부 관할에서 PII임을 지적하고 하위 처리자로 열거되길 요청합니다. 그것을 자문과 헤쳐 나갈 리스크로 다루십시오: 프라이버시 도구를 쓴다고 그것이 수집하는 개인정보가 중국의 이전, 레지던시, 동의 규칙에서 면제되지 않습니다.
21YunBox가 우리 Osano 설정을 중국에서 작동하게 도울 수 있나요?
예. 저희 중국 팀이 귀사 노출을 매핑할 수 있습니다 — Osano가 수집하는 IP 주소와 동의 레코드에 붙는 PIPL 국경 간, 동의, 데이터 레지던시 의무를, 귀사 법인, 데이터 물량, 사용자에 대해 — 그리고 규정에 맞는 presence가 필요로 하는 ICP 비안된, 국내 전송과 중국 상주 동의 저장소를 세웁니다, 귀사가 이미 돌리는 Osano 스택 앞단에. 귀사의 구체적 사례를 헤쳐 나가려면 문의하기.






















