Funktioniert Osano in China? Einwilligungsdaten, PIPL-Grenztransfer & Data Residency
Osano ist eine Consent-Management- und Datenschutzplattform — doch seine eigene FAQ sagt, es sei „entirely on top of Amazon Web Services" gebaut, speichert Daten in seinem „Dublin, Ireland data center" und „Virginia, USA data center", ohne Festlandchina-Region. Für China verwandelt das die IP-Adressen und Einwilligungssignale, die es von Ihren Besuchern sammelt, in einen grenzüberschreitenden Transfer nach PIPL — ohne ICP-Beian-Grundlage, ohne inländische Speicherung und mit einem DSGVO-geformten Einwilligungsfluss, der von sich aus Chinas Gesonderte-Einwilligungs-Regime nicht erfüllt. Ein Compliance-zuerst-Blick auf die Exponierung und den rechtmäßigen inländischen Pfad.
Funktioniert Osano in China?
Die Ironie ist die Antwort: Osano ist eine Consent-Management- und Datenschutzplattform, die, wie sie ist für das Festland China betrieben, selbst zu einer Compliance-Exponierung werden kann. Das Banner zu erreichen ist nicht das Problem — wo es die Einwilligungssignale Ihrer chinesischen Nutzer verarbeitet und wie es ihre Einwilligung nimmt, ist es.
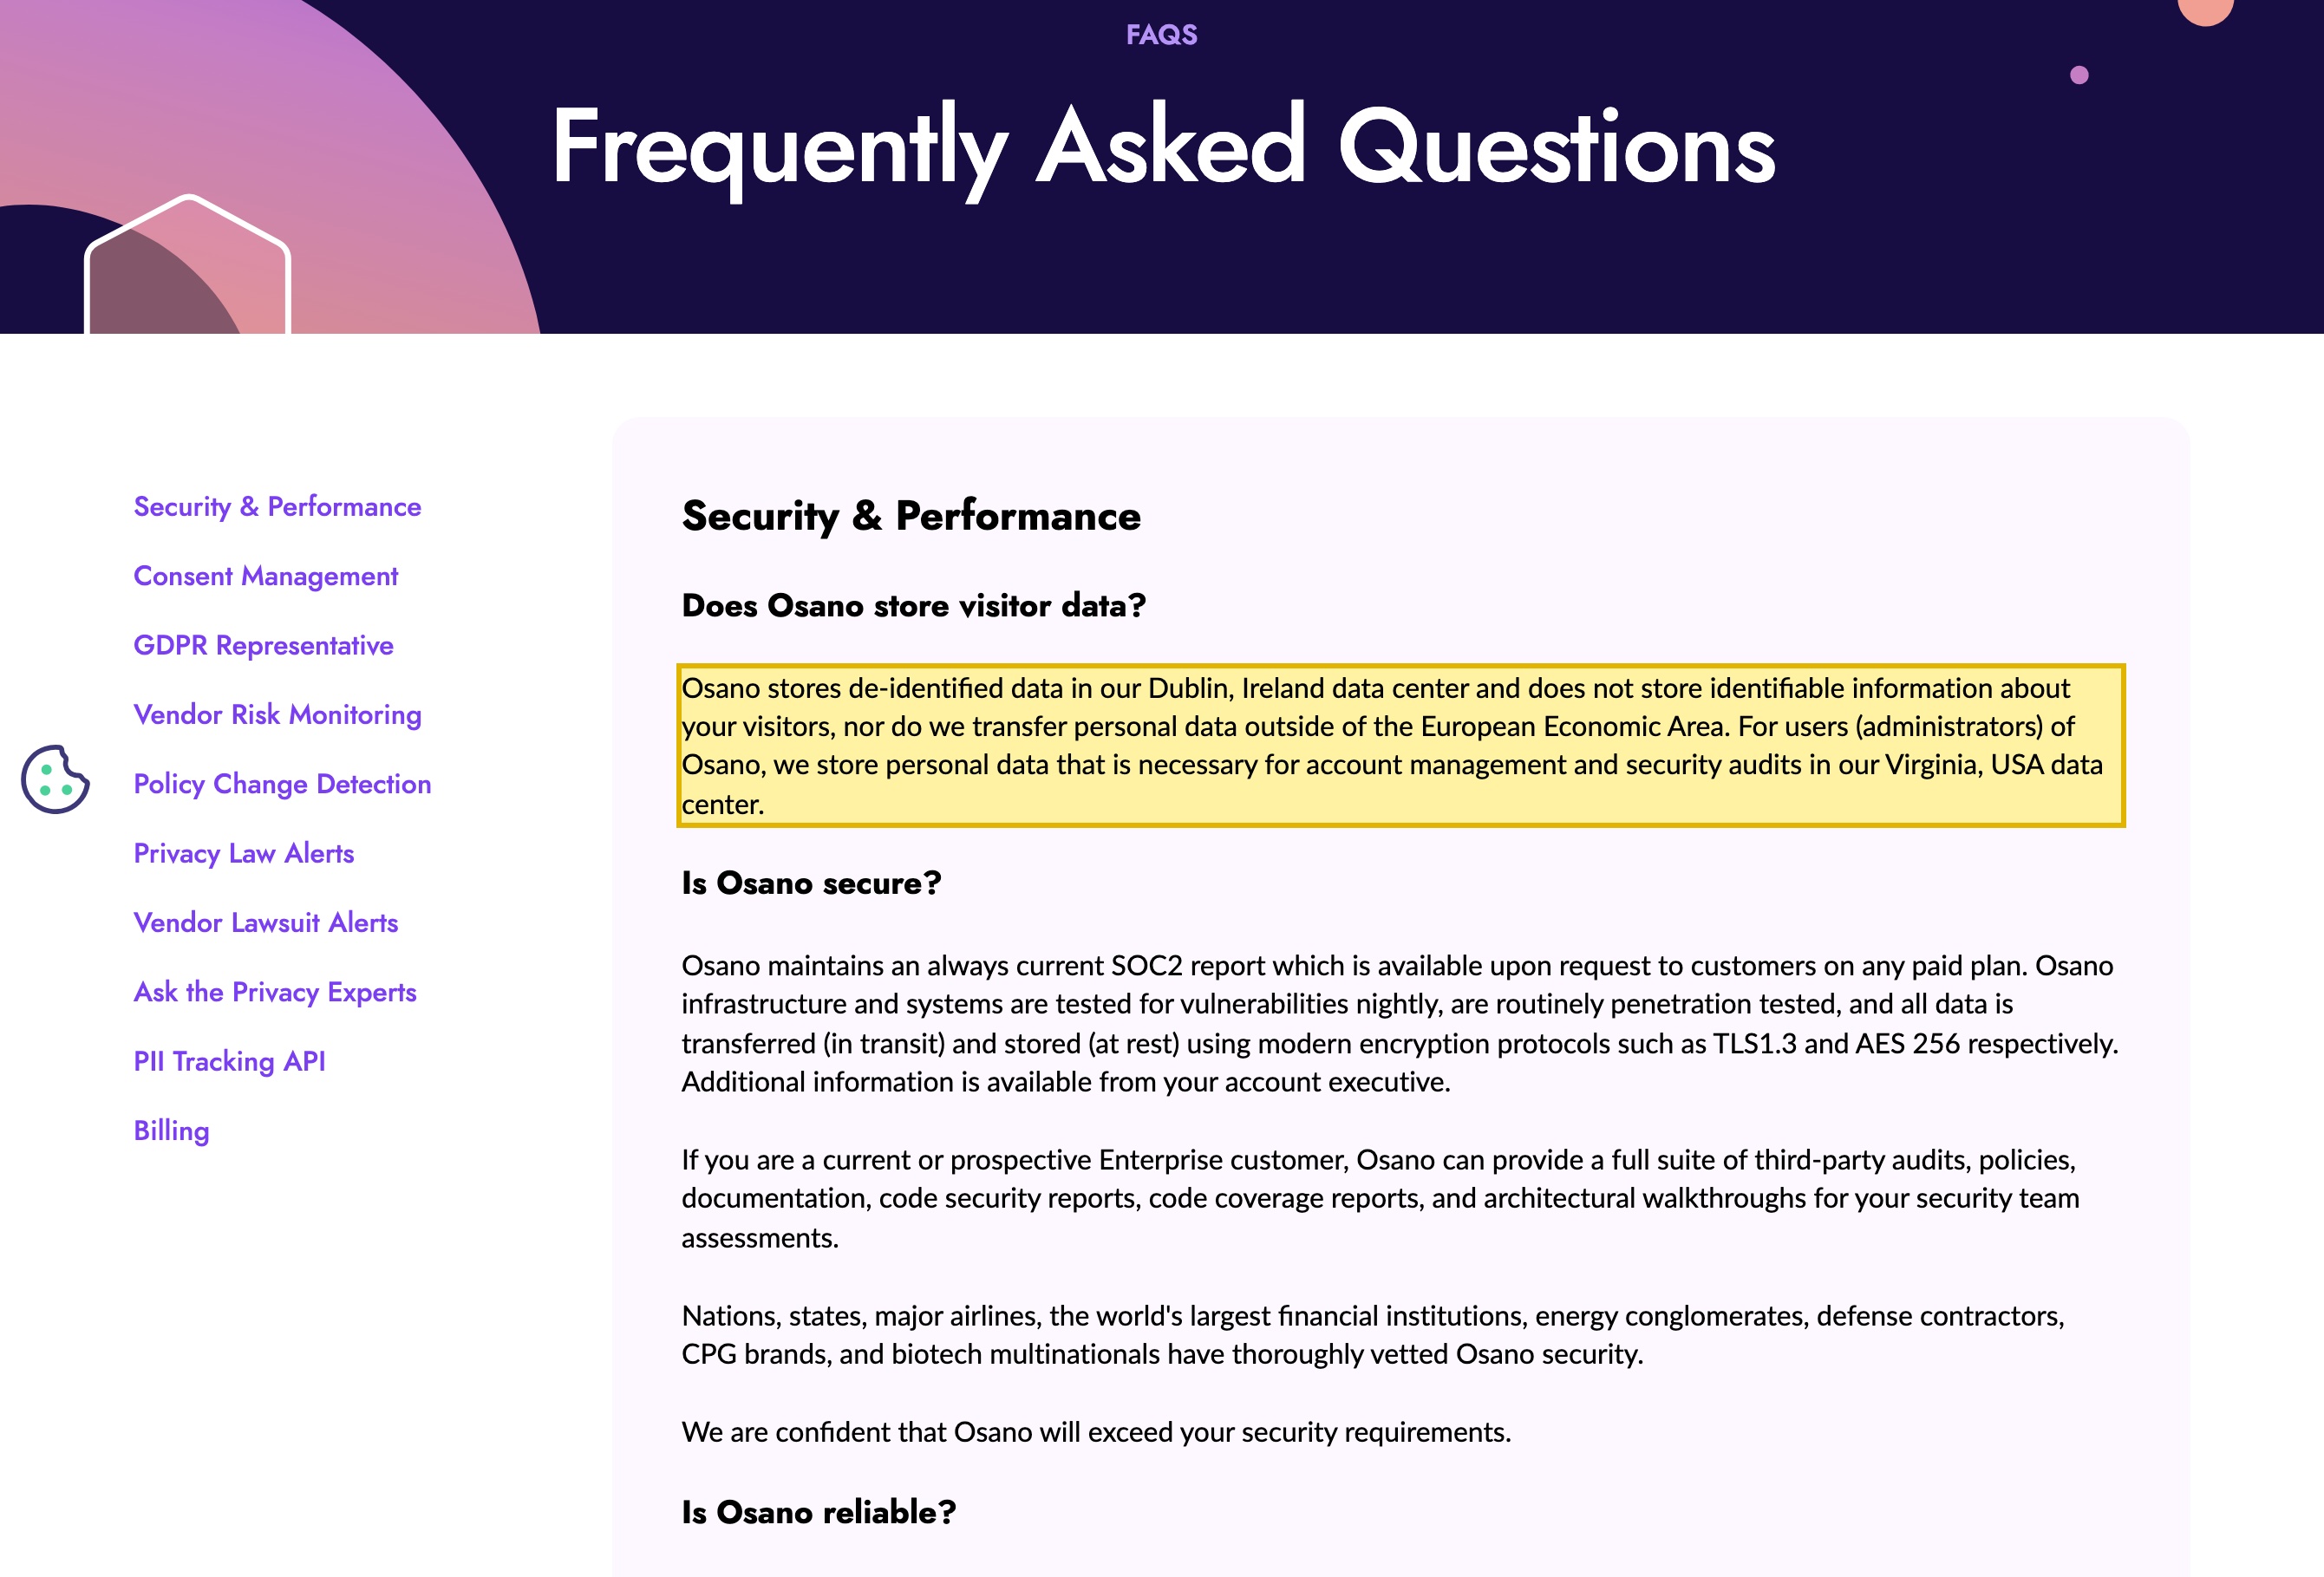
Osanos eigene FAQ sagt, es sei „built entirely on top of Amazon Web Services", speichere Daten in seinem „Dublin, Ireland data center" und „Virginia, USA data center", ohne Festlandchina-Region. Die IP-Adressen, Einwilligungsentscheidungen und Cookie-Scan-Datensätze, die es von chinesischen Besuchern sammelt, sind also offshore verarbeitete personenbezogene Informationen — ein grenzüberschreitender Transfer, den PIPL regelt (Benachrichtigung, gesonderte Einwilligung und ein Transfermechanismus, Artikel 38–40), mit einer inländischen Speicherpflicht für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)). Und weil Osano für die DSGVO gebaut ist, erfüllt sein Banner von sich aus nicht PIPLs gesonderte, spezifische Einwilligung für einen grenzüberschreitenden Transfer. Die Tabelle unten ist Osanos eigene Formulierung und die Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — was Sie schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon ab, wer Ihre Nutzer sind, und es ist wert, mit Rechtsbeistand geklärt zu werden. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Osano sammelt die IP-Adressen und Einwilligungssignale chinesischer Besucher — personenbezogene Informationen nach PIPL
- ! Diese Datensätze werden auf Offshore-AWS (Irland, USA, Deutschland) verarbeitet und überschreiten die Grenze
- ✕ Osano nennt kein Festlandchina-Rechenzentrum oder Hosting-Region
- ! Ein DSGVO-artiges Einwilligungsbanner erfüllt von sich aus nicht PIPLs Gesonderte-Einwilligungs-Regeln
- ! Betreiber kritischer Informationsinfrastruktur / Verarbeiter großer Mengen schulden inländische Speicherung, die Osano nicht bieten kann
Was die offizielle Osano-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Osanos eigene FAQ platziert seine Rechenzentren in Europa und den USA — keines im Festland China. Osano sagt, es „stores de-identified data in our Dublin, Ireland data center", halte Administratordaten „in our Virginia, USA data center", sei „built entirely on top of Amazon Web Services" und mache ein Failover zwischen Berlin und Frankfurt. Für eine Einwilligungsplattform ist das der Punkt in umgekehrter Richtung: der Datensatz, der beweist, dass ein chinesischer Nutzer eingewilligt hat, wird offshore gehalten — ein grenzüberschreitender Transfer personenbezogener Informationen nach PIPL (Benachrichtigung, gesonderte Einwilligung und ein Transfermechanismus, Artikel 38–40). | Osano — FAQ ("Does Osano store visitor data?" / "Is Osano reliable?"), abgerufen 2026-10-09; PIPL Articles 38–40 |
| Osano selbst behandelt die IP-Adresse, die es sammelt, als personenbezogene Information. Seine FAQ sagt, Osano „does not collect data about your users other than IP addresses, which are stored for 30 days", und rät, dass „in some jurisdictions, IP addresses are considered PII, so we do recommend adding Osano to your GDPR statement as a sub-processor." China ist eine solche Jurisdiktion: nach PIPL sind eine IP-Adresse und Online-Identifikatoren personenbezogene Informationen, und PIPL behandelt de-identifizierte Daten weiterhin als personenbezogene Informationen — nur wahrhaft anonymisierte Daten fallen außerhalb des Gesetzes. | Osano — FAQ ("Does Osano collect PII on my users?"), abgerufen 2026-10-09; PIPL Articles 4 and 73 (definitions) |
| Ein für die DSGVO gebauter Einwilligungsfluss erfüllt nicht automatisch Chinas Einwilligungsregime. Osano ist um Europa herum konzipiert — es bietet an, als EU-DSGVO-Vertreter eines Kunden zu handeln, und sagt, es „transfer[iere] personal data" nicht „outside of the European Economic Area." Doch PIPL führt ein distinktes Regime: sensible Verarbeitung und jeder grenzüberschreitende Transfer erfordern je eine gesonderte, spezifische Einwilligung, die den Überseeempfänger, den Zweck und die Datenkategorien benennt — kein gebündeltes „alle akzeptieren". Ein auf DSGVO-Kategorien abgestimmtes Banner kann Sie dabei belassen, Einwilligung in einer Form zu sammeln, die Chinas Recht nicht anerkennt. | Osano — FAQ and GDPR Representative product page, abgerufen 2026-10-09; PIPL Articles 29 and 39 (separate consent) |
| Für manche Verarbeiter müssen die Daten in China bleiben, und das Bedienen des Banners aus dem Inneren Chinas löst eine ICP-Beian aus. Wo der Verarbeiter ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Informationen in großem Volumen verschiebt, müssen in China erhobene personenbezogene Informationen auf dem Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — was ein Offshore-Speicher nicht kann. Jede öffentliche Site, die tatsächlich aus dem Inneren Chinas bedient wird, muss außerdem eine ICP-Beian tragen (State Council Order No. 292; MIIT Order No. 33), gebunden an eine Festland-Hosting-Ressource, die Osano nicht bietet. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37); State Council Order No. 292; MIIT Order No. 33 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für ein Publikum auf dem Festland China trägt Osano dasselbe unangenehme Paradox, das jede Einwilligungsplattform trägt: es ist das Produkt, das ein Unternehmen kauft, um zu zeigen, dass es personenbezogene Informationen richtig behandelt hat — Cookie-Einwilligung, Einwilligungsdatensätze, Cookie-Scanning, Betroffenenanfragen — doch wie es ist auf China gerichtet, kann es still zu einer eigenen Exponierung werden. Die Frage ist nicht, ob das Banner lädt. Es ist, dass die IP-Adressen und Einwilligungssignale, die Osano von Ihren chinesischen Besuchern sammelt, auf Infrastruktur verarbeitet werden, die in Europa und den Vereinigten Staaten sitzt, dass die Datensätze dieser Entscheidungen dort gehalten werden und dass der Einwilligungsfluss selbst für Europas Recht geformt ist statt Chinas. Das erste ist eine Data-Residency- und Grenz-Frage nach chinesischem Recht; das zweite eine Einwilligungsregime-Frage; keines ist über Geschwindigkeit. Osano klärt das erste in seiner eigenen FAQ.
Osano in China auf einen Blick
| Was es entscheidet | In Osanos eigenen Worten — und Chinas Recht |
|---|---|
| Was Osano sammelt | Osanos FAQ sagt, es sammle die IP-Adressen der Besucher — 30 Tage gehalten — und zeichne ihre Einwilligungsentscheidungen und Cookie-Scan-Ergebnisse auf. Osano selbst flaggt, dass „in some jurisdictions, IP addresses are considered PII", und bittet darum, als Unterauftragsverarbeiter benannt zu werden. Nach PIPL sind eine IP-Adresse und Online-Identifikatoren personenbezogene Daten. |
| Wo die Datensätze leben | Osano ist „built entirely on top of Amazon Web Services", speichert Daten in seinem „Dublin, Ireland data center" und Administratordaten „in our Virginia, USA data center", mit Failover zwischen Berlin und Frankfurt. Keines davon ist innerhalb des Festlands China. |
| Die Daten Ihrer China-Nutzer | IP-Adressen und Einwilligungsdatensätze, die von Personen in China gesammelt und offshore verarbeitet werden, sind ein grenzüberschreitender Transfer personenbezogener Daten, den PIPL regelt (Artikel 38–40): Benachrichtigung, eine gesonderte Einwilligung und ein freigegebener Transfermechanismus. |
| Wie Einwilligung genommen wird | Osanos Fluss ist für die DSGVO gebaut — es bietet sogar an, als Ihr EU-Vertreter zu handeln. Chinas PIPL erfordert eine gesonderte, spezifische Einwilligung und eine weitere gesonderte Einwilligung, die den Überseeempfänger benennt, vor jedem grenzüberschreitenden Transfer — was ein DSGVO-artiges Banner nicht automatisch bietet. |
| Residency & die Öffentlichkeit bedienen | Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten auf dem Festland bleiben (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — was ein Speicher außerhalb Chinas nicht kann. Eine Website, die von innerhalb Chinas bedient wird, braucht außerdem eine ICP-Beian, die an eine Hosting-Ressource auf dem Festland gebunden ist, die Osano nicht bietet. |
Der Einwilligungsdatensatz sind personenbezogene Daten — und er kommt offshore zur Ruhe
Der unangenehme Teil ist strukturell, nicht beiläufig. Osano existiert, um den Nachweis zu sammeln und zu halten, dass Sie personenbezogene Informationen rechtmäßig behandelt haben — wer eingewilligt hat, in welche Cookie-Kategorien, wann, und die Spur hinter einer Betroffenenanfrage. Doch seine eigene FAQ sagt, Osano sei „built entirely on top of Amazon Web Services”, dass es „stores de-identified data in our Dublin, Ireland data center”, und dass Administratordaten „in our Virginia, USA data center” leben, mit Failover-Routing „requests to Frankfurt”, wenn Berlin ausfällt. Jeder Standort, den es benennt, ist europäisch oder amerikanisch. Der Beweis, dass ein chinesischer Besucher eine Wahl getroffen hat, wird also außerhalb des Festlands gehalten — das Privacy-Tool hat genau den grenzüberschreitenden Datensatz erzeugt, den es zu regeln helfen soll.
Osano ist auch offen darüber, was es sammelt. Seine FAQ sagt, Osano „does not collect data about your users other than IP addresses, which are stored for 30 days”, und fügt hinzu, dass „in some jurisdictions, IP addresses are considered PII, so we do recommend adding Osano to your GDPR statement as a sub-processor.” China ist eine dieser Jurisdiktionen: nach dem Gesetz zum Schutz personenbezogener Daten sind eine IP-Adresse und andere Online-Identifikatoren personenbezogene Daten. Und PIPL zieht eine Linie, die Osanos Formulierung still überschreitet — de-identifizierte Daten sind nach dem Gesetz weiterhin personenbezogene Daten; nur Daten, die wahrhaft anonymisiert wurden, fallen außerhalb davon. „De-identifiziert in Dublin” hebt also den Datensatz eines chinesischen Besuchers nicht aus PIPLs Geltungsbereich; es platziert diesen Datensatz schlicht in Europa.
Offshore verarbeitet, sind diese personenbezogenen Informationen ein grenzüberschreitender Transfer, und die Pflicht landet auf dem Verarbeiter personenbezogener Daten — Sie, nicht Osano. Sie schulden Benachrichtigung, eine gesonderte Einwilligung für den Überseetransfer und einen freigegebenen Transfermechanismus: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (PIPL Artikel 38–40). Oberhalb bestimmter Mengen, oder wo die Datensätze als wichtige Daten gelten, kann die Bewegung auch Chinas Datenausfuhr-Sicherheitsbewertung erfordern, bevor irgendetwas verlässt. Die Plattform, die die Einwilligung sammelt, absorbiert nicht die Pflicht, die daran hängt, wo diese Einwilligung dann gespeichert wird.
Ein DSGVO-geformter Einwilligungsfluss ist kein PIPL-Einwilligungsfluss
Hier unterscheidet sich ein Consent Manager von einem gewöhnlichen Skript außerhalb Chinas — und wo Osanos Design seinen Ursprung zeigt. Osano ist um Europas Regime gebaut: es bietet an, als EU-DSGVO-Vertreter eines Kunden zu handeln, rät Kunden, ihr „GDPR statement” zu aktualisieren, und sagt, es „transfer[iere] personal data” nicht „outside of the European Economic Area.” Das ist eine echte Stärke für Europa und genau die Diskrepanz für China. PIPLs Einwilligungsregime ist nicht die DSGVO mit einem übersetzten Banner. Für sensible Verarbeitung und für jeden grenzüberschreitenden Transfer erfordert PIPL eine gesonderte, spezifische Einwilligung — einen distinkten, bejahenden Akt statt eines gebündelten „Alle akzeptieren” — und die grenzüberschreitende Einwilligung muss den Überseeempfänger, den Zweck und die Kategorien von Daten, die das Land verlassen, benennen. Ein Cookie-Banner, das auf DSGVO-Rechtsgrundlagen und -Kategorien abgestimmt ist, erzeugt nichts davon automatisch. Betreiben Sie Osanos europäisches Einwilligungserlebnis für chinesische Nutzer, und Sie können am Ende Einwilligung in einer Form sammeln, die Chinas Recht nicht anerkennt, während der Datensatz davon in Dublin sitzt.
Keine Festland-Region — also keine inländische Speicherung und keine ICP-Grundlage
Osano benennt AWS als seinen Host und verweist auf Rechenzentren in Irland, Virginia und Deutschland; es veröffentlicht keine Festlandchina-Region. Diese eine Tatsache klärt zwei weitere Fragen, bevor Performance überhaupt im Bild ist.
Erstens Residency. Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen sind, müssen in China erhobene personenbezogene Daten auf dem Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 — die Datenlokalisierungsvorschrift, von Artikel 37 umnummeriert durch die Novelle des Cybersicherheitsgesetzes von 2025, die am 1. Januar 2026 in Kraft trat, ihre Substanz unverändert). Ein Einwilligungs- und Log-Speicher außerhalb Chinas kann diese Pflicht nicht erfüllen, wie auch immer er konfiguriert ist. Zweitens Lizenzierung. Eine öffentlich ausgerichtete Website, die tatsächlich Besuchern auf dem Festland aus dem Inneren Chinas bedient wird, hängt an einer ICP-Beian (ICP 备案) nach Erlass Nr. 292 des Staatsrats und MIIT-Erlass Nr. 33, und die Beian muss an eine Hosting-Ressource anknüpfen, die physisch auf dem Festland liegt. Osano bietet keine, es gibt also nichts von Osano, wogegen man einreichen könnte. „Wir betreiben bereits Osano für Datenschutz” reist nicht über die Grenze; die saubere Datenhandhabungs-Geschichte, die die Plattform verspricht, ist genau das, was sie hier offen lässt.
Es gibt eine Erreichbarkeits-Fußnote, und für eine Einwilligungssperre beißt sie härter als für die meisten Skripte: ein Cookie-Einwilligungserlebnis wird clientseitig geladen und ist oft so verdrahtet, dass es die Seite hält, bis der Besucher wählt. Von Osanos AWS-Regionen außerhalb Chinas ausgeliefert, macht dieses Skript denselben grenzüberschreitenden Sprung, den jedes Asset außerhalb Chinas nach China macht, es kann also langsam laden oder fehlschlagen — und eine Sperre, die nicht laden kann, kann den Inhalt aufhalten, den sie schützen soll. Das ist ein Auslieferungsproblem, kein rechtliches, aber auf einer China-gerichteten Website verstärken sich die beiden. Wir veröffentlichen hier keine erstanbieterliche China-Latenzzahl für Osano: Geschwindigkeit ist nicht die Achse, um die sich dies dreht, und eine Zahl ohne Methode, Stichprobe und Datum würde nur irreführen. Und eine Sache, die 21YunBox niemals tut — und die kein rechtmäßiger Anbieter anbieten kann — ist, um Chinas Datenausfuhrregeln oder irgendeine Netzwerkbeschränkung herumzuleiten; wir nutzen oder empfehlen niemals eine Umgehung jeglicher Art.
Dies ist eine Risikokarte, kein Urteil. Ob Sie eine gesonderte Einwilligung, einen Transfermechanismus, inländische Speicherung, eine Datenausfuhrbewertung, eine ICP-Beian oder eine Kombination davon schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon ab, wer Ihre Nutzer sind — wert, mit Rechtsbeistand geklärt zu werden, bevor Sie sich darauf verlassen.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Consent Management für ein China-gerichtetes Publikum zu betreiben, und er hat eine definierte Form. Zuerst kartieren: unser China-Team arbeitet die PIPL-Grenz- und Residency-Pflichten durch, die an die IP-Adressen, Einwilligungsentscheidungen und Anfragedatensätze anknüpfen, die eine Einwilligungsplattform sammelt — gegen Ihre Rechtsperson, Ihre Datenmengen und wer Ihre Nutzer sind — und markiert, wo eine gesonderte grenzüberschreitende Einwilligung, eine Datenausfuhrbewertung oder eine Artikel-39-Speicherpflicht gilt. Die rechtlichen Entscheidungen werden mit Rechtsbeistand getroffen; wir bauen das technische Bild, auf dem diese Entscheidungen ruhen.
Dann lokalisieren: für die Datensätze, die im Land bleiben müssen, stellen wir einen China-residenten Einwilligungsspeicher und einen PIPL-abgestimmten Einwilligungsfluss auf und integrieren sie — das rechtmäßige inländische Muster aus eingewilligter, inländischer Verarbeitung und Speicherung, mit gesonderter Einwilligung, erfasst so, wie Chinas Regime es erwartet — sodass, was das Festland nicht rechtmäßig verlassen kann, es nicht mehr tut, während Sie Osano für die Märkte behalten, in denen es Ihnen bereits dient.
Dann ausliefern: die China-gerichtete Website oder App, die die Einwilligungssperre präsentiert, ist selbst ein öffentlicher Dienst auf dem Festland, sie trägt also eine ICP-Beian-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie aus dem Inneren des Festlands — den 21YunBox Optimizer — vor das gesetzt, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist ein Einwilligungs- und Datenschutz-Setup, das für Ihre Nutzer in China legal und rechtskonform läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenausfuhr-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- Wie man eine ICP-Beian für China erhält
Häufige Fragen
Speichert Osano die Einwilligungsdaten chinesischer Nutzer in China?
Nein. Nach Osanos eigener FAQ ist es „built entirely on top of Amazon Web Services", speichert Daten in seinem „Dublin, Ireland data center" und „Virginia, USA data center", mit Failover nach Frankfurt — jede Region außerhalb des Festlands. Die IP-Adressen, Einwilligungsentscheidungen und Cookie-Scan-Datensätze, die es von chinesischen Besuchern sammelt, werden offshore verarbeitet, was sie zu einem grenzüberschreitenden Transfer personenbezogener Informationen nach PIPL macht: der Verarbeiter (Sie, nicht Osano) schuldet Benachrichtigung, eine gesonderte Einwilligung und einen Transfermechanismus.
Wenn Osano ein Datenschutz-Tool ist, wie kann es in China ein Compliance-Risiko sein?
Weil Compliance in China davon abhängt, wo die Daten leben und wie Einwilligung genommen wird, nicht davon, wofür das Tool gedacht ist. Eine Einwilligungsplattform existiert, um zu beweisen, dass Sie personenbezogene Informationen rechtmäßig behandelt haben — aber wenn der Beweis in Irland oder den USA gehalten wird, haben Sie genau den grenzüberschreitenden Transfer erzeugt, den PIPL reguliert, und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen eine Residency-Pflicht, die ein Offshore-Speicher nicht erfüllen kann. Osano merkt sogar an, dass eine IP-Adresse in manchen Jurisdiktionen PII ist, und bittet darum, als Unterauftragsverarbeiter gelistet zu werden. Behandeln Sie es als ein mit Rechtsbeistand durchzuarbeitendes Risiko: die Nutzung eines Datenschutz-Tools befreit die personenbezogenen Informationen, die es sammelt, nicht von Chinas Transfer-, Residency- und Einwilligungsregeln.
Kann 21YunBox helfen, unser Osano-Setup in China zum Funktionieren zu bringen?
Ja. Unser China-Team kann Ihre Exponierung kartieren — die PIPL-Grenz-, Einwilligungs- und Data-Residency-Pflichten, die an den IP-Adressen und Einwilligungsdatensätzen hängen, die Osano sammelt, für Ihre Rechtsperson, Datenmengen und Nutzer — und die ICP-eingereichte, inländische Auslieferung und einen China-residenten Einwilligungsspeicher aufstellen, die eine rechtskonforme Präsenz erfordert, vor dem Osano-Stack, den Sie bereits betreiben. Nehmen Sie Kontakt auf, um Ihren spezifischen Fall durchzuarbeiten.






















