¿Funciona Zscaler en China? Una vía china con licencia, transferencias transfronterizas conforme a la PIPL y residencia de datos
Zscaler sí funciona en China continental — pero solo a través de una oferta separada con licencia local (China Premium Access / Plus) sobre la red de sus socios tecnológicos chinos, no de la nube global ordinaria, porque realizar la inspección de tráfico dentro del país es una actividad sujeta a licencia que un proveedor extranjero no puede ejercer libremente. La cuestión de fondo es la PIPL: una plataforma de seguridad en la nube / SASE que inspecciona y reenvía todo el tráfico de sus usuarios — y conserva los registros de actividad — hace cruzar la frontera a los datos personales que contiene, y las propias preguntas frecuentes de Zscaler atribuyen ese deber de cumplimiento a usted, el cliente. Una mirada centrada en el cumplimiento a la exposición de ICP/licencias, transferencia transfronteriza y residencia de datos, y a la vía legal dentro del país.
¿Funciona Zscaler en China?
Sí — pero no como la mayoría de los equipos suponen, y la accesibilidad no es lo importante. Zscaler sí sirve a China continental, pero solo a través de una oferta separada con licencia local sobre la red de sus socios tecnológicos chinos — no de la nube global ordinaria —, y la verdadera cuestión son los datos personales que una plataforma de inspección de tráfico hace cruzar la frontera.
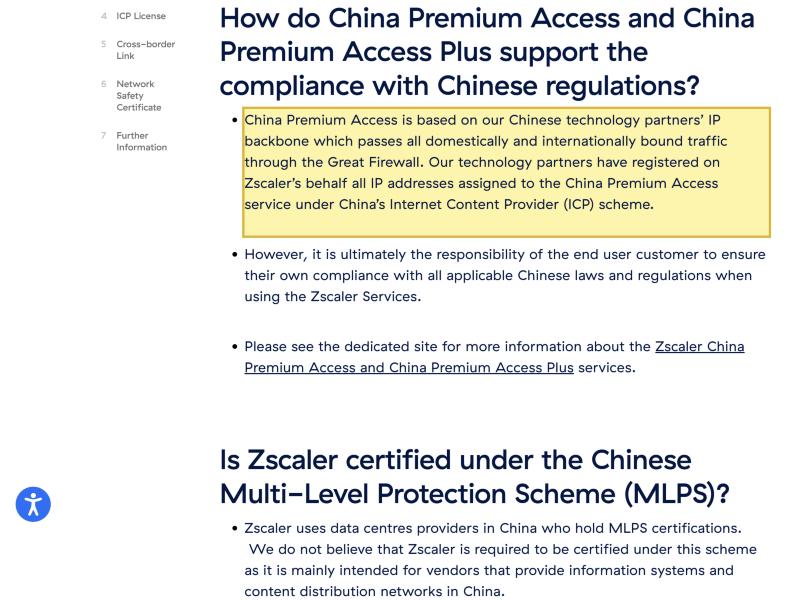
Según las propias preguntas frecuentes de cumplimiento en China de Zscaler, “China Premium Access is based on our Chinese technology partners’ IP backbone,” esos socios “registered on Zscaler’s behalf all IP addresses assigned to the China Premium Access service under China’s Internet Content Provider (ICP) scheme,” y “have obtained the ICP licenses on our behalf” — porque realizar la inspección de tráfico dentro del continente es una actividad sujeta a licencia que un proveedor extranjero no puede ejercer libremente. Una plataforma de seguridad en la nube / SASE inspecciona y reenvía todo el tráfico de sus usuarios y conserva los registros de actividad, de modo que los datos personales que contiene son una transferencia transfronteriza conforme a la PIPL (artículos 38–40) cada vez que salen del continente, con un deber de almacenamiento dentro del país conforme al artículo 39 de la Ley de Ciberseguridad (antes artículo 37) para un CIIO o un tratante de grandes volúmenes. Zscaler afirma que “complies with the China Personal Information Protection Law (PIPL),” y sin embargo “it is ultimately the responsibility of the end user customer to ensure their own compliance.”
21YunBox cartografía su exposición transfronteriza, de licencias ICP y de residencia de datos, mantiene el tráfico regulado de China y sus registros de actividad sobre una base legal dentro del país y entrega su stack orientado a China dentro del país sobre infraestructura con registro ICP — sin reconstrucción, y nunca ninguna forma de elusión. Trate los detalles como un riesgo que conviene confirmar con asesoría legal.
Instantánea de cumplimiento
- ! Zscaler no está simplemente «bloqueado» — pero solo sirve a China continental a través de una oferta separada que se contrata aparte (China Premium Access / Plus), sobre la red troncal IP de sus socios tecnológicos chinos, y no de la nube global ordinaria. La nube global no tiene ningún nodo en el continente al que encaminar legalmente por defecto todo el tráfico de los usuarios en China.
- ! Una plataforma de seguridad en la nube / SASE inspecciona y reenvía todo el tráfico de sus usuarios y conserva los registros de actividad — de modo que los datos personales de ese tráfico y de esos registros constituyen una transferencia transfronteriza conforme a la PIPL (artículos 38–40) cada vez que salen del continente: notificación, un consentimiento separado y un mecanismo de transferencia.
- ! Operar infraestructura de inspección de tráfico dentro del continente es una actividad sujeta a licencia. Las propias preguntas frecuentes de Zscaler dicen que sus socios chinos registraron las direcciones IP del servicio en el régimen ICP y “have obtained the ICP licenses on our behalf,” y el enlace transfronterizo de China Premium Access Plus solo lo prestan los tres operadores que poseen la licencia ICP A14-4.
- ! Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos personales generados en China deben almacenarse en China (Ley de Ciberseguridad, artículo 39, antes artículo 37) — un deber que los registros de inspección conservados en el extranjero no pueden cumplir. Un enlace transfronterizo de gran volumen también puede activar la evaluación de seguridad de la exportación de datos de China (数据出境安全评估).
- ! Zscaler afirma que “complies with the China Personal Information Protection Law (PIPL)” y declara un certificado de pruebas de productos de seguridad de red del Ministerio de Seguridad Pública, pero “it is ultimately the responsibility of the end user customer to ensure their own compliance.” El deber es suyo, no del proveedor.
- ✓ La vía legal: mantener el tráfico regulado de los usuarios en China y sus registros de actividad sobre una base con licencia dentro del país, conservar Zscaler allí donde ya sirve a sus otras regiones y entregar su stack orientado a China dentro del país sobre infraestructura con registro ICP — cartografiar, localizar, entregar, y nunca ninguna forma de elusión.
Lo que la documentación oficial de Zscaler dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Zscaler sirve a China continental a través de una oferta separada con licencia local — no de su nube global ordinaria. Sus propias preguntas frecuentes de cumplimiento en China afirman que “China Premium Access is based on our Chinese technology partners’ IP backbone,” y que “our technology partners have registered on Zscaler’s behalf all IP addresses assigned to the China Premium Access service under China’s Internet Content Provider (ICP) scheme.” La vía dentro del país es un acuerdo contratado aparte y aprovisionado deliberadamente, no la nube global sobre la que funcionan sus otras regiones. | Zscaler — preguntas frecuentes de cumplimiento en China (zscaler.com/privacy-compliance/china-faq), última actualización 2026-06-18, consultado el 2026-10-09 |
| Operar la inspección de tráfico dentro del continente es una actividad sujeta a licencia — Zscaler recurre a socios locales para que posean las licencias. Las preguntas frecuentes dicen que sus socios chinos “have obtained the ICP licenses on our behalf” y “have made the necessary filings with MIIT for Zscaler’s clouds that allow them to be used in China,” y que Zscaler “uses data centres providers in China who hold MLPS certifications.” Un proveedor de seguridad extranjero no puede operar libremente esta infraestructura por su cuenta; las licencias son un rasgo de cómo se construye cualquier vía legal dentro del país. | Zscaler — preguntas frecuentes de cumplimiento en China (zscaler.com/privacy-compliance/china-faq), consultado el 2026-10-09 |
| Cualquier enlace transfronterizo está reservado a operadores chinos con licencia. Para China Premium Access Plus, las preguntas frecuentes afirman que “the cross-border link is only provided by the three main Chinese telecom companies that possess the ICP A14-4 license needed to provide this service,” registrado por el socio chino de Zscaler en nombre del cliente — y que esta licencia “is not required for China Premium Access as there is no cross-border link to be registered.” | Zscaler — preguntas frecuentes de cumplimiento en China (zscaler.com/privacy-compliance/china-faq), consultado el 2026-10-09 |
| Zscaler cumple la PIPL en su propio papel — pero el deber de cumplimiento de su despliegue sigue siendo suyo. Las preguntas frecuentes afirman que Zscaler “complies with the China Personal Information Protection Law (PIPL)” y declaran un certificado de pruebas de productos de seguridad de red del Ministerio de Seguridad Pública conforme a la Ley de Ciberseguridad, pero “it is ultimately the responsibility of the end user customer to ensure their own compliance with all applicable Chinese laws and regulations when using the Zscaler Services.” Como la plataforma inspecciona y registra todo el tráfico de sus usuarios, los datos personales que contiene son una transferencia transfronteriza conforme a la PIPL (artículos 38–40) cada vez que salen del continente, con un deber de almacenamiento dentro del país conforme al artículo 39 de la Ley de Ciberseguridad (antes artículo 37) para un CIIO o un tratante de grandes volúmenes. | Zscaler — preguntas frecuentes de cumplimiento en China (zscaler.com/privacy-compliance/china-faq), consultado el 2026-10-09; PIPL artículos 38–40; Ley de Ciberseguridad artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Si Zscaler «funciona» en China continental es una cuestión de licencias y de protección de datos mucho antes que de velocidad. Zscaler es una plataforma de seguridad en la nube / SASE — Zscaler Internet Access y Zscaler Private Access — que se sitúa en la ruta del tráfico de sus usuarios, encaminándolo e inspeccionándolo todo a través de su nube para aplicar políticas. Ese diseño es exactamente lo que convierte a China en una cuestión de cumplimiento y no de accesibilidad: una plataforma que inspecciona y reenvía todo lo que envía su gente, y conserva los registros de actividad, está tratando sus datos personales, y a la ley china le importa mucho dónde ocurre ese tratamiento y dónde acaban reposando los registros. Zscaler sí sirve al continente — pero mediante un acuerdo separado con licencia local, no la nube global que usted ya utiliza — y lo dice con sus propias palabras.
Zscaler en China de un vistazo
| Qué lo decide | En los propios términos de Zscaler — y la ley china |
|---|---|
| Qué es | Una plataforma de seguridad en la nube / SASE (Zscaler Internet Access y Zscaler Private Access). Se sitúa en la ruta del tráfico de sus usuarios, encaminándolo e inspeccionándolo todo a través de su nube y conservando los registros de actividad — de modo que ese tráfico y esos registros, y no el tiempo de carga de una página web, son la superficie de cumplimiento en China. |
| ¿Es accesible desde el continente? | No es la pregunta decisiva. Zscaler no está simplemente bloqueado en la frontera; sirve a China a través de una oferta separada que se contrata aparte — China Premium Access y China Premium Access Plus — que, según sus propias preguntas frecuentes, funciona sobre “our Chinese technology partners’ IP backbone.” La nube global ordinaria no tiene ningún nodo en el continente al que usted pueda encaminar legalmente por defecto todo el tráfico de los usuarios en China. |
| Quién lo opera dentro del país | Los socios tecnológicos chinos de Zscaler. Estos “registered on Zscaler’s behalf all IP addresses assigned to the China Premium Access service under China’s Internet Content Provider (ICP) scheme” y “have obtained the ICP licenses on our behalf,” y Zscaler “uses data centres providers in China who hold MLPS certifications.” Operar infraestructura de inspección en el continente es una actividad sujeta a licencia. |
| El enlace transfronterizo | Para China Premium Access Plus, “the cross-border link is only provided by the three main Chinese telecom companies that possess the ICP A14-4 license needed to provide this service,” registrado por el socio chino de Zscaler en nombre del cliente. China Premium Access básico no tiene tal enlace que registrar. |
| Dónde están los datos de sus usuarios | El tráfico que Zscaler inspecciona y los registros de actividad que conserva son datos personales. Conservados o encaminados fuera del continente, constituyen una transferencia transfronteriza conforme a la PIPL (artículos 38 a 40); para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige un almacenamiento dentro del país que un almacén de registros en el extranjero no puede cumplir. |
| Quién debe cumplir | Zscaler afirma que “complies with the China Personal Information Protection Law (PIPL)” y declara un certificado de pruebas de productos de seguridad de red del Ministerio de Seguridad Pública — pero “it is ultimately the responsibility of the end user customer to ensure their own compliance.” El deber es suyo. |
La accesibilidad no es la cuestión — una vía china separada y con licencia sí lo es
El primer instinto es preguntar si Zscaler es accesible desde Shanghái o Shenzhen, y esa es la prueba equivocada. Zscaler no es un servicio que China bloquee en la frontera como ocurre con algunas plataformas extranjeras; llega al continente a través de una oferta dedicada que su documentación llama China Premium Access, con un nivel superior, China Premium Access Plus. Lo que importa es que esto no es lo mismo que la nube global de Zscaler sobre la que funcionan sus otras regiones. En las propias preguntas frecuentes de cumplimiento de Zscaler, “China Premium Access is based on our Chinese technology partners’ IP backbone,” y las direcciones del servicio fueron registradas dentro del país en el régimen ICP de China por esos socios.
Así que «ya usamos Zscaler en todas partes» no se extiende sin más a China. La vía dentro del país es un acuerdo separado, contratado aparte y con licencia local, que usted aprovisiona deliberadamente, y la nube global ordinaria no tiene ningún nodo en el continente al que dirigir legalmente por defecto todo el tráfico de los usuarios en China. Por esa razón, esta página no publica ninguna cifra de latencia ni de rendimiento de Zscaler en China: la decisión no se resuelve en la velocidad, y un número inventado para la ocasión solo distraería de las preguntas que sí la resuelven.
Una plataforma que inspecciona todo el tráfico de sus usuarios lo hace cruzar la frontera
Esta es la puerta que la mayoría de los equipos de seguridad pasan por alto. La razón de ser de una plataforma de seguridad en la nube / SASE es que cada solicitud que hacen sus usuarios se encamina a través de ella, se inspecciona y se registra. Esas solicitudes — y los registros de actividad, que anotan quién fue adónde — son datos personales. En el momento en que esa inspección ocurre fuera del continente, o esos registros acaban reposando en el extranjero, usted ha realizado una transferencia transfronteriza de datos personales conforme a la Ley de Protección de Información Personal de China. La PIPL atribuye el deber al responsable del tratamiento — usted, la organización cuyos usuarios se inspeccionan, no Zscaler como encargado: los artículos 38 a 40 exigen notificación, un consentimiento separado, distinto de cualquier acuerdo general de uso de los sistemas informáticos, y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación.
Por encima de ciertos umbrales, o cuando el tráfico contiene «datos importantes», ese movimiento puede requerir además la evaluación de seguridad de la exportación de datos de China (数据出境安全评估) antes de que salga nada. Y si su organización es un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró la disposición de localización de datos sin cambios de fondo) exige que los datos personales generados en China se almacenen en China — un deber que los registros de inspección conservados en una región extranjera no pueden satisfacer. Nada de esto depende de lo rápido que pase un paquete; depende de si los datos tenían una base legal para salir. Cuáles de estos deberes afectan a su despliegue es un riesgo que conviene confirmar con asesoría legal a la luz de lo que realmente inspecciona, registra y conserva.
Operar la inspección dentro del continente requiere licencia — por eso Zscaler recurre a socios
La razón por la que Zscaler llega a China a través de socios y no de su propia nube global es en sí misma la segunda puerta. Operar infraestructura de inspección de tráfico y de red transfronteriza dentro del continente es una actividad sujeta a licencia, y un proveedor extranjero no puede simplemente activarla. Las preguntas frecuentes de Zscaler son francas sobre el acuerdo: sus socios tecnológicos chinos “registered on Zscaler’s behalf all IP addresses assigned to the China Premium Access service under China’s Internet Content Provider (ICP) scheme,” esos socios “have obtained the ICP licenses on our behalf” y “have made the necessary filings with MIIT for Zscaler’s clouds that allow them to be used in China,” y Zscaler “uses data centres providers in China who hold MLPS certifications.” Para el enlace transfronterizo dedicado del nivel Plus, añade que “the cross-border link is only provided by the three main Chinese telecom companies that possess the ICP A14-4 license needed to provide this service.”
Leído en conjunto, es un mapa de cuántas licencias se interponen entre una plataforma de seguridad global y una operación legal dentro del país: un registro ICP en poder de una entidad local, trámites ante el MIIT para las nubes, operadores de centros de datos con certificación MLPS y una licencia reservada a operadores de telecomunicaciones para cualquier enlace transfronterizo. Zscaler lo reúne a través de socios — pero las obligaciones que deja en sus manos no desaparecen porque la infraestructura tenga licencia. Sus preguntas frecuentes lo dicen: “complies with the … PIPL,” y sin embargo “it is ultimately the responsibility of the end user customer to ensure their own compliance with all applicable Chinese laws and regulations when using the Zscaler Services.”
Nada de esto es un veredicto de que Zscaler esté «bloqueado» o sea «ilegal» en China — ofrece claramente una vía con licencia dentro del país, y declara para su plataforma un certificado de pruebas de productos del Ministerio de Seguridad Pública conforme a la Ley de Ciberseguridad. Es un mapa de riesgo: qué obligaciones le afectan — un consentimiento separado, un mecanismo de transferencia, una evaluación de exportación de datos, el almacenamiento de registros dentro del país, quién cuenta como responsable del tratamiento — depende de su entidad, de los datos que lleva el tráfico de sus usuarios, de su papel conforme a la ley china y de quiénes son esos usuarios. Merece la pena resolverlo con asesoría legal antes de que su postura de seguridad en China dependa de ello.
La vía legal — cartografiar, localizar, entregar
Existe una manera conforme de proteger una operación orientada a China, y tiene una estructura clara. Primero, cartografiar: nuestro equipo de China analiza su exposición a la PIPL en ambos frentes — la inspección y la transferencia —, identificando qué tráfico y qué registros de actividad recogidos en China contienen datos personales, qué puede salir legalmente, dónde se aplica una evaluación de seguridad de la exportación de datos o un deber de almacenamiento del artículo 39, y qué debe cubrir su flujo de notificación y consentimiento. Las conclusiones jurídicas se resuelven con asesoría legal; nosotros construimos la imagen técnica que las alimenta.
Luego, localizar: le ayudamos a situar el tráfico regulado de China y sus registros de actividad sobre una base legal dentro del país — una operación con licencia dentro del país, con los registros y la configuración mantenidos en el continente, la misma base sobre la que está construida la propia oferta china de Zscaler — en lugar de encaminar discretamente todo el tráfico de los usuarios en China a la nube extranjera. Usted conserva Zscaler allí donde ya sirve a sus otras regiones; lo que cambia es que las piezas residentes en China dejan de salir del país por defecto.
Luego, entregar: los sitios y aplicaciones orientados a China a los que realmente acceden sus usuarios son en sí mismos servicios públicos en el continente, por lo que llevan un deber de registro ICP (备案) y necesitan una entrega conforme dentro del país. 21YunBox los entrega dentro del país — el 21YunBox Optimizer — por delante de lo que usted ya opera, sin reconstrucción ni cambio de plataforma. El resultado es una operación orientada a China que funciona de forma legal y conforme para sus usuarios en China. Lo que nunca hacemos — y nadie puede hacer legalmente — es ofrecerle un atajo frente a las normas chinas de exportación de datos o frente a cualquier restricción de red. Cartografiamos lo que se aplica, localizamos lo que debe quedarse y entregamos dentro del país, y nunca sacamos datos personales de China de forma oculta.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad de la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está disponible Zscaler en China continental?
Sí, pero no a través de la nube global ordinaria. Zscaler sirve al continente mediante una oferta separada que se contrata aparte — China Premium Access y China Premium Access Plus — que, según sus propias preguntas frecuentes, funciona sobre “our Chinese technology partners’ IP backbone,” con las direcciones IP del servicio registradas en el régimen ICP de China por esos socios. Así que la disponibilidad es una cuestión de licencias y de aprovisionamiento, no un simple sí o no: la nube global no tiene ningún nodo en el continente al que encaminar legalmente por defecto todo el tráfico de los usuarios en China. Confirme los detalles con asesoría legal.
¿Encaminar el tráfico de nuestros usuarios en China a través de Zscaler es una transferencia transfronteriza conforme a la PIPL?
Si la inspección y los registros de actividad están fuera del continente, sí. Una plataforma de seguridad en la nube / SASE inspecciona y reenvía todo el tráfico de sus usuarios y conserva los registros, y ese tráfico y esos registros contienen datos personales. Sacarlos de China es una transferencia transfronteriza conforme a la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación —, y un enlace de gran volumen puede activar la evaluación de seguridad de la exportación de datos de China. Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) añade un deber de almacenamiento dentro del país. Zscaler afirma que cumple la PIPL en su propio papel, pero sus preguntas frecuentes le atribuyen a usted el cumplimiento último. Concrete sus obligaciones exactas con asesoría legal.
¿Puede 21YunBox ayudar a que nuestra configuración de Zscaler sea conforme en China?
Sí. Nuestro equipo de China cartografía su exposición — las obligaciones transfronterizas y de residencia de datos conforme a la PIPL ligadas al tráfico que Zscaler inspecciona y a los registros que conserva, según su entidad, sus volúmenes de datos y sus usuarios —, mantiene el tráfico regulado de China y sus registros sobre una base legal dentro del país y pone en marcha la entrega dentro del país, con registro ICP, que necesita su stack orientado a China, por delante de lo que ya opera. Nunca utilizamos ni sugerimos ninguna forma de elusión. Póngase en contacto para estudiar su caso concreto.






















