Funktioniert Zscaler in China? Ein lizenzierter China-Pfad, grenzüberschreitendes PIPL & Datenresidenz
Zscaler läuft tatsächlich in Festlandchina — aber nur über ein separates, lokal lizenziertes Angebot (China Premium Access / Plus) auf dem Netzwerk seiner chinesischen Technologiepartner, nicht die gewöhnliche globale Cloud, denn Verkehrsinspektion im Land zu betreiben, ist eine lizenzpflichtige Tätigkeit, die ein ausländischer Anbieter nicht frei ausüben kann. Die tiefere Frage ist PIPL: Eine Cloud-Security-/SASE-Plattform, die den gesamten Verkehr Ihrer Nutzer inspiziert und weiterleitet — und die Logs behält — bewegt die personenbezogene Information darin über die Grenze, und Zscalers eigene FAQ legt diese Compliance-Pflicht auf Sie, den Kunden. Ein Compliance-orientierter Blick auf die ICP-/Lizenzierungs-, Grenz-Transfer- und Datenresidenz-Exponierung und den rechtmäßigen inländischen Weg.
Funktioniert Zscaler in China?
Ja — aber nicht so, wie die meisten Teams annehmen, und Erreichbarkeit ist nicht der Punkt. Zscaler bedient Festlandchina durchaus, doch nur über ein separates, lokal lizenziertes Angebot auf dem Netzwerk seiner chinesischen Technologiepartner — nicht die gewöhnliche globale Cloud — und die eigentliche Frage ist die personenbezogene Information, die eine Verkehrsinspektions-Plattform über die Grenze bewegt.
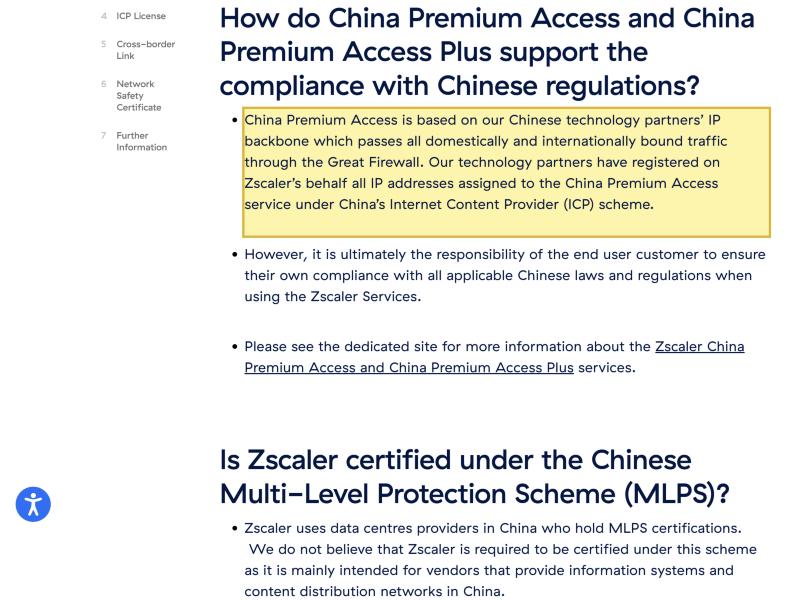
Nach Zscalers eigener China-Compliance-FAQ ist „China Premium Access is based on our Chinese technology partners' IP backbone,“ diese Partner „registered on Zscaler's behalf all IP addresses assigned to the China Premium Access service under China's Internet Content Provider (ICP) scheme,“ und „have obtained the ICP licenses on our behalf“ — denn Verkehrsinspektion im Festland zu betreiben, ist eine lizenzpflichtige Tätigkeit, die ein ausländischer Anbieter nicht frei ausüben kann. Eine Cloud-Security-/SASE-Plattform inspiziert und leitet den gesamten Verkehr Ihrer Nutzer weiter und behält die Logs, die personenbezogene Information darin ist also ein grenzüberschreitender Transfer unter PIPL (Artikel 38–40), wann immer sie das Festland verlässt, mit einer inländischen Speicherpflicht unter Artikel 39 (vormals Artikel 37) des Cybersicherheitsgesetzes für einen CIIO oder Verarbeiter großer Mengen. Zscaler sagt, es „complies with the China Personal Information Protection Law (PIPL),“ doch „it is ultimately the responsibility of the end user customer to ensure their own compliance.“
21YunBox kartiert Ihre Grenz-, ICP-Lizenzierungs- und Datenresidenz-Exponierung, hält den regulierten China-Verkehr und seine Logs auf einem rechtmäßigen inländischen Fundament und liefert Ihren China-zugewandten Stack inländisch auf ICP-gemeldeter Infrastruktur aus — ohne Neuaufbau und niemals irgendeine Form der Umgehung. Behandeln Sie die Einzelheiten als ein Risiko, das mit Rechtsbeistand zu bestätigen ist.
Compliance-Momentaufnahme
- ! Zscaler wird nicht einfach „gesperrt“ — aber es bedient Festlandchina nur über ein separates, gekauftes Angebot (China Premium Access / Plus) auf dem IP-Backbone seiner chinesischen Technologiepartner, nicht die gewöhnliche globale Cloud. Die globale Cloud hat keinen Festland-Knoten, an den Sie den vollen Verkehr von China-Nutzern standardmäßig rechtmäßig leiten könnten.
- ! Eine Cloud-Security-/SASE-Plattform inspiziert und leitet den gesamten Verkehr Ihrer Nutzer weiter und behält die Logs — die personenbezogene Information in diesem Verkehr und diesen Logs ist also ein grenzüberschreitender Transfer unter PIPL (Artikel 38–40), wann immer sie das Festland verlässt: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus.
- ! Verkehrsinspektions-Infrastruktur im Festland zu betreiben, ist eine lizenzpflichtige Tätigkeit. Zscalers eigene FAQ sagt, seine chinesischen Partner registrierten die IP-Adressen des Dienstes unter ICP und „have obtained the ICP licenses on our behalf,“ und der grenzüberschreitende Link von China Premium Access Plus wird nur von den drei Carriern bereitgestellt, die die ICP-A14-4-Lizenz halten.
- ! Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss in China erzeugte personenbezogene Information in China gespeichert werden (Cybersicherheitsgesetz Artikel 39, vormals Artikel 37) — eine Pflicht, die offshore gehaltene Inspektions-Logs nicht erfüllen können. Ein grenzüberschreitender Link mit großem Volumen kann auch Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) auslösen.
- ! Zscaler gibt an, es „complies with the China Personal Information Protection Law (PIPL)“ und berichtet ein Netzwerk-Sicherheitsprodukt-Testzertifikat des Ministeriums für öffentliche Sicherheit, aber „it is ultimately the responsibility of the end user customer to ensure their own compliance.“ Die Pflicht ist Ihre, nicht die des Anbieters.
- ✓ Der rechtmäßige Weg: den regulierten Verkehr von China-Nutzern und seine Logs auf einem lizenzierten inländischen Fundament halten, Zscaler behalten, wo es Ihre anderen Regionen bereits bedient, und Ihren China-zugewandten Stack inländisch auf ICP-gemeldeter Infrastruktur ausliefern — kartieren, lokalisieren, ausliefern und niemals irgendeine Form der Umgehung.
Was die offizielle Zscaler-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Zscaler bedient Festlandchina über ein separates, lokal lizenziertes Angebot — nicht seine gewöhnliche globale Cloud. Seine eigene China-Compliance-FAQ gibt an, dass „China Premium Access is based on our Chinese technology partners' IP backbone,“ und dass „our technology partners have registered on Zscaler's behalf all IP addresses assigned to the China Premium Access service under China's Internet Content Provider (ICP) scheme.“ Der inländische Pfad ist eine gekaufte, bewusst bereitgestellte Anordnung, nicht die globale Cloud, auf der Ihre anderen Regionen laufen. | Zscaler — "Zscaler and China Compliance" FAQ (zscaler.com), last updated 2026-06-18, retrieved 2026-10-09 |
| Verkehrsinspektion im Festland zu betreiben, ist eine lizenzpflichtige Tätigkeit — Zscaler verlässt sich auf lokale Partner, um die Lizenzen zu halten. Die FAQ sagt, seine chinesischen Partner „have obtained the ICP licenses on our behalf“ und „have made the necessary filings with MIIT for Zscaler's clouds that allow them to be used in China,“ und dass Zscaler „uses data centres providers in China who hold MLPS certifications.“ Ein ausländischer Security-Anbieter kann diese Infrastruktur nicht frei allein betreiben; die Lizenzierung ist ein Merkmal dessen, wie jeder rechtmäßige inländische Pfad gebaut ist. | Zscaler — "Zscaler and China Compliance" FAQ (zscaler.com), retrieved 2026-10-09 |
| Jeder grenzüberschreitende Link ist auf lizenzierte chinesische Carrier beschränkt. Für China Premium Access Plus gibt die FAQ an, „the cross-border link is only provided by the three main Chinese telecom companies that possess the ICP A14-4 license needed to provide this service,“ registriert von Zscalers China-Partner im Auftrag des Kunden — und dass diese Lizenz „is not required for China Premium Access as there is no cross-border link to be registered.“ | Zscaler — "Zscaler and China Compliance" FAQ (zscaler.com), retrieved 2026-10-09 |
| Zscaler erfüllt PIPL für seine eigene Rolle — aber die Compliance-Pflicht für Ihre Bereitstellung bleibt bei Ihnen. Die FAQ gibt an, Zscaler „complies with the China Personal Information Protection Law (PIPL)“ und berichtet ein Netzwerk-Sicherheitsprodukt-Testzertifikat des Ministeriums für öffentliche Sicherheit unter dem Cybersicherheitsgesetz, doch „it is ultimately the responsibility of the end user customer to ensure their own compliance with all applicable Chinese laws and regulations when using the Zscaler Services.“ Weil die Plattform den gesamten Verkehr Ihrer Nutzer inspiziert und loggt, ist die personenbezogene Information darin ein grenzüberschreitender Transfer unter PIPL (Artikel 38–40), wann immer sie das Festland verlässt, mit einer inländischen Speicherpflicht unter Artikel 39 (vormals Artikel 37) des Cybersicherheitsgesetzes für einen CIIO oder Verarbeiter großer Mengen. | Zscaler — "Zscaler and China Compliance" FAQ (zscaler.com), retrieved 2026-10-09; PIPL Articles 38–40; Cybersecurity Law Article 39 (formerly Article 37) |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Ob Zscaler in Festlandchina „funktioniert“, ist eine Lizenzierungs- und Datenschutzfrage, lange bevor es eine Geschwindigkeitsfrage ist. Zscaler ist eine Cloud-Security-/SASE-Plattform — Zscaler Internet Access und Zscaler Private Access — die im Pfad des Verkehrs Ihrer Nutzer sitzt und ihn gesamt durch ihre Cloud leitet und inspiziert, um Richtlinien anzuwenden. Genau dieses Design macht China zu einer Compliance-Frage statt einer Erreichbarkeitsfrage: Eine Plattform, die alles inspiziert und weiterleitet, was Ihre Leute senden, und die Logs behält, handhabt deren personenbezogene Information, und Chinas Recht kümmert sich sehr darum, wo diese Handhabung geschieht und wo die Datensätze zur Ruhe kommen. Zscaler bedient das Festland durchaus — aber über eine separate, lokal lizenzierte Anordnung, nicht die globale Cloud, die Sie bereits betreiben — und es sagt es in seinen eigenen Worten.
Zscaler in China auf einen Blick
| Was es entscheidet | In Zscalers eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | Eine Cloud-Security-/SASE-Plattform (Zscaler Internet Access und Zscaler Private Access). Sie sitzt im Pfad des Verkehrs Ihrer Nutzer, leitet und inspiziert ihn gesamt durch ihre Cloud und behält die Logs — dieser Verkehr und diese Logs, nicht die Ladezeit einer Webseite, sind die Compliance-Oberfläche in China. |
| Ist es vom Festland erreichbar? | Nicht die entscheidende Frage. Zscaler wird nicht einfach an der Grenze gesperrt; es bedient China über ein separates, gekauftes Angebot — China Premium Access und China Premium Access Plus — das in seiner eigenen FAQ auf „our Chinese technology partners' IP backbone“ läuft. Die gewöhnliche globale Cloud hat keinen Festland-Knoten, an den Sie den vollen Verkehr von China-Nutzern standardmäßig rechtmäßig leiten könnten. |
| Wer es im Land betreibt | Zscalers chinesische Technologiepartner. Sie „registered on Zscaler's behalf all IP addresses assigned to the China Premium Access service under China's Internet Content Provider (ICP) scheme“ und „have obtained the ICP licenses on our behalf,“ und Zscaler „uses data centres providers in China who hold MLPS certifications.“ Inspektions-Infrastruktur im Festland zu betreiben, ist eine lizenzpflichtige Tätigkeit. |
| Der grenzüberschreitende Link | Für China Premium Access Plus wird „the cross-border link is only provided by the three main Chinese telecom companies that possess the ICP A14-4 license needed to provide this service,“ registriert von Zscalers China-Partner im Auftrag des Kunden. Das Basis-China-Premium-Access hat keinen solchen Link zu registrieren. |
| Wo die Daten Ihrer Nutzer sitzen | Der Verkehr, den Zscaler inspiziert, und die Logs, die es behält, sind personenbezogene Information. Außerhalb des Festlands gehalten oder geleitet, ist das ein grenzüberschreitender Transfer unter PIPL (Artikel 38–40); für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verlangt Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) inländische Speicherung, die ein Offshore-Log-Speicher nicht erfüllen kann. |
| Wer Compliance schuldet | Zscaler sagt, es „complies with the China Personal Information Protection Law (PIPL)“ und berichtet ein Netzwerk-Sicherheitsprodukt-Testzertifikat des Ministeriums für öffentliche Sicherheit — aber „it is ultimately the responsibility of the end user customer to ensure their own compliance.“ Die Pflicht ist Ihre. |
Erreichbarkeit ist nicht die Frage — ein separater, lizenzierter China-Pfad ist es
Der erste Instinkt ist zu fragen, ob Zscaler von Shanghai oder Shenzhen aus erreichbar ist, und das ist der falsche Test. Zscaler ist kein Dienst, den China an der Grenze sperrt, wie es manche ausländischen Plattformen tut; es erreicht das Festland über ein dediziertes Angebot, das seine Dokumentation China Premium Access nennt, mit einer höheren Stufe, China Premium Access Plus. Was zählt, ist, dass dies nicht dasselbe ist wie die globale Zscaler-Cloud, auf der Ihre anderen Regionen laufen. In Zscalers eigener Compliance-FAQ ist „China Premium Access is based on our Chinese technology partners’ IP backbone,“ und die Adressen des Dienstes wurden von diesen Partnern unter Chinas ICP-Schema im Land registriert.
„Wir betreiben Zscaler bereits überall sonst“ erstreckt sich also nicht still nach China. Der inländische Pfad ist eine separate, gekaufte, lokal lizenzierte Anordnung, die Sie bewusst bereitstellen, und die gewöhnliche globale Cloud hat keinen Festland-Knoten, an den Sie den vollen Verkehr von China-Nutzern standardmäßig rechtmäßig richten könnten. Aus diesem Grund veröffentlicht diese Seite keine China-Latenz- oder Durchsatzzahl für Zscaler: Geschwindigkeit ist nicht, wo die Entscheidung geklärt wird, und eine für den Anlass erfundene Zahl würde nur von den Fragen ablenken, die es sind.
Eine Plattform, die den gesamten Verkehr Ihrer Nutzer inspiziert, bewegt ihn über die Grenze
Hier ist das Tor, das die meisten Security-Teams übersehen. Der ganze Sinn einer Cloud-Security-/SASE-Plattform ist, dass jede Anfrage, die Ihre Nutzer stellen, durch sie geleitet, inspiziert und geloggt wird. Diese Anfragen — und die Logs, die aufzeichnen, wer wohin ging — sind personenbezogene Information. In dem Moment, in dem diese Inspektion außerhalb des Festlands geschieht, oder diese Logs offshore zur Ruhe kommen, haben Sie einen grenzüberschreitenden Transfer personenbezogener Information unter Chinas Gesetz zum Schutz personenbezogener Informationen gemacht. PIPL legt die Pflicht auf den Verarbeiter — Sie, die Organisation, deren Nutzer inspiziert werden, nicht Zscaler als Auftragsverarbeiter: Artikel 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, getrennt von jeder allgemeinen IT-Nutzungs-Vereinbarung, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung.
Oberhalb bestimmter Schwellen, oder wo der Verkehr „important data“ (wichtige Daten) trägt, kann diese Bewegung auch Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) verlangen, bevor irgendetwas geht. Und wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist, verlangt Artikel 39 des Cybersicherheitsgesetzes (vormals Artikel 37 — die Datenlokalisierungs-Bestimmung wurde durch die Novelle 2025 umnummeriert, die am 1. Januar 2026 in Kraft trat, mit unverändertem Inhalt), dass in China erzeugte personenbezogene Information in China gespeichert wird — eine Pflicht, die Inspektions-Logs, die in einer Offshore-Region gehalten werden, nicht erfüllen können. Nichts davon hängt davon ab, wie schnell ein Paket durchkommt; es hängt davon ab, ob die Daten eine rechtmäßige Grundlage hatten, zu gehen. Welche davon Ihre Bereitstellung beißen, ist ein Risiko, das mit Rechtsbeistand gegen das zu bestätigen ist, was Sie tatsächlich inspizieren, loggen und aufbewahren.
Inspektion im Festland zu betreiben, ist lizenzpflichtig — weshalb Zscaler Partner nutzt
Der Grund, warum Zscaler China über Partner statt seiner eigenen globalen Cloud erreicht, ist selbst die zweite Tür. Verkehrsinspektions- und grenzüberschreitende Netzwerk-Infrastruktur im Festland zu betreiben, ist eine lizenzpflichtige Tätigkeit, und ein ausländischer Anbieter kann sie nicht einfach einschalten. Zscalers FAQ ist offen über die Anordnung: Seine chinesischen Technologiepartner „registered on Zscaler’s behalf all IP addresses assigned to the China Premium Access service under China’s Internet Content Provider (ICP) scheme,“ diese Partner „have obtained the ICP licenses on our behalf“ und „have made the necessary filings with MIIT for Zscaler’s clouds that allow them to be used in China,“ und Zscaler „uses data centres providers in China who hold MLPS certifications.“ Für den dedizierten grenzüberschreitenden Link der Plus-Stufe fügt es hinzu, dass „the cross-border link is only provided by the three main Chinese telecom companies that possess the ICP A14-4 license needed to provide this service.“
Zusammengelesen ist das eine Karte dessen, wie viel Lizenzierung zwischen einer globalen Security-Plattform und rechtmäßigem inländischem Betrieb steht: eine ICP-Beian, die von einer lokalen Gesellschaft gehalten wird, MIIT-Meldungen für die Clouds, MLPS-zertifizierte Rechenzentrums-Betreiber und eine Carrier-only-Lizenz für jeden grenzüberschreitenden Link. Zscaler stellt das über Partner zusammen — aber die Pflichten, die es Ihnen überlässt, verschwinden nicht, weil die Infrastruktur lizenziert ist. Seine FAQ sagt genau das: Es „complies with the … PIPL,“ doch „it is ultimately the responsibility of the end user customer to ensure their own compliance with all applicable Chinese laws and regulations when using the Zscaler Services.“
Nichts davon ist ein Urteil, dass Zscaler in China „gesperrt“ oder „illegal“ ist — es bietet offensichtlich einen lizenzierten inländischen Pfad und berichtet ein Produkt-Testzertifikat des Ministeriums für öffentliche Sicherheit unter dem Cybersicherheitsgesetz für seine Plattform. Es ist eine Risiko-Karte: Welche Pflichten beißen — eine gesonderte Einwilligung, ein Transfermechanismus, eine Datenexport-Bewertung, inländische Log-Speicherung, wer als Verarbeiter gilt — hängt von Ihrer Gesellschaft, den Daten, die der Verkehr Ihrer Nutzer trägt, Ihrer Rolle unter chinesischem Recht und davon ab, wer diese Nutzer sind. Es lohnt sich, das mit Rechtsbeistand zu klären, bevor Ihre China-Sicherheitshaltung davon abhängt.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, eine China-zugewandte Operation abzusichern, und er hat eine Form. Zuerst kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung an beiden Fronten durch — die Inspektion und den Transfer —, identifiziert, welcher Verkehr und welche Logs, die in China erhoben werden, personenbezogene Information tragen, was rechtmäßig gehen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Artikel-39-Speicherpflicht beißt und was Ihr Mitteilungs- und Einwilligungsfluss abdecken muss. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir helfen Ihnen, den regulierten China-Verkehr und seine Logs auf ein rechtmäßiges inländisches Fundament zu stellen — lizenzierter inländischer Betrieb mit den Logs und der Konfiguration im Festland gehalten, dasselbe Fundament, auf dem Zscalers eigenes China-Angebot gebaut ist — anstatt den vollen Verkehr von China-Nutzern still zur Offshore-Cloud zu leiten. Sie behalten Zscaler, wo es Ihre anderen Regionen bereits bedient; was sich ändert, ist, dass die China-ansässigen Teile aufhören, das Land standardmäßig zu verlassen.
Dann ausliefern: Die China-zugewandten Seiten und Anwendungen, die Ihre Nutzer tatsächlich erreichen, sind selbst öffentliche Dienste im Festland, sie tragen also eine ICP-Beian (备案)-Pflicht und brauchen rechtskonforme, inländische Auslieferung. 21YunBox liefert sie inländisch aus — den 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Plattformierung. Das Ergebnis ist eine China-zugewandte Operation, die für Ihre Nutzer in China rechtlich und rechtskonform läuft. Was wir nie tun — und was niemand rechtmäßig kann — ist, Ihnen einen Weg um Chinas Datenexport-Regeln oder um irgendeine Netzwerk-Beschränkung herum zu geben: Wir kartieren, was zutrifft, lokalisieren, was bleiben muss, und liefern inländisch aus, und wir bewegen personenbezogene Information nie heimlich aus China.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
- Grenzüberschreitende Datentransfers unter PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- Wie Sie eine ICP-Beian für China erhalten
Häufige Fragen
Ist Zscaler in Festlandchina verfügbar?
Ja, aber nicht über die gewöhnliche globale Cloud. Zscaler bedient das Festland über ein separates, gekauftes Angebot — China Premium Access und China Premium Access Plus — das nach seiner eigenen FAQ auf „our Chinese technology partners' IP backbone“ läuft, wobei die IP-Adressen des Dienstes von diesen Partnern unter Chinas ICP-Schema registriert sind. Verfügbarkeit ist also eine Lizenzierungs- und Bereitstellungs-Frage, kein einfaches An/Aus: Die globale Cloud hat keinen Festland-Knoten, an den Sie den vollen Verkehr von China-Nutzern standardmäßig rechtmäßig leiten könnten. Bestätigen Sie die Einzelheiten mit Rechtsbeistand.
Ist es ein grenzüberschreitender Transfer unter PIPL, den Verkehr unserer China-Nutzer durch Zscaler zu leiten?
Wenn die Inspektion und die Logs außerhalb des Festlands sitzen, dann ja. Eine Cloud-Security-/SASE-Plattform inspiziert und leitet den gesamten Verkehr Ihrer Nutzer weiter und behält die Logs, und dieser Verkehr und diese Logs enthalten personenbezogene Information. Sie aus China zu bewegen, ist ein grenzüberschreitender Transfer unter PIPL (Artikel 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung — und ein Link mit großem Volumen kann Chinas Datenexport-Sicherheitsbewertung auslösen. Für einen Betreiber kritischer Informationsinfrastruktur fügt Artikel 39 (vormals Artikel 37) des Cybersicherheitsgesetzes eine inländische Speicherpflicht hinzu. Zscaler sagt, es erfüllt PIPL für seine eigene Rolle, aber seine FAQ legt die letztliche Compliance auf Sie. Klären Sie Ihre genauen Pflichten mit Rechtsbeistand.
Kann 21YunBox helfen, unser Zscaler-Setup in China rechtskonform zu machen?
Ja. Unser China-Team kartiert Ihre Exponierung — die PIPL-Grenz- und Datenresidenz-Pflichten, die sich an den Verkehr heften, den Zscaler inspiziert, und die Logs, die es behält, für Ihre Gesellschaft, Datenvolumina und Nutzer — hält den regulierten China-Verkehr und seine Logs auf einem rechtmäßigen inländischen Fundament und stellt die ICP-gemeldete, inländische Auslieferung auf, die Ihr China-zugewandter Stack braucht, vor dem, was Sie bereits betreiben. Wir nutzen oder empfehlen niemals irgendeine Form der Umgehung. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzuarbeiten.






















