Zscaler fonctionne-t-il en Chine ? Une voie chinoise agréée, le transfert transfrontalier PIPL et la résidence des données
Zscaler fonctionne bien en Chine continentale — mais uniquement via une offre distincte, agréée localement (China Premium Access / Plus) sur le réseau de ses partenaires technologiques chinois, et non le cloud mondial ordinaire, car exploiter l'inspection du trafic sur le territoire est une activité soumise à licence qu'un fournisseur étranger ne peut pas exercer librement. La question de fond est la PIPL : une plateforme de sécurité cloud / SASE qui inspecte et achemine l'intégralité du trafic de vos utilisateurs — et en conserve les journaux — fait passer la frontière aux informations personnelles qu'elle contient, et la propre FAQ de Zscaler fait peser cette obligation de conformité sur vous, le client. Un regard priorité à la conformité sur l'exposition ICP/licence, transfert transfrontalier et résidence des données, et la voie légale sur le territoire.
Zscaler fonctionne-t-il en Chine ?
Oui — mais pas de la manière que supposent la plupart des équipes, et la joignabilité n'est pas le point. Zscaler dessert bien la Chine continentale, mais uniquement via une offre distincte, agréée localement, sur le réseau de ses partenaires technologiques chinois — et non le cloud mondial ordinaire — et la vraie question est celle des informations personnelles qu'une plateforme d'inspection du trafic fait passer la frontière.
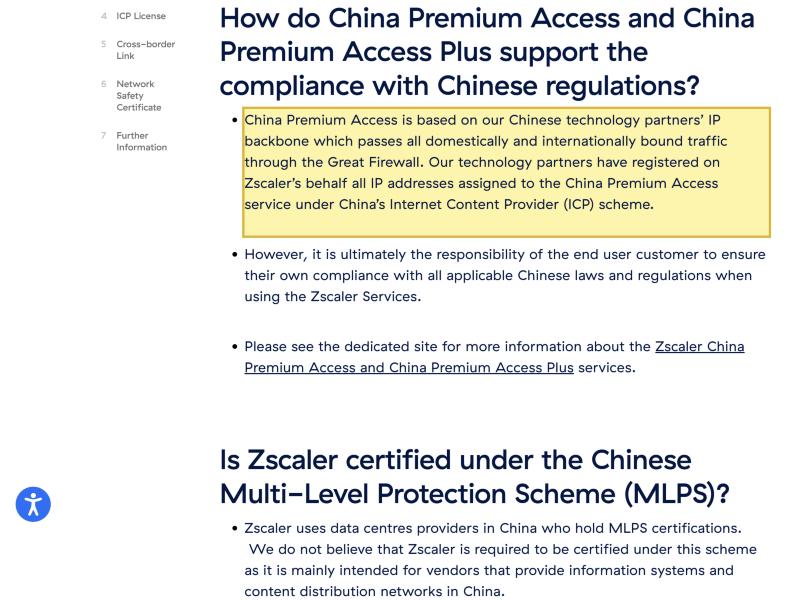
Selon la propre FAQ de conformité Chine de Zscaler, “China Premium Access is based on our Chinese technology partners’ IP backbone,” ces partenaires ont “registered on Zscaler’s behalf all IP addresses assigned to the China Premium Access service under China’s Internet Content Provider (ICP) scheme,” et “have obtained the ICP licenses on our behalf” — car exploiter l'inspection du trafic sur le continent est une activité soumise à licence qu'un fournisseur étranger ne peut pas exercer librement. Une plateforme de sécurité cloud / SASE inspecte et achemine l'intégralité du trafic de vos utilisateurs et en conserve les journaux ; les informations personnelles qu'elle contient sont donc un transfert transfrontalier au titre de la PIPL (articles 38 à 40) dès qu'elles quittent le continent, avec une obligation de stockage sur le territoire au titre de l'article 39 de la loi sur la cybersécurité (anciennement l'article 37) pour un OIIC ou un responsable à grand volume. Zscaler indique qu'il “complies with the China Personal Information Protection Law (PIPL),” et pourtant “it is ultimately the responsibility of the end user customer to ensure their own compliance.”
21YunBox cartographie votre exposition transfrontalière, de licence ICP et de résidence des données, maintient le trafic chinois réglementé et ses journaux sur une base légale sur le territoire, et diffuse votre stack tournée vers la Chine sur le territoire, sur une infrastructure déclarée ICP — sans reconstruction, et jamais aucune forme de contournement. Traitez les détails comme un risque à confirmer avec un conseil.
Aperçu de conformité
- ! Zscaler n'est pas simplement « bloqué » — mais il ne dessert la Chine continentale que via une offre distincte, à l'achat (China Premium Access / Plus), sur le réseau fédérateur IP de ses partenaires technologiques chinois, et non le cloud mondial ordinaire. Le cloud mondial n'a aucun nœud sur le continent vers lequel acheminer légalement par défaut l'intégralité du trafic de vos utilisateurs en Chine.
- ! Une plateforme de sécurité cloud / SASE inspecte et achemine l'intégralité du trafic de vos utilisateurs et en conserve les journaux — de sorte que les informations personnelles contenues dans ce trafic et ces journaux constituent un transfert transfrontalier au titre de la PIPL (articles 38 à 40) dès qu'elles quittent le continent : information, un consentement distinct, et un mécanisme de transfert.
- ! Exploiter une infrastructure d'inspection du trafic sur le continent est une activité soumise à licence. La propre FAQ de Zscaler indique que ses partenaires chinois ont enregistré les adresses IP du service dans le cadre du dispositif ICP et “have obtained the ICP licenses on our behalf,” et que le lien transfrontalier de China Premium Access Plus n'est fourni que par les trois opérateurs détenant la licence ICP A14-4.
- ! Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles générées en Chine doivent y être stockées (loi sur la cybersécurité, article 39, anciennement l'article 37) — une obligation que des journaux d'inspection conservés à l'étranger ne peuvent pas satisfaire. Un lien transfrontalier à fort volume peut aussi déclencher l'évaluation de sécurité des sorties de données de la Chine (数据出境安全评估).
- ! Zscaler déclare qu'il “complies with the China Personal Information Protection Law (PIPL)” et fait état d'un certificat de test de produit de sécurité réseau du ministère de la Sécurité publique, mais “it is ultimately the responsibility of the end user customer to ensure their own compliance.” L'obligation est la vôtre, pas celle du fournisseur.
- ✓ La voie légale : maintenez le trafic chinois réglementé et ses journaux sur une base agréée sur le territoire, conservez Zscaler là où il dessert déjà vos autres régions, et diffusez votre stack tournée vers la Chine sur le territoire, sur une infrastructure déclarée ICP — cartographier, localiser, diffuser, et jamais aucune forme de contournement.
Ce que la documentation officielle de Zscaler dit de la Chine
| Fait | Source primaire |
|---|---|
| Zscaler dessert la Chine continentale via une offre distincte, agréée localement — et non son cloud mondial ordinaire. Sa propre FAQ de conformité Chine indique que “China Premium Access is based on our Chinese technology partners’ IP backbone,” et que “our technology partners have registered on Zscaler’s behalf all IP addresses assigned to the China Premium Access service under China’s Internet Content Provider (ICP) scheme.” La voie sur le territoire est un arrangement à l'achat, provisionné délibérément, et non le cloud mondial sur lequel tournent vos autres régions. | Zscaler — FAQ « Zscaler and China Compliance » (zscaler.com), dernière mise à jour le 2026-06-18, consulté le 2026-10-09 |
| Exploiter l'inspection du trafic sur le continent est une activité soumise à licence — Zscaler s'appuie sur des partenaires locaux pour détenir les licences. La FAQ indique que ses partenaires chinois “have obtained the ICP licenses on our behalf” et “have made the necessary filings with MIIT for Zscaler’s clouds that allow them to be used in China,” et que Zscaler “uses data centres providers in China who hold MLPS certifications.” Un fournisseur de sécurité étranger ne peut pas exploiter librement cette infrastructure seul ; la licence est une caractéristique de la manière dont se construit toute voie légale sur le territoire. | Zscaler — FAQ « Zscaler and China Compliance » (zscaler.com), consulté le 2026-10-09 |
| Tout lien transfrontalier est réservé aux opérateurs chinois agréés. Pour China Premium Access Plus, la FAQ indique que “the cross-border link is only provided by the three main Chinese telecom companies that possess the ICP A14-4 license needed to provide this service,” enregistré par le partenaire chinois de Zscaler pour le compte du client — et que cette licence “is not required for China Premium Access as there is no cross-border link to be registered.” | Zscaler — FAQ « Zscaler and China Compliance » (zscaler.com), consulté le 2026-10-09 |
| Zscaler se conforme à la PIPL pour son propre rôle — mais l'obligation de conformité de votre déploiement vous incombe. La FAQ indique que Zscaler “complies with the China Personal Information Protection Law (PIPL)” et fait état d'un certificat de test de produit de sécurité réseau du ministère de la Sécurité publique au titre de la loi sur la cybersécurité, et pourtant “it is ultimately the responsibility of the end user customer to ensure their own compliance with all applicable Chinese laws and regulations when using the Zscaler Services.” Parce que la plateforme inspecte et journalise l'intégralité du trafic de vos utilisateurs, les informations personnelles qu'elle contient sont un transfert transfrontalier au titre de la PIPL (articles 38 à 40) dès qu'elles quittent le continent, avec une obligation de stockage sur le territoire au titre de l'article 39 de la loi sur la cybersécurité (anciennement l'article 37) pour un OIIC ou un responsable à grand volume. | Zscaler — FAQ « Zscaler and China Compliance » (zscaler.com), consulté le 2026-10-09 ; PIPL articles 38 à 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Savoir si Zscaler « fonctionne » en Chine continentale est une question de licence et de protection des données bien avant d’être une question de vitesse. Zscaler est une plateforme de sécurité cloud / SASE — Zscaler Internet Access et Zscaler Private Access — qui se place sur le trajet du trafic de vos utilisateurs, l’acheminant et l’inspectant dans son intégralité à travers son cloud pour appliquer des politiques. C’est précisément cette conception qui fait de la Chine une question de conformité plutôt que de joignabilité : une plateforme qui inspecte et achemine tout ce que vos collaborateurs envoient, et en conserve les journaux, traite leurs informations personnelles, et le droit chinois se soucie beaucoup de savoir où ce traitement a lieu et où les enregistrements viennent se poser. Zscaler dessert bien le continent — mais via un arrangement distinct, agréé localement, et non le cloud mondial que vous exploitez déjà — et il le dit dans ses propres mots.
Zscaler en Chine en un coup d’œil
| Ce qui tranche | Dans les propres termes de Zscaler — et le droit chinois |
|---|---|
| Ce que c'est | Une plateforme de sécurité cloud / SASE (Zscaler Internet Access et Zscaler Private Access). Elle se place sur le trajet du trafic de vos utilisateurs, l'acheminant et l'inspectant dans son intégralité à travers son cloud et en conservant les journaux — de sorte que ce trafic et ces journaux, et non le temps de chargement d'une page web, sont la surface de conformité en Chine. |
| Est-il joignable depuis le continent ? | Ce n'est pas la question décisive. Zscaler n'est pas simplement bloqué à la frontière ; il dessert la Chine via une offre distincte, à l'achat — China Premium Access et China Premium Access Plus — qui, selon sa propre FAQ, fonctionne sur “our Chinese technology partners’ IP backbone.” Le cloud mondial ordinaire n'a aucun nœud sur le continent vers lequel vous pourriez légalement acheminer par défaut l'intégralité du trafic de vos utilisateurs en Chine. |
| Qui l'exploite sur le territoire | Les partenaires technologiques chinois de Zscaler. Ils ont “registered on Zscaler’s behalf all IP addresses assigned to the China Premium Access service under China’s Internet Content Provider (ICP) scheme” et “have obtained the ICP licenses on our behalf,” et Zscaler “uses data centres providers in China who hold MLPS certifications.” Exploiter une infrastructure d'inspection sur le continent est une activité soumise à licence. |
| Le lien transfrontalier | Pour China Premium Access Plus, “the cross-border link is only provided by the three main Chinese telecom companies that possess the ICP A14-4 license needed to provide this service,” enregistré par le partenaire chinois de Zscaler pour le compte du client. China Premium Access de base n'a pas de tel lien à enregistrer. |
| Où résident les données de vos utilisateurs | Le trafic que Zscaler inspecte et les journaux qu'il conserve sont des informations personnelles. Détenus ou routés hors du continent, c'est un transfert transfrontalier au titre de la PIPL (articles 38 à 40) ; pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, la loi sur la cybersécurité, article 39 (anciennement l'article 37), impose un stockage sur le territoire qu'un entrepôt de journaux à l'étranger ne peut pas satisfaire. |
| À qui incombe la conformité | Zscaler indique qu'il “complies with the China Personal Information Protection Law (PIPL)” et fait état d'un certificat de test de produit de sécurité réseau du ministère de la Sécurité publique — mais “it is ultimately the responsibility of the end user customer to ensure their own compliance.” L'obligation est la vôtre. |
La joignabilité n’est pas la question — une voie chinoise distincte et agréée l’est
Le premier réflexe est de demander si Zscaler est joignable depuis Shanghai ou Shenzhen, et c’est le mauvais test. Zscaler n’est pas un service que la Chine bloque à la frontière comme le sont certaines plateformes étrangères ; il atteint le continent via une offre dédiée que sa documentation appelle China Premium Access, avec un palier supérieur, China Premium Access Plus. Ce qui compte, c’est que ce n’est pas la même chose que le cloud mondial Zscaler sur lequel tournent vos autres régions. Dans la propre FAQ de conformité de Zscaler, “China Premium Access is based on our Chinese technology partners’ IP backbone,” et les adresses du service ont été déclarées sur le territoire dans le cadre du dispositif ICP de la Chine par ces partenaires.
Ainsi, « nous exploitons déjà Zscaler partout ailleurs » ne s’étend pas discrètement à la Chine. La voie sur le territoire est un arrangement distinct, à l’achat, agréé localement, que vous provisionnez délibérément, et le cloud mondial ordinaire n’a aucun nœud sur le continent vers lequel diriger légalement par défaut l’intégralité du trafic de vos utilisateurs en Chine. Pour cette raison, cette page ne publie aucun chiffre de latence ou de débit pour Zscaler en Chine : ce n’est pas sur la vitesse que se tranche la décision, et un chiffre inventé pour l’occasion ne ferait que détourner l’attention des questions qui, elles, la tranchent.
Une plateforme qui inspecte l’intégralité du trafic de vos utilisateurs le fait passer la frontière
Voici la porte que la plupart des équipes de sécurité manquent. Tout l’intérêt d’une plateforme de sécurité cloud / SASE est que chaque requête de vos utilisateurs est acheminée à travers elle, inspectée et journalisée. Ces requêtes — et les journaux, qui consignent qui est allé où — sont des informations personnelles. Dès l’instant où cette inspection a lieu hors du continent, ou où ces journaux viennent se poser à l’étranger, vous avez effectué un transfert transfrontalier d’informations personnelles au titre de la loi sur la protection des informations personnelles de la Chine. La PIPL fait peser l’obligation sur le responsable du traitement — vous, l’organisation dont les utilisateurs sont inspectés, et non Zscaler, le sous-traitant : les articles 38 à 40 exigent une information, un consentement distinct de tout accord général d’utilisation informatique, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification.
Au-delà de certains seuils, ou lorsque le trafic porte des “important data,” ce mouvement peut aussi exiger l’évaluation de sécurité des sorties de données de la Chine (数据出境安全评估) avant toute sortie. Et si votre organisation est un opérateur d’infrastructure d’information critique, l’article 39 de la loi sur la cybersécurité (anciennement l’article 37 — la disposition de localisation des données a été renumérotée par l’amendement de 2025 entré en vigueur le 1er janvier 2026, sa substance restant inchangée) impose que les informations personnelles générées en Chine y soient stockées — une obligation que des journaux d’inspection conservés dans une région à l’étranger ne peuvent pas satisfaire. Rien de tout cela ne dépend de la vitesse à laquelle un paquet circule ; cela dépend de savoir si les données avaient une base légale pour partir. Lesquelles de ces obligations s’appliquent à votre déploiement est un risque à confirmer avec un conseil au regard de ce que vous inspectez, journalisez et conservez réellement.
Exploiter l’inspection sur le territoire est soumis à licence — d’où le recours de Zscaler à des partenaires
La raison pour laquelle Zscaler atteint la Chine par des partenaires plutôt que par son propre cloud mondial est elle-même la deuxième porte. Exploiter une infrastructure d’inspection du trafic et de réseau transfrontalier sur le continent est une activité soumise à licence, et un fournisseur étranger ne peut pas simplement l’activer. La FAQ de Zscaler est franche au sujet de cet arrangement : ses partenaires technologiques chinois ont “registered on Zscaler’s behalf all IP addresses assigned to the China Premium Access service under China’s Internet Content Provider (ICP) scheme,” ces partenaires “have obtained the ICP licenses on our behalf” et “have made the necessary filings with MIIT for Zscaler’s clouds that allow them to be used in China,” et Zscaler “uses data centres providers in China who hold MLPS certifications.” Pour le lien transfrontalier dédié du palier Plus, il ajoute que “the cross-border link is only provided by the three main Chinese telecom companies that possess the ICP A14-4 license needed to provide this service.”
Lues ensemble, ces précisions cartographient tout ce que la licence impose entre une plateforme de sécurité mondiale et une exploitation légale sur le territoire : une déclaration ICP (备案) détenue par une entité locale, des dépôts auprès du MIIT pour les clouds, des exploitants de centres de données certifiés MLPS, et une licence réservée aux opérateurs pour tout lien transfrontalier. Zscaler assemble cela par l’intermédiaire de partenaires — mais les obligations qu’il vous laisse ne disparaissent pas parce que la tuyauterie est agréée. Sa FAQ le dit : il “complies with the … PIPL,” et pourtant “it is ultimately the responsibility of the end user customer to ensure their own compliance with all applicable Chinese laws and regulations when using the Zscaler Services.”
Rien de tout cela n’est un verdict selon lequel Zscaler serait « bloqué » ou « illégal » en Chine — il propose clairement une voie agréée sur le territoire, et fait état d’un certificat de test de produit du ministère de la Sécurité publique au titre de la loi sur la cybersécurité pour sa plateforme. C’est une cartographie des risques : savoir lesquelles des obligations s’appliquent — un consentement distinct, un mécanisme de transfert, une évaluation des sorties de données, un stockage des journaux sur le territoire, qui compte comme responsable du traitement — dépend de votre entité, des données que porte le trafic de vos utilisateurs, de votre rôle au regard du droit chinois, et de qui sont ces utilisateurs. Cela vaut la peine d’être réglé avec un conseil avant que votre posture de sécurité en Chine n’en dépende.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme de sécuriser une activité tournée vers la Chine, et elle a une forme. D’abord, cartographier : notre équipe Chine passe en revue votre exposition PIPL sur les deux fronts — l’inspection et le transfert — en identifiant quel trafic et quels journaux collectés en Chine portent des informations personnelles, ce qui peut légalement sortir, où s’applique une évaluation de sécurité des sorties de données ou une obligation de stockage au titre de l’article 39, et ce que votre parcours d’information et de consentement doit couvrir. Les conclusions juridiques se règlent avec un conseil ; nous construisons le tableau technique qui les alimente.
Ensuite, localiser : nous vous aidons à placer le trafic chinois réglementé et ses journaux sur une base légale sur le territoire — une exploitation agréée sur le territoire, les journaux et la configuration conservés sur le continent, la base même sur laquelle est bâtie l’offre Chine de Zscaler — au lieu d’acheminer discrètement l’intégralité du trafic de vos utilisateurs en Chine vers le cloud à l’étranger. Vous conservez Zscaler là où il dessert déjà vos autres régions ; ce qui change, c’est que les éléments résidant en Chine cessent de quitter le pays par défaut.
Enfin, diffuser : les sites et applications tournés vers la Chine que vos utilisateurs atteignent réellement sont eux-mêmes des services publics sur le continent ; ils portent donc une obligation de déclaration ICP (备案) et ont besoin d’une diffusion conforme, sur le territoire. 21YunBox les diffuse sur le territoire — l’Optimizer 21YunBox — en amont de ce que vous exploitez déjà, sans reconstruction ni changement de plateforme. Le résultat est une activité tournée vers la Chine qui fonctionne légalement et de façon conforme pour vos utilisateurs en Chine. Ce que nous ne faisons jamais — et que personne ne peut faire légalement — c’est vous remettre un moyen de passer outre aux règles chinoises d’export de données ou à une quelconque restriction réseau : nous cartographions ce qui s’applique, localisons ce qui doit rester, et diffusons sur le territoire, et nous ne faisons jamais sortir d’informations personnelles de Chine de manière subreptice.
Obtenir une évaluation de conformité →
Lectures complémentaires :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité des sorties de données de la Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Zscaler est-il disponible en Chine continentale ?
Oui, mais pas via le cloud mondial ordinaire. Zscaler dessert le continent via une offre distincte, à l'achat — China Premium Access et China Premium Access Plus — qui, selon sa propre FAQ, fonctionne sur “our Chinese technology partners’ IP backbone,” les adresses IP du service étant enregistrées dans le cadre du dispositif ICP de la Chine par ces partenaires. La disponibilité est donc une question de licence et de provisionnement, pas un simple interrupteur : le cloud mondial n'a aucun nœud sur le continent vers lequel acheminer légalement par défaut l'intégralité du trafic de vos utilisateurs en Chine. Confirmez les détails avec un conseil.
Acheminer le trafic de nos utilisateurs en Chine à travers Zscaler est-il un transfert transfrontalier au titre de la PIPL ?
Si l'inspection et les journaux se trouvent hors du continent, alors oui. Une plateforme de sécurité cloud / SASE inspecte et achemine l'intégralité du trafic de vos utilisateurs et en conserve les journaux, et ce trafic et ces journaux contiennent des informations personnelles. Les faire sortir de Chine est un transfert transfrontalier au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification — et un lien à fort volume peut déclencher l'évaluation de sécurité des sorties de données de la Chine. Pour un opérateur d'infrastructure d'information critique, l'article 39 de la loi sur la cybersécurité (anciennement l'article 37) ajoute une obligation de stockage sur le territoire. Zscaler indique se conformer à la PIPL pour son propre rôle, mais sa FAQ fait peser la conformité finale sur vous. Réglez vos obligations exactes avec un conseil.
21YunBox peut-il aider à rendre notre configuration Zscaler conforme en Chine ?
Oui. Notre équipe Chine cartographie votre exposition — les obligations PIPL transfrontalières et de résidence des données qui s'attachent au trafic que Zscaler inspecte et aux journaux qu'il conserve, au regard de votre entité, de vos volumes de données et de vos utilisateurs — maintient le trafic chinois réglementé et ses journaux sur une base légale sur le territoire, et met en place la diffusion sur le territoire, déclarée ICP, dont votre stack tournée vers la Chine a besoin, en amont de ce que vous exploitez déjà. Nous n'employons ni ne suggérons jamais aucun contournement, de quelque nature que ce soit. Contactez-nous pour étudier votre cas précis.






















