¿Funciona Veracode en China? Residencia de datos, ICP y reglas transfronterizas
Veracode es seguridad de aplicaciones solo en la nube (SAST/DAST/SCA): para analizar una aplicación, usted sube su código y sus binarios a la Veracode Platform, alojada solo en regiones de EE. UU., de Europa y del Gobierno federal de EE. UU. — ninguna en China continental. Un análisis desde el cumplimiento de dónde puede residir legalmente el código que usted sube según la PIPL y la ley china de localización de datos.
¿Funciona Veracode en China?
Que pueda usar Veracode en China es una cuestión de residencia de datos sobre su propio código fuente, no de velocidad. Veracode analiza sin problemas desde dentro del continente — el riesgo es jurídico, y resulta especialmente directo para una herramienta de seguridad: para probar su software, Veracode le pide que lo suba.
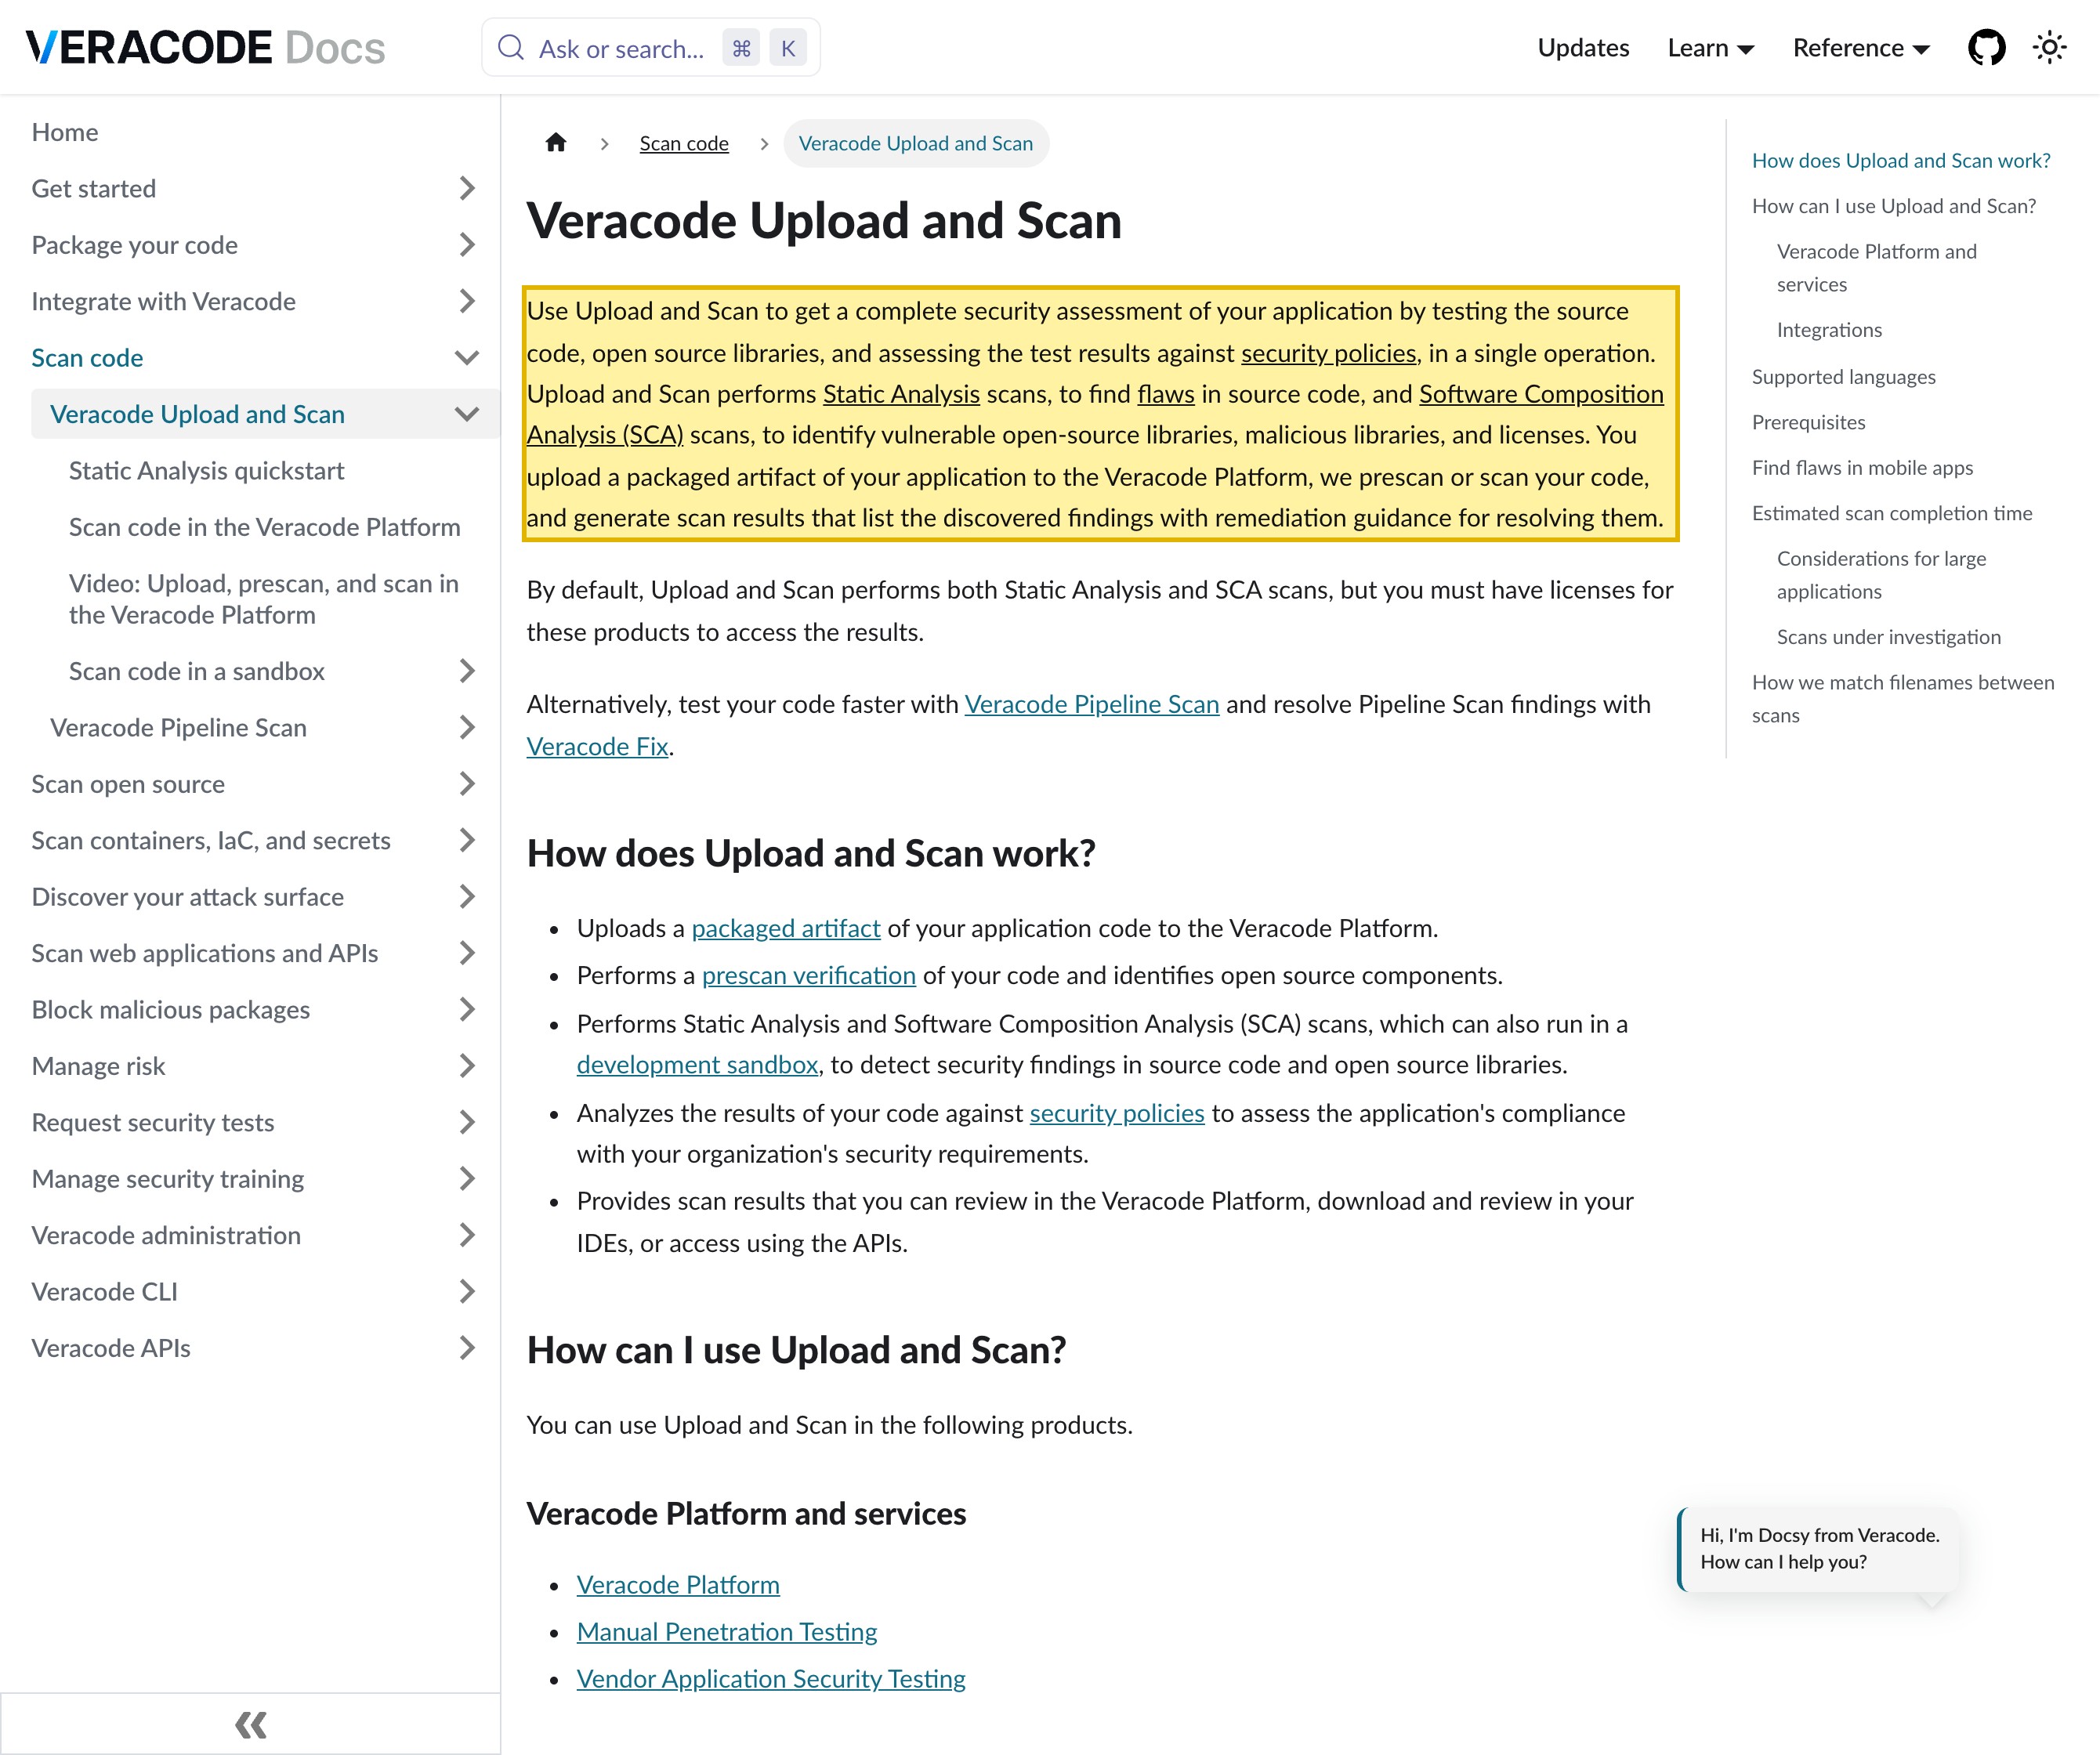
Según la propia documentación de Veracode, “You upload a packaged artifact of your application to the Veracode Platform, we prescan or scan your code” (usted sube un artefacto empaquetado de su aplicación a la Veracode Platform y nosotros preanalizamos o analizamos su código) — y su plataforma solo funciona en regiones de EE. UU., de Europa y del Gobierno federal de EE. UU., sin región en China continental ni opción autoalojada. Así, el código y los binarios que usted envía desde China se analizan y acaban residiendo en el extranjero: su propiedad intelectual (que los artefactos compilados suelen llevar en forma de secretos incrustados) y cualquier información personal de los datos de prueba o los registros cruzan la frontera. La PIPL regula esa transferencia y, para un CIIO o un tratante de grandes volúmenes, se debe el almacenamiento dentro del país (artículo 39, antes artículo 37). La ironía es exacta: la herramienta comprada para proteger su aplicación es en sí misma el canal que la saca de China.
Esto es un mapa de riesgo, no un veredicto — sus obligaciones dependen de su entidad, de sus volúmenes de datos y de a quién pertenece la información personal que lleva su código. Nuestro equipo de China puede cartografiar con usted su exposición en Veracode →
Instantánea de cumplimiento
- ! Usted sube el código y los binarios de su aplicación a la nube de Veracode para que se analicen
- ! Su código es propiedad intelectual, puede incrustar secretos — y sale de China
- ! Subir ese código desde China es una transferencia transfronteriza según la PIPL
- ✕ SaaS solo en la nube — regiones EE. UU./UE/federal de EE. UU., sin región en China, sin autoalojamiento
- ✓ 21YunBox pone en marcha una base legal dentro del país y una entrega con registro ICP
Lo que la documentación oficial de Veracode dice sobre China
| Hecho | Fuente primaria |
|---|---|
| En las propias palabras de Veracode: “You upload a packaged artifact of your application to the Veracode Platform, we prescan or scan your code, and generate scan results.” (Usted sube un artefacto empaquetado de su aplicación a la Veracode Platform, nosotros preanalizamos o analizamos su código y generamos los resultados). El análisis estático, el dinámico y el de composición de software se ejecutan después de que su código y sus binarios se suben a la plataforma alojada de Veracode — el artefacto es su código fuente propietario, y los binarios compilados suelen incrustar secretos como claves y cadenas de conexión. | Veracode Docs — Veracode Upload and Scan, consultado el 2026-10-14 |
| La propia documentación de API de Veracode enumera las regiones de su plataforma: la Commercial Region (analysiscenter.veracode.com), la European Region (.eu) y la United States Federal Region (.us). Ninguna está en China continental, y Veracode no ofrece un escáner autoalojado que mantenga el código subido dentro del país — de modo que el código enviado desde China se analiza y se almacena en el extranjero. | Veracode Docs — Region Domains for Veracode APIs, consultado el 2026-10-14 |
| Subir código y binarios desde China a la plataforma de Veracode en el extranjero es una transferencia transfronteriza que regula la PIPL siempre que ese código lleve información personal — y a menudo la lleva, a través de datos de prueba, registros, configuración e identificadores incrustados. El responsable del tratamiento obligado es usted, el cliente de Veracode, no Veracode: la PIPL exige notificación, consentimiento separado y un mecanismo de transferencia (artículos 38–40), y el artículo 28 fija un listón más alto cuando los datos son sensibles. | PIPL (Ley de Protección de Información Personal), artículos 28 y 38–40 |
| Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en el continente debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos, sin cambios de fondo). Un escáner solo en la nube, sin región en China ni autoalojamiento, no puede cumplir ese deber: el código subido está, por definición, en el país equivocado. | PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 14 de octubre de 2026.
Para un equipo que entrega software a China continental, la pregunta sobre Veracode nunca fue si el escáner llega al servicio o si una compilación desde Shanghái puede subirse — puede, y la accesibilidad es la mitad de la entrega, no la cuestión. La verdadera pregunta es de residencia, y resulta especialmente afilada para una herramienta de seguridad de aplicaciones: para probar su software, Veracode le pide que entregue el software. El análisis estático, el análisis dinámico y el análisis de composición de software se ejecutan después de que usted sube un artefacto empaquetado de su aplicación a la Veracode Platform, el servicio alojado de Veracode, donde se analiza. Ese artefacto es su código propietario — un secreto comercial — y los binarios compilados y el bytecode suelen llevar secretos incrustados, como claves codificadas de forma fija, tokens y cadenas de conexión. Como la Veracode Platform solo se ofrece en regiones de EE. UU., de Europa y del Gobierno federal de EE. UU., sin región en China continental ni escáner autoalojado que ejecutar dentro del país, el código que usted envía desde China acaba residiendo y analizándose en el extranjero. Así, la herramienta que compró para proteger su aplicación es en sí misma el canal transfronterizo por el que su código fuente sale del país.
Veracode en China de un vistazo
| Qué lo decide | En los propios términos de Veracode — y la ley china |
|---|---|
| Dónde se analiza y reside su código | Veracode funciona solo en la nube: usted sube un artefacto empaquetado de su aplicación a la Veracode Platform y allí se analiza. Su propia documentación de API enumera las regiones de la plataforma — la Commercial Region (EE. UU.), la European Region y la United States Federal Region — y ninguna está en China continental. No existe un escáner de Veracode autoalojado que usted pueda poner en marcha dentro del país, de modo que el código subido se analiza y se guarda en una de esas regiones en el extranjero. |
| Qué ingiere y por qué la residencia importa | Una plataforma de seguridad de aplicaciones ve todo lo que prueba: su código fuente, sus binarios compilados y sus dependencias de terceros. Eso es propiedad intelectual y un secreto comercial, y los binarios suelen incrustar secretos — claves, tokens, cadenas de conexión. También suele llevar información personal de personas en China a través de datos de prueba, registros, configuración e identificadores incrustados, incluidos campos sensibles del artículo 28. Por eso la subida es a la vez una exportación de propiedad intelectual y, a menudo, una transferencia de información personal según la PIPL. |
| Su código y sus datos del continente | El código y los binarios subidos desde China y analizados en el extranjero son una transferencia transfronteriza que regula la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia (artículos 38 a 40 de la PIPL), con el artículo 28 elevando el listón cuando la información personal es sensible. El responsable obligado es usted, el operador — no Veracode. |
| Deber de almacenamiento dentro del país | Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que un escáner en el extranjero y solo en la nube no puede cumplir — la información personal y los datos importantes del continente deben permanecer en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) —; la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. |
| ¿Es accesible? | Trate la accesibilidad como la mitad de la entrega, no como la cuestión — las compilaciones se suben a la plataforma sin problema. Como Veracode funciona solo en la nube y no tiene escáner autoalojado, la palanca legal es ejecutar la capa de datos del análisis de código dentro del país en un equivalente con licencia dentro del país o soberano, y cualquier superficie orientada a China situada por delante — la consola de administración, el portal de informes al que acceden sus usuarios — necesita un registro ICP vinculado a un recurso de alojamiento en el continente (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT). |
Dónde se analiza realmente su código
Veracode no funciona sobre una infraestructura que usted controle; funciona como una plataforma alojada a la que usted envía su aplicación. Su propia documentación «Upload and Scan» es clara sobre el flujo: “You upload a packaged artifact of your application to the Veracode Platform, we prescan or scan your code, and generate scan results.” La documentación complementaria de regiones fija después dónde vive esa plataforma — enumera los dominios de la Commercial Region, la European Region y la United States Federal Region, y no hay región de China continental que seleccionar ni escáner autoalojado que desplegar dentro del país. Apunte una canalización de compilación de China a Veracode y el artefacto aterriza en una de esas regiones en el extranjero, donde se analiza y se almacenan sus resultados.
Lo que cruza la frontera, entonces, no es telemetría sobre su código — es el código. Según la Ley de Protección de Información Personal, sacar del país cualquier información personal de China contenida en ese artefacto — datos de prueba, registros, configuración, identificadores incrustados — es una transferencia transfronteriza, y el responsable es usted. Y, allí donde la exportación esté siquiera permitida, superar un umbral de volumen o de sensibilidad puede activar una evaluación de seguridad dirigida por la CAC antes de que nada salga legalmente.
Lo que ingiere es su propiedad intelectual — y la ironía es exacta
Veracode merece este escrutinio por lo que concentra una plataforma de seguridad de aplicaciones. La mayoría de las herramientas tocan una parte de sus datos; esta ingiere la cosa en sí — su código fuente, sus binarios compilados, su árbol de dependencias — y los secretos que esos binarios llevan. Es el activo técnico más delicado que posee una organización de ingeniería y, con frecuencia, va envuelto en información personal de personas en China: registros reales en los datos de prueba, identificadores en los registros, campos sensibles del artículo 28 cuando aparecen datos de salud, financieros o de documentos de identidad oficiales. En el momento en que ese artefacto se sube y se analiza en una región en el extranjero, tanto su propiedad intelectual como esa información personal han salido del continente.
La ironía es todo el asunto para un comprador de seguridad: la plataforma que usted desplegó para proteger su aplicación es en sí misma la ruta al extranjero que toma su aplicación. Para un operador de infraestructuras de información críticas, y para un tratante cuyos volúmenes superan los umbrales de los reguladores, la información personal y los datos importantes recogidos en el continente deben almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). Un escáner solo en la nube y sin región en China no puede, por su propia estructura, cumplir ese deber — el código está, por definición, en el país equivocado.
Por qué una comprobación de accesibilidad pasa esto por alto
Preguntar «¿puede un runner de Shanghái llegar a api.veracode.com y subir el artefacto?» responde a la pregunta equivocada. Que la subida funcione es precisamente el problema, no la tranquilidad: una subida limpia y rápida es su código fuente, y cualquier información personal incrustada, saliendo de China sin el análisis de legalidad de la transferencia que quizá usted no haya hecho. La accesibilidad le dice que la ruta de entrega funciona; no le dice nada sobre dónde se permite que repose el artefacto, con qué base jurídica, ni si existen un consentimiento separado y un mecanismo de transferencia. La cuestión de cumplimiento vive por entero en el eje de la residencia, y un gráfico de latencia no puede verla.
La vía legal — cartografiar, localizar, entregar
No tiene que abandonar Veracode para operar la seguridad de aplicaciones legalmente en China continental. 21YunBox es una capa de cumplimiento, no una migración — y, para una plataforma que usted ya utiliza, un socio que se sitúa junto a su stack, no un competidor. Hay tres movimientos, y encajan entre sí.
Cartografiar. Nuestro equipo de cumplimiento en China contrasta sus obligaciones de transferencia transfronteriza según la PIPL, de residencia de datos y de localización de datos (CII) con su entidad real, sus volúmenes de análisis y la titularidad de la información personal que llevan su código y sus datos de prueba — de modo que la exposición quede por escrito antes de que se suba nada.
Localizar. Como el riesgo está en dónde residen el código y los artefactos, y como Veracode funciona solo en la nube y sin escáner autoalojado, la palanca dentro del país no es «ejecutar el binario del proveedor en local». Consiste en ejecutar la capa de datos del análisis de código dentro del país de otra manera — un equivalente legal dentro del país o de nube soberana con licencia que mantenga el código fuente sensible y los artefactos en suelo continental —, mientras que solo un subconjunto minimizado, consentido y legalmente transferible cruza la frontera. Localizar significa un despliegue legal dentro del país de la capa de pruebas de seguridad, nunca un conector del continente apuntado de vuelta a la plataforma en el extranjero.
Entregar. Para cualquier superficie orientada a China situada por delante de la plataforma — la consola de administración, el portal de informes, el panel de hallazgos al que acceden sus usuarios del continente —, el 21YunBox Optimizer proporciona una entrega dentro del país con registro ICP, por delante del stack que ya utiliza. Sin reconstrucción, sin una segunda base de código. 21YunBox jamás utiliza ni sugiere elusión de ningún tipo; de lo que se trata es de una vía legal, registrada y dentro del país.
El objetivo es claro: que su seguridad de aplicaciones funcione de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Protección de Información Personal de China
- La Ley de Ciberseguridad de China y la localización de datos
Preguntas frecuentes
¿Almacena Veracode mi código en China?
No. Según la propia documentación de Veracode, usted sube un artefacto empaquetado de su aplicación a la Veracode Platform, que solo funciona en sus regiones Commercial (EE. UU.), European y United States Federal — ninguna en China continental —, y Veracode no ofrece escáner autoalojado. Por eso, el código y los binarios que usted sube desde China se analizan y se almacenan en el extranjero.
¿Es ilegal usar Veracode en China?
No de por sí. La cuestión es la transferencia transfronteriza de su código y de cualquier información personal que contenga, que la PIPL permite si usted notifica, obtiene consentimiento separado y cumple uno de sus mecanismos de transferencia. Si además tiene un deber de localización de datos depende de su papel (por ejemplo, si es un CIIO) y de sus volúmenes de datos. Trátelo como un riesgo que evaluar con asesoría legal, no como una prohibición general — y tenga en cuenta que los binarios subidos pueden incrustar secretos, lo que eleva lo que está en juego.
¿Puede 21YunBox hacer conforme nuestro uso de Veracode en China?
Sí. Nuestro equipo de China cartografía su exposición transfronteriza y de residencia de datos para su entidad y sus volúmenes de datos, pone en marcha un equivalente legal dentro del país o soberano con licencia para que el código sensible y los artefactos permanezcan en suelo continental, y entrega cualquier consola, informe o portal orientado a China sobre infraestructura dentro del país con registro ICP — por delante del stack que ya utiliza. Póngase en contacto para analizar su caso concreto.






















