Veracodeは中国本土で使えるか:データの国内保存、ICP、越境ルール
Veracodeはクラウド専用のアプリケーションセキュリティ(SAST/DAST/SCA)です:アプリをスキャンするには、そのコードとバイナリをVeracode Platformにアップロードします。このプラットフォームは米国・欧州・米国連邦のリージョンでのみホストされ、中国本土には一つもありません。アップロードしたコードがPIPLと中国のデータ国内保存法の下でどこに適法に存在してよいかを、コンプライアンス起点で読み解きます。
Veracodeは中国本土で使えるか
Veracodeを中国で使えるかは、速度ではなく、貴社自身のソースコードについてのデータ国内保存の問いです。Veracodeは本土の内側から問題なくスキャンします——リスクは法的で、セキュリティツールとしては異例に直接的です:ソフトウェアをテストするために、Veracodeはそれをアップロードさせます。
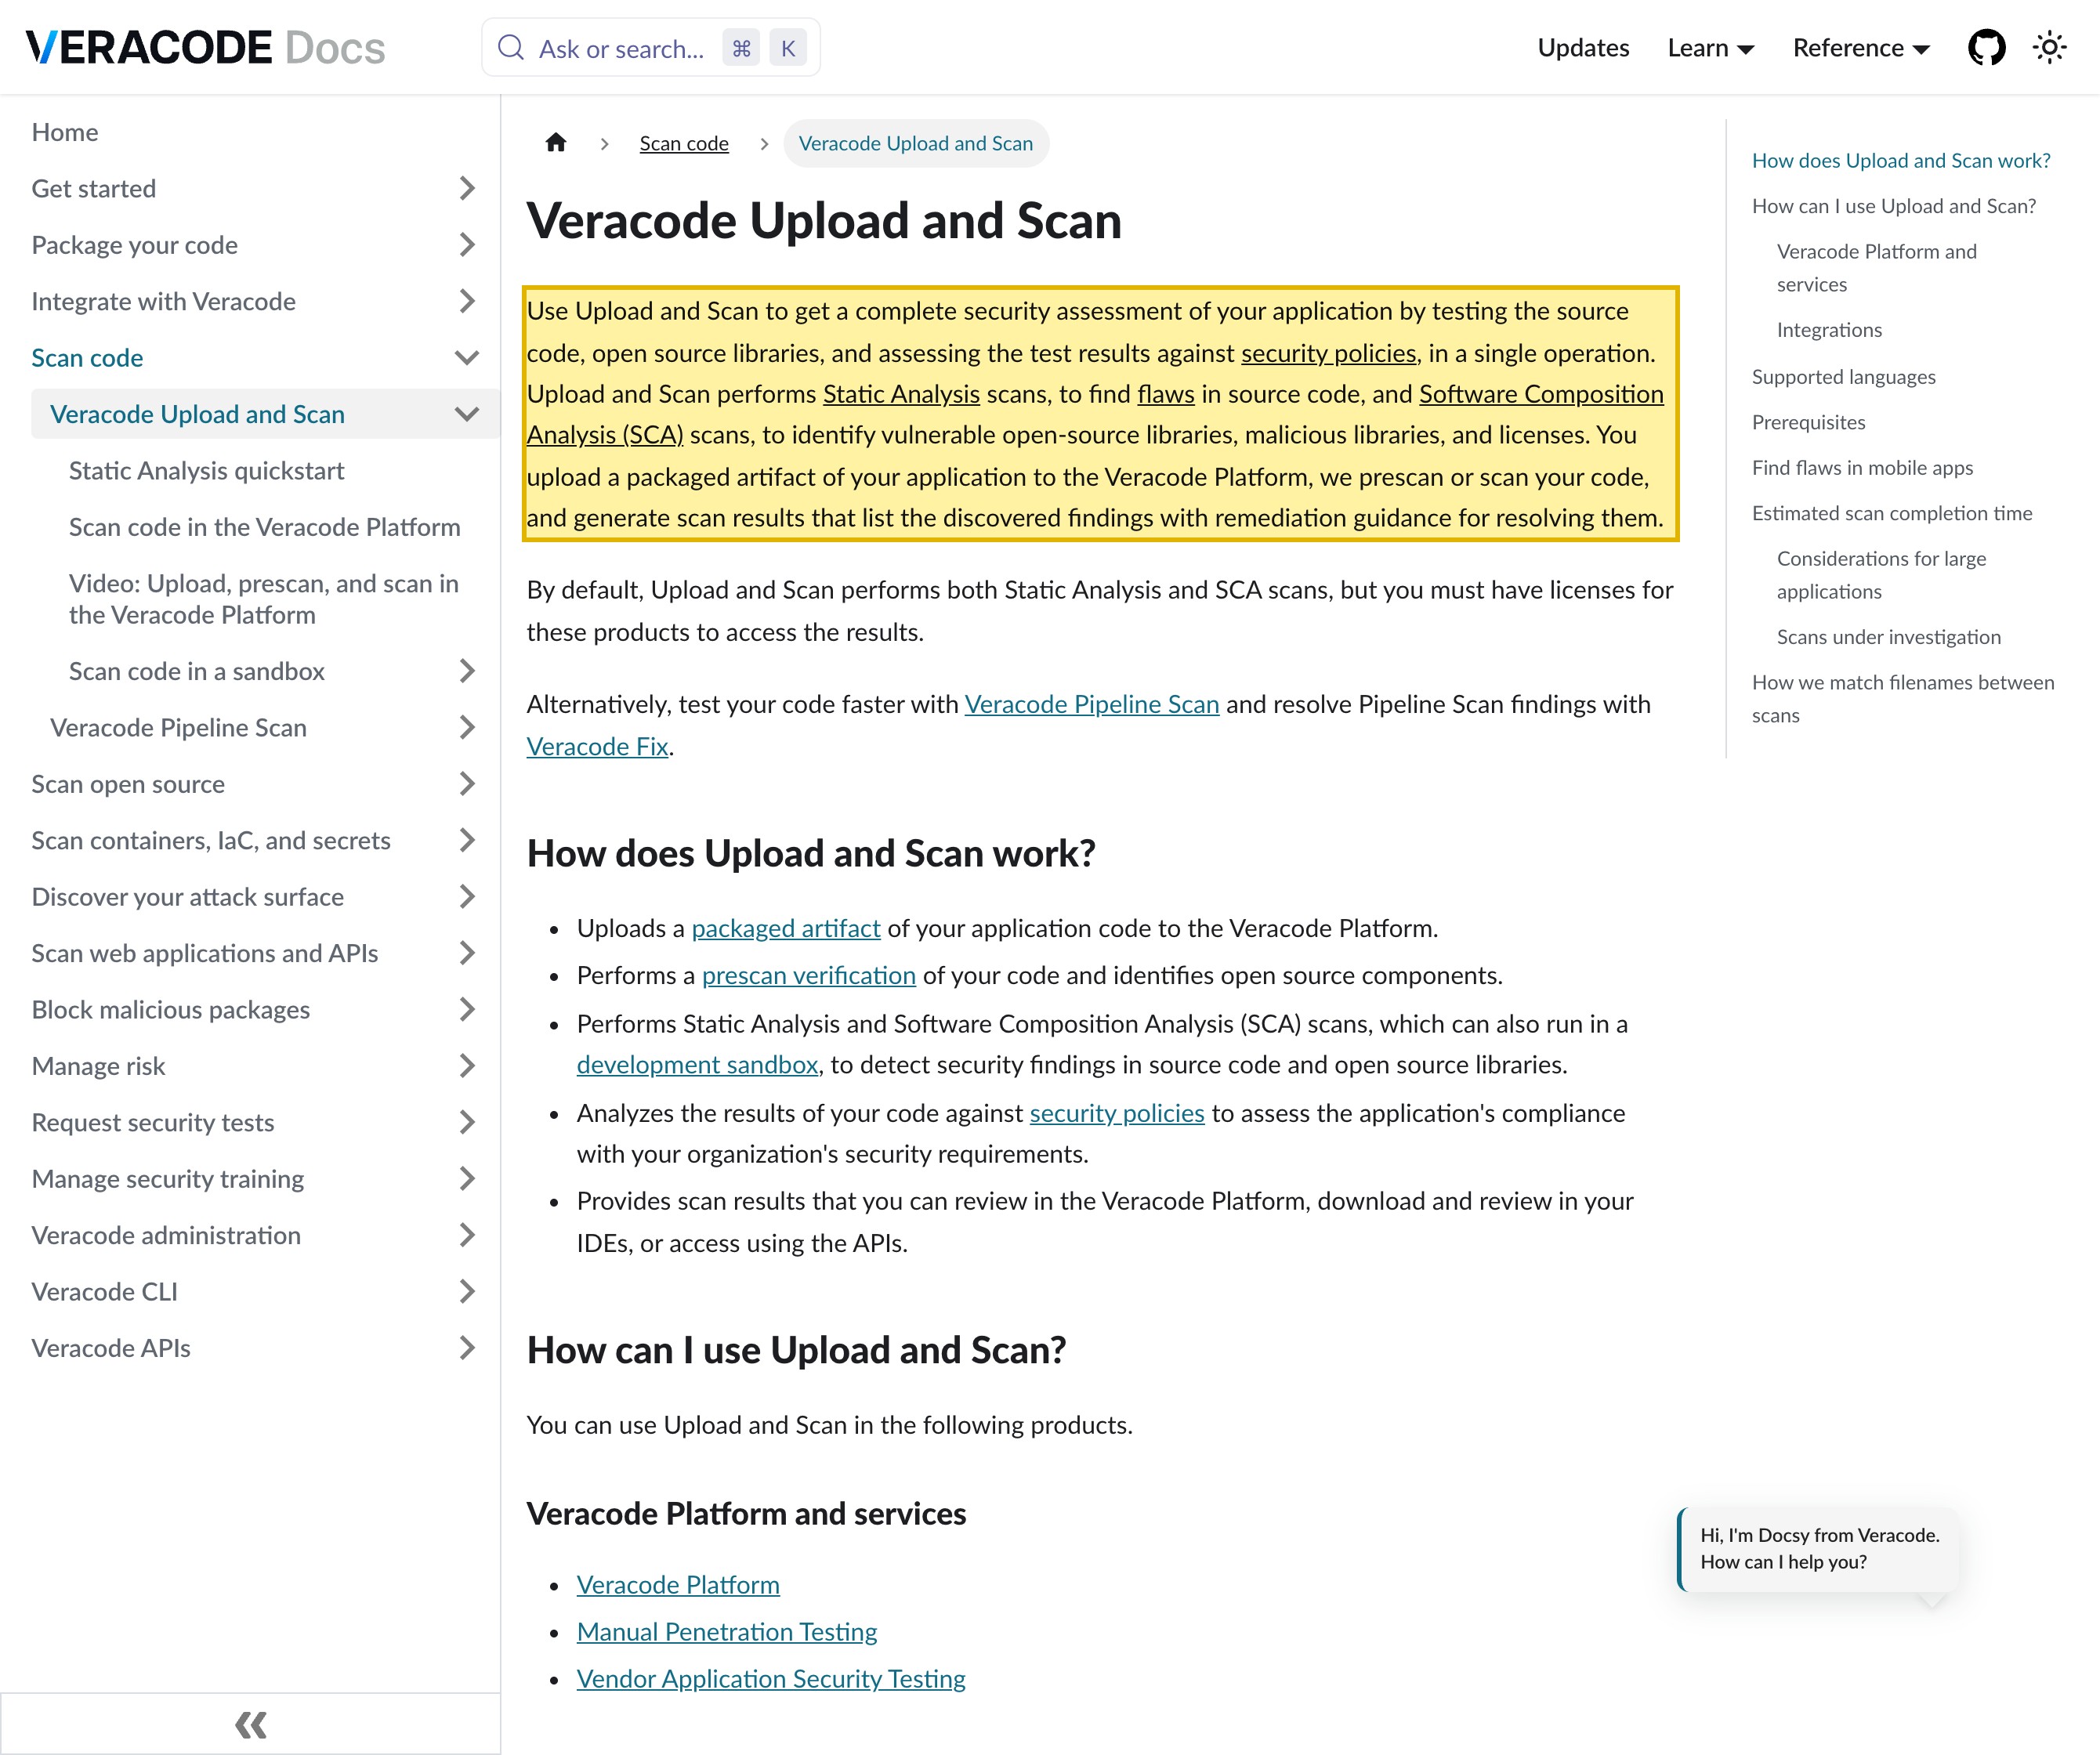
Veracode自身のドキュメントでは、「アプリケーションのパッケージ化された成果物をVeracode Platformにアップロードすると、コードがプリスキャンまたはスキャンされる」——そのプラットフォームは米国・欧州・米国連邦のリージョンでのみ動き、中国本土のリージョンもセルフホストの選択肢もありません。ですから中国から送るコードとバイナリは分析され、オフショアに落ち着きます:貴社の独自IP(コンパイルされた成果物は秘密として日常的に運ぶ)と、テストデータやログ内のあらゆる個人情報が、国境を越えます。PIPLがその移転を規律し、CIIOや大量取扱者には国内保存(第39条、旧第37条)(英語)が求められます。皮肉は正確です:アプリケーションを守るために買ったツールが、それ自体、それを中国の外へ運ぶチャネルなのです。
これは判定ではなくリスクの像です——義務は法人、データ量、コードが運ぶ個人情報が誰のものかで変わります。当社の中国チームがVeracodeのエクスポージャーを一緒に整理します →
コンプライアンス・スナップショット
- ! スキャンのため、アプリのコードとバイナリをVeracodeのクラウドにアップロードする
- ! コードは独自IPで秘密を埋め込みうる——そしてそれが中国を離れる
- ! そのコードを中国からアップロードすることはPIPLの下での越境移転
- ✕ クラウド専用SaaS——米国/EU/米国連邦のリージョン、中国リージョンもセルフホストもない
- ✓ 21YunBoxが適法な国内の土台とICP備案済みの配信を立ち上げる
Veracodeの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Veracode自身の言葉:「アプリケーションのパッケージ化された成果物をVeracode Platformにアップロードすると、コードがプリスキャンまたはスキャンされ、スキャン結果が生成される」。静的・動的・ソフトウェア構成の各解析はすべて、コードとバイナリがVeracodeのホスト型プラットフォームにアップロードされた後に実行される——成果物は貴社の独自ソースであり、コンパイルされたバイナリは鍵や接続文字列といった秘密を日常的に埋め込む。 | Veracode Docs — Veracode Upload and Scan、2026-10-14 取得 |
| Veracode自身のAPIドキュメントは、プラットフォームのリージョンをCommercial Region(analysiscenter.veracode.com)、European Region(.eu)、United States Federal Region(.us)と列挙する。どれも中国本土にはなく、アップロードしたコードを国内に保つセルフホストのスキャナーをVeracodeは提供しない——ので、中国から送るコードは分析され、オフショアに保存される。 | Veracode Docs — Region Domains for Veracode APIs、2026-10-14 取得 |
| 中国からVeracodeのオフショアのプラットフォームにコードとバイナリをアップロードすることは、そのコードが個人情報を運ぶ場合は常にPIPLが規律する越境移転だ——そしてテストデータ、ログ、設定、埋め込み識別子を通じて、しばしば運ぶ。義務を負う個人情報の取扱者はVeracodeではなく、顧客である貴社だ:PIPLは通知、個別の同意、一つの移転メカニズムを求め(第38〜40条)、データがセンシティブな場合は第28条が基準を引き上げる。 | PIPL(個人情報保護法)第28条・第38〜40条 |
| 重要情報インフラ運営者や大量取扱者にとって、本土で収集した個人情報は本土に保存しなければならない(PIPL第40条、サイバーセキュリティ法第39条(旧第37条)(英語)——2026年1月1日に施行された2025年改正がデータ国内保存の条文を繰り上げ、実質は不変)。中国リージョンもセルフホストもないクラウド専用のスキャナーはその義務を満たせない:アップロードしたコードは定義上、間違った国にある。 | PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条) |
情報源は21YunBox コンプライアンスチームが2026年10月14日に確認しました。
中国本土にソフトウェアを出荷するチームにとって、Veracodeについての問いは、スキャナーがサービスに到達できるかでも、上海からのビルドがアップロードできるかでもありませんでした——できますし、到達性は配信の側であって問いではありません。本当の問いは国内保存の問いであり、アプリケーションセキュリティのツールにとっては異例に鋭いものです:ソフトウェアをテストするために、Veracodeはソフトウェアそのものを引き渡させます。静的解析、動的解析、ソフトウェア構成解析はすべて、アプリケーションのパッケージ化された成果物をVeracodeのホスト型サービスであるVeracode Platformにアップロードした後に実行され、そこでスキャンされます。その成果物は貴社の独自コード——商業秘密——であり、コンパイルされたバイナリやバイトコードには、ハードコードされた鍵・トークン・接続文字列といった埋め込みの秘密が日常的に含まれます。Veracode Platformが米国・欧州・米国連邦のリージョンでのみ提供され、中国本土のリージョンも国内で動かすセルフホストのスキャナーもないため、中国から送るコードはオフショアで落ち着き、分析されます。ですから、アプリケーションを保護するために買ったツールが、それ自体、貴社のソースが国を出ていく越境のチャネルなのです。
中国でのVeracode:ひと目で
| 決め手 | Veracode自身の言葉で——そして中国の法では |
|---|---|
| コードがどこでスキャンされ、どこにあるか | Veracodeはクラウド専用です:アプリケーションのパッケージ化された成果物をVeracode Platformにアップロードし、そこでスキャンされます。自身のAPIドキュメントはプラットフォームのリージョンを列挙します——Commercial Region(米国)、European Region、United States Federal Region——そのどれも中国本土にありません。国内で立ち上げられるセルフホストのVeracodeスキャナーはなく、アップロードしたコードはそれらオフショアのリージョンの一つで分析・保持されます。 |
| 何を取り込むか、なぜ国内保存が効くか | アプリケーションセキュリティのプラットフォームは、テスト対象のすべてを見ます:貴社のソース、コンパイルされたバイナリ、サードパーティの依存。それは独自IPで商業秘密であり、バイナリは鍵・トークン・接続文字列といった秘密を日常的に埋め込みます。テストデータ、ログ、設定、埋め込み識別子を通じて中国の人々の個人情報も——第28条のセンシティブフィールドを含めて——よく運びます。したがってアップロードはIPの輸出であり、しばしばPIPLの下での個人情報の移転でもあります。 |
| 貴社の本土のコードとデータ | 中国からアップロードされオフショアでスキャンされるコードとバイナリは、PIPLが規律する越境移転です:通知、個別の同意、一つの移転メカニズム(PIPL第38〜40条)で、個人情報がセンシティブな場合は第28条が基準を引き上げます。義務を負うのはVeracodeではなく、運営者である貴社です。 |
| 国内保存の義務 | 重要情報インフラ運営者や大量取扱者は、オフショアのクラウド専用スキャナーが満たせない国内保存の義務を負います——本土の個人情報と重要データは本土に留まらなければなりません(PIPL第40条、サイバーセキュリティ法第39条(旧第37条)(英語))——2026年1月1日に施行された2025年のサイバーセキュリティ法改正が、データ国内保存の条文を第37条から第39条に繰り上げました。実質は不変です。 |
| 到達できるか? | 到達性は問いではなく配信の側として扱ってください——ビルドはプラットフォームに問題なくアップロードされます。Veracodeはセルフホストのスキャナーのないクラウド専用なので、適法なレバーは、コードスキャンのデータ層を国内で、ライセンスを持つ国内またはソブリン相当の上に動かすことです。そしてその前段の中国向けの面——管理コンソール、ユーザーが触れるレポートポータル——は、本土のホスティングリソースに結びついたICP備案(国務院令第292号、工業・情報化部令第33号)が必要です。 |
コードが実際にどこで分析されるか
Veracodeは貴社が制御するインフラ上では動かず、アプリケーションを送るホスト型プラットフォームとして動きます。自身のUpload and Scanドキュメントはフローを明快にします:“You upload a packaged artifact of your application to the Veracode Platform, we prescan or scan your code, and generate scan results.”(アプリケーションのパッケージ化された成果物をVeracode Platformにアップロードすると、コードがプリスキャンまたはスキャンされ、スキャン結果が生成される)。付随するリージョンのドキュメントは、そのプラットフォームがどこにあるかを定めます——Commercial Region、European Region、United States Federal Regionのドメインを列挙し、選べる中国本土のリージョンも、国内でデプロイするセルフホストのスキャナーもありません。中国のビルドパイプラインをVeracodeに向ければ、成果物はそれらオフショアのリージョンの一つに着地し、そこでスキャンされ、結果が保存されます。
ですから国境を越えるのは、コードについてのテレメトリではありません——コードそのものです。個人情報保護法の下では、その成果物が運ぶ中国の個人情報——テストフィクスチャ、ログ、設定、埋め込み識別子——を国外に動かすことは越境移転であり、責任を負う取扱者は貴社です。そして輸出がそもそも許される場合でも、量やセンシティビティのしきい値を超えると、何かが適法に出る前にCAC主導の安全評価が発動しえます。
取り込むものは貴社のIP——そして皮肉は正確だ
Veracodeがこの精査に値するのは、アプリケーションセキュリティのプラットフォームが集中させるもののためです。多くのツールは貴社のデータの一片に触れますが、これはそのもの——貴社のソース、コンパイルされたバイナリ、依存ツリー——と、それらバイナリが運ぶ秘密を取り込みます。それはエンジニアリング組織が持つ最もセンシティブな技術資産であり、日常的に中国の人々の個人情報に巻きついています:テストデータ内の実レコード、ログ内の識別子、健康・金融・政府発行IDデータが現れる第28条のセンシティブフィールド。その成果物がオフショアのリージョンにアップロードされスキャンされた瞬間、貴社のIPとその個人情報の両方が本土を離れています。
皮肉はセキュリティの買い手にとって眼目そのものです:アプリケーションを守るために導入したプラットフォームが、それ自体、アプリケーションが通るオフショアの経路なのです。重要情報インフラ運営者にとって、そして量が規制当局のしきい値を超える取扱者にとって、本土で収集した個人情報と重要データは本土に保存しなければなりません(PIPL第40条、サイバーセキュリティ法第39条(旧第37条)(英語))。中国リージョンのないクラウド専用のスキャナーは、構造上その義務を満たせません——コードは定義上、間違った国にあるのです。
到達性チェックがこれを見落とす理由
「上海のランナーがapi.veracode.comに到達してアップロードできるか?」と問うのは、間違った問いに答えています。アップロードの成功こそがまさに問題であって、安心材料ではありません:クリーンで速いアップロードは、貴社のソースコードとあらゆる埋め込み個人情報が、まだ行っていないかもしれない適法移転の分析の上で中国を離れることです。到達性は配信の経路が機能することを教えますが、成果物がどこに存在してよいか、どんな法的根拠で、個別の同意と移転メカニズムが整っているかは何も教えません。コンプライアンスの問いは完全に国内保存の軸にあり、レイテンシのチャートはそれを見られません。
適法な経路——マッピング、国内化、配信
中国本土向けに法令に沿ってアプリケーションセキュリティを運用するために、Veracodeを捨てる必要はありません。21YunBoxは移行ではなく法令に沿ったオーバーレイであり——すでにお使いのプラットフォームにとっては、スタックに並び立つパートナーであって競合ではありません。三つの動きがあり、噛み合います。
マッピング。 当社の中国コンプライアンスチームが、貴社のPIPLの越境・データ国内保存・データローカライゼーション(CII)の義務を、実際の法人、スキャン量、コードとテストデータが運ぶ個人情報が誰のものかに照らして読み解き、何かがアップロードされる前にエクスポージャーを書き出します。
国内化。 リスクはコードと成果物がどこにあるかであり、Veracodeはセルフホストのスキャナーのないクラウド専用なので、国内のレバーは「ベンダーのバイナリをローカルで動かす」ことではありません。それは、コードスキャンのデータ層を別の方法で国内に動かすこと——センシティブなソースと成果物を本土の土の上に保つ、適法な国内またはライセンスを持つソブリンクラウド相当——であり、一方で最小化され同意され適法に移転可能な部分集合だけが国境を越えます。国内化とは、セキュリティテスト層の適法な国内デプロイを意味するのであって、オフショアのプラットフォームに向け直した本土のコネクターでは決してありません。
配信。 プラットフォームの前段のあらゆる中国向けの面——管理コンソール、レポートポータル、本土のユーザーが触れる発見事項のダッシュボード——について、21YunBox OptimizerがICP備案済みの国内配信を、すでにお使いのスタックの前段で提供します。作り直しも、二つ目のコードベースもなく。21YunBoxはいかなる不正な手段も用いず、また推奨しません。その眼目はまさに、適法で、備案され、国内にある経路です。
目標は明快です:貴社のアプリケーションセキュリティが、中国のユーザーのために適法かつ法令に沿って動くこと。
関連する読み物:
よくあるご質問
Veracodeは私のコードを中国に保存しますか?
いいえ。Veracode自身のドキュメントによれば、アプリケーションのパッケージ化された成果物をVeracode Platformにアップロードし、それはCommercial(米国)・European・United States Federalのリージョンでのみ動き——中国本土には一つもなく——Veracodeはセルフホストのスキャナーを提供しません。ですから中国からアップロードするコードとバイナリは分析され、オフショアに保存されます。
中国でVeracodeを使うのは違法ですか?
本質的に違法ではありません。問題はコードとそれが運ぶあらゆる個人情報の越境移転であり、PIPLは、通知し、個別の同意を取得し、その移転メカニズムの一つを満たせばこれを認めます。さらにデータローカライゼーションの義務を負うかどうかは、役割(たとえばCIIOかどうか)とデータ量によります。一律の禁止ではなく、専門家と評価すべきリスクとして扱ってください——そしてアップロードされるバイナリは秘密を埋め込みうり、それがリスクを高めます。
21YunBoxは当社のVeracode利用を中国で法令適合にできますか?
はい。当社の中国チームが、貴社の法人とデータ量に照らして越境とデータ国内保存のエクスポージャーを整理し、センシティブなコードと成果物が本土の土の上に留まるよう適法な国内またはライセンスを持つソブリン相当を立ち上げ、中国向けのコンソール・レポート・ポータルをICP備案済みの国内インフラで配信します——すでにお使いのスタックの前段に。お問い合わせいただければ、個別のケースを一緒に整理します。






















