Veracode fonctionne-t-il en Chine ? Résidence des données, ICP et règles de transfert transfrontalier
Veracode est une sécurité applicative uniquement en cloud (SAST/DAST/SCA) : pour analyser une application, vous téléversez son code et ses binaires vers la Veracode Platform, hébergée uniquement dans des régions américaines, européennes et fédérales américaines — aucune en Chine continentale. Un regard « conformité d'abord » sur l'endroit où votre code téléversé peut légalement résider au titre de la PIPL et de la loi chinoise de localisation des données.
Veracode fonctionne-t-il en Chine ?
Savoir si vous pouvez utiliser Veracode en Chine est une question de résidence des données portant sur votre propre code source, non une question de vitesse. Veracode analyse très bien depuis le continent — le risque est juridique, et il est singulièrement direct pour un outil de sécurité : pour tester votre logiciel, Veracode vous le fait téléverser.
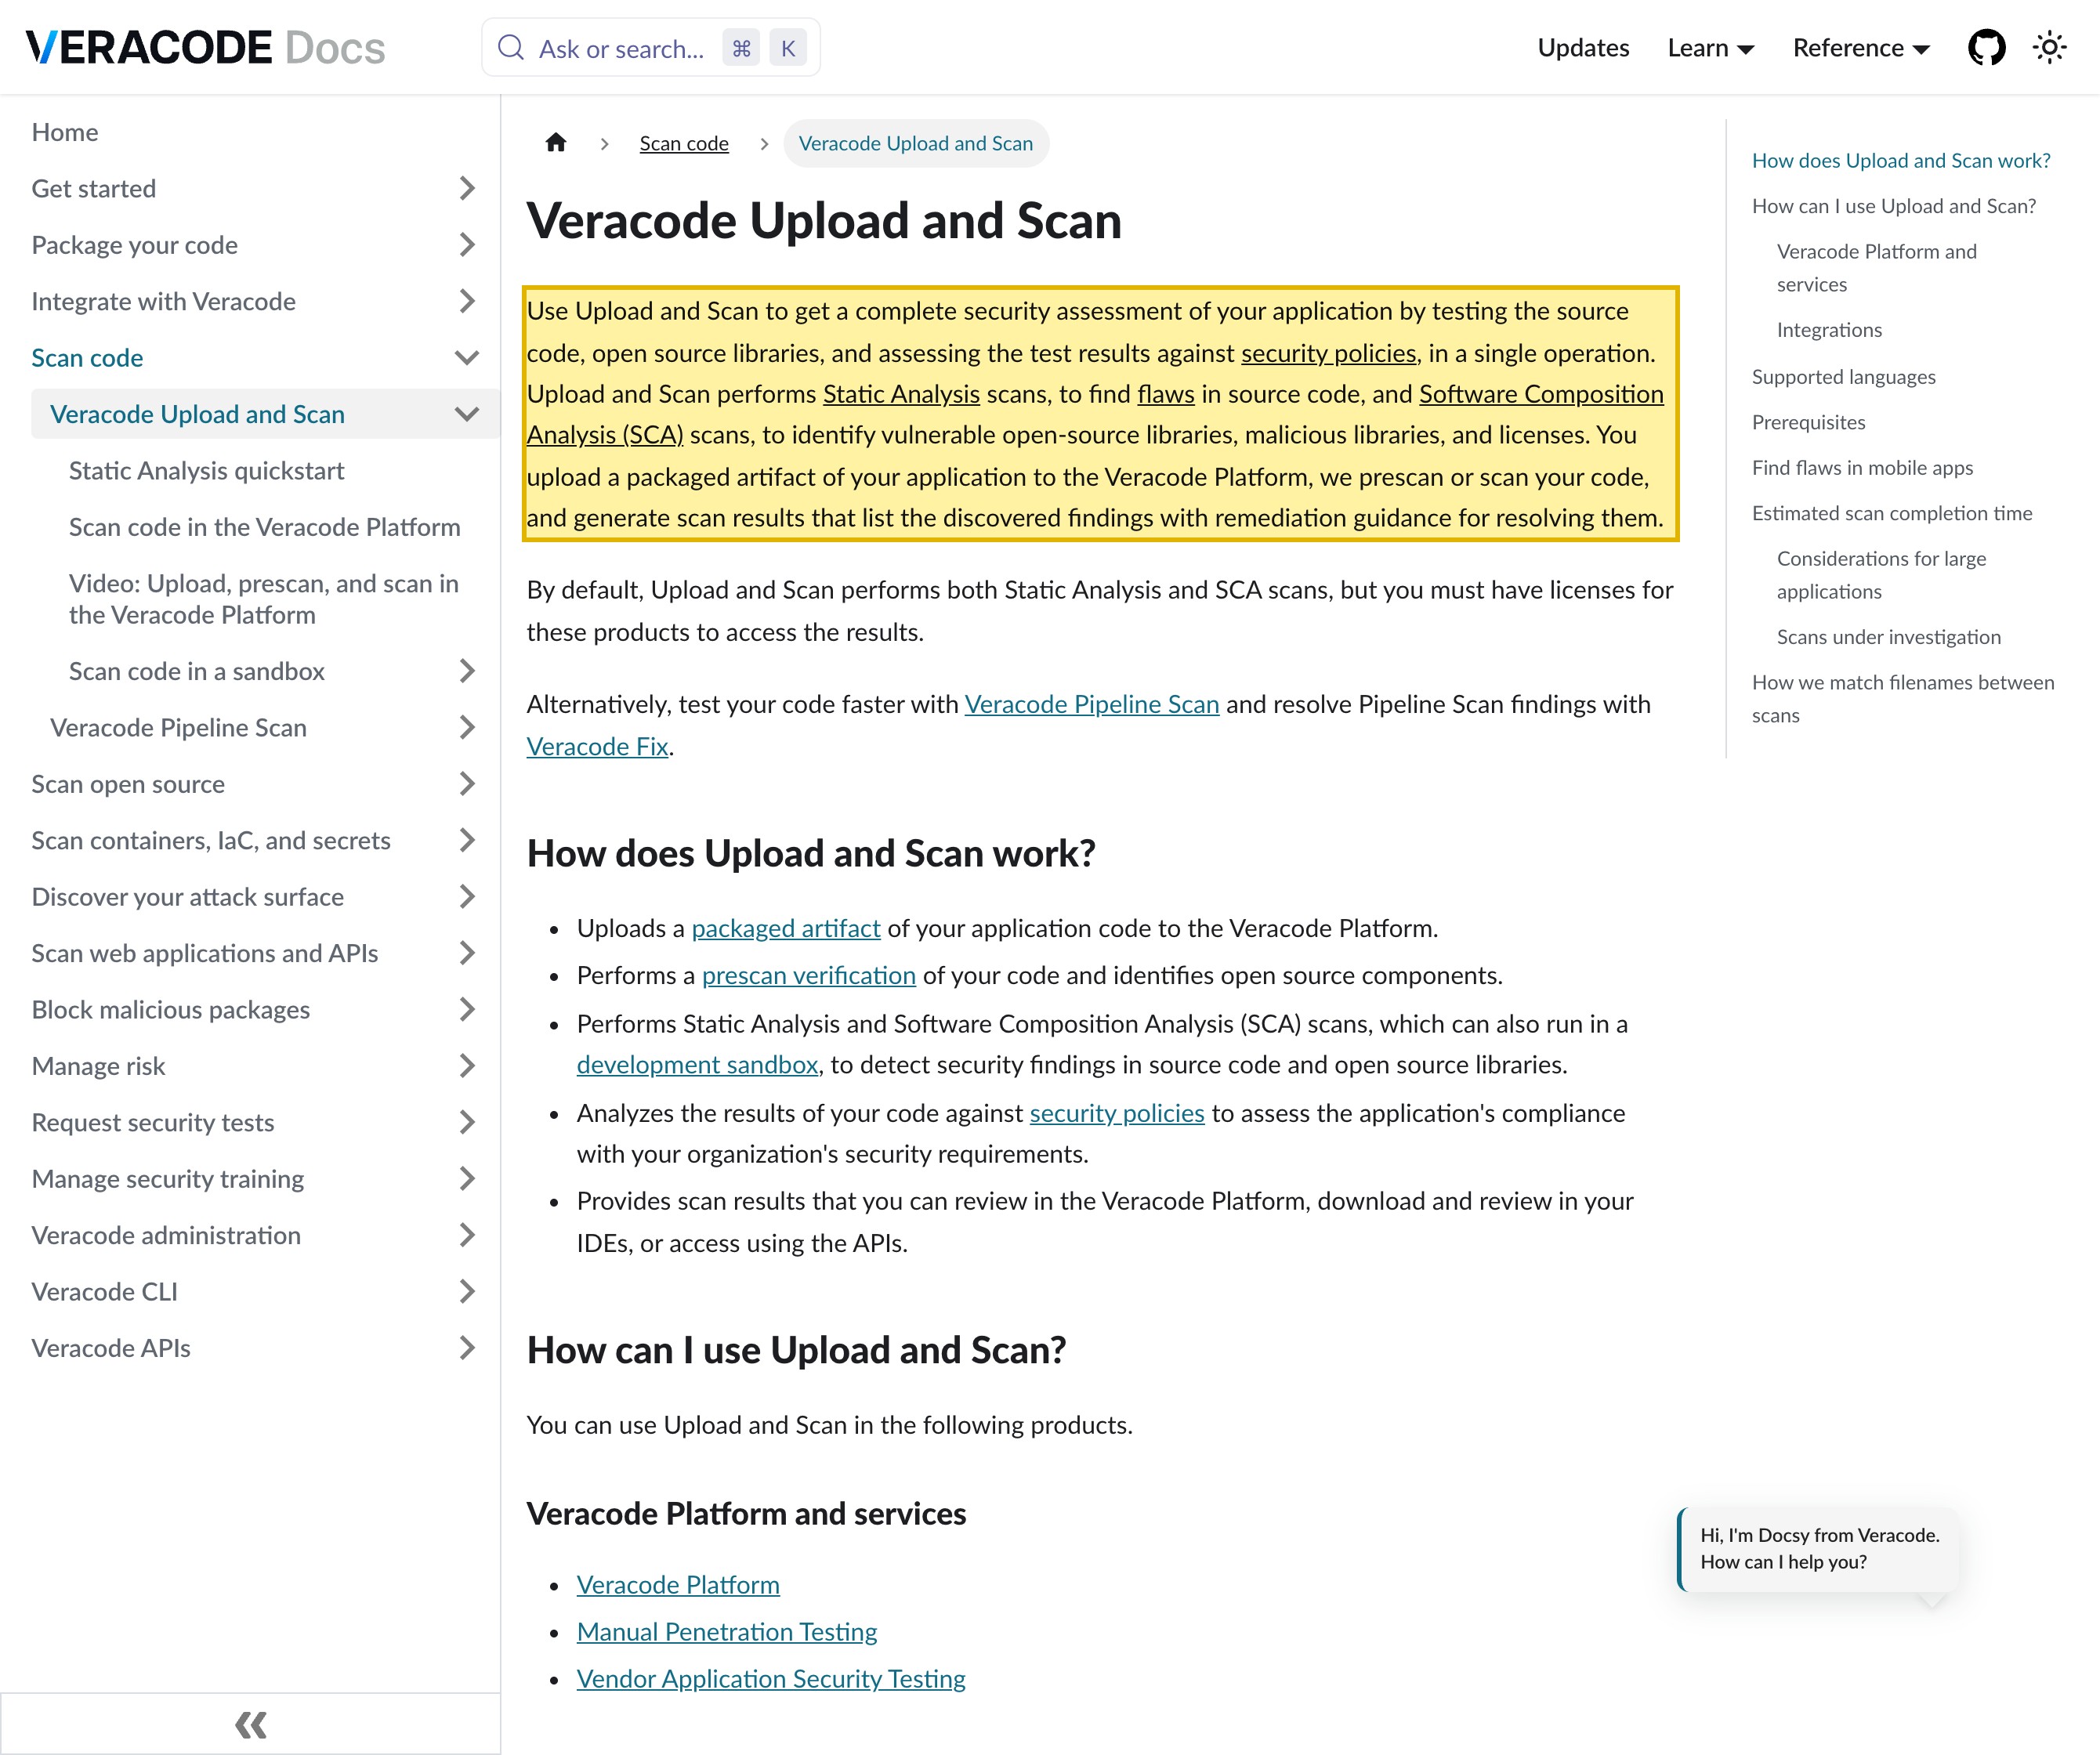
Selon la documentation de Veracode, “You upload a packaged artifact of your application to the Veracode Platform, we prescan or scan your code” — et sa plateforme n'opère que dans des régions américaines, européennes et fédérales américaines, sans région en Chine continentale et sans option auto-hébergée. Ainsi, le code et les binaires que vous envoyez depuis la Chine sont analysés et viennent reposer à l'étranger : votre IP propriétaire (que les artefacts compilés portent couramment sous forme de secrets intégrés), et toute information personnelle dans les données de test ou les journaux, franchissent la frontière. La PIPL régit ce transfert, et pour un OIIC ou un responsable traitant de gros volumes, un stockage sur le territoire (article 39, anciennement l'article 37) est dû. L'ironie est exacte : l'outil acheté pour protéger votre application est lui-même le canal qui l'emporte hors de Chine.
Ceci est une image des risques, pas un verdict — vos obligations dépendent de votre entité, de vos volumes de données et de l'identité des personnes dont votre code porte les informations personnelles. Notre équipe Chine peut cartographier votre exposition Veracode avec vous →
Aperçu de conformité
- ! Vous téléversez le code et les binaires de votre application vers le cloud de Veracode pour les faire analyser
- ! Votre code est de l'IP propriétaire, peut intégrer des secrets — et il quitte la Chine
- ! Téléverser ce code depuis la Chine est un transfert transfrontalier au sens de la PIPL
- ✕ SaaS uniquement en cloud — régions US/UE/US-Fédérale, aucune région chinoise, aucun auto-hébergement
- ✓ 21YunBox met sur pied une assise légale sur le territoire et une diffusion déclarée ICP
Ce que la documentation officielle de Veracode dit de la Chine
| Fait | Source primaire |
|---|---|
| Dans les propres mots de Veracode : “You upload a packaged artifact of your application to the Veracode Platform, we prescan or scan your code, and generate scan results.” L'analyse statique, dynamique et de composition logicielle s'exécutent toutes après que votre code et vos binaires sont téléversés vers la plateforme hébergée de Veracode — l'artefact est votre source propriétaire, et les binaires compilés intègrent couramment des secrets tels que clés et chaînes de connexion. | Veracode Docs — Veracode Upload and Scan, consulté le 2026-10-14 |
| La documentation d'API de Veracode énumère ses régions de plateforme : la Commercial Region (analysiscenter.veracode.com), l'European Region (.eu) et la United States Federal Region (.us). Aucune n'est en Chine continentale, et Veracode ne propose aucun analyseur auto-hébergé qui garderait le code téléversé sur place — de sorte que le code envoyé depuis la Chine est analysé et stocké à l'étranger. | Veracode Docs — Region Domains for Veracode APIs, consulté le 2026-10-14 |
| Téléverser du code et des binaires depuis la Chine vers la plateforme à l'étranger de Veracode est un transfert transfrontalier que la PIPL régit dès lors que ce code porte des informations personnelles — et c'est souvent le cas, via les données de test, les journaux, la configuration et les identifiants intégrés. Le responsable d'informations personnelles qui en répond, c'est vous, le client de Veracode, pas Veracode : la PIPL exige information, consentement distinct et un mécanisme de transfert (articles 38 à 40), l'article 28 fixant une barre plus haute lorsque les données sont sensibles. | PIPL (loi sur la protection des informations personnelles), articles 28 et 38 à 40 |
| Pour un opérateur d'infrastructure d'information critique ou un responsable traitant de gros volumes, les informations personnelles collectées sur le continent doivent être stockées sur le continent (article 40 de la PIPL ; loi sur la cybersécurité, article 39 (anciennement l'article 37) — l'amendement 2025 en vigueur le 1er janvier 2026 a renuméroté l'article de localisation des données, à substance inchangée). Un analyseur uniquement en cloud, sans région chinoise et sans auto-hébergement, ne peut satisfaire cette obligation : le code téléversé est, par définition, dans le mauvais pays. | PIPL article 40 ; loi sur la cybersécurité, article 39 (anciennement l'article 37) |
Sources vérifiées par Équipe Conformité 21YunBox le 14 octobre 2026.
Pour une équipe qui livre des logiciels en Chine continentale, la question à propos de Veracode n’a jamais été de savoir si l’analyseur atteint le service ou si un build depuis Shanghai peut téléverser — il le peut, et l’accessibilité est la moitié « diffusion », pas la question. La vraie question est une question de résidence, et elle est singulièrement pointue pour un outil de sécurité applicative : pour tester votre logiciel, Veracode vous fait remettre le logiciel. L’analyse statique, l’analyse dynamique et l’analyse de composition logicielle s’exécutent toutes après que vous avez téléversé un artefact empaqueté de votre application vers la Veracode Platform, le service hébergé de Veracode, où il est analysé. Cet artefact, c’est votre code propriétaire — un secret commercial — et les binaires compilés et le bytecode portent couramment des secrets intégrés tels que clés en dur, jetons et chaînes de connexion. La Veracode Platform n’étant proposée que dans des régions américaines, européennes et fédérales américaines, sans région en Chine continentale et sans analyseur auto-hébergé à exécuter sur place, le code que vous envoyez depuis la Chine vient reposer et est analysé à l’étranger. Ainsi, l’outil que vous avez acheté pour sécuriser votre application est lui-même le canal transfrontalier par lequel votre source quitte le pays.
Veracode en Chine en un coup d’œil
| Ce qui décide | Dans les propres termes de Veracode — et au regard du droit chinois |
|---|---|
| Où votre code est analysé et repose | Veracode est uniquement en cloud : vous téléversez un artefact empaqueté de votre application vers la Veracode Platform et il y est analysé. Sa propre documentation d'API énumère les régions de la plateforme — la Commercial Region (États-Unis), l'European Region et la United States Federal Region — et aucune ne se trouve en Chine continentale. Il n'existe aucun analyseur Veracode auto-hébergé que vous pourriez mettre en place sur place, de sorte que le code téléversé est analysé et détenu sur l'une de ces régions à l'étranger. |
| Ce qu'il ingère, et pourquoi la résidence mord | Une plateforme de sécurité applicative voit la totalité de ce qu'elle teste : votre source, vos binaires compilés et vos dépendances tierces. C'est de la propriété intellectuelle propriétaire et un secret commercial, et les binaires y intègrent couramment des secrets — clés, jetons, chaînes de connexion. Elle porte aussi souvent les informations personnelles de personnes en Chine à travers les données de test, les journaux, la configuration et les identifiants intégrés, y compris des champs sensibles de l'article 28. Le téléversement est donc à la fois une exportation d'IP et, souvent, un transfert d'informations personnelles au sens de la PIPL. |
| Votre code et vos données du continent | Le code et les binaires téléversés depuis la Chine et analysés à l'étranger constituent un transfert transfrontalier que la PIPL régit : information, un consentement distinct, et un mécanisme de transfert (articles 38 à 40 de la PIPL), l'article 28 relevant la barre lorsque les informations personnelles sont sensibles. Le responsable qui en répond, c'est vous, l'opérateur — pas Veracode. |
| Obligation de stockage sur le territoire | Un opérateur d'infrastructure d'information critique ou un responsable traitant de gros volumes a une obligation de stockage sur le territoire qu'un analyseur à l'étranger, uniquement en cloud, ne peut satisfaire — les informations personnelles et les données importantes du continent doivent rester sur le continent (article 40 de la PIPL ; loi sur la cybersécurité, article 39 (anciennement l'article 37)) — l'amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, à substance inchangée. |
| Est-ce accessible ? | Traitez l'accessibilité comme la moitié « diffusion », pas comme la question — les builds se téléversent très bien vers la plateforme. Veracode étant uniquement en cloud sans analyseur auto-hébergé, le levier légal est d'exécuter la couche de données d'analyse de code sur place sur un équivalent agréé sur place ou souverain, et toute surface tournée vers la Chine placée devant — la console d'administration, le portail de reporting que touchent vos utilisateurs — a besoin d'une déclaration ICP rattachée à une ressource d'hébergement sur le continent (décret n° 292 du Conseil des affaires de l'État ; décret n° 33 du MIIT). |
Où votre code est réellement analysé
Veracode ne tourne pas sur une infrastructure que vous contrôlez ; il tourne comme une plateforme hébergée vers laquelle vous envoyez votre application. Sa propre documentation Upload and Scan est claire sur le flux : “You upload a packaged artifact of your application to the Veracode Platform, we prescan or scan your code, and generate scan results.” La documentation de régions qui l’accompagne fixe ensuite où vit cette plateforme — elle énumère les domaines de la Commercial Region, de l’European Region et de la United States Federal Region, et il n’y a aucune région en Chine continentale à sélectionner ni aucun analyseur auto-hébergé à déployer sur place. Pointez un pipeline de build chinois vers Veracode et l’artefact atterrit sur l’une de ces régions à l’étranger, où il est analysé et ses résultats stockés.
Ce qui franchit la frontière, alors, n’est pas de la télémétrie sur votre code — c’est le code. Au titre de la loi sur la protection des informations personnelles, déplacer hors du pays toute information personnelle chinoise portée par cet artefact — jeux de test, journaux, configuration, identifiants intégrés — est un transfert transfrontalier, et le responsable qui en répond, c’est vous. Et là où une exportation est permise, franchir un seuil de volume ou de sensibilité peut déclencher une évaluation de sécurité menée par la CAC avant que quoi que ce soit ne quitte légalement le pays.
Ce qu’il ingère, c’est votre IP — et l’ironie est exacte
Veracode mérite cet examen à cause de ce qu’une plateforme de sécurité applicative concentre. La plupart des outils touchent une tranche de vos données ; celui-ci ingère la chose elle-même — votre source, vos binaires compilés, votre arbre de dépendances — et les secrets que ces binaires portent. C’est l’actif technique le plus sensible qu’une organisation d’ingénierie possède, et il est couramment enveloppé autour des informations personnelles de personnes en Chine : enregistrements réels dans les données de test, identifiants dans les journaux, champs sensibles de l’article 28 lorsque apparaissent des données de santé, financières ou de pièce d’identité officielle. Dès que cet artefact est téléversé et analysé sur une région à l’étranger, tant votre IP que ces informations personnelles ont quitté le continent.
L’ironie est tout l’enjeu pour un acheteur de sécurité : la plateforme que vous avez déployée pour protéger votre application est elle-même la voie à l’étranger que votre application emprunte. Pour un opérateur d’infrastructure d’information critique, et pour un responsable dont les volumes franchissent les seuils des régulateurs, les informations personnelles et les données importantes collectées sur le continent doivent être stockées sur le continent (article 40 de la PIPL ; loi sur la cybersécurité, article 39 (anciennement l’article 37)). Un analyseur uniquement en cloud sans région en Chine ne peut structurellement pas satisfaire cette obligation — le code est, par définition, dans le mauvais pays.
Pourquoi un test d’accessibilité passe à côté
Demander « un runner de Shanghai peut-il atteindre api.veracode.com et téléverser ? » répond à la mauvaise question. La réussite du téléversement est précisément le problème, non le réconfort : un téléversement propre et rapide, c’est votre code source et toute information personnelle intégrée qui quittent la Chine sur une analyse de transfert légal que vous n’avez peut-être pas menée. L’accessibilité vous dit que la voie de diffusion fonctionne ; elle ne vous dit rien de l’endroit où l’artefact est autorisé à reposer, sur quelle base légale, ni si un consentement distinct et un mécanisme de transfert sont en place. La question de conformité vit entièrement sur l’axe de la résidence, et un graphique de latence ne peut pas la voir.
La voie légale — cartographier, localiser, diffuser
Vous n’avez pas à abandonner Veracode pour exécuter la sécurité applicative légalement en Chine continentale. 21YunBox est une surcouche conforme, pas une migration — et, pour une plateforme que vous exploitez déjà, un partenaire qui s’installe aux côtés de votre pile, non un concurrent. Il y a trois mouvements, et ils s’articulent.
Cartographier. Notre équipe conformité Chine lit vos obligations de transfert transfrontalier PIPL, de résidence des données et de localisation des données (CII) au regard de votre entité réelle, de vos volumes d’analyse et de l’identité des personnes dont votre code et vos données de test portent les informations personnelles — pour que l’exposition soit consignée avant tout téléversement.
Localiser. Parce que le risque réside dans l’endroit où reposent le code et les artefacts, et parce que Veracode est uniquement en cloud sans analyseur auto-hébergé, le levier sur place n’est pas « exécuter le binaire de l’éditeur localement ». Il consiste à exécuter la couche de données d’analyse de code sur place autrement — un équivalent légal sur place ou souverain agréé qui maintient la source et les artefacts sensibles sur le sol du continent — tandis que seul un sous-ensemble minimisé, consenti et légalement transférable franchit la frontière. Localiser signifie un déploiement légal sur place de la couche de test de sécurité, jamais un connecteur du continent pointé vers la plateforme à l’étranger.
Diffuser. Pour toute surface tournée vers la Chine placée devant la plateforme — la console d’administration, le portail de reporting, le tableau de bord des résultats que touchent vos utilisateurs du continent — le 21YunBox Optimizer fournit une diffusion sur le territoire, déclarée ICP, devant la pile que vous exploitez déjà. Aucune reconstruction, aucune seconde base de code. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte ; tout l’enjeu est une voie légale, déclarée, sur le territoire.
L’objectif est clair : votre sécurité applicative fonctionne de manière légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
Lectures complémentaires :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la protection des informations personnelles
- La loi chinoise sur la cybersécurité et la localisation des données
Questions fréquentes
Veracode stocke-t-il mon code en Chine ?
Non. Selon la documentation de Veracode, vous téléversez un artefact empaqueté de votre application vers la Veracode Platform, qui n'opère que dans ses régions Commercial (États-Unis), European et United States Federal — aucune en Chine continentale — et Veracode ne propose aucun analyseur auto-hébergé. Ainsi, le code et les binaires que vous téléversez depuis la Chine sont analysés et stockés à l'étranger.
Est-il illégal d'utiliser Veracode en Chine ?
Pas intrinsèquement. L'enjeu est le transfert transfrontalier de votre code et de toute information personnelle qu'il porte, que la PIPL autorise si vous donnez l'information, obtenez un consentement distinct et satisfaites l'un de ses mécanismes de transfert. Savoir si vous êtes en outre soumis à une obligation de localisation des données dépend de votre rôle (par exemple, êtes-vous un OIIC) et de vos volumes de données. Traitez cela comme un risque à évaluer avec un conseil, non comme une interdiction générale — et notez que les binaires téléversés peuvent intégrer des secrets, ce qui relève l'enjeu.
21YunBox peut-il rendre notre usage de Veracode conforme en Chine ?
Oui. Notre équipe Chine cartographie votre exposition transfrontalière et de résidence des données pour votre entité et vos volumes de données, met sur pied un équivalent légal sur place ou souverain agréé pour que la source et les artefacts sensibles restent sur le sol du continent, et diffuse toute console, rapport ou portail tourné vers la Chine sur une infrastructure sur le territoire, déclarée ICP — devant la pile que vous exploitez déjà. Contactez-nous pour traiter votre cas précis.






















