¿Funciona Varonis en China? Residencia de datos, localización y transferencia transfronteriza según la PIPL
El SaaS de Varonis almacena solo metadatos — pero esos metadatos son un mapa clasificado de dónde residen sus archivos sensibles y su información personal, más las identidades de usuario y los eventos de acceso. Sus regiones abarcan EE. UU., Europa, el Reino Unido, Canadá, Australia e India — ninguna en China continental —, de modo que ese mapa reside en el extranjero: una transferencia transfronteriza según la PIPL. Un análisis desde el cumplimiento de dónde pueden residir sus metadatos de seguridad.
¿Funciona Varonis en China?
Varonis funciona en China — la cuestión de cumplimiento es la residencia: su SaaS almacena solo metadatos, y esos metadatos son un mapa clasificado de dónde residen sus datos sensibles y su información personal, guardado en el extranjero y sin región en China continental.
Varonis conserva el contenido de los archivos en un recolector dentro de su entorno y sube metadatos, clasificaciones y eventos de acceso — identidades de usuario, rutas de archivo, remitentes y destinatarios de correo, registros de acceso — a su Data Security Platform SaaS, que solo opera en EE. UU., Europa, el Reino Unido, Canadá, Australia e India. Guardar en el extranjero ese mapa procedente de China y sus identificadores es una transferencia transfronteriza según la PIPL, y como las clasificaciones señalan exactamente dónde están los datos sensibles del artículo 28, lo que está en juego aumenta en lugar de disminuir; un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene además un deber de almacenamiento dentro del país que un SaaS en el extranjero no puede cumplir. La opción obvia dentro del país — la plataforma autoalojada heredada — llega al final de su vida útil el 31 de diciembre de 2026.
Esto es un mapa de riesgo, no una resolución — concrete los detalles con asesoría legal. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ✕ Ninguna región SaaS en China continental que seleccionar — los metadatos residen en el extranjero
- ! Los metadatos almacenados cartografían dónde residen físicamente sus datos personales y sensibles
- ! Identidades, remitentes/destinatarios de correo y eventos de acceso son información personal
- ! Metadatos de China en el extranjero = transferencia transfronteriza según la PIPL; un CIIO debe almacenar dentro del país
- ! La plataforma autoalojada heredada llega al final de su vida útil el 31 dic. 2026 — la palanca on-premise se cierra
- ✓ 21YunBox cartografía la exposición, localiza la capa de datos dentro del país y entrega mediante un edge con registro ICP
Lo que la documentación oficial de Varonis dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Varonis almacena solo metadatos en su SaaS — pero esos metadatos son un mapa clasificado de dónde residen sus datos sensibles, guardado en una geografía sin región en China continental. Su página de privacidad afirma que la plataforma “can be set to operate from the geography of the customer’s choice” (puede configurarse para operar desde la geografía que elija el cliente) y que “Only metadata, and not the data itself, is stored on Varonis DSP.” (en Varonis DSP solo se almacenan metadatos, no los datos en sí). Esos metadatos incluyen identidades de usuario, rutas de archivo, remitentes y destinatarios de correo, eventos de acceso y resultados de clasificación; las geografías en las que opera son EE. UU., Europa, el Reino Unido, Canadá, Australia e India. | Varonis — Privacy Standards and Practices (consultado el 2026-10-10) |
| La plataforma autoalojada heredada de Varonis llega al final de su vida útil el 31 de diciembre de 2026 — el proveedor apuesta todo por el SaaS. Varonis afirma haber anunciado “the end-of-life (EOL) of our legacy self-hosted product by December 31, 2026,” (el final de la vida útil de su producto autoalojado heredado para el 31 de diciembre de 2026), y el SaaS ya representa el “76% of our business” (76 % de su negocio), de modo que la opción de ejecutarlo en sus propios servidores del continente se cierra y la palanca dentro del país pasa a ser un equivalente con licencia dentro del país o de nube soberana. | Blog de Varonis — Why We’re Going All In on SaaS, rev. 2025-11-12 (consultado el 2026-10-10) |
| Guardar metadatos e identificadores procedentes de China en un SaaS en el extranjero es una transferencia transfronteriza de información personal según la PIPL. Los artículos 38 a 40 de la PIPL imponen al responsable del tratamiento — usted, el operador, no Varonis, el encargado — el deber de notificar, obtener un consentimiento separado y establecer un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). | Ley de Protección de Información Personal, artículos 38–40 (consultado el 2026-10-10) |
| Un operador de infraestructuras de información críticas debe almacenar dentro de China la información personal generada en China — un SaaS en el extranjero no puede cumplirlo. El artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo — y el artículo 40 de la PIPL establecen el deber de almacenamiento dentro del país; por encima de ciertos umbrales de volumen o sensibilidad puede aplicarse una evaluación de seguridad de la exportación de datos de la CAC antes de que nada salga. | Ley de Ciberseguridad art. 39 (antes art. 37); PIPL art. 40 (consultado el 2026-10-10) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un equipo de seguridad que da servicio a China continental, la pregunta sobre Varonis nunca fue si sus recolectores se instalan o si pueden llegar a la nube. Lo hacen. Varonis es una plataforma de seguridad de datos: descubre, clasifica y vigila de forma continua dónde residen sus archivos sensibles y su información personal en recursos compartidos de archivos, Microsoft 365, aplicaciones SaaS y almacenes en la nube. Por diseño, conserva el contenido de los archivos en un recolector dentro de su entorno y envía solo metadatos a su SaaS — y esos metadatos son el meollo del asunto, porque constituyen un mapa clasificado de dónde se encuentran exactamente sus datos más sensibles, junto con las identidades de usuario, los remitentes y destinatarios de correo electrónico, los eventos de acceso y las etiquetas que señalan lo que es sensible. La ironía salta a la vista: la herramienta que usted compró para cartografiar y proteger sus datos sensibles guarda ese mapa en el extranjero. Varonis opera ese SaaS en EE. UU., Europa, el Reino Unido, Canadá, Australia e India — ninguna región en China continental — y su plataforma autoalojada heredada llega al final de su vida útil el 31 de diciembre de 2026. Así que la verdadera pregunta es de residencia: ¿dónde se permite que resida el mapa de sus datos de China?
Varonis en China de un vistazo
| Qué lo decide | En los propios términos de Varonis — y la ley china |
|---|---|
| Dónde reposan físicamente los datos de seguridad | Varonis conserva el contenido de los archivos en un recolector dentro de su entorno y almacena solo metadatos en su Data Security Platform (DSP) SaaS. Su página de privacidad afirma que la plataforma “can be set to operate from the geography of the customer's choice” (puede configurarse para operar desde la geografía que elija el cliente) — pero las geografías en las que opera son EE. UU., Europa, el Reino Unido, Canadá, Australia e India. No hay ninguna región en China continental que seleccionar, de modo que los metadatos acaban residiendo en el extranjero. La plataforma autoalojada heredada, que podía funcionar en sus propios servidores del continente, llega al final de su vida útil el 31 de diciembre de 2026. |
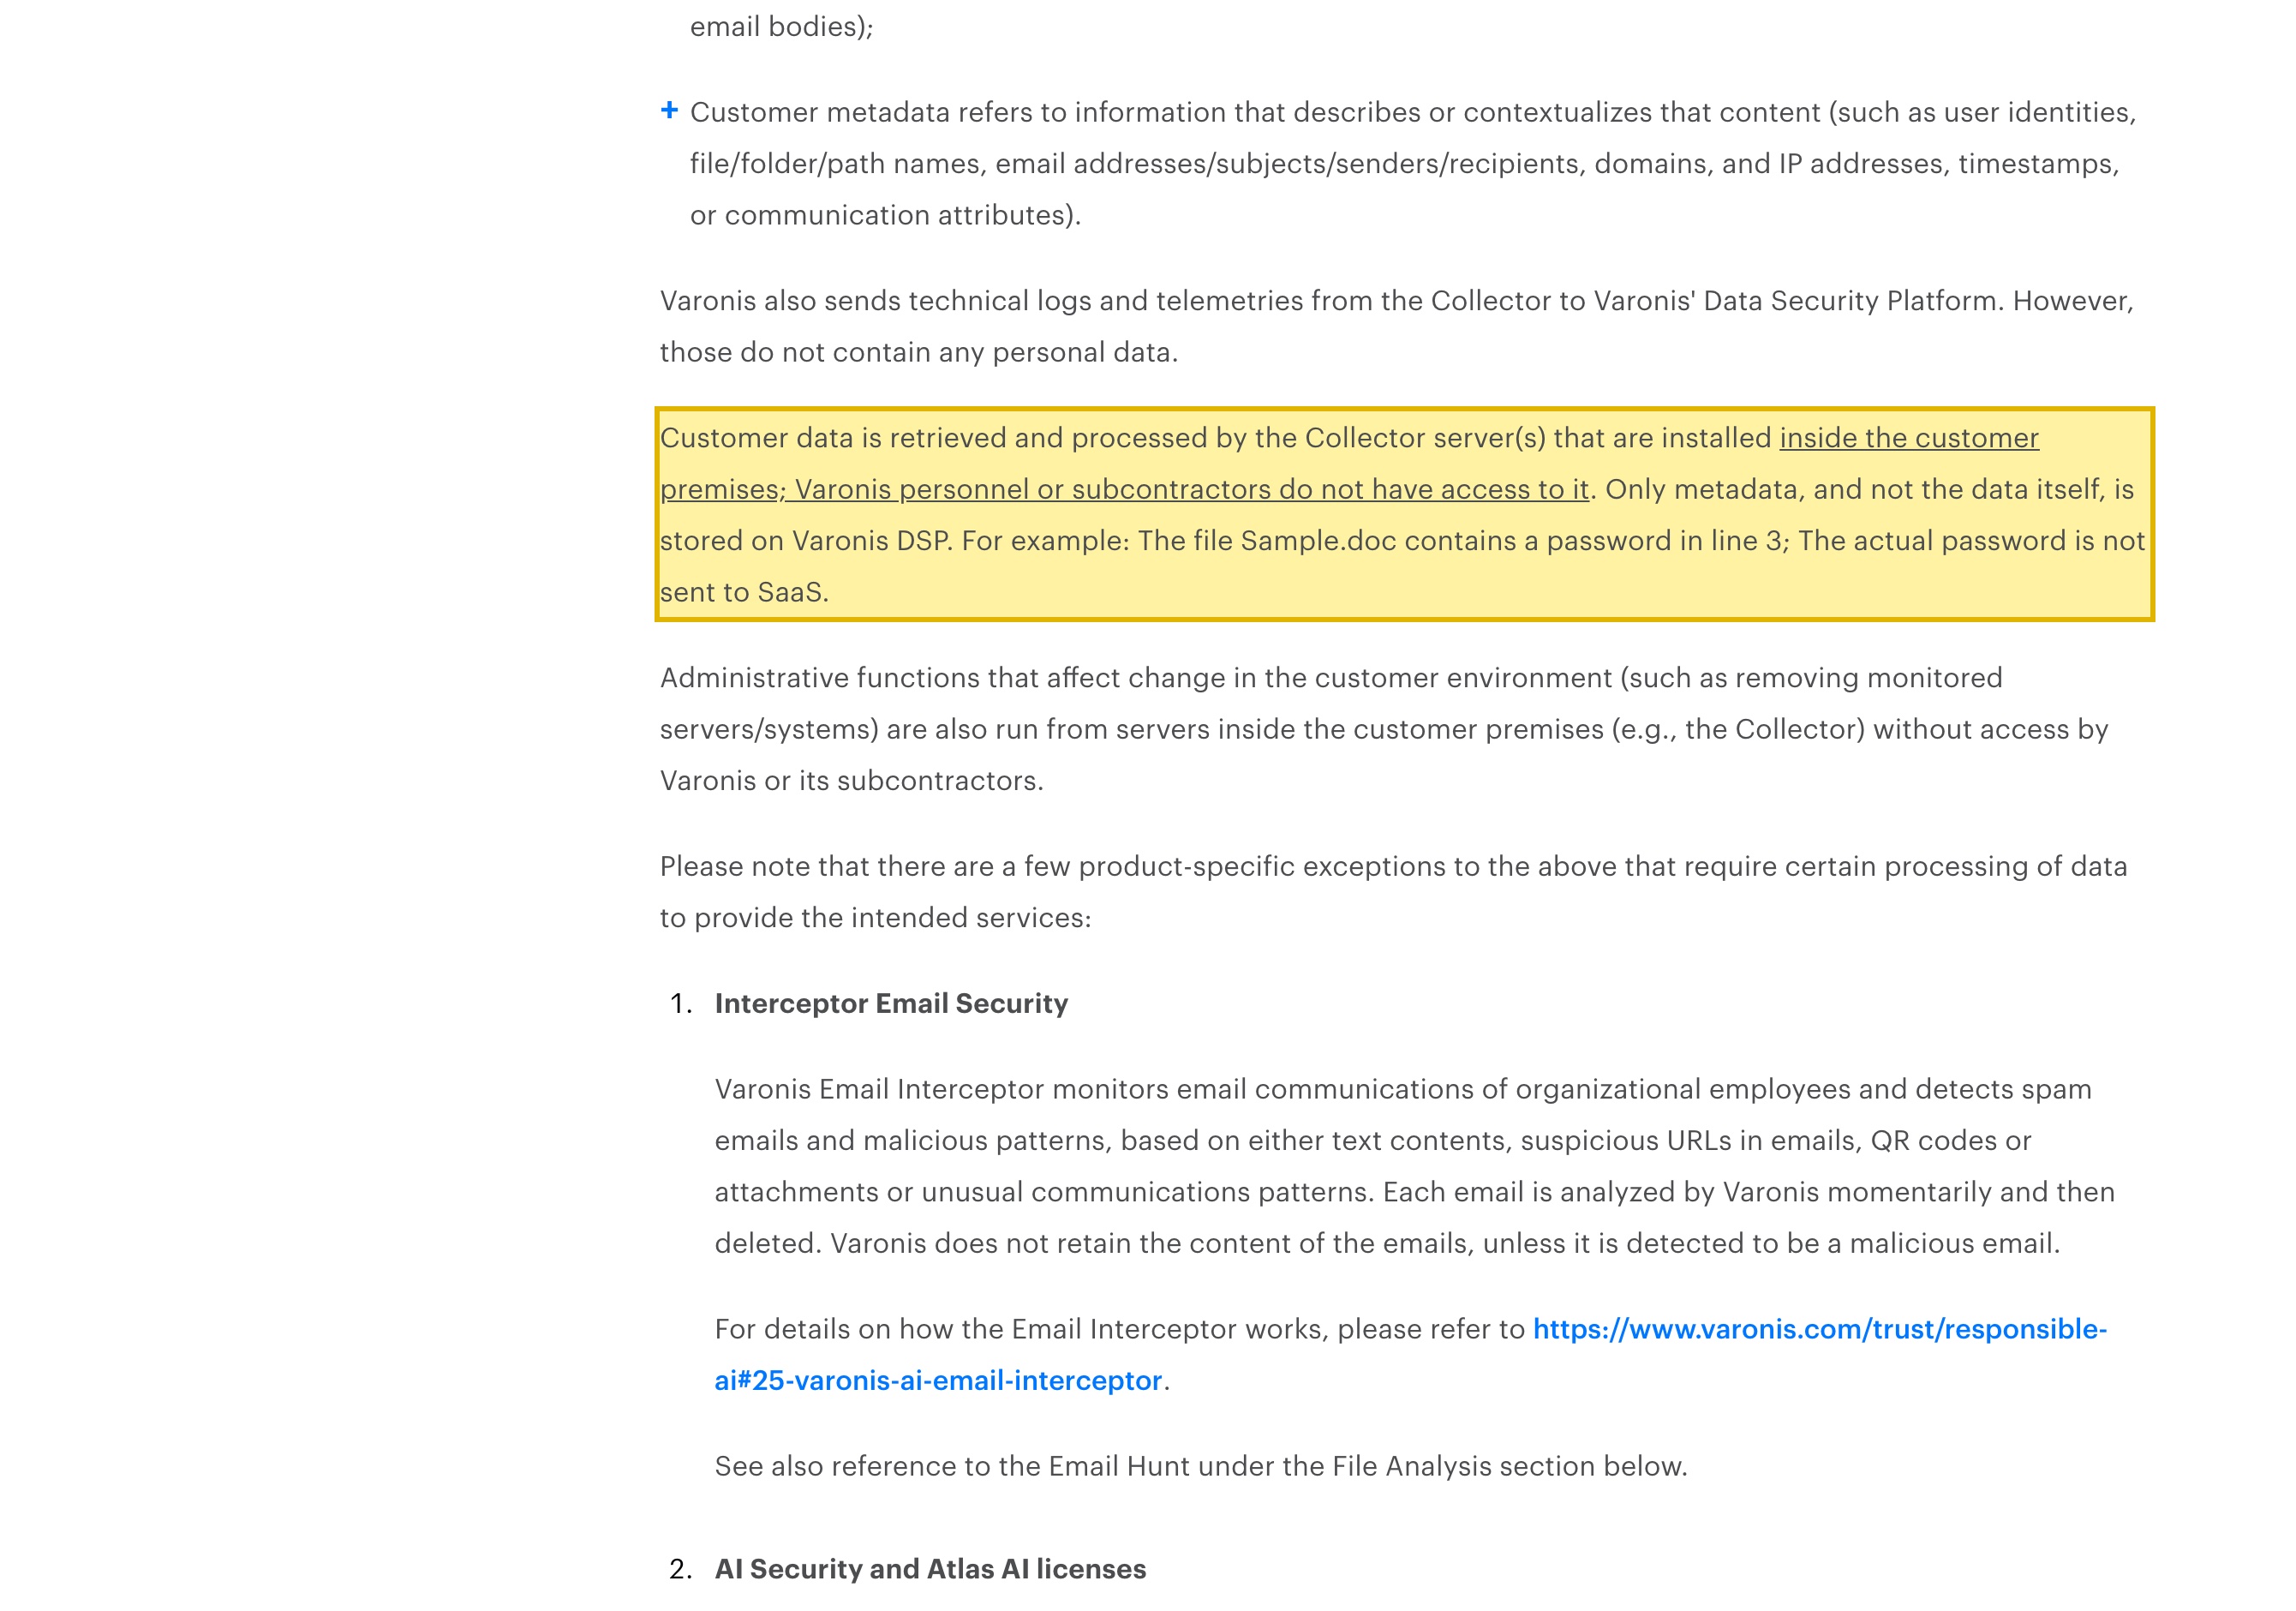
| Qué ingiere y por qué es información personal | La propia definición de Varonis: los metadatos son “information that describes or contextualizes that content (such as user identities, file/folder/path names, email addresses/subjects/senders/recipients, domains, and IP addresses, timestamps, or communication attributes).” (información que describe o contextualiza ese contenido: identidades de usuario, nombres de archivos, carpetas y rutas, direcciones, asuntos, remitentes y destinatarios de correo, dominios y direcciones IP, marcas de tiempo o atributos de comunicación). Añada los eventos de acceso — quién abrió, movió o eliminó qué archivo — y los resultados de clasificación. Todo ello es información personal según la PIPL en cuanto identifica a una persona, y las clasificaciones señalan exactamente dónde se encuentran los datos sensibles del artículo 28 — financieros, de salud, de documentos de identidad oficiales, biométricos. El almacén es un mapa de sus datos más sensibles. |
| Sus metadatos del continente en el almacén | Los metadatos, las clasificaciones y los eventos de acceso extraídos de personas y sistemas en China y guardados en una DSP en el extranjero constituyen una transferencia transfronteriza que regula la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia (artículos 38 a 40 de la PIPL). El responsable obligado es usted, el operador — no Varonis, el encargado del tratamiento. |
| Deber de almacenamiento dentro del país | Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que un SaaS en el extranjero no puede cumplir — la información personal y los datos importantes del continente deben permanecer en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) —; la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. |
| ¿Es accesible? | Trate la accesibilidad como la mitad de la entrega, no como la cuestión — los recolectores y las consolas se conectan. Con la opción autoalojada heredada cerrándose, la palanca legal es un equivalente con licencia dentro del país o de nube soberana que mantenga la capa de metadatos en suelo continental, y cualquier superficie orientada a China situada por delante — la consola de administración, el portal de informes — necesita un registro ICP vinculado a un recurso de alojamiento en el continente (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT). |
Dónde residen realmente los datos
Varonis no sitúa ninguna región dentro de China continental. La empresa construyó su SaaS de forma nativa en la nube y lo escala sobre infraestructura de nube pública global — Microsoft Azure, según sus propios textos sobre arquitectura —, con centros de datos de cara al cliente en Estados Unidos, Europa, el Reino Unido (Londres), Canadá (Toronto), Australia (Sídney) e India (Bombay y Pune). Su página de privacidad afirma que la plataforma “can be set to operate from the geography of the customer’s choice,” pero esa elección se hace exactamente entre esas geografías; no hay ninguna opción de China continental que seleccionar. Apunte su tenant a cualquiera de ellas y los metadatos que Varonis recoge de sus sistemas en China acaban residiendo fuera de China.
El único despliegue que podría haber mantenido todo en suelo continental — la Data Security Platform autoalojada heredada que usted ejecutaba en sus propios servidores — se está cerrando. Varonis ha anunciado el final de la vida útil de ese producto autoalojado para el 31 de diciembre de 2026, afirmando que el SaaS “now makes up 76% of our business” (ya representa el 76 % de su negocio) y que apuesta todo por él. Lo que permanece en local en el modelo SaaS es el contenido de los archivos: un recolector dentro de su entorno analiza los archivos y sube solo los metadatos y los resultados de clasificación. Es un diseño real y bienvenido — pero son los metadatos, y no el cuerpo de los archivos, los que cargan con el problema de residencia, debido a lo que esos metadatos son en realidad.
Lo que ingiere es información personal
Varonis merece este escrutinio por lo que contienen sus metadatos. En palabras de la propia Varonis, los metadatos son “information that describes or contextualizes that content (such as user identities, file/folder/path names, email addresses/subjects/senders/recipients, domains, and IP addresses, timestamps, or communication attributes).” Añada los eventos de acceso que registra — quién abrió, movió o eliminó qué archivo — y los resultados de clasificación que etiquetan dónde residen los datos regulados. Cada uno de ellos es información personal según la Ley de Protección de Información Personal de China en el momento en que identifica a una persona, y las clasificaciones apuntan directamente a la información personal sensible del artículo 28 — campos financieros, de salud, de documentos de identidad oficiales y biométricos —, que exige un listón más alto de propósito específico, necesidad estricta y consentimiento separado.
Así que lo que Varonis concentra en el extranjero no es un registro accesorio; es un índice preciso y consultable de dónde están sus datos de China más sensibles, quién puede llegar a ellos y quién los ha tocado. “Only metadata, and not the data itself” es un pobre consuelo cuando los metadatos son el mapa. Para un operador de infraestructuras de información críticas, y para un tratante cuyos volúmenes superan los umbrales de los reguladores, la información personal y los datos importantes recogidos en el continente deben almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). Un SaaS en el extranjero no puede, por su propia estructura, cumplir ese deber — el índice está, por definición, en el país equivocado — y, allí donde la exportación esté siquiera permitida, superar un umbral de volumen o de sensibilidad puede activar una evaluación de seguridad de la exportación de datos dirigida por la CAC antes de que nada salga legalmente.
Operarlo en un SaaS sin región en China no cumple el deber de residencia — y qué lo cumple
El resumen honesto es acotado e importante: nada de Varonis está «bloqueado» en China, y la exposición no es el software. La exposición es un despliegue SaaS que aparca el índice de los datos más sensibles de su operación en el continente — y las identidades y eventos de acceso que lo rodean — fuera del continente, sin región dentro del país que seleccionar y con la alternativa autoalojada en retirada.
Como la plataforma autoalojada heredada llega al final de su vida útil el 31 de diciembre de 2026, la palanca legal no es la promesa de que podrá ejecutar Varonis en sus propios servidores de Shanghái para siempre. Consiste en mantener dentro del país, por otros medios, la capa de metadatos de datos sensibles — un equivalente con licencia dentro del país o de nube soberana que guarde las clasificaciones, las identidades y los eventos de acceso en suelo continental, con almacenamiento consentido dentro del país para lo que deba quedarse. Apuntar un recolector del continente de vuelta al SaaS de Varonis en el extranjero no es localización y no cumple el deber de almacenamiento; poner en marcha un equivalente legal dentro del país, sí. Allí donde un subconjunto minimizado de metadatos pueda cruzar legalmente la frontera, usted mantiene esa transferencia consentida y respaldada por un mecanismo de transferencia, mientras que cualquier superficie orientada a China situada por delante de la plataforma — la consola de administración, el portal de informes al que acceden sus operadores del continente — requiere su propio registro ICP.
Esto es un mapa de riesgo, no un veredicto. Si usted debe almacenamiento dentro del país, un mecanismo de transferencia, un consentimiento separado, una evaluación de seguridad de la exportación de datos, un registro ICP o alguna combinación de ellos depende de su entidad, de sus volúmenes de datos, de qué parte de lo que describen sus metadatos es personal o sensible y de a quién pertenecen esos datos — y merece la pena resolverlo con asesoría legal antes de decidir dónde reside un solo registro de clasificación.
La vía legal — cartografiar, localizar, entregar
No tiene que abandonar Varonis para operarlo legalmente en China continental. 21YunBox es una capa de cumplimiento, no una migración — y, para una plataforma que usted ya utiliza, un socio que se sitúa junto a su stack, no un competidor. Hay tres movimientos, y encajan entre sí.
Cartografiar. Nuestro equipo de cumplimiento en China contrasta sus obligaciones de transferencia transfronteriza según la PIPL, de residencia de datos y de localización de datos (CII) con su entidad real, sus volúmenes de datos y la titularidad de la información personal que describen sus metadatos de Varonis — las identidades, los remitentes y destinatarios de correo, los eventos de acceso, las clasificaciones que marcan dónde están los datos sensibles —, de modo que la exposición quede por escrito antes de que nada se mueva.
Localizar. Como el riesgo está en dónde residen esos metadatos, mantenemos la capa de datos sensibles dentro del país — en un equivalente con licencia dentro del país o de nube soberana — para que las clasificaciones, identidades y eventos de acceso que China exige conservar en suelo continental permanezcan allí. Localizar significa un despliegue legal dentro del país de la capa de datos, nunca un reenvío de vuelta hacia el endpoint en el extranjero; solo el subconjunto minimizado y legalmente transferible cruza la frontera.
Entregar. Para cualquier superficie orientada a China situada por delante de la plataforma — la consola de administración, el portal de informes, la página de autoservicio a la que acceden sus usuarios y operadores del continente —, el 21YunBox Optimizer proporciona una entrega dentro del país con registro ICP, por delante del stack que ya utiliza. Sin reconstrucción, sin una segunda base de código. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión; todo el sentido es una vía legal, registrada y dentro del país.
El objetivo es claro: que su despliegue de Varonis funcione de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos (artículo 39)
- Las medidas de evaluación de seguridad de la exportación de datos de China
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Tiene Varonis un centro de datos o una región SaaS en China continental?
No. La Data Security Platform SaaS de Varonis opera en EE. UU., Europa, el Reino Unido, Canadá, Australia e India; no hay ninguna región en China continental que seleccionar al darse de alta. Por eso, los metadatos, las clasificaciones y los eventos de acceso que Varonis recoge de sus recursos compartidos de archivos, Microsoft 365 y almacenes en la nube de China acaban residiendo en el extranjero. Según la PIPL eso es una transferencia transfronteriza y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, no puede cumplir el deber de almacenamiento dentro del país.
Varonis dice que almacena «solo metadatos, no los datos en sí» — ¿sigue siendo un problema la residencia?
Sí — los metadatos son el problema. Son un mapa clasificado de dónde residen sus archivos más sensibles y su información personal, e incluyen identidades de usuario, remitentes y destinatarios de correo, eventos de acceso y las clasificaciones que marcan lo que es sensible — todo ello información personal según la PIPL en cuanto identifica a una persona. Guardar ese mapa en el extranjero es una transferencia transfronteriza, y como las clasificaciones señalan exactamente dónde están los datos sensibles del artículo 28, lo que está en juego aumenta en lugar de disminuir.
¿Podemos simplemente autoalojar Varonis en servidores de China continental para mantener los datos dentro del país?
Esa palanca se está cerrando. Varonis ha anunciado que su plataforma autoalojada heredada llega al final de su vida útil el 31 de diciembre de 2026 y que apuesta todo por el SaaS. La vía legal dentro del país es, por tanto, un equivalente con licencia dentro del país o de nube soberana que mantenga la capa de metadatos de datos sensibles en suelo continental, con cualquier consola orientada a China entregada sobre infraestructura con registro ICP — nunca un reenvío de vuelta al SaaS en el extranjero. 21YunBox cartografía la exposición y pone en marcha esa vía dentro del país; concrete los detalles con asesoría legal.






















