Varonisは中国本土で使えるか:データの国内保存、ローカライゼーション、PIPL越境
Varonis SaaSはメタデータのみを保存します——しかしそのメタデータは、センシティブなファイルと個人情報がどこにあるかを分類した地図であり、加えてユーザーのアイデンティティとアクセスイベントです。そのリージョンは米国・ヨーロッパ・英国・カナダ・オーストラリア・インドにまたがり、中国本土には一つもありません——ので、その地図はオフショアに置かれ、PIPLの越境移転になります。貴社のセキュリティメタデータがどこに存在してよいかをコンプライアンス起点で読み解きます。
Varonisは中国本土で使えるか
Varonisは中国で動きます——コンプライアンスの問いは国内保存です:そのSaaSはメタデータのみを保存し、そのメタデータは、センシティブなデータと個人情報がどこにあるかを分類した地図で、中国本土のリージョンなくオフショアに保持されます。
Varonisはファイルのコンテンツを環境内のコレクターに留め、メタデータ・分類・アクセスイベント——ユーザーのアイデンティティ、ファイルパス、メールの送信者と受信者、アクセス記録——をSaaSのData Security Platformにアップロードし、それは米国・ヨーロッパ・英国・カナダ・オーストラリア・インドでのみ運用されます。その中国由来の地図と識別子をオフショアに保持することはPIPLの越境移転であり、分類が第28条のセンシティブデータの正確なありかを示すため、リスクは下がるどころか上がります;重要情報インフラ運営者や大量取扱者は、オフショアのSaaSが満たせない国内保存義務(英語)も負います。明白な国内の選択肢——レガシーのセルフホスト版——は2026年12月31日にサポート終了を迎えます。
これは判定ではなくリスクの見取り図です——具体は専門家と確定してください。当社の中国チームがエクスポージャーを整理します →
コンプライアンス・スナップショット
- ✕ 選べる中国本土のSaaSリージョンがない——メタデータはオフショアに置かれる
- ! 保存されるメタデータは、個人情報とセンシティブデータが物理的にどこにあるかを地図化する
- ! アイデンティティ、メールの送信者/受信者、アクセスイベントは個人情報
- ! 中国メタデータがオフショア=PIPLの越境移転;CIIOは国内保存を負う
- ! レガシーのセルフホスト版は2026年12月31日サポート終了——オンプレのレバーが閉じる
- ✓ 21YunBoxがエクスポージャーを整理し、データ層を国内化し、ICPエッジで配信する
Varonisの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| VaronisはSaaS上にメタデータのみを保存する——しかしそのメタデータは、センシティブなデータがどこにあるかを分類した地図であり、中国本土のリージョンのない地域に保持される。プライバシーページは、プラットフォームが「顧客の選ぶ地域から運用するよう設定できる」こと、「データ自体ではなくメタデータのみがVaronis DSPに保存される」ことを述べる。そのメタデータにはユーザーのアイデンティティ、ファイルパス、メールの送信者と受信者、アクセスイベント、分類結果が含まれ、運用される地域は米国・ヨーロッパ・英国・カナダ・オーストラリア・インドだ。 | Varonis — Privacy Standards and Practices(2026-10-10 取得) |
| Varonisのレガシーのセルフホスト版は2026年12月31日にサポート終了を迎える——ベンダーはSaaSに全面移行する。Varonisは「2026年12月31日までにレガシーのセルフホスト製品のサポート終了(EOL)」を発表し、SaaSが今や「事業の76%」を占めるとしており、自前の本土サーバーで動かす選択肢は閉じ、国内のレバーはライセンスを持つ国内またはソブリンクラウド相当へと移る。 | Varonis blog — Why We're Going All In on SaaS, rev. 2025-11-12(2026-10-10 取得) |
| 中国由来のメタデータと識別子をオフショアのSaaSに保持することは、PIPLの下での個人情報の越境移転だ。PIPL第38〜40条は、取扱者——プロセッサーのVaronisではなく、運営者である貴社——に、通知、個別の同意、一つの移転メカニズム(CACの安全評価、CAC標準契約、または認証)を求める。 | 個人情報保護法 第38〜40条(2026-10-10 取得) |
| 重要情報インフラ運営者は、中国で生成された個人情報を中国の内側に保存しなければならない——オフショアのSaaSには満たせない。サイバーセキュリティ法第39条(旧第37条)——2026年1月1日に施行された2025年改正がデータ国内保存の条文を第37条から第39条に繰り上げ、実質は不変——とPIPL第40条が国内保存の義務を定め、量やセンシティビティのしきい値を超えると、何かが出る前にCACのデータ越境安全評価が適用されうる。 | サイバーセキュリティ法 第39条(旧第37条);PIPL 第40条(2026-10-10 取得) |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
中国本土にサービスを提供するセキュリティチームにとって、Varonisについての問いは、そのコレクターがインストールできるかでも、クラウドに到達できるかでもありませんでした。できます。Varonisはデータセキュリティのプラットフォームです:ファイル共有、Microsoft 365、SaaSアプリ、クラウドストア全体にわたって、センシティブなファイルと個人情報がどこにあるかを発見し、分類し、継続的に監視します。設計上、ファイルのコンテンツは貴社環境内のコレクターに留め、SaaSにはメタデータのみを送ります——そしてそのメタデータこそが核心です。なぜならそれは、最もセンシティブなデータが正確にどこにあるかを分類した地図であり、あわせてユーザーのアイデンティティ、メールの送信者と受信者、アクセスイベント、そして何がセンシティブかを示すラベルだからです。皮肉は鋭い:センシティブなデータを地図化し保護するために買ったツールが、その地図をオフショアに保持しているのです。VaronisはそのSaaSを米国・ヨーロッパ・英国・カナダ・オーストラリア・インドで運用し——中国本土には一つもなく——そのレガシーのセルフホスト版は2026年12月31日にサポート終了を迎えます。ですから本当の問いは国内保存の問いです:貴社の中国データの地図はどこに存在してよいのか?
中国でのVaronis:ひと目で
| 決め手 | Varonis自身の言葉で——そして中国の法では |
|---|---|
| セキュリティデータが物理的にどこにあるか | Varonisはファイルのコンテンツを貴社環境内のコレクターに留め、SaaSのData Security Platform(DSP)にはメタデータのみを保存します。プライバシーページは、プラットフォームが"can be set to operate from the geography of the customer's choice"(顧客の選ぶ地域から運用するよう設定できる)とします——ただしその運用する地域は米国・ヨーロッパ・英国・カナダ・オーストラリア・インドです。選べる中国本土のリージョンはなく、メタデータはオフショアに落ち着きます。自前の本土サーバーで動かせたレガシーのセルフホスト版は2026年12月31日にサポート終了を迎えます。 |
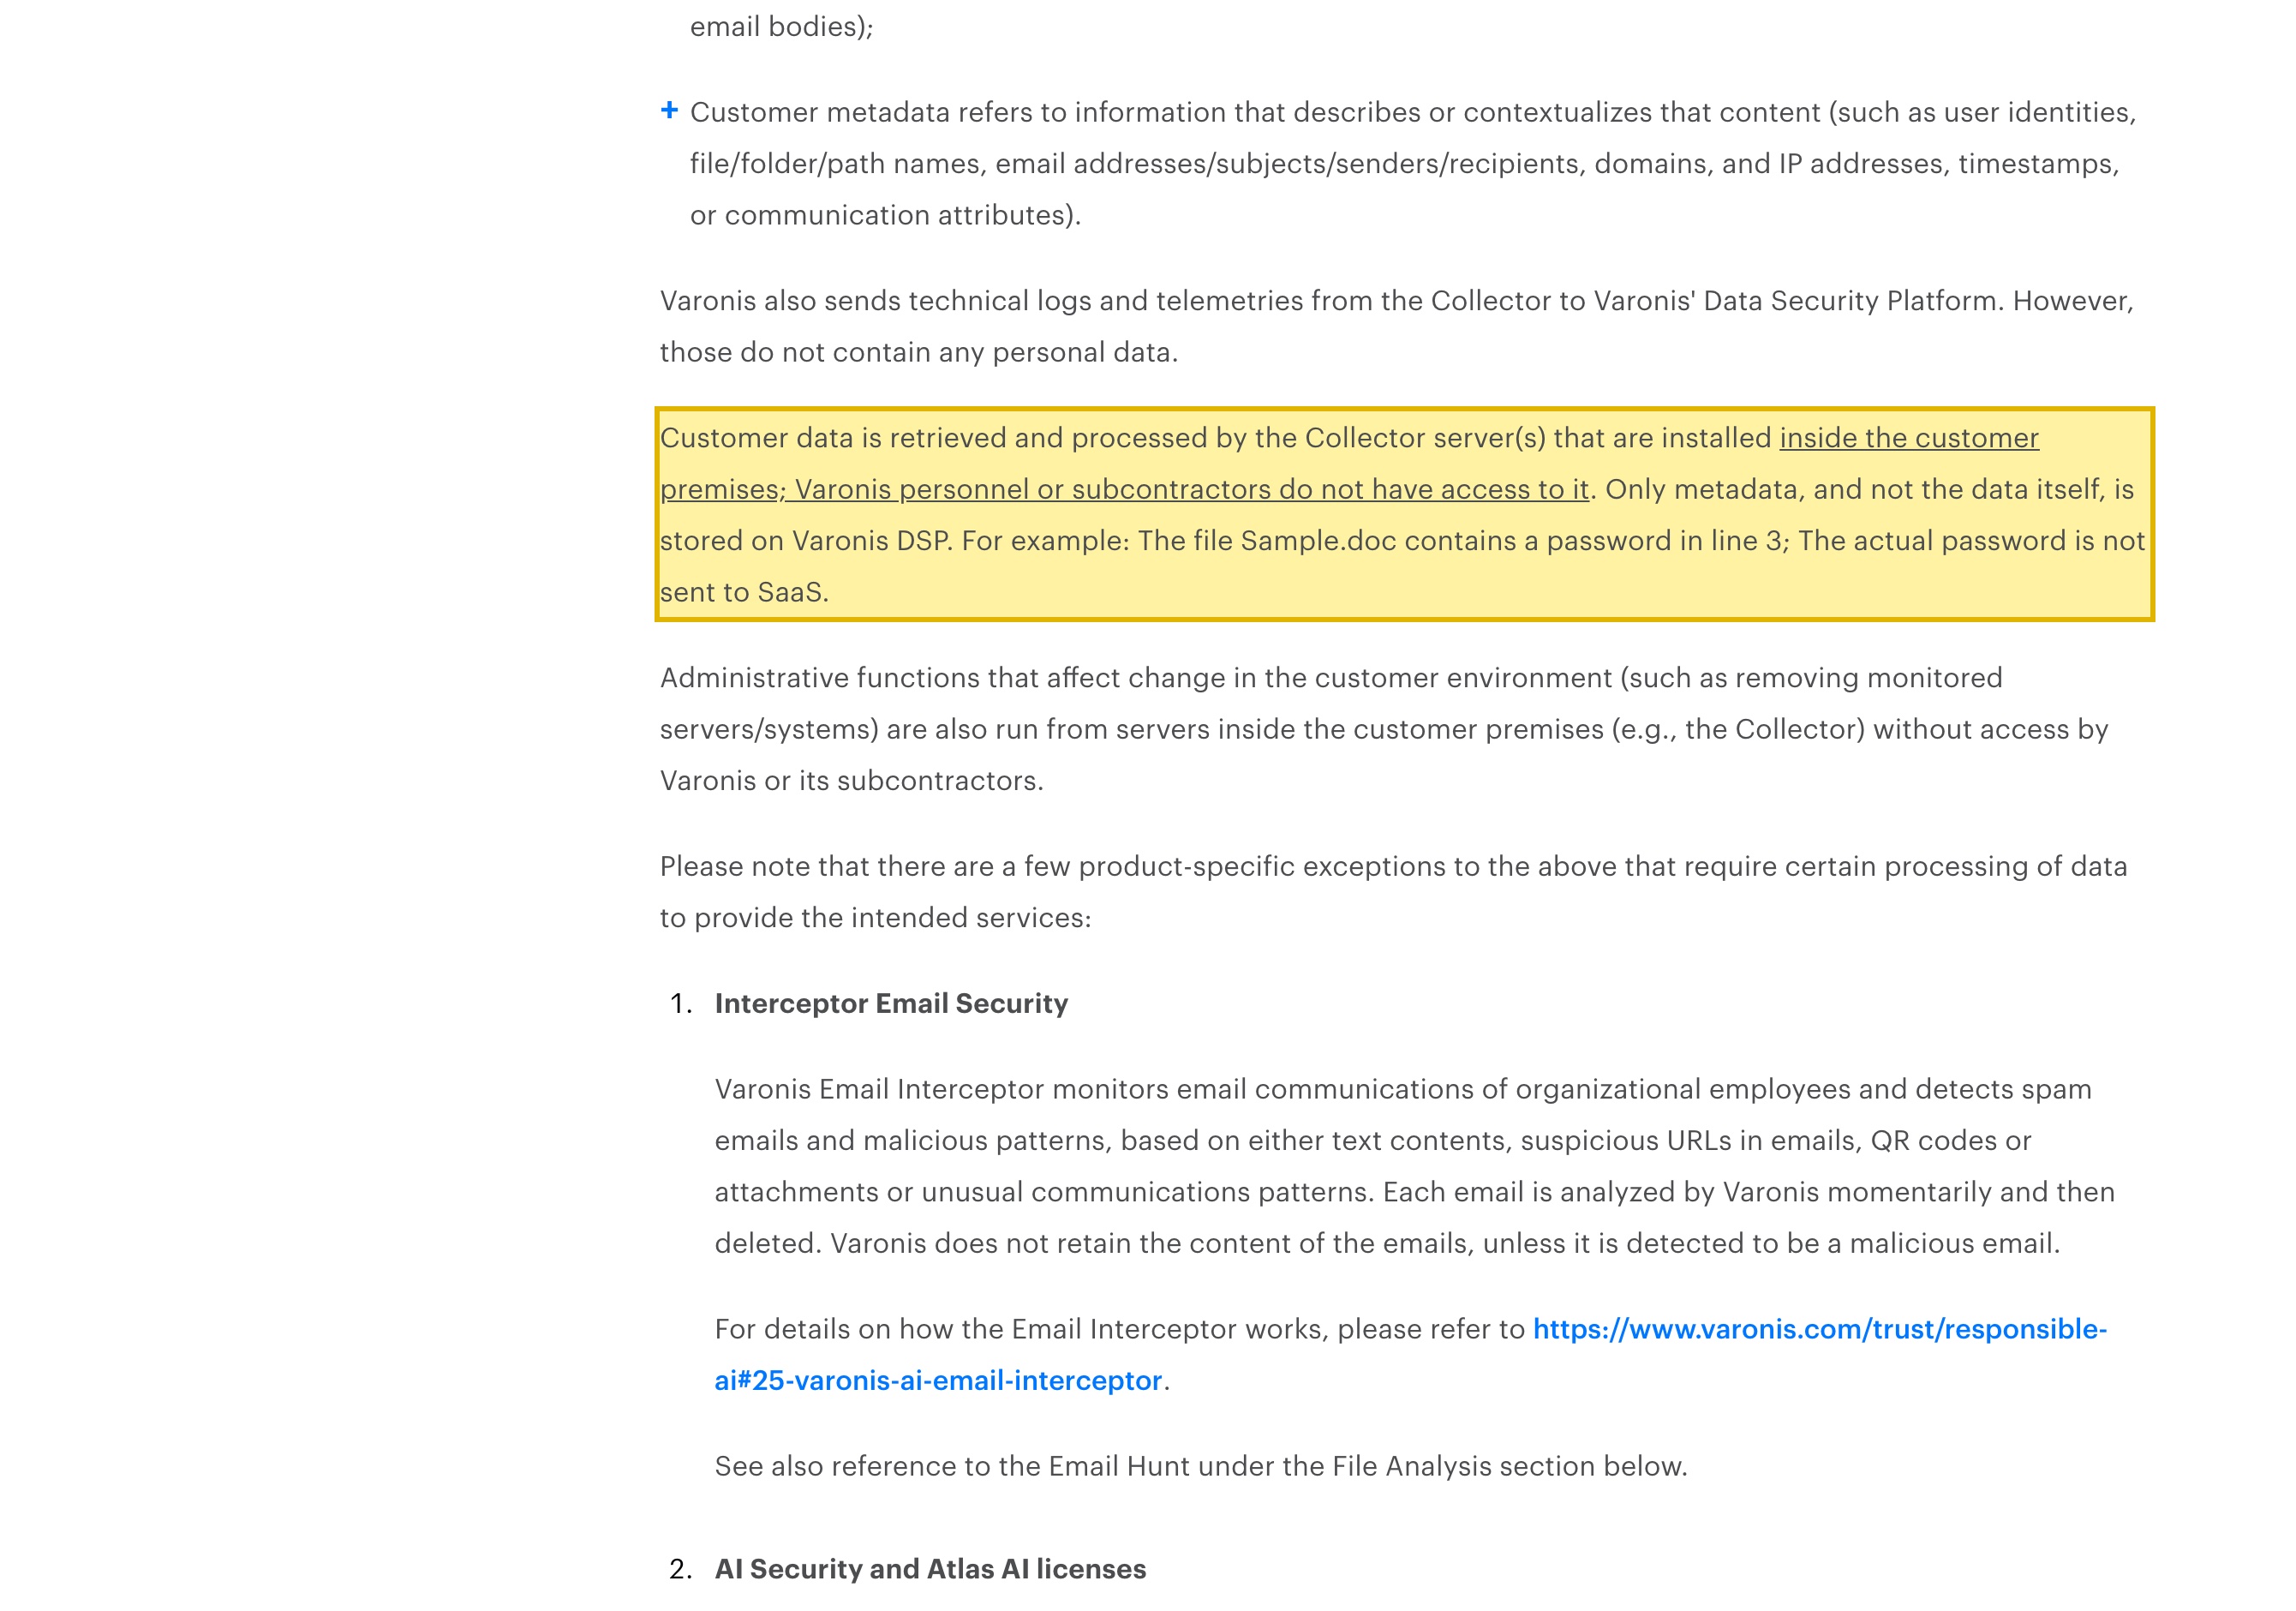
| 何を取り込むか、そしてなぜ個人情報か | Varonis自身の定義:メタデータは"information that describes or contextualizes that content (such as user identities, file/folder/path names, email addresses/subjects/senders/recipients, domains, and IP addresses, timestamps, or communication attributes)."(コンテンツを記述・文脈づける情報——ユーザーのアイデンティティ、ファイル/フォルダ/パス名、メールアドレス/件名/送信者/受信者、ドメイン、IPアドレス、タイムスタンプ、通信属性など)。これにアクセスイベント——誰がどのファイルを開き、移動し、削除したか——と分類結果を加えます。これらは個人を識別した時点でPIPLの下での個人情報であり、分類はPIPL第28条のセンシティブデータ——金融・健康・政府発行ID・生体——が正確にどこにあるかを示します。このストアは、貴社の最もセンシティブなデータの地図です。 |
| ストア内の貴社の本土メタデータ | 中国の人々やシステムから引き出し、オフショアのDSPに保持されるメタデータ・分類・アクセスイベントは、PIPLが規律する越境移転です:通知、個別の同意、一つの移転メカニズム(PIPL第38〜40条)。義務を負うのはプロセッサーのVaronisではなく、運営者である貴社です。 |
| 国内保存の義務 | 重要情報インフラ運営者や大量取扱者は、オフショアのSaaSが満たせない国内保存の義務を負います——本土の個人情報と重要データは本土に留まらなければなりません(PIPL第40条、サイバーセキュリティ法第39条(旧第37条)(英語))——2026年1月1日に施行された2025年のサイバーセキュリティ法改正が、データ国内保存の条文を第37条から第39条に繰り上げました。実質は不変です。 |
| 到達できるか? | 到達性は問いではなく配信の側として扱ってください——コレクターとコンソールは接続します。レガシーのセルフホストの選択肢が閉じるため、適法なレバーは、メタデータ層を本土の土の上に保つライセンスを持つ国内またはソブリンクラウド相当です。そしてその前段の中国向けの面——管理コンソール、レポートポータル——は、本土のホスティングリソースに結びついたICP備案(国務院令第292号、工業・情報化部令第33号)が必要です。 |
データは実際にどこにあるか
Varonisは中国本土の内側にリージョンを置きません。同社はSaaSをクラウドネイティブで構築し、グローバルなパブリッククラウドのインフラ——自社のアーキテクチャ記述ではMicrosoft Azure——の上でスケールさせ、顧客向けのデータセンターを米国、ヨーロッパ、英国(ロンドン)、カナダ(トロント)、オーストラリア(シドニー)、インド(ムンバイとプネー)に置いています。プライバシーページはプラットフォームが”can be set to operate from the geography of the customer’s choice”(顧客の選ぶ地域から運用するよう設定できる)としますが、その選択はまさにそれらの地域から引かれ、選べる中国本土の選択肢はありません。テナントをそのどれに向けても、Varonisが貴社の中国システムから集めるメタデータは中国の外に落ち着きます。
すべてを本土の土の上に保ちえた、ただ一つのデプロイ——自前のサーバーで動かしたレガシーのセルフホスト版Data Security Platform——は閉じつつあります。Varonisはそのセルフホスト製品のサポート終了を2026年12月31日までと発表し、SaaSが”now makes up 76% of our business”(今や当社の事業の76%を占める)として全面移行するとしています。SaaSモデルでローカルに留まるのはファイルのコンテンツです:貴社環境内のコレクターがファイルをスキャンし、メタデータと分類結果のみをアップロードします。それは本物の、歓迎すべき設計です——しかし国内保存の問題を抱えるのは、ファイルの中身ではなくメタデータです。そのメタデータが何であるかのためです。
取り込むものは個人情報
Varonisがこの精査に値するのは、そのメタデータが何を含むかのためです。Varonis自身の言葉では、メタデータは”information that describes or contextualizes that content (such as user identities, file/folder/path names, email addresses/subjects/senders/recipients, domains, and IP addresses, timestamps, or communication attributes).”(コンテンツを記述・文脈づける情報——ユーザーのアイデンティティ、ファイル/フォルダ/パス名、メールアドレス/件名/送信者/受信者、ドメイン、IPアドレス、タイムスタンプ、通信属性など)です。これに、記録するアクセスイベント——誰がどのファイルを開き、移動し、削除したか——と、規制対象のデータがどこにあるかを示す分類結果を加えます。それらの一つひとつが、個人を識別した時点で中国の個人情報保護法の下での個人情報であり、分類はPIPL第28条のセンシティブな個人情報——金融・健康・政府発行ID・生体のフィールド——を真っすぐに指し示し、特定目的・厳格な必要性・個別の同意という、より高い基準を伴います。
ですからVaronisがオフショアに集中させるのは付随的なログではありません。それは、貴社の最もセンシティブな中国データがどこにあり、誰が到達でき、誰が触れたかの、精密で検索可能な索引です。メタデータが地図であるとき、「データ自体ではなくメタデータのみ」は冷たい慰めです。重要情報インフラ運営者にとって、そして量が規制当局のしきい値を超える取扱者にとって、本土で収集した個人情報と重要データは本土に保存しなければなりません(PIPL第40条、サイバーセキュリティ法第39条(旧第37条)(英語))。オフショアのSaaSは構造上その義務を満たせません——索引は定義上、間違った国にあるのです——そして輸出がそもそも許される場合でも、量やセンシティビティのしきい値を超えると、何かが適法に出る前にCAC主導のデータ越境安全評価(英語)が発動しえます。
中国リージョンのないSaaSで動かしても国内保存義務は満たせない——では何が満たすか
正直な要約は狭く、重要です:Varonisについて中国で「ブロックされている」ものは何もなく、エクスポージャーはソフトウェアではありません。エクスポージャーは、貴社の本土の最もセンシティブなデータの索引——そしてその周りのアイデンティティとアクセスイベント——を本土の外に置くSaaSデプロイであり、選べる国内リージョンがなく、セルフホストの代替が廃止されつつあることです。
レガシーのセルフホスト版が2026年12月31日にサポート終了を迎えるため、適法なレバーは「永遠に自前の上海サーバーでVaronisを動かせる」という約束ではありません。それは、センシティブデータのメタデータ層を他の手段で国内に保つこと——分類・アイデンティティ・アクセスイベントを本土の土の上に保持するライセンスを持つ国内またはソブリンクラウド相当で、留まらなければならないものを同意された国内保存にすること——です。本土のコレクターをオフショアのVaronis SaaSに向け直すことは国内化ではなく、保存義務を満たしません。適法な国内相当を立ち上げることがそうです。最小化されたメタデータの部分集合が適法に国境を越えてよい場合、その移転は同意され移転メカニズムに裏打ちされたまま保ち、一方でプラットフォームの前段の中国向けの面——管理コンソール、本土の運用者が触れるレポートポータル——はそれ自身のICP備案を得ます。
これはリスクの見取り図であって判定ではありません。国内保存、移転メカニズム、個別の同意、データ越境安全評価、ICP備案、あるいはそれらの組み合わせのいずれを負うかは、法人、データ量、メタデータが記述するもののうちどれだけが個人・センシティブか、そして誰のデータかで変わります——たった一つの分類レコードがどこに存在するかを決める前に、専門家と確定する価値があります。
適法な経路——マッピング、国内化、配信
中国本土向けに法令に沿ってVaronisを運用するために、Varonisを捨てる必要はありません。21YunBoxは移行ではなく法令に沿ったオーバーレイであり——すでにお使いのプラットフォームにとっては、スタックに並び立つパートナーであって競合ではありません。三つの動きがあり、噛み合います。
マッピング。 当社の中国コンプライアンスチームが、貴社のPIPLの越境・データ国内保存・データローカライゼーション(CII)の義務を、実際の法人、データ量、Varonisのメタデータが記述する個人情報が誰のものか——アイデンティティ、メールの送信者と受信者、アクセスイベント、センシティブデータのありかを示す分類——に照らして読み解き、何かが動く前にエクスポージャーを書き出します。
国内化。 リスクはそのメタデータがどこにあるかなので、センシティブデータの層を国内に——ライセンスを持つ国内またはソブリンクラウド相当に——保ち、中国が本土の土の上に留めることを求める分類・アイデンティティ・アクセスイベントがそうなるようにします。国内化とは、データ層の適法な国内デプロイを意味するのであって、オフショアのエンドポイントへ送り返す経路では決してありません。最小化され適法に移転可能な部分集合だけが越えます。
配信。 プラットフォームの前段のあらゆる中国向けの面——管理コンソール、レポートポータル、本土のユーザーと運用者が触れるセルフサービスページ——について、21YunBox OptimizerがICP備案済みの国内配信を、すでにお使いのスタックの前段で提供します。作り直しも、二つ目のコードベースもなく。21YunBoxはいかなる不正な手段も用いず、また推奨しません。その眼目はまさに、適法で、備案され、国内にある経路です。
目標は明快です:貴社のVaronisのデプロイが、中国のユーザーのために適法かつ法令に沿って動くこと。
関連する読み物:
よくあるご質問
Varonisは中国本土にデータセンターやSaaSリージョンを持っていますか?
いいえ。VaronisのSaaS Data Security Platformは米国・ヨーロッパ・英国・カナダ・オーストラリア・インドで運用され、オンボーディング時に選べる中国本土のリージョンはありません。したがってVaronisが貴社の中国のファイル共有・Microsoft 365・クラウドストアから集めるメタデータ・分類・アクセスイベントはオフショアに落ち着きます。PIPLの下ではそれは越境移転であり、重要情報インフラ運営者や大量取扱者にとっては国内保存の義務を満たせません。
Varonisは「データ自体ではなくメタデータのみ」を保存すると言っています——それでも国内保存は問題ですか?
はい——メタデータこそが問題です。それは、貴社の最もセンシティブなファイルと個人情報がどこにあるかを分類した地図であり、ユーザーのアイデンティティ、メールの送信者と受信者、アクセスイベント、そして何がセンシティブかを示す分類を含みます——個人を識別した時点ですべてPIPLの下での個人情報です。その地図をオフショアに保持することは越境移転であり、分類が第28条のセンシティブデータの正確なありかを示すため、リスクは下がるどころか上がります。
データを国内に留めるために、Varonisを中国本土のサーバーでセルフホストすればよいのでは?
そのレバーは閉じつつあります。Varonisはレガシーのセルフホスト版が2026年12月31日にサポート終了を迎え、SaaSに全面移行すると発表しています。したがって適法な国内経路は、センシティブデータのメタデータ層を本土の土の上に保つライセンスを持つ国内またはソブリンクラウド相当であり、中国向けのコンソールはICP備案済みのインフラで配信します——オフショアのSaaSへ送り返す経路では決してありません。21YunBoxがエクスポージャーを整理し、その国内経路を立ち上げます。具体は専門家と確定してください。






















