Varonis fonctionne-t-il en Chine ? Résidence des données, localisation et transfert transfrontalier PIPL
Le SaaS Varonis ne stocke que des métadonnées — mais ces métadonnées sont une carte classifiée de l'emplacement de vos fichiers sensibles et de vos informations personnelles, auxquelles s'ajoutent les identités d'utilisateurs et les événements d'accès. Ses régions couvrent les États-Unis, l'Europe, le Royaume-Uni, le Canada, l'Australie et l'Inde — aucune en Chine continentale — de sorte que cette carte repose à l'étranger, un transfert transfrontalier au sens de la PIPL. Un regard « conformité d'abord » sur l'endroit où vos métadonnées de sécurité peuvent résider.
Varonis fonctionne-t-il en Chine ?
Varonis fonctionne en Chine — la question de conformité est la résidence : son SaaS ne stocke que des métadonnées, et ces métadonnées sont une carte classifiée de l'emplacement de vos données sensibles et de vos informations personnelles, détenue à l'étranger, sans région en Chine continentale.
Varonis conserve le contenu des fichiers sur un collecteur dans votre environnement et téléverse métadonnées, classifications et événements d'accès — identités d'utilisateurs, chemins de fichiers, expéditeurs et destinataires d'e-mails, enregistrements d'accès — vers sa Data Security Platform en SaaS, qui n'opère qu'aux États-Unis, en Europe, au Royaume-Uni, au Canada, en Australie et en Inde. Détenir cette carte issue de Chine et ses identifiants à l'étranger est un transfert transfrontalier au sens de la PIPL, et parce que les classifications signalent exactement où se trouvent les données sensibles de l'article 28, l'enjeu monte plutôt qu'il ne baisse ; un opérateur d'infrastructure d'information critique ou un responsable traitant de gros volumes doit en outre une obligation de stockage sur le territoire qu'un SaaS à l'étranger ne peut satisfaire. L'option évidente sur place — la plateforme auto-hébergée historique — arrive en fin de vie le 31 décembre 2026.
Ceci est une carte des risques, pas une décision — réglez les détails avec un conseil. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ✕ Aucune région SaaS en Chine continentale à sélectionner — les métadonnées reposent à l'étranger
- ! Les métadonnées stockées cartographient l'emplacement physique de vos IP et données sensibles
- ! Identités, expéditeurs/destinataires d'e-mails et événements d'accès sont des informations personnelles
- ! Métadonnées chinoises à l'étranger = transfert transfrontalier PIPL ; un OIIC doit un stockage sur le territoire
- ! La plateforme auto-hébergée historique est en fin de vie le 31 déc. 2026 — le levier sur site se ferme
- ✓ 21YunBox cartographie l'exposition, localise la couche de données sur le territoire, diffuse via un edge ICP
Ce que la documentation officielle de Varonis dit de la Chine
| Fait | Source primaire |
|---|---|
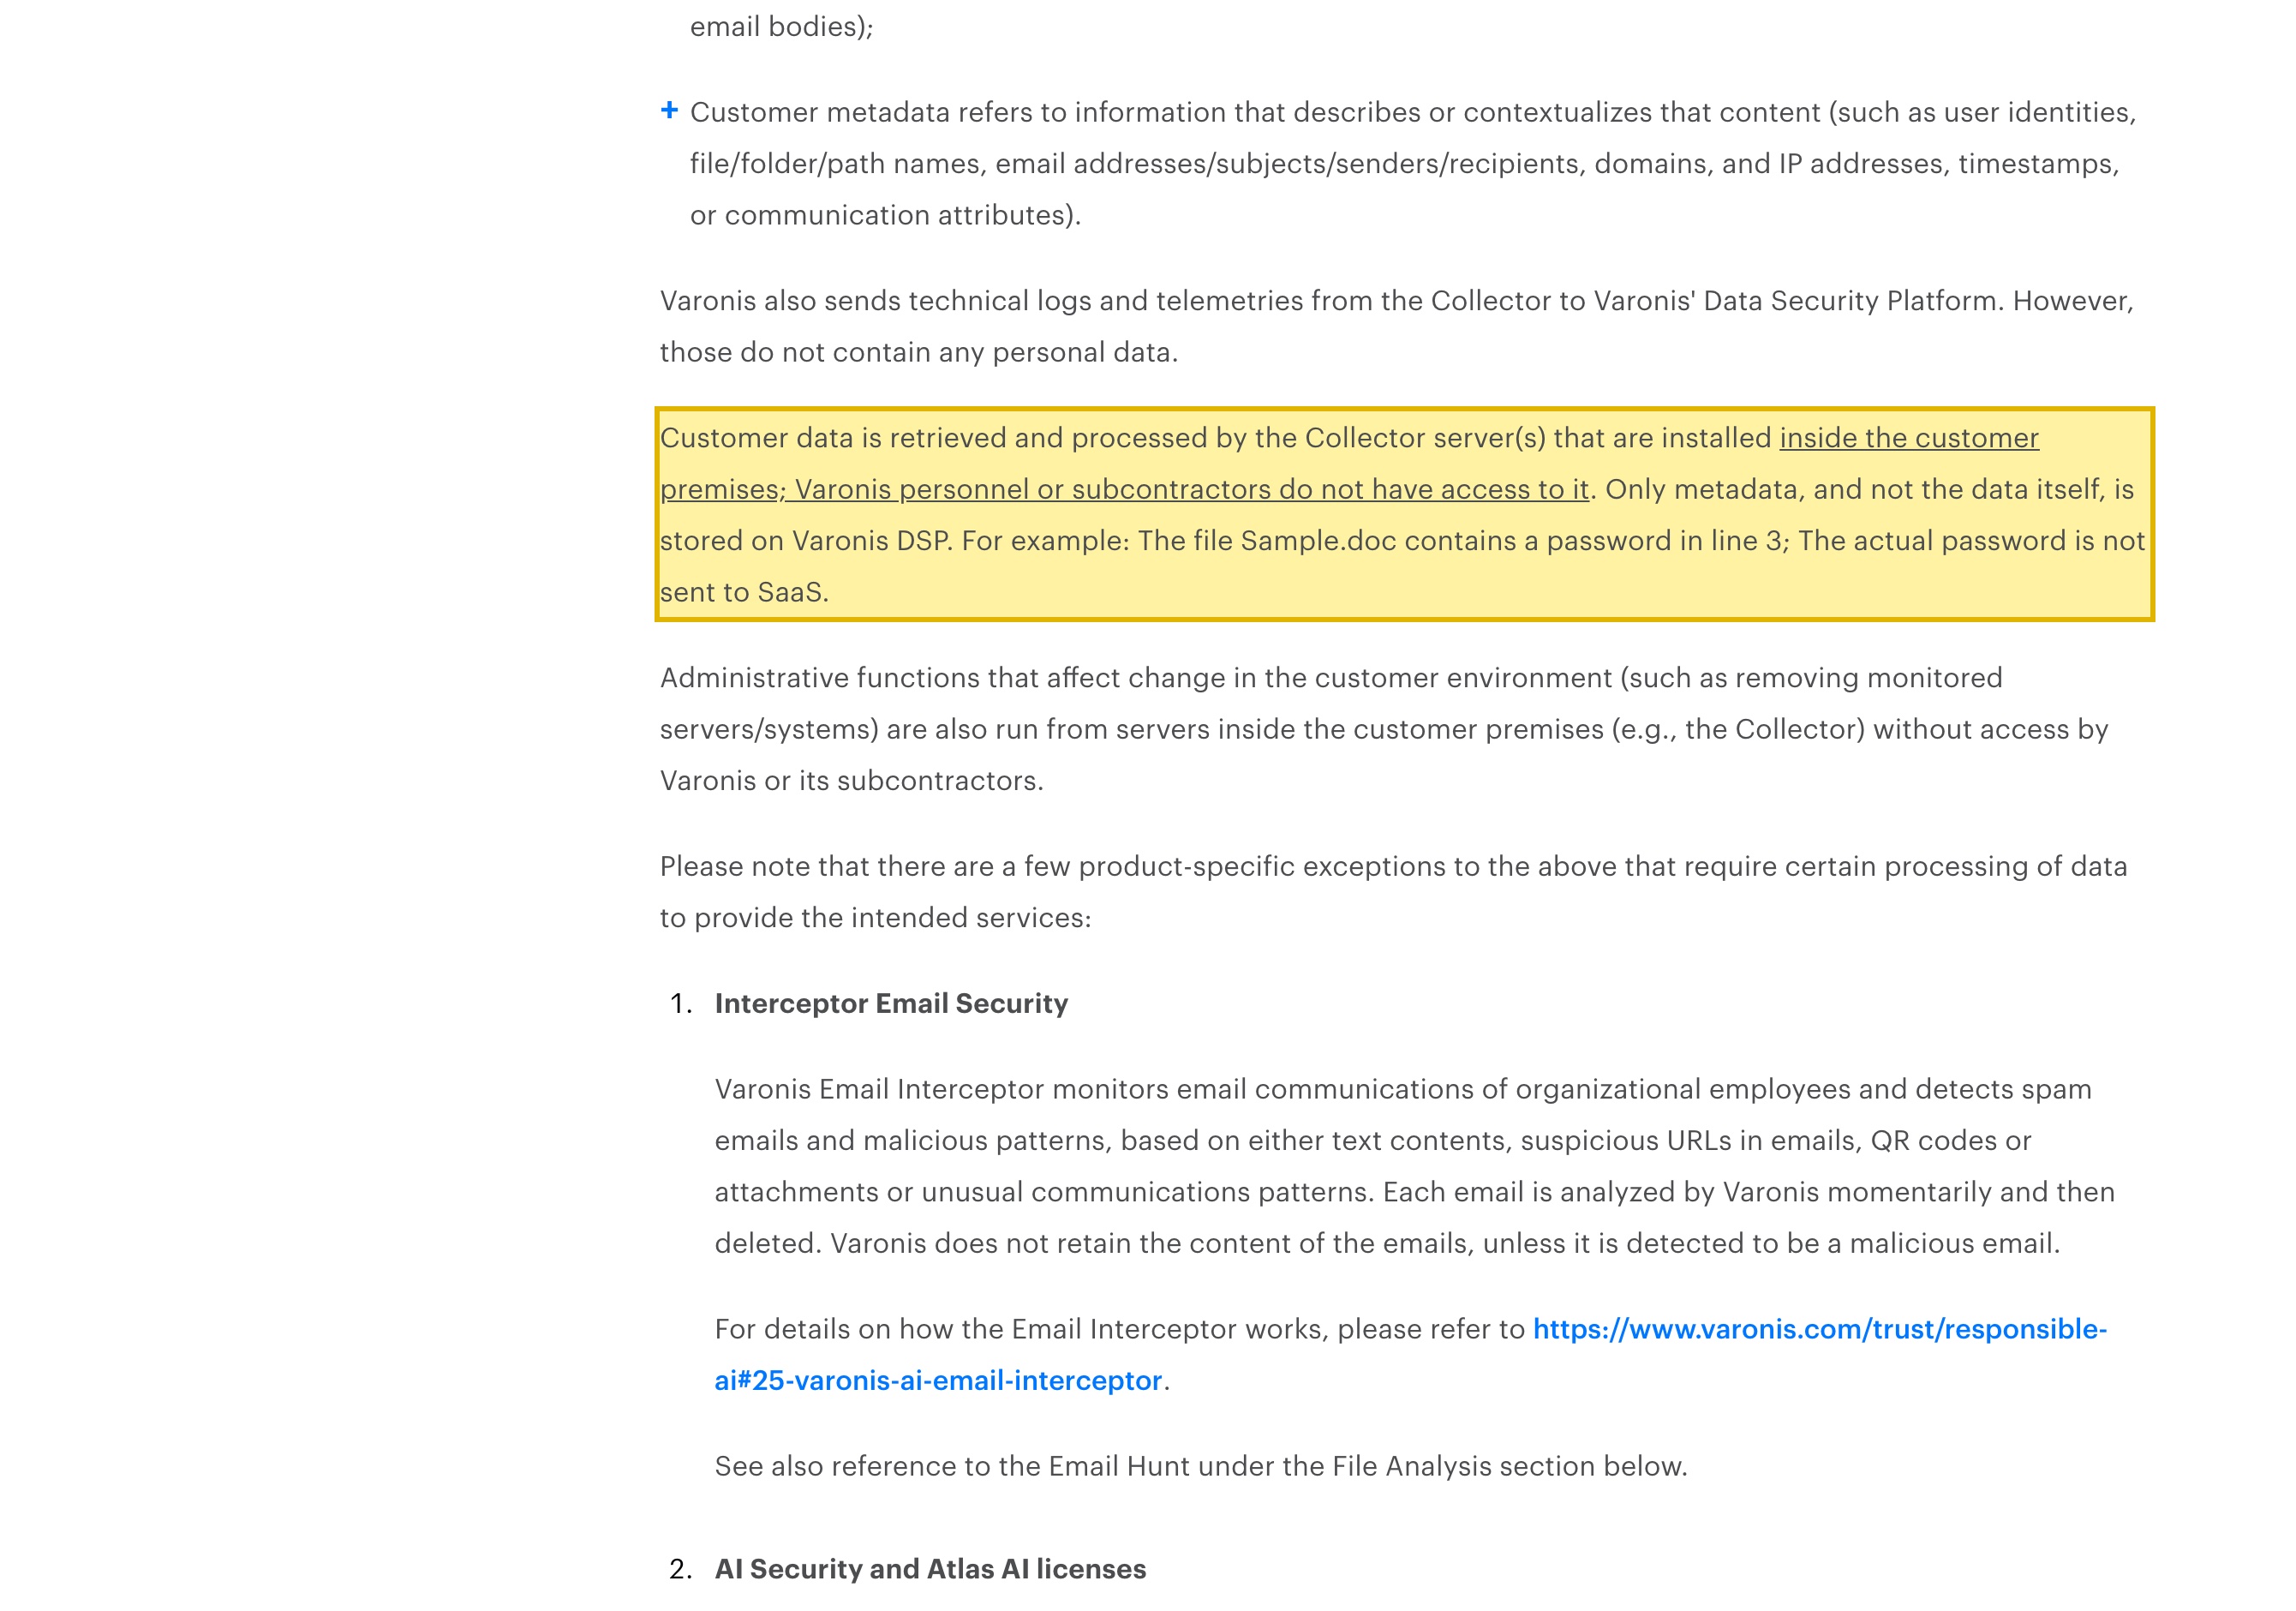
| Varonis ne stocke que des métadonnées sur son SaaS — mais ces métadonnées sont une carte classifiée de l'emplacement de vos données sensibles, détenue dans une géographie sans région en Chine continentale. Sa page de confidentialité indique que la plateforme “can be set to operate from the geography of the customer's choice” et que “Only metadata, and not the data itself, is stored on Varonis DSP.” Ces métadonnées comprennent identités d'utilisateurs, chemins de fichiers, expéditeurs et destinataires d'e-mails, événements d'accès et résultats de classification ; les géographies d'exploitation sont les États-Unis, l'Europe, le Royaume-Uni, le Canada, l'Australie et l'Inde. | Varonis — Privacy Standards and Practices (consulté le 2026-10-10) |
| La plateforme auto-hébergée historique de Varonis arrive en fin de vie le 31 décembre 2026 — l'éditeur mise tout sur le SaaS. Varonis indique avoir annoncé “the end-of-life (EOL) of our legacy self-hosted product by December 31, 2026,” le SaaS représentant désormais “76% of our business,” de sorte que l'option « l'exécuter sur vos propres serveurs du continent » se ferme et que le levier sur place se déplace vers un équivalent agréé sur place ou en cloud souverain. | Blog Varonis — Why We're Going All In on SaaS, rév. 2025-11-12 (consulté le 2026-10-10) |
| Détenir des métadonnées et des identifiants issus de Chine sur un SaaS à l'étranger est un transfert transfrontalier d'informations personnelles au sens de la PIPL. Les articles 38 à 40 de la PIPL font peser l'obligation sur le responsable — vous, l'opérateur, pas Varonis le sous-traitant — : donner l'information, obtenir un consentement distinct et mettre en place un mécanisme de transfert (une évaluation de sécurité de la CAC, les clauses contractuelles types de la CAC, ou une certification). | Loi sur la protection des informations personnelles, articles 38 à 40 (consulté le 2026-10-10) |
| Un opérateur d'infrastructure d'information critique doit stocker en Chine les informations personnelles produites en Chine — un SaaS à l'étranger ne peut y satisfaire. La loi sur la cybersécurité, article 39 (anciennement l'article 37) — l'amendement 2025, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, à substance inchangée — et l'article 40 de la PIPL fixent l'obligation de stockage sur le territoire ; au-delà des seuils de volume ou de sensibilité, une évaluation de sécurité des exportations de données de la CAC peut s'appliquer avant tout départ. | Loi sur la cybersécurité, art. 39 (anciennement art. 37) ; PIPL art. 40 (consulté le 2026-10-10) |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour une équipe de sécurité au service de la Chine continentale, la question à propos de Varonis n’a jamais été de savoir si ses collecteurs s’installent ou s’ils atteignent le cloud. Ils le font. Varonis est une plateforme de sécurité des données : elle découvre, classe et surveille en continu l’emplacement de vos fichiers sensibles et de vos informations personnelles à travers les partages de fichiers, Microsoft 365, les applications SaaS et les stockages cloud. Par conception, elle conserve le contenu des fichiers sur un collecteur à l’intérieur de votre environnement et n’envoie que des métadonnées à son SaaS — et ces métadonnées sont le nœud du problème, car elles constituent une carte classifiée de l’endroit exact où se trouvent vos données les plus sensibles, avec les identités d’utilisateurs, les expéditeurs et destinataires d’e-mails, les événements d’accès et les étiquettes qui marquent ce qui est sensible. L’ironie est aiguë : l’outil que vous avez acheté pour cartographier et protéger vos données sensibles détient cette carte à l’étranger. Varonis exploite ce SaaS aux États-Unis, en Europe, au Royaume-Uni, au Canada, en Australie et en Inde — aucune de ces régions n’est en Chine continentale — et sa plateforme auto-hébergée historique arrive en fin de vie le 31 décembre 2026. La vraie question est donc une question de résidence : où la carte de vos données chinoises est-elle autorisée à résider ?
Varonis en Chine en un coup d’œil
| Ce qui décide | Dans les propres termes de Varonis — et au regard du droit chinois |
|---|---|
| Où reposent physiquement les données de sécurité | Varonis conserve le contenu des fichiers sur un collecteur à l'intérieur de votre environnement et ne stocke que des métadonnées sur sa Data Security Platform (DSP) en SaaS. Sa page de confidentialité indique que la plateforme “can be set to operate from the geography of the customer's choice” — mais les géographies qu'elle exploite sont les États-Unis, l'Europe, le Royaume-Uni, le Canada, l'Australie et l'Inde. Il n'y a aucune région en Chine continentale à sélectionner, de sorte que les métadonnées viennent reposer à l'étranger. La plateforme auto-hébergée historique, qui pouvait tourner sur vos propres serveurs en Chine continentale, arrive en fin de vie le 31 décembre 2026. |
| Ce qu'il ingère, et pourquoi ce sont des informations personnelles | La définition de Varonis lui-même : les métadonnées sont des “information that describes or contextualizes that content (such as user identities, file/folder/path names, email addresses/subjects/senders/recipients, domains, and IP addresses, timestamps, or communication attributes).” Ajoutez-y les événements d'accès — qui a ouvert, déplacé ou supprimé quel fichier — et les résultats de classification. Ce sont des informations personnelles au sens de la PIPL dès qu'elles identifient une personne, et les classifications signalent exactement où se trouvent les données sensibles de l'article 28 — financières, de santé, de pièce d'identité officielle, biométriques. Le dépôt est une carte de vos données les plus sensibles. |
| Vos métadonnées du continent dans le dépôt | Les métadonnées, classifications et événements d'accès tirés de personnes et de systèmes en Chine et détenus sur une DSP à l'étranger constituent un transfert transfrontalier que la PIPL régit : information, un consentement distinct, et un mécanisme de transfert (articles 38 à 40 de la PIPL). Le responsable qui en répond, c'est vous, l'opérateur — pas Varonis, le sous-traitant. |
| Obligation de stockage sur le territoire | Un opérateur d'infrastructure d'information critique ou un responsable traitant de gros volumes a une obligation de stockage sur le territoire qu'un SaaS à l'étranger ne peut satisfaire — les informations personnelles et les données importantes du continent doivent rester sur le continent (article 40 de la PIPL ; loi sur la cybersécurité, article 39 (anciennement l'article 37)) — l'amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, à substance inchangée. |
| Est-ce accessible ? | Traitez l'accessibilité comme la moitié « diffusion », pas comme la question — les collecteurs et les consoles se connectent. L'option auto-hébergée se fermant, le levier légal est un équivalent agréé sur place ou en cloud souverain qui maintient la couche de métadonnées sur le sol du continent, et toute surface tournée vers la Chine placée devant — la console d'administration, le portail de reporting — a besoin d'une déclaration ICP rattachée à une ressource d'hébergement sur le continent (décret n° 292 du Conseil des affaires de l'État ; décret n° 33 du MIIT). |
Où reposent réellement les données
Varonis ne place aucune région à l’intérieur de la Chine continentale. L’entreprise a conçu son SaaS en natif cloud et le fait monter en charge sur une infrastructure de cloud public mondiale — Microsoft Azure, selon sa propre architecture — avec des centres de données tournés vers les clients aux États-Unis, en Europe, au Royaume-Uni (Londres), au Canada (Toronto), en Australie (Sydney) et en Inde (Mumbai et Pune). Sa page de confidentialité indique que la plateforme “can be set to operate from the geography of the customer’s choice,” mais ce choix est tiré exactement de ces géographies ; il n’y a aucune option en Chine continentale à sélectionner. Pointez votre locataire vers n’importe laquelle d’entre elles et les métadonnées que Varonis recueille sur vos systèmes chinois viennent reposer hors de Chine.
Le seul déploiement qui aurait pu tout garder sur le sol du continent — la Data Security Platform auto-hébergée historique que vous exécutiez sur vos propres serveurs — se ferme. Varonis a annoncé la fin de vie de ce produit auto-hébergé pour le 31 décembre 2026, indiquant que le SaaS “now makes up 76% of our business” et qu’il s’y engage pleinement. Ce qui reste local dans le modèle SaaS, c’est le contenu des fichiers : un collecteur à l’intérieur de votre environnement analyse les fichiers et ne téléverse que les métadonnées et les résultats de classification. C’est une conception réelle et bienvenue — mais ce sont les métadonnées, et non le corps des fichiers, qui portent le problème de résidence, en raison de ce que sont ces métadonnées.
Ce qu’il ingère, ce sont des informations personnelles
Varonis mérite cet examen à cause de ce que contiennent ses métadonnées. Selon les propres mots de Varonis, les métadonnées sont des “information that describes or contextualizes that content (such as user identities, file/folder/path names, email addresses/subjects/senders/recipients, domains, and IP addresses, timestamps, or communication attributes).” Ajoutez-y les événements d’accès qu’il enregistre — qui a ouvert, déplacé ou supprimé quel fichier — et les résultats de classification qui marquent où résident les données réglementées. Chacun de ces éléments est une information personnelle au sens de la loi sur la protection des informations personnelles chinoise dès qu’il identifie une personne, et les classifications pointent droit vers les informations personnelles sensibles de l’article 28 — champs financiers, de santé, de pièce d’identité officielle et biométriques — qui imposent un seuil plus élevé de finalité spécifique, de stricte nécessité et de consentement distinct.
Ainsi, ce que Varonis concentre à l’étranger n’est pas un journal accessoire ; c’est un index précis et interrogeable de l’emplacement de vos données chinoises les plus sensibles, de qui peut les atteindre et de qui y a touché. “Only metadata, and not the data itself” est une maigre consolation quand les métadonnées sont la carte. Pour un opérateur d’infrastructure d’information critique, et pour un responsable dont les volumes franchissent les seuils des régulateurs, les informations personnelles et les données importantes collectées sur le continent doivent être stockées sur le continent (article 40 de la PIPL ; loi sur la cybersécurité, article 39 (anciennement l’article 37)). Un SaaS à l’étranger ne peut structurellement pas satisfaire cette obligation — l’index est, par définition, dans le mauvais pays — et là où une exportation est permise, franchir un seuil de volume ou de sensibilité peut déclencher une évaluation de sécurité des exportations de données menée par la CAC avant que quoi que ce soit ne quitte légalement le pays.
L’exploiter sur un SaaS sans région en Chine ne satisfait pas l’obligation de résidence — et ce qui la satisfait
Le résumé honnête est étroit et important : rien dans Varonis n’est « bloqué » en Chine, et l’exposition n’est pas le logiciel. L’exposition est un déploiement SaaS qui gare l’index des données les plus sensibles de votre continent — et les identités et événements d’accès qui l’entourent — hors du continent, sans région sur place à sélectionner et avec l’alternative auto-hébergée en cours de retrait.
Parce que la plateforme auto-hébergée historique arrive en fin de vie le 31 décembre 2026, le levier légal n’est pas la promesse que vous pourrez exécuter Varonis sur vos propres serveurs de Shanghai pour toujours. Il consiste à maintenir la couche de métadonnées de données sensibles sur le territoire par d’autres moyens — un équivalent agréé sur place ou en cloud souverain qui détient les classifications, les identités et les événements d’accès sur le sol du continent, avec un stockage consenti sur place pour ce qui doit y rester. Pointer un collecteur du continent vers le SaaS Varonis à l’étranger n’est pas de la localisation et ne satisfait pas l’obligation de stockage ; mettre sur pied un équivalent légal sur place, oui. Là où un sous-ensemble minimisé de métadonnées peut légalement franchir la frontière, vous gardez ce transfert consenti et adossé à un mécanisme de transfert, tandis que toute surface tournée vers la Chine placée devant la plateforme — la console d’administration, le portail de reporting que touchent vos opérateurs du continent — mérite sa propre déclaration ICP.
Ceci est une carte des risques, pas un verdict. Savoir si vous devez un stockage sur le territoire, un mécanisme de transfert, un consentement distinct, une évaluation de sécurité des exportations de données, une déclaration ICP, ou une combinaison de ces éléments dépend de votre entité, de vos volumes de données, de la part de ce que décrivent vos métadonnées qui est personnelle ou sensible, et de l’identité des personnes concernées — et cela mérite d’être réglé avec un conseil juridique avant que vous ne décidiez de l’endroit où réside un seul enregistrement de classification.
La voie légale — cartographier, localiser, diffuser
Vous n’avez pas à abandonner Varonis pour l’exploiter légalement en Chine continentale. 21YunBox est une surcouche conforme, pas une migration — et, pour une plateforme que vous exploitez déjà, un partenaire qui s’installe aux côtés de votre pile, non un concurrent. Il y a trois mouvements, et ils s’articulent.
Cartographier. Notre équipe conformité Chine lit vos obligations de transfert transfrontalier PIPL, de résidence des données et de localisation des données (CII) au regard de votre entité réelle, de vos volumes de données et de l’identité des personnes dont vos métadonnées Varonis décrivent les informations personnelles — les identités, les expéditeurs et destinataires d’e-mails, les événements d’accès, les classifications qui marquent où se trouvent les données sensibles — pour que l’exposition soit consignée avant tout déplacement.
Localiser. Parce que le risque réside dans l’endroit où reposent ces métadonnées, nous maintenons la couche de données sensibles sur le territoire — sur un équivalent agréé sur place ou en cloud souverain — pour que les classifications, identités et événements d’accès que la Chine exige de conserver sur le sol du continent y restent. Localiser signifie un déploiement légal sur place de la couche de données, jamais un renvoi vers le point de terminaison à l’étranger ; seul le sous-ensemble minimisé et légalement transférable franchit la frontière.
Diffuser. Pour toute surface tournée vers la Chine placée devant la plateforme — la console d’administration, le portail de reporting, la page en libre-service que touchent vos utilisateurs et opérateurs du continent — le 21YunBox Optimizer fournit une diffusion sur le territoire, déclarée ICP, devant la pile que vous exploitez déjà. Aucune reconstruction, aucune seconde base de code. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte ; tout l’enjeu est une voie légale, déclarée, sur le territoire.
L’objectif est clair : votre déploiement Varonis fonctionne de manière légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
Lectures complémentaires :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données (article 39)
- Les mesures chinoises d’évaluation de sécurité des exportations de données
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Varonis dispose-t-il d'un centre de données ou d'une région SaaS en Chine continentale ?
Non. La Data Security Platform en SaaS de Varonis opère aux États-Unis, en Europe, au Royaume-Uni, au Canada, en Australie et en Inde ; il n'y a aucune région en Chine continentale à sélectionner à l'intégration. Ainsi, les métadonnées, classifications et événements d'accès que Varonis recueille sur vos partages de fichiers, Microsoft 365 et stockages cloud chinois viennent reposer à l'étranger. Au titre de la PIPL, c'est un transfert transfrontalier, et pour un opérateur d'infrastructure d'information critique ou un responsable traitant de gros volumes, il ne peut satisfaire l'obligation de stockage sur le territoire.
Varonis dit ne stocker « que des métadonnées, pas les données elles-mêmes » — la résidence est-elle quand même un problème ?
Oui — les métadonnées sont le problème. Elles constituent une carte classifiée de l'emplacement de vos fichiers et informations personnelles les plus sensibles, et comprennent identités d'utilisateurs, expéditeurs et destinataires d'e-mails, événements d'accès et les classifications qui marquent ce qui est sensible — autant d'informations personnelles au sens de la PIPL dès qu'elles identifient une personne. Détenir cette carte à l'étranger est un transfert transfrontalier, et parce que les classifications signalent exactement où se trouvent les données sensibles de l'article 28, l'enjeu monte plutôt qu'il ne baisse.
Pouvons-nous simplement auto-héberger Varonis sur des serveurs de Chine continentale pour garder les données sur le territoire ?
Ce levier se ferme. Varonis a annoncé que sa plateforme auto-hébergée historique arrive en fin de vie le 31 décembre 2026 et qu'il mise tout sur le SaaS. La voie légale sur place est donc un équivalent agréé sur place ou en cloud souverain qui maintient la couche de métadonnées de données sensibles sur le sol du continent, toute console tournée vers la Chine étant diffusée sur une infrastructure déclarée ICP — jamais un renvoi vers le SaaS à l'étranger. 21YunBox cartographie l'exposition et met sur pied cette voie sur place ; réglez les détails avec un conseil.






















