¿Funciona Tanium en China? Residencia de datos, localización y transferencia transfronteriza según la PIPL
Tanium Cloud (el SaaS) funciona en Global Data Regions en el extranjero, sobre AWS, Microsoft y Oracle, sin ninguna región en China continental, de modo que la telemetría de endpoints en tiempo real que concentra — estado de dispositivos, usuarios, procesos, archivos y red — termina en el extranjero y cruza la frontera según la PIPL. Un análisis centrado en el cumplimiento de las regiones de Tanium, la palanca autogestionada dentro del país y la vía legal.
¿Funciona Tanium en China?
El cliente de Tanium llega a su servidor desde el continente, pero esa accesibilidad es la mitad fácil — Tanium Cloud no opera ninguna región dentro de China continental, así que la telemetría de endpoints en tiempo real que concentra termina en el extranjero, y que la información personal que contiene cruce la frontera es una cuestión de la PIPL, no de velocidad.
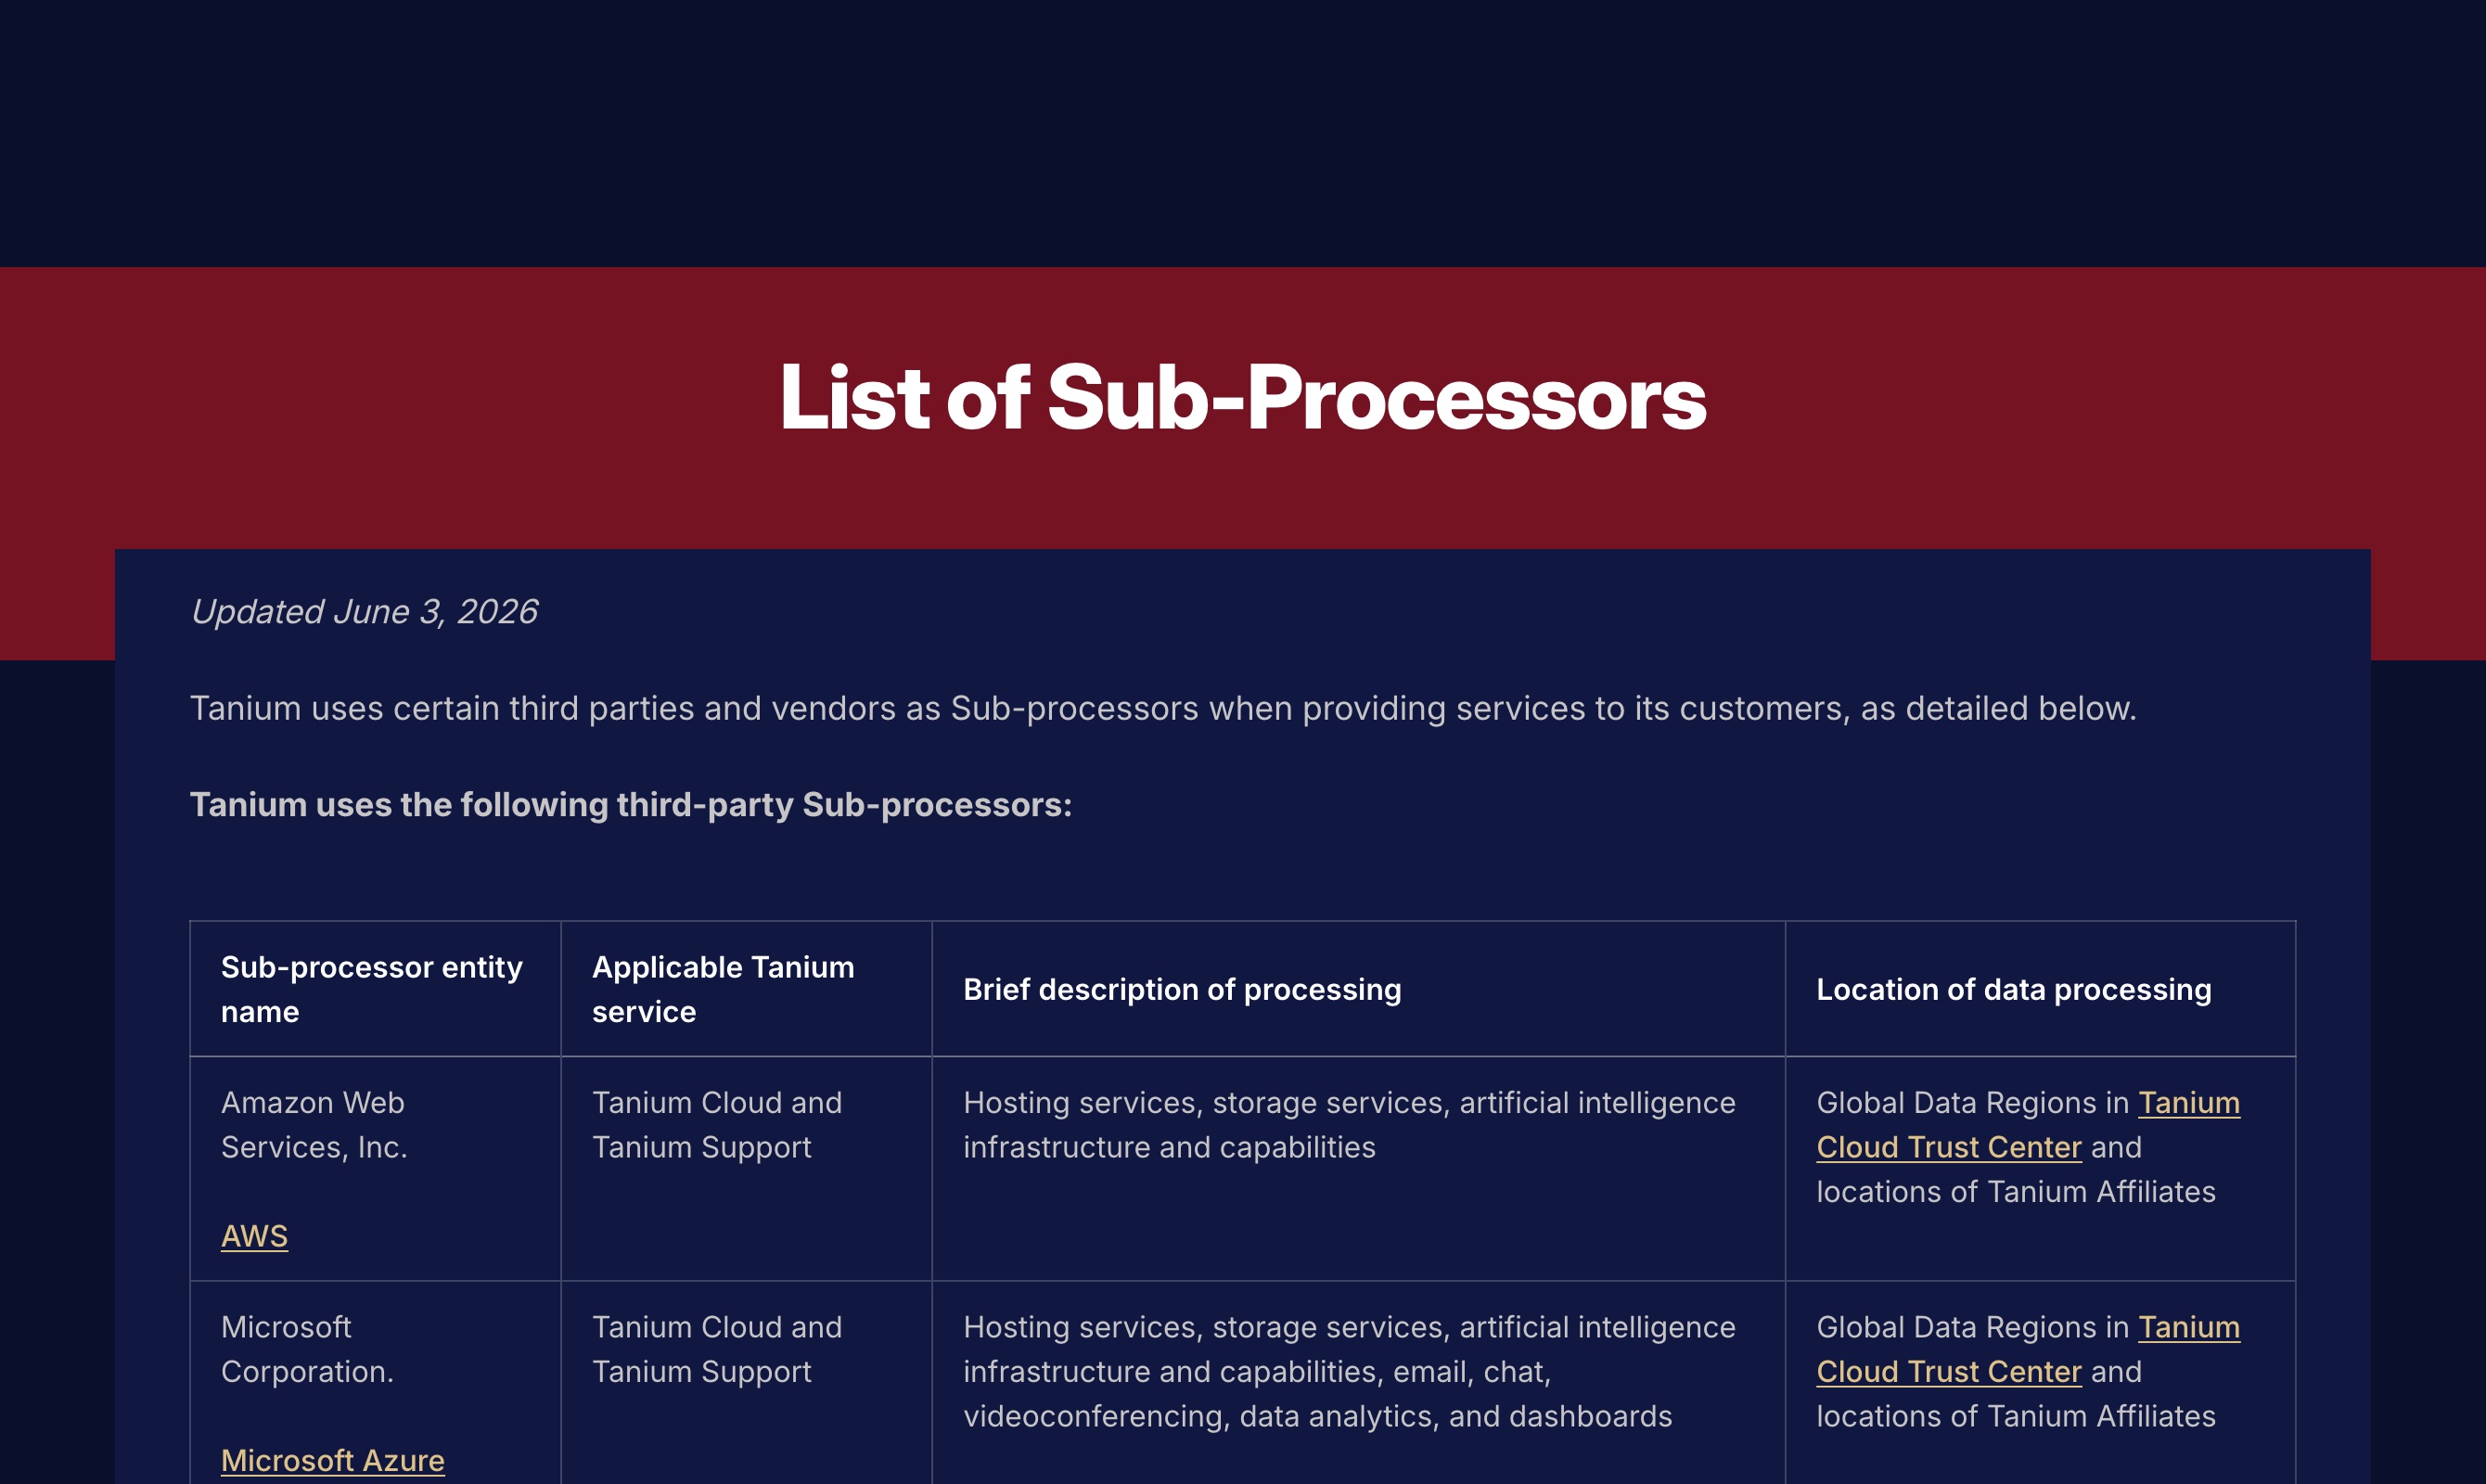
La propia lista de subencargados de Tanium sitúa el alojamiento y el almacenamiento de Tanium Cloud en Oracle, AWS y Microsoft, en las “Global Data Regions in Tanium Cloud Trust Center”, y no nombra ninguna región de China continental. La telemetría que concentra Tanium — usuarios con sesión iniciada, identificadores de dispositivo, direcciones IP, procesos, rutas de archivos y un mapa clasificado de dónde residen los datos sensibles — es información personal densa que a menudo alcanza las categorías sensibles del artículo 28. Recogida de endpoints en China y conservada en el extranjero, es una transferencia transfronteriza que regula la PIPL (notificación, consentimiento separado, un mecanismo de transferencia, artículos 38–40), y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe almacenarse en China (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). La palanca legal es el appliance autogestionado de Tanium, que funciona sobre la infraestructura que usted aporte — también en el continente.
Esto es un mapa de riesgo, no un veredicto — lo que se aplica depende de sus volúmenes de datos, de su papel como responsable del tratamiento y de qué endpoints supervisa. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ✕ Ninguna región de Tanium Cloud en China continental — todas sus regiones de datos están en el extranjero
- ! Telemetría en vivo de dispositivos, usuarios, procesos, archivos y red — información personal densa
- ! Donde indexa archivos sensibles, alcanza la información personal sensible del artículo 28
- ! Conservar la telemetría de China en una nube en el extranjero es una transferencia transfronteriza según la PIPL
- ! Deber de almacenamiento dentro del país (operador crítico / grandes volúmenes) que un SaaS extranjero no puede cumplir (artículo 40)
- ✓ Vía legal: operar la capa autogestionada dentro del país — 21YunBox cartografía, localiza y entrega
Lo que la documentación oficial de Tanium dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Tanium Cloud se aloja en el extranjero, sin región en China continental. La propia lista de subencargados de Tanium registra el alojamiento y el almacenamiento de Tanium Cloud prestados por Oracle, Amazon Web Services y Microsoft, ubicados en las “Global Data Regions in Tanium Cloud Trust Center.” Ni esa divulgación ni la presencia corporativa de Tanium (filiales en catorce países — Australia, Canadá, Francia, Japón, Alemania, Bélgica, los Países Bajos, Polonia, Singapur, Corea del Sur, España, Suecia, Suiza y el Reino Unido) nombran una región de China continental, de modo que la telemetría de endpoints que Tanium Cloud concentra desde China termina en el extranjero. | Tanium — List of Sub-Processors (tanium.com/subprocessors), consultado el 2026-10-10 |
| El appliance autogestionado de Tanium es la palanca dentro del país. La ficha de producto del appliance de Tanium indica que Tanium Virtual Appliance y Tanium Cloud Appliance son “software versions of the physical appliance, running on customer-provided hypervisor infrastructure or customer-purchased cloud provider infrastructure,” y describe la familia de appliances como “rack-mount hardware appliances, on-premise virtual appliances or cloud appliances.” (appliances de hardware para rack, appliances virtuales on-premise o appliances en la nube). Como Tanium Server funciona donde usted lo despliegue, un despliegue autogestionado puede situarse en infraestructura del continente y mantener dentro del país la telemetría de los endpoints de China — la palanca legal de residencia que el SaaS Tanium Cloud en el extranjero no ofrece. | Tanium — Tanium Appliance product brief (site.tanium.com), consultado el 2026-10-10 |
| La telemetría de endpoints conservada en el extranjero es una transferencia transfronteriza según la PIPL. El estado en tiempo real de dispositivos, usuarios, procesos, archivos y red que Tanium transmite desde endpoints en China es información personal — nombres de usuario, identificadores de dispositivo, direcciones IP, actividad de archivos y procesos. Recogida en China y aterrizando en una región de Tanium Cloud en el extranjero, es una transferencia transfronteriza de información personal según la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). Allí donde indexa dónde residen los archivos sensibles, alcanza la categoría de información personal sensible del artículo 28. | PIPL artículos 28 y 38–40, consultado el 2026-10-10 |
| Para un operador de infraestructuras críticas o un tratante de grandes volúmenes, los datos deben almacenarse en China. Cuando su organización es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal generada en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo). Una región de Tanium Cloud solo en el extranjero no puede cumplir ese deber de residencia; un despliegue autogestionado dentro del país sí puede. | PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37), consultado el 2026-10-10 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para una organización que opera Tanium en endpoints de China continental, el primer instinto es comprobar si el cliente de Tanium puede llegar a su servidor — y en la red, por lo general, puede: el agente de Tanium está diseñado para mantener un enlace seguro y continuo con Tanium Server, y no es un servicio de consumo bloqueado en la frontera. Así que la accesibilidad no es donde se resuelve la decisión sobre China. Lo que la resuelve es la residencia de datos y la transferencia transfronteriza — dónde termina la telemetría que concentra Tanium y si sacarla del país fue legal desde el principio. Tanium concentra una imagen inusualmente completa: el estado en tiempo real de dispositivos, usuarios, procesos, archivos y red en cada endpoint — un mapa vivo de todo el parque. La ironía para un comprador de seguridad es evidente: la plataforma que desplegó para ver y controlar sus endpoints es en sí misma una vía activa hacia el extranjero para sus datos operativos más sensibles cuando funciona como Tanium Cloud, que no tiene región en China continental. Un appliance de Tanium autogestionado que usted aloje dentro del país es la alternativa legal.
Tanium en China de un vistazo
| Qué lo decide | En los propios términos de Tanium — y la ley china |
|---|---|
| Dónde residen los datos de seguridad | En el extranjero, en el caso del SaaS. Tanium es “the one platform for endpoint management and security at enterprise scale.” (la plataforma única para la gestión y la seguridad de endpoints a escala empresarial). Como Tanium Cloud, su alojamiento y almacenamiento corren a cargo de Oracle, AWS y Microsoft en las “Global Data Regions in Tanium Cloud Trust Center” — ninguna en China continental. Como appliance de Tanium autogestionado (físico, “on-premise virtual” o en la nube) funciona “on customer-provided hypervisor infrastructure or customer-purchased cloud provider infrastructure,” (sobre infraestructura de hipervisor aportada por el cliente o infraestructura de un proveedor de nube contratada por el cliente), así que reside donde usted lo despliegue — también dentro del país. |
| Qué ingiere y por qué es información personal | El cliente de Tanium transmite el estado de los endpoints en tiempo real — usuarios con sesión iniciada, identificadores de dispositivo, direcciones IP, procesos en ejecución y líneas de comandos, rutas de archivos y conexiones de red —, un mapa continuo e identificable de cada endpoint. Allí donde sus módulos indexan dónde residen los archivos sensibles y la información personal, alcanza la categoría de información personal sensible del artículo 28 (financiera, de salud, de documento de identidad oficial). Es información personal densa conforme a la PIPL. |
| Los datos de sus endpoints en China = transferencia transfronteriza | Recogida de endpoints en China y conservada en una región de Tanium Cloud en el extranjero, esa telemetría es una transferencia transfronteriza (数据出境) conforme a los artículos 38 a 40 de la PIPL: notificación, un consentimiento separado, distinto de cualquier acuerdo general informático o laboral, y un mecanismo de transferencia. |
| El deber de almacenamiento dentro del país | Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal generada en China debe almacenarse en China — artículo 40 de la PIPL y artículo 39 de la Ley de Ciberseguridad (antes artículo 37) —, un deber de residencia de datos que una región de Tanium Cloud en el extranjero no puede cumplir, se configure como se configure el tenant. |
| La accesibilidad no es el eje | El cliente de Tanium suele llegar a su servidor desde el continente — esa no es la cuestión de China. Un appliance autogestionado que funcione dentro del país mantiene la telemetría en suelo continental, y cualquier consola de administración o de autoservicio orientada a China que usted exponga lleva un deber de registro ICP (备案) y necesita una entrega conforme dentro del país, sobre infraestructura legal y con registro ICP. 21YunBox cartografía, localiza y entrega por delante del stack que ya utiliza. |
Dónde residen realmente los datos
La postura de Tanium respecto a China la fija dónde están sus regiones de datos, no una prueba de tiempo de carga. La plataforma funciona de dos formas, y terminan en lugares muy distintos. Públicamente, Tanium apuesta ahora por la nube: la Tanium Autonomous IT Platform, entregada como Tanium Cloud, un servicio gestionado alojado por AWS, Microsoft y Oracle en las Global Data Regions indicadas en el Tanium Cloud Trust Center. La nube de Tanium ha ido añadiendo centros de datos locales con el tiempo — Canadá, el Reino Unido, Brasil y Australia, junto a ubicaciones anteriores en Estados Unidos, Alemania y Japón —, pero ninguno está en el continente, y las propias filiales corporativas de Tanium abarcan catorce países sin ninguna entidad en China. Así que, en el mapa actual, Tanium Cloud no tiene hogar dentro del país; la telemetría de endpoints que concentra desde dispositivos en China termina en una región fuera del continente.
La segunda forma es el appliance de Tanium autogestionado — el Tanium Server que usted pone en marcha y opera por su cuenta. Tanium lo documenta como un appliance físico, un appliance “on-premise virtual” o un appliance en la nube que funciona “on customer-provided hypervisor infrastructure or customer-purchased cloud provider infrastructure.” Como funciona donde usted lo coloque, puede alojar Tanium Server en infraestructura del continente y mantener la telemetría de los endpoints de China dentro del país. Esa distinción — gestionado en el extranjero frente a autogestionado dentro del país — es toda la decisión de residencia, y es una cuestión jurídica antes que técnica.
Lo que ingiere es información personal
La cuestión de la residencia es más aguda para Tanium que para la mayoría del software, por lo que es la telemetría. Todo el valor de Tanium es la visibilidad total y en tiempo real: quién tiene la sesión iniciada, qué se está ejecutando, qué se conectó adónde, qué archivos hay en qué dispositivo y — mediante sus capacidades de riesgo de datos y de activos — un mapa clasificado de dónde residen los datos sensibles y regulados en todo el parque. Eso es información personal continua e identificable, y allí donde inventaría la ubicación de datos financieros, de salud o de documentos de identidad oficiales alcanza la categoría de información personal sensible del artículo 28, la que la Ley de Protección de Información Personal de China examina con más detenimiento. La ironía es exacta: la plataforma adquirida para proteger y controlar el parque es en sí misma un flujo activo, hacia el extranjero, de los datos operativos más sensibles del parque y un catálogo de dónde reside su información personal.
Esa densidad arrastra dos regímenes más allá de las normas básicas de transferencia. Primero, la evaluación: por encima de ciertos umbrales de volumen, cuando los datos se consideran «datos importantes» o cuando su organización es un operador de infraestructuras de información críticas, la transferencia puede requerir la evaluación de seguridad para la exportación de datos (数据出境安全评估) de China antes de que nada salga del país. Segundo, la residencia: si usted es un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo) exige que la información personal generada en China se almacene en China. Una región de Tanium Cloud en el extranjero no puede cumplir ese deber se configure como se configure el tenant — y nada de esto depende de la rapidez con que se ingiere un evento; depende de si los datos tenían una base legal para estar allí, y en qué volumen.
Operarlo en una nube sin región en China no cumple el deber de residencia — y qué sí lo cumple
El paso evidente es cambiar la «región» de Tanium Cloud y dejar los datos donde están — pero todas las regiones que ofrece Tanium Cloud están en Estados Unidos, Europa o en Asia-Pacífico fuera del continente, así que trasladar un tenant de una a otra solo cambia de lugar la transferencia transfronteriza; no le pone fin. La palanca legal propia de Tanium es su despliegue autogestionado. Como el Tanium Virtual Appliance o Cloud Appliance son “software versions of the physical appliance, running on customer-provided hypervisor infrastructure or customer-purchased cloud provider infrastructure,” (versiones de software del appliance físico, que funcionan sobre infraestructura de hipervisor aportada por el cliente o infraestructura de un proveedor de nube contratada por el cliente), usted puede poner en marcha Tanium Server en infraestructura del continente y mantener dentro del país la telemetría de los endpoints de China, enviando al Tanium del extranjero solo lo que puede salir legalmente. El software es flexible en cuanto a residencia; funciona donde usted lo despliegue, así que nunca se trata de que la herramienta esté «bloqueada».
Conviene tener clara una cosa: el impulso público de Tanium es primero la nube, así que la vía dentro del país significa operar deliberadamente el appliance autogestionado en infraestructura del continente, o un equivalente autorizado dentro del país — no recurrir por defecto al SaaS extranjero y devolverle los datos. No hace falta migrar; usted conserva Tanium y opera su capa de datos de China dentro del país. Esto es un mapa de riesgo, no un veredicto: si usted debe consentimiento separado, un mecanismo de transferencia, una evaluación de seguridad para la exportación de datos, almacenamiento dentro del país o alguna combinación depende de sus volúmenes de datos, de su papel como responsable del tratamiento y de qué endpoints supervisa — merece la pena resolverlo con asesoría legal antes de confiar en ello.
La vía legal — cartografiar, localizar, entregar
Existe una forma legal de operar la seguridad y la gestión de endpoints para una presencia en China, y tiene una forma concreta. Primero, cartografiar: nuestro equipo de China analiza su exposición a la PIPL respecto a la telemetría de endpoints — qué datos de dispositivos, usuarios, procesos, archivos y red recogidos en China deben permanecer en el país, qué puede salir legalmente, dónde se aplica una evaluación de seguridad para la exportación de datos o un deber de almacenamiento del artículo 39, y qué notificación y qué consentimiento separado se debe a las personas que hay detrás de esos endpoints. Nosotros construimos la imagen técnica; las conclusiones jurídicas se resuelven con asesoría legal.
Luego, localizar: operamos dentro del país la capa de datos de seguridad de China — un appliance de Tanium autogestionado en infraestructura del continente, o un equivalente autorizado dentro del país —, de modo que la visibilidad en tiempo real de la que depende siga funcionando mientras esa telemetría sensible deja de salir del país por defecto. Localizar significa operar la capa de datos de seguridad dentro del país, no devolverla a un endpoint en el extranjero. Usted conserva Tanium para las regiones donde ya le da servicio.
Luego, entregar: cualquier superficie orientada a China por delante de la plataforma — la consola de administración, el portal de informes o una página de autoservicio a la que accedan sus usuarios del continente — es un servicio público de internet, así que lleva un deber de registro ICP (备案) y necesita una entrega conforme dentro del país. 21YunBox la entrega dentro del país — el 21YunBox Optimizer — por delante de lo que ya utiliza, sin reconstruir y sin una segunda base de código. El resultado es una presencia en China que funciona de forma legal y conforme para sus usuarios en China. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad para la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Tiene Tanium Cloud un centro de datos o una región en China continental?
No. La propia lista de subencargados de Tanium sitúa el alojamiento y el almacenamiento de Tanium Cloud en Oracle, AWS y Microsoft, en las “Global Data Regions in Tanium Cloud Trust Center”, y ni esa lista ni la presencia corporativa de Tanium — filiales en catorce países — nombran una región de China continental. Así que la telemetría de endpoints en tiempo real que Tanium Cloud concentra desde dispositivos chinos termina en una región fuera del continente.
¿Podemos mantener los datos de endpoints de Tanium dentro de China?
Sí — mediante la vía autogestionada, no el SaaS. El Virtual Appliance o el Cloud Appliance de Tanium es software que usted ejecuta en su propio hipervisor o en infraestructura de nube contratada, de modo que Tanium Server puede situarse en infraestructura del continente y mantener la telemetría de China dentro del país, mientras envía al Tanium del extranjero solo lo que puede salir legalmente. Tanium Cloud en sí no ofrece ninguna región en China continental. Trate la elección como una decisión de cumplimiento que conviene resolver con asesoría legal, porque depende de sus volúmenes de datos y de su papel como responsable del tratamiento.
¿Puede 21YunBox hacer conforme su configuración de Tanium para China?
Sí. Nuestro equipo de China cartografía su exposición a la transferencia transfronteriza según la PIPL y a la residencia de datos en función de su entidad, sus volúmenes de datos y qué endpoints supervisa; opera dentro del país la capa de datos de seguridad de China sobre un despliegue autogestionado o un equivalente autorizado dentro del país; y pone en marcha la entrega dentro del país, con registro ICP, que necesita cualquier consola orientada a China — por delante del stack que ya utiliza, sin reconstruir. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión.






















