Funktioniert Tanium in China? Datenresidenz, Lokalisierung & PIPL-Grenztransfer
Tanium Cloud (das SaaS) läuft in Offshore-Global-Data-Regions auf AWS, Microsoft und Oracle ohne Festland-China-Region, die Echtzeit-Endpunkt-Telemetrie, die es konzentriert — Geräte-, Nutzer-, Prozess-, Datei- und Netzwerkzustand — kommt also im Ausland zur Ruhe und überquert die Grenze nach PIPL. Ein Blick zuerst auf die Compliance: Taniums Regionen, der selbstverwaltete inländische Hebel und der rechtmäßige Weg.
Funktioniert Tanium in China?
Der Tanium-Client erreicht seinen Server aus dem Festland, aber diese Erreichbarkeit ist die leichte Hälfte — Tanium Cloud betreibt keine Region innerhalb Festlandchinas, die Echtzeit-Endpunkt-Telemetrie, die es konzentriert, kommt also im Ausland zur Ruhe, und die personenbezogene Information darin, die die Grenze überquert, ist eine PIPL-Frage, keine Geschwindigkeitsfrage.
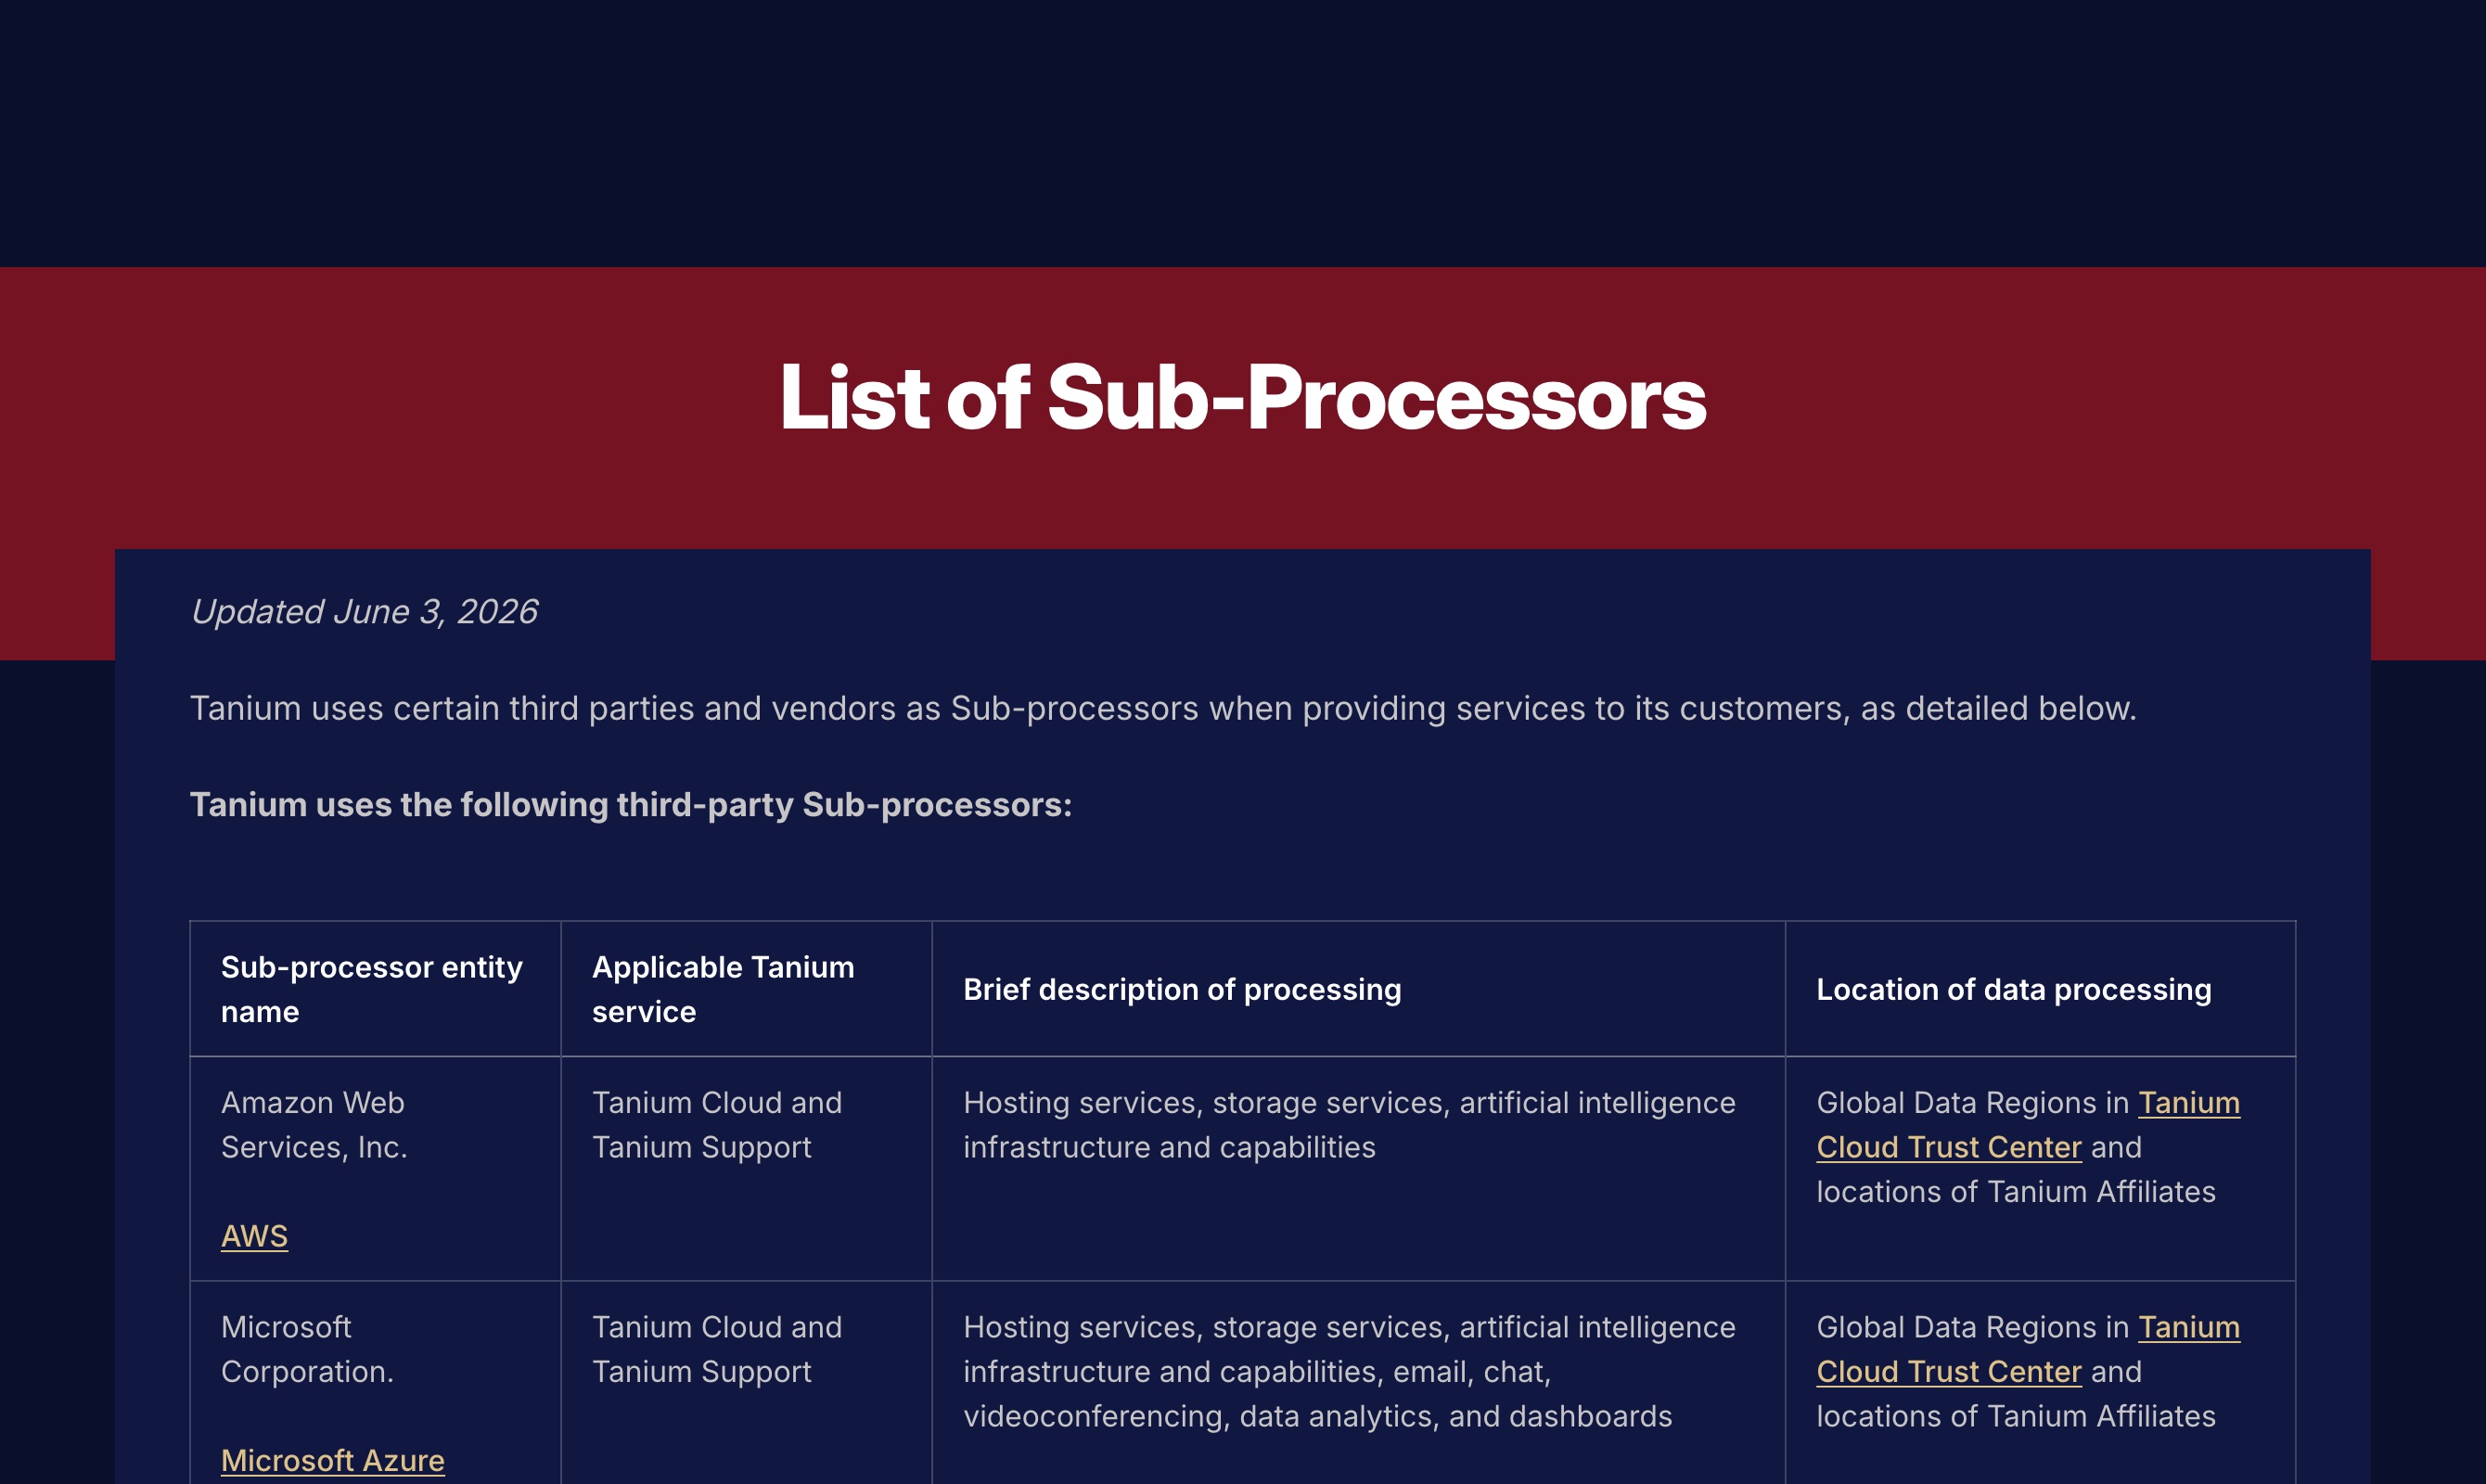
Taniums eigene List of Sub-Processors platziert Tanium-Cloud-Hosting und -Speicherung bei Oracle, AWS und Microsoft quer durch die „Global Data Regions in Tanium Cloud Trust Center“ und benennt keine Festland-China-Region. Die Telemetrie, die Tanium konzentriert — eingeloggte Nutzer, Geräte-Identifikatoren, IP-Adressen, Prozesse, Dateipfade und eine klassifizierte Karte davon, wo sensible Daten leben — ist dichte personenbezogene Information, die oft die sensiblen Kategorien nach Art. 28 erreicht. Von China-Endpunkten gesammelt und im Ausland gehalten, ist sie ein grenzüberschreitender Transfer, den PIPL regiert (Mitteilung, gesonderte Einwilligung, ein Transfermechanismus, Art. 38–40), und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss sie in China gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Der rechtmäßige Hebel ist Taniums selbstverwaltete Appliance, die auf Infrastruktur läuft, die Sie bereitstellen — einschließlich im Festland.
Dies ist eine Risikokarte, kein Urteil — was gilt, dreht sich um Ihre Datenmengen, Ihre Rolle als Verarbeiter und wessen Endpunkte Sie überwachen. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Keine Festland-China-Tanium-Cloud-Region — seine Datenregionen sind alle im Ausland
- ! Live-Geräte-, -Nutzer-, -Prozess-, -Datei- & -Netzwerk-Telemetrie — dichte personenbezogene Information
- ! Wo es sensible Dateien indexiert, erreicht es sensible personenbezogene Information nach Art. 28
- ! China-Telemetrie in einer Offshore-Cloud zu halten, ist ein PIPL-Grenztransfer
- ! CIIO / Großmengen-inländische-Speicherpflicht, die ein Offshore-SaaS nicht erfüllen kann (Art. 40)
- ✓ Rechtmäßiger Weg: die selbstverwaltete Schicht im Land betreiben — 21YunBox kartiert, lokalisiert, liefert
Was die offizielle Tanium-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Tanium Cloud ist im Ausland gehostet, ohne Festland-China-Region. Taniums eigene List of Sub-Processors verzeichnet Tanium-Cloud-Hosting und -Speicherung, bereitgestellt von Oracle, Amazon Web Services und Microsoft, gelegen in den „Global Data Regions in Tanium Cloud Trust Center“. Weder diese Offenlegung noch Taniums Unternehmens-Fußabdruck (Tochtergesellschaften in vierzehn Ländern — Australien, Kanada, Frankreich, Japan, Deutschland, Belgien, die Niederlande, Polen, Singapur, Südkorea, Spanien, Schweden, Schweiz und das Vereinigte Königreich) benennt eine Festland-China-Region, die Endpunkt-Telemetrie, die Tanium Cloud aus China konzentriert, kommt also im Ausland zur Ruhe. | Tanium — List of Sub-Processors (tanium.com/subprocessors), retrieved 2026-10-10 |
| Taniums selbstverwaltete Appliance ist der inländische Hebel. Taniums Appliance-Produktbrief gibt an, die Tanium Virtual Appliance und die Tanium Cloud Appliance sind „software versions of the physical appliance, running on customer-provided hypervisor infrastructure or customer-purchased cloud provider infrastructure“, und beschreibt die Appliance-Familie als „rack-mount hardware appliances, on-premise virtual appliances or cloud appliances“. Weil der Tanium Server läuft, wo Sie ihn bereitstellen, kann eine selbstverwaltete Bereitstellung auf Festland-Infrastruktur sitzen und die China-Endpunkt-Telemetrie im Land halten — der rechtmäßige Residenzhebel, den das Offshore-Tanium-Cloud-SaaS nicht bietet. | Tanium — Tanium Appliance product brief (site.tanium.com), retrieved 2026-10-10 |
| Endpunkt-Telemetrie, die im Ausland gehalten wird, ist ein PIPL-Grenztransfer. Der Echtzeit-Geräte-, -Nutzer-, -Prozess-, -Datei- und -Netzwerkzustand, den Tanium von China-Endpunkten streamt, ist personenbezogene Information — Nutzernamen, Geräte-Identifikatoren, IP-Adressen, Datei- und Prozessaktivität. In China gesammelt und in einer Offshore-Tanium-Cloud-Region landend, ist das ein grenzüberschreitender Transfer personenbezogener Information nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung). Wo es indexiert, wo sensible Dateien leben, erreicht es die Artikel-28-Kategorie sensibler personenbezogener Information. | PIPL Articles 28 and 38–40, retrieved 2026-10-10 |
| Für einen CIIO oder Verarbeiter großer Mengen müssen die Daten in China gespeichert werden. Wo Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen ist, muss in China erzeugte personenbezogene Information im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die Novelle 2025, in Kraft 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, Inhalt unverändert). Eine Nur-Offshore-Tanium-Cloud-Region kann diese Residenzpflicht nicht erfüllen; eine selbstverwaltete inländische Bereitstellung kann es. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37), retrieved 2026-10-10 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für eine Organisation, die Tanium über Endpunkte in Festlandchina betreibt, ist der erste Instinkt, zu prüfen, ob der Tanium-Client seinen Server erreichen kann — und auf dem Draht kann er das im Allgemeinen: Taniums Agent ist gebaut, um eine sichere, kontinuierliche Verbindung zurück zum Tanium Server zu halten, und es ist kein Verbraucherdienst, der an der Grenze gesperrt ist. Erreichbarkeit ist also nicht, wo die China-Entscheidung geklärt wird. Was sie klärt, ist Datenresidenz und grenzüberschreitender Transfer — wo die Telemetrie, die Tanium konzentriert, zur Ruhe kommt, und ob es überhaupt rechtmäßig war, sie aus dem Land zu bewegen. Tanium konzentriert ein ungewöhnlich vollständiges Bild: Echtzeit-Geräte-, -Nutzer-, -Prozess-, -Datei- und -Netzwerkzustand quer durch jeden Endpunkt — eine lebende Karte des ganzen Bestands. Die Ironie für einen Sicherheitskäufer ist scharf: Die Plattform, die Sie bereitstellten, um Ihre Endpunkte zu sehen und zu kontrollieren, ist selbst ein lebender Offshore-Weg für Ihre sensibelsten operativen Daten, wenn sie als Tanium Cloud läuft, das keine Festland-China-Region hat. Eine selbstverwaltete Tanium-Appliance, die Sie im Land hosten, ist die rechtmäßige Alternative.
Tanium in China auf einen Blick
| Worüber es entscheidet | In Taniums eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Sicherheitsdaten ruhen | Im Ausland für das SaaS. Tanium ist „the one platform for endpoint management and security at enterprise scale“. Als Tanium Cloud sitzen sein Hosting und seine Speicherung bei Oracle, AWS und Microsoft quer durch die „Global Data Regions in Tanium Cloud Trust Center“ — keine in Festlandchina. Als selbstverwaltete Tanium-Appliance (physisch, „on-premise virtual“ oder Cloud-Appliance) läuft sie „on customer-provided hypervisor infrastructure or customer-purchased cloud provider infrastructure“, sie ruht also, wo immer Sie sie bereitstellen — einschließlich im Land. |
| Was es aufnimmt & warum es personenbezogene Information ist | Taniums Client streamt Echtzeit-Endpunktzustand — eingeloggte Nutzer, Geräte-Identifikatoren, IP-Adressen, laufende Prozesse und Kommandozeilen, Dateipfade und Netzwerkverbindungen — eine kontinuierliche, identifizierbare Karte jedes Endpunkts. Wo seine Module indexieren, wo sensible Dateien und personenbezogene Information leben, erreicht das die Art-28-Kategorie sensibler personenbezogener Information (Finanz, Gesundheit, Behörden-ID). Das ist dichte personenbezogene Information nach PIPL. |
| Die Daten Ihrer China-Endpunkte = grenzüberschreitend | Von China-Endpunkten gesammelt und in einer Offshore-Tanium-Cloud-Region gehalten, ist diese Telemetrie ein grenzüberschreitender Transfer (数据出境) nach PIPL Art. 38–40: Mitteilung, eine gesonderte Einwilligung, getrennt von jeder allgemeinen IT- oder Arbeitsvereinbarung, und ein Transfermechanismus. |
| Die inländische Speicherpflicht | Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen muss in China erzeugte personenbezogene Information in China gespeichert werden — PIPL Art. 40 und Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — eine Datenresidenzpflicht, die eine Offshore-Tanium-Cloud-Region nicht erfüllen kann, wie auch immer der Mandant konfiguriert ist. |
| Erreichbarkeit ist nicht die Achse | Der Tanium-Client erreicht seinen Server im Allgemeinen aus dem Festland — das ist nicht die China-Frage. Eine selbstverwaltete Appliance, im Land betrieben, hält die Telemetrie auf chinesischem Boden, und jede China-gerichtete Admin- oder Self-Service-Konsole, die Sie exponieren, trägt eine ICP-Beian (备案)-Pflicht und braucht rechtskonforme, inländische Auslieferung über rechtmäßige, ICP-gemeldete Infrastruktur. 21YunBox kartiert, lokalisiert und liefert vor dem Stack, den Sie bereits betreiben. |
Wo die Daten tatsächlich ruhen
Taniums China-Haltung ist durch gesetzt, wo seine Datenregionen sind, nicht durch eine Ladezeit-Prüfung. Die Plattform läuft in zwei Gestalten, und sie landen an sehr verschiedenen Orten. Öffentlich führt Tanium nun mit der Cloud: die Tanium Autonomous IT Platform, geliefert als Tanium Cloud, ein verwalteter Dienst, gehostet von AWS, Microsoft und Oracle quer durch die im Tanium Cloud Trust Center benannten Global Data Regions. Taniums Cloud hat im Laufe der Zeit lokale Rechenzentren hinzugefügt — Kanada, das Vereinigte Königreich, Brasilien und Australien, neben früheren Standorten in den Vereinigten Staaten, Deutschland und Japan — aber keines ist im Festland, und Taniums eigene Unternehmens-Tochtergesellschaften umspannen vierzehn Länder ohne China-Gesellschaft darunter. Auf der heutigen Karte hat Tanium Cloud also kein inländisches Zuhause; die Endpunkt-Telemetrie, die es von China-Geräten konzentriert, landet in einer Region außerhalb des Festlands.
Die zweite Gestalt ist die selbstverwaltete Tanium-Appliance — der Tanium Server, den Sie selbst aufstellen und betreiben. Tanium dokumentiert sie als physische Appliance, eine „on-premise virtual“ Appliance oder eine Cloud-Appliance, die „on customer-provided hypervisor infrastructure or customer-purchased cloud provider infrastructure“ läuft. Weil sie läuft, wo Sie sie hinstellen, können Sie den Tanium Server auf Festland-Infrastruktur hosten und die China-Endpunkt-Telemetrie im Land halten. Diese Unterscheidung — verwaltet-im-Ausland gegen selbstverwaltet-im-Land — ist die ganze Residenzentscheidung, und es ist eine rechtliche Frage, bevor es eine technische ist.
Was es aufnimmt, ist personenbezogene Information
Die Residenzfrage ist für Tanium schärfer als für die meiste Software, wegen dessen, was die Telemetrie ist. Taniums ganzer Wert ist totale, Echtzeit-Sichtbarkeit: wer eingeloggt ist, was ausführt, was wohin verbunden ist, welche Dateien auf welchem Gerät sitzen und — durch seine Datenrisiko- und Asset-Fähigkeiten — eine klassifizierte Karte davon, wo sensible und regulierte Daten quer durch den Bestand leben. Das ist kontinuierliche, identifizierbare personenbezogene Information, und wo es den Standort von Finanz-, Gesundheits- oder Behörden-ID-Daten inventarisiert, erreicht es die Artikel-28-Kategorie sensibler personenbezogener Information, die Chinas Gesetz zum Schutz personenbezogener Daten am genauesten prüft. Die Ironie ist exakt: Die Plattform, die gekauft wurde, um den Bestand zu sichern und zu kontrollieren, ist selbst ein lebender, Offshore-Feed der sensibelsten operativen Daten des Bestands und ein Katalog davon, wo seine personenbezogene Information ruht.
Diese Dichte zieht zwei Regime jenseits der Grundtransferregeln herein. Erstens, Bewertung: Oberhalb gewisser Mengenschwellen, wo die Daten als „wichtige Daten“ gelten, oder wo Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist, kann der Transfer Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) verlangen, bevor etwas das Land verlässt. Zweitens, Residenz: Sind Sie ein Betreiber kritischer Informationsinfrastruktur, verlangt Cybersicherheitsgesetz Art. 39 (vormals Art. 37 — die Cybersicherheitsgesetz-Novelle 2025, in Kraft 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, Inhalt unverändert), dass in China erzeugte personenbezogene Information in China gespeichert wird. Eine Offshore-Tanium-Cloud-Region kann diese Pflicht nicht erfüllen, wie auch immer der Mandant konfiguriert ist — und nichts davon dreht sich darum, wie schnell ein Ereignis aufgenommen wird; es dreht sich darum, ob die Daten eine Rechtsgrundlage hatten, dort zu sein, und in welcher Menge.
Es auf einer No-China-Region-Cloud zu betreiben, erfüllt die Residenzpflicht nicht — und was sie erfüllt
Der naheliegende Zug ist, die Tanium-Cloud-„Region“ zu wechseln und die Daten an Ort und Stelle zu halten — aber jede Region, die Tanium Cloud bietet, sitzt in den Vereinigten Staaten, Europa oder im Asien-Pazifik außerhalb des Festlands, einen Mandanten von einer in die andere zu bewegen, verlagert also bloß den grenzüberschreitenden Transfer; es beendet ihn nicht. Der rechtmäßige Hebel für Tanium im Besonderen ist seine selbstverwaltete Bereitstellung. Weil die Tanium Virtual oder Cloud Appliance „software versions of the physical appliance, running on customer-provided hypervisor infrastructure or customer-purchased cloud provider infrastructure“ sind, können Sie den Tanium Server auf Festland-Infrastruktur aufstellen und die China-Endpunkt-Telemetrie im Land halten, wobei Sie offshore Tanium nur senden, was rechtmäßig gehen darf. Die Software ist residenz-flexibel; sie läuft, wo Sie sie bereitstellen, es geht hier also nie darum, dass das Werkzeug „gesperrt“ sei.
Seien Sie klaräugig zu einer Sache: Taniums öffentlicher Schwung ist Cloud-first, der inländische Weg bedeutet also, bewusst die selbstverwaltete Appliance auf Festland-Infrastruktur zu betreiben oder ein lizenziertes inländisches Äquivalent — nicht auf das Offshore-SaaS zurückzufallen und Daten zu ihm zurückzuleiten. Migration ist nicht nötig; Sie behalten Tanium und betreiben seine China-Datenschicht im Land. Dies ist eine Risikokarte, kein Urteil: Ob Sie gesonderte Einwilligung, einen Transfermechanismus, eine Datenexport-Sicherheitsbewertung, inländische Speicherung oder eine Kombination schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon ab, wessen Endpunkte Sie überwachen — es lohnt, das mit Rechtsbeistand zu klären, bevor Sie sich darauf verlassen.
Der rechtmäßige Weg — map, localize, deliver
Es gibt einen rechtmäßigen Weg, Endpunkt-Sicherheit und -Management für eine China-Präsenz zu betreiben, und er hat eine Form. Zuerst map: Unser China-Team arbeitet Ihre PIPL-Exponierung für die Endpunkt-Telemetrie durch — welche Geräte-, Nutzer-, Prozess-, Datei- und Netzwerkdaten, die in China gesammelt werden, im Land bleiben müssen, was rechtmäßig gehen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Speicherpflicht nach Artikel 39 greift, und welche Mitteilung und gesonderte Einwilligung die Menschen hinter diesen Endpunkten geschuldet sind. Wir bauen das technische Bild; die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt.
Dann localize: Wir betreiben die China-Sicherheitsdaten-Schicht im Land — eine selbstverwaltete Tanium-Appliance auf Festland-Infrastruktur oder ein lizenziertes inländisches Äquivalent — sodass die Echtzeit-Sichtbarkeit, auf die Sie angewiesen sind, weiterarbeitet, während diese sensible Telemetrie aufhört, standardmäßig das Land zu verlassen. Localize heißt, die Sicherheitsdaten-Schicht im Land zu betreiben, nicht sie zu einem Offshore-Endpunkt zurückzuleiten. Sie behalten Tanium für die Regionen, in denen es Ihnen bereits dient.
Dann deliver: Jede China-gerichtete Oberfläche vor der Plattform — die Admin-Konsole, das Reporting-Portal oder eine Self-Service-Seite, die Ihre Festland-Nutzer ansteuern — ist ein öffentlicher Internetdienst, sie trägt also eine ICP-Beian (备案)-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie inländisch aus — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne zweite Codebasis. Das Ergebnis ist eine China-Präsenz, die für Ihre Nutzer in China legal und rechtskonform läuft. 21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- Wie Sie eine ICP-Beian für China erhalten
Häufige Fragen
Hat Tanium Cloud ein Rechenzentrum oder eine Region in Festlandchina?
Nein. Taniums eigene List of Sub-Processors platziert Tanium-Cloud-Hosting und -Speicherung bei Oracle, AWS und Microsoft in den „Global Data Regions in Tanium Cloud Trust Center“, und weder diese Liste noch Taniums Unternehmens-Fußabdruck — Tochtergesellschaften in vierzehn Ländern — benennt eine Festland-China-Region. Die Echtzeit-Endpunkt-Telemetrie, die Tanium Cloud von chinesischen Geräten konzentriert, landet also in einer Region außerhalb des Festlands.
Können wir Taniums Endpunkt-Daten innerhalb Chinas halten?
Ja — über den selbstverwalteten Weg, nicht das SaaS. Taniums Virtual oder Cloud Appliance ist Software, die Sie auf Ihrem eigenen Hypervisor oder gekaufter Cloud-Infrastruktur betreiben, der Tanium Server kann also auf Festland-Infrastruktur sitzen und die China-Telemetrie im Land halten, während Sie offshore Tanium nur senden, was rechtmäßig gehen darf. Tanium Cloud selbst bietet keine Festland-China-Region. Behandeln Sie die Wahl als eine mit Rechtsbeistand zu klärende Compliance-Entscheidung, da sie sich um Ihre Datenmengen und Ihre Rolle als Verarbeiter dreht.
Kann 21YunBox unser Tanium-Setup für China rechtskonform machen?
Ja. Unser China-Team kartiert Ihre PIPL-Grenz- und Datenresidenz-Exponierung für Ihre Gesellschaft, Ihre Datenmengen und wessen Endpunkte Sie überwachen; betreibt die China-Sicherheitsdaten-Schicht im Land auf einer selbstverwalteten Bereitstellung oder einem lizenzierten inländischen Äquivalent; und stellt die ICP-gemeldete, inländische Auslieferung auf, die jede China-gerichtete Konsole braucht — vor dem Stack, den Sie bereits betreiben, ohne Neuaufbau. 21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung.






















