Tanium fonctionne-t-il en Chine ? Résidence des données, localisation et transfert transfrontalier PIPL
Tanium Cloud (le SaaS) tourne dans des Global Data Regions à l'étranger sur AWS, Microsoft et Oracle, sans aucune région de Chine continentale, de sorte que la télémétrie de terminaux en temps réel qu'il concentre — état des appareils, utilisateurs, processus, fichiers et réseau — vient reposer à l'étranger et franchit la frontière au titre de la PIPL. Un regard axé sur la conformité sur les régions de Tanium, le levier auto-géré sur le territoire, et la voie légale.
Tanium fonctionne-t-il en Chine ?
Le client Tanium atteint son serveur depuis le continent, mais cette accessibilité est la moitié facile — Tanium Cloud n'exploite aucune région en Chine continentale, de sorte que la télémétrie de terminaux en temps réel qu'il concentre vient reposer à l'étranger, et les informations personnelles qu'elle contient franchissant la frontière sont une question PIPL, non une question de vitesse.
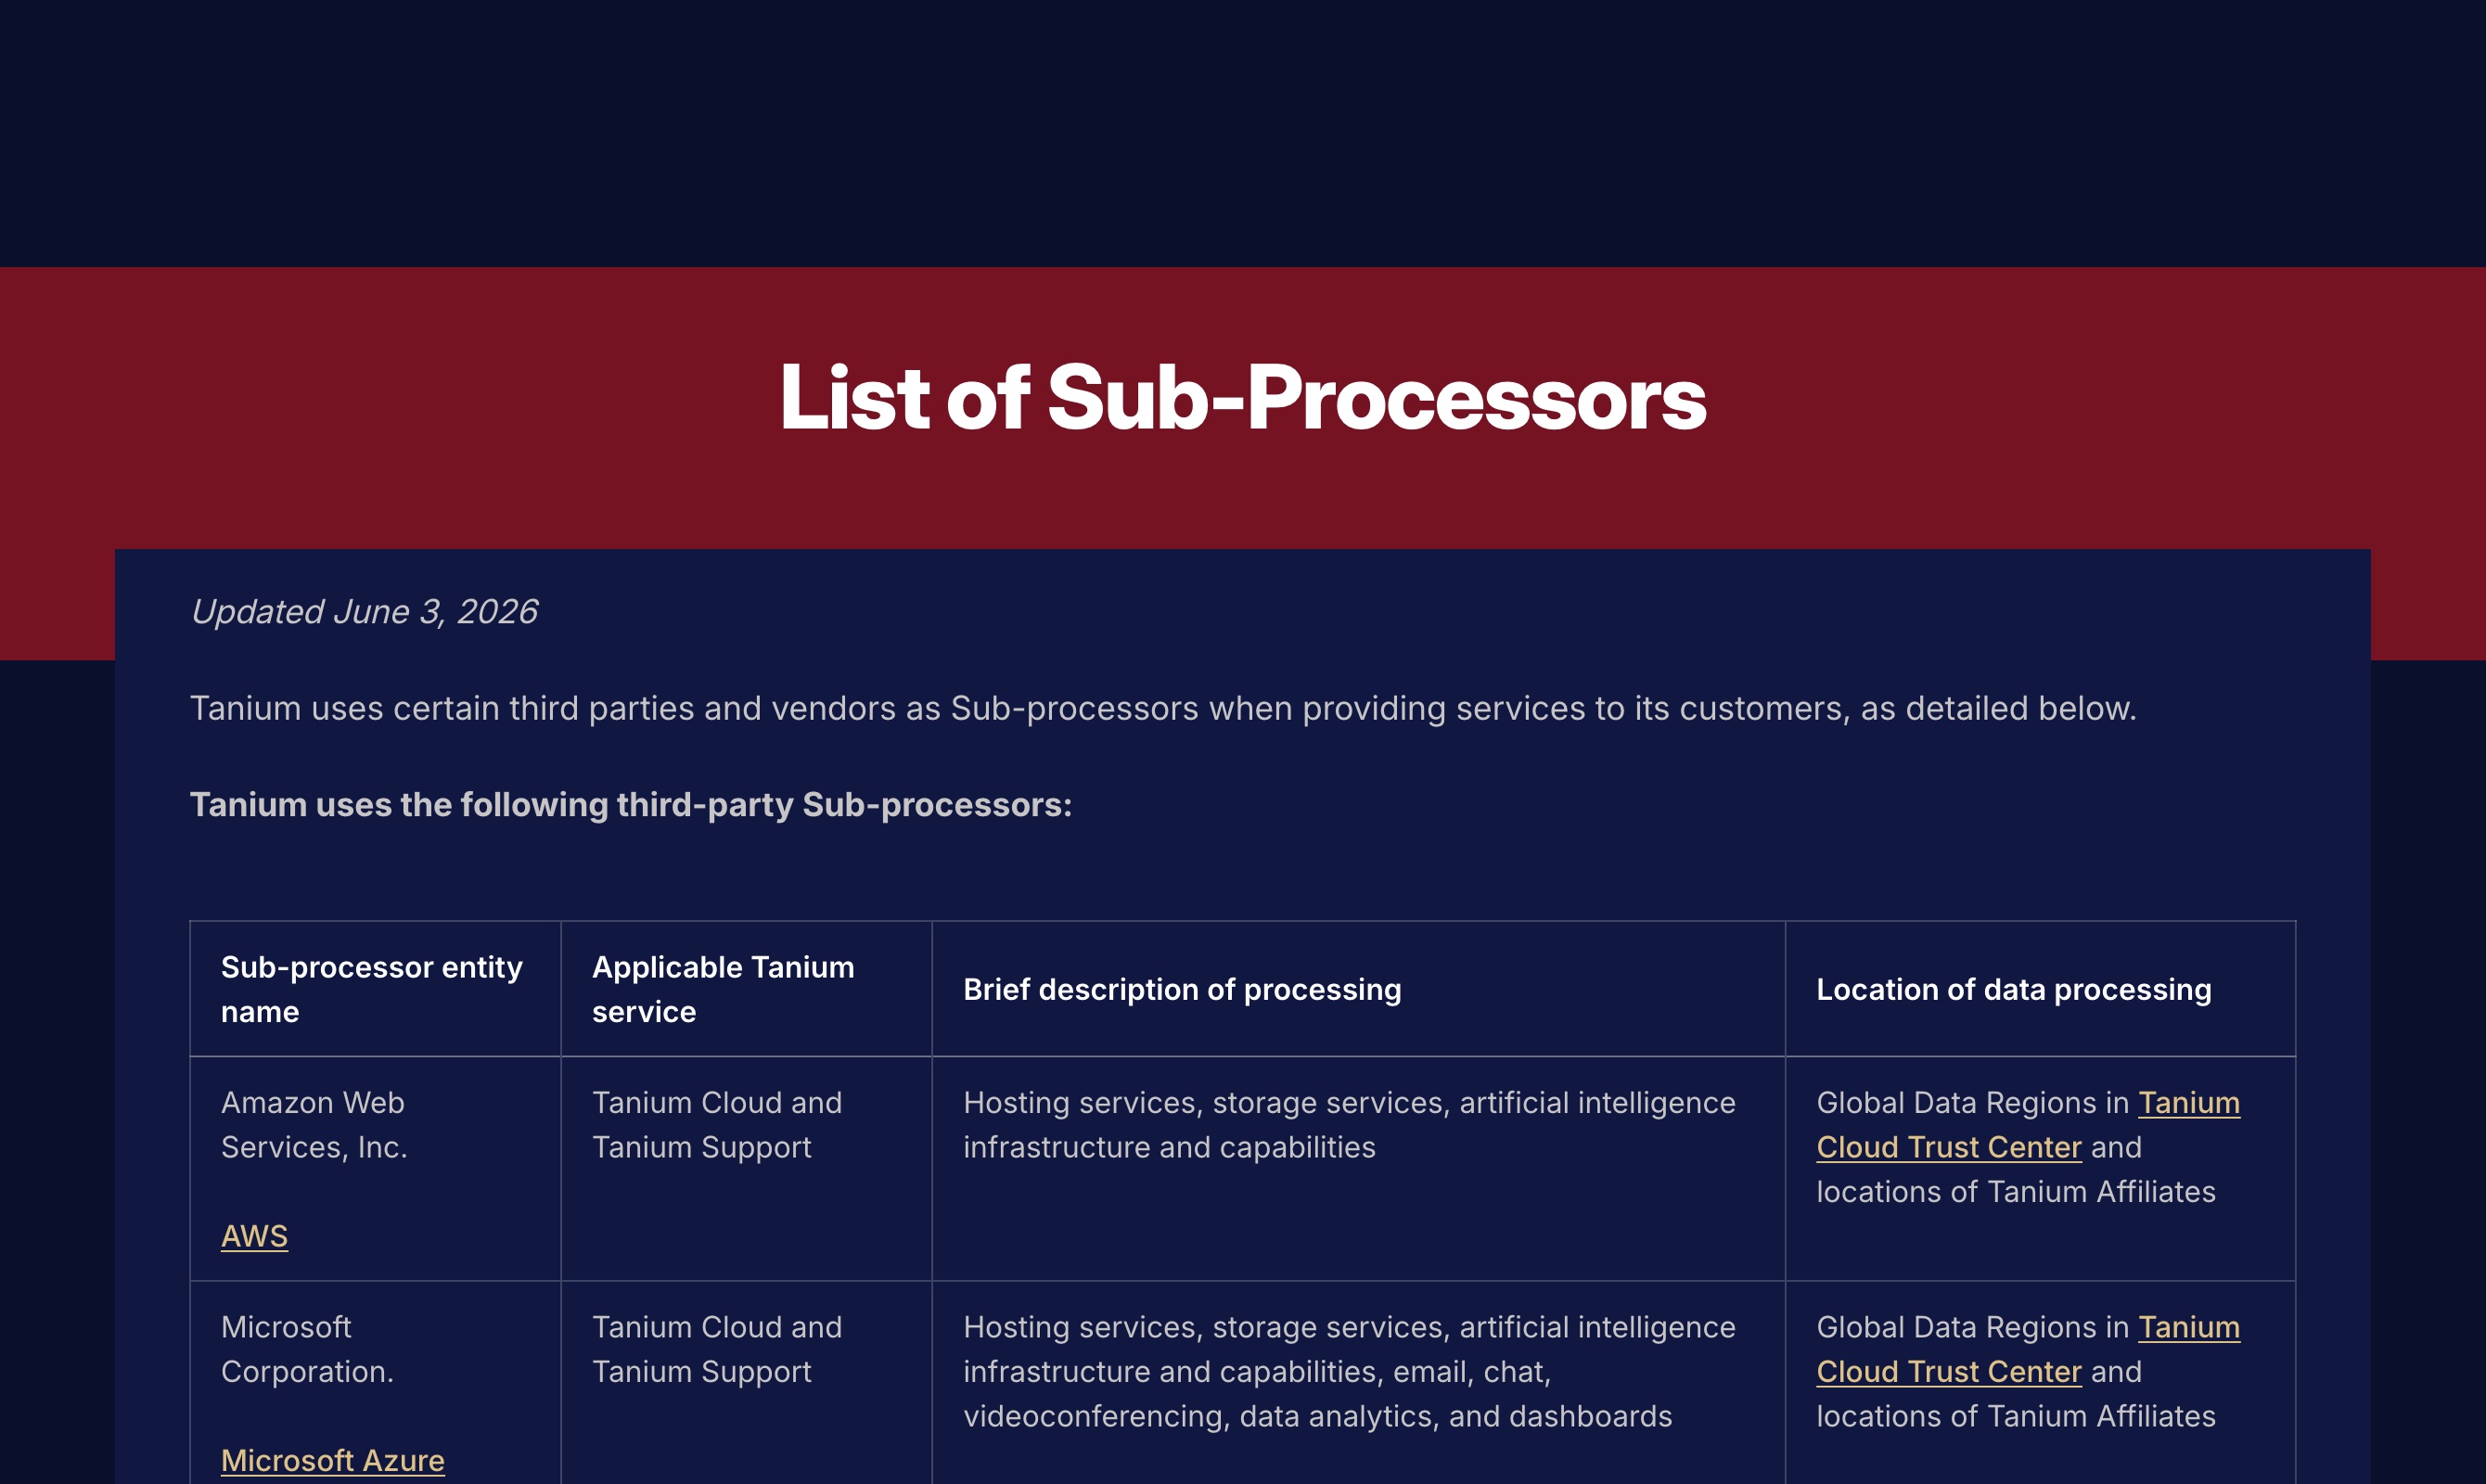
La propre Liste des sous-traitants de Tanium place l'hébergement et le stockage Tanium Cloud chez Oracle, AWS et Microsoft à travers les “Global Data Regions in Tanium Cloud Trust Center,” et ne nomme aucune région de Chine continentale. La télémétrie que Tanium concentre — utilisateurs connectés, identifiants d'appareils, adresses IP, processus, chemins de fichiers, et une carte classifiée de l'endroit où résident les données sensibles — est une information personnelle dense, atteignant souvent les catégories sensibles de l'article 28. Collectée depuis des terminaux chinois et détenue à l'étranger, c'est un transfert transfrontalier régi par la PIPL (information, consentement distinct, un mécanisme de transfert, articles 38 à 40), et pour un opérateur d'infrastructure d'information critique ou un responsable à gros volumes, elle doit être stockée en Chine (article 40 de la PIPL ; loi sur la cybersécurité, article 39 (anciennement l'article 37)). Le levier légal est le boîtier auto-géré de Tanium, qui tourne sur une infrastructure que vous fournissez — y compris sur le continent.
Ceci est une cartographie des risques, pas un verdict — ce qui s'applique dépend de vos volumes de données, de votre rôle de responsable, et des terminaux que vous surveillez. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ✕ Aucune région Tanium Cloud de Chine continentale — ses régions de données sont toutes à l'étranger
- ! Télémétrie en direct des appareils, utilisateurs, processus, fichiers et réseau — informations personnelles denses
- ! Là où il indexe les fichiers sensibles, cela atteint les informations personnelles sensibles de l'article 28
- ! Détenir la télémétrie chinoise dans un cloud à l'étranger est un transfert transfrontalier PIPL
- ! Obligation de stockage sur le territoire pour ICI / gros volumes qu'un SaaS à l'étranger ne peut satisfaire (article 40)
- ✓ Voie légale : faire tourner la couche auto-gérée sur le territoire — 21YunBox cartographie, localise, diffuse
Ce que la documentation officielle de Tanium dit de la Chine
| Fait | Source primaire |
|---|---|
| Tanium Cloud est hébergé à l'étranger, sans aucune région de Chine continentale. La propre Liste des sous-traitants de Tanium consigne l'hébergement et le stockage Tanium Cloud fournis par Oracle, Amazon Web Services et Microsoft, situés dans les “Global Data Regions in Tanium Cloud Trust Center.” Ni cette divulgation ni l'empreinte corporative de Tanium (des filiales dans quatorze pays — Australie, Canada, France, Japon, Allemagne, Belgique, Pays-Bas, Pologne, Singapour, Corée du Sud, Espagne, Suède, Suisse et Royaume-Uni) ne nomment une région de Chine continentale, de sorte que la télémétrie de terminaux que Tanium Cloud concentre depuis la Chine vient reposer à l'étranger. | Tanium — List of Sub-Processors (tanium.com/subprocessors), consulté le 2026-10-10 |
| Le boîtier auto-géré de Tanium est le levier sur le territoire. La fiche produit Appliance de Tanium indique que le Tanium Virtual Appliance et le Tanium Cloud Appliance sont des “software versions of the physical appliance, running on customer-provided hypervisor infrastructure or customer-purchased cloud provider infrastructure,” et décrit la famille de boîtiers comme des “rack-mount hardware appliances, on-premise virtual appliances or cloud appliances.” Parce que le Tanium Server tourne là où vous le déployez, un déploiement auto-géré peut résider sur une infrastructure du continent et garder la télémétrie des terminaux chinois sur le territoire — le levier de résidence légal que le SaaS Tanium Cloud à l'étranger n'offre pas. | Tanium — Tanium Appliance product brief (site.tanium.com), consulté le 2026-10-10 |
| La télémétrie de terminaux détenue à l'étranger est un transfert transfrontalier PIPL. L'état en temps réel des appareils, utilisateurs, processus, fichiers et réseau que Tanium diffuse depuis les terminaux chinois est de l'information personnelle — noms d'utilisateur, identifiants d'appareils, adresses IP, activité de fichiers et de processus. Collectée en Chine et atterrissant dans une région Tanium Cloud à l'étranger, c'est un transfert transfrontalier d'informations personnelles au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). Là où elle indexe l'endroit où résident les fichiers sensibles, elle atteint la catégorie des informations personnelles sensibles de l'article 28. | PIPL, articles 28 et 38 à 40, consulté le 2026-10-10 |
| Pour un OIIC ou un responsable à gros volumes, les données doivent être stockées en Chine. Là où votre organisation est un opérateur d'infrastructure d'information critique ou un responsable à gros volumes, les informations personnelles générées en Chine doivent être stockées sur le continent (article 40 de la PIPL ; loi sur la cybersécurité, article 39 (anciennement l'article 37) — l'amendement de 2025, entré en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, le fond étant inchangé). Une région Tanium Cloud exclusivement à l'étranger ne peut satisfaire cette obligation de résidence ; un déploiement auto-géré sur le territoire le peut. | Article 40 de la PIPL ; loi sur la cybersécurité, article 39 (anciennement l'article 37), consulté le 2026-10-10 |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour une organisation qui fait tourner Tanium sur des terminaux en Chine continentale, le premier instinct est de vérifier si le client Tanium peut atteindre son serveur — et sur le fil, il le peut généralement : l’agent de Tanium est conçu pour maintenir un lien sécurisé et continu vers le Tanium Server, et ce n’est pas un service grand public bloqué à la frontière. L’accessibilité n’est donc pas là que la décision chinoise se règle. Ce qui la règle, c’est la résidence des données et le transfert transfrontalier — l’endroit où vient reposer la télémétrie que Tanium concentre, et le point de savoir si la sortir du pays était légal au départ. Tanium concentre une image d’une complétude inhabituelle : l’état en temps réel des appareils, des utilisateurs, des processus, des fichiers et du réseau sur chaque terminal — une carte vivante de tout le parc. L’ironie pour un acheteur de sécurité est aiguë : la plateforme que vous avez déployée pour voir et contrôler vos terminaux est elle-même une voie à l’étranger en direct pour vos données opérationnelles les plus sensibles lorsqu’elle tourne en Tanium Cloud, qui n’a aucune région de Chine continentale. Un boîtier Tanium auto-géré que vous hébergez sur le territoire est l’alternative légale.
Tanium en Chine en un coup d’œil
| Ce qui décide | Dans les propres termes de Tanium — et la loi chinoise |
|---|---|
| Où résident les données de sécurité | À l'étranger pour le SaaS. Tanium est “the one platform for endpoint management and security at enterprise scale.” En tant que Tanium Cloud, son hébergement et son stockage résident chez Oracle, AWS et Microsoft à travers les “Global Data Regions in Tanium Cloud Trust Center” — aucune en Chine continentale. En tant que boîtier Tanium auto-géré (physique, “on-premise virtual,” ou boîtier cloud), il tourne “on customer-provided hypervisor infrastructure or customer-purchased cloud provider infrastructure,” il réside donc là où vous le déployez — y compris sur le territoire. |
| Ce qu'il ingère et pourquoi c'est de l'information personnelle | Le client de Tanium diffuse l'état des terminaux en temps réel — utilisateurs connectés, identifiants d'appareils, adresses IP, processus et lignes de commande en cours, chemins de fichiers, et connexions réseau — une carte continue et identifiable de chaque terminal. Là où ses modules indexent où résident les fichiers sensibles et les informations personnelles, cela atteint la catégorie des informations personnelles sensibles de l'article 28 (financières, santé, pièces d'identité officielles). Ce sont des informations personnelles denses au titre de la PIPL. |
| Les données de vos terminaux chinois = transfrontalier | Collectée depuis des terminaux chinois et détenue dans une région Tanium Cloud à l'étranger, cette télémétrie est un transfert transfrontalier (数据出境) au titre des articles 38 à 40 de la PIPL : information, un consentement distinct différent de tout accord général informatique ou d'emploi, et un mécanisme de transfert. |
| L'obligation de stockage sur le territoire | Pour un opérateur d'infrastructure d'information critique ou un responsable à gros volumes, les informations personnelles générées en Chine doivent y être stockées — article 40 de la PIPL et loi sur la cybersécurité, article 39 (anciennement l'article 37) — une obligation de résidence des données qu'une région Tanium Cloud à l'étranger ne peut satisfaire, quelle que soit la configuration du locataire. |
| L'accessibilité n'est pas l'axe | Le client Tanium atteint généralement son serveur depuis le continent — ce n'est pas la question chinoise. Un boîtier auto-géré exploité sur le territoire garde la télémétrie sur le sol du continent, et toute console d'administration ou de libre-service tournée vers la Chine que vous exposez porte une obligation de déclaration ICP (备案) et a besoin d'une diffusion conforme, sur le territoire, sur une infrastructure légale, déclarée à l'ICP. 21YunBox cartographie, localise et diffuse devant la pile que vous exploitez déjà. |
Où résident réellement les données
La posture chinoise de Tanium est fixée par l’endroit où se trouvent ses régions de données, non par un test de temps de chargement. La plateforme tourne sous deux formes, et elles atterrissent dans des endroits très différents. Publiquement, Tanium met désormais le cloud en avant : la Tanium Autonomous IT Platform livrée en Tanium Cloud, un service géré hébergé par AWS, Microsoft et Oracle à travers les Global Data Regions nommées dans le Tanium Cloud Trust Center. Le cloud de Tanium a ajouté des centres de données locaux au fil du temps — Canada, Royaume-Uni, Brésil et Australie, aux côtés de sites antérieurs aux États-Unis, en Allemagne et au Japon — mais aucun n’est sur le continent, et les filiales corporatives de Tanium s’étendent sur quatorze pays sans entité chinoise parmi elles. Ainsi, sur la carte d’aujourd’hui, Tanium Cloud n’a aucun foyer sur le territoire ; la télémétrie de terminaux qu’il concentre depuis les appareils chinois atterrit dans une région hors du continent.
La seconde forme est le boîtier Tanium auto-géré — le Tanium Server que vous mettez en place et exploitez vous-même. Tanium le documente comme un boîtier physique, un boîtier “on-premise virtual,” ou un boîtier cloud qui tourne “on customer-provided hypervisor infrastructure or customer-purchased cloud provider infrastructure.” Parce qu’il tourne là où vous le placez, vous pouvez héberger le Tanium Server sur une infrastructure du continent et garder la télémétrie des terminaux chinois sur le territoire. Cette distinction — géré-à-l’étranger contre auto-géré-sur-le-territoire — est toute la décision de résidence, et c’est une question juridique avant d’être technique.
Ce qu’il ingère est de l’information personnelle
La question de la résidence est plus aiguë pour Tanium que pour la plupart des logiciels, à cause de ce qu’est la télémétrie. Toute la valeur de Tanium est une visibilité totale, en temps réel : qui est connecté, ce qui s’exécute, ce qui s’est connecté où, quels fichiers se trouvent sur quel appareil, et — via ses capacités de risque de données et d’inventaire d’actifs — une carte classifiée de où résident les données sensibles et réglementées à travers le parc. Ce sont des informations personnelles continues et identifiables, et là où elles inventorient l’emplacement de données financières, de santé ou de pièces d’identité officielles, elles atteignent la catégorie des informations personnelles sensibles que la loi sur la protection des informations personnelles de la Chine scrute le plus étroitement. L’ironie est exacte : la plateforme achetée pour sécuriser et contrôler le parc est elle-même un flux à l’étranger en direct des données opérationnelles les plus sensibles du parc et un catalogue de l’endroit où ses informations personnelles reposent.
Cette densité attire deux régimes au-delà des règles de transfert de base. D’abord, l’évaluation : au-delà de certains seuils de volume, là où les données relèvent des « données importantes », ou là où votre organisation est un opérateur d’infrastructure d’information critique, le transfert peut nécessiter l’évaluation de sécurité à l’export de données (数据出境安全评估) de la Chine avant que quoi que ce soit ne quitte le pays. Ensuite, la résidence : si vous êtes un opérateur d’infrastructure d’information critique, l’article 39 (anciennement l’article 37 — l’amendement de 2025 à la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l’article de localisation des données de 37 à 39, son fond étant inchangé) de la loi sur la cybersécurité exige que les informations personnelles générées en Chine y soient stockées. Une région Tanium Cloud à l’étranger ne peut satisfaire cette obligation, quelle que soit la configuration du locataire — et rien de tout cela ne dépend de la vitesse d’ingestion d’un événement ; cela dépend de savoir si les données avaient une base légale pour s’y trouver, et en quel volume.
Le faire tourner sur un cloud sans région chinoise ne satisfait pas l’obligation de résidence — et ce qui la satisfait
Le geste évident est de changer la « région » Tanium Cloud et de garder les données en place — mais chaque région que Tanium Cloud propose se situe aux États-Unis, en Europe, ou en Asie-Pacifique hors du continent, de sorte que déplacer un locataire de l’une à l’autre ne fait que relocaliser le transfert transfrontalier ; il n’y met pas fin. Le levier légal pour Tanium en particulier est son déploiement auto-géré. Parce que le Tanium Virtual ou Cloud Appliance est constitué de “software versions of the physical appliance, running on customer-provided hypervisor infrastructure or customer-purchased cloud provider infrastructure,” vous pouvez mettre en place le Tanium Server sur une infrastructure du continent et garder la télémétrie des terminaux chinois sur le territoire, n’envoyant à Tanium à l’étranger que ce qui peut légalement partir. Le logiciel est flexible en matière de résidence ; il tourne là où vous le déployez, il n’est donc jamais question que l’outil soit « bloqué ».
Soyez lucide sur un point : l’élan public de Tanium est axé cloud d’abord, la voie sur le territoire signifie donc faire tourner délibérément le boîtier auto-géré sur une infrastructure du continent, ou un équivalent agréé sur le territoire — et non se rabattre sur le SaaS à l’étranger en y réacheminant les données. La migration n’est pas nécessaire ; vous gardez Tanium et faites tourner sa couche de données chinoise sur le territoire. Ceci est une cartographie des risques, pas un verdict : savoir si vous devez un consentement distinct, un mécanisme de transfert, une évaluation de sécurité à l’export de données, un stockage sur le territoire, ou une combinaison, dépend de vos volumes de données, de votre rôle de responsable, et des terminaux que vous surveillez — à régler avec un conseil avant de vous y fier.
La voie légale — cartographier, localiser, diffuser
Il existe une manière légale de faire tourner la sécurité et la gestion des terminaux pour une présence en Chine, et elle a une forme. D’abord, cartographier : notre équipe Chine travaille votre exposition PIPL pour la télémétrie des terminaux — quelles données d’appareils, d’utilisateurs, de processus, de fichiers et de réseau collectées en Chine doivent rester dans le pays, ce qui peut légalement partir, là où une évaluation de sécurité à l’export de données ou une obligation de stockage de l’article 39 mord, et quelle information et quel consentement distinct sont dus aux personnes derrière ces terminaux. Nous construisons le tableau technique ; les conclusions juridiques se règlent avec un conseil.
Ensuite localiser : nous faisons tourner la couche de données de sécurité chinoise sur le territoire — un boîtier Tanium auto-géré sur une infrastructure du continent, ou un équivalent agréé sur le territoire — afin que la visibilité en temps réel dont vous dépendez continue de fonctionner tandis que cette télémétrie sensible cesse de quitter le pays par défaut. Localiser signifie faire tourner la couche de données de sécurité sur le territoire, non la réacheminer vers un point de terminaison à l’étranger. Vous gardez Tanium pour les régions où il vous sert déjà.
Ensuite diffuser : toute surface tournée vers la Chine devant la plateforme — la console d’administration, le portail de reporting, ou une page de libre-service que vos utilisateurs du continent atteignent — est un service internet public, elle porte donc une obligation de déclaration ICP (备案) et a besoin d’une diffusion conforme, sur le territoire. 21YunBox la diffuse sur le territoire — l’Optimizer de 21YunBox — devant ce que vous exploitez déjà, sans reconstruction ni seconde base de code. Le résultat est une présence en Chine qui tourne de façon légale et conforme pour vos utilisateurs en Chine. 21YunBox n’utilise ni ne suggère jamais le moindre contournement.
Obtenir une évaluation de conformité →
Lectures complémentaires :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité à l’export de données de la Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Tanium Cloud a-t-il un centre de données ou une région en Chine continentale ?
Non. La propre Liste des sous-traitants de Tanium place l'hébergement et le stockage Tanium Cloud chez Oracle, AWS et Microsoft dans les “Global Data Regions in Tanium Cloud Trust Center,” et ni cette liste ni l'empreinte corporative de Tanium — des filiales dans quatorze pays — ne nomment une région de Chine continentale. La télémétrie de terminaux en temps réel que Tanium Cloud concentre depuis les appareils chinois atterrit donc dans une région hors du continent.
Pouvons-nous garder les données de terminaux de Tanium à l'intérieur de la Chine ?
Oui — par la voie auto-gérée, non par le SaaS. Le Virtual ou Cloud Appliance de Tanium est un logiciel que vous faites tourner sur votre propre hyperviseur ou sur une infrastructure cloud achetée, de sorte que le Tanium Server peut résider sur une infrastructure du continent et garder la télémétrie chinoise sur le territoire, tandis que vous n'envoyez à Tanium à l'étranger que ce qui peut légalement partir. Tanium Cloud lui-même n'offre aucune région de Chine continentale. Traitez ce choix comme une décision de conformité à régler avec un conseil, puisqu'il dépend de vos volumes de données et de votre rôle de responsable.
21YunBox peut-il rendre notre installation Tanium conforme pour la Chine ?
Oui. Notre équipe Chine cartographie votre exposition PIPL de transfert transfrontalier et de résidence des données pour votre entité, vos volumes de données, et les terminaux que vous surveillez ; fait tourner la couche de données de sécurité chinoise sur le territoire sur un déploiement auto-géré ou un équivalent agréé sur le territoire ; et met en place la diffusion sur le territoire, déclarée à l'ICP, dont toute console tournée vers la Chine a besoin — devant la pile que vous exploitez déjà, sans reconstruction. 21YunBox n'utilise ni ne suggère jamais le moindre contournement.






















