¿Funciona Microsoft Authenticator en China? Códigos sin conexión, la capa de cuenta y la copia de seguridad en la nube
Microsoft Authenticator calcula sus códigos de verificación sin conexión en el teléfono, así que una aplicación que ya está configurada sigue funcionando dentro de China continental — y, a diferencia de algunas aplicaciones extranjeras, los endpoints de Microsoft son accesibles, no están bloqueados. Lo que depende de la red es la capa de la cuenta Microsoft (inicio de sesión, aprobaciones push, copia de seguridad en la nube, restauración y sincronización); el único matiz de datos transfronterizos es la copia de seguridad opcional en la nube, que copia sus credenciales de 2FA en una cuenta Microsoft en el extranjero.
¿Funciona Microsoft Authenticator en China?
Si Microsoft Authenticator funciona en China es, sobre todo, una cuestión de acceso, no de residencia de datos — y, a diferencia de algunas aplicaciones de consumo extranjeras, no está bloqueado. La aplicación calcula sus códigos de verificación sin conexión en el teléfono, así que un dispositivo ya configurado sigue produciendo códigos válidos dentro de China continental; lo que depende de la red es la capa de la cuenta Microsoft que los rodea.
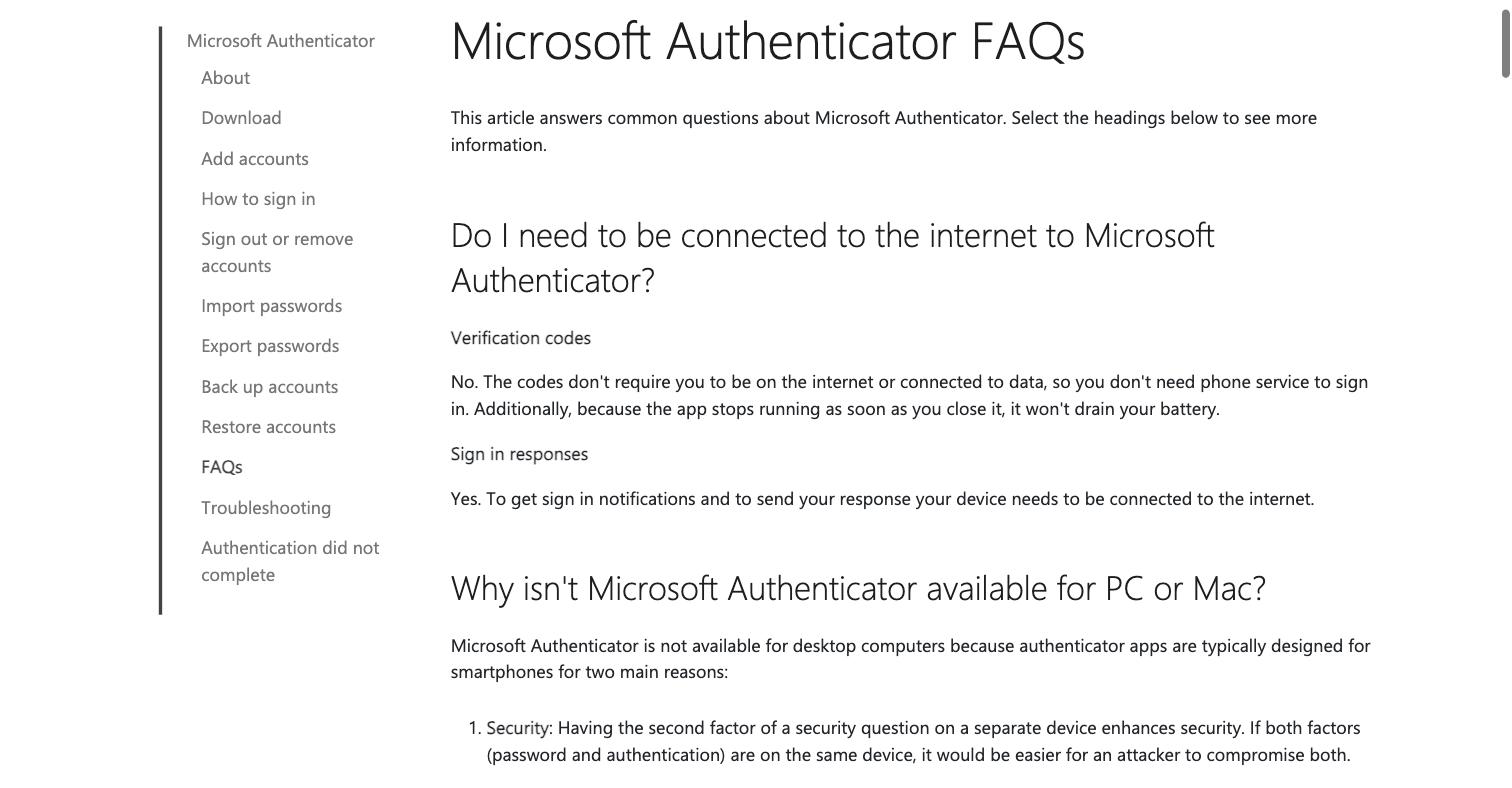
En palabras de la propia Microsoft, “The codes don't require you to be on the internet or connected to data, so you don't need phone service to sign in” (los códigos no requieren estar en internet ni conectado a datos) — mientras que las aprobaciones push sí, porque para recibir una notificación y enviar su respuesta “your device needs to be connected to the internet.” Esas funciones ligadas a la cuenta (inicio de sesión, aprobaciones push, copia de seguridad en la nube, restauración y sincronización entre dispositivos) llegan a los servidores de Microsoft, que respondieron desde nuestras sondas en el continente en lugar de fallar — la salvedad es que los viajes de ida y vuelta transfronterizos pueden ser más lentos e intermitentes, no que estén cerrados. El único ángulo de cumplimiento, más estrecho: active la copia de seguridad en la nube y sus credenciales se copiarán en una cuenta Microsoft cuya infraestructura de consumo está fuera del continente. La tabla de abajo separa la parte sin conexión de las piezas que dependen de la cuenta y de las transfronterizas.
Esto es un panorama de exposición, no un veredicto — la mayor parte de la cuestión de datos desaparece si la copia de seguridad en la nube permanece desactivada, y el resto depende de su papel y sus volúmenes. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ✓ Los códigos se generan sin conexión — una aplicación ya configurada sigue produciendo códigos válidos en China
- ! El inicio de sesión, las aprobaciones push, la copia de seguridad en la nube, la restauración y la sincronización llegan a la capa de cuenta de Microsoft — Microsoft dice que las notificaciones necesitan conexión a internet
- ✓ Los endpoints públicos de Microsoft fueron accesibles desde el continente en nuestras sondas — no están bloqueados
- ! La copia de seguridad opcional en la nube copia sus credenciales de 2FA en una cuenta Microsoft en el extranjero — una cuestión transfronteriza según la PIPL
- ✓ Vía de menor exposición: mantenga la copia de seguridad en la nube desactivada para que las credenciales permanezcan en el dispositivo
Lo que dice la documentación oficial de Microsoft Authenticator App — y lo que hemos medido desde China continental
| Hecho | Fuente primaria |
|---|---|
| En palabras de la propia Microsoft, los códigos se generan en el dispositivo: “The codes don't require you to be on the internet or connected to data, so you don't need phone service to sign in.” Microsoft Authenticator puede calcular una contraseña de un solo uso basada en tiempo a partir de un secreto guardado en el teléfono y del reloj del dispositivo, así que una aplicación ya configurada sigue produciendo códigos válidos dentro de China continental incluso cuando la capa de cuenta que hay detrás tarda en responder. | Microsoft Support — Common questions about the Microsoft Authenticator app, consultado el 2026-10-07 |
| Las aprobaciones push son lo contrario — necesitan la red. En la misma página, Microsoft afirma sobre las notificaciones de inicio de sesión: “To get sign in notifications and to send your response your device needs to be connected to the internet.” Así que el flujo de aprobación con un toque, a diferencia del código sin conexión, completa un viaje de ida y vuelta a Microsoft en cada uso — lo que desde dentro del continente es un viaje de ida y vuelta transfronterizo. | Microsoft Support — Common questions about the Microsoft Authenticator app, consultado el 2026-10-07 |
| La copia de seguridad en la nube es opcional, y copia sus credenciales fuera del dispositivo. La guía de copia de seguridad de Microsoft indica a los usuarios de Android: “Select a Microsoft personal account where the backup will be stored” (en iOS, la copia de seguridad va por iCloud). [Inferencia: Microsoft opera su infraestructura de identidad de cuentas Microsoft de consumo fuera de China continental — la partición de Microsoft 365 / Azure dentro del país, operada localmente por 21Vianet, es independiente y no la utiliza una copia de seguridad personal de Authenticator —, así que las credenciales respaldadas a través de la cuenta Microsoft acaban reposando en servidores de Microsoft en el extranjero]. Si la copia de seguridad permanece desactivada, las credenciales nunca salen del teléfono. | Microsoft Support — Back up and recover account credentials in the Authenticator app, consultado el 2026-10-07 |
| Solo esa copia de seguridad opcional plantea una cuestión de datos transfronterizos. Si una organización tiene personal o usuarios que hacen copia de seguridad de sus credenciales de Authenticator en una cuenta Microsoft, esas credenciales salen de China hacia los servidores de Microsoft en el extranjero — una transferencia transfronteriza de información personal conforme al capítulo III de la PIPL (notificación, consentimiento separado y un mecanismo de transferencia legal). El peso de ese deber crece con el papel y el volumen: desde las reglas transfronterizas de la CAC de marzo de 2024, un operador que no es de infraestructuras críticas y que traslada en un año natural información personal no sensible de menos de 100 000 personas queda exento de la evaluación de seguridad, del contrato estándar y de la certificación. [Inferencia: conviene tratar las credenciales de autenticación ligadas a personas identificadas como información personal y, por prudencia, como sensible — confirme el umbral y su clasificación con asesoría legal en lugar de leer la exención como vía libre]. | PIPL capítulo III, artículos 38–43; CAC — Provisions on Promoting and Regulating Cross-border Data Flows, marzo de 2024 |
En el censo de entrega en China de 21YunBox, las propiedades públicas de Microsoft fueron accesibles desde dentro del continente — lo contrario de un bloqueo. Desde una línea residencial de banda ancha en Pekín, el 2026-08-30, la página del producto Authenticator de Microsoft completó cada recurso solicitado (92 de 92) sin ningún host caído, y azure.microsoft.com terminó de cargar con una única baliza de analítica ajena a Microsoft (c.go-mpulse.net) fallida. [Alcance: el censo midió las propiedades web públicas de Microsoft, no el propio endpoint de inicio de sesión — trate los tiempos de la capa de identidad como una salvedad operativa, no como una cifra de latencia medida]. | 21YunBox — censo de entrega en China, línea residencial de banda ancha en Pekín, medido el 2026-08-30 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 7 de octubre de 2026.
Para alguien que inicia sesión desde China continental, «¿funciona Microsoft Authenticator?» son en realidad dos preguntas en una. La que importa minuto a minuto — ¿me seguirá dando la aplicación un código válido para poder entrar? — se responde por completo en el propio teléfono, sin la red de por medio, así que la respuesta honesta ahí es sí, sigue funcionando. La que de verdad hace tropezar a la gente — ¿puedo completar un inicio de sesión, aprobar una notificación push, hacer una copia de seguridad de mis credenciales, restaurarlas en un teléfono nuevo o sincronizarlas entre dispositivos? — pasa toda por una cuenta Microsoft, y a esa capa hay que llegar a través de la frontera. Debajo de ambas hay una tercera pregunta más silenciosa: si activa la copia de seguridad en la nube, ¿dónde acaban reposando sus credenciales de doble factor? Una cosa conviene dejarla clara desde el principio: a diferencia de algunas aplicaciones de consumo extranjeras, en nuestras mediciones los endpoints de Microsoft son accesibles desde el continente, no están bloqueados — así que la capa de cuenta es una cuestión de fiabilidad y de residencia, no un muro. Esta página aborda las tres por orden, empezando por lo que la propia Microsoft dice sobre los códigos.
Microsoft Authenticator en China de un vistazo
| Qué lo decide | Qué ocurre para un usuario dentro de China continental |
|---|---|
| Los códigos de un solo uso | Se calculan en el teléfono a partir de un secreto almacenado y del reloj del dispositivo — sin necesidad de red. En palabras de Microsoft, los códigos “don't require you to be on the internet or connected to data,” así que una aplicación ya configurada sigue produciendo códigos válidos dentro del continente. |
| Aprobaciones push y notificaciones de inicio de sesión | Necesitan la red. Microsoft afirma que, para recibir una notificación y enviar su respuesta, “your device needs to be connected to the internet,” así que el flujo de aprobación con un toque llega a Microsoft en cada uso. |
| Copia de seguridad en la nube, restauración y sincronización entre dispositivos | Pasan por una cuenta Microsoft (en iOS, por iCloud). Cada una depende de llegar a esa capa de cuenta a través de la frontera, así que son las funciones con más probabilidades de atascarse en un enlace transfronterizo lento. |
| ¿Accesible o bloqueado? | Accesible en nuestras sondas — los endpoints públicos de Microsoft respondieron desde una línea residencial de Pekín (92 de 92 recursos en la página del producto; azure.microsoft.com completo salvo una baliza ajena a Microsoft). La salvedad es la latencia y la intermitencia transfronterizas, no un bloqueo. |
| Dónde residen las credenciales con copia de seguridad | En el dispositivo, por defecto. Active la copia de seguridad en la cuenta Microsoft y se guardará una copia en una cuenta personal de Microsoft — infraestructura que Microsoft opera fuera del continente, así que esa copia acaba en el extranjero. |
| Exposición de datos transfronterizos | Solo surge si se activa la copia de seguridad en la nube: credenciales que salen de China hacia los servidores extranjeros de Microsoft son una transferencia conforme al capítulo III de la PIPL. Mantenga la copia de seguridad solo en el dispositivo y no hay transferencia. |
Los códigos funcionan sin conexión — la aplicación sigue generándolos
Microsoft Authenticator puede actuar como una aplicación de contraseñas de un solo uso basadas en tiempo (TOTP). Cuando usted da de alta una cuenta de esa forma, guarda un secreto compartido en el teléfono; a partir de entonces combina ese secreto con el reloj del propio teléfono para producir un código nuevo cada treinta segundos, y nada de ese cálculo toca la red. Microsoft lo dice directamente — los códigos “don’t require you to be on the internet or connected to data, so you don’t need phone service to sign in” —, y precisamente por eso un teléfono configurado antes de su llegada le sigue permitiendo iniciar sesión desde dentro de China continental. Modo avión, sin SIM, sin datos: el código sigue apareciendo. Cuando algo funciona, conviene decir con claridad que funciona, y esta parte funciona.
El único límite es que esto vale para las cuentas ya dadas de alta como entradas de código de un solo uso. Añadir una cuenta nueva sigue exigiendo escanear un código QR o introducir un secreto del servicio que protege — y si ese servicio no es accesible desde China, el obstáculo es el servicio, no el autenticador.
Lo que necesita la red: la capa de la cuenta Microsoft
Todo lo que no es el cálculo bruto del código llega a Microsoft, y ahí es donde entran las condiciones transfronterizas del continente. Las aprobaciones push son el ejemplo más claro: Microsoft afirma que, para recibir una notificación de inicio de sesión y devolver su toque, “your device needs to be connected to the internet.” El primer inicio de sesión, la copia de seguridad en la nube, la restauración en un teléfono de sustitución y la sincronización entre dispositivos están en el mismo grupo — cada uno completa un viaje de ida y vuelta a una cuenta Microsoft.
Aquí la respuesta honesta se aparta de la que daría para un servicio que China bloquea por completo. En el propio censo de 21YunBox, los endpoints públicos de Microsoft respondieron desde dentro del continente: en una línea residencial de banda ancha en Pekín, el 2026-08-30, la página del producto Authenticator de Microsoft completó cada uno de sus 92 recursos solicitados sin ningún host caído, y azure.microsoft.com terminó de cargar con una única baliza de analítica ajena a Microsoft fallida. Así que la capa de cuenta es accesible — la salvedad es que un viaje de ida y vuelta transfronterizo a un endpoint de identidad extranjero puede ser lento y cortarse de forma intermitente, lo que se manifiesta como un inicio de sesión que se atasca o un push que llega tarde, no como un bloqueo total. (Nuestro censo midió las propiedades web públicas de Microsoft, no el propio endpoint de inicio de sesión, así que trate los tiempos de la capa de identidad como una salvedad operativa y no como una cifra medida). Para un flujo de inicio de sesión que usted opera, la intermitencia sigue siendo una exposición de fiabilidad real que conviene tener en cuenta en el diseño; simplemente es un problema distinto de la inaccesibilidad.
El matiz de la copia de seguridad en la nube: adónde van sus credenciales de 2FA
Este es el único punto en el que Microsoft Authenticator plantea una cuestión real de datos y no de acceso. Por defecto, sus secretos permanecen en el dispositivo. Pero active la copia de seguridad y la propia guía de Microsoft indica a los usuarios de Android: “Select a Microsoft personal account where the backup will be stored” (seleccione una cuenta personal de Microsoft donde se guardará la copia de seguridad; en iOS, la copia de seguridad va por iCloud). Microsoft opera su infraestructura de identidad de cuentas Microsoft de consumo fuera de China continental — los servicios de Microsoft 365 y Azure dentro del país son una partición separada que opera localmente 21Vianet, y una copia de seguridad personal de Authenticator no la utiliza —, así que la inferencia razonable es que las credenciales respaldadas a través de la cuenta Microsoft acaban reposando en servidores de Microsoft en el extranjero.
Para un particular, es una decisión de riesgo personal. Para una organización, es una de cumplimiento. Si su personal o sus usuarios hacen copia de seguridad de sus credenciales de Authenticator en una cuenta Microsoft, esas credenciales cruzan la frontera y salen de China — una transferencia transfronteriza de información personal conforme al capítulo III de la PIPL, que exige notificación, consentimiento separado y un mecanismo de transferencia legal. El peso de ese deber crece con su papel y sus volúmenes: desde las reglas transfronterizas de la CAC de marzo de 2024, un operador que no es de infraestructuras críticas y que traslada en un año natural información personal no sensible de menos de 100 000 personas queda exento de la evaluación de seguridad, del contrato estándar y de la certificación. Conviene tratar las credenciales de autenticación ligadas a personas identificadas como información personal y, por prudencia, como sensible — así que confirme el umbral y su propia clasificación con asesoría legal en lugar de tomar la exención como vía libre. La vía de menor exposición no necesita ningún producto: deje la copia de seguridad en la nube desactivada y las credenciales nunca saldrán del teléfono.
Esto es un mapa de riesgo, no un veredicto: si los deberes de transferencia de la PIPL le alcanzan, y con qué intensidad, depende de su entidad, de sus datos y de quiénes sean sus usuarios — conviene concretarlo con asesoría legal antes de confiar en ello.
Dónde encaja 21YunBox
Conviene dejar claro qué es esta página y qué no es. Trata de si la aplicación funciona para una persona en China — y para eso no hay nada que 21YunBox, ni nadie, pueda «instalar» que cambie cómo se comportan a través de la frontera las funciones de cuenta Microsoft de la aplicación de consumo. Esa capa es de Microsoft, y el consejo práctico es gratuito: mantenga desactivada la copia de seguridad en la nube para que sus credenciales permanezcan en el dispositivo, y dé de alta o migre un teléfono mientras aún tenga una conexión fiable con su cuenta Microsoft.
Donde de verdad ayudamos es un paso más allá — cuando usted opera un servicio cuyo inicio de sesión o 2FA depende de que Microsoft llegue a sus usuarios dentro del continente. Esa dependencia es la exposición real, y nuestro equipo de cumplimiento en China puede cartografiarla con usted: mantener funcionando los flujos de inicio de sesión y 2FA para los usuarios del continente, y evaluar la cuestión de los datos transfronterizos si entra en juego la copia de seguridad de credenciales. Si parte de su sistema de inicio de sesión tiene que servirse legalmente desde dentro del continente, esa entrega dentro del país es la pieza que activa un registro ICP — y la ponemos en marcha con usted, en torno al stack que ya utiliza. Si esa es su situación, empiece aquí:
Solicitar una revisión de acceso y exposición en China →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL — la ley que rige la copia opcional de seguridad en la nube
- Cómo obtener un registro ICP para China — pertinente solo si además opera un servicio que debe servirse desde dentro del continente
Preguntas frecuentes
¿Funcionan en China los códigos de Microsoft Authenticator?
Los códigos en sí, sí. Microsoft afirma que “The codes don't require you to be on the internet or connected to data, so you don't need phone service to sign in,” así que una aplicación ya configurada sigue produciendo códigos de verificación válidos dentro de China continental. Lo que depende de la red es todo lo demás — el primer inicio de sesión, las aprobaciones push (que, según Microsoft, necesitan conexión a internet), la copia de seguridad y la restauración en la nube y la sincronización entre dispositivos —, porque cada una completa un viaje de ida y vuelta a la capa de cuenta de Microsoft a través de la frontera.
¿Es Microsoft Authenticator un problema de residencia de datos como una herramienta de consentimiento o de analítica?
En su mayor parte, no. A diferencia de un script que un sitio web incrusta para recoger datos personales de los visitantes, Microsoft Authenticator calcula sus códigos localmente y, por defecto, mantiene los secretos en el dispositivo. La única exposición transfronteriza es la copia de seguridad opcional en la nube, que copia sus credenciales en una cuenta Microsoft cuya infraestructura de consumo está fuera del continente. Desactive la copia de seguridad y esa exposición desaparece. Donde la PIPL sí se aplica, es una cuestión más estrecha y condicional que para una plataforma de consentimiento o de analítica — y depende de su papel y de sus volúmenes de datos.
¿Puede ayudar 21YunBox?
Sí. Nuestro equipo de China puede ayudarle a mantener funcionando los flujos de inicio de sesión y 2FA para los usuarios dentro del continente cuando dependen de Microsoft, y evaluar la exposición transfronteriza si entra en juego la copia de seguridad en la nube. Cuando su sistema de inicio de sesión o su sitio, en sentido amplio, tiene que servirse legalmente desde dentro de China continental, esa entrega dentro del país es lo que activa un registro ICP, y lo ponemos en marcha con usted — en torno al stack que ya utiliza. Póngase en contacto para revisar su caso.




















