Microsoft Authenticator fonctionne-t-il en Chine ? Codes hors ligne, la couche de compte et la sauvegarde cloud
Microsoft Authenticator calcule ses codes de vérification hors ligne sur le téléphone, de sorte qu'une app déjà configurée continue de fonctionner à l'intérieur de la Chine continentale — et, contrairement à certaines apps étrangères, les points d'accès de Microsoft sont joignables, non bloqués. Ce qui dépend du réseau, c'est la couche de compte Microsoft (connexion, approbations push, sauvegarde cloud, restauration et synchronisation) ; le seul accroc de données transfrontalières est la sauvegarde cloud optionnelle, qui copie vos identifiants 2FA vers un compte Microsoft à l'étranger.
Microsoft Authenticator fonctionne-t-il en Chine ?
Savoir si Microsoft Authenticator fonctionne en Chine est surtout une question d'accès, non de résidence des données — et, contrairement à certaines apps grand public étrangères, il n'est pas bloqué. L'app calcule ses codes de vérification hors ligne sur le téléphone, de sorte qu'un appareil déjà configuré continue de produire des codes valides à l'intérieur de la Chine continentale ; ce qui dépend du réseau, c'est la couche de compte Microsoft autour d'eux.
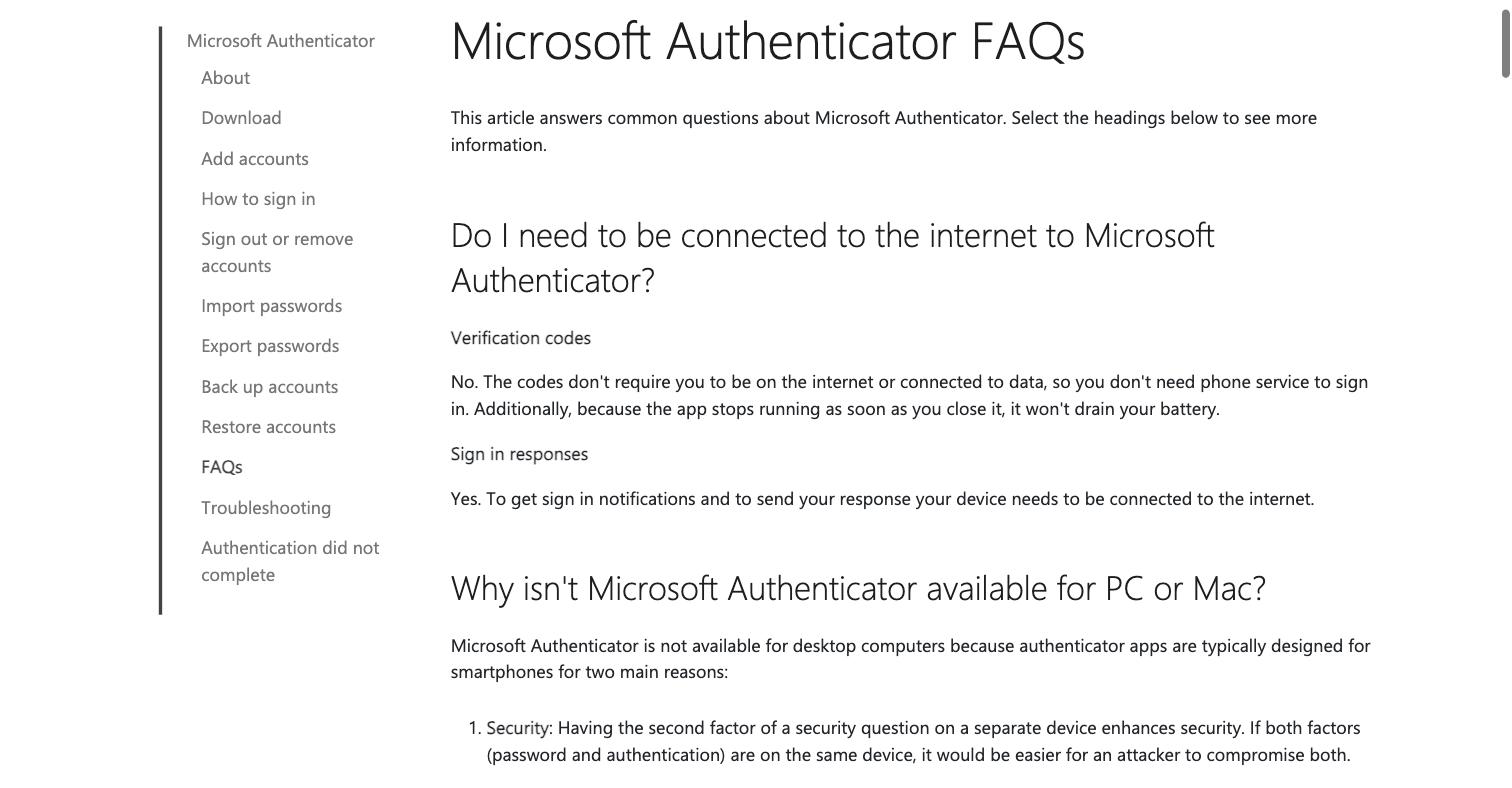
Dans les propres mots de Microsoft, "The codes don't require you to be on the internet or connected to data, so you don't need phone service to sign in" — tandis que les approbations push, elles, en ont besoin, car pour recevoir une notification et envoyer votre réponse "your device needs to be connected to the internet." Ces fonctionnalités liées au compte (connexion, approbations push, sauvegarde cloud, restauration et synchronisation multi-appareils) atteignent les serveurs de Microsoft, qui ont répondu depuis nos sondes continentales plutôt que d'échouer — la réserve est que les allers-retours transfrontaliers peuvent être plus lents et intermittents, non qu'ils soient murés. Le seul angle de conformité plus étroit : activez la sauvegarde cloud et vos identifiants sont copiés vers un compte Microsoft dont l'infrastructure grand public se trouve hors du continent. Le tableau ci-dessous sépare la partie hors ligne des pièces dépendantes du compte et transfrontalières.
Ceci est un tableau d'exposition, non un verdict — la plus grande partie de la question des données disparaît si la sauvegarde cloud reste désactivée, et le reste dépend de votre rôle et de vos volumes. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ✓ Les codes se génèrent hors ligne — une app déjà configurée continue de produire des codes valides en Chine
- ! Connexion, approbations push, sauvegarde cloud, restauration et synchronisation atteignent toutes la couche de compte de Microsoft — Microsoft dit que les notifications nécessitent une connexion internet
- ✓ Les points d'accès publics de Microsoft étaient joignables depuis le continent dans nos sondes — non bloqués
- ! La sauvegarde cloud optionnelle copie vos identifiants 2FA vers un compte Microsoft à l'étranger — une question transfrontalière au titre de la PIPL
- ✓ Voie à moindre exposition : gardez la sauvegarde cloud désactivée pour que les identifiants restent sur l'appareil
Ce que dit la documentation officielle de Microsoft Authenticator App — et ce que nous avons mesuré depuis la Chine continentale
| Fait | Source primaire |
|---|---|
| Dans les propres mots de Microsoft, les codes sont générés sur l'appareil : "The codes don't require you to be on the internet or connected to data, so you don't need phone service to sign in." Microsoft Authenticator peut calculer un mot de passe à usage unique basé sur le temps à partir d'un secret détenu sur le téléphone et de l'horloge de l'appareil, de sorte qu'une app déjà configurée continue de produire des codes valides à l'intérieur de la Chine continentale même lorsque la couche de compte derrière elle est lente à atteindre. | Microsoft Support — Common questions about the Microsoft Authenticator app, consulté le 2026-10-07 |
| Les approbations push sont l'inverse — elles nécessitent le réseau. Sur la même page, Microsoft indique que pour les notifications de connexion, "To get sign in notifications and to send your response your device needs to be connected to the internet." Ainsi le flux d'approbation en un tap, contrairement au code hors ligne, accomplit un aller-retour vers Microsoft à chaque usage — ce qui, depuis l'intérieur du continent, est un aller-retour transfrontalier. | Microsoft Support — Common questions about the Microsoft Authenticator app, consulté le 2026-10-07 |
| La sauvegarde cloud est optionnelle, et elle copie vos identifiants hors de l'appareil. Le guide de sauvegarde de Microsoft dit aux utilisateurs Android de "Select a Microsoft personal account where the backup will be stored" (sur iOS la sauvegarde repose sur iCloud). [Inférence : Microsoft exploite son infrastructure d'identité de compte Microsoft grand public hors de la Chine continentale — la partition Microsoft 365 / Azure sur le territoire exploitée localement par 21Vianet est distincte et n'est pas utilisée par une sauvegarde Authenticator personnelle — de sorte que les identifiants sauvegardés par la voie du compte Microsoft viennent se poser sur des serveurs Microsoft à l'étranger.] Si la sauvegarde reste désactivée, les identifiants ne quittent jamais le téléphone. | Microsoft Support — Back up and recover account credentials in the Authenticator app, consulté le 2026-10-07 |
| Seule cette sauvegarde optionnelle soulève une question de données transfrontalières. Si une organisation fait sauvegarder par son personnel ou ses utilisateurs leurs identifiants Authenticator vers un compte Microsoft, ces identifiants quittent la Chine pour les serveurs à l'étranger de Microsoft — un transfert transfrontalier d'information personnelle au titre du chapitre III de la PIPL (information, consentement distinct, et un mécanisme de transfert statutaire). Le poids de cette obligation s'échelonne selon le rôle et le volume : depuis les règles transfrontalières de la CAC de mars 2024, un non-OIIC déplaçant l'information personnelle non sensible de moins de 100 000 individus dans une année civile est exempté de l'évaluation de sécurité, du contrat type et de la certification. [Inférence : les identifiants d'authentification liés à des personnes identifiées sont mieux traités comme de l'information personnelle, et prudemment comme sensibles — confirmez le seuil et votre classification avec un conseil plutôt que de lire l'exemption comme un feu vert total.] | PIPL chapitre III, articles 38 à 43 ; CAC — Dispositions sur la promotion et la régulation des flux de données transfrontaliers, mars 2024 |
Dans le recensement de diffusion Chine de 21YunBox, les propriétés publiques de Microsoft étaient joignables depuis l'intérieur du continent — l'opposé d'un blocage. Depuis une ligne à large bande résidentielle à Pékin le 2026-08-30, la page produit Authenticator de Microsoft a complété chaque ressource demandée (92 sur 92) sans hôte mort, et azure.microsoft.com a terminé son chargement avec seulement une unique balise analytique non-Microsoft (c.go-mpulse.net) en échec. [Portée : le recensement a mesuré les propriétés web publiques de Microsoft, non le point d'accès de connexion lui-même — traitez le temps de la couche d'identité comme une réserve opérationnelle, non un chiffre de latence mesuré.] | 21YunBox — recensement de diffusion Chine, ligne à large bande résidentielle à Pékin, mesuré le 2026-08-30 |
Sources vérifiées par Équipe Conformité 21YunBox le 7 octobre 2026.
Pour quelqu’un qui se connecte depuis la Chine continentale, « Microsoft Authenticator fonctionne-t-il ? » est en réalité deux questions repliées l’une dans l’autre. Celle qui compte minute après minute — l’app me remettra-t-elle encore un code valide pour que je puisse entrer ? — trouve sa réponse entièrement sur le combiné, sans réseau dans la boucle, de sorte que la réponse honnête là est oui, elle continue de fonctionner. Celle qui fait réellement trébucher — puis-je mener à bien une connexion, approuver un push, sauvegarder mes identifiants, les restaurer sur un nouveau téléphone, ou synchroniser entre appareils ? — passe entièrement par un compte Microsoft, et cette couche doit être atteinte par-delà la frontière. Une troisième question, plus discrète, siège sous les deux : si vous activez la sauvegarde cloud, où vos identifiants à deux facteurs viennent-ils se poser ? Une chose à régler d’emblée : contrairement à certaines apps grand public étrangères, les points d’accès de Microsoft sont joignables depuis le continent dans nos mesures plutôt que bloqués — de sorte que la couche de compte est une question de fiabilité et de résidence, non un mur. Cette page prend les trois tour à tour, en commençant par ce que Microsoft lui-même dit des codes.
Microsoft Authenticator en Chine en un coup d’œil
| Ce qui décide | Ce qui se passe pour un utilisateur à l'intérieur de la Chine continentale |
|---|---|
| Les codes à usage unique | Calculés sur le téléphone à partir d'un secret stocké et de l'horloge de l'appareil — aucun réseau nécessaire. Dans les mots de Microsoft, les codes “don't require you to be on the internet or connected to data,” de sorte qu'une app déjà configurée continue de produire des codes valides à l'intérieur du continent. |
| Approbations push et notifications de connexion | Nécessitent le réseau. Microsoft indique que pour recevoir une notification et envoyer votre réponse, “your device needs to be connected to the internet,” de sorte que le flux d'approbation en un tap atteint Microsoft à chaque usage. |
| Sauvegarde cloud, restauration et synchronisation multi-appareils | Passent par un compte Microsoft (sur iOS, par iCloud). Chacune dépend d'atteindre cette couche de compte par-delà la frontière, de sorte que ce sont les fonctionnalités les plus susceptibles de caler sur un lien transfrontalier lent. |
| Joignable, ou bloqué ? | Joignable dans nos sondes — les points d'accès publics de Microsoft ont répondu depuis une ligne résidentielle de Pékin (92 ressources sur 92 sur la page produit ; azure.microsoft.com complet hormis une balise non-Microsoft). La réserve est la latence et l'intermittence transfrontalières, non un blocage. |
| Où vivent les identifiants sauvegardés | Sur l'appareil par défaut. Activez la sauvegarde par compte Microsoft et une copie est stockée dans un compte Microsoft personnel — une infrastructure que Microsoft exploite hors du continent, de sorte que cette copie aboutit à l'étranger. |
| Exposition de données transfrontalières | Ne survient que si la sauvegarde cloud est activée : des identifiants quittant la Chine pour les serveurs à l'étranger de Microsoft sont un transfert au titre du chapitre III de la PIPL. Gardez la sauvegarde limitée à l'appareil et il n'y a aucun transfert. |
Les codes fonctionnent hors ligne — l’app continue de les générer
Microsoft Authenticator peut agir comme une app de mot de passe à usage unique basé sur le temps (TOTP). Lorsque vous enrôlez un compte de cette façon, il stocke un secret partagé sur le téléphone ; dès lors il combine ce secret avec l’horloge propre du téléphone pour produire un code neuf toutes les trente secondes, et aucune de ces opérations ne touche le réseau. Microsoft le dit directement — les codes “don’t require you to be on the internet or connected to data, so you don’t need phone service to sign in” — ce qui est exactement pourquoi un combiné configuré avant votre arrivée continue de vous connecter depuis l’intérieur de la Chine continentale. Mode avion, pas de SIM, pas de données : le code apparaît quand même. Là où une chose fonctionne, il vaut la peine de dire clairement qu’elle fonctionne, et cette partie le fait.
La seule limite est que cela vaut pour les comptes déjà enrôlés comme entrées de code à usage unique. Ajouter un tout nouveau compte signifie encore scanner un QR code ou saisir un secret depuis le service que vous protégez — et si ce service est lui-même injoignable depuis la Chine, l’obstacle est le service, non l’authentificateur.
Ce qui nécessite le réseau : la couche de compte Microsoft
Tout ce qui n’est pas le calcul brut du code atteint Microsoft, et c’est là qu’interviennent les conditions transfrontalières du continent. Les approbations push sont l’exemple le plus clair : Microsoft indique que pour recevoir une notification de connexion et renvoyer votre tap, “your device needs to be connected to the internet.” La connexion initiale, la sauvegarde cloud, la restauration sur un téléphone de remplacement, et la synchronisation multi-appareils sont dans le même panier — chacune accomplit un aller-retour vers un compte Microsoft.
Ici, la réponse honnête diverge de celle que vous donneriez pour un service que la Chine bloque purement et simplement. Dans le propre recensement de 21YunBox, les points d’accès publics de Microsoft ont répondu depuis l’intérieur du continent : sur une ligne à large bande résidentielle à Pékin le 2026-08-30, la page produit Authenticator de Microsoft a complété chacune de ses 92 ressources demandées sans hôte mort, et azure.microsoft.com a terminé son chargement avec seulement une unique balise analytique non-Microsoft en échec. Ainsi la couche de compte est joignable — la réserve est qu’un aller-retour transfrontalier vers un point d’accès d’identité à l’étranger peut être lent et peut tomber par intermittence, ce qui se manifeste par une connexion qui cale ou un push en retard, non par un blocage dur. (Notre recensement a mesuré les propriétés web publiques de Microsoft, non le point d’accès de connexion lui-même, alors traitez le temps de la couche d’identité comme une réserve opérationnelle plutôt qu’un chiffre mesuré.) Pour un flux de connexion que vous exploitez, l’intermittence reste une véritable exposition de fiabilité qu’il vaut la peine de prendre en compte dès la conception ; c’est simplement un problème différent de l’injoignabilité.
L’accroc de la sauvegarde cloud : où vont vos identifiants 2FA
C’est le seul endroit où Microsoft Authenticator soulève une véritable question de données plutôt que d’accès. Par défaut, vos secrets restent sur l’appareil. Activez toutefois la sauvegarde, et le propre guide de Microsoft dit aux utilisateurs Android de “Select a Microsoft personal account where the backup will be stored” (sur iOS la sauvegarde repose sur iCloud). Microsoft exploite son infrastructure d’identité de compte Microsoft grand public hors de la Chine continentale — les services Microsoft 365 et Azure sur le territoire sont une partition distincte exploitée localement par 21Vianet, et une sauvegarde Authenticator personnelle ne l’utilise pas — de sorte que l’inférence raisonnable est que les identifiants sauvegardés par la voie du compte Microsoft viennent se poser sur des serveurs Microsoft à l’étranger.
Pour un individu, c’est un choix de risque personnel. Pour une organisation, c’en est un de conformité. Si votre personnel ou vos utilisateurs sauvegardent leurs identifiants Authenticator vers un compte Microsoft, ces identifiants franchissent la frontière hors de Chine — un transfert transfrontalier d’information personnelle au titre du chapitre III de la PIPL, qui appelle une information, un consentement distinct, et un mécanisme de transfert statutaire. Le poids de cette obligation s’échelonne selon votre rôle et vos volumes : depuis les règles transfrontalières de la CAC de mars 2024, un non-OIIC déplaçant l’information personnelle non sensible de moins de 100 000 individus dans une année civile est exempté de l’évaluation de sécurité, du contrat type et de la certification. Les identifiants d’authentification liés à des personnes identifiées sont mieux traités comme de l’information personnelle, et prudemment comme sensibles — alors confirmez le seuil et votre propre classification avec un conseil plutôt que de traiter l’exemption comme un feu vert total. La voie la moins exposée ne nécessite aucun produit du tout : laissez la sauvegarde cloud désactivée, et les identifiants ne quittent jamais le téléphone.
Ceci est une carte des risques, non un verdict : savoir si les obligations de transfert de la PIPL mordent, et à quel point, dépend de votre entité, de vos données et de qui sont vos utilisateurs — à régler avec un conseil avant de vous y fier.
Où 21YunBox s’inscrit
Soyez clair sur ce qu’est cette page et ce qu’elle n’est pas. Elle porte sur la question de savoir si l’app fonctionne pour une personne en Chine — et pour cela, il n’y a rien que 21YunBox, ni quiconque, puisse « installer » qui change la façon dont les fonctionnalités de compte Microsoft de l’app grand public se comportent par-delà la frontière. Cette couche est celle de Microsoft, et le conseil pratique est gratuit : gardez la sauvegarde cloud désactivée pour que vos identifiants restent sur l’appareil, et enrôlez ou migrez un téléphone pendant que vous avez encore une connexion fiable à votre compte Microsoft.
Là où nous aidons véritablement, c’est à un pas de là — quand vous exploitez un service dont la connexion ou la 2FA dépend de Microsoft pour atteindre vos utilisateurs à l’intérieur du continent. Cette dépendance est la véritable exposition, et notre équipe de conformité Chine peut la cartographier avec vous : garder les flux de connexion et de 2FA fonctionnels pour les utilisateurs continentaux, et évaluer la question des données transfrontalières si la sauvegarde d’identifiants est en jeu. Si une partie de votre système de connexion doit être servie légalement depuis l’intérieur du continent, cette diffusion sur le territoire est la pièce qui déclenche une déclaration ICP — et nous la mettons en place avec vous, autour du stack que vous exploitez déjà. Si c’est votre situation, commencez ici :
Obtenir une revue d’accès et d’exposition Chine →
Lecture connexe :
- Transferts transfrontaliers de données au titre de la PIPL — la loi qui régit la copie de sauvegarde cloud optionnelle
- Comment obtenir une déclaration ICP pour la Chine — pertinent seulement si vous exploitez aussi un service qui doit être servi depuis l’intérieur du continent
Questions fréquentes
Les codes Microsoft Authenticator fonctionnent-ils en Chine ?
Les codes eux-mêmes, oui. Microsoft indique que "The codes don't require you to be on the internet or connected to data, so you don't need phone service to sign in," de sorte qu'une app déjà configurée continue de produire des codes de vérification valides à l'intérieur de la Chine continentale. Ce qui dépend du réseau, c'est tout le reste — la connexion initiale, les approbations push (dont Microsoft dit qu'elles nécessitent une connexion internet), la sauvegarde et la restauration cloud, et la synchronisation multi-appareils — car chacune accomplit un aller-retour vers la couche de compte de Microsoft par-delà la frontière.
Microsoft Authenticator est-il un problème de résidence des données comme un outil de consentement ou d'analytique ?
Surtout, non. Contrairement à un script qu'un site web intègre pour collecter les données personnelles des visiteurs, Microsoft Authenticator calcule ses codes localement et, par défaut, garde les secrets sur l'appareil. La seule exposition transfrontalière est la sauvegarde cloud optionnelle, qui copie vos identifiants vers un compte Microsoft dont l'infrastructure grand public se trouve hors du continent. Désactivez la sauvegarde et cette exposition disparaît. Là où la PIPL s'applique, c'est une question plus étroite et conditionnelle que pour une plateforme de consentement ou d'analytique — et elle dépend de votre rôle et de vos volumes de données.
21YunBox peut-il aider ?
Oui. Notre équipe Chine peut vous aider à garder les flux de connexion et de 2FA fonctionnels pour les utilisateurs à l'intérieur du continent lorsqu'ils dépendent de Microsoft, et évaluer l'exposition transfrontalière si la sauvegarde cloud est en jeu. Là où votre système de connexion plus large ou votre site doit être servi légalement depuis l'intérieur de la Chine continentale, cette diffusion sur le territoire est ce qui déclenche une déclaration ICP, et nous la mettons en place avec vous — autour du stack que vous exploitez déjà. Prenez contact pour travailler votre cas.




















