Microsoft Authenticatorは中国本土で使えるか:オフラインのコード・アカウント層・クラウドバックアップ
Microsoft Authenticatorは検証コードを端末上でオフラインに計算するため、すでに設定済みのアプリは中国本土内でも動き続けます——そして一部の海外アプリと違い、Microsoftのエンドポイントは遮断されておらず到達できます。ネットワークに依存するのはMicrosoftアカウント層(サインイン、プッシュ承認、クラウドバックアップ、復元、同期)で、越境データの綻びは、2FA認証情報をオフショアのMicrosoftアカウントへコピーする任意のクラウドバックアップだけです。
Microsoft Authenticatorは中国本土で使えるか
Microsoft Authenticatorが中国で使えるかは、主にアクセスの問いであって、データの国内保存の問いではありません——そして一部の海外の消費者向けアプリと違い、遮断されていません。アプリは検証コードを端末上でオフラインに計算するため、すでに設定済みの端末は中国本土内で有効なコードを生成し続けます。ネットワークに依存するのは、その周りのMicrosoftアカウント層です。
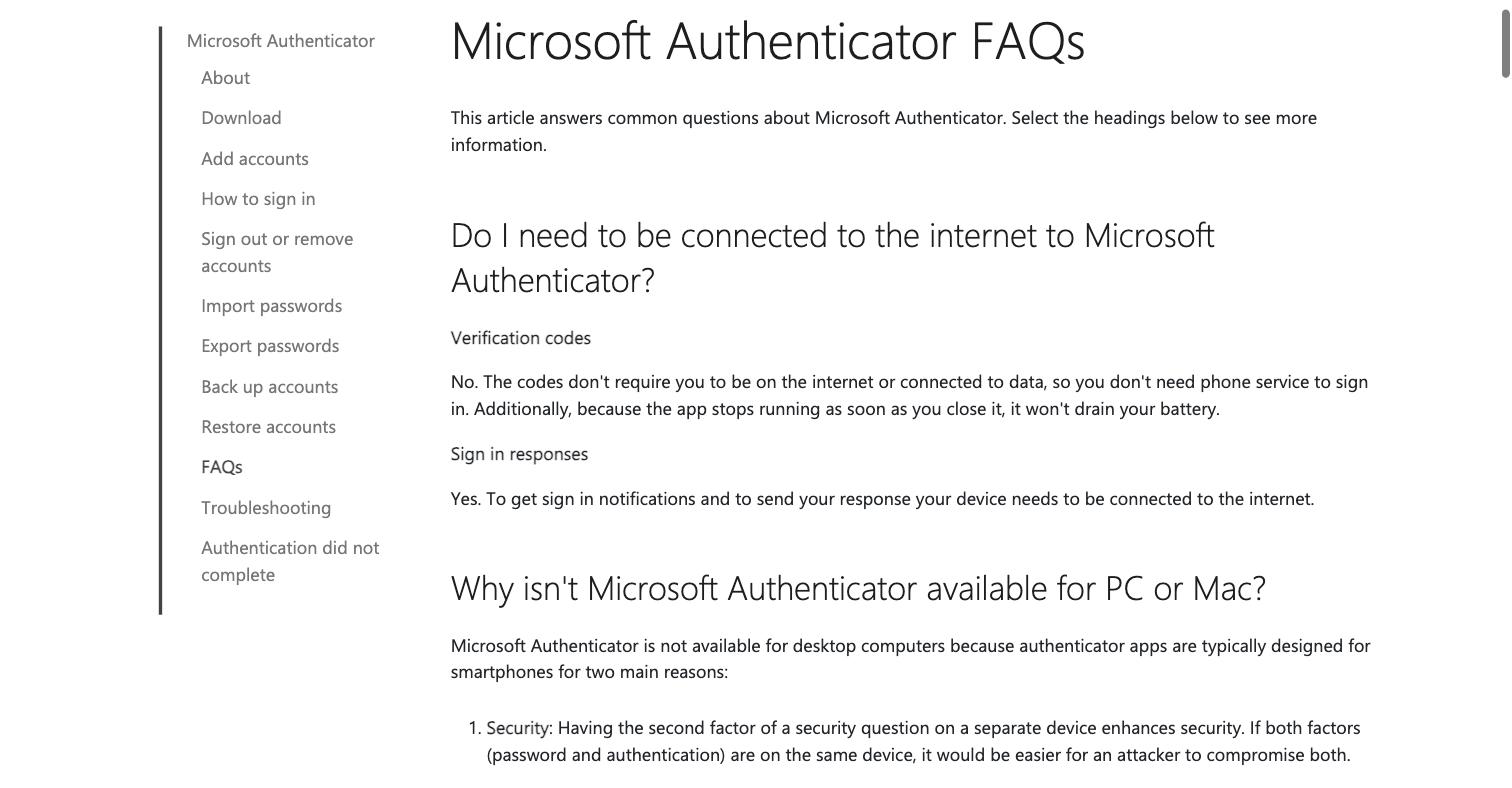
Microsoft自身の言葉で、「コードはインターネットやデータ接続を必要とせず、サインインに電話サービスは要りません」——一方でプッシュ承認は必要とします。通知を受け取り応答を送るには「端末がインターネットに接続されている必要がある」からです。それらのアカウントに紐づく機能(サインイン、プッシュ承認、クラウドバックアップ、復元、マルチデバイス同期)はMicrosoftのサーバーへ到達し、それらは当社の本土のプローブで失敗せず応答しました——留意点は、越境の往復が遅く断続的になり得ることで、壁で遮られていることではありません。より狭いコンプライアンスの論点が一つ:クラウドバックアップをオンにすると、認証情報は、その消費者向けインフラが本土の外にあるMicrosoftアカウントへコピーされます。下の表は、オフラインの部分を、アカウントに依存する部分と越境の部分から切り分けます。
これは判定ではなくリスクの見取り図です——データの問いの大半はクラウドバックアップをオフにすれば消え、残りは貴社の役割と量で変わります。当社の中国チームがリスクを一緒に整理します →
コンプライアンス・スナップショット
- ✓ コードはオフラインで生成される——すでに設定済みのアプリは中国で有効なコードを生成し続ける
- ! サインイン、プッシュ承認、クラウドバックアップ、復元、同期はすべてMicrosoftのアカウント層へ到達する——Microsoftは通知にインターネット接続が必要とする
- ✓ Microsoftの公開エンドポイントは当社のプローブで本土から到達できた——遮断ではない
- ! 任意のクラウドバックアップは2FA認証情報をオフショアのMicrosoftアカウントへコピーする——PIPLの下での越境の問い
- ✓ より低リスクの経路:クラウドバックアップをオフにして認証情報を端末上に留める
Microsoft Authenticator Appの公式ドキュメントの記載と、当社が中国本土内から実測した結果
| 事実 | 一次情報源 |
|---|---|
| Microsoft自身の言葉で、コードは端末上で生成される:“The codes don't require you to be on the internet or connected to data, so you don't need phone service to sign in.”(コードはインターネットやデータ接続を必要とせず、サインインに電話サービスは要らない)。Microsoft Authenticatorは、端末に保持した秘密と端末のクロックから時間ベースのワンタイムパスワードを計算できるので、すでに設定済みのアプリは、背後のアカウント層への到達が遅くても、中国本土内で有効なコードを生成し続ける。 | Microsoft Support — Common questions about the Microsoft Authenticator app、2026-10-07 取得 |
| プッシュ承認は逆——ネットワークが必要。同じページでMicrosoftは、サインイン通知について“To get sign in notifications and to send your response your device needs to be connected to the internet.”(サインイン通知を受け取り応答を送るには、端末がインターネットに接続されている必要がある)とする。ですからワンタップ承認のフローは、オフラインのコードと違い、使うたびにMicrosoftへの往復を完了する——本土内からは越境の往復。 | Microsoft Support — Common questions about the Microsoft Authenticator app、2026-10-07 取得 |
| クラウドバックアップは任意で、認証情報を端末外へコピーする。MicrosoftのバックアップのガイドはAndroidユーザーに“Select a Microsoft personal account where the backup will be stored”(バックアップを保存するMicrosoftの個人アカウントを選ぶ)よう告げる(iOSではバックアップはiCloudに乗る)。[推定:Microsoftは消費者向けのMicrosoftアカウントのアイデンティティのインフラを中国本土の外で運営しており——21Vianetが現地で運営する国内のMicrosoft 365/Azureのパーティションは別で、個人のAuthenticatorのバックアップには使われない——ですからMicrosoftアカウントの経路を通じてバックアップされた認証情報はオフショアのMicrosoftのサーバーに行き着く。]バックアップをオフのままにすれば、認証情報は端末を決して離れない。 | Microsoft Support — Back up and recover account credentials in the Authenticator app、2026-10-07 取得 |
| 越境データの問いを生じるのは、その任意のバックアップだけ。組織のスタッフやユーザーがAuthenticatorの認証情報をMicrosoftアカウントにバックアップすれば、その認証情報は中国を出て海外のMicrosoftのサーバーへ向かう——PIPL第3章の下での個人情報の越境移転(通知、個別の同意、そして法定の移転メカニズムのいずれか一つ)。その義務の重さは役割と量に応じて大きくなる:CACの2024年3月の越境規則以降、非CIIOが暦年で10万人未満の非センシティブ個人情報を移転する場合、安全評価・標準契約・認証のいずれも免除される。[推定:特定された人々に紐づく認証の情報は、個人情報として——そして控えめに見て機微なものとして——扱うのが最善。免除を全面的な安全宣言と読むのではなく、閾値と分類を専門家と確認してください。] | PIPL 第3章 第38〜43条;CAC — データ越境移転の促進と規範化に関する規定(2024年3月) |
21YunBoxの中国配信の普査では、Microsoftの公開プロパティは本土内から到達できた——遮断の正反対。2026-08-30の北京の家庭用ブロードバンド回線から、MicrosoftのAuthenticatorの製品ページは要求した全リソース(92中92)をデッドホストなしで完了し、azure.microsoft.comはMicrosoft外の分析ビーコン1件(c.go-mpulse.net)が失敗しただけで読み込みを終えた。[範囲:普査はMicrosoftの公開ウェブプロパティを計測したもので、サインインのエンドポイント自体ではない——アイデンティティ層のタイミングは計測された遅延の数値ではなく、運用上の留意点として扱ってください。] | 21YunBox — 中国配信の普査、北京の家庭用ブロードバンド回線、2026-08-30 実測 |
情報源は21YunBox コンプライアンスチームが2026年10月7日に確認しました。
中国本土からサインインする人にとって、「Microsoft Authenticatorは使えるか?」は、実際には二つの問いが折り重なっています。刻一刻と重要なもの——有効なコードを渡してくれて、入れるのか?——は、ネットワークを一切介さず端末上で完全に答えられます。ですからそこでの正直な答えははい、動き続けますです。実際に人々をつまずかせるもの——サインインを完了し、プッシュを承認し、認証情報をバックアップし、新しい端末に復元し、デバイス間で同期できるのか?——はすべてMicrosoftアカウントを通り、その層は国境越しに到達されなければなりません。両者の下には、より静かな第三の問いがあります:クラウドバックアップをオンにすると、二要素の認証情報はどこに行き着くのか?まず前提として一つ:一部の海外の消費者向けアプリと違い、Microsoftのエンドポイントは当社の計測では本土から到達できるもので、遮断されてはいません——ですからアカウント層は信頼性と国内保存の問いであって、壁ではありません。このページはその三つを順に、Microsoft自身がコードについて何と言っているかから始めます。
中国でのMicrosoft Authenticator:ひと目で
| 決め手 | 中国本土内のユーザーにとって何が起きるか |
|---|---|
| ワンタイムコード | 保存された秘密と端末のクロックから端末上で計算されます——ネットワーク不要。Microsoftの言葉でコードは“don't require you to be on the internet or connected to data”(インターネットやデータ接続を必要としない)ので、すでに設定済みのアプリは本土内で有効なコードを生成し続けます。 |
| プッシュ承認とサインイン通知 | ネットワークが必要です。Microsoftは、通知を受け取り応答を送るには“your device needs to be connected to the internet”(端末がインターネットに接続されている必要がある)とするので、ワンタップ承認のフローは使うたびにMicrosoftへ到達します。 |
| クラウドバックアップ・復元・マルチデバイス同期 | Microsoftアカウント(iOSではiCloud経由)を通ります。各々がそのアカウント層への国境越しの到達に依存するので、遅い越境リンクで最も止まりやすい機能です。 |
| 到達できるか、遮断か? | 当社のプローブでは到達できました——Microsoftの公開エンドポイントは北京の家庭用回線から応答しました(製品ページの92リソース中92、azure.microsoft.comはMicrosoft外のビーコン1件を除き完了)。留意点は越境の遅延と断続性であって、遮断ではありません。 |
| バックアップされた認証情報の所在 | 既定では端末上です。Microsoftアカウントのバックアップをオンにすると、コピーがMicrosoftの個人アカウントに保存されます——Microsoftが本土の外で運営するインフラなので、そのコピーはオフショアに置かれます。 |
| 越境データのリスク | クラウドバックアップをオンにした場合にのみ生じます:認証情報が中国を出てMicrosoftのオフショアのサーバーへ向かうことは、PIPL第3章の下での移転です。バックアップを端末のみに保てば、移転はありません。 |
コードはオフラインで動く——アプリは生成し続ける
Microsoft Authenticatorは時間ベースのワンタイムパスワード(TOTP)アプリとして機能できます。そのやり方でアカウントを登録すると、共有の秘密を端末に保存し、以後はその秘密を端末自身のクロックと組み合わせて30秒ごとに新しいコードを生成します——その計算のどれもネットワークに触れません。Microsoftは直接そう述べています——コードは“don’t require you to be on the internet or connected to data, so you don’t need phone service to sign in”(インターネットやデータ接続を必要とせず、サインインに電話サービスは要らない)——だからこそ、到着前に設定した端末は中国本土内から貴社をログインさせ続けます。機内モード、SIMなし、データなし:それでもコードは現れます。あるものが動くなら、それが動くとはっきり言う価値があり、この部分は動きます。
制限は一つだけで、これがすでにワンタイムパスコードのエントリとして登録されたアカウントについて成り立つことです。真新しいアカウントを追加するには、なお保護対象のサービスからQRコードをスキャンするか秘密を手入力する必要があります——そしてそのサービス自体が中国から到達できないなら、障害はオーセンティケーターではなくそのサービスです。
ネットワークが必要なもの:Microsoftアカウント層
生のコード計算でないものはすべてMicrosoftへ到達し、そこに本土の越境の条件が入ってきます。プッシュ承認が最も明確な例です:Microsoftは、サインイン通知を受け取りタップを送り返すには“your device needs to be connected to the internet”(端末がインターネットに接続されている必要がある)とします。初回のサインイン、クラウドバックアップ、交換した端末への復元、マルチデバイス同期も同じバケツに入ります——各々がMicrosoftアカウントへの往復を完了します。
ここで、中国が完全に遮断するサービスについて言うであろう答えから、正直な答えが分かれます。21YunBox自身の普査では、Microsoftの公開エンドポイントは本土内から応答しました:2026-08-30の北京の家庭用ブロードバンド回線で、MicrosoftのAuthenticatorの製品ページは要求した92リソースのすべてをデッドホストなしで完了し、azure.microsoft.comはMicrosoft外の分析ビーコン1件が失敗しただけで読み込みを終えました。ですからアカウント層は到達できます——留意点は、オフショアのアイデンティティのエンドポイントへの越境の往復が遅くなったり断続的に落ちたりし得て、それがサインインの停滞や遅れるプッシュとして現れることで、ハードな遮断としてではありません。(当社の普査はMicrosoftの公開ウェブプロパティを計測したもので、サインインのエンドポイント自体ではないため、アイデンティティ層のタイミングは計測値ではなく運用上の留意点として扱ってください。)貴社が運用するログインフローにとって、断続性はなお設計で対処すべき本物の信頼性のリスクです。それは単に、到達不能とは別の問題です。
クラウドバックアップの綻び:2FA認証情報はどこへ行くか
ここが、Microsoft Authenticatorがアクセスの問いではなく本物のデータの問いを生じる、ただ一点です。既定では秘密は端末上に留まります。しかしバックアップをオンにすると、Microsoft自身のガイドがAndroidユーザーに“Select a Microsoft personal account where the backup will be stored”(バックアップを保存するMicrosoftの個人アカウントを選ぶ)よう告げます(iOSではバックアップはiCloudに乗ります)。Microsoftは消費者向けのMicrosoftアカウントのアイデンティティのインフラを中国本土の外で運営しており——国内のMicrosoft 365とAzureのサービスは21Vianetが現地で運営する別のパーティションで、個人のAuthenticatorのバックアップはそれを使いません——ですから、Microsoftアカウントの経路を通じてバックアップされた認証情報はオフショアのMicrosoftのサーバーに行き着く、というのが妥当な推論です。
個人にとってそれは個人的なリスクの判断です。組織にとってはコンプライアンスの判断です。貴社のスタッフやユーザーがAuthenticatorの認証情報をMicrosoftアカウントにバックアップすれば、その認証情報は中国から国境を越えて出ます——PIPL第3章の下での個人情報の越境移転であり、通知、個別の同意、そして法定の移転メカニズムのいずれか一つを要します。その義務がどれほど重いかは役割と量に応じて大きくなります:CACの2024年3月の越境規則以降、非CIIOが暦年で10万人未満の非センシティブ個人情報を移転する場合、安全評価・標準契約・認証のいずれも免除されます。特定された人々に紐づく認証の情報は、個人情報として——そして控えめに見て機微なものとして——扱うのが最善です。ですから、免除を全面的な安全宣言と見なすのではなく、閾値と貴社自身の分類を専門家と確認してください。最も低リスクの経路は製品を一切必要としません:クラウドバックアップをオフのままにすれば、認証情報は端末を決して離れません。
これはリスクの見取り図であって判定ではありません:PIPLの移転の義務が効くか、そしてどれほど効くかは、貴社の法人、データ、ユーザーが誰かで変わります——依拠する前に専門家と詰める価値があります。
21YunBoxの位置づけ
このページが何であり、何でないかをはっきりさせましょう。これはアプリが中国の人にとって動くかについてのページです——そしてそれについては、消費者向けアプリのMicrosoftアカウントの機能が国境越しにどう振る舞うかを変えるために21YunBox、あるいは誰かが「インストール」するものは何もありません。その層はMicrosoftのもので、実践的な助言は無料です:クラウドバックアップをオフにして認証情報を端末上に保ち、Microsoftアカウントへの信頼できる接続がまだあるうちに端末を登録または移行してください。
当社が本当に役立つのは一歩離れたところ——貴社がサービスを運用していて、そのログインや2FAがMicrosoftの本土のユーザーへの到達に依存している場合です。その依存こそが本当のリスクで、当社の中国コンプライアンスチームが貴社と一緒に整理できます:本土のユーザーのためにサインインと2FAのフローを動かし続けること、そして認証情報のバックアップが絡む場合に越境データの問いを評価すること。ログインシステムの一部を本土内から合法的に提供しなければならないなら、その国内配信がICP備案を発動する部分です——そして当社がそれを、貴社がすでに運用しているスタックの周りで一緒に立ち上げます。それが貴社の状況なら、ここから始めてください:
関連する読み物:
- PIPLの下での越境データ移転 — 任意のクラウドバックアップのコピーを規律する法
- 中国のICP備案の取得方法 — 本土内から提供しなければならないサービスも運用する場合にのみ関連
よくあるご質問
Microsoft Authenticatorのコードは中国で使えますか?
コード自体は使えます。Microsoftは「コードはインターネットやデータ接続を必要とせず、サインインに電話サービスは要りません」とするので、すでに設定済みのアプリは中国本土内で有効な検証コードを生成し続けます。ネットワークに依存するのはそれ以外のすべて——初回のサインイン、プッシュ承認(Microsoftはインターネット接続が必要とする)、クラウドバックアップと復元、マルチデバイス同期——で、各々が国境越しにMicrosoftのアカウント層への往復を完了するからです。
Microsoft Authenticatorは、同意ツールや分析ツールのようなデータ国内保存の問題ですか?
おおむね、いいえ。ウェブサイトが訪問者の個人データを集めるために埋め込むスクリプトと違い、Microsoft Authenticatorはコードをローカルで計算し、既定では秘密を端末上に保ちます。越境リスクは任意のクラウドバックアップだけで、認証情報を、その消費者向けインフラが本土の外にあるMicrosoftアカウントへコピーします。バックアップをオフにすれば、そのリスクは消えます。PIPLが当てはまるところでも、同意や分析のプラットフォームより狭く条件つきの問いで——貴社の役割とデータ量で変わります。




















