Funktioniert Microsoft Authenticator in China? Offline-Codes, die Konto-Schicht & Cloud-Backup
Microsoft Authenticator berechnet seine Verifizierungscodes offline auf dem Telefon, eine App, die bereits eingerichtet ist, funktioniert also innerhalb Festlandchinas weiter — und, anders als manche Apps aus Übersee, sind Microsofts Endpunkte erreichbar, nicht gesperrt. Was vom Netzwerk abhängt, ist die Microsoft-Konto-Schicht (Anmeldung, Push-Freigaben, Cloud-Backup, Wiederherstellung und Sync); die eine Grenztransfer-Daten-Feinheit ist das optionale Cloud-Backup, das Ihre 2FA-Zugangsdaten auf ein Microsoft-Konto offshore kopiert.
Funktioniert Microsoft Authenticator in China?
Ob Microsoft Authenticator in China funktioniert, ist größtenteils eine Zugangsfrage, keine Data-Residency-Frage — und, anders als manche Consumer-Apps aus Übersee, ist es nicht gesperrt. Die App berechnet ihre Verifizierungscodes offline auf dem Telefon, ein Gerät, das bereits eingerichtet ist, produziert also weiter gültige Codes innerhalb Festlandchinas; was vom Netzwerk abhängt, ist die Microsoft-Konto-Schicht darum herum.
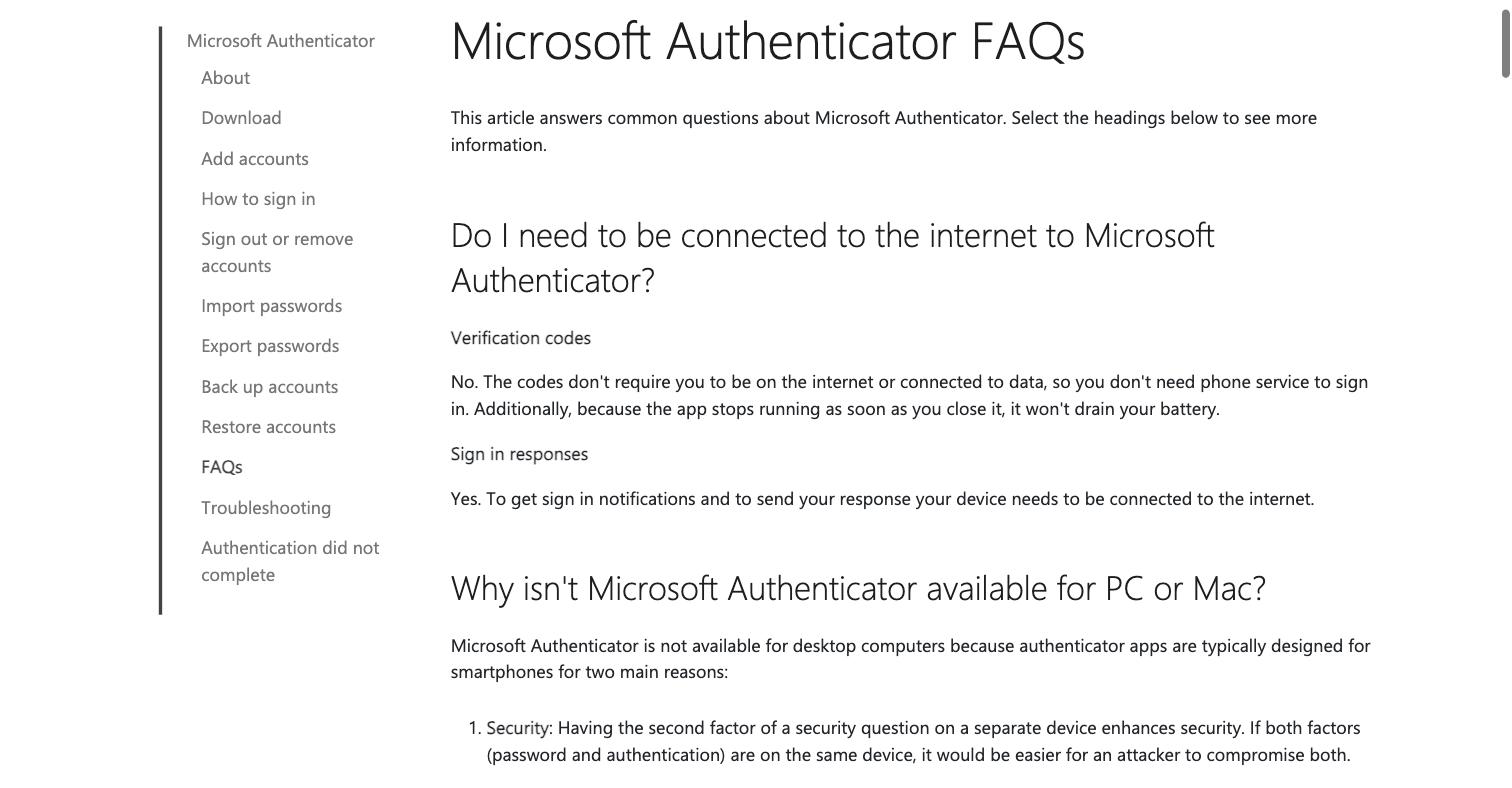
In Microsofts eigenen Worten „The codes don't require you to be on the internet or connected to data, so you don't need phone service to sign in" — wohingegen Push-Freigaben es tun, denn um eine Benachrichtigung zu empfangen und Ihre Antwort zu senden „your device needs to be connected to the internet". Diese konto-gebundenen Funktionen (Anmeldung, Push-Freigaben, Cloud-Backup, Wiederherstellung und Multi-Geräte-Sync) erreichen Microsofts Server, die in unseren Festland-Probes antworteten statt zu scheitern — der Vorbehalt ist, dass grenzüberschreitende Roundtrips langsamer und zeitweise sein können, nicht dass sie abgeriegelt sind. Der eine engere Compliance-Aspekt: schalten Sie Cloud-Backup ein, und Ihre Zugangsdaten werden auf ein Microsoft-Konto kopiert, dessen Consumer-Infrastruktur außerhalb des Festlands sitzt. Die Tabelle unten trennt den Offline-Teil vom konto-abhängigen und den grenzüberschreitenden Stücken.
Dies ist ein Exponierungsbild, kein Urteil — der Großteil der Datenfrage verschwindet, wenn Cloud-Backup aus bleibt, und der Rest hängt von Ihrer Rolle und Ihren Volumen ab. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ✓ Codes werden offline erzeugt — eine App, die bereits eingerichtet ist, produziert weiter gültige Codes in China
- ! Anmeldung, Push-Freigaben, Cloud-Backup, Wiederherstellung und Sync erreichen alle Microsofts Konto-Schicht — Microsoft sagt, Benachrichtigungen brauchen eine Internetverbindung
- ✓ Microsofts öffentliche Endpunkte waren in unseren Probes aus dem Festland erreichbar — nicht gesperrt
- ! Optionales Cloud-Backup kopiert Ihre 2FA-Zugangsdaten auf ein Microsoft-Konto offshore — eine Grenztransfer-Frage unter PIPL
- ✓ Pfad mit geringerer Exponierung: lassen Sie Cloud-Backup aus, damit die Zugangsdaten auf dem Gerät bleiben
Was die offizielle Microsoft Authenticator App-Dokumentation sagt — und was wir aus Festlandchina gemessen haben
| Fakt | Primärquelle |
|---|---|
| In Microsofts eigenen Worten werden die Codes auf dem Gerät erzeugt: „The codes don't require you to be on the internet or connected to data, so you don't need phone service to sign in." Microsoft Authenticator kann ein zeitbasiertes Einmalpasswort aus einem auf dem Telefon gehaltenen Geheimnis und der Geräteuhr berechnen, eine App, die bereits eingerichtet ist, produziert also weiter gültige Codes innerhalb Festlandchinas, selbst wenn die Konto-Schicht dahinter langsam zu erreichen ist. | Microsoft Support — Common questions about the Microsoft Authenticator app, abgerufen 2026-10-07 |
| Push-Freigaben sind das Gegenteil — sie brauchen das Netzwerk. Auf derselben Seite gibt Microsoft an, dass für Anmelde-Benachrichtigungen „To get sign in notifications and to send your response your device needs to be connected to the internet". Der Freigabe-mit-einem-Tipp-Fluss schließt also, anders als der Offline-Code, bei jeder Nutzung einen Roundtrip zu Microsoft ab — was aus dem Festland ein grenzüberschreitender Roundtrip ist. | Microsoft Support — Common questions about the Microsoft Authenticator app, abgerufen 2026-10-07 |
| Cloud-Backup ist optional, und es kopiert Ihre Zugangsdaten vom Gerät weg. Microsofts Backup-Anleitung sagt Android-Nutzern, „Select a Microsoft personal account where the backup will be stored" (auf iOS reitet das Backup auf iCloud). [Schlussfolgerung: Microsoft betreibt seine Consumer-Microsoft-Konto-Identitätsinfrastruktur außerhalb Festlandchinas — die inländische Microsoft-365-/Azure-Partition, lokal von 21Vianet betrieben, ist separat und wird von einem persönlichen Authenticator-Backup nicht genutzt — über den Microsoft-Konto-Pfad gesicherte Zugangsdaten kommen also auf Microsoft-Servern offshore zur Ruhe.] Wenn das Backup aus bleibt, verlassen die Zugangsdaten das Telefon nie. | Microsoft Support — Back up and recover account credentials in the Authenticator app, abgerufen 2026-10-07 |
| Nur dieses optionale Backup wirft eine Grenztransfer-Daten-Frage auf. Wenn eine Organisation Mitarbeiter oder Nutzer ihre Authenticator-Zugangsdaten auf ein Microsoft-Konto sichern lässt, verlassen diese Zugangsdaten China Richtung Microsofts Server im Ausland — ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL Kapitel III (Mitteilung, gesonderte Einwilligung und ein gesetzlicher Transfermechanismus). Das Gewicht dieser Pflicht skaliert mit Rolle und Volumen: seit den Grenztransfer-Regeln der CAC vom März 2024 ist ein Nicht-CIIO, der in einem Kalenderjahr die nicht-sensiblen personenbezogenen Daten von weniger als 100.000 Personen bewegt, von der Sicherheitsbewertung, dem Standardvertrag und der Zertifizierung befreit. [Schlussfolgerung: Authentifizierungs-Zugangsdaten, die an identifizierte Personen gebunden sind, werden am besten als personenbezogene Daten behandelt, und konservativ als sensibel — bestätigen Sie die Schwelle und Ihre Einstufung mit Rechtsbeistand, statt die Befreiung als Entwarnung zu lesen.] | PIPL Chapter III, Articles 38–43; CAC — Provisions on Promoting and Regulating Cross-border Data Flows, März 2024 |
In 21YunBoxs China-Auslieferungs-Erhebung waren Microsofts öffentliche Properties aus dem Festland erreichbar — das Gegenteil einer Sperre. Von einer Wohn-Breitbandleitung in Peking am 2026-08-30 schloss Microsofts Authenticator-Produktseite jede angeforderte Ressource (92 von 92) ohne tote Hosts ab, und azure.microsoft.com lud fertig, wobei nur ein einzelnes Nicht-Microsoft-Analytik-Beacon (c.go-mpulse.net) scheiterte. [Umfang: die Erhebung maß Microsofts öffentliche Web-Properties, nicht den Anmelde-Endpunkt selbst — behandeln Sie das Timing der Identitäts-Schicht als operativen Vorbehalt, nicht als gemessene Latenzzahl.] | 21YunBox — China-Auslieferungs-Erhebung, Wohn-Breitbandleitung in Peking, gemessen 2026-08-30 |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für jemanden, der sich aus Festlandchina anmeldet, sind „funktioniert Microsoft Authenticator?” eigentlich zwei ineinander gefaltete Fragen. Die, die Minute für Minute zählt — wird die App mir noch einen gültigen Code geben, damit ich hineinkomme? — wird vollständig auf dem Gerät beantwortet, ohne Netzwerk im Spiel, die ehrliche Antwort dort ist also ja, sie funktioniert weiter. Die, über die Leute tatsächlich stolpern — kann ich eine Anmeldung abschließen, eine Push-Nachricht freigeben, meine Zugangsdaten sichern, sie auf ein neues Telefon wiederherstellen oder über Geräte hinweg synchronisieren? — läuft alles über ein Microsoft-Konto, und diese Schicht muss über die Grenze erreicht werden. Eine leisere dritte Frage sitzt unter beiden: wenn Sie Cloud-Backup einschalten, wo kommen Ihre Zwei-Faktor-Zugangsdaten zur Ruhe? Eines ist vorab zu klären: anders als manche Consumer-Apps aus Übersee sind Microsofts Endpunkte in unseren Messungen aus dem Festland erreichbar statt gesperrt — die Konto-Schicht ist also eine Zuverlässigkeits- und Residency-Frage, keine Mauer. Diese Seite nimmt die drei der Reihe nach, beginnend mit dem, was Microsoft selbst über die Codes sagt.
Microsoft Authenticator in China auf einen Blick
| Was darüber entscheidet | Was für einen Nutzer innerhalb Festlandchinas geschieht |
|---|---|
| Die Einmal-Codes | Auf dem Telefon aus einem gespeicherten Geheimnis und der Geräteuhr berechnet — kein Netzwerk nötig. In Microsofts Worten „don't require" die Codes „you to be on the internet or connected to data", eine App, die bereits eingerichtet ist, produziert also weiter gültige Codes innerhalb des Festlands. |
| Push-Freigaben & Anmelde-Benachrichtigungen | Brauchen das Netzwerk. Microsoft gibt an, dass, um eine Benachrichtigung zu empfangen und Ihre Antwort zu senden, „your device needs to be connected to the internet", der Ein-Tipp-Freigabe-Fluss erreicht Microsoft also bei jeder Nutzung. |
| Cloud-Backup, Wiederherstellung & Multi-Geräte-Sync | Laufen über ein Microsoft-Konto (auf iOS über iCloud). Jedes hängt davon ab, diese Konto-Schicht über die Grenze zu erreichen, dies sind also die Funktionen, die am ehesten auf einer langsamen Grenzverbindung stocken. |
| Erreichbar oder gesperrt? | Erreichbar in unseren Probes — Microsofts öffentliche Endpunkte antworteten von einer Pekinger Wohnleitung (92 von 92 Ressourcen auf der Produktseite; azure.microsoft.com vollständig bis auf ein Nicht-Microsoft-Beacon). Der Vorbehalt ist grenzüberschreitende Latenz und Zeitweiligkeit, keine Sperre. |
| Wo gesicherte Zugangsdaten leben | Standardmäßig auf dem Gerät. Schalten Sie das Microsoft-Konto-Backup ein, und eine Kopie wird in einem persönlichen Microsoft-Konto gespeichert — Infrastruktur, die Microsoft außerhalb des Festlands betreibt, diese Kopie landet also offshore. |
| Grenztransfer-Daten-Exponierung | Entsteht nur, wenn Cloud-Backup eingeschaltet ist: Zugangsdaten, die China Richtung Microsofts offshore gelegener Server verlassen, sind ein Transfer nach PIPL Kapitel III. Halten Sie das Backup nur auf dem Gerät, und es gibt keinen Transfer. |
Codes funktionieren offline — die App erzeugt sie weiter
Microsoft Authenticator kann als zeitbasierte Einmalpasswort-App (TOTP) fungieren. Wenn Sie ein Konto so registrieren, speichert es ein gemeinsames Geheimnis auf dem Telefon; von da an kombiniert es dieses Geheimnis mit der eigenen Uhr des Telefons, um alle dreißig Sekunden einen frischen Code zu erzeugen, und keine dieser Rechenoperationen berührt das Netzwerk. Microsoft sagt das direkt — die Codes „don’t require you to be on the internet or connected to data, so you don’t need phone service to sign in” — weshalb ein Gerät, das vor Ihrer Ankunft konfiguriert wurde, Sie weiter aus Festlandchina anmeldet. Flugmodus, keine SIM, keine Daten: der Code erscheint trotzdem. Wo eine Sache funktioniert, lohnt es sich, klar zu sagen, dass sie funktioniert, und dieser Teil tut es.
Die einzige Einschränkung ist, dass dies für Konten gilt, die bereits als Einmalpasswort-Einträge registriert sind. Ein brandneues Konto hinzuzufügen bedeutet immer noch, einen QR-Code zu scannen oder ein Geheimnis vom Dienst, den Sie schützen, einzugeben — und wenn dieser Dienst selbst aus China nicht erreichbar ist, ist das Hindernis der Dienst, nicht der Authenticator.
Was das Netzwerk braucht: die Microsoft-Konto-Schicht
Alles, was nicht die reine Code-Berechnung ist, erreicht Microsoft, und da kommen die grenzüberschreitenden Bedingungen des Festlands ins Spiel. Push-Freigaben sind das klarste Beispiel: Microsoft gibt an, dass, um eine Anmelde-Benachrichtigung zu empfangen und Ihren Tipp zurückzusenden, „your device needs to be connected to the internet”. Die erstmalige Anmeldung, das Cloud-Backup, die Wiederherstellung auf ein Ersatztelefon und der Multi-Geräte-Sync sitzen im selben Eimer — jedes schließt einen Roundtrip zu einem Microsoft-Konto ab.
Hier weicht die ehrliche Antwort von der ab, die man für einen Dienst geben würde, den China rundweg sperrt. In 21YunBoxs eigener Erhebung antworteten Microsofts öffentliche Endpunkte aus dem Festland: auf einer Wohn-Breitbandleitung in Peking am 2026-08-30 schloss Microsofts Authenticator-Produktseite jede ihrer 92 angeforderten Ressourcen ohne tote Hosts ab, und azure.microsoft.com lud fertig, wobei nur ein einzelnes Nicht-Microsoft-Analytik-Beacon scheiterte. Die Konto-Schicht ist also erreichbar — der Vorbehalt ist, dass ein grenzüberschreitender Roundtrip zu einem offshore gelegenen Identitäts-Endpunkt langsam sein und zeitweise abbrechen kann, was sich als eine stockende Anmeldung oder eine verspätete Push-Nachricht zeigt, nicht als harte Sperre. (Unsere Erhebung maß Microsofts öffentliche Web-Properties, nicht den Anmelde-Endpunkt selbst, behandeln Sie das Timing der Identitäts-Schicht also als operativen Vorbehalt statt als gemessene Zahl.) Für einen Anmelde-Fluss, den Sie betreiben, ist Zeitweiligkeit dennoch eine echte Zuverlässigkeits-Exponierung, um die herum zu planen sich lohnt; sie ist schlicht ein anderes Problem als Unerreichbarkeit.
Die Cloud-Backup-Feinheit: wohin Ihre 2FA-Zugangsdaten gehen
Das ist die einzige Stelle, an der Microsoft Authenticator eine echte Datenfrage statt einer Zugangsfrage aufwirft. Standardmäßig bleiben Ihre Geheimnisse auf dem Gerät. Schalten Sie das Backup jedoch ein, und Microsofts eigene Anleitung sagt Android-Nutzern, „Select a Microsoft personal account where the backup will be stored” (auf iOS reitet das Backup auf iCloud). Microsoft betreibt seine Consumer-Microsoft-Konto-Identitätsinfrastruktur außerhalb Festlandchinas — die inländischen Microsoft-365- und Azure-Dienste sind eine separate Partition, lokal von 21Vianet betrieben, und ein persönliches Authenticator-Backup nutzt sie nicht — die vernünftige Schlussfolgerung ist also, dass über den Microsoft-Konto-Pfad gesicherte Zugangsdaten auf Microsoft-Servern offshore zur Ruhe kommen.
Für eine Einzelperson ist das eine persönliche Risikoentscheidung. Für eine Organisation ist es eine Compliance-Entscheidung. Wenn Ihre Mitarbeiter oder Nutzer ihre Authenticator-Zugangsdaten auf ein Microsoft-Konto sichern, überqueren diese Zugangsdaten die Grenze aus China hinaus — ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL Kapitel III, der Mitteilung, gesonderte Einwilligung und einen gesetzlichen Transfermechanismus verlangt. Wie schwer diese Pflicht ist, skaliert mit Ihrer Rolle und Ihren Volumen: seit den Grenztransfer-Regeln der CAC vom März 2024 ist ein Nicht-CIIO, der in einem Kalenderjahr die nicht-sensiblen personenbezogenen Daten von weniger als 100.000 Personen bewegt, von der Sicherheitsbewertung, dem Standardvertrag und der Zertifizierung befreit. Authentifizierungs-Zugangsdaten, die an identifizierte Personen gebunden sind, werden am besten als personenbezogene Daten behandelt, und konservativ als sensibel — bestätigen Sie also die Schwelle und Ihre eigene Einstufung mit Rechtsbeistand, statt die Befreiung als Entwarnung zu behandeln. Der Pfad mit der geringsten Exponierung braucht überhaupt kein Produkt: lassen Sie Cloud-Backup aus, und die Zugangsdaten verlassen das Telefon nie.
Dies ist eine Risikokarte, kein Urteil: ob PIPLs Transferpflichten greifen, und wie hart, hängt von Ihrer Rechtsperson, Ihren Daten und davon ab, wer Ihre Nutzer sind — wert, mit Rechtsbeistand zu klären, bevor Sie sich darauf verlassen.
Wo 21YunBox passt
Seien Sie klar darüber, was diese Seite ist und was nicht. Es geht darum, ob die App für eine Person in China funktioniert — und dafür gibt es nichts, was 21YunBox oder irgendjemand „installieren” könnte, das ändert, wie sich die Microsoft-Konto-Funktionen der Consumer-App über die Grenze verhalten. Diese Schicht gehört Microsoft, und der praktische Rat ist kostenlos: lassen Sie Cloud-Backup aus, damit Ihre Zugangsdaten auf dem Gerät bleiben, und registrieren oder migrieren Sie ein Telefon, solange Sie noch eine zuverlässige Verbindung zu Ihrem Microsoft-Konto haben.
Wo wir wirklich helfen, ist einen Schritt entfernt — wenn Sie einen Dienst betreiben, dessen Anmeldung oder 2FA davon abhängt, dass Microsoft Ihre Nutzer innerhalb des Festlands erreicht. Diese Abhängigkeit ist die echte Exponierung, und unser China-Compliance-Team kann sie mit Ihnen kartieren: die Anmelde- und 2FA-Flüsse für Festland-Nutzer am Laufen zu halten und die Grenztransfer-Daten-Frage einzuschätzen, wenn Zugangsdaten-Backup im Spiel ist. Wenn ein Teil Ihres Anmeldesystems legal aus dem Festland heraus bedient werden muss, ist diese inländische Auslieferung das Stück, das eine ICP-Beian auslöst — und wir stellen sie mit Ihnen auf, rund um den Stack, den Sie bereits betreiben. Wenn das Ihre Situation ist, beginnen Sie hier:
China-Zugangs- und Exponierungsprüfung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL — das Gesetz, das die optionale Cloud-Backup-Kopie regelt
- So erhalten Sie eine ICP-Beian für China — nur relevant, wenn Sie auch einen Dienst betreiben, der aus dem Festland heraus bedient werden muss
Häufige Fragen
Funktionieren Microsoft-Authenticator-Codes in China?
Die Codes selbst tun es. Microsoft gibt an, dass „The codes don't require you to be on the internet or connected to data, so you don't need phone service to sign in", eine App, die bereits konfiguriert ist, produziert also weiter gültige Verifizierungscodes innerhalb Festlandchinas. Was vom Netzwerk abhängt, ist alles andere — die erstmalige Anmeldung, Push-Freigaben (die, wie Microsoft sagt, eine Internetverbindung brauchen), Cloud-Backup und Wiederherstellung und Multi-Geräte-Sync — denn jedes schließt einen Roundtrip zu Microsofts Konto-Schicht über die Grenze ab.
Ist Microsoft Authenticator ein Data-Residency-Problem wie ein Consent- oder Analytics-Tool?
Größtenteils nein. Anders als ein Skript, das eine Website einbettet, um die personenbezogenen Daten von Besuchern zu sammeln, berechnet Microsoft Authenticator seine Codes lokal und hält, standardmäßig, die Geheimnisse auf dem Gerät. Die einzige grenzüberschreitende Exponierung ist das optionale Cloud-Backup, das Ihre Zugangsdaten auf ein Microsoft-Konto kopiert, dessen Consumer-Infrastruktur außerhalb des Festlands sitzt. Schalten Sie das Backup aus, und diese Exponierung verschwindet. Wo PIPL gilt, ist es eine engere, bedingte Frage als für eine Consent- oder Analytics-Plattform — und sie hängt von Ihrer Rolle und Ihren Datenmengen ab.
Kann 21YunBox helfen?
Ja. Unser China-Team kann Ihnen helfen, Anmelde- und 2FA-Flüsse für Nutzer innerhalb des Festlands am Laufen zu halten, wenn sie von Microsoft abhängen, und die grenzüberschreitende Exponierung einzuschätzen, wenn Cloud-Backup im Spiel ist. Wo Ihr breiteres Anmeldesystem oder Ihre Seite legal aus dem Festland heraus bedient werden muss, ist diese inländische Auslieferung das, was eine ICP-Beian auslöst, und wir stellen das mit Ihnen auf — rund um den Stack, den Sie bereits betreiben. Melden Sie sich, um Ihren Fall durchzuarbeiten.




















