¿Funciona KnowBe4 en China? Residencia de datos, ICP y normas transfronterizas
KnowBe4 es una plataforma de concienciación en seguridad y simulación de phishing, solo en la nube, que guarda los datos personales de la plantilla de su organización y los resultados de quién hizo clic. Sus instancias están en EE. UU., la UE, el Reino Unido, Canadá y Alemania — ninguna en China continental —, así que los datos de los empleados en China residen en el extranjero bajo las normas transfronterizas de la PIPL.
¿Funciona KnowBe4 en China?
Si KnowBe4 funciona en China es, ante todo, una cuestión de residencia de datos y de transferencia transfronteriza, no de accesibilidad. Una plataforma de concienciación en seguridad y de simulación de phishing guarda la información personal de su plantilla — la lista de empleados y el registro de quién hizo clic, lo notificó o suspendió cada prueba —, y la ley china sigue a esos datos allí donde se guarden.
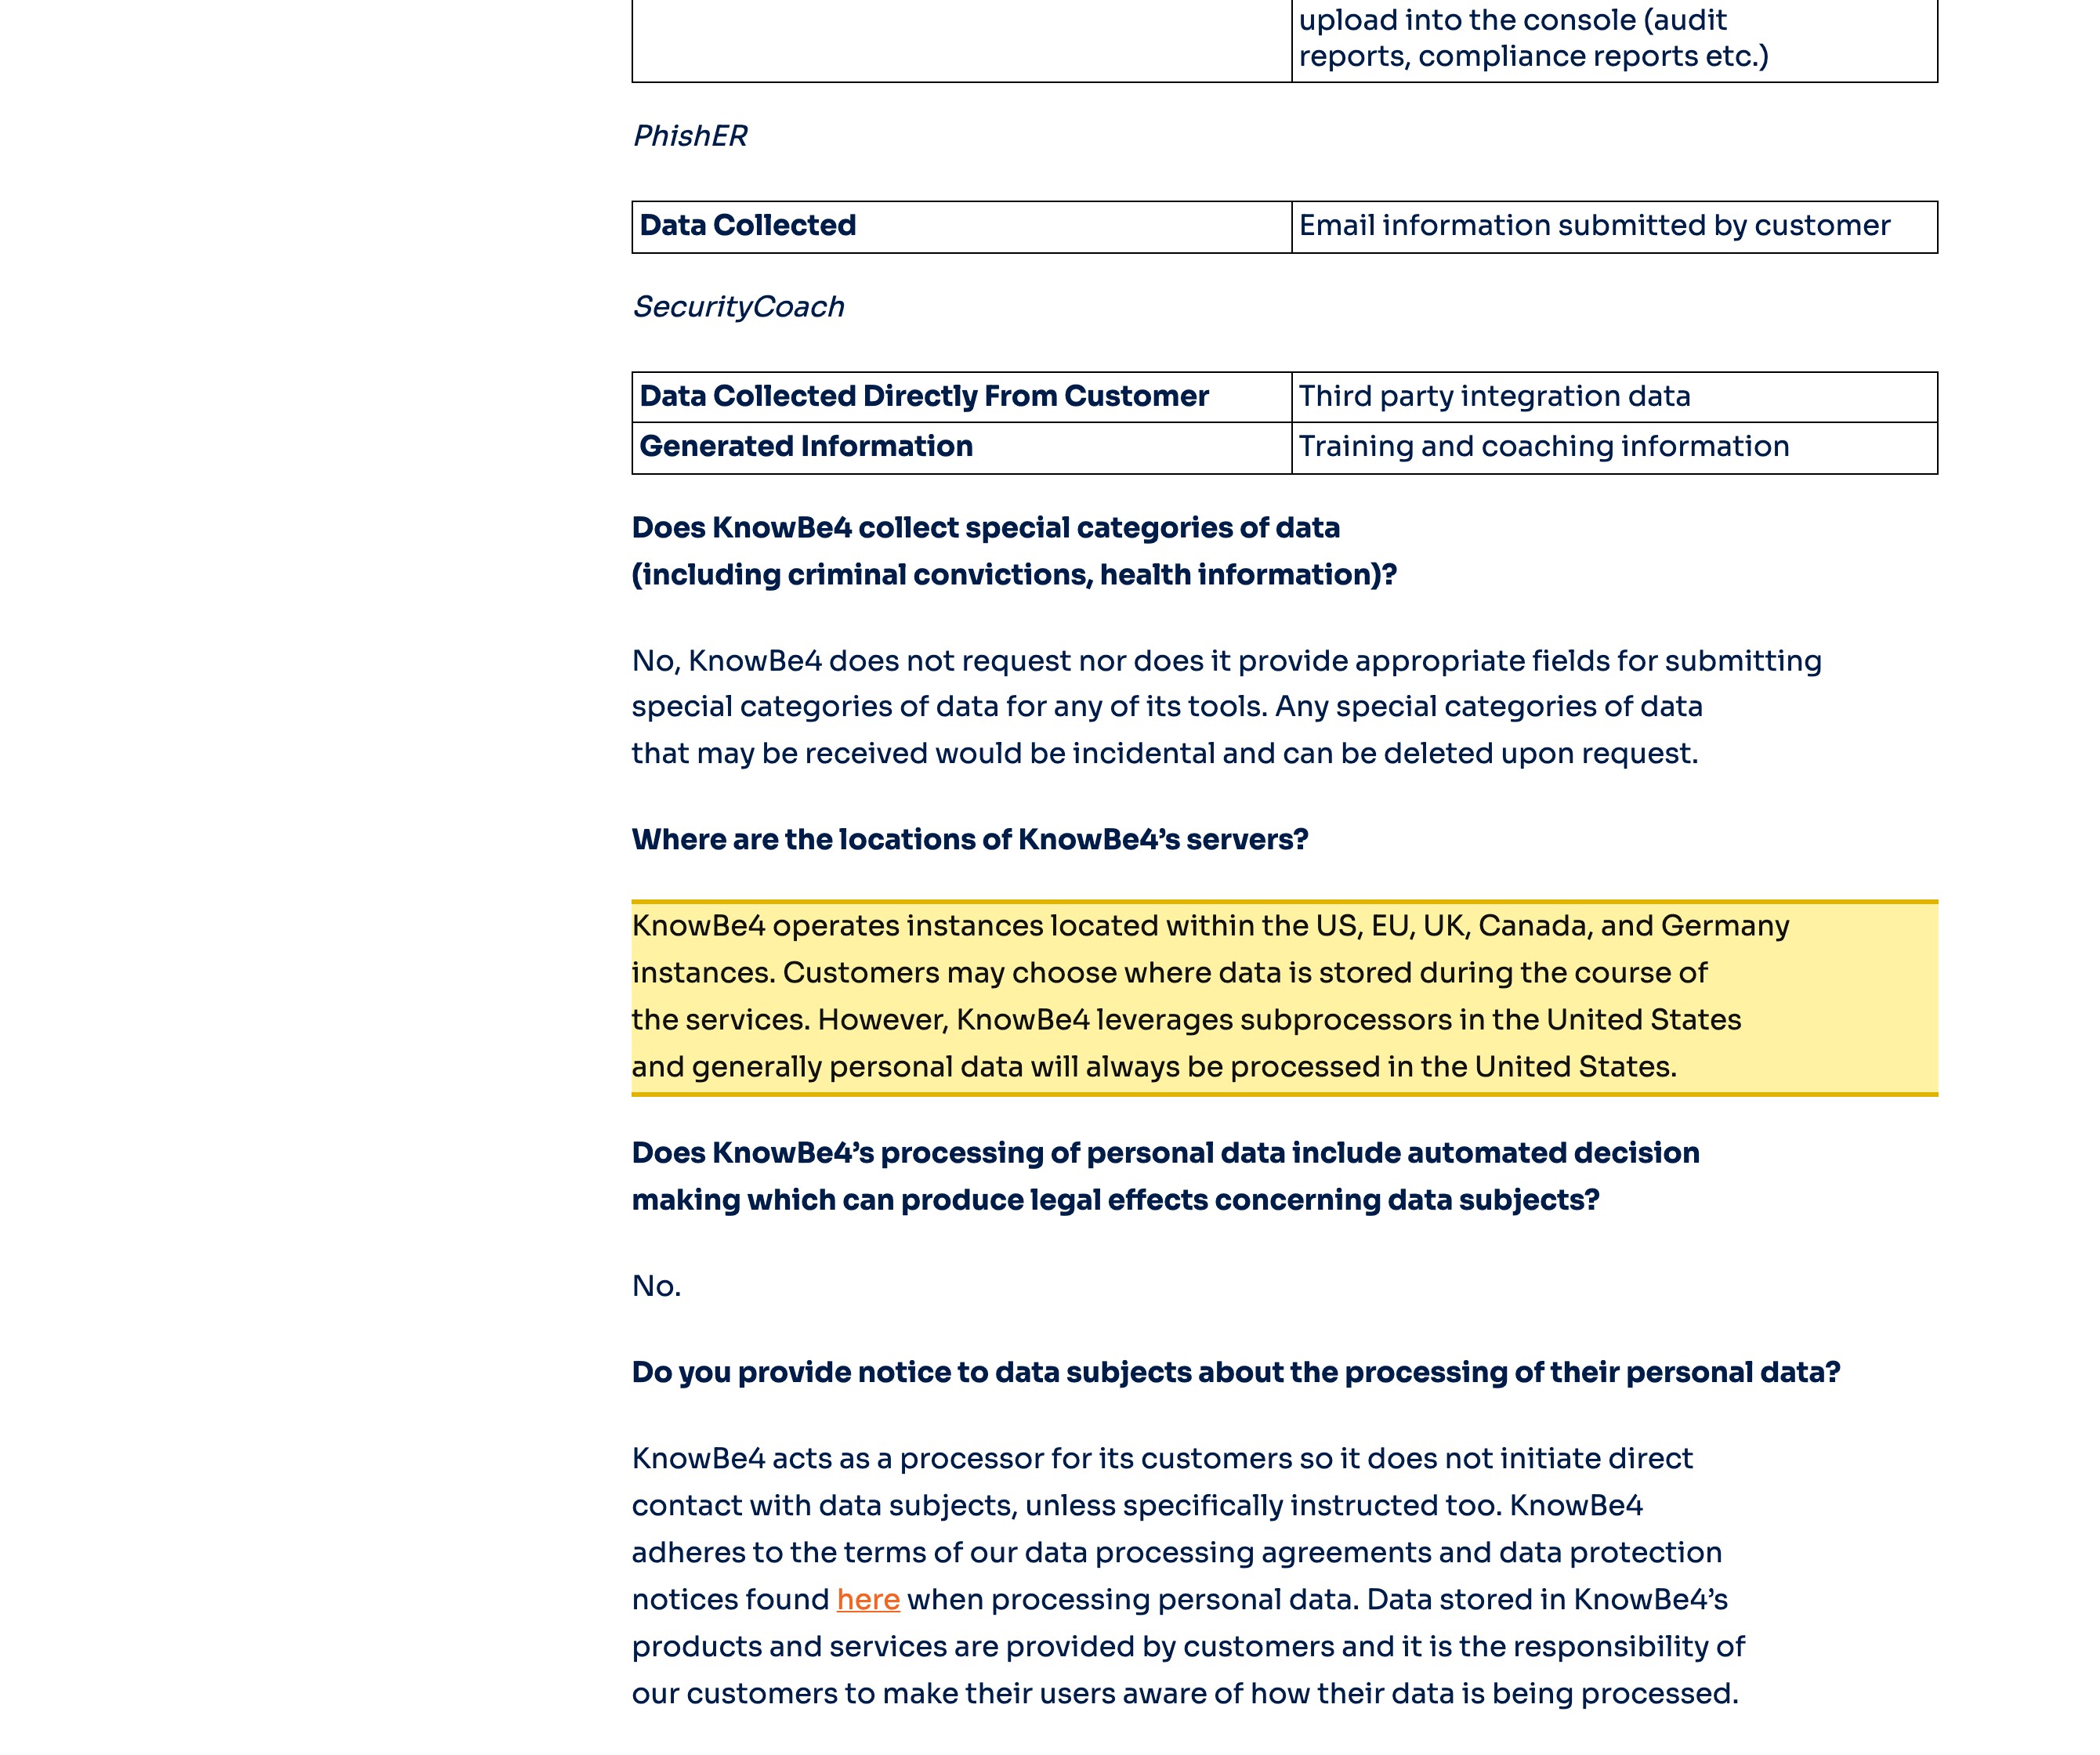
KnowBe4 es un SaaS solo en la nube: su propia documentación enumera instancias solo en EE. UU., la UE, el Reino Unido, Canadá y Alemania, ninguna en China continental y sin edición autoalojada, y dice que los datos personales “will always be processed in the United States.” Así que el perfil de comportamiento de sus empleados en China — un mapa clasificado de quién tiene más probabilidades de caer en un phishing — acaba residiendo en el extranjero, una transferencia transfronteriza que regula la PIPL y, para un CIIO o un tratante de grandes volúmenes, un deber de almacenamiento dentro del país que una nube en el extranjero no puede cumplir.
Esto es un mapa de riesgo, no un veredicto — sus deberes dependen de su entidad, de sus volúmenes de datos y de quiénes son sus usuarios. Nuestro equipo de cumplimiento en China puede cartografiar con usted su exposición con KnowBe4 →
Instantánea de cumplimiento
- ✕ KnowBe4 es un SaaS solo en la nube — sin instancia en China continental y sin edición autoalojada
- ! Guarda los datos personales de la lista de sus empleados en China — nombres, correos de trabajo, departamento, responsable
- ! Los resultados de las pruebas de phishing y de la formación perfilan quién hizo clic y quién suspendió — datos de comportamiento
- ! Esos datos de la plantilla residen en instancias de EE. UU. o la UE — una transferencia transfronteriza según la PIPL (art. 38–40)
- ! Un CIIO o un tratante de grandes volúmenes debe un almacenamiento dentro del país que una nube en el extranjero no puede cumplir
- ✓ 21YunBox pone en marcha una base legal dentro del país para esos datos, más una entrega con registro ICP
Lo que la documentación oficial de KnowBe4 dice sobre China
| Hecho | Fuente primaria |
|---|---|
| En la propia evaluación de impacto sobre la protección de datos de KnowBe4: “KnowBe4 operates instances located within the US, EU, UK, Canada, and Germany instances” — sin ninguna instancia en China continental en la lista —, y su plataforma (formación en concienciación de seguridad, KCM GRC, PhishER y SecurityCoach) está “built in the cloud leveraging Amazon AWS.” KnowBe4 es un SaaS solo en la nube sin edición autoalojada, así que los datos de una plantilla en China no tienen ningún lugar dentro del país en el que residir. | KnowBe4 — KSAT, KCM GRC, PhishER & SecurityCoach DPIA (ubicación de servidores; arquitectura en la nube), consultado el 2026-10-14 |
| Elegir una región no mantiene los datos allí. La misma evaluación señala que “Customers may choose where data is stored during the course of the services,” pero añade que “generally personal data will always be processed in the United States”, porque KnowBe4 se apoya en subencargados con sede en EE. UU. Los datos de la plantilla que recoge una plataforma de concienciación en seguridad — la lista más quién hizo clic, lo notificó o suspendió cada campaña — residen y se tratan, por tanto, en el extranjero. | KnowBe4 — KSAT, KCM GRC, PhishER & SecurityCoach DPIA (elección de almacenamiento; tratamiento en EE. UU.), consultado el 2026-10-14 |
| La información personal de los empleados recogida en China y enviada a una instancia de KnowBe4 en EE. UU. o la UE es una transferencia transfronteriza. Según la PIPL, el responsable del tratamiento — usted, el empleador, no KnowBe4 — debe notificar, obtener consentimiento separado y cumplir un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (PIPL artículos 38–40). | Ley de Protección de Información Personal, artículos 38–40 |
| Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe almacenar la información personal recogida en el continente dentro del continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)). Una nube de concienciación en seguridad solo en el extranjero, sin instancia en el continente, no puede por su propia estructura cumplir ese deber de almacenamiento dentro del país. | PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 14 de octubre de 2026.
Para un equipo que despliega formación en concienciación de seguridad para su personal en China continental, la pregunta sobre KnowBe4 nunca fue si los empleados pueden acceder a la plataforma o cargar un módulo de formación — se apunta un navegador y las pruebas de phishing y los cursos funcionan. La verdadera pregunta es de residencia: ¿dónde se permite que residan los datos de la plantilla que guarda KnowBe4? Una plataforma de concienciación en seguridad y de simulación de phishing concentra algo inusualmente sensible — no cuerpos de correos ni código fuente, sino un registro del comportamiento de sus personas. Guarda la lista de empleados — nombres, correos de trabajo, departamento, responsable — y, en cada campaña, quién abrió el señuelo, quién hizo clic, quién lo notificó y quién suspendió la formación posterior: un mapa clasificado, persona por persona, de qué miembros de su personal tienen más probabilidades de caer en un phishing. KnowBe4 es un software como servicio solo en la nube — no existe edición autoalojada que poner en marcha dentro del país, y sus instancias están en el extranjero. Así que la herramienta que compró para reducir el riesgo humano es en sí misma una vía transfronteriza hacia el extranjero para los datos de comportamiento de su plantilla.
KnowBe4 en China de un vistazo
| Qué lo decide | En los propios términos de KnowBe4 — y la ley china |
|---|---|
| Dónde residen físicamente los datos de la plantilla | KnowBe4 es un SaaS solo en la nube; su cuenta queda fijada a una instancia. Su propia evaluación de impacto sobre la protección de datos dice que “operates instances located within the US, EU, UK, Canada, and Germany instances” y que la plataforma está “built in the cloud leveraging Amazon AWS” — ninguna en China continental, y sin edición autoalojada que ejecutar dentro del país. Añade que “personal data will always be processed in the United States.” |
| Qué incorpora, y por qué importa la residencia | Una plataforma de concienciación en seguridad ve a sus personas: la lista de empleados (nombres, correos de trabajo, departamento, responsable) y, por campaña, quién abrió, hizo clic, lo notificó o suspendió — un perfil de comportamiento de su plantilla, a menudo con una puntuación de riesgo por persona. Eso es información personal según la PIPL de forma directa, no por referencia, y lo que cruza la frontera es el propio perfil. |
| Los datos de sus empleados del continente | La lista y los resultados de las campañas recogidos del personal en China y guardados en una instancia de EE. UU. o de la UE son una transferencia transfronteriza que regula la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia (PIPL artículos 38–40). El responsable que responde es usted, el empleador — no KnowBe4. |
| Deber de almacenamiento dentro del país | Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe un almacenamiento dentro del país que una nube en el extranjero no puede cumplir — la información personal y los datos importantes del continente deben quedarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. |
| ¿Es accesible? | Considere la accesibilidad como la parte de la entrega, no como la pregunta — los navegadores y los módulos de formación llegan bien a la nube. Como KnowBe4 es solo en la nube y no tiene edición autoalojada, la palanca legal es ejecutar la capa de datos de la plantilla dentro del país en un equivalente dentro del país o soberano con licencia, y cualquier superficie orientada a China que esté delante — la consola de administración, el portal de notificaciones, la página de formación a la que llega su personal — necesita un registro ICP ligado a un recurso de alojamiento en el continente (Decreto n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT). |
Dónde residen realmente los datos de la plantilla
KnowBe4 no le ofrece una región en el continente que activar. Su propia evaluación de impacto sobre la protección de datos — que cubre los productos de formación en concienciación de seguridad, KCM GRC, PhishER y SecurityCoach — afirma que “operates instances located within the US, EU, UK, Canada, and Germany instances.” Un cliente puede elegir entre ellas al configurarlo, pero la lista termina ahí: no hay ninguna instancia en China continental que seleccionar, y KnowBe4 está “built in the cloud leveraging Amazon AWS,” sin edición autoalojada que pudiera instalar en infraestructura dentro del país. Dirija su organización a KnowBe4 y los datos de su plantilla acabarán en una de esas instancias en el extranjero.
Elegir una región tampoco mantiene los datos en esa región. La misma evaluación señala que “generally personal data will always be processed in the United States”, porque KnowBe4 se apoya en subencargados con sede en EE. UU. Así que incluso una instancia de la UE devuelve el tratamiento a Estados Unidos — y, para una plantilla en China, la lista y cada resultado de campaña ya han salido del continente para entonces. Según la Ley de Protección de Información Personal, trasladar fuera del país la información personal de China que contienen esos registros es una transferencia transfronteriza, y el responsable es usted, el empleador.
Lo que guarda es información personal — y la ironía es exacta
KnowBe4 merece este examen por lo que concentra una plataforma de concienciación en seguridad. La mayoría de las herramientas tocan una parte de sus datos; esta guarda un registro del comportamiento de sus personas. La lista por sí sola — nombres, correos de trabajo, departamento, línea jerárquica — es información personal. Añada el historial de campañas y tendrá algo más afilado: un relato persona por persona, con fecha y hora, de quién abrió cada señuelo simulado, quién hizo clic, quién entregó sus credenciales a una página falsa, quién lo notificó y quién suspendió la formación de refuerzo — a menudo condensado en una puntuación de riesgo para cada empleado identificado. Eso es un perfil de su personal y, para una plantilla en China, es la información personal de personas en el continente.
La ironía es precisamente lo que importa a un comprador de seguridad: la plataforma que desplegó para reducir el riesgo humano guarda el mapa más revelador de ese riesgo — qué empleados suyos en China tienen más probabilidades de dejarse engañar — y lo guarda en el extranjero. No es solo una cuestión de buenas prácticas. Para un operador de infraestructuras de información críticas, y para un responsable cuyos volúmenes superan los umbrales de los reguladores, la información personal recogida en el continente debe almacenarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)). Una nube de concienciación en seguridad en el extranjero, sin instancia en el continente, no puede por su propia estructura cumplir ese deber — los datos de la plantilla están, por definición, en el país equivocado. Y, cuando una exportación está permitida, superar un umbral de volumen puede activar una evaluación de seguridad de exportación de datos dirigida por la CAC antes de que cualquier parte salga legalmente.
Ejecutarlo en una nube sin región en China no cumple el deber de residencia — y qué sí lo cumple
El resumen honesto es estrecho e importante: nada de KnowBe4 está «bloqueado», y la exposición no es el software — es un servicio gestionado que aparca un perfil de comportamiento de su plantilla del continente fuera del continente. Hay, sin embargo, un matiz propio de este proveedor: KnowBe4 es solo en la nube. No existe ninguna edición autoalojada de KnowBe4 que pueda poner en marcha en infraestructura de China continental, así que la palanca dentro del país no es «ejecutar localmente el binario del proveedor». Es ejecutar la capa de datos de la plantilla dentro del país por otra vía — un equivalente legal dentro del país o en nube soberana con licencia que mantenga la lista y los resultados de las campañas en suelo del continente —, mientras solo un subconjunto minimizado, consentido y legalmente transferible cruza la frontera. Dirigir un conector del continente de vuelta a las instancias de KnowBe4 en el extranjero no es localizar ni cumple el deber de almacenamiento; poner en marcha un equivalente legal dentro del país, sí. Cualquier superficie orientada a China que esté delante de la plataforma — la consola de administración, el portal de notificaciones, la página de formación a la que llega su personal del continente — requiere su propio registro ICP ligado a un host en el continente.
Esto es un mapa de riesgo, no un veredicto. Si usted debe almacenamiento dentro del país, un mecanismo de transferencia, un consentimiento separado, un registro ICP o alguna combinación depende de su entidad, de sus volúmenes de datos, de cuántas de las personas de sus campañas están en el continente y de cómo se usan los resultados — y conviene concretarlo con asesoría legal antes de decidir dónde reside el registro de un solo empleado.
La vía legal — cartografiar, localizar, entregar
No tiene que abandonar KnowBe4 para impartir legalmente formación en concienciación de seguridad en China continental. 21YunBox es una capa conforme, no una migración — y, para una plataforma que ya utiliza, un socio que convive con su stack, no un competidor. Son tres movimientos, y encajan entre sí.
Cartografiar. Nuestro equipo de cumplimiento en China contrasta sus obligaciones transfronterizas según la PIPL, de residencia de datos y de localización de datos (infraestructuras críticas) con su entidad real, sus volúmenes de campañas y de quién es la información personal que contienen su lista y sus resultados — para que la exposición quede por escrito antes de mover nada.
Localizar. Como el riesgo está en dónde residen los datos de la plantilla, ejecutamos la capa de datos de la plantilla dentro del país — en un equivalente dentro del país o en nube soberana con licencia —, de modo que la lista y los resultados de las campañas que China exige mantener en suelo del continente se queden ahí. Localizar significa un despliegue legal de esa capa de datos dentro del país, nunca una ruta de vuelta a un endpoint en el extranjero; solo cruza el subconjunto minimizado y legalmente transferible.
Entregar. Para cualquier superficie orientada a China situada delante de la plataforma — la consola de administración, el portal de notificaciones, la página de formación o de autoservicio a la que llega su personal del continente —, el 21YunBox Optimizer ofrece una entrega dentro del país con registro ICP, por delante del stack que ya utiliza. Sin reconstruir, sin un segundo código base. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión; todo el sentido es una vía legal, registrada y dentro del país.
El objetivo es claro: que su programa de concienciación en seguridad funcione de forma legal y conforme para sus personas en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
- La Ley de Protección de Información Personal de China
Preguntas frecuentes
¿Almacena KnowBe4 en China los datos de los empleados chinos?
No. KnowBe4 es un SaaS solo en la nube y, en su propia evaluación de impacto sobre la protección de datos, enumera instancias solo en EE. UU., la UE, el Reino Unido, Canadá y Alemania — ninguna en China continental —, y afirma que los datos personales “will always be processed in the United States.” No hay edición autoalojada, así que la lista de empleados y los resultados de las campañas de una plantilla en China acaban residiendo y tratándose en el extranjero.
¿Es ilegal usar KnowBe4 para una plantilla en China?
No de por sí — es un riesgo que gestionar, no una prohibición general. La lista y los resultados de quién hizo clic recogidos del personal en China y guardados en el extranjero son una transferencia transfronteriza que la PIPL solo permite con notificación, consentimiento separado y un mecanismo de transferencia; y un CIIO o un tratante de grandes volúmenes debe un almacenamiento dentro del país que una nube en el extranjero no puede cumplir. Cualquier superficie de formación o de administración orientada a China necesita además un registro ICP. Si a usted se le exige almacenamiento dentro del país depende de su entidad y de sus volúmenes de datos — confírmelo con asesoría legal.
¿Puede 21YunBox ayudarnos a que nuestro despliegue de KnowBe4 sea conforme en China?
Sí. Nuestro equipo de cumplimiento en China evalúa su exposición transfronteriza según la PIPL, de residencia y de localización para su entidad y sus volúmenes de campañas, y después pone en marcha un equivalente legal dentro del país o soberano con licencia para la capa de datos de la plantilla — manteniendo en el continente la lista y los resultados que China exige — y entrega cualquier superficie de formación o de administración orientada a China sobre infraestructura dentro del país con registro ICP, por delante del stack que ya utiliza. Sin reconstruir y sin migrar. Póngase en contacto para revisar su caso concreto.





















